Mijn buren verzamelen bewijs per foto tegen mij, mag dat wel?

schutting-buren-erf-overpadDiverse lezers vroegen me, in lichte variatie:

Mijn buren fotograferen/filmen mijn tuin/huis/erf. Ze doen dit zogenaamd om bewijs te verzamelen omdat ik ruzie met ze heb over de erfgrens/de nieuwe aanbouw/geluidsoverlast/hondenpoep. Maar ze doen het wel op rare momenten dus het voelt als pesten. Kan ik hier wat tegen doen? Is dit niet in strijd met de wet op de privacy?

Op zich is het legaal om huizen of erven te fotograferen, zolang je dat maar vanaf de openbare weg doet of vanaf een erf waar je met toestemming mag zijn. Er is geen portretrecht voor gebouwen.

Als je ménsen op de foto zet in huin huis of tuin, dan schend je mogelijk hun privacy. Zeker als je gaat publiceren moet je rekening houden met portretrecht. Dit recht zegt dat als mensen een redelijk belang kunnen aanvoeren tegen publicatie (bijvoorbeeld omdat het een evidente privésituatie was) je de foto niet mag publiceren.

Gebruik als bewijs, bijvoorbeeld bij de rechter of gemeente in een bezwaarprocedure, is eigenlijk altijd toegestaan. Je moet bewijs kunnen verzamelen van waar je klacht (of verweer tegen een klacht) over gaat. Natuurlijk mag zulk verzamelen van bewijs mensen niet hinderen, dus kies bij voorkeur een rustig moment en vermijd mensen op de foto tenzij dát essentieel is voor het bewijs.

Als je foto’s of films maakt als bewijs, is het natuurlijk niet de bedoeling dat dat vervolgens op Youtube verschijnt om je standpunt nog eens kracht bij te zetten. Ook niet als je de procedure verliest en tóch vindt dat je gelijk hebt.

Arnoud

Hoe kan ik nou inloggen op DigiD met sms zonder mobiele telefoon?

mobieltje-sms-bellen-06.pngEen lezer ontving een mail van zijn verzekeraar met deze strekking:

Vanaf 1 juli 2014 wijzigt het inloggen op Mijn De Friesland. Vanaf dan kunt u alleen nog inloggen met DigiD + extra controlestap via sms. Deze wettelijke wijziging zorgt ervoor dat uw persoonsgegevens nog beter beveiligd zijn.

Dat “wettelijke wijziging” intrigeert mij dan als eerste. Waar staat in de wet dat er sms-verificatie moet gebeuren als mensen inloggen met DigiD? Nergens, althans niet letterlijk.

Het gaat hier (natuurlijk) om de privacywet, de Wet bescherming persoonsgegevens. Die schrijft voor dat je “adequate” beveiliging van persoonsgegevens moet hanteren. Wat precies “adequaat” is, staat niet in de wet. Dat moet je zelf bepalen (en kunnen motiveren) op basis van dingen als het soort gegevens, het soort aanvallen en de impact van misbruik. Ook de stand der techniek, wat is er tegenwoordig normaal en gebruikelijk, weegt hierin mee.

Vandaag de dag is tweefactorauthenticatie een bekende techniek. Niet meer alléén een wachtwoord, alleen een biometrische code of een pasje maar minstens twee van die dingen. Het idee is dat een aanvaller niet allebei die dingen onder controle kan krijgen. In de context van DigiD kom je dan al snel uit bij een controle per sms. Je kunt mijn laptop hacken maar hoe onderschep je dan óók de smsen (sms’s? Ruud?) op mijn telefoon.

Voor de techniek valt dus wat te zeggen, alleen heeft deze lezer geen mobiele telefoon en die wil hij ook niet. Wat nu? Wie een oplossing weet, ik hoor het graag en verloot een boek.

Arnoud

IKEAhackers mag geen IKEAhackers meer heten als er advertenties bij staan

ikeahacker-magnietDe in 2006 opgerichte site IKEAhackers kreeg onlangs een blafbrief van de Zweedse zelfbouwmeubelgigant: bij nader inzien pleegt u merkinbreuk, want er staan sinds kort advertenties op uw site. Dat meldde Ars Technica vorige week. De brief verraste de site-eigenaar nogal, omdat men al acht jaar bestond en nooit het idee had gekregen dat IKEA problemen zou hebben met de site.

Je pleegt merkinbreuk als je iemands merk gebruikt voor dezelfde of vergelijkbare producten of diensten op een manier die verwarring opwekt over de afkomst daarvan. Doen of je de merkhouder bent of dat het officiële merkproducten zijn, is de meest gebruikelijke vorm van merkinbreuk. Daarvan is geen sprake bij IKEAhackers.

Maar dat “doen of je de merkhouder bent” vereist niet een actieve kwade handeling. Niet duidelijk zijn over wie je wél bent, is eigenlijk al problematisch. Ik heb hier al eerder geblogd over Welkom bij merknaam-sites en gevallen als Talensshop waarbij die duidelijkheid ontbreekt in de naam. De eis is dus eigenlijk dat je actief duidelijk maakt dat je niet de merkhouder bent. Bij IKEAhackers denk ik persoonlijk dat dat wel goed zit: die term kun je alleen maar lezen als “mensen die IKEA spul hacken”, en dat kan logischerwijs niet IKEA zelf zijn.

Misschien als je zegt, het lijkt erop dat ze officieel zijn. Goedgekeurd door de IKEA. Maar daar zou ik tegenover willen zetten dat de term ‘hacker’ toch niet echt klinkt als een officiële term. “IKEAdealer”, ja dat wel. “IKEAwebshop”, oh zeker. Maar hácker?

Vereist is ook dat je commercieel handelt. En met advertenties op je site voldoe je daar wel aan. Maar het gaat natuurlijk wel érg snel om te zeggen “ik zie ons merk én advertenties, aanpakken die hap”. Want het kan wel, andermans merk gebruiken in je domeinnaam en sitenaam.

En nee, IKEA is niet verplicht iedere vorm van merkgebruik aan te pakken omdat ze anders haar merk verliest. IKEA moet ervoor waken dat haar merk geen generieke term wordt (“leuke ikeastoel, komt ie van de Leen Bakker?”) en dáár kan ze dus maar beter stevig optreden.

Maar ik zie eerlijk gezegd werkelijk geen reden waarom IKEA hiertegen zou moeten optreden. Het enige dat het oplevert, is slechte publiciteit – en een hackersclub die onder een andere naam precies hetzelfde gaat doen maar nu misschien óók de meubels van de concurrent gaat hacken. En dan ontdekt dat die nóg beter is. Dus nee. Gewoon jammere actie.

Arnoud

Wanneer is een e-mail schriftelijk in de zin van de wet?

email-e-mail-elektronische-post-envelopEen lezer vroeg me:

Bij onze vereniging staat in de statuten dat men schriftelijk moet opzeggen. Echter al jaren werken wij met opzeggingen per mail, en niemand vindt dit een probleem. Nu hebben wij een nieuw bestuur en dat is nogal formeel. Zij retourneren opzeggingen per mail met de vraag dit per post te sturen “omdat e-mail niet wordt gezien als schriftelijk stuk”. Hebben zij gelijk? Wanneer is e-mail schriftelijk?

De wet zegt zelden iets over de manier waarop een mededeling moet worden gedaan. Zo’n ‘vormvereiste’ is meestal iets dat partijen zelf verzinnen. Dat mag, want in statuten -of contracten of algemene voorwaarden- mag je afspreken wat je wilt, inclusief procedurele regels. In het verenigingsrecht geldt géén eis van schriftelijk moeten opzeggen (art. 2:35 en 2:36 BW).

Meestal is de reden om een geschrift te eisen dat daarmee duidelijk bewijs geleverd wordt van wat de bedoeling is. Bij een mondelinge opzegging kan er discussie ontstaan achteraf over wel/niet, hoe had men het exact bedoeld, in welke emotionele staat was men en ga zo maar door.

De wet zegt dat een elektronisch document schriftelijk is wanneer aan een aantal strenge eisen is voldaan (art. 156a Rechtsvordering. Zo moet het document niet zomaar te manipuleren zijn, moet de identiteit van de partijen duidelijk zijn en moet er een elektronische handtekening op zitten. Een simpele e-mail voldoet niet aan deze eis. Dus als de wet, statuten of contract een geschrift eisen, dan heb je in theorie een lastige situatie als je het per se toch per mail wilt doen.

In de praktijk zie ik hier zelden problemen mee. Wanneer beide partijen het eens zijn dat de mail is ontvangen en wat de inhoud is, waarom zou men dan nog bezwaar maken enkel omdat het een mail is in plaats van papier? Zeker bij zaken als een opzegging is daar geen enkele reden voor. In deze zaak had de rechtbank er geen moeite mee om de algemene voorwaarde “opzeggen moet schriftelijk” te passeren sterker nog e-mail en geschrift werd gewoon gelijk gesteld:

Naar het oordeel van de kantonrechter dient een dergelijke vorm van opzegging, gelet op de tegenwoordige stand van de communicatie, gelijk te worden gesteld met een schriftelijke opzegging zoals bedoeld op het inschrijfformulier. Vast staat dat Gymnasion genoemde e-mail heeft ontvangen.

Wel heb je bij e-mail een iets lastigere bewijspositie dat deze is ontvangen. Dat moet de verzender bewijzen, en daarbij is het niet genoeg dat men kan bewijzen de mail te hebben verzonden. Dat weten we uit deze zaak:

Nu [gedaagde] geen ontvangstbevestiging van de e-mail heeft overgelegd en nu de getuigen wél kunnen verklaren dat [gedaagde] de e-mail heeft verzonden, maar niet kunnen bewijzen dat Lis de e-mail heeft ontvangen, kan aan deze e-mail niet het beoogde effect van opzegging van het proefabonnement worden toegekend.

Het devies blijft dus: nabellen of namailen totdat je zeker weet dat het bericht is aangekomen. En een reactiemail met “Uw opzegging is ontvangen maar sorry dit moet echt per post” is natuurlijk heel mooi bewijs dat de opzegging ontvangen is.

Arnoud

KPN aansprakelijk voor verloren clouddata, ondanks algemene voorwaarden

kpn-online-backupCloudprovider KPN moet een schadevergoeding betalen voor in de cloud (online backup) opgeslagen gegevens die bij een accountmigratie verloren zijn gegaan. Hun algemene voorwaarden die hun aansprakelijkheid beperken, zijn onredelijk bewarend. Dat bepaalde de rechtbank Den Haag in een onlangs gepubliceerd vonnis (via).

De eiser uit deze zaak had een eenmanszaak gericht op fysiotherapie, sportmassage en blessurepreventie. Voor dat werk had zij de nodige documenten, foto’s en video’s ontwikkeld en om die netjes te bewaren had ze bij KPN de dienst Back-up Online afgenomen.

Toen kwam er een harddiskcrash bij haar bedrijf, maar gelukkig had ze de online backup nog. Helaas geen logingegevens meer. KPN heeft dan het beleid dat ze een nieuw account aanmaken en de bestanden overzetten.

Alleen bleken in dit geval de bestanden niet te zijn overgezet. Er “was iets niet goed gegaan”, aldus een KPN-medewerker tijdens de rechtszaak. De rechtbank vindt dat terecht een toerekenbare tekortkoming en volgens de wet moet KPN dan de schade van het benadeelde bedrijf vergoeden.

KPN had -natuurlijk- algemene voorwaarden, die haar aansprakelijkheid beperkten tot dood en letselschade, fysieke schade aan spullen en redelijke kosten ter beperking van verdere schade. (Nee, ik weet ook niet wanneer dat zich kan voordoen bij een online backupdienst.) Voor verlies van gegevens was men dus per definitie nooit aansprakelijk.

Het beperken van je aansprakelijkheid staat op de zogeheten grijze lijst van algemene voorwaarden – je moet als bedrijf kunnen aantonen dat het wél redelijk is je aansprakelijkheid uit te sloten. Dit geldt bij consumenten maar de rechtbank oordeelt dat deze eenmanszaak reflexwerking mag verwachten, omdat online backupdiensten niets te maken hebben met haar eigen kernactiviteiten (fysiotherapie en dergelijke) en het hier gaat om een kleine eenmanszaak tegenover een grote multinational.

Die uitsluiting gaat dus van tafel en KPN moet de schade vergoeden. Maar wat is de schade? De kosten van het opnieuw maken van de betreffende bestanden lijkt het meest logisch aanknopingspunt, waardoor de rechtbank kiest voor uurtarief maal aantal uren voor herstelwerk. Hiervoor krijgen de partijen een gelegenheid om nadere gegevens aan te dragen.

Had mevrouw de schade kunnen voorkomen? Ja, aldus KPN: had die inloggegevens ergens anders bewaard dan had je gewoon bij je backup gekund. Oftewel je had dit kunnen voorkomen. Nee, zegt de rechtbank: de fout van KPN is véél groter en het bedrijf kon gewoon bij de gegevens met die escalatieprocedure voor verloren logins. Dan is het “eigen schuld” noemen net iets te gortig.

Dit vonnis betekent niet dat élke cloudprovider nu automatisch onbeperkt aansprakelijk is voor alle schade. Er moet nog steeds wel een fout zijn gemaakt bij de dienstverlener. En niet elke fout zal zo ernstig zijn als wat KPN hier voor elkaar kreeg. Maar op zich vind ik de uitkomst zeer verteerbaar: bij een online backupdienst is de kern “bewaar de gegevens”. Dus dan mág het niet gebeuren dat gegevens kwijt raken – en in je voorwaarden “verlies van gegevens” uitsluiten van aansprakelijkheid is natuurlijk een tikje zot.

Arnoud
Amerikaans Supreme Court deelt gevoelige klap uit aan softwareoctrooien

us-software-patents“Doe het per computer”-octrooien zijn in de VS niet meer mogelijk. In een unanieme uitspraak beslist het Amerikaanse Hooggerechtshof (Supreme Court) dat abstracte ideeën en uitvindingen niet octrooieerbaar zijn, ook niet als je de claim aankleedt met een computer zodat het er ineens fysiek uitziet. Met deze uitspraak (Alice Corp. v. CLS Bank) lijkt het Amerikaanse tij van flauwekulsoftwareoctrooien gekeerd: de regels lijken nu sterk op de Europese.
Al sinds midden jaren negentig is er stevige kritiek op het Amerikaanse beleid rond softwareoctrooien (software patents). Ze zijn te breed geformuleerd, te triviaal en vooral veel te makkelijk te krijgen. Pak iets simpels, zeg er in moeilijke taal bij “doe dit per computer” en je krijgt een patent waar je iedereen mee kunt blokkeren of uit kunt schudden.

Die insteek komt uit de nogal formalistische opstelling die de rechtspraak vroeger aannam. Je mocht producten en machines octrooieren, en een computer is nu eenmaal een machine ook als hij slechts veranderd is door een nieuwe reeks bits op de harde schijf. Je kon met deze redenering dus ook dingen patenteren die op zichzelf uitgesloten zijn, zoals abstracte ideeën, zakelijke technieken (business methods) en ander vaag spul.

Daar kwam bij dat een dergelijk octrooi lastig aan te vallen was, omdat je eigenlijk alleen kon winnen door te bewijzen dat uit literatuur bekend was om die dingen in combinatie met een computer te doen. En dergelijke literatuur is er maar zelden. Nu heb je als aangesproken partij een sterker argument: uw octrooi is slechts een abstract idee met een computer eraan gehangen, dat is niet octrooieerbaar, ga weg. Op zijn minst bespaar je nu op de kosten van een literatuuronderzoek.

Het Supreme Court verklaart nu deze aanpak ongeldig. Iets wordt niet octrooieerbaar enkel omdat je het per computer doet of omdat je ergens vermeldt dat er instructies in een geheugen staan. Maar ze gaan niet zó ver dat elk noemen van software het octrooi ongeldig verklaart. Je moet naar de uitvinding zelf kijken, en als die abstract is dan is het octrooi ongeldig. De aan- of afwezigheid van standaard computerspul is daarbij irrelevant. Heb je echter een uitvinding die een computer beter maakt, of een slimme technische computergeïmplementeerde oplossing realiseert, dan is dat wél gewoon geldig. Dat is immers geen “doe het per computer” maar een “zo doe je het béter”-uitvinding.

Die aanpak van “de computer beter maken” of een slimme technische computergeïmplementeerde oplossing is precies hoe het in Europa werkt. Daar zijn “computerprogramma’s als zodanig” niet octrooieerbaar, maar een technische uitvinding die toevallig met software is gebouwd (computergeïmplementeerd) wel. Men kijkt naar de uitvinding als geheel, niet naar de aan- of afwezigheid van software. En wat mij betreft is dat ook de enige manier om uitvindingen te beoordelen op octrooieerbaarheid.

De uitspraak is in zoverre teleurstellend dat men niet definieert wat nu “abstract” is. Men merkt expliciet op dat dat niet nodig is omdat het hier evident om iets abstracts gaat, maar voor de toekomst zou een expliciete definitie of zelfs een vuistregel wel erg handig zijn geweest. Ditzelfde probleem hebben we in Europa waar het begrip “techniek”/”technologie” centraal staat maar geen definitie heeft. Wie er eentje weet, ik houd me aanbevolen.

Arnoud<br/> PS: meer weten over octrooien en software? Volg mijn webinars!

Hoe bewijs ik dat mijn grootouders niet online gokken?

bank-inloggen.pngEen lezer vroeg me:

Bij mijn grootouders is ongeveer 5.000 euro van de bankrekening gehaald. Dit is gebeurd via internetbankieren, er zijn credits bij een online casino gekocht via iDeal. Nu zegt de bank dat de transacties zijn gemaakt vanaf hetzelfde IP-adres als altijd. Zij schuiven de schuld dus terug, en mijn grootouders moeten nu bewijzen dat zij niet gokverslaafd zijn. Is dat niet de omgekeerde wereld?

Het is theoretisch mogelijk maar zeer onwaarschijnlijk dat een derde het IP-adres van dit huis heeft misbruikt. Het kan natuurlijk dat het betreffende draadloze thuisnetwerk niet goed genoeg beveiligd is, maar dat zou alleen verklaren hoe iemand het internet op kon via dat netwerk (en dus met dat IP-adres).

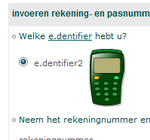
Voor internetbankieren is meer nodig: je hebt bij zo ongeveer alle banken een of ander apparaatje nodig (zie plaatje, de e.dentifier van de ABN Amro) dat werkt met je pinpas. Zonder pinpas zal inloggen op de banksite eenvoudig niet gaan. Kapen van zo’n beveiligde internetverbinding kán natuurlijk maar ik zou dat wel erg knap vinden.

Als het om een aankoop via creditcard is gedaan, dan zou ik wellicht nog denken aan misbruik van gestolen gegevens bij een andere site (zoals een webwinkel). Of Paypal: iemand kan het wachtwoord geraden hebben. Maar het bevreemdt wel dat dan óók het IP-adres van het slachtoffer is misbruikt. Waarom zou een creditcarddief die moeite nemen?

De grote vraag, hoe vervelend ook, is dus of het écht niet mogelijk is dat iemand in het huis dit gedaan heeft. Een huisgenoot, een schoonmaakster, een familielid dat op visite was. Want gezien deze feiten zie ik niet echt een cyber-/hack-verklaring als meest voor de hand liggend.

Hebben jullie nog tips?

Arnoud

Wanneer mag je de mailbox van een werknemer nu doorzoeken?

outlook-webmailEen lezer vroeg me:

Arnoud, je hebt er al vaker over geschreven maar wanneer mag je nu de mail van een werknemer onderzoeken?

Veel mensen denken nog steeds dat je een werkmailbox mag doorzoeken op potentieel rare dingen omdat het een wérkmailbox is. Of omdat je een IT-reglement hebt opgehangen waarin staat “Wij mogen te allen tijde alles”. Maar zo werkt het niet. Dat reglement is wel belangrijk want de redenen voor doorzoeking moeten vooraf bekend zijn gemaakt. Maar je moet wel echt een reden hebben, en een stevige ook. Privacy geldt ook op het werk.

Een dringende reden was er bijvoorbeeld in deze zaak: er waren whatsappberichten ter kennis van de werkgever gekomen waaruit bleek dat de werknemer zich behoorlijk negatief over het bedrijf uitliet jegens derden. En daarmee was er een grond de laptop te doorzoeken.

Dat deze regels ook gelden na vertrek van een werknemer, blijkt uit een recent arrest van het Gerechtshof in Arnhem-Leeuwarden. Hier werd e-mail doorzocht na vertrek. Het Hof zegt dan:

Het feit dat de e-mailberichten niet tijdens, maar aan het eind van en/of na het dienstverband bij een standaardcontrole van de ingeleverde laptop zijn gevonden, brengt niet mee dat de beperkingen van het recht op privacy niet gelden.

Dat gold zeker nu de werknemer de laptop had gewist, waardoor hij er geen rekening mee hoefde te houden dat de werkgever zijn privédata zou gaan recoveren.

Mijn broek zakte af van dit vonnis waarin de werkgever had ingebroken in de privé-Gmail van de werknemer. Dit kon omdat inloggegevens bewaard waren op de werkcomputer. Ook werden privéchats via WhatsApp gelezen vanaf de zakelijke telefoon. Eh ja, precies. Wát.

De kantonrechter verklaart dit onrechtmatig, met name omdat er geen concrete aanleiding was en omdat de werkgever de werknemer misleidde (“updates doorvoeren” op pc en telefoon) over de reden voor het snuffelen. Zoals wel vaker bij deze zaken is er geen internetreglement. Dit ook wordt de werkgever verweten. De werkgever moet € 7500 schadevergoeding betalen voor het onrechtmatig zoeken.

Het ontslag blijft echter wel in stand omdat de werknemer de verboden heeft overtreden. Bewijs is bewijs in het Nederlands recht, óók als het onrechtmatig verkregen is. De rechter vindt dit ook logisch, de straf voor het schenden van iemands privacy is een boete of schadevergoeding:

Op deze wijze ontstaat er geen vrijbrief voor de werkgever om op onrechtmatige wijze gegevens te verkrijgen over een bepaalde handelwijze van een werknemer en blijft het tegelijkertijd mogelijk het gedrag van de werknemer te beoordelen met alle gegevens die boven tafel zijn gekomen.

Slechts in zeer uitzonderlijke gevallen zal de rechter weigeren naar het bewijs te kijken omdat het onrechtmatig verkregen is. Dat voelt gek: men schendt de wet maar mag er wél van profiteren. Maar ik vind het minder gek dan bewijs negeren terwijl er eh gewoon bewíjs is. Dan liever de bewijsverkrijger straffen voor het onjuist handelen en daarna toch gewoon naar het bewijs kijken.

Arnoud

Vijf auteursrechtelijke mythes die ook maar eens naar de prullenbak moeten

mythe-verhaalMijn blog over vijf juridische mythes riep veel reacties op. Dus ik dacht, tijd voor nog wat meer mythes die naar de prullenbak moeten, en dan nu over het onderwerp auteursrecht.

  1. Je mag iemands werk gebruiken als je maar bronvermelding doet (en niet commercieel bent.) Nope. De auteurswet kent geen algemene regel dat je een werk mag overnemen. De eis van naamsvermelding komt uit het citaatrecht, maar dat staat je niet toe een geheel werk te gebruiken. Er was een persexceptie maar die is de facto afgeschaft omdat je met een simpel “Alle rechten voorbehouden” de pers kunt verbieden je werk over te nemen. Alleen voor eigen gebruik (thuiskopie) mag je een werk overnemen, bijvoorbeeld een foto naschilderen voor je schildercursus of een artikel kopiëren om het later nog eens te lezen.
  2. Als je iets op een Amerikaanse site doet, valt dat onder Amerikaans auteursrecht (fair use). Nope. De locatie van de server is niet relevant bij de vraag welk recht (welke wet) van toepassing is. Het gaat erom in welk land je iets verspreidt (openbaar maakt) of kopieert. En dat kan best in meerdere landen tegelijk zijn. Als Google vanaf haar Amerikaanse serverfarm andermans werk als doodle opvoert bij Google.nl, wordt dat onder de Nederlandse auteurswet beoordeeld.
  3. Als er geen copyright-notice of watermerk bij staat, dan mag je het gebruiken (mits met bronvermelding). Nope. De auteurswet is duidelijk: je hebt toestemming nodig, of een wettelijke uitzondering. Het maakt niet uit of de maker bekend is of zijn auteursrechten actief claimt. En dat het zonder makernaam lastig is deze te vinden, is jouw probleem en niet dat van de maker.
  4. Als je een auteursrecht schendt, moet de rechthebbende je eerst waarschuwen voordat hij een schadeclaim mag doen. Nope. Juridisch gezien is het schenden van iemands auteursrecht hetzelfde als het bekrassen van iemands auto. Je moet de schade vergoeden, en de ander hoeft niet eerst te waarschuwen dat je daarmee op moet houden. Dat systeem van waarschuwingen (“notice/takedown”) bestaat wel maar dan alleen voor hostingproviders en andere tussenpersonen die niet zelf auteursrechten schenden. Zij hoeven geen schadeclaims te betalen als ze na klachten over hun klanten meteen ingrijpen.
  5. Als je de film al hebt gekocht, mag je deze ook downloaden. Dit is een subtiele. Downloaden uit illegale bron mag niet (meer), en iets van zeg Bittorrent afhalen is downloaden uit illegale bron. Of streamen met Popcorn Time. Dit wordt niet anders omdat je ook een dvd hebt gekocht met hetzelfde werk. De dvd-aankoop geeft je rechten met betrekking tot de film op de dvd, maar geen recht om uit eender welke bron een kopie van die film te betrekken. De dvd rippen naar een digitaal formaat mag wél.

Ik ben het onmiddellijk eens met iedereen die nu roept dat dit dus betekent dat auteursrecht niet goed samengaat met internet.

Misschien moet ik maar eens een mythische woensdag instellen?

Arnoud

Vooraf aangevinkte hokjes mogen niet meer!

checkbox-ja-nee-optin-optoutVanaf nu geldt een verbod op vooraf aangevinkte hokjes (pre-ticked boxes) die vaak worden gebruikt om consumenten ongemerkt extra (betaalde) opties in de maag te splitsen, meldde Webwereld vorige week. Dergelijke aanvinkvakjes moeten úit staan en alleen als de consument ze zelf actief aanzet, zit de consument eraan vast.

Bij de verboden alvastaangevinkteaanvinkvakjes gaat het om zaken als een verzekering, accessoires, een navigatie-unit en dergelijke upsells. Vaak zijn die aanvullende producten of dienten niet echt nodig, en gaf het dus een hoop ergernis dat je die toch gekocht bleek te hebben als je snel door het bestelproces heenklikte. Dat mag nu dus niet meer. Art. 6:230j BW:

De consument is niet zonder zijn uitdrukkelijke instemming gebonden aan een verbintenis tot een aanvullende betaling van een geldsom ter verkrijging van een prestatie die niet de kern van de prestatie is. Uit het gebruik van standaardopties die de consument moet afwijzen, kan geen uitdrukkelijke instemming worden afgeleid.

Opties mogen dus wel mits de vinkjes maar uit staan.

Natuurlijk kan het zijn dat je bij het product verplicht het een of ander moet afnemen. Dat is prima – zolang dat maar vooraf is gemeld én de productprijs inclusief die extra’s wordt gemeld. Je mag dus niet het basisproduct tonen en bij het bestelproces pas de verplichte verzendkosten, verzekering of administratiekosten in rekening brengen. Art. 6:230m BW eist in lid e namelijk dat je bij het product vermeldt:

de totale prijs van de zaken of diensten, met inbegrip van alle belastingen, of, als door de aard van de zaak of de dienst de prijs redelijkerwijs niet vooraf kan worden berekend, de manier waarop de prijs moet worden berekend, en, in voorkomend geval, alle extra vracht-, leverings- of portokosten en eventuele andere kosten of, indien deze kosten redelijkerwijs niet vooraf kunnen worden berekend, het feit dat er eventueel dergelijke extra kosten verschuldigd kunnen zijn.

Met “redelijkerwijs vooraf niet kunnen berekenen” bedoelen ze bijvoorbeeld verzendkosten die afhangen van het gewicht en/of dat het door de brievenbus kan of niet.

Het is een beetje jammer dat Webwereld als voorbeeld precies het enige aangevinktje hokje laat zien dat nog wél mag, namelijk de opt-out van een nieuwsbrief of reclame voor betalende klanten. En die mag wel vooraf aangevinkt zijn, omdat de wet hierbij geen opt-in eist maar een recht van verzet, oftewel een opt-out. Maar goed.

Hebben jullie wel eens zo’n optie gekocht zonder het vooraf te beseffen?

Arnoud