Mag je je LinkedIn-contacten spammen?

linkedin-connecties-contacten.pngEen lezer vroeg me:

Ik word een erg moe van de vele (ik gok een stuk of 10 per week) emails die ik van mijn LinkedIn-contacten krijg met volgens mij ordinaire reclame:
– hoera, mijn boek is uit
– ik geef een workshop voor 500 euro
– mijn website is vernieuwd
– ik verloot een ipad aan nieuwe klanten
– binnenkort heb ik een event waar ik jou voor wil uitnodigen. het kost slechts 280 euro
– ik heb nu toch weer een nieuw product, poehee dat is echt gaaf en nieuw
– ik heb een hele bijzondere mededeling over een klus die ik ga doen, ik ben echt heel interessant, huur mij dus ook in
Het zijn altijd onpersoonlijke mails, gericht aan iedereen en niet persoonlijk aan mij. Het doel is vrijwel altijd commercieel en ze doen weinig onder voor een nieuwsbrief. Is dat eigenlijk ook geen spam, of moet ik dat maar accepteren omdat ik ooit iemand heb toegelaten als LinkedIn-contact?

Ik ken de frustratie, en het is voor mij een reden om niet of nauwelijks naar LinkedIn-berichten te kijken. Erg jammer, maar ja.

Is het spam? Volgens de wet wel: zonder toestemming, ongevraagd en met commercieel oogmerk is spam, ook als het maar een paar berichten zijn (dus geen bulkmail). Want ja, spammen kan ook via andere communicatiekanalen dan e-mail. Dat weten we uit de Hyveskrabbelspamzaak uit 2009.

Er is echter een uitzondering voor zelf opengestelde zakelijke communicatiemiddelen:

Indien de gebruiker, bedoeld in het eerste lid, een rechtspersoon is dan wel een natuurlijke persoon die handelt in de uitoefening van zijn beroep of bedrijf, geldt met betrekking tot het door middel van elektronische berichten overbrengen van ongevraagde communicatie voor commerciële, ideële of charitatieve doeleinden dat geen voorafgaande toestemming is vereist:
a. indien de verzender bij het overbrengen van de communicatie gebruik maakt van elektronische contactgegevens die door de gebruiker daarvoor zijn bestemd en bekendgemaakt, en deze zijn gebruikt in overeenstemming met de door de gebruiker aan die contactgegevens verbonden doeleinden

Wie op LinkedIn zit, handelt daarbij normaliter zakelijk oftewel “in de uitoefening van zijn beroep of bedrijf”. En dan wordt de vraag dus: heb je door het connecten met iemand je LinkedIn-berichtenbox opengesteld voor dit soort “poe hee wat gaaf mijn workshop”-berichten?

De LinkedIn User Agreement is niet heel duidelijk over of dit soort communicatie nu toegestaan is. Men verbiedt wel “unsolicited or unauthorized advertising” maar die tekst lijkt meer te gaan over het ongevraagd lastigvallen van onbekenden. Ik denk niet dat een statusupdate met commercieel oogmerk hieronder valt.

Wat vinden jullie? Is LinkedIn bedoeld voor dit soort updates, en geef je dus toestemming om ze te krijgen als je op dit netwerk gaat zitten?

Arnoud
Ga wég met je optionele aanvinkvakjes bij installatie van software

Gisteren blogde ik op Cookierecht over het aanvinkvakje van Oracle’s Java-installer bij de Ask.com toolbar. Dat vinkje staat alvast aan, en wie de toolbar niet wil, moet het weghalen. Dat moet je maar net even zien. En nee, dat mag niet van de cookiewet. Maar het kan nóg erger: de installatiezin van AVG Toolbar waar ik gewoon juridisch jeuk van krijg.

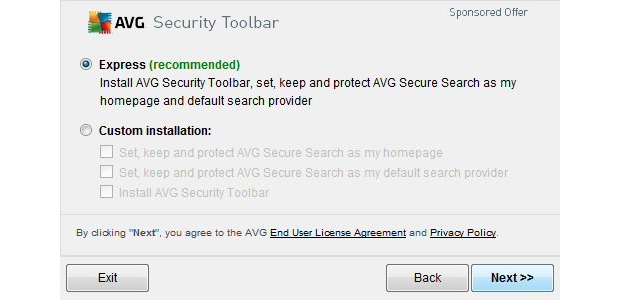
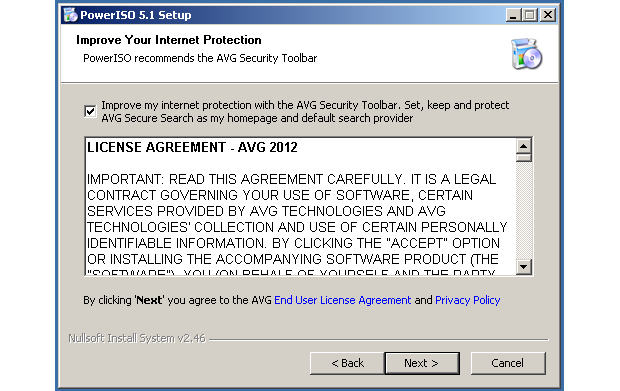
Dit is hoe het pakket PowerISO de AVG toolbar presenteerde bij installeren:

powerisoavg

Ziet u hem? “Set, keep and protect AVG Secure Search as my homepage and default search provider.” Dus niet alleen “installeer dit” maar ook “neem alle mogelijke maatregelen die u goeddunkt om te verhinderen dat dit product ooit nog wordt gedeïnstalleerd of aangepast.” Wat zou “keep and protect… as my homepage” anders moeten betekenen?

Na klachten ging AVG dit aanpassen, als volgt:

avgcompliantscreen-v2

Dit is duidelijker dát er iets gaat gebeuren, maar de standaardkeuze staat nog steeds op “doe het” en dat kan ik geen opt-in noemen. Bovendien: die jeukzin staat er gewoon nog stééds. En alleen al daarom zou ik nooit zo’n pakket durven installeren.

Dan zijn er ook nog allerlei pakketten die de tekst omkeren: als u niet wilt dat deze toolbar niet uw default wordt, verwijder dan het vinkje waarbij staat “Installeer deze software niet”.

Wat is de gemeenste installatie-truc die jullie kennen?

Arnoud

Help, de helpdesk moet gaan skypen

skype-chatEen lezer vroeg me:

Bij ons bedrijf werkt de adviesdesk nu per telefoon, chat en e-mail. De directie wil echter naar Skype: zo kunnen klanten de medewerker dus zien, en dat zou de klant prettig vinden. Echter, niet alle werknemers voelen zich daar prettig bij want soms moet je vervelende gesprekken voeren en als klanten je dan kunnen zien, dan kunnen ze je later herkennen. Mag een werknemer weigeren Skype met video te gebruiken?

Een werkgever mag eenzijdig aanwijzingen geven hoe het werk moet worden uitgevoerd. Wel moet hij als goed werkgever de privacy respecteren. Het komt dus neer op een afweging van belangen: hoe groot is de privacy en hoe groot is het bedrijfsbelang? Kan een goed werkgever zoiets verlangen van werknemers, past dit binnen een goede uitvoering van de functie?

Natuurlijk is er de Wet bescherming persoonsgegevens, die gaat ook over video-opnames van werknemers. Maar die wet (net zoals de wet over cameratoezicht) gaat vooral over het structureel volgen en registreren van werknemers, en dat is hier niet aan de orde. Ja, oké, als alle gesprekken opgenomen worden en in een archief gaan, maar dat speelde niet bij de vraagsteller.

Mij lijkt dat een werkgever dit wel kan eisen. Het raakt natuurlijk aan de privacy van de werknemer, maar omdat het gaat om klantcontact tijdens het uitvoeren van het werk lijkt me dat op zich niet een héél zwaar belang.

Natuurlijk, er kunnen situaties zijn waarin een boze klant nu de werknemer kan herkennen en/of beelden kan publiceren of misbruiken. Maar de theoretische mogelijkheid dát dat kan gebeuren, is niet genoeg. Pas als dat structureel een risico is, bv. bij medewerkers van een uitkeringsfraude-controleur, kan ik me voorstellen dat je niet zomaar iedereen zichtbaar wil hebben voor de klanten.

Zouden jullie bezwaar hebben tegen verplicht videobellen in plaats van gewoon bellen?

Arnoud

Doorverkopen van Google-bril Glass verboden

not-for-resaleGoogle verbiedt ontwikkelaars die al een testversie van de bril Glass hebben, hun apparaat te verkopen, uit te lenen of weg te geven, las ik bij Nu.nl. De algemene voorwaarden van de online bril vermelden “Je mag het apparaat niet doorverkopen, maar je mag het apparaat wel cadeau doen” en stellen dat Google de diensten gekoppeld aan de bril mogen afsluiten als je dat toch niet. Eh. Was er niet zoiets als eigendomsrecht?
Zowel in de VS als hier geldt dat als een bedrijf een product heeft verkocht, de koper dit mag doorverkopen. Dat is immers wat “verkoop” impliceert: het eigendom gaat over, en de eigenaar mag zelf beslissen wat hij ermee doet. Algemene voorwaarden die “over het graf” heen regeren wat de koper mag doen, zijn al heel snel onredelijk. Zo kun je bijvoorbeeld niet bepalen dat na drie jaar de eigendom automatisch teruggaat naar de verkoper.

Natuurlijk, het is mogelijk om een product aan iemand beschikbaar te stellen zonder dat deze eigenaar wordt. Je kunt iets uitlenen of verhuren (zoals een leasetelefoon) en dan kun je in de huurvoorwaarden allerlei zaken verbieden. Doorverkopen hóef je dan eigenlijk niet te verbieden: de verkrijger kán een gehuurd of geleend apparaat niet verkopen want hij is er geen eigenaar van. (Oké formeel kan hij het wel verkopen maar niet leveren.)

Google spreekt echter expliciet van ‘verkopen’ in de voorwaarden, wat volgens mij impliceert dat ze de transactie waarbij je een Glass verkrijgt, als een eigendomsoverdracht zien.

Google gebruikt echter een truc die vrij uniek is voor connected producten: ze verbieden je niet zozeer de Glass te verkopen, maar ze schakelen het op afstand uit zodat je er de dienst niet meer mee kunt afnemen als je dat doet. Dat zou net zoiets zijn als een telecomprovider die zegt, als je je telefoon verkoopt dan zetten we de IMEI op een zwarte lijst.

Ik ben er nog niet uit of dat nou mag. Het vóelt nogal onredelijk want het gaat in tegen het systeem van eigendomsoverdracht. Tegelijkertijd, ze mógen mensen weigeren hun dienst te laten afnemen. Maar welk redelijk doel dient dat verbod hier, bij Google? Ik kan er geen bedenken. Maar heel expliciet een regel die hiertegen gebruikt kan worden, weet ik zo ook niet. Misbruik van bevoegdheid?

Ik snap ook niet goed wat Google hiermee wil bereiken. Wat is het probléém van doorverkopen van je Glass? Als ze nu gewoon eisen dat je een persoonsgebonden account moet hebben, dan moet de koper zelf een eigen account maken en dan is het niet meer relevant welke bril hij concreet gebruikt. Ik mis iets, denk ik.

Arnoud

Maar hij staat dáár!

imac-hij-staat-daarDiverse lezers wezen me op dit GeenStijlbericht over een gestolen laptop die de politie niet wilde terughalen. Op de bekende tendentieuze, ongefundeerde en nodeloos kwetsende wijze werd daar melding gemaakt van een poepdure hipstermachine die in 020-Gaza beneden zijn stand weg stond te kwijnen in het onrechtmatige bezit van werkschuw steeltuig. En de pliesie zat achterover want ja die wetgeving mevrouwtje, terwijl de Find My Mac gewoon zegt waar ie staat.

De ophef is in dit geval een tikje onterecht: de locatie die Find My Mac aangeeft, is een flatgebouw en preciezer dan dat is het niet te krijgen. Dus wat móet je dan als politie, de hele flat gaan doorzoeken?

Maar stel, de locatie zou wel precies genoeg zijn. De laptop werd gestolen ergens op het platteland, en de GPS-coördinaten zijn nauwkeurig genoeg om die ene boerderij eruit te pikken die zich tussen de akkers bevindt. Is dat dan bewijs genoeg voor een doorzoeking?

De wet eist een redelijk vermoeden van schuld, en het is de (onafhankelijke) rechter-commissaris die bepaalt of dat vermoeden genoeg onderbouwd is om een doorzoeking van een woning te rechtvaardigen. De afweging komt volgens mij neer op de vraag hoe betrouwbaar die Find My Mac-informatie is. En dan kom je gelijk bij de vraag, hoe weten we dat het wáár is, wat daar staat? Dat dat echt een gestolen laptop is en dat die zich daar bevindt.

Ook een complicatie kan zijn dat de laptop ondertussen doorverkocht is, waarbij de huidige bezitter geheel legaal eigenaar is geworden. Dat is namelijk een kronkel in onze wet: wie te goeder trouw een goed verwerft, wordt daar soms eigenaar van ook als deze eerder gestolen was. Er zijn wel mogelijkheden om als eigenaar je spullen terug te krijgen, maar triviaal zijn die niet. En wat daar met name steekt, is dat meestal de rechter daarover moet beslissen en dat kan rustig een jaar (of meer) duren.

Stel je fiets wordt gestolen en later zie je iemand daarop fietsen. Dan mag je die iemand aanhouden en overdragen aan de politie. Je mag alleen niet de fiets terughalen, want in de tussentijd is hij juridisch bezitter daarvan geworden. En dan is hij rechthebbende (art. 3:119 BW) tenzij jij kunt bewijzen dat het jouw fiets is. Dat zal niet meevallen zo midden op straat. Dus dan gaat de fiets mee naar de politie (als bewijs).

Bij een laptop zou je kunnen zeggen, ik weet het wachtwoord en mijn naam en foto staan bij het account. Dat zou ik wel eens uitgeprobeerd willen zien bij oom agent.

Arnoud

Is een vinkje ook goed of moet het echt een handtekening zijn?

handtekening-zosh-iphone.pngKennelijk is er weer eens een workshop Digitaal contracteren geweest of zo, want ik kreeg deze week een aardig stapeltje mails met vragen hoe je digitaal mensen akkoord kunt laten gaan met een of ander. Vaak gaat het dan over privacyspecifieke zaken, maar ook zaken als ontvangstbevestigingen of gewoon akkoord op een contract wil men het liefst zo eenvoudig mogelijk doen, dus graag met een digitaal vinkje.
Hoofdregel uit de wet is dat rechtshandelingen vormvrij zijn. Oftewel, alle handelingen die juridisch enig gevolg hebben, mogen worden verricht op elke wijze die je maar kunt bedenken, ténzij in de wet staat dat het op een specifieke manier (vorm) moet. Ik kan bijvoorbeeld akkoord geven op een contract door “ja” te zéggen in plaats van een krabbel te zetten op papier. Ook zou ik rooksignalen kunnen sturen vanaf het dak van mijn huis, maar de vraag is of de wederpartij dat ziet – en natuurlijk moet een handeling wel aankomen bij de wederpartij.

Je mag hier als partijen van afwijken. De wederpartij bij dat contract kan bepalen dat er pas een contractsluiting is wanneer ik die krabbel zet, en mijn mondelinge “ja” is dan niet rechtsgeldig. Maar dat hoeft niet. Alleen bij een paar heel specifieke contracten is een geschrift vereist: koop van een huis, een arbeidscontract met concurrentiebeding en, eh, een verzekeringspolis. Meer kan ik er eigenlijk niet bedenken.

Er is dus geen enkele reden om per se een handtekening op papier te eisen. Nou ja, eentje dan: een stuk papier met handtekening levert sterker bewijs op. Wat op dat stuk papier – een akte – staat, is in principe dwingend bewijs tussen de partijen over de afspraak. “Jamaar ik had het anders bedoeld dan het er staat” is na ondertekening dus geen argument meer.

Dit geldt ook bij toestemming onder de privacywet. De regels voor zulke toestemming zijn strenger dan voor ‘gewoon’ een rechtshandeling: de privacywet eist “vrije, specifieke en op informatie berustende” toestemming. Maar ook hier geldt niet dat die toestemming schriftelijk moet zijn gegeven of dat deze pas gegeven is als men een krabbel op papier heeft geproduceerd. Wederom, die handtekening is handig als bewijs, maar dat is het dan.

Maar Arnoud, waarom doet iedereen dan zo moeilijk over digitale handtekeningen en certificaten en PKI-infrastructuren? Tsja, ik heb werkelijk géén idee. Juridisch nodig is het bepaald niet. Technologie-fetishisme noemde ik het eens: het zo leuk vinden van techniek dat we er allerlei regeltjes voor gaan maken om het “goed te regelen” zonder dat iemand zich nu afvraagt of dit wel geregeld moet worden of waarom. Menig organisatie heeft bérgen regels en bijbehorende compliancedocumenten voor digitale handtekeningen, terwijl voor de krabbel op papier er zelden meer is dan “deze moet worden gezet”. Zucht.

Arnoud

Waarom kijken mensen niet verder dan hun muis lang is?

esta-aanvraagEen lezer wees me op deze blog over dubieuze ESTA-sites. Het Electronic System for Travel Authorization is een Amerikaans systeem om mensen die de VS in willen, al te screenen voordat ze in het vliegtuig stappen. Dat doe je met een online formulier. Maar er zijn ook allerhande sites te vinden die je hier graag bij helpen met hun eigen formulier – én extra transactiekosten, die kunnen oplopen tot 79 dollar per aanvraag. Dit terwijl het officiële traject 14 dollar kost.

De truc bij dit soort sites is dat mensen niet verder kijken dan hun muis lang is, zoals Ward van Beek het daar zo mooi omschrijft. Een wervende advertentie of een hoge organische positie in Google, een beetje officieel uitziende logo’s en donkerblauwe achtergrondbalkjes en vooral níet de naam van je BV ergens vermelden, en mensen denken al snel dat dit dé site is.

Op zich is het legaal om mensen te helpen bij het aanvragen van dingen bij de overheid, en dat hoef je echt niet gratis te doen. Een belastingadviseur of beroep-en-bezwaarkundige voor protest tegen verkeersboetes heeft gewoon een legitieme functie. En ik zou niet weten waarom dat niet zou gelden voor online diensten die helpen bij het invullen van andere online diensten.

Wél kan er sprake zijn van oplichting door de wijze van presenteren. Je past een ‘slinkse kunstgreep’ toe als je je voordoet als de officiële site, of de indruk wekt dat mensen je móeten inhuren om zo’n ESTA waiver te kunnen krijgen. Maar wanneer is daarvan sprake?

Ward linkt naar enkele sites waar ik toch wel wat twijfelachtige zaken zie. Het Nederlandse Visumplus bijvoorbeeld vermeldt

Zonder een ESTA kunt u niet naar de Verenigde Staten reizen. Een ESTA kunt u direct online aanvragen via VisumPlus wanneer u een paspoorthouder bent van een van de onderstaande Visa Waiver landen.

Beide zinnen kloppen: zonder ESTA mag je niet reizen, en de site hééft een online aanvraagsysteem dus het kán. Maar wat hier weggelaten wordt, is “dit kunt u ook zelf bij de Amerikaanse DHS”. Duh, roepen nu alle ondernemers – je gaat toch niet zeggen dat de concurrent goedkoper is? Nee klopt. Maar is een overheidsdienst ook een ‘concurrent’?

Er is in ieder geval geen wet die dit verbiedt, zolang de dienstverlener je natuurlijk maar daadwerkelijk een rechtsgeldige ESTA waiveraanvraag levert die door de DHS in behandeling wordt genomen. En dat doen al deze sites gewoon. Dus ja: handige jongens, maar niet verboden.

Arnoud

Ik kan niet eens meer gewoon een spelletje spelen

Installeer ik op mijn pad een nieuw spelletje – Quiz Battle – moet ik een account aanmaken en krijg ik dít voor mijn neus:

quiz-battle

Argh. Waar te beginnen.

“Ga je ermee akkoord Terms of Service en dat we je informatie”. Oké, nou, vooruit, iets te snel dat “Terms of Service” toegevoegd nadat een vriendje op de borrel zei “hee je moet wel akkoord op je voorwaarden vragen hè”.

Maar, eh waar zíjn die Terms of Service dan? Er staat niet eens een hyperlink in dat balkje. Plus, ik gok zomaar dat ik de tekst achter zo’n link niet had kunnen opslaan, waardoor die voorwaarden sowieso ongeldig (vernietigbaar) zijn.

Verder: ik ga -zo staat hier- akkoord met toezending van allerlei “informatie, aanbiedingen en nieuwsbrieven” van het programma zelf en van een of ander tijdschrift. Kan dat? Ja, dat is een leuke vraag.

Toestemming voor nieuwsbrieven en dergelijke moet specifiek en apart worden gegeven. Je kunt deze niet opeisen in algemene voorwaarden. Op zich doen ze het dus goed hier, door het in de popup zelf te vragen en niet in die niet-gelinkte voorwaarden. Wel vind ik “informatie, aanbiedingen” wat vaag – ik gok dat dit betekent dat ik allerlei reclame ga krijgen maar waarvan en waarover?

Ook gok ik (maar ik heb nog geen mail gehad) dat ik nu aanbiedingen ga krijgen van zorgvuldig geselecteerde partners van de app-aanbieder. En dát zou juridisch wel een probleem zijn, want dat staat niet in de popup en al helemaal niet in het specifieke formaat dat de OPTA eist. “Partners” is onvoldoende als aanduiding, je moet echt vermelden wíe het gaan zijn. Ik hoop dat binnenkort de rechtbank uitspraak doet in die opt-inzaak uit 2011 waarbij de OPTA zes ton boete oplegde voor een dergelijke constructie.

En ja, zo zit ik dan op zondagavond algemene voorwaarden van spelletjes te lezen.

Arnoud

Mag je abusievelijk open staande webcams bekijken?

webcamEen lezer wees me op een site waar je open webcams kunt bekijken. Al deze webcams zijn op afstand te bekijken, omdat ze hun video-opnames live streamen via het web. Configuratiefoutje of over het hoofd gezien door de eigenaar, waarschijnlijk. Mag dat?

Laten we even aannemen dat de eigenaar er niet bewust voor gekozen heeft de hele wereld mee te laten genieten van zijn of haar webcam. De URL is echter geraden door iemand, wat eenvoudiger is dan je denkt: van de meeste modellen is de URL structuur bekend uit de handleiding, dus het is dan een kwestie van die op allerlei IP-adressen uitproberen en zien of webcamserversoftware iets terugzegt. Andere URLs worden door Google gevonden, omdat ze op een pagina ergens zijn opgenomen die net niet zo privé was als de eigenaar had gedacht. Bij Shodan vinden ze er dagelijks nieuwe – net als open routers, telefoons en windturbines(!).

Is dit computervredebreuk? Tsja. Het lijkt op het raden van een URL, waar we vorig jaar december een forse discussie over hadden. Als het veranderen van “20111225-3998” in “201201225-4003” computervredebreuk is, dan lijkt me het opvragen van “/mjpeg.cgi” op een random IP adres of “/cam2.cgi” dat ook. Je kunt zeggen dat een verschil is dat de URL-structuur bekend is, maar dan nog – dat die structuur opvraagbaar is op IP-adres 192.168.55.1, is dat bepaald niet.

Je kunt het over de auteursrechtelijke boeg gooien. Er lopen diverse rechtszaken over de vraag of het als eerste bekend maken van een webadres telt als publicatie, als ‘openbaarmaking’ van het werk telt. In de Britt-Dekkerzaak werd GeenStijl in eerste instantie veroordeeld op die grond. Zonder de publicatie van de URL door het shockblog had niemand de foto’s kunnen vinden, was kort gezegd het argument. En ook het linken naar wiskundesomuitwerkingen was om die reden onrechtmatig.

Dezelfde redenering kun je toepassen op deze webcamstreams. Een site die dan links daarheen verzamelt, schendt dan de auteursrechten. Maar, eh, wacht eens even: zít er wel auteursrecht op de output van een webcam? Dat lijkt me niet. Waar je bij geposeerde foto’s of wiskundesommen nog kunt spreken van creativiteit, ontbreekt die volledig bij webcambeelden. Die filmen gewoon de werkelijkheid, zonder dat de filmer iets creatiefs doet bij hoe deze in beeld komt. En zonder auteursrecht geen inbreuk.

Een privacyschending kan het natuurlijk altijd zijn, als er mensen in beeld komen. Maar volgens mij komt dat dan neer op het portretrecht – en omdat het hier gaat om niet-geposeerde beelden is de eis dan in hoeverre er sprake is van een redelijk belang tegen publicatie. Bij een camera die de straat filmt, lijkt me dat niet aan de orde. Van een camera in de slaapkamer mag je de beelden niet zomaar publiceren, ook niet als ze door domheid van de eigenaar opvraagbaar zijn via zijn webcam.

Arnoud

Het niet-commerciële publiek domein bij de Koninklijke Bibliotheek

kb-googleHet zat me al een tijdje dwars, en nu vroeg een lezer me er ook weer naar: hoe kan het dat de Koninklijke Bibliotheek boeken aanbiedt uit het publieke domein met een verbod op commercieel hergebruik? Want wie de gebruiksvoorwaarden leest, ziet daarin deze tekst:

Op de boeken die door Google zijn gedigitaliseerd, rust geen auteursrecht meer. Ze zijn herkenbaar aan de vermelding rechtsonder: ‘digitised by Google’. U mag deze boeken gebruiken (inclusief downloaden of printen) voor persoonlijke niet-commerciële doelen. Commercieel hergebruik en/of verdere verspreiding (commercieel of niet-commercieel) is niet toegestaan.

En dat is toch bepaald merkwaardig: het idee van het publiek domein is dat iedereen er alles mee mag doen, ook voor onpersoonlijke commerciële doelen.

De KB maar eens gemaild: hoe zit dit? Gelukkig kreeg ik snel een reactie:

De private partij die de investeringen voor het scannen maakt, heeft bedongen dat de scans alleen voor niet-commerciele doelen worden hergebruikt, bij wijze van return on investment. Voor niet-commerciele doelen zijn de boeken gratis toegankelijk, te downloaden en te hergebruiken. En na vijftien jaar wordt ook commercieel hergebruik onbeperkt mogelijk (zie het Google-contract).

Het contract zelf vermeldt inderdaad in artikel 4.7 dat de bibliotheek bezoekers zal verbieden de gedigitaliseerde werken commercieel te exploiteren (en inderdaad vervalt dat verbod na 15 jaar).

Ik snap goed dat de KB zelf de middelen niet heeft om zo’n omvangrijk scanproject uit te voeren, en ik snap óók goed dat Google bij het opzetten van zo’n project een verbod op commercieel hergebruik ingesteld wil zien. Maar het eindresultaat is bepaald ergerlijk: die boeken zijn publiek domein, dus daar hóren geen restricties op hergebruik meer op te zitten.

Op zich is het legaal om gebruiksvoorwaarden te koppelen aan toegang tot een website of dienst. Die voorwaarden hoeven niet per se te herleiden te zijn tot een onderliggend auteursrecht. Een museum kan je verbieden te fotograferen (met of zonder flits) enkel op basis van de huisregels. En dat de onderliggende gedachte is “dan kopen meer mensen in onze museumwinkel” is dan legitiem, hoewel ergerlijk.

In enkele rechtszaken over vermeende databankrechtinbreuk is echter geoordeeld dat je niet met gebruiksvoorwaarden je een recht kunt voorbehouden dat je niet bezit. Je zou je dus kunnen afvragen wat een hergebruiker te maken heeft met die voorwaarden. Niet veel inderdaad, tenzij hij er akkoord mee is gegaan bij het raadplegen van de site van de KB. Een persoon die die voorwaarden aanvaardt en de hele verzameling leegtrekt, pleegt dus contractbreuk. Maar een derde die vervolgens de hele verzameling op Bittorrent gooit, doet niets verkeerd.

Nee, netjes is dat niet: zo zal Google de volgende keer weinig zin hebben om weer eens een berg boeken te digitaliseren. Maar moet je dat eigenlijk wel willen, een private partij het publiek domein laten digitaliseren?

Arnoud