 Een lezer vroeg me:
In het privacystatement van Vereniging Eigen Huis staat: “Het anderszins verwerken van uw persoonsgegevens geschiedt alleen voor zover u Vereniging Eigen Huis daarvoor ondubbelzinnig toestemming heeft verleend. Die toestemming kan blijken uit het enkele feit dat u per e-mail of anderszins een vraag aan Vereniging Eigen Huis stelt.” Is dat laatste wel rechtsgeldig? Hoe kan men nu uit zo’n “enkel feit” toestemming afleiden?
Toestemming wordt als begrip in de Wet bescherming persoonsgegevens gedefinieerd als een “vrije, specifieke en op informatie berustende wilsuiting waarmee de betrokkene aanvaardt dat hem betreffende persoonsgegevens worden verwerkt”. Dat is een vrij open definitie, maar natuurlijk kan een bedrijf of instelling niet zelf bepalen hoe wettelijke termen moeten worden uitgelegd.
Volgens mij klopt het wel zoals VEH het formuleert. In principe mag je persoonsgegevens alleen verwerken met toestemming. Toestemming moet vrijwillig worden gegeven, maar het is niet verplicht dat expliciet te laten doen. Toestemming mag je onder de privacywet ook concluderen uit ander handelen, zolang maar duidelijk is dat die handeling bedoeld was als (mede) een toestemmingshandeling.
Het lijkt mij dat als iemand je een mail stuurt met een vraag, je wel mag concluderen dat je toestemming hebt om die persoon terug te mailen. Ik denk dat je ook nog wel toestemming hebt om een week later na te mailen of de oplossing beviel en of ze een enquete in willen vullen.
Verder hoef je denk ik niet bang te zijn dat men die toestemming dan gebruikt om bijvoorbeeld verkoop van je gegevens aan de hoogste bieder te rechtvaardigen. Dat kan namelijk niet onder de privacywet: toestemming moet specifiek en doelgebonden zijn. Deze tekst maakt dat duidelijk met “voor zover”. Ze zeggen dus zelf niet meer te doen dan waarvoor je toestemming hebt gegeven.
Toestemming om een antwoord op je vraag te mailen is wezenlijk iets anders dan toestemming om op een nieuwsbrief te komen, of om je gegevens aan een derde te verstrekken. In programmeertaal: toestemming is geen boolean maar een array met toegestane handelingen. En in dit geval zal er dus niet meer gebeuren dan een reactie op je mail.
Arnoud
 Een lezer vroeg me:
 Een lezer vroeg me:
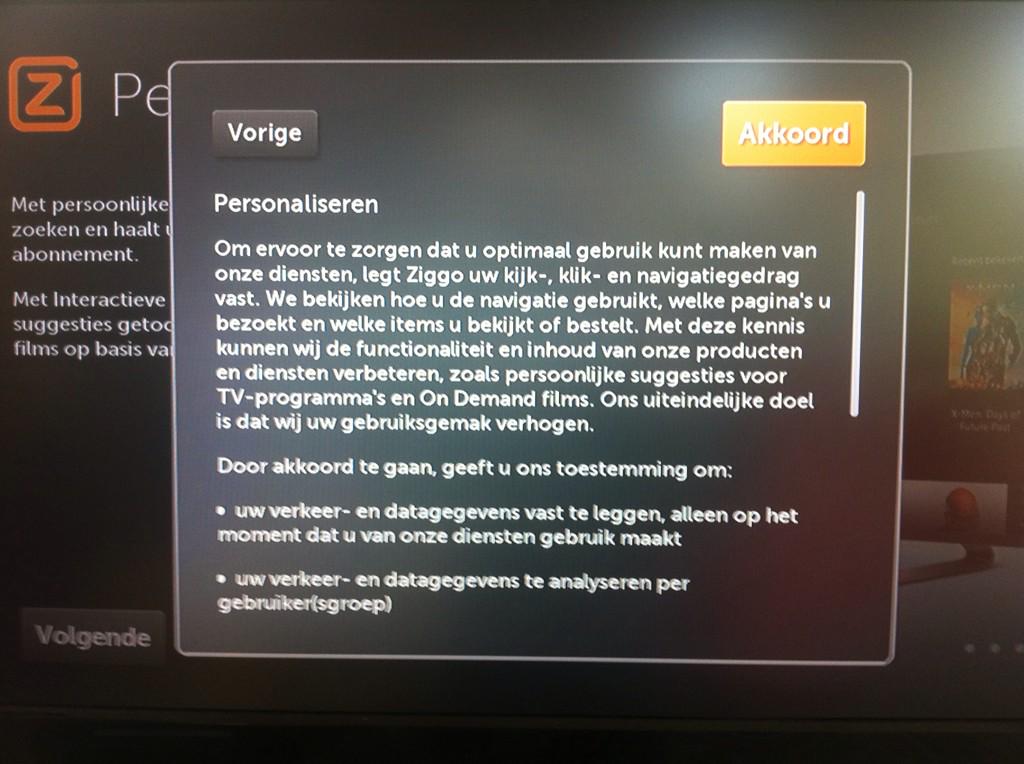
 Meteen maar even een heilig huisje omver in het nieuwe jaar: moeten we niet eens stoppen met het idee dat toestemming vragen voor privacy-inbreuken een werkbaar idee is? Want allemaal leuk en aardig, maar anno 2017 is het concept toestemming geven verworden tot een volstrekt betekenisloze klik onder verwijzing naar een futloze lap tekst die nu eenmaal even nodig is om bij die site te kunnen. Toch kent ook de nieuwe privacywet de toestemming als basisbeginsel, en blijft het op allerlei plekken opduiken als basis voor wat je maar wilt doen met iemands privé. Raar.
 De cookiebepaling die bepaalt dat websites om toestemming moeten vragen voor het gebruik van zogenoemde ’tracking cookies’, is duur en zorgt voor een hoop ergernis. Dat las ik
 Microsoft schendt de Europese cookiewet met het automatisch en stilletjes downloaden van Windows 10-installatiebestanden op Windows 7 en 8.1. Dat schreef
 Een lezer vroeg me:
 Via Twitter
 Een lezer vroeg me: