Mag een uitgaansgelegenheid camerabrillen verbieden in de huisregels?

Photo by energepic.com on Pexels

Een lezer vroeg me:

Een club waar ik vaak kom heeft sinds kort een verbod op camerabrillen. Vind ik prima, maar los van het feit dat ik betwijfel of hun uitsmijters of garderobepersoneel een camerabril van een gewone bril kunnen onderscheiden, mogen ze dat zomaar verbieden?
Het korte antwoord is simpel: ja, want een club mag (binnen het redelijke & artikel 1 Grondwet) huisregels stellen zoals ze goeddunkt. Alleen in net pak, geen sportschoenen, geen camerabril, alleen met paars haar op Paarshaardag, kan allemaal.

Het idee is dat het zichzelf oplost: als te weinig mensen in net pak willen komen, dan krijg je geen publiek en ga je failliet. Dus waarom zou de wet zo’n regel verbieden. De discussie over huisregels gaat vrijwel altijd over verkapte discriminatie: met neutraal klinkende huisregels zoals “geen sportkleding, schoudertasjes en Vuitton-petjes” ben je in feite aan het selecteren op een beschermd (etnisch) kenmerk bijvoorbeeld, en dat mag niet.

Een goede reden hebben voor een huisregel is handig voor het draagvlak. Bij camerabrillen kan ik die wel bedenken, want velen ervaren het als ongewenst dat ze stiekem gefilmd worden. En voor regelziftende juristen zoals ik is er ook nog artikel 441b Strafrecht, dat heimelijk gebruik van camera’s in voor het publiek toegankelijke ruimtes (zoals cafés, bioscopen en clubs) strafbaar stelt. Ook als je ze in de hand houdt.

Een bezoeker met camerabril zou daar tegenover kunnen stellen dat elke club vol zit met Tiktokkende of Instagrammende bezoekers die alles livestreamen zonder te vragen. En dat is waar, maar valt niet onder het wettelijk verbod. Ook zijn die mensen makkelijk te spotten, al is het maar omdat ze zelf graag front and center in beeld willen zijn.

Camerabrillen zijn een stuk lastiger te spotten, zeker als mensen het rode lampje afplakken en gemaakt achteloos rondlopen. Dan gefilmd worden voelt ineens anders, en dat kan de sfeer in zo’n club beïnvloeden. En dat is voor mij al snel gelijk aan het “heimelijk” uit het strafrecht. Daarom kan -en mag- een club dan ingrijpen.

Arnoud
Mag ik als werkgever mensen verplichten tot vingerafdrukken in plaats van wachtwoorden?

Photo by Meg Jenson on Unsplash

Een lezer vroeg me:

Vanwege zorgen over wachtwoord-delen heb ik mijn werknemers nieuwe laptops gegeven, waarbij ze met hun vingerafdruk de laptop kunnen unlocken en alleen toegang krijgen tot die delen van ons systeem die voor hen relevant zijn. Ik krijg nu klachten dat ik hiermee de AVG schend omdat ik met deze nieuwe aanpak ongeoorloofd biometrische gegevens van hen op zou slaan. Hebben ze daar een punt?
Een vingerafdruk is een biometrisch persoonsgegeven volgens de definitie uit de AVG. Artikel 4 lid 14 AVG omschrijft het immers als “fysieke, fysiologische of gedragsgerelateerde kenmerken van een natuurlijke persoon”. Of je die kenmerken nou opslaat als een plaatje of als een feature vector, dat maakt niet uit. Het blijven kenmerken van (een vinger van) een persoon.

De AVG zegt dat je geen biometrische persoonsgegevens mag gebruiken behalve in uitzonderlijke gevallen. De relevante uitzondering is in Nederland opgenomen in de Uitvoeringswet AVG, artikel 29:

… het verbod om biometrische gegevens met het oog op de unieke identificatie van een persoon te verwerken [is] niet van toepassing, indien de verwerking noodzakelijk is voor authenticatie of beveiligingsdoeleinden.
Hier is precies sprake van dat geval. Met de vingerafdruk wordt de gebruiker geauthenticeerd. De vingerafdruk gaat nergens naar toe, maar blijft in de laptop. Dat is dus een keurige implementatie die aan de beveiligingseisen van de AVG voldoet.

Het probleem is dan of het ‘noodzakelijk’ is in de zin van artikel 29. Hierover staat een passage in de memorie van toelichting bij de invoering van dit wetsartikel, die regelmatig discussie oproept:

Dit zal het geval zijn als de toegang beperkt dient te zijn tot bepaalde personen die daartoe geautoriseerd zijn, zoals bij een kerncentrale. Het verwerken van biometrische gegevens dient ook proportioneel te zijn. Als het om de toegang tot een garage van een reparatiebedrijf gaat, zal de noodzaak van de beveiliging niet zodanig zijn dat werknemers alleen met biometrie toegang kunnen krijgen en daartoe deze gegevens worden vastgelegd om de toegangscontrole uit te oefenen. Aan de andere kant kan biometrie soms juist een belangrijke vorm van beveiliging zijn voor bijvoorbeeld informatiesystemen, die zelf veel persoonsgegevens bevatten, waarbij onrechtmatige toegang, ook van werknemers, moet worden voorkomen.
Uit dat “zoals bij een kerncentrale” wordt vaak afgeleid dat de lat dus heel hoog ligt, want wie is er nou vergelijkbaar met een kerncentrale. De Autoriteit Persoonsgegevens zegt  dat het “moet gaan om een zwaarwegend algemeen belang”, een uitzonderlijke situatie. De gemiddelde mkb-organisatie komt daar niet aan.

In 2019 vond winkelbedrijf Manfield dat vingerafdruksensoren nodig waren voor authenticatie bij de kassasystemen, omdat je daarmee toegang kreeg tot klantgegevens en personeelsgegevens. Dit sluit mooi aan bij die laatste zin: informatiesystemen met veel persoonsgegevens vergen extra beveiliging, ook als het geen kerncentrales zijn.

De rechter oordeelde anders, maar vooral omdat Manfield niet had onderbouwd dat alternatieven zoals pasjes niet goed genoeg zouden zijn. Had men een afweging met voors en tegens van de diverse technologieën overlegd en was daaruit de vingerafdruksensor als meest geëigend gekomen, dan had dit wel eens anders uit kunnen vallen.

Dit probleem zien we vaker bij de AVG: er is weinig jurisprudentie, en de oorspronkelijke kaders (2016-2018) zijn sterk verouderd. De technologie is snel gegroeid maar de “waarom” vraag blijft daar fors bij achter. Dus dan is de vingerafdruksensor nu het meest voor de hand liggend (haha), maar waarom het echt béter is dan de alternatieven, blijft onduidelijk.

Arnoud

Mag de ABN Amro bank klantgegevens analyseren om te kijken hoe vaak mensen over de grens tanken?

Photo by Europeana on Unsplash

Een lezer vroeg me:

In het artikel Tanktoerisme in België neemt toe, maar Nederlanders niet massaal de grens over lees ik dat ABN Amro het transactieverkeer van klanten in de grensstreek (en verder schijnbaar) analyseert om te kijken hoe vaak mensen over de grens tanken en hoe vaak in Nederland. Hoe kan de bank onder de AVG en haar geheimhoudingsplicht rechtvaardigen dat zij deze analyses doet?
Wie in de privacyverklaring van de ABN Amro bank duikt, zal met enig lezen een uitzondering vinden voor macro-economisch onderzoek zoals wat hier speelt:
Het Economisch Bureau van ABN AMRO doet onafhankelijk statistisch onderzoek op basis van geaggregeerde data naar o.a. macro-economische trends zoals groei van de Nederlandse industrie, consumptief gedrag of economische impact op klimaatverandering. Het Economisch Bureau van ABN AMRO werkt soms samen met universiteiten voor het doen van wetenschappelijk onderzoek.
Dit staat onder het kopje “Gerechtvaardigd belang van de bank of van anderen”, wat erop wijst dat de bank dit onder artikel 6 lid 1 sub f AVG rechtvaardigt. Bij inroepen van die grondslag is geen aparte toestemming nodig, dus het is logisch dat die ook niet is gevraagd.

Bij hergebruik voor wetenschappelijke of statistische doeleinden moet je (artikel 89 AVG) wel de nodige waarborgen geven, zoals gegevensminimalisatie. In de praktijk komt dat neer op “maak ze zo snel mogelijk écht anoniem, het liefst door te aggregeren naar groepjes van 10 of meer mensen”. Het onderliggende rapport van dat Economisch Bureau geeft expliciet dat aan: “bekijken wij met behulp van geanonimiseerde en geaggregeerde transactiedata de brandstof-uitgaven van huishoudens in de grensregio.”

Mijn reconstructie is dus: eerst werd een grens getrokken van wat “grensregio” is. Alle transacties van rekeninghouders wonend in die regio worden gefilterd op de categorie ‘brandstof’. Daarbij is gegroepeerd op wegafstand van de grens, zo te lezen per 5 kilometer. Daarbij kun je eigenlijk direct de identificerende gegevens zoals naam of IBAN weggooien, en dan kan daarna van profileren of iets dergelijks geen sprake meer zijn. Die reconstructie lijkt mij volledig in lijn met de AVG.

Arnoud

Brussel stuurt aan op snelle invoering van leeftijdsapp in Europese landen

Photo by Nick Fewings on Unsplash

De Europese Commissie adviseert lidstaten voor het einde van dit jaar gebruik te maken van de EU-leeftijdsverificatieapp. Dat las ik bij Nu.nl. Deze moet veilig en specifiek mogelijk maken dat je je leeftijd (of een status zoals “21+”) deelt met online diensten, zodat we af zijn van al die kopietjes paspoort.

Het idee voor de app komt uit de regels rond de European Digital Identity Wallet, deel van de Europese Digitale Identiteitsverordening (Verordening 2024/1183), in de praktijk vaak ‘eIDAS 2.0’ genoemd. Deze brengt drie fundamentele vernieuwingen:

  1. Elke lidstaat moet een digitale identiteitswallet uitgeven
  2. Private dienstverleners worden verplicht deze wallets te accepteren
  3. Gebruikers krijgen meer controle over hun identiteitsgegevens
De wallet vormt een digitale kluis waarin mensen identiteitsbewijzen, diploma’s, bankgegevens en andere credentials kunnen opslaan. Anders dan DigiD wordt deze wallet ook bruikbaar voor private diensten zoals online winkels. En een mooie innovatie: de wallet ondersteunt ‘selective disclosure’ – je kunt bewijzen dat je boven de 18 bent zonder je geboortedatum prijs te geven.

De EDI-verordening stelt expliciete grenzen aan verplicht gebruik van de wallet. Artikel 5bis lid 15 bepaalt dat toegang tot essentiële diensten niet afhankelijk mag worden gemaakt van identificatie via de wallet.

Het komt precies met het nieuws dat Meta de DSA schendt (althans, naar voorlopige inschatting) omdat zij geen enkele leeftijdscontrole doet bij minderjarigen. De hint is duidelijk: Meta moet aan de app.

Arnoud

Mag een werkgever mijn toetsaanslagen opnemen om er een AI agent mee te trainen?

Photo by André Julien on Unsplash

Een lezer vroeg me:

Mijn werkgever is druk bezig met het implementeren van AI en het trainen van AI modellen. Hij kijkt daarbij sterk naar wat anderen doen, en heeft daarbij dit artikel gelezen over toetsaanslagen van personeel gebruiken om AI scherper te laten werken. Kunnen wij als werknemers daar bezwaar tegen maken? En hoe komen we er überhaupt achter of hij dit doet?
Uit het bronartikel blijkt dat het gaat om een manier om AI agents beter te laten werken: “het doel van de tool [is] om de AI-modellen van Meta te trainen om de computer te gebruiken op de manier waarop mensen dat doen, zoals het kiezen uit dropdown menus en het gebruik van keyboard shortcuts.” Als je breed registreert hoe mensen werken, kun je een AI dat beter aanleren, is de gedachte.

Het bijhouden van toetsaanslagen voelt als nogal een inbreuk op je privacy: je werkgever krijgt buitengewoon gedetailleerde informatie over wat je precies doet, op de seconde nauwkeurig. Het tegenargument hier is natuurlijk “daar kijkt geen mens naar, we trainen alleen een AI model op een hele berg data”.

Het vervelende is: dat is juridisch nauwelijks te weerleggen, in ieder geval niet op voorhand. Er moet grof gezegd iets misgaan voordat je actie kunt ondernemen. Als je organisatie een OR heeft, is er nog een preventief haakje: “een regeling omtrent het verwerken van alsmede de bescherming van de persoonsgegevens van de in de onderneming werkzame personen” valt onder het instemmingsrecht van de OR. Ook als het doel niet direct raakt aan privacy of aan beoordelen of volgen van mensen.

Bij verwerkingen van persoonsgegevens op grond van gerechtvaardigd belang (wat hier de grondslag moet zijn) kun je altijd bezwaar maken (artikel 21 lid 1 AVG). Het enige is dat je dan “met zijn specifieke situatie verband houdende redenen” oftewel persoonlijke en enigszins zwaarwegende redenen moet aandragen. Het abstracte “dit raakt mijn privésfeer” of “ik ben bang voor misbruik” is niet genoeg.

Arnoud

X moet Danny Mekic inzicht geven in de verwerking van zijn persoonsgegevens, oordeelt Gerechtshof Amsterdam

Photo by Google DeepMind on Pexels

Het Gerechtshof Amsterdam geeft de Nederlander Danny Mekic gelijk in zijn zaak tegen Twitter/X. Dat meldde NRC vorige week. Het is de vijfde juridische overwinning van Mekic op rij over dezelfde kwestie, maar inzage in de verwerking van zijn gegevens heeft hij nog altijd niet.

De zaak speelt al geruime tijd. Over de eerste instantie blogde ik destijds:

Technoloog en Ph.D-kandidaat Danny Meki? ontdekte in oktober dat hij op X was onderworpen aan een shadowban: weliswaar kun je zelf alles nog gebruiken, maar niemand krijgt je berichten meer te zien. Dat bleek (volgens de helpdesk van Twitter, waar verbazingwekkend genoeg nog mensen werkten destijds) te herleiden tot een artikel van de NOS dat Mekic daar gedeeld had:

“De chats van honderden miljoenen mensen worden straks gescand om een relatief klein aantal misdadigers op te sporen, hoe erg ook. ”[ [account 2] ] Veel kritiek op Europese plannen tegen kinderporno: “Niet proportioneel”

De algoritmes van Twitter vonden dit problematisch, maar Mekic kreeg geen uitleg waarom. En dat vindt de wet dan weer  problematisch, want de Digital Services Act (DSA) eist simpelweg dat je motiveert waarom -en met bewijs- je een bepaalde moderatiehandeling hebt gedaan.

De rechter gaf Mekic gelijk, maar X maakte vervolgens 90% van de documentatie die ze gaf onleesbaar “vanwege bedrijfsgeheimen”. Daarom ging Mekic in hoger beroep, wat tussentijds nog leidde tot een geschil over een spreekverbod voor Mekic, omdat men bang was dat hij de ruwe documenten zou lekken. (Niet toegewezen, uiteraard.)

Nu is er dan het inhoudelijke arrest van het Hof Amsterdam. Men loopt categoriegewijs door de ruwe informatie en licht toe waarom deze al dan niet vertrouwelijk zou moeten zijn.

Plaatsing van het NSFW label op content van [geïntimeerde] (de post van 11 oktober 2023) is de aanleiding geweest voor onderhavig geschil. … X heeft niet inzichtelijk gemaakt waarom bedrijfsgeheimen worden geopenbaard als [geïntimeerde] inzage krijgt in welke NSFW labels op zijn content zijn geplaatst.
Het argument daarbij was natuurlijk dat iedereen dan trucs gaat verzinnen om de criteria voor zo’n label te omzeilen. In het algemeen is dat een risico. Als alle criteria algemeen bekend zijn, dan is detectie een stuk minder krachtig. Maar het Hof wil graag weten waarom specifiek bij deze inzage door deze persoon voor deze posts dat risico zich conreet voordoet. En die uitleg kan X niet geven.

Iets vergelijkbaars gebeurt bij posts van Mekic die als “ongeschikt voor advertenties” zijn gemarkeerd:

Het aanmerken van een post van [geïntimeerde] als gevoelig of ongeschikt voor advertenties treft hem in die zin dat het besluit om een dergelijk label toe te kennen tot gevolg heeft dat er naast die post geen advertenties komen te staan of alleen advertenties worden getoond van adverteerders die geen instructie hebben gegeven om een bepaalde gevoeligheid, ongeschiktheid of trefwoord te mijden. Dat kan tot gevolg hebben dat de reputatie van [geïntimeerde] wordt aangetast.
Ook hier geldt dat je als bedrijf natuurlijk een commercieel belang hebt om de werking van je advertentiesysteem te beschermen. Omdat het mogelijk om “enkele tientallen” posts gaat, is er dan een “zeker risico” dat patronen in het advertentiesysteem kunnen worden herkend. Maar omdat de reden voor de markering ontbreekt, is dat nog vrij speculatief en daarmee onvoldoende.

Frustrerend voor mij is dat we uiteindelijk weinig tot geen inzicht krijgen in waarom die specifieke tweet tot dat label leidde. Meer dan de zin “Dat de post van 11 oktober 2023 is gemarkeerd omdat daarin het woord ‘kinderporno’ voorkwam, is al bekend” krijgen we niet. Maar was het dan werkelijk zó simpel, een keyword scanner maakt dat je bericht NSFW is?

Arnoud

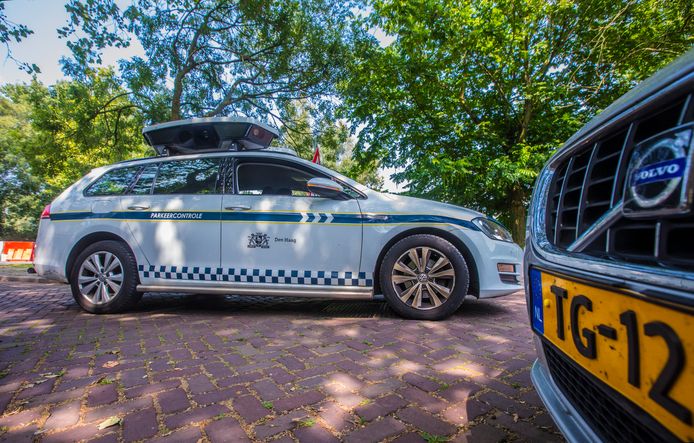
AP: inzet scanauto’s levert jaarlijks 500.000 onterechte parkeerboetes op

Foto: scancar Computer Vision Dataset

De inzet van scanauto’s om foutparkeerders op te sporen, levert jaarlijks 500.000 onterechte parkeerboetes op, las ik bij Tweakers. Een themastudie van de Autoriteit Persoonsgegevens laat zien dat zeker 10% van de vaak automatisch gegeven naheffingen parkeerbelasting niet juridisch correct wordt opgelegd.

De kern van het probleem is vrij simpel:

Een scanauto maakt alleen een momentopname en ziet de omstandigheden niet. Daardoor kan een scanauto bijvoorbeeld niet vaststellen dat iemand aan het laden en lossen is. In zo’n situatie kan een uitzondering gelden en mag iemand geen boete krijgen. Ook de gehandicaptenkaart, die niet standaard op kenteken is geregistreerd en achter de voorruit wordt geplaatst, ‘ziet’ de scanauto niet. Is er niet betaald, dan zijn de systemen onverbiddelijk en volgt automatisch een boete.
En natuurlijk, je kunt altijd in bezwaar. Maar dat kost tijd en moeite die niet iedereen kan opbrengen. Bovendien krijg je de naheffing pas weken nadien, zodat bewijs verzamelen een lastige klus kan worden. Het helpt ook niet mee dat veel communicatie digitaal gaat naar een kanaal waar niet iedereen kijkt.

Los daarvan: het hóórt niet, een systeem dat 10% van de tijd onterecht burgers geld laat betalen.

Menselijk toezicht lijkt er wel te zijn bij de onderzochte gemeentes. Dat kan op drie manieren:

  1. Op afstand, waarbij een mens de foto bekijkt en besluit of een naheffing op zijn plaats is.
  2. Hybride, waarbij de mens uit 1 bij twijfel een handhaver langsstuurt.
  3. Fysiek, waarbij de handhaver ter plaatse de enige route is om tot een naheffing te komen.
De AP wijst op het probleem van automation bias, het te makkelijk vertrouwen op wat de computer zegt. Die auto staat daar, het NPR zegt dat er geen belasting is betaald, de klep staat niet open – die is niet aan het laden en lossen. Dat bijvoorbeeld het kenteken fout gescand kan zijn, komt dan niet bij de mens op.

Soms is het nog ingewikkelder. In 2024 verscheen het bericht dat een man uit Rotterdam al twee jaar lang ten onrechte parkeerboetes krijgt van de gemeente Breda. Dat komt door een schroefje op een kentekenplaat van een auto in de Brabantse stad, waardoor dat kenteken gelezen wordt als dat van de Rotterdammer. Dit blijkt technisch niet op te lossen.

Arnoud


Moet het delen van beelden van slachtoffers strafbaar worden?

Photo by Igor Omilaev on Unsplash

Ik wil graag een nieuwe regel introduceren. Steeds vaker maken jongeren bij ongelukken en geweld foto’s of filmpjes die ze daarna delen via sociale media. Dat meldde NRC onlangs. Gevaarlijk en schadelijk, het zou verboden moeten worden. Nee: dan moet er meer geld naar handhavers.

Recent verzuchtte ik dit elders al, maar ik vind het zó zó vermoeiend die reflex “er is iets vervelends, laten we het verbieden”. Online is alles al strafbaar, niets mag van de AVG en anders had dit allang onder artikel 34 Digital Services Act aangepakt moeten zijn. En anders is het gewoon maatschappelijk onaanvaardbaar.

Maar serieus. Het probleem is eigenlijk nooit dat het niet mag. Hooguit dat de bestaande regels wat algemener zijn dan wat hier misgaat, zodat niet meteen 100% duidelijk is welke regel je nodig hebt en er dan altijd iemand jamaar-hangt-er-van-af kan roepen.

Het probleem is eigenlijk heel simpel: er is te weinig geld voor toezicht. Politie en OM of toezichthouders – ze moeten er tegen optreden, handhaven en duidelijk aangeven hoe de regels geïnterpreteerd worden. En dat kan niet. Ook niet als er een nieuwe strafbaarheidstelling komt voor delen van foto’s van “een afbeelding van iemand die dringend hulp behoeft” (wetsvoorstel).

Natuurlijk, dan komen er vanzelf ook gaten aan het licht. Was het toch een keer niet strafbaar. Maar dán is er het moment om gericht een nieuwe wet hierop aan te nemen.

Arnoud

‘Populaire webshops verplichten nog altijd dat klanten een account aanmaken’

Photo by TheDigitalArtist on Pixabay

Een aantal populaire webshops verplicht nog altijd dat klanten een account aanmaken om te kunnen bestellen. Dat meldde de Telegraaf onlangs. Men onderzocht dit naar aanleiding van het EDPB-standpunt dat dit niet zomaar mag onder de AVG. Al veel langer wordt hier tegen geageerd.

De Telegraaf noemt een aantal redenen waarom webshops dit doen, zoals dataprofielen kunnen monetizen en fraudepatronen detecteren. Winkels zelf noemen het de ‘winkelervaring gemakkelijker en prettiger’ maken, maar zelfs ChatGPT wist niet wat dat betekent. Niet steeds je adres invoeren, denk ik.

Voor mij is ook een belangrijke reden dat veel webshopsoftware standaard op deze manier is ingesteld, en dat winkels geen prikkel hebben om het aan te passen. (Is er een xkcd over de impact van een achteloos gemaakte standaardinstelling?)

Maar goed, de vraag is natuurlijk of dat mag. Dit telt als verwerking van persoonsgegevens, want er gaan namen, adressen, contactgegevens, bestelhistorie en wat al niet meer in. Je zou denken dat dat onder de grondslag “nodig uitvoering overeenkomst” valt, maar dat gaat me te ver: je adres is wel nodig om déze bestelling bij jou te krijgen, maar je adres bewaren in een account, valt buiten deze bestelling.

De AVG-toezichthouders, verenigd in de EDPB, zien dit ook zo. Wanneer mensen een abonnement afnemen, lijkt een account wél te kunnen als noodzakelijke voorwaarde. Dit is redelijk wanneer men regelmatig bij de geabonneerde content of dienst moet kunnen, of wanneer historie daaromtrent moet worden opgebouwd.

Ook ziet men ruimte voor accounts voor vaste klanten die daarmee recht hebben op voordeeltjes zoals exclusieve aanbiedingen. Het account is dan zeg maar het bewijs dat je vaste klant bent. Ik vind die op het randje.

In de meeste andere gevallen zul je je moeten beroepen op het gerechtvaardigd belang. Commerciële belangen zoals tracking of gepersonaliseerde aanbiedingen tellen daarin zeker mee, maar de rechtvaardiging daarvan ten opzichte van de privacy van de klant lijkt me lastig. Je komt al heel snel uit bij “een account mag, maar hoeft niet” en dat is eigenlijk hetzelfde als gewoon toestemming vragen “wilt u een account?”

Een interessant geval is fraudedetectie. Het idee is dat als je een historie hebt van een klant, en aanvullende klantgegevens, dat je dan makkelijker afwijkingen in zijn gedrag kunt spotten. Genoeg webwinkels bieden de optie voor op krediet kopen als je een historie hebt opgebouwd, bijvoorbeeld.

Die noodzaak ziet de EDPB echter niet:

Regarding necessity under Article 6(1)(f) GDPR, many e-commerce websites do not require the creation of an account, and a purchase and usage history is actually not available when a customer account is used for the first time. In addition, the relevance of the anti-fraud measures allowed when imposing the creation of an account is questionable as changes in the delivery address usually happen right before an order is placed, users often use different devices, and software updates, which are necessary for security purposes, lead to different browser fingerprints and may be misinterpreted as an indicator of fraud.
Mij lijkt ook dat je bij iedere bestelling een fraudedetectie doet, waarbij het minder relevant is hoe eerdere bestellingen gingen. En mensen herkennen op basis van hun profiel is inderdaad lastig genoeg.

De toezichthouders wijzen nog op het principe van privacy-by-design, wat ook al impliceert dat een account vrijwillig moet zijn. En dat deed me eraan denken dat het soms toch jammer is dat de AVG alleen geldt voor partijen die gegevens verwerken. Als de PBD verplichting ook gold voor softwarebouwers (dus niet shop-hosters), dan zou je zo centraal deze partijen kunnen aanspreken en afdwingen dat veelgebruikte webshopsoftware altijd een account als optie implementeert.

Arnoud


Mag je nog zeuren als je in de algemene voorwaarden akkoord ging met gebruik van je data?

Photo by Markus Winkler on Unsplash

Een lezer vroeg me:

In discussies over hoeveel informatie sociale media van je mogen gebruiken, wordt er vaak gezegd dat je niet moet zeuren dat ze je gegevens gebruiken en doorspelen naar derden, omdat je daarmee akkoord bent gegaan op het moment dat je op ‘agree’ klikte toen de gebruikersvoorwaarden werden gepresenteerd.

Zitten er aan die gebruikersvoorwaarden nog grenzen over wat redelijk is, vooral op het gebied van privacy en bescherming van persoonsgegevens, of mag een bedrijf min of meer alles van je verkopen omdat je nou eenmaal in hebt gestemd met hun voorwaarden?

Voor deze vraag moeten we het concept ‘gegevens’ in twee splitsen, omdat het Europese juridische kader onderscheid maakt tussen persoonsgegevens (gegevens over mensen) en niet-persoonsgegevens (alle andere).

Voor niet-persoonsgegevens zijn er vrij weinig regels, afgezien van de recente Datawet (Data Act), een Europese verordening uit 2025 over toegang tot data. Dit raakt aan data uit slimme apparaten, maar ook voor data opgeslagen in clouddiensten. De Datawet zegt echter niets over wat de dienstverlener met je data mag, behalve enkele specifieke verboden:

  • Alleen doen wat je in de voorwaarden hebt gezegd (en ‘alles dat ik wil’ zeggen is niet toegestaan)
  • Geen gebruik om de commerciële positie van de gebruiker te ondermijnen (het Amazon-jat-je-product probleem)
  • Geen doorverkoop of verstrekking aan derden behalve voor zover nodig voor de dienst zelf
Hier zijn dus de voorwaarden inderdaad leidend, en bestaat er een redelijkheidstoets bij wat die voorwaarden mogen zeggen. Jurisprudentie daarover is er (nog) niet.

Voor persoonsgegevens is het hard en simpel: het is juridisch niet mogelijk om in gebruiksvoorwaarden, terms of service of hoe je wilt noemen toestemming te bedingen voor welk gebruik van persoonsgegevens dan ook. Volgens de AVG moet een dergelijke toestemming ‘specifiek’ worden gegeven, en een toestemmingsbeding in voorwaarden is dat haast per definitie niet. Daarnaast eist artikel 7 lid 2 dat

het verzoek om toestemming in een begrijpelijke en gemakkelijk toegankelijke vorm en in duidelijke en eenvoudige taal zodanig gepresenteerd dat een duidelijk onderscheid kan worden gemaakt met de andere aangelegenheden.
Een juridisch artikel in voorwaarden haalt deze lat eigenlijk nooit. Je ontkomt dus niet aan een apart vinkje. En dat moet specifiek zijn ook “Wij mogen je gegevens verkopen” is dat niet – er moet bij staan aan wie.

De vervolgreactie in discussies als deze is dan “je moet sowieso de voorwaarden lezen, en als je dan zulke rare -of zelfs verboden- dingen toch leest, dan moet je de dienst niet gebruiken”. Begrijpelijk, maar ik heb daar structureel moeite mee: we zijn compleet doodgegooid als maatschappij met zulke voorwaarden, het is irreëel te verwachten dat mensen dat allemaal lezen. En dat zeg ik als jurist.

Belangrijker: het wettelijk systeem in Europa is dat je het  niet hoeft te lezen. Voorwaarden gelden ook als je ze niet leest, maar daar tegenover staat dat ze makkelijk van tafel te vegen zijn (“vernietigbaar”) wanneer ze rare dingen bevatten (“onredelijk bezwarend”). De regel is dus niet “je moet ze lezen en dan gewoon niet gebruiken” maar “rare dingen in de voorwaarden mag je negeren, zijn niet bindend”.

Natuurlijk zal zo’n bedrijf zich daar niets van aantrekken, ook niet na een formele brief van een advocaat die hierbij per direct de vernietiging uitspreekt van het onredelijk bezwarend beding krachtens relevante Europese richtlijnen en artikel 6:233 Burgerlijk Wetboek. Maar dat is een algemener probleem: het uitoefenen van je juridische rechten, zeker als consument, is duur en tijdrovend, en toezichthouders zitten hier niet altijd bovenop. Dat kan ook niet altijd, zeker niet bij niet-Europese bedrijven.