Machteloze gemeenten zetten betonblokken in om sluipverkeer via Google Maps te voorkomen

Photo by Jan van der Wolf on Pexels

Sluiproutes van navigatie-apps bij files en wegafsluitingen zijn provincies en gemeenten een doorn in het oog. Dat meldde RTL nieuws vorige week. Overleg blijkt niet mogelijk, ondanks dat officiële omleidingen niet als voorkeursroute worden getoond. Vandaar de betonblokken bij wijze van code-as-law.

Het bericht zet Vijfheerenland centraal, dat vlak bij zowel de A27 als de A2 ligt waar vele files of werkzaamheden zijn. De navigatie-app vindt dan een snelle sluiproute, maar daar zijn die gemeentes niet blij mee. Want die keuze gebeurt op doorlooptijd voor de automobilist en niet op wat de gemeente aangeeft dat de officiële omleiding is.

Volgens [minister Vincent Karremans van Infrastructuur en Waterstaat] moet het belang van verkeersveiligheid zwaarder wegen. Hij zegt daarover in gesprek te willen gaan met de navigatiediensten. “Ik kan ze niet dwingen, maar ik ga kijken hoe ik gemeenten kan helpen. Nu ben ik minister van Infrastructuur en Waterstaat. Misschien nemen ze nu wel de telefoon op.”
Sinds 2010 (herzien 2023) is er een Europese Richtlijn voor realtimeverkeersinformatiediensten, aangevuld met een Verordening die regels stelt voor uitwisseling van gegevens inzake realtimeverkeersinformatiediensten (RTTI).

Artikel 6 lid 4 van de RTTI is vrij helder:

Dienstverleners verwerken en integreren in de relevante diensten die zij aan eindgebruikers verstrekken, zonder extra kosten, gegevens over alle tijdelijke verkeersbeheersmaatregelen die door de bevoegde autoriteiten zijn ingevoerd en via het nationale of gemeenschappelijke toegangspunt in een digitaal machineleesbaar formaat toegankelijk zijn gemaakt.
Probleem: Die verplichting houdt echter nog niet in dat Google zijn routekeuze moet laten samenvallen met de door de gemeente gewenste route. Specifiek daarvoor is er geen wettelijke plicht in die RTTI regels. Oostenrijk is bezig met een wetsvoorstel dat wel expliciet eist dat officiële routes gevolgd moeten worden.

Google Maps specifiek is sinds een tijdje een zeer groot online platform onder de DSA. Dat is juridisch voor “je bent te groot en daarmee te gevaarlijk om zelf te mogen bepalen hoe je je dienst inricht”.

Concreet betekent dit dat ze verplicht zijn zogeheten systeemrisico’s in kaart te brengen en te mitigeren. Haar laatste rapport laat zien hoe dat gaat, maar focust (p.82) eigenlijk alleen op het online stuk: reviews en omgang met persoonsgegevens. Nergens wordt ingegaan op de route-vaststelling en haar impact.

Voor VLOPs zoals Maps is de Europese Commissie exclusief bevoegd. De ACM kan (ook op verzoek van de minister) de Commissie vragen hier handhavend op te treden, met de data van de gemeenten als onderbouwing. Maar als we zelf iets willen doen, moet daar een aparte wet voor komen. Of meer betonblokken.

Arnoud


Overheid haalt in twee jaar honderden keren terroristische inhoud offline

Photo by geralt on Pixabay

Een overheidsautoriteit heeft de afgelopen twee jaar honderden keren terroristische inhoud offline laten halen, las ik bij Nu.nl. Het gaat om de Autoriteit online Terroristisch en Kinderpornografisch Materiaal (ATKM) die sinds 2023 hiervoor aangesteld is, maar waar maar weinig mensen van gehoord hebben.

Nu.nl vond 330 van zulke bevelen onder de Uitvoeringswet verordening terroristische online inhoud (Uitvoeringswet TOI) in een WODC rapport dat begin deze week uitkwam. Die wet komt weer uit een EU-verordening uit 2021, die in artikel 3 bepaalt:

De bevoegde autoriteit van elke lidstaat heeft de bevoegdheid om een verwijderingsbevel uit te vaardigen op grond waarvan aanbieders van hostingdiensten terroristische inhoud moeten verwijderen of de toegang daartoe in alle lidstaten moeten blokkeren.
Wat zulke inhoud is, is dan weer gedefinieerd in Richtlijn 2017/541. Kortweg inhoud die aanzet tot terroristische misdrijven of die verheerlijkt. (Ook van zulke misdrijven is een definitie, die heel aardig overeenkomt met “aanslagen plegen om regering of bevolking bang te maken of dingen te laten doen”.)

Eraf dus, als een hoster dat bevel krijgt, en wel “zo spoedig mogelijk en in elk geval binnen één uur na ontvangst”. Geen discussie, niet eerst bij de rechter de voors en tegens wegen: offline, en daarna eventueel de discussie. Effectief, ongetwijfeld, maar wel veel handwerk voor de ATKM.

Hostingbedrijven kunnen verplicht worden om maatregelen tegen het uploaden van zulke content te nemen, als zij in een jaar minstens twee keer zijn bevolen het weg te halen. De ATKM heeft die bevoegdheid nog nooit ingezet, “met name vanwege het ontbreken van een helder en uniform kader voor de inzet van dit instrument en het beoordelen van de genomen maatregelen”.

Ook is er het probleem dat veel content in een grijs gebied zit, zodat de autoriteit niet ondubbelzinnig dat bevel kan geven. ‘Gewone’ takedownverzoeken mag men ook doen (dat mag iedereen) maar is nog nooit gebeurd.

Arnoud


EU plaatst ChatGPT, Reddit en Roblox onder Digital Services Act

Photo by Matheus Bertelli on Pexels

ChatGPT, Reddit en Roblox moeten voldoen aan de Europese Digital Services Act, meldde Tweakers onlangs. Iets preciezer: ChatGPT geldt nu als zeer grote onlinezoekmachine, en Reddit en Roblox zijn aangemerkt als zeer grote onlineplatforms. Vooral voor Ome Sjet zal dat forse impact hebben.

Een zeer groot online platform of VLOP is de term uit de DSA voor een platform dat 45 miljoen actieve gebruikers kent. Voor zoekmachines is de afkorting VLOSE. Het idee achter dat getal is dat het makkelijk meetbaar is, meer niet. Hiermee kun je dan makkelijk vaststellen of er “risico’s voor de samenleving [zijn] die qua reikwijdte en impact verschillen van die van kleinere platforms”:

Zodra het aantal actieve afnemers van een onlineplatform of actieve afnemers van een onlinezoekmachine, berekend als een gemiddelde over een periode van zes maanden, een aanzienlijk deel van de bevolking van de Unie bereikt, kunnen de systeemrisico’s van het onlineplatform of de onlinezoekmachine een onevenredige impact in de Unie hebben.
De kwalificatie van OpenAI’s dienst ChatGPT als zoekmachine verbaast misschien. Het is eerst en vooral een dienst waarmee je teksten en afbeeldingen laat maken. Maar ChatGPT kan daarbij ook het web afstruinen en relevante informatie in die teksten betrekken. En dan kom je bij deze definitie:
een tussenhandeldienst die gebruikers de mogelijkheid biedt zoekopdrachten in te voeren om zoekacties uit te voeren op in beginsel alle websites of alle websites in een bepaalde taal, op basis van een zoekopdracht over eender welk onderwerp in de vorm van een trefwoord, een gesproken verzoek, een frase of andere input, en die resultaten in eender welk formaat oplevert met informatie over de opgevraagde inhoud;
De definitie lijkt geschreven voor klassieke diensten waar je een mooie set termen opgeeft en passende resultaten terugkrijgt. Maar “schrijf een rapport over kwantumcryptografie, betrek bronnen en maak geen fouten” als prompt voldoet aan de definitie van “andere input” en de dienst gaat dan ook werkelijk zoeken.

Een kwalificatie als online platform (VLOP) had voor ChatGPT niet gekund. Daarvoor is namelijk nodig dat de dienst

op verzoek van een afnemer van de dienst, informatie opslaat en verspreidt bij het publiek, tenzij (…)
De dienst ChatGPT is immers besloten, chats worden hooguit in ondergeschikte gevallen gedeeld met derden. Vergelijk dat met Reddit waar alle discussies juist in principe openbaar zijn.

Het voelt gekunsteld: ChatGPT is gepositioneerd als een chatbot, niet als een zoekdienst. Maar volgens OpenAI zelf had de zoekdienst “approximately 159.1 million average monthly active recipients in the European Union”. En “active recipient” is de DSA term voor “mensen die zoekopdracht gaven”. Ter vergelijking: Google komt tot 768,9 miljoen bij datzelfde criterium (uitgesplitst naar ingelogde en losse gebruikers).

ChatGPT is óók een GPAI-systeem onder de AI-verordening. Handhaving van die twee wetten gaat (sinds de AI Omnibus Act) in een hand door de Commissie. De belangrijkste extra eis voor aanbieder OpenAI is nu dat zij een risicobeoordeling moet doen van systeemrisico’s rond haar dienst, waarbij chatverslaving en aanmaken van desinformatie er dan direct uitspringen.

Wat mag van jullie OpenAI als eerste gaan aanpakken?

Arnoud

Mag Logius in jouw MijnOverheid kijken of jij een naheffingsaanslag parkeerbelasting hebt gehad?

talhakhalil007 / Pixabay

Wie parkeerbelasting niet betaalt, krijgt een naheffing. Betaal je die ook niet, dan krijg je aanmaningskosten. Maar als je geen notificatie kreeg in je MijnOverheid berichtenbox, is dat dan wel fair? En wie moet bewijzen of je die hebt gekregen?

Deze zaak draaide om precies dat principe, en dat de aanmaningskosten 9 euro zijn is daar dan ondergeschikt aan.

De naheffing en aanmaning waren digitaal verzonden via de berichtenbox MijnOverheid. Daarover was geen discussie. Maar de man stelde geen notificatie gehad te hebben, ondanks dat hij wel eerder de notificatiefunctie aan had gezet.

De gemeente vroeg aan MijnOverheid-beheerder Logius of die notificatie was verzonden. Ja, want de logs zeiden “TIJDSTEMPEL_NOTIFICATIE 7-11-2024 00:01”, met herhaling drie weken later. Alleen stond er niet bij naar welk mailadres deze was gegaan:

De invorderingsambtenaar heeft ter zitting van het Hof verklaard: “Logius wil het e-mailadres niet verstrekken in verband met de privacywetgeving”, en “een e-mailadres wordt nooit verstrekt”.
De algemene regel is dat als je een berichtenbox hebt opengesteld voor een overheidsorgaan, deze je rechtsgeldig berichten stuurt door ze daarin te parkeren. Dus vanuit dat perspectief kansloze zaak: notificaties staan los van óf de gemeente er een naheffing in mag plaatsen.

Alleen komt het Hof Amsterdam nu met een extra regel:

Het Hof is van oordeel dat indien een belanghebbende zich heeft aangemeld voor de berichtenbox MijnOverheid en de notificatiefunctie heeft ingesteld, geen aanmaningskosten in rekening mogen worden gebracht indien geen notificatie is verstuurd. Iemand die heeft aangegeven notificaties te willen ontvangen mag er immers op rekenen dat hij die ook ontvangt.
Eerder vond de HR nog dat notificaties niet verplicht waren, maar liet ruimte open voor de vraag wat er gebeurt als je daarom vraagt en je ze vervolgens niet krijgt.  Die vraag werd wél besproken in de conclusie van A-G Pauwels bij dat arrest:
Ik haal nogmaals met instemming de memorie van toelichting bij de WMEBV aan: “Een burger die heeft aangegeven een notificatie te willen ontvangen, mag er verder op rekenen dat hij notificaties ontvangt” (?6.38). De opvatting dat geen aanmaningskosten in rekening gebracht mogen worden, sluit ook aan bij de nieuwe bepaling in art. 2:22(1) Awb.
Het sterkste argument hierbij vind ik het beroep op het vertrouwensbeginsel: als je tegen de overheid zegt een notificatie te willen krijgen, en je krijgt die niet, dan is het raar dat jij moet opdraaien voor extra kosten.

Uiteraard is een zwak punt hierbij dat iedereen wel kan ontkennen een mail gehad te hebben. Maar een oudere algemene regel is dat de overheid alleen hoeft te bewijzen iets verzonden te hebben, niet dat het is aangekomen.

Het Hof legt hier dus terecht de bewijslast bij de gemeente: is die notificatie gemaild naar deze burger? En omdat ze niet kan aantonen dat het mailadres correct is gebruikt, mogen geen aanmaningskosten worden gerekend.

Een tikje lastig vind ik dat MijnOverheid vrij simpel werkt: je vult een mailadres in, en dan gaat de notificatie daarheen. Ik zie dus niet wat het toevoegt welk mailadres is gebruikt, want per definitie is het daarheen gegaan. Dus “er is een notificatie gemaild” is hetzelfde als met “en wel naar jansen@example.com” erbij.

Arnoud


Media krijgen boete ‘wegens reclame’ in Ozempic-berichten, is dat terecht?

Photo by David Trinks on Unsplash

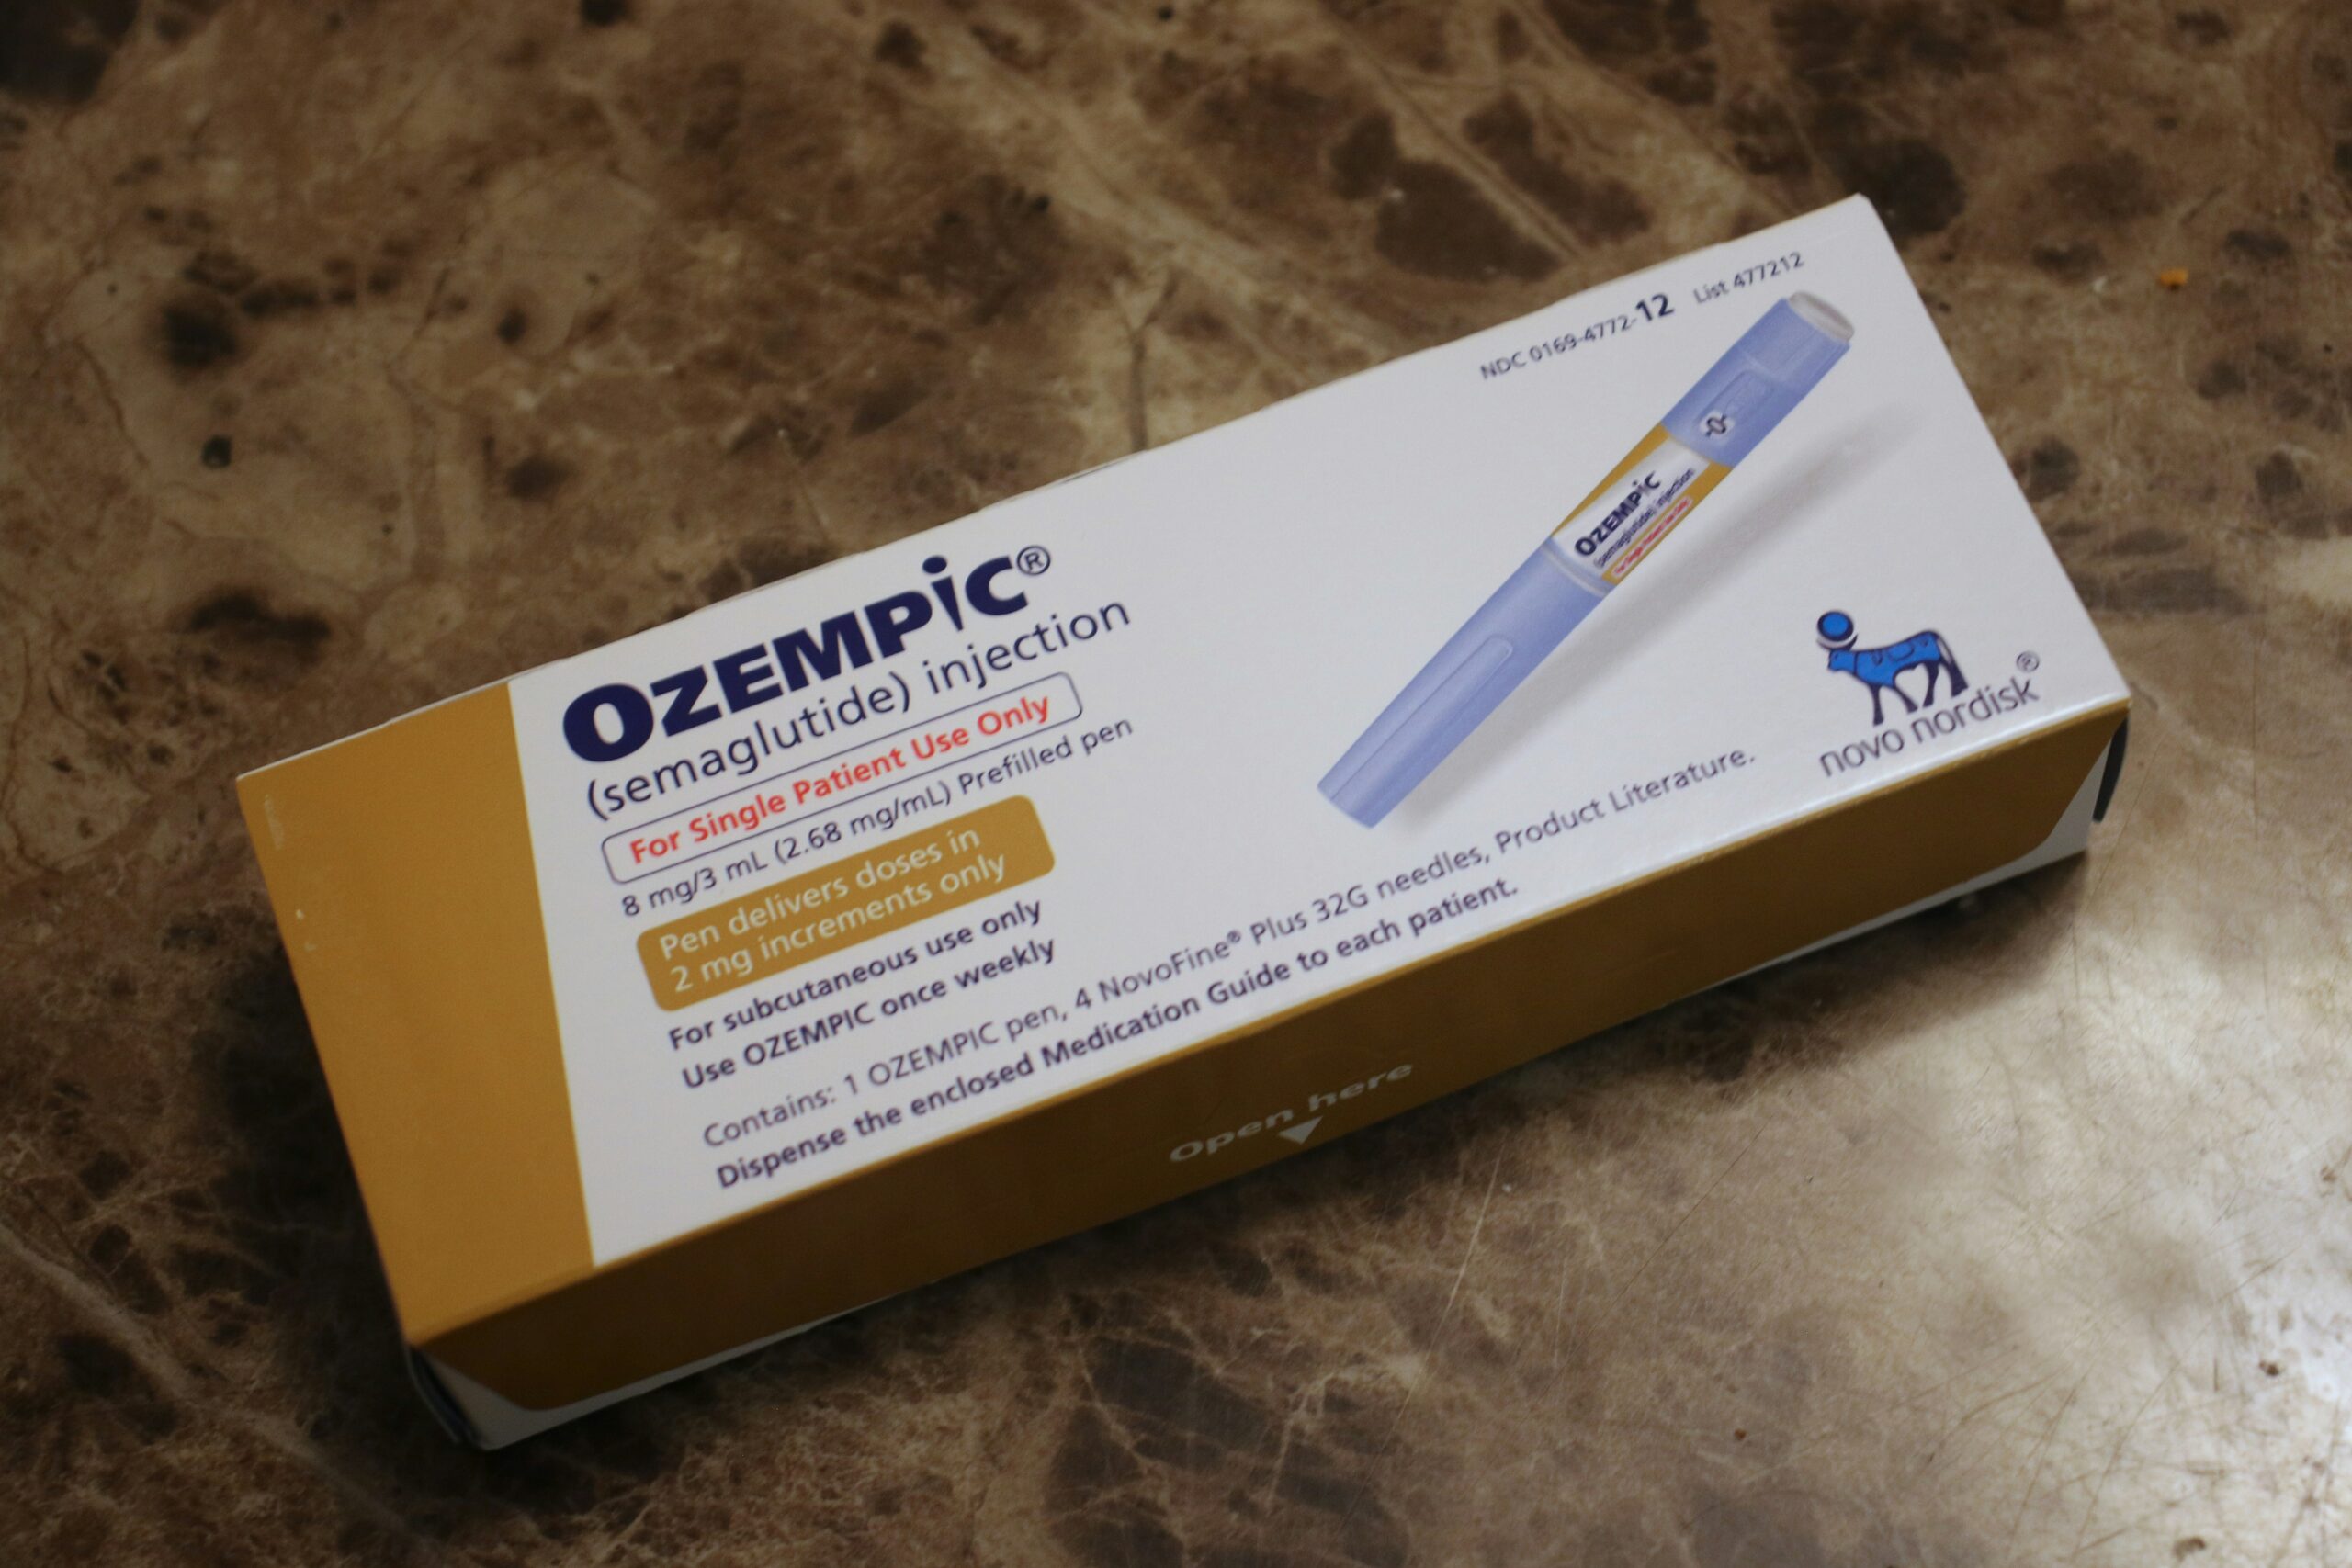
Nederlandse media hebben boetes van tienduizenden euro’s gekregen voor hun berichtgeving over Ozempic, Wegovy en Mounjaro. Dat meldde het FD tijdens mijn vakantie. Deze is te zien als reclame, en dat is verboden omdat het gaat om medicatie op recept. Hoofdredacteuren zien het als een aanval op de persvrijheid en men gaat in hoger beroep. Waar gaat dit over?

De boetes zijn in maart vorig jaar opgelegd, maar we weten het nu pas omdat men in beroep bij de rechtbank is gegaan. Het vonnis geeft de Inspectie Gezondheidszorg en Jeugd (IGJ) gelijk bij twee publicaties van DPG in de Flair en de Stentor (betaallink). Het zijn echte redactionele artikelen, geen branded content zoals DPG moeilijk herkenbare reclame noemt.

Flair had drie vrouwen geïnterviewd voor de zomerspecial, die met frases als “In week 1 raakte ik al 3 kilo kwijt” (op de voorpagina), “Wondermiddel: Zij vielen snel -en flink- af met Ozempic” (in de inhoudsopgave) en “Voor mij is het een WONDERMIDDEL” in het artikel aan het woord kwamen. De Stentor zet meneer Jeroen centraal die “zweert bij afslankmedicatie” en “een van de eerste Nederlanders [is] die het nieuwste dieetmedicijn Wegovy gebruikt, een middel dat nog niet op de markt is in Nederland maar via een omweg tóch beschikbaar is”.

Is dat reclame? Tsja. Enerzijds: mensen laten vertellen over hun worsteling met overgewicht is gewoon een taak van de vrije pers. Nergens staan betaallinks, er is geen sponsoring betaald en de berichtgeving noemt ook (zij het kort) de bijwerkingen en het gegeven dat Ozempic niet voorgeschreven mag worden voor de aandoening obesitas.

Anderzijds: strekking en insteek van het artikel zijn erg positief en geven mij na het lezen sterk het gevoel “als ik overgewicht heb, is Ozempic of Wegovy een goed idee”. En dat zou ik dan aan mijn huisarts kunnen vragen, en met een beetje sociale druk zou de beste vrouw wellicht dat ook voorschrijven. (Of als ik geld heb, ga ik naar een kliniek waar ze niet piepen over off-label Ozempic.)

En dát is precies waarom de Geneesmiddelenwet zo’n brede definitie van (publieks-)reclame hanteert: het kan de volksgezondheid in gevaar brengen als mensen medicatie gaan gebruiken die daar niet voor bedoeld is. Of die legitiem gebruik (voor diabetes) moeilijker maakt – er zijn lang grote tekorten van Ozempic voor diabetici. Zulke reclame is dan ook verboden als die het publiek bereikt.

Het Hof van Justitie hanteert een brede scope:

Wanneer de boodschap is bedoeld ter bevordering van het voorschrijven, het afleveren, de verkoop of het verbruik van geneesmiddelen, maakt zij reclame uit in de zin van deze richtlijn. Een zuiver informatieve mededeling zonder [promotional, AE] doel valt daarentegen niet onder de bepalingen van deze richtlijn inzake reclame voor geneesmiddelen.
De vraag is dus niet of de redactie betaald werd, of dat het redactiestatuut iets met geneesmiddelen of levensstijl vermeldt. De enige vraag is “wil je er mee stimuleren dat dit geneesmiddel wordt gebruikt”. Die vraag beantwoordt de rechtbank positief voor de Flair:
Naar het oordeel van de rechtbank valt uit de keuze van eiseres, althans (de redactie van) Flair, voor een publicatie aan de hand van het verhaal van drie vrouwen, die vertellen dat zij dankzij het gebruik van Ozempic (erg) veel zijn afgevallen, en waarin een nagenoeg ééndimensionale weergave van de positieve effecten van Ozempic wordt gegeven, een reclamedoelstelling af te leiden. Het gaat er bij die doelstelling om wat de publicatie bij de lezers teweeg brengt. Zoals verweerder op de zitting aangaf: dat de lezer die ‘t aangaat denkt, ‘dat wil ik hebben’.
Het doel van de publicatie is dus niet: wat zat in het hoofd van de journalist toen die het artikel schreef, of van de uitgever toen die het live zette. Maar: gezien strekking en context, wat was redelijkerwijs wat je wilde bereiken met de publicatie.

Ik ben nu gewoon even benieuwd: hoe lezen jullie deze artikelen, en hoe hard voelde je na lezing de neiging om Ozempic aan te raden voor afvallen?

Arnoud


Kan ik al iedereen gaan aanklagen die mijn persoonsgegevens naar de VS brengt?

Photo by Jade Koroliuk on Unsplash

Een lezer vroeg me:

Privacyorganisatie noyb liet onlangs weten dat datadoorgifte naar de VS vanwege een uitspraak van het Amerikaanse hof over de onpartijdigheid van toezichthouder FTC onrechtmatig is  Ook andere experts hebben naar aanleiding van de betreffende uitspraak inmiddels hun twijfels geuit. Kan ik op basis van deze ontwikkeling nu al bezwaar aan tekenen bij bedrijven die mijn persoonsgegevens naar de VS doorsturen, of moet ik wachten totdat de EU de huidige overeenkomst ontbindt of het Europees Hof van Justitie die ongeldig verklaart, zoals het al twee keer eerder deed?
Vanwege het Data Privacy Framework uit het Biden-tijdperk werd de VS “adequaat” verklaard door de Commissie. Dat wil zeggen, de Commissie oordeelde dat haar beschermingsniveau rond persoonsgegevens equivalent was aan dat van de EU. Belangrijke daarbij was dat er onafhankelijk toezicht was door de FTC.

Door de zogeheten Slaughter-uitspraak van de Supreme Court is die onafhankelijkheid onderuit gehaald. Alle regeringsfunctionarissen dienen de president, die ze dus mag ontslaan wanneer hij dat wil. Ook de voorzitter van diezelfde FTC (dat was de mevrouw Slaughter waar de zaak naar genoemd is). Dus die adequaatheid van de VS is een lachertje nu.

Formeel-juridisch staat dat besluit echter nog steeds, en het is het besluit waaronder je persoonsgegevens naar de VS mag brengen. Dus tot het moment dat dat besluit wordt ingetrokken of ongeldig verklaard, blijft die grond van kracht.

De uitspraak heeft iedereen in beweging gebracht, maar vooralsnog geen actie. De samenwerkende AVG-toezichthouders (EDPB) hebben recent in plenaire zitting gekeken naar de uitspraak, binnen de Commissie wordt ook scherp gelezen en opties overwogen, Max Schrems stuurde een sommatie, enzovoorts. Maar dat is allemaal luchtfietserij totdat of een rechter of de Commissie zelf een formele uitspraak doet.

Alle juridische routes zullen maanden, zo niet jaren in beslag nemen. Het hoger beroep in de Latombe-zaak is waarschijnlijk de eerste kans. Schrems loopt zich warm voor een nieuwe rechtszaak, en hij zal niet de enige zijn, maar hij zal eerst bij de nationale rechter een uitspraak moeten krijgen die vragen stelt aan het Hof.

Het is dan wel weer zo dat zodra die uitspraak er is, het over en uit is voor het DPF als adequaatheidsgrond. En dan houdt het wel een beetje op met de US cloud. Mocht je denken, dan gebruiken we de Standard Contractual Clauses, besef dan dat je daarvoor eerst een transfer impact assessment (TIA) moet doen en daarin zélf moet uitzoeken hoe adequaat de VS is voor jouw voorgenomen overdracht van persoonsgegevens. Als er dan een arrest van het Hof ligt dat daar gehakt van maakt, dan is dat een onhaalbare kaart.

Nu per direct juridische actie om overdracht te stoppen gaat dus niet. Maar afglijden naar vernietiging van het DPF lijkt onafwendbaar.

Arnoud

Vrouw die boete kreeg voor bellen op de fiets, krijgt geld terug: ‘Terecht’

Photo by Red Shuheart on Unsplash

Een vrouw kreeg in Naarden een boete van 75 euro, omdat ze met haar moeder aan het bellen was tijdens het fietsen. Dat meldde RTL Nieuws onlangs. De reden was een onveilig gevoel vanwege een man voor haar die steeds achterom keek. De boete wordt vernietigd, vooral omdat de agent niet inging op dit argument.

Het artikel legt uit:

Een vrouw in Naarden … voelde zich onveilig toen ze door een bosrijke omgeving fietste. Een man keek namelijk herhaaldelijk achterom naar haar. Ze besloot op dat moment haar moeder te bellen om hulp in te schakelen. Maar even later kwam ze de politie tegen en kreeg ze een boete van 75 euro. Je mag namelijk niet als bestuurder, en dus ook niet als fietser, je telefoon vasthouden tijdens het rijden.
Natuurlijk, bellen tijdens het fietsen is gevaarlijk en daarom terecht verboden. Maar bellen als je je onveilig voelt, is dan weer een breed aangeraden tip:
Zorg dat je zelf goed zichtbaar bent met goede verlichting. Laat mensen weten dat je onderweg bent, of dat je goed bent aangekomen. Probeer met iemand samen te fietsen of bel iemand op tijdens het fietsen (handsfree en gebruik 1 oortje, zodat je ook het omgevingsgeluid goed hoort). Ben op de hoogte van de route die je gaat fietsen, pas deze aan en fiets om als je de route in het donker niet prettig vindt.
De uitdaging is dan natuurlijk: hoe pakt dat wettelijk verbod uit in zo’n gevaarlijke situatie. In het vonnis lezen we dat de politie daar rechtlijnig in ging: telefoon vast is boete, klaar.

Alleen, als je dan zelf niet van je discretionaire bevoegdheid gebruik wil maken op basis van zo’n situatieschets, dan moet je dat toch wel even noteren in het verslag:

Als betrokkene hierover een verklaring aflegt bij de verbalisant, mag van de verbalisant vervolgens verwacht worden dat deze daar in zijn verslag aandacht aan geeft. Hier is volstaan met de enkele verklaring van betrokkene dat zij zich niet veilig voelde. De verbalisant had wel iets meer kunnen doen, zoals aangeven om wat voor soort weg het gaat, of het druk was, licht of donker. Op basis daarvan had dan ook de kantonrechter zich een beter beeld van de situatie kunnen vormen en kunnen beoordelen of er objectief bezien sprake was van een situatie die maakt dat begrijpelijk is dat betrokkene de telefoon heeft gepakt om hulp te zoeken.
Omdat die toelichting ontbreekt, ziet de rechter geen reden om aan de verklaring van betrokkene te twijfelen. In de geschetste situatie wordt de boete dan ook doorgehaald.

Had ze anders kunnen handelen? Volgens het OM wel, aldus RTL: “Zo had ze volgens hen vaart kunnen minderen of kunnen stoppen totdat de man uit zicht was.” Voor mij onbegrijpelijk, als je je onveilig voelt wil je weg uit de situatie. En als je het idee hebt dat iemand inschat of hij je aan kan vallen, dan ga je niet stilstaan in een bos om te kijken of die dat gaat doen.

Uiteraard hoge uitzondering, zeer specifiek geval et cetera. Maar wel terecht.

Arnoud


Solvinity (van DigiD) mocht inderdaad niet overgenomen vanwege de CLOUD Act

Gisteren werd een verzoek tot schorsing van het overnameverbod van Solvinity afgewezen door de rechtbank Rotterdam. Een uitgebreid vonnis, maar de kern is dus wel degelijk zorgen om de CLOUD Act, FISA en consorten. Maar dan wel alleen bij Solvinity.

In mei blokkeerde Nederland de overname van DigiD-hoster Solvinity door het Amerikaanse Kyndryl. Daarbij werd de vrij onbekende Wet ongewenste zeggenschap telecommunicatie (Wozt) ingezet, maar de motivering bleef vooralsnog geheim. Daardoor was het speculeren wat de juridische route was.

Solvinity’s eigenaar (Host Lux) ging in beroep, en daardoor weten we nu grofweg waar het besluit op gebaseerd is, namelijk tóch de CLOUD Act en vriendjes:

De Verenigde Staten (VS) beschikken over verschillende wetgeving die extraterritoriale werking heeft, waardoor ze toegang kunnen krijgen tot gegevens die wereldwijd worden verwerkt door Amerikaanse technologiebedrijven. Naast de Clarifying Lawful Overseas Use of Data Act (CLOUD Act) en de Foreign Intelligence Surveillance Act (FISA) hebben de VS verschillende wettelijke middelen om bedrijven te dwingen gegevens te verstrekken of technische hulp te bieden aan veiligheids- en inlichtingendiensten. Belangrijke voorbeelden zijn de Communications Assistance for Law Enforcement Act (CALEA), die telecom- en communicatiebedrijven verplicht hun systemen toegankelijk te maken voor afluisterpraktijken. Ook is er de Stored Communications Act (SCA), die Amerikaanse autoriteiten toegang kan geven tot opgeslagen communicatiegegevens, zelfs als deze buiten de VS zijn opgeslagen. Amerikaanse inlichtingendiensten hebben brede rechten voor het verzamelen en opslaan van communicatie en andere gegevens die in het buitenland plaatsvinden en opgeslagen staan. FISA Section 702 vormt de juridische basis voor programma’s zoals PRISM en Upstream. Hierdoor kunnen aanbieders van elektronische communicatiediensten verplicht worden om mee te werken aan buitenlandse inlichtingenverzameling. Waar de VS zich onderscheiden van andere landen is dat zij een grote invloed hebben op de mondiale digitale infrastructuur die vrijwel geheel in handen is van Amerikaanse bedrijven. Een recente studie van de Zwitserse Cloudprovider Proton, laat zien dat veel staten afhankelijk zijn van deze technologie en dat de VS via deze bedrijven macht kunnen uitoefenen.
De rest van de redenering is daarmee gegeven. Als Solvinity in Amerikaanse handen komt, krijgt zij met al deze wetgeving te maken. En dat is precies waar dan de Wozt voor bedoeld is, vandaar het verbod. En het verbod is redelijk gezien de ernst.

Die ernst is mede gegeven door het antwoord op een ander juridisch vraagje waar ik mee zat: waarom geldt de Wozt voor Solvinity? Die wet is bedoeld voor grote telecompartijen (meer dan 100.000 eindgebruikers, 300 AS’en, 400.000 domeinnamen, dat werk) en Solvinity haalt dat niet. Maar uit besloten bron heeft de rechter vernomen dat Solvinity

een elektronische communicatiedienst of elektronisch communicatienetwerk, datacenterdienst of vertrouwensdienst aanbiedt aan de Algemene Inlichtingen- en Veiligheidsdienst, het ministerie van Defensie, de Militaire Inlichtingen- en Veiligheidsdienst, de Nationaal Coördinator Terrorismebestrijding en Veiligheid of de Nationale Politie(…).
Om die reden is de Wozt alsnog van toepassing, zodat het verbod in stand blijft.

Betekent dit nu dat heel Nederland moet stoppen met Amerikaanse clouddiensten? Nee. Hoewel het gevaar algemeen en concreet is gepresenteerd, is dit beperkt tot de context van overnames door Amerikaanse partijen. Bovendien moet je dus of een grote jongen zijn of aan de mannen in regenjassen leveren.

Het is wel de eerste keer dat zo formeel wordt erkend dat CLOUD Act en consorten een clear and present danger voor onze soevereiniteit zijn. Ik verwacht dus zeker wel enige precedentwerking.

Arnoud

Je krijgt je geld niet terug als het casino zonder vergunning blijkt te opereren

Photo by Kaysha on Unsplash

Je geld terugkrijgen bij een online casino omdat ze zonder vergunning opereren, is juridisch (toch) niet mogelijk. Dat bepaalde de Hoge Raad onlangs. Dit was een open vraag, omdat lagere rechtspraak nog wel eens de gokker zijn geld teruggaf met dit argument.

De Hoge Raad deed uitspraak op prejudiciële vragen van de rechtbank Amsterdam. Met die route kun je hoger beroep bij het Gerechtshof overslaan, om zo sneller een antwoord van onze hoogste rechter te krijgen. En dat was nodig, want als meerdere rechters verschillend antwoorden op dezelfde vraag dan moet de Hoge Raad daar een lijn in trekken.

Kern van het argument van de vele consumenten was dat de gokovereenkomst nietig is, op grond van artikel 3:40 BW om precies te zijn:

Een rechtshandeling die door inhoud of strekking in strijd is met de goede zeden of de openbare orde, is nietig.
Een overeenkomst sluiten terwijl dat in het geheel niet mag (want geen vergunning) is prima onder dit verbod te rekenen. En als de overeenkomst dan nietig is, dan heb je betaald zonder rechtsgrond en dan moet dat geld terug. Eventuele schulden (verliezen) hoef je niet te betalen. (Ook niet via ongerechtvaardigde verrijking of iets dergelijks.)

Probleem: lid 3 van dit artikel heeft een uitzondering voor “wetsbepalingen die niet de strekking hebben de geldigheid van daarmede strijdige rechtshandelingen aan te tasten”. Oftewel, heeft de Wok de strekking het zonder vergunning aanbieden van online kansspelen aan te tasten?

In die andere zaken wezen rechters daarbij op de grote gevolgen voor de maatschappij, waarbij ook meewoog dat strafrechtelijk en bestuursrechtelijk optreden een “hachelijke zaak” zou zijn. Dan is “de consument kan gewoon zijn geld terugkrijgen” een effectief afschrikwekkend instrument.

De Hoge Raad ziet het echter anders:

Er is geen grond om aan te nemen dat overeenkomsten met een aanbieder van online kansspelen die in strijd handelt met dat verbod, reeds daardoor door inhoud of strekking in strijd zouden zijn met de openbare orde of de goede zeden. Daarbij is van belang dat het voor de inhoud van een door een speler aangegane overeenkomst geen verschil behoeft te maken of de aanbieder beschikt over een vergunning als bedoeld in art. 1 lid 1, aanhef en onder a, Wok. Ook is van belang dat de Nederlandse kansspelregulering niet wordt gekenmerkt door een categorisch verbod op kansspelen (zie hiervoor in 3.1.3) en dat kansspelovereenkomsten niet op zichzelf ontoelaatbaar worden geacht.
Omdat we een vergunningsstelsel hebben, kun je niet zeggen dat kansspelen als zodanig dús tegen de openbare orde of goede zeden zijn. De aard van de overeenkomst is hetzelfd, met of zonder vergunning bij de aanbieder.

Dit is vrij ontnuchterend, en slaat categorisch alle mogelijkheden dood om als consument je geld terug te krijgen. Gezien de geciteerde redenen vind ik dat wel een tikje frustrerend.

Arnoud

Van de AVG mag je onrechtmatig verkregen bewijs gewoon gebruiken

Photo by Zoshua Colah on Unsplash

Ook van de AVG mag je onrechtmatig verkregen bewijs gebruiken in een juridische procedure. Dat oordeelde de hoogste Europese rechter in het NTH-arrest (C-484/24) vorige week. Het verbaast me niets, maar ik ben er toch blij mee.

In Nederland is de hoofdregel dat onrechtmatig verkregen bewijs in principe wél gewoon gebruikt mag worden. Althans in civiele rechtszaken; in het strafrecht moeten politie en Justitie volgens het wetboek van strafvordering werken, op straffe van uitsluiting van het bewijs.

De Hoge Raad oordeelde al in 1987 dat voor uitsluiting van bewijs sprake moet zijn van een “rechtens ontoelaatbare inbreuk op de privacy, zulks op basis van bijkomende omstandigheden die deze conclusie rechtvaardigen”. Oftewel: een inbreuk op zich is niet genoeg, het moet wel een hele erge zijn.

Met enige regelmaat zijn er rechtszaken (opvallend vaak arbeidsrecht, maar dat ligt vast aan mij) waarin een partij iets evident onrechtmatigs doet maar het bewijs wél mag gebruiken. Met dan de aanvullende consequentie van een schadevergoeding naar de ander. Zoals in in een zaak over inbreken op de e-mail van de werknemer. De werkgever moest € 7500 schadevergoeding betalen, maar het verkregen bewijs werd desondanks gebruikt en het ontslag kwam er door.

In deze zaak had een Duitse werkgever het vermoeden dat een werknemer goederen van de werkgever verkocht op eBay. De werkgever wist dat te bewijzen door in het eBay-account van de werknemer te kijken:

[De werkgever gebruikte] dat platform door de browsegeschiedenis te raadplegen van de computer die [werkgever] toebehoort en die door [werknemer] werd gebruikt, en dat hij het wachtwoord heeft achterhaald door een „familiedossier” te raadplegen dat op haar server was aangemaakt. [Werknemer] verklaart echter dat zij dat wachtwoord niet had opgeslagen in de digitale opslag van [werkgever]. [Werknemer] stelt daarentegen dat de mobiele telefoon die zij gebruikte en op naam van het bedrijf was geregistreerd door de directeur van [werkgever] als verloren werd opgegeven teneinde een nieuwe simkaart (subscriber identity module-kaart, abonnee-identiteitsmodulekaart) bij de betrokken telefoonmaatschappij te kunnen aanvragen.
Het recovery-nummer van het account was dus verbonden aan de zakelijke telefoon, zodat de werkgever een reset kon doen nadat deze een nieuwe simkaart had verkregen.

Mogelijk onrechtmatig, aldus de Duitse rechter. Met de vervolgvraag: dit is een verwerking van persoonsgegevens, dus staat de AVG dan in de weg aan het alsnog gebruiken van dat bewijs? Dit mede omdat de werknemer op grond van artikel 17 AVG onmiddellijke vernietiging van die gegevens had geëist, want immers onrechtmatig verkregen.

Persoonsgegevens hoeven echter niet gewist als zij “nodig” zijn voor de instelling, uitoefening of onderbouwing van een rechtsvordering, aldus lid 3 van dat artikel. Maar de algemene aanname is natuurlijk dat je alleen voor rechtmatige doelen persoonsgegevens verwerkt, en irrelevante of illegale persoonsgegevens direct wist (minimale gegevensbescherming).

Tijd voor vragen aan het Hof van Justitie. Dat zegt nu: als het enkel gaat om “het eenvoudigweg aantonen van de door [een partij] aangevoerde feiten”, dan is het geen probleem dat de rechter bewijzen gebruikt die persoonsgegevens bevatten en die in strijd met de wet zijn verkregen door die partij. Wel moet de rechter nagaan of die gegevens beperkt zijn tot het absoluut noodzakelijke en minimale. En als dat nodig is, ook maatregelen nemen om de privacy van betrokkenen te beschermen.

Voor mij niet verrassend. De AVG is nooit absoluut, maar juist pragmatisch. Het algemene principe dat we in Nederland (en grofweg ook in België, de Antigoon-jurisprudentie) hebben, is ook pragmatisch: het gaat om de waarheid, en de negatieve impact van die onrechtmatige handeling kun je separaat oplossen.

Arnoud