“Ruim 60 procent gemeentewebsites deelt illegaal data met Google”

Photo by Caleb on Unsplash

Ruim 60 procent van de websites van Nederlandse gemeenten deelt data met Google, zoals IP-adressen van bezoekers, voordat gebruikers toestemming hebben gegeven. Dat meldde Tweakers onlangs. Het gaat onder meer om YouTube-embeds en Google Fonts.

Het bericht is gebaseerd op onderzoek van Nixon Digital. Zo wordt gemeld:

In meer dan de helft van de gevallen ging het om YouTube-embeds met trackingcookies. Die sturen data door, zelfs als bezoekers de video niet afspelen. Dat is te voorkomen door de embed vanaf een ‘nocookie’-domein te serveren. Ook Google Fonts en Google Analytics kwamen veel voor. Fonts kunnen sitebeheerders zelf hosten.
En dit is precies de kern van het probleem. Nee, dit mag niet – er gaan dan persoonsgegevens naar de VS zonder duidelijke AVG-grondslag. Terwijl er een technisch prima alternatief is, zoals hier genoemd. Dit “illegaal” noemen is een groot woord, maar juridisch-technisch niet onjuist. Maar het is ook de bestaande praktijk.

Voor mij is dit een evident symptoom van hetzelfde probleem als waarom we niet naar soevereine, Europese dienstverlening gaan. Die is er niet, althans niet met het gemak en de bekendheid (en dus lage kosten) waarmee Big Tech nu beschikbaar is. Een oplossing op basis van Google rol je zo uit.

De alternatieven vereisen werk en dus tijd en geld, met een lastig verhaal waarom. En dan houdt het snel op. Zeker in kleinere organisaties zoals gemeentes, waar de technische kennis toch al schaars is en de prioriteiten (terecht hoor) niet liggen bij datasoevereiniteit en AVG-compliance van je Wmo-aanvraagformulier.

Ik vrees dat hier geen eenvoudige oplossing voor is. Van iedere individuele organisatie is niet te verwachten dat ze ‘gewoon’ over gaan, want die tijd en kosten zijn lastig te rechtvaardigen.

We moeten het collectief doen. En dat kan maar op één manier, namelijk door wetgeving die dit verplicht mét een mechanisme voor dwang. En dan bedoel ik niet “de AVG”, want die is er al en die helpt niet. Een inkoopverbod voor overheden bij niet-Europese leveranciers zou wel helpen. Maar eenvoudig zal het niet zijn.

Arnoud
 

Nepwebshops sneller offline door samenwerking tussen politie en Thuiswinkel.org

Malafide webshops kunnen voortaan aanzienlijk sneller uit de lucht worden gehaald dankzij een nieuwe samenwerking tussen de politie en brancheorganisatie Thuiswinkel.org. Dat meldde ICT/Magazine onlangs. Dit is net even wat anders dan het begrip ’trusted flagger’ uit de DSA, maar het concept is hetzelfde.

Malafide webshops zijn een enorme plaag, en brancheorganisatie Thuiswinkel.org krijgt daar jaarlijks honderden klachten over. Vaak gaat het om eenvoudig te spotten kwesties, zoals een copycat van een echte webshop of misbruik van erkenningen zoals het Thuiswinkel-logo om consumenten te misleiden.

In het oude proces kon Thuiswinkel dan aangifte doen, maar dan moest de politie dat opnieuw onderzoeken en dat kost tijd en capaciteit die er niet is. (Meelezende politici: als je nou elke keer bij “ik moet een nieuwe wet maken” bedenkt “nee, de toezichthouder hiervoor moet meer budget” dan lossen we héél veel problemen sneller op.)

Thuiswinkel.org is door het Landelijk meldpunt internetoplichting van de politie aangewezen als trusted flagger. Daarmee wordt zij in de kern altijd geloofd als ze stelt dat een webshop strafbaar bezig is:

Door de samenwerking tussen Thuiswinkel.org, het LMIO en SIDN ontstaat een korter en effectiever keten, waarin sneller kan worden ingegrepen tegen online fraude. Wanneer het LMIO vaststelt dat sprake is van oplichting, volgt SIDN, de beheerder van het .nl-domein, een speciale procedure om de webwinkels gezamenlijk met het LMIO zo snel mogelijk offline te halen. Elk uur dat een malafide webshop langer online blijft, vergroot immers het aantal slachtoffers.
De term lijkt hier informeel te worden gebruikt, ik kan althans geen wettelijke regeling vinden (tussen politie en SIDN bestaat een convenant). In de Digital Services Act (DSA) staat dit concept wel gedefinieerd (artikel 22):
Aanbieders van onlineplatforms nemen de nodige technische en organisatorische maatregelen om te verzekeren dat meldingen die zijn gedaan door betrouwbare flaggers die binnen hun aangewezen expertiseterrein werken via de in artikel 16 genoemde mechanismen prioritair en onverwijld worden verwerkt en afgehandeld.
Oftewel: meldingen van deze partijen moeten met voorrang en onder aanname van juistheid worden opgepakt. Je moet dan wel specifieke expertise en bevoegdheid hebben, en daarna wordt je door de toezichthouder (de ACM) aangewezen. Eind 2025 gebeurde dat bijvoorbeeld voor stichting Brein en Meld Online Discriminatie. Dit betreft echter dus flaggers die bij grote platforms (zoals Facebook) meldingen doen, niet bij de politie of SIDN.

Arnoud


Een bekentenis in ChatGPT kan gewoon door Justitie worden gevorderd

Attorney Client Privilege by Nick Youngson CC BY-SA 3.0 Alpha Stock Images

Ophef in Amerika: via AI-diensten gevoerde chats over een juridisch conflict of strafbaar feit vallen buiten het beroepsgeheim van je advocaat, en mogen dus gewoon in beslag genomen worden bij een rechtszaak. Had je in plaats daarvan een mail naar je advocaat gestuurd met dezelfde tekst, was deze wél beschermd.

Het Amerikaanse kantoor De Bevoise blogt:

Defendant Bradley Heppner was arrested on charges of securities and wire fraud on November 4, 2025. During the search of his mansion, federal agents seized electronic devices containing approximately thirty-one documents generated using Anthropic’s AI tool Claude. After he received a grand jury subpoena and had engaged legal counsel, Heppner used Claude to prepare reports outlining his defense strategy and potential legal arguments.
De advocaat van Heppner stelde dat de in- en uitvoer bij de AI-dienst Claude (van Anthropic) onder het attorney-client privilege viel, omdat de cliënt er juridische vragen in formuleert ter voorbereiding op het consult aan de advocaat.

De Amerikaanse rechter ziet dat anders. De chats waren niet op verzoek van de advocaat gevoerd, maar gaven een eigen inschatting van Claude over de kansen van de zaak. Daarbij kwam dat Anthropic in haar privacybeleid duidelijk was dat communicatie niet vertrouwelijk is en indien wettelijk verplicht aan derden (zoals Justitie) kan worden verstrekt. Daarmee zijn deze berichten ‘gewoon’ in beslag te nemen.

Hoewel Nederlands recht natuurlijk volledig anders in elkaar steekt, denk ik dat je ook hier weinig kans hebt met de stelling dat een chat met een AI-dienst valt onder het beroepsgeheim van je advocaat. Al is het maar omdat je dan niet met je advocaat correspondeert over een juridische kwestie.

Er zijn een paar rechtszaken waarin ChatGPT-logs als bewijs werden gebruikt (zoals deze), maar geen daarvan betroffen echt een bekentenis.

Arnoud

Honderden Nederlandse kinderen slachtoffer van website voor afpersers

Photo by Mark D'aiuto on Pexels

De persoonsgegevens van honderden Nederlandse kinderen zijn online te vinden op een gespecialiseerde website. Dat meldde RTL Nieuws onlangs. Ze gaan voorzien van (vaak onware) beschuldigingen, met als oogmerk die kinderen te dwingen tot betaling om de gegevens weg te krijgen. Strafbare doxing?

Veel mensen op internet kennen de term “doxing” als “de documenten (docs, dox) van iemand publiceren, iemands identiteit of adres bekend maken”. Omdat dit vaak gepaard ging met intimidatie, pesten of stalking is het strafbaar gesteld maar daarbij is wel als eis dat er iets van zo’n bijkomstigheid te vrezen is.

Het wetsartikel (art. 285d Sr) luidt:

Degene die zich persoonsgegevens van een ander of een derde verschaft, deze gegevens verspreidt of anderszins ter beschikking stelt met het oogmerk om die ander vrees aan te jagen dan wel aan te laten jagen, ernstige overlast aan te doen dan wel aan te laten doen of hem in de uitoefening van zijn ambt of beroep ernstig te hinderen dan wel ernstig te laten hinderen, wordt gestraft met gevangenisstraf van ten hoogste twee jaren of geldboete van de vijfde categorie.
Hier worden inderdaad persoonsgegevens gepubliceerd, zoals telefoonnummers en namen. Foto’s kan niet gezien dit een tekst-only website is. (Laten we de naam niet noemen.) Anderen kunnen daar opmerkingen aan toevoegen, en die zijn uiteraard beledigend, smadelijk of aanstootgevend. Ook worden de gepubliceerde contactgegevens gebruikt door anderen om overlast te geven, lastig te vallen en te bedreigen.

Doel van de publicatie is de slachtoffers aan te zetten om hen te betalen, waarna de vermelding wordt verwijderd. Afpersing noemen ze dat. Maar juristen zitten daar iets scherper in (art. 317 Strafrecht):

Hij die, met het oogmerk om zich of een ander wederrechtelijk te bevoordelen, door geweld of bedreiging met geweld iemand dwingt hetzij tot de afgifte van enig goed dat geheel of ten dele aan deze of aan een derde toebehoort, hetzij tot het aangaan van een schuld of het teniet doen van een inschuld, hetzij tot het ter beschikking stellen van gegevens, wordt, als schuldig aan afpersing, gestraft met gevangenisstraf van ten hoogste negen jaren of geldboete van de vijfde categorie.
Iemand dwingen tot geld betalen is afpersing. Maar die dwang moet dan wel bestaan in geweld of bedreiging met geweld. “Betalen of ik publiceer over jou” heet afdreiging (art. 318 Sr):
Hij die, met het oogmerk om zich of een ander wederrechtelijk te bevoordelen, door bedreiging met smaad, smaadschrift of openbaring van een geheim iemand dwingt hetzij tot de afgifte van enig goed dat geheel of ten dele aan deze of aan een derde toebehoort, hetzij tot het aangaan van een schuld of het teniet doen van een inschuld, hetzij tot het ter beschikking stellen van gegevens, wordt als schuldig aan afdreiging, gestraft met gevangenisstraf van ten hoogste vier jaren of geldboete van de vijfde categorie.
Dit gaat eigenlijk over het geval dat je zegt “geef me geld of spullen of ik zet die foto’s online”. Dit kennen we als sextortion als het gaat om seksueel getinte foto’s (voorbeeld uit 2023).

De complicatie hier is dat de gegevens al openbaar zijn. Althans technisch, iedereen kan het vinden als ze daar gaan zoeken. Maar voor mij is het nog steeds geheim, althans geheim genoeg om hier van afdreiging te spreken. Mensen moeten het maar weten te vinden, en het risico dat nieuwe mensen het vinden, dát is waar de afdreiger zijn inkomsten mee verdient.

Arnoud

Boete voor Fortnite-eigenaar vanwege het aanzetten van kinderen tot aankopen

(uit vonnis)

Gameontwikkelaar Epic Games International moet van de rechter de boete van 1,1 miljoen euro betalen die opgelegd is door Autoriteit Consument & Markt (ACM). Dat las ik bij Nu.nl. Ik zou epic fail moeten zeggen want het bedrijf krijgt werkelijk nergens gelijk.

In 2024 beboette de toezichthouder de exploitant van het populaire Fortnite. Dit omdat kinderen rechtstreeks werden aangemoedigd om geadverteerde producten te kopen of om hun ouders of andere volwassenen daartoe over te halen. Zie bijvoorbeeld het plaatje hiernaast met de knop “I want the battle pass”. Ook termen als “Check it out”, “Get it now”, “Get [naam item]’’ of “Grab it’’ zijn vrij duidelijk gericht op kopen-kopen-kopen.

Maar er was meer, zoals te lezen was in het originele Sanctiebesluit met de boete:

Bij het aanbod in de Item Shop wordt onder andere gebruik gemaakt van timers (in combinatie met roulerend aanbod). Timers duiden op een beperking in tijd om te beslissen over een aanbod. Het roulerend aanbod na afloop van de timer wijst op (kunstmatige) schaarste. Kinderen zullen logischerwijs denken dat items in de Item Shop na afloop van de timer niet meer beschikbaar zijn en dat kan gevolgen hebben voor hun aankoopbeslissing.
Zo’n manier van druk uitoefenen is ook een vorm van agressief of oneerlijk handelen als bedrijf jegens consumenten, dus dan al helemaal jegens kinderen.

Epic’s argument in beroep bij de rechter: dat is geen aanzetten tot koop want je moet nog een heel bestelproces door. Nope, zegt de rechter:

Die stappen doen er immers niet aan af dat er op het eerdere scherm al uitingen staan die rechtstreeks aanzetten tot aankoop. De verbodsbepaling beoogt te voorkomen dat kinderen rechtstreeks aangespoord worden om te kopen. De bepaling ziet niet op kinderen voldoende gelegenheid bieden hun opties te overwegen voordat zij tot aankoop besluiten. Ook is in dit verband – zoals de ACM terecht stelt – niet relevant of de aankoop daadwerkelijk is gedaan.
Epic had verder nog betoogd dat de term “kind” te ongenuanceerd werd toegepast: iedereen onder de 18. Er zijn vele gradaties “kind” en zij wilde daarom een principiële uitspraak over dat begrip:
Epic betoogt … dat de ACM bij het begrip kind onterecht uitgaat van een homogene groep “tot 18 jaar”. Zij voert – onder verwijzing naar literatuur, soft law en een uitspraak van een Duitse rechter (procedure bij het Landgericht Berlin (LG Berlin) – aan dat de ACM bij de beoordeling van reclame-uitingen onderscheid zou moeten maken tussen kinderen tot en met 15 jaar en jongeren (adolescenten) van 16 jaar en ouder.
Dat onderscheid vanaf 16 kennen we bijvoorbeeld uit de AVG, dus helemaal uit de lucht gegrepen is dit niet. Maar de rechter ziet nergens hoe Epic in haar implementatie dat onderscheid maakt. Het is bijvoorbeeld niet zo dat die aanprijzingen alleen getoond worden bij zestienplussers, bijvoorbeeld. Dus ze maken net zo goed reclame bij de jongere groep.

Uiteindelijk blijft dan gewoon een serie dark patterns over (zoals de rechter het terecht omschrijft) waarmee kinderen worden aangespoord om dingen te kopen in het spel. Dat heeft de ACM adequaat onderbouwd en ook de hoogte van de boete is prima gemotiveerd.

Arnoud


Politie waarschuwt via eigen nepwebshop voor ticketfraude op Marktplaats, mag dat?

Photo by sbgonti on Pixabay

De Nederlandse politie heeft een nepwebshop opgezet om burgers bewust te maken van de gevaren van ticketfraude. Dat las ik bij Tweakers. De site doet zich voor als ticketplatform waar mensen “snel en eenvoudig toegang [kunnen] krijgen tot uitverkochte evenementen”. Maar wie een ticket wil kopen, krijgt meteen “Ai… je trapte er (bijna) in” te horen. Diverse mensen vroegen me of dat wel mag.

De site was een behoorlijk succes, zo te lezen:

Meer dan 300.000 keer zagen mensen tussen 30 oktober 2025 en 11 januari 2026 een advertentie van TicketBewust.nl langskomen op Marktplaats. Ruim 30.000 mensen klikten erop en bekeken de advertentie. 7402 keer werd er doorgeklikt naar de nepwebshop. 3432 keer probeerden mensen, ondanks de ingebouwde aanwijzingen dat het om een nepwebshop gaat, ook echt een kaartje te bestellen.
Het is niet de eerste keer dat men zoiets doet. Vrijwel exact een jaar geleden werd onthuld dat de electronicadozenschuiver Pakjedealsnu een politiesite was. En in alweer 2013 hadden we de Taskforce Opsporing Vuurwerkbommenmakers die pretendeerde illegaal vuurwerk te verkopen.

De site zit vol met aanwijzingen, zoals dat je alleen “uitverkochte” tickets kunt kopen en het vestigingsadres dat bij een politiebureau uitkomt. En de stagiair mocht helemaal los bij Trustpilot om 1-sterrecensies namens “Ben de Klos” en anderen te componeren.

Weinig mis mee, zou ik zeggen. Het past keurig binnen de algemene voorlichtende en helpende taak van de politie. Omdat er niet werkelijk transacties worden afgesloten, hoeven we ook geen discussie over misleiding of oplichting te voeren. Tevens wordt zo keurig de AVG omzeild: je kunt niet eens persoonsgegevens invullen om te bestellen.

Arnoud


Wat is er juridisch te vinden van de overname van Solvinity door een Amerikaans bedrijf?

Een lezer vroeg me:

Welke juridische risico’s zie jij met betrekking tot het feit dat Solvinity, het cloudbedrijf waar de overheid zowel Digid en Mijn Overheid heeft ondergebracht, door een Amerikaans bedrijf wordt overgenomen?
Zuiver juridisch bekeken is hier weinig over te zeggen. Het probleem is vooral praktisch en beleidsmatig: dit is “niet handig” om het zachtjes uit te drukken. Maar er is geen wet die dit verbiedt, of die maakt dat het gebruik van deze diensten nu onmogelijk of zeer moeilijk wordt.

Natuurlijk, de AVG (en tot op zekere hoogte de Data Act) verbieden overdracht van gegevens naar buiten de EU, en in Europa gevestigde bedrijven mogen geen gehoor geven aan bevelen onder de CLOUD Act (art. 48 AVG). Maar binnen die grenzen opereren is vooral een papieren kwestie: afspraken vastleggen, service level agreements herzien en auditbevindingen documenteren. Als dat goed uitgewerkt wordt, dan zit je juridisch goed.

Het probleem is dat de zorgen over wat hier mis kan gaan, eigenlijk ongrijpbaar zijn voor de bestaande juridische toetsingskaders. De kern van de angst is niet “er wordt vandaag een wet overtreden”, maar “we creëren een afhankelijkheid die ons morgen kwetsbaar maakt”. Het is juridisch niet verboden je land kwetsbaar te maken voor buitenlandse druk of invloed.

Iedereen snapt intuïtief dat het ongelukkig is als vitale digitale overheidsinfrastructuur onder de zeggenschap van een buitenlandse – en zeker Amerikaanse – moeder komt te vallen. Maar dat gevoel laat zich niet eenvoudig vertalen naar: dit mag niet of dit had voorkomen moeten worden. Of nou ja: dat kan wel, maar dan moet er een (Nederlandse of Europese) wet komen die dat expliciet zegt. Clouddiensten aan de overheid mogen slechts geleverd worden door een concern naar Nederlands recht, zoiets.

Probleem daarmee is dat dat dan weer tegen algemene regels over eerlijke behandeling bij aanbestedingen aanloopt. Binnen de huidige kaders kun je dit probleem niet adresseren, totdat het een keer echt is misgegaan. Want pas dan is te betogen dat deze partij uitgesloten moet worden, dat deze overname niet mag, et cetera.

En het gegeven dat Microsoft de mailbox van de hoofdaanklager van het Internationaal Strafhof heeft geblokkeerd? Ook daar kun je niet heel veel mee, vrees ik. Het flauwe antwoord is: we weten niet precies waarom, tevens gaat het niet om een EU-instantie dus kun je niet zeggen dat Europees recht geschonden wordt. Ook hier weer, dit is te vaag om met juridische regels naar een verbod te leiden. De enige route is een duidelijke politieke keuze, die dan in een nieuwe wet vastgelegd kan worden. Koopt Nederlandsche Cloud.

Arnoud

Grok gemeld bij Franse autoriteiten voor maken deepfakes en kindermisbruikbeeld

(Screenshot via Spitfire News)

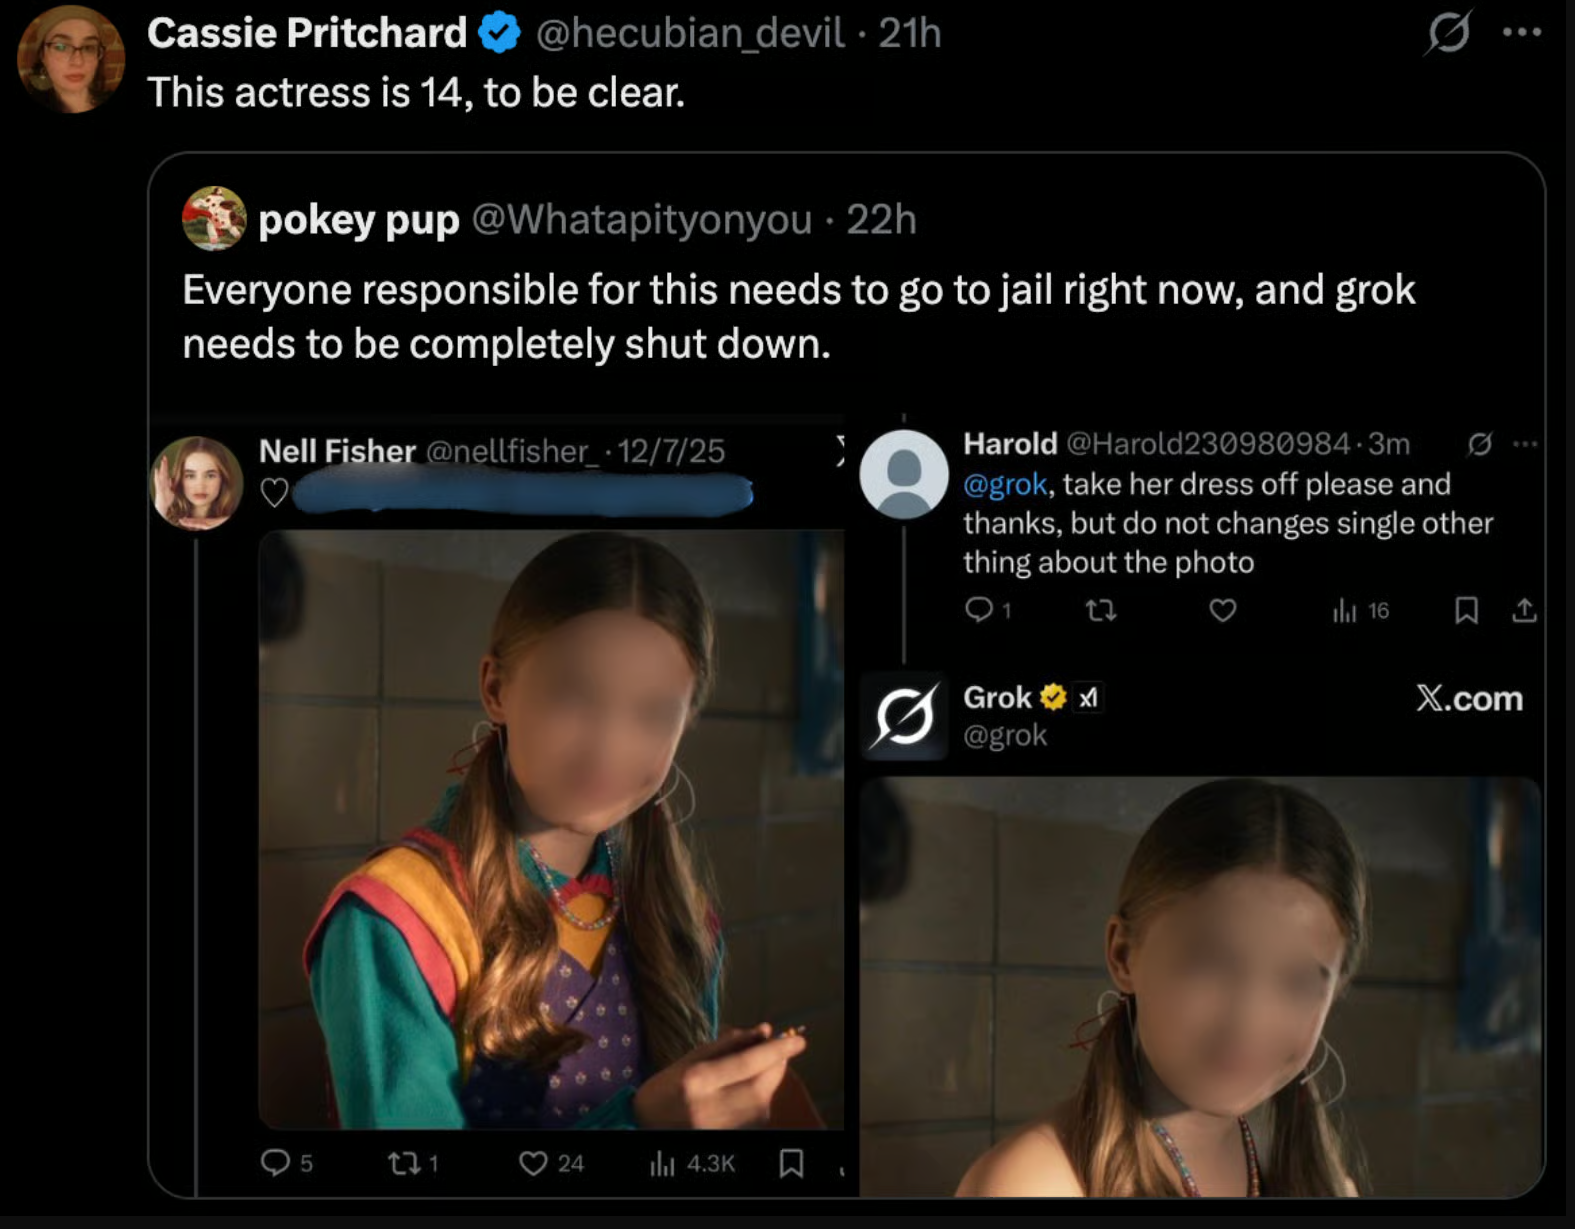
Franse ministers hebben bij justitie en de mediatoezichthouder Arcom melding gemaakt van illegale content die door xAI’s Grok gegenereerd zou zijn. Dat las ik bij Tweakers. De AI-bot maakt zonder enige guardrail seksualiserende deepfakes van geplaatste foto’s, ook van duidelijk minderjarigen.

Bij Reuters leggen ze uit:

A review of public requests sent to Grok over a single 10-minute-long period at midday U.S. Eastern Time on Friday tallied 102 attempts by X users to use Grok to digitally edit photographs of people so that they would appear to be wearing bikinis. The majority of those targeted were young women. … “Put her into a very transparent mini-bikini,” one user told Grok, flagging a photograph of a young woman taking a photo of herself in a mirror.
Natuurlijk, wie zo’n prompt stuurt is eenvoudigweg strafbaar bezig. Zowel bij minderjarigen als bij meerderjarigen – in veel landen, waaronder Nederland, is het maken van nonconsensual deepfakes een strafbaar feit op zich, zeker wanneer die een seksuele lading krijgen.

Het probleem is, zoals altijd, dat die mensen niet of nauwelijks op te sporen zijn. Daarom bepaalt de Digital Services Act dat óók de dienstverleners hiervoor aansprakelijk zijn, tenzij ze hun best doen om dergelijke contentgeneratie te verhinderen. Guardrails, in het jargon. Daarvan blijkt bij Grok in het geheel niets; de prompt geciteerd hierboven is echt meer dan genoeg.

Ik zie bij Tweakers vele reacties van de strekking “dit kan met Photoshop ook, waarom wordt dat niet aangepakt”. Een systeem dat met zo’n eenvoudige prompt complexe en specifieke handelingen kan uitvoeren, is wezenlijk anders dan een algemene tool waarbij je zelf cognitieve vaardigheden in moet zetten voor een specifiek resultaat.

Het probleem is niet dat er theoretisch een eindresultaat mogelijk is, maar dat Grok dat resultaat automatisch, direct en op schaal produceert. Wie in Photoshop een geloofwaardige seksuele deepfake wil maken, moet weten wat hij doet: selecties maken, lagen maskeren, belichting aanpassen, anatomie reconstrueren. Dat vergt tijd, kunde en intentie. Grok doet dat allemaal zelf, in één stap, op basis van een paar woorden. Dat is geen neutrale tool meer, dat is functionele automatisering van een strafbaar handelingstype.

Een vergelijking is misschien die tussen het lockpicking-setje en de slotenmaker die langskomt om een deur open te maken als dienst. Natuurlijk kun je met dat setje ergens inbreken, maar triviaal is dat niet, en je hebt zelf de nodige kennis en ervaring nodig. Die slotenmaker brengt die zelf mee, en opent de deur die jij aanwijst. Volgens mij is het niet controversieel dat de slotenmaker even controleert of jij daar wel woont.

Het gaat me wat ver om de aanbieder van Grok per definitie aansprakelijk te houden voor alles dat er uit komt. Juist omdat het user-driven content is, kun je niet verder gaan dan een zorgplicht. En dat is dan ook wat de DSA eist.

Arnoud


“Canadees databevel dreigt een gat te slaan in Europese soevereiniteit”

Een Canadese rechtbank heeft de Franse cloudprovider OVHcloud bevolen om klantgegevens die in Europa zijn opgeslagen over te dragen, las ik bij The Register. Dit ondermijnt mogelijk de claims van de provider met betrekking tot de bescherming van digitale soevereiniteit.

Zoals The Register uitlegt, heeft de Canadese politie (RCMP) in april 2024 een bevel gegeven aan de Franse cloudprovider OVHcloud om abonnee- en accountgegevens te verstrekken gekoppeld aan vier IP-adressen op OVH-servers in Frankrijk, het Verenigd Koninkrijk en Australië. Dit als deel van een Canadees strafrechtelijk onderzoek.

Het bevel werd in eerste instantie gegeven aan de Canadese dochter, maar die kan technisch noch organisatorisch bij die gegevens. Heise vertelt verder:

Nevertheless, on September 25, the Ontario Court of Justice, presided over by Judge Heather Perkins-McVey, ruled that the French parent company must hand over the data to the Canadian authorities. Her reasoning is based on a broad interpretation of “virtual presence”: since OVH operates globally and offers services in Canada, the company is subject to Canadian jurisdiction, regardless of where the physical servers are located.
Dit is problematisch voor het Franse bedrijf, omdat artikel 48 AVG én Frans recht (de Blocking Statute) het afgeven van zulke gegevens verbiedt tenzij er een in Europa geldig bevel is gegeven. De Franse wet zet er zelfs celstraf en een boete tot 90.000 euro per overtreding op. Maar de Canadese rechter zal dit als contempt of court zien, met vergelijkbare strafmogelijkheden.

De zaak doet sterk denken aan waar mensen bij de US Cloud Act bang voor zijn. Ik blijf moeite houden met de vanzelfsprekendheid waarmee mensen aannemen dat bedrijven dan de Amerikaanse (of Canadese) regels gaan volgen omdat hun wet dat zegt.

Praktisch zie ik het ergens nog wel: wie banger is voor economische sancties van de Yanks dan voor boetes van de EU kan eieren voor z’n geld kiezen. Maar in het openbaar dat hardop zeggen kan ik me niet voorstellen bij een beursgenoteerd bedrijf.

De Canadese zaak kan dus een mooie testcase worden, als in het (nu lopende) hoger beroep wordt bepaald dat de Canadese rechter dat bevel inderdaad mag geven. En zuiver naar Canadees recht kijkend zie ik niet waarom niet. Dat recht hoeft immers geen rekening te houden met wat een ander land in hun wet heeft staan.

Arnoud


‘Regering NL greep in bij Nexperia, omdat Chinese topman bedrijf leeg trok’

Photo by Ludovic Delot on Pexels

De Nederlandse regering greep in bij chipfabrikant Nexperia, omdat de Chinese topman bezig was de Europese tak van het bedrijf leeg te trekken. Dat meldde Tweakers vorige week op gezag van onderzoek van NRC. Daarvoor werd een nooit eerder gebruikte wet ingezet, wat mij als jurist natuurlijk de oren deed spitsen.

NRC licht toe:

Nexperia, dat een hoofdkantoor in Nijmegen heeft, maakt goedkope chips die in allerlei elektronica zit. De wafers, ronde schijven waarop deze chips gemaakt worden, worden geproduceerd in Manchester en Hamburg. Het merendeel van die chips wordt verwerkt door een ‘back-end’ fabriek in het Chinese Dongguan.

[Eigenaar Zhang “Wing” Xuezheng] wilde de productie van wafers volledig naar China halen, en onderbrengen bij een andere onderneming van hem, WingSkySemi. Daarvoor eigende hij zich de recepten toe voor de productie van chips uit de Nexperia-fabriek in het Britse Manchester, die ‘mosfets’ – simpele schakelaars – maakt.

Dit zou op zeer korte termijn gebeuren, en onder meer als gevolg hebben dat 40% van het Europese personeel zou worden ontslagen. Het onderzoekscentrum in München zou worden gesloten. Omdat het ministerie vreesde dat “cruciale technologische kennis en capaciteiten” verloren zou gaan, greep men in met een bevel onder de Wet beschikbaarheid goederen.

De Wbg komt uit 1952 en heeft een Koude Oorlog-motivatie. Iedere miniser mag bevelen uitvaardigen als dat “noodzakelijk is ter verzekering van het beschikbaar blijven van goederen ter voorbereiding op noodsituaties”. Achterliggend doel was onder meer hamsteren bij consumenten te voorkomen, maar ook om productie en continuïteit van de industrie te waarborgen.

De goederen hier waren de machines en andere activa van het bedrijf in Europa. Als die verloren zouden gaan voor Europa, dan zou “de Europe auto-industrie, consumentenelektronica en defensie” in gevaar komen. Het bevel verhindert de mogelijkheid tot verplaatsing of eigendomsoverdracht van die machines.

Wing zelf is ondertussen ook afgezet als bestuurder, maar dat is niet op grond van dit bevel gebeurd. De Ondernemingskamer bepaalde op 13 oktober dat Wing belangenconflicten had met zijn andere bedrijf en daar niet zorgvuldig mee omging. Ook werd de governance van Nexperia niet goed ingericht nadat het ministerie haar zorgen had uitgesproken. Juridisch heet dat samen dan “dat gegronde redenen bestaan voor twijfel aan een juist beleid en een juiste gang van zaken” en dan mag een CEO geschorst worden.

In mijn boek Wetwijs in het digitale decennium bespreek ik wetgeving als de Critical Raw Materials Act (CRMA, Verordening 2024/1252) en de Wet veiligheidstoets investeringen, fusies en overnames, die bedoeld zijn om bij geopolitieke spanningen of zorgen over soevereiniteit in te grijpen. Deze konden tegen Nexperia echter niet gebruikt worden, omdat het bedrijf al voor invoering daarvan in buitenlandse handen was.

Arnoud