Mag een werkgever eisen dat een werknemer op LinkedIn gaat zitten?

Een lezer vroeg me:

Ik ben sinds kort bij een ICT-bedrijf werkzaam als facilitair medewerker. Nu kreeg ik gisteren te horen dat iedereen in het bedrijf een LinkedIn account heeft, dus ik moest er ook aan. Maar dat wil ik helemaal niet! Ik stel prijs op mijn privacy, ik heb niets te maken met klanten en ik wil niet met mijn volledige naam (die redelijk uniek is) op internet vindbaar zijn. Kunnen ze dit echt eisen?

Het lijkt me dat een werkgever dat eigenlijk alleen kan eisen als men dat in het arbeidscontract zelf heeft staan, of het vooraf bij de sollicitatie heeft gemeld. Dan weet je waar je aan begint en kun je nog weigeren.

Uit de rechtspraak blijkt dat men hooguit kan eisen dat de informatie klopt, dus als je de verkeerde functie noemt op LinkedIn dan moet je dat aanpassen. In die zaak had een juridisch medewerker ten onrechte op Linkedin zowel zichzelf van een mr-titel als van de omschrijving “Advocaat, beroepsopleiding <datum” voorzien. De werkgever mocht de medewerker hierop aanspreken (maar ontslag op staande voet kun je hier niet op baseren).

Ik weet dat het in de ICT steeds gewoner wordt, zie ook de discussie over smoelenboeken en openbare profielen. Maar wat me opvalt is dat dit soort vragen veelal binnenkomen van mensen die zelf heel wat minder actief zijn in de ICT, zoals de facilitair medewerker uit deze vraag. Je gaat je dan afvragen, zijn wij alles-op-internet-likende-en-delende-ICT-ers dan zo anders dan deze, eh, gewone mensen?

Arnoud

Facebook scant seksconversaties van gebruikers

Opmerkelijk: Gesprekken op Facebook worden geautomatiseerd afgeluisterd en gescand op criminele inhoud, meldde Webwereld. Het bedrijf gebruikt geautomatiseerde tools om de inhoud van privéchats en -berichten te controleren op verdachte zaken, met name seksgerelateerde misdrijven. Reuters beschreef de zaak van een dertienjarig meisje dat werd lastiggevallen met berichtjes, die via de scantool aan het licht kwam.

Mag dat? Tsja, het is Amerika en daar is het genoeg als je zoiets in je algemene voorwaarden zet:

We use the information we receive about you in connection with the services and features we provide to you and other users like your friends, our partners, the advertisers that purchase ads on the site, and the developers that build the games, applications, and websites you use. For example, we may use the information we receive about you: as part of our efforts to keep Facebook products, services and integrations safe and secure;

want ja, het gaat hier om de veiligheid. Hoewel dit volgens mij eerder zou duiden op de technische veiligheid en niet zozeer de gebruikersveiligheid, maar goed.

Een apart precedent zet het wel. Het argument is namelijk altijd geweest: Facebook is niet aansprakelijk voor de inhoud of wat er gebeurt, omdat ze slechts een passief doorgeefluik is. Maar met dit soort technologieën ga je toch echt een andere kant op, je geeft aan dat je wel degelijk wilt investeren om je platform te bewaken. En dat opent de deur voor andere partijen om te eisen dat ook hun belang gediend gaat worden door de platformaanbieder.

Een tegenargument van Facebook kan zijn dat ze puur automatisch scannen, en medewerkers alleen inlichten bij evidente wetsovertredingen. Dan ben je -binnen de Europese regels dan- sowieso al aansprakelijk als je niets doet. Opmerklijk is het wel, om twee redenen: ten eerste omdat je hiermee dus aansprakelijkheidssituaties gaat zóeken en ten tweede omdat in Amerika de wet zegt dat je nérgens voor aansprakelijk bent. Notice en takedown geldt daar alleen voor auteursrechten, en voor het overige hoef je helemaal niets.

Hoewel, dat zeg ik nu wel maar mogelijk dat Facebook dit doet vanwege de COPPA wetgeving, die actieve verificatie eist als je dertienminners op je site wil toelaten. Dat is dan een wettelijk geregeld speciaal geval.

Toevallig las ik ook net dat Rapidshare moet filteren, althans ‘redelijke voorzorgsmaatregelen’ moeten nemen om piraterij te voorkomen. Ook daar zie je dus dat het idee “ik ben een platform dus nérgens voor aansprakelijkheid” steeds verder weg erodeert.

Het wordt denk ik tijd voor een nieuwe set regels over aansprakelijkheid voor tussenpersonen. Volledige aansprakelijkheid lijkt me absoluut onwenselijk, maar dat er iets van filters of blokkades gaat komen is wel duidelijk. De vraag is dan dus: waarop en waar trek je de grens? Ik zou het echt niet weten. Maar dit is wél het grote debat dat gevoerd moet gaan worden.

Arnoud

OPTA gaat met cookiemonitor sites controleren op naleven cookiewet

Er zit beweging in de handhaving van de cookiewet. Met een speciale tool, de ‘cookiemonitor’, wil de OPTA automatisch nagaan of websites zonder toestemming cookies plaatsen, zo meldde Tweakers vorige week. Sites die lastig verwijderbare cookies plaatsen, krijgen als eerste een boete. Andere sites krijgen “waarschijnlijk eerst een waarschuwing”.

De cookiewet is een van de raarste internetwetten van de afgelopen tijd. Ik moet de eerste persoon nog tegenkomen die hem in zijn huidige vorm een goed idee vind. Dat de gedachte erachter goed is, wil men nog wel beamen – maar de wet zelf is onduidelijk en véél te streng, zo lijkt de algemene gedachte.

De praktijk laat dan ook zien dat vrijwel iedereen de wet negeert. Van de top 1500 websites in Nederland vraagt 95,1% geen toestemming om cookies te mogen plaatsen, blogden wij vorige week. Onderzoek van Cookiechecker.nl liet zien dat Nederlandse sites massaal gewoon cookies zetten zonder te vragen.

Mogelijk dat deze sites denken dat hun informatiebalk boven- of onderaan de site genoeg is. Met teksten als “Deze site gebruikt cookies, door de site te gebruiken gaat u daarmee akkoord” doet men een poging de wet na te leven. Maar het is niet genoeg; toestemming onder de cookiewet kan niet stilzwijgend worden verkregen. Er is meer nodig dan alleen “u kwam op mijn site dus bent u akkoord met de cookies”.

Dit gaat dus nog leuk worden bij de cookiemonitor van OPTA. Die leest immers ook niet zulke informatiebalken maar kijkt of er cookies gezet worden bij het eerste paginabezoek. En al die sites met alleen een balkje worden vervolgens dus aangesproken op hun niet-handhaving.

Je kunt natuurlijk zeggen: stomme wet, waarom steek je energie in handhaving. Maar op dit moment is er een hele scheve situatie aan het ontstaan: mensen die het goed willen doen met de wet, zien hun bezoekersaantallen teruglopen omdat er nauwelijks een werkbare manier is om cookietoestemming te vragen. En ondertussen zien ze geïrriteerd hoe hun collega’s die bezoekers oppikken met alleen een “hoi wij gebruiken cookies”-balkje. Dan heb ik liever harde handhaving zodat we erachter aan komen hóe onhoudbaar die wet is.

Arnoud
PS: over cookies gesproken, ons boek Cookies: Deskundig en praktisch juridisch advies is bijna uit, u kunt nog voorintekenen! Slechts 9,95 en geen verzendkosten.

Wanneer is een algemene voorwaarde ongeldig?

Een lezer vroeg me:

Kun je eens uitleggen hoe dat nu precies zit met algemene voorwaarden en wanneer ze ongeldig zijn? Hoe ver gaat dat? Als er bijvoorbeeld één foute bepaling in de AV staat, is dan het hele artikel of het hele document ongeldig?

Het concept van algemene voorwaarden blijft fascineren. Niemand die ze leest, totdat het te laat is. En er doen allerlei mythes de ronde, zoals de mythe dat algemene voorwaarden niet tegen de wet mogen zijn of dat online voorwaarden (EULA’s) per definitie ongeldig zijn.

Algemene voorwaarden zijn in het algemeen (haha) rechtsgeldig. Als ze in strijd zijn met een dwingende wetsbepaling, of onredelijk bezwarend zijn, dan kan de wederpartij ze ongeldig verklaren (“vernietigen”) maar hij moet dat wel expliciet even doen. Dat kan met een simpele verklaring naar de partij die die voorwaarden hanteert.

Het is niet zo dat één ongeldige voorwaarde meteen het hele document ongeldig verklaart. De hele AV ongeldig verklaren lukt eigenlijk alleen als deze niet op de goede manier ter hand gesteld zijn. Bij strijd met de wet gaat alleen de voorwaarde in kwestie onderuit.

De vraag wat dan precies een voorwaarde is, is een hele leuke. De wet gaat niet verder dan “een voorwaarde is een algemene als deze bestemd is in meerdere contracten te worden gebruikt”. Hij hoeft dus niet eens in een document te staan dat Algemene Voorwaarden héét – een voorgedrukte zin op je briefpapier of een standaardfrase uit je offertes is ook een algemene voorwaarde.

Maar stel nu dat je een artikel hebt dat bestaat uit drie leden, waarvan lid 3 vijf zinnen bevat. En de derde zin daaruit vermeldt iets dat tegen de wet is, bijvoorbeeld dat je opzegtermijn drie maanden is. Gaat dan heel lid 3 onderuit? Alle zinnen vanáf zin 3? De zinnen tot en mét zin 3?

Waarschijnlijk moet je dit opvatten als “elke zin die als een zelfstandig recht of plicht te construeren is” maar je zou ook kunnen zeggen “elke alinea die bedóeld is als een aparte voorwaarde”. In dat laatste geval zou zo’n alinea die meerdere dingen in één keer wil regelen dus in de gevarenzone komen.

Arnoud

Uw intranet hoeft niet meer bij het College bescherming persoonsgegevens aangemeld

vraag-de-diskette-aan.pngMinder administratieve lasten en kosten voor verantwoordelijken, meldde het College bescherming persoonsgegevens (via) onlangs. Door een uitbreiding van het Vrijstellingsbesluit hoeven “inmiddels algemeen gebruikelijke ICT-toepassingen als intranet en persoonlijke websites en weblogs” niet langer te worden aangemeld. Niet dat iemand dat deed, maar goed.

De Wet bescherming persoonsgegevens (“privacywet”) is erg streng en formalistisch. En je gaat denken dat ie door IT-ers is gemaakt, want bij de IT geldt: ongeacht het probleem, de oplossing is een database. In dit geval een database met meldingen, waarin partijen die persoonsgegevens verzamelen en gebruiken moeten uitleggen wat ze precies doen en waartoe en waarom. Mocht u zich vervelen: lees eens een paar meldingen en kijk of u kunt zeggen wat ze nu precies doen.

Werkelijk niemand heeft me nog kunnen uitleggen wat vandaag de dag het praktisch nut is van die melding. Maar goed, het moet. Ook voor triviale verwerkingen zoals het smoelenboek op intranet. Vrijstellingen zijn namelijk beperkt opgeschreven: val je er ook maar één letter buiten, dan moet je alsnog gaan aanmelden.

Zo vermeldt de vrijstelling voor intranetten dat je alleen deze personalia mag vermelden:

naam, voornamen, voorletters, titulatuur, geslacht, geboortedatum, adres, postcode, woonplaats, telefoonnummer en soortgelijke voor communicatie benodigde gegevens;
Mijn eerste gedachte is dan, waar is het e-mailadres? En de link naar LinkedIn? Zijn die “soortgelijk”? En trouwens, waarom wél de geboortedatum maar niet mijn Twitteraccount?

Individuele personen met een website hebben ook een vrijstelling. Dat is de kortste uit het besluit, en meteen ook de onduidelijkste wat mij betreft. Wat mag een individueel persoon op zijn website zetten?

  • gegevens van persoonlijke of familiaire aard de verantwoordelijke betreffende;
  • meningen en standpunten over gebeurtenissen, feiten en omstandigheden;
  • foto’s, videobeelden met of zonder geluid.
Dit lijkt me tamelijk onzinnig, al is het maar omdat een verwerking voor persoonlijke omstandigheden sowieso buiten de Wbp valt (artikel 2 lid 2a). En de tweede bullet, die naar journalistiek verwijst, betreft een handeling die buiten de meldplicht valt. Journalistiek valt wel onder de privacywet, maar journalisten hoeven hun artikelen niet aan te melden als ‘verwerking’ van persoonsgegevens. Bloggers dus ook niet.

Kennelijk moet je trouwens dan weer wél je blog aanmelden als er mensen reageren, want de namen en eventuele homepages van reageerders staan niet genoemd in deze vrijstellingslijst. Maar geen zorgen: jullie zijn allemaal journalistiek bezig.

Wie niet onder een vrijstelling valt, moet zijn verwerking aanmelden bij het college.

En tot voor vrij kort stond daar nog de mogelijkheid een diskette aan te vragen, zie het plaatje rechtsboven. Dat kan nu (eindelijk) niet meer.

Arnoud

Mogen gedownloade boeken en films ook worden doorverkocht?

Gedownloade gekochte software mag worden doorverkocht, blogde ik vorige week. Kopers van tweedehands software hebben namelijk een wettelijk gebruiksrecht, zo bepaalde de hoogste Europese rechter. En dan komt meteen de vraag: geldt dat dan ook voor andere gedownloade producten, zoals boeken, films of muziek?

Software is een ietwat apart beestje in het auteursrecht. Toen men in de jaren zeventig doorkreeg dat iets van bescherming misschien wel handig kon zijn, leek de voorkeur uit te gaan naar een apart recht (“sui generis”) omdat het in het auteursrecht niet echt zou passen. Octrooibescherming was het alternatief, maar dan zou 98% van de software niet beschermd zijn en dat leek ook weer niet handig. Uiteindelijk werd het dan toch maar auteursrecht, en de problematiek van het niet-passen werd opgelost door bij wet vast te leggen dat het wél paste. Ook een manier.

Bij software geldt dat elk gebruik een inbreuk op het auteursrecht is. Dit omdat je software niet kunt gebruiken zonder het te laden/kopiëren, en een stel techno-juristen bij de Europese wetgever had daaruit gemeend te moeten concluderen dat er dús sprake is van een auteursrechtelijk relevante handeling. Daarom zitten al die gekke uitzonderingen in de Auteurswet als het gaat om software, maar staat nergens dat het toegestaan is om een boek via lichtreflectie op je netvlies te verveelvoudigen.

Toch denk ik dat deze uitspraak breder is dan alleen het software-auteursrecht. De basis voor het arrest is immers de algemene regel van de uitputting van het auteursrecht uit de Auteursrecht-richtlijn (2001/29) en niet een software-specifieke richtlijn. En men spreekt vervolgens wel van het distributierecht zoals dat volgt uit de softwarerichtlijn (2009/24, de opvolger van 91/250) maar ik kan daar weinig écht softwarespecifieks aan ontwaren.

Toegegeven, in de Auteursrecht-richtlijn zeggen ze expliciet

Het vraagstuk van de uitputting rijst niet in het geval van diensten en in het bijzonder on-linediensten. Dit geldt eveneens voor een materiële kopie van een werk of een andere zaak, die door een gebruiker van een dergelijke dienst met de toestemming van de rechthebbende wordt vervaardigd.

maar dat werd in de Oracle-zaak ook gebruikt als argument, en afgewezen met:

Bovenstaande bepalingen tonen duidelijk aan dat de wetgever van de Unie voor de door richtlijn 2009/24 geboden bescherming materiële en immateriële kopieën van een computerprogramma heeft willen gelijkstellen.

In die omstandigheden moet worden geconstateerd dat (…) uitputting van het distributierecht zowel geldt voor materiële als immateriële kopieën van een computerprogramma, en dus mede voor kopieën van een computerprogramma die bij de eerste verkoop ervan van internet op de computer van de eerste verkrijger zijn gedownload.

Er is volgens mij geen enkel verschil tussen de koop van een e-book (immateriële kopie) en de koop van een fysiek boek (materiële kopie). Tenminste, als je koop definieert als “eeuwig gebruiksrecht tegen éénmalige prijs die matcht met de economische waarde” zoals het Hof in deze uitspraak doet.

Natuurlijk is het wél anders bij streaming en dergelijke: daar is het bedrag veel lager en het gebruiksrecht ook duidelijk beperkter. Dat zou ik dan eerder verhuur/uitlenen noemen en daarbij staat vast dat er geen sprake is van uitputting. En dat verklaart dan ook wat ze bedoelden met de on-line diensten: wie een video streamt, en daar een kopie van maakt, kan geen uitputting claimen.

Helaas vermoed ik dat geen rechthebbende het met me eens gaat zijn. Cynisch verwacht ik dat de softwaremannen überhaupt dit arrest gaan negeren zolang ze kunnen en gaan dreigen met rechtszaken tegen wie toch zijn licenties doorverkoopt. Maar een uitputtingsregel bij downloadbare content lijkt me minstens zo belangrijk als een uitputtingsregel bij downloadbare software.

Arnoud
Hoe vind ik de maker van een foto?

Vele lezers vragen me:

Ik heb een foto op internet gevonden die ik wil gebruiken voor een campagne. Hoe kom ik achter de naam van de rechthebbende / fotograaf en het bestand in hoge resolutie? Bestaat er een firma die dat voor me uit kan zoeken?

Om claims te voorkomen is het heel verstandig om de rechten van elke foto te verifiëren. De Getty-draad ontplofte niet voor niets, en er zijn meer fotografen (en advocaten) die graag claims indienen.

Gelukkig is het niet zó moeilijk om na te gaan van wie een foto is, althans bij populair aanbod. De simpelste manier is naar Google Afbeeldingen gaan en daar de afbeelding uploaden. Google zoekt dan naar vergelijkbare afbeeldingen, en als het goed is zit de originele site er dan bij. Klik op het cameraatje in het zoekvenster.

TinEye.com biedt dezelfde mogelijkheid. De databanken overlappen niet helemaal, dus beide sites gebruiken is aan te bevelen.

Ziet de foto eruit als een nieuwsfoto, dan kun je ook nog de ANP Beeldbank proberen. Hier moet je dan op trefwoorden zoeken en hopen dat je de foto aantreft.

Kom je er echt niet uit, neem dan contact op met stichting Foto Anoniem. Zij hebben veel kennis van foto’s en kunnen vaak bepalen wie de rechten heeft. En lukt dat ook hen niet, dan kun je een verzekering bij ze sluiten: je betaalt een eenmalig bedrag en zij vrijwaren je dan van eventuele claims van de fotograaf, mocht die opduiken.

Het is natuurlijk ook een optie om de foto gewoon niet te gebruiken en bij een legale site opnieuw te gaan zoeken. Mijn favorieten zijn SXC.HU en www.rgbstock.com voor gratis legaal werk, en op Flickr.com/creativecommons vind je ook vele foto’s met gebruiksrechten. Wel even opletten welke categorie je neemt, want soms mag je niet bewerken en soms mag je niet commercieel gebruiken.

Hebben jullie nog tips of aanvullingen?

Arnoud

Gastbloggers gezocht!

Binnenkort (de 19e al!) ga ik met vakantie. Ik heb dan weinig tijd om zelf te bloggen, maar deze blog drie weken stof laten verzamelen lijkt me ook zo wat. Dus: wie heeft er zin om een gastbijdrage te doen?
Het hoeft niet moeilijk juridisch complex te zijn: je eigen mening over het ICT-recht of een onderdeel daarvan is prima. Alleen de mening dat jouw product of dienst hartstikke goed is en mijn lezers het moeten kopen, is niet acceptabel.

Als alternatief/aanvulling overweeg ik de stellingweek: elke dag een andere stelling (door mij of een lezer aangedragen), waar we dan over kunnen discussiëren.

Andere suggesties voor drie weken contentvulling zijn ook welkom! 😉

Arnoud

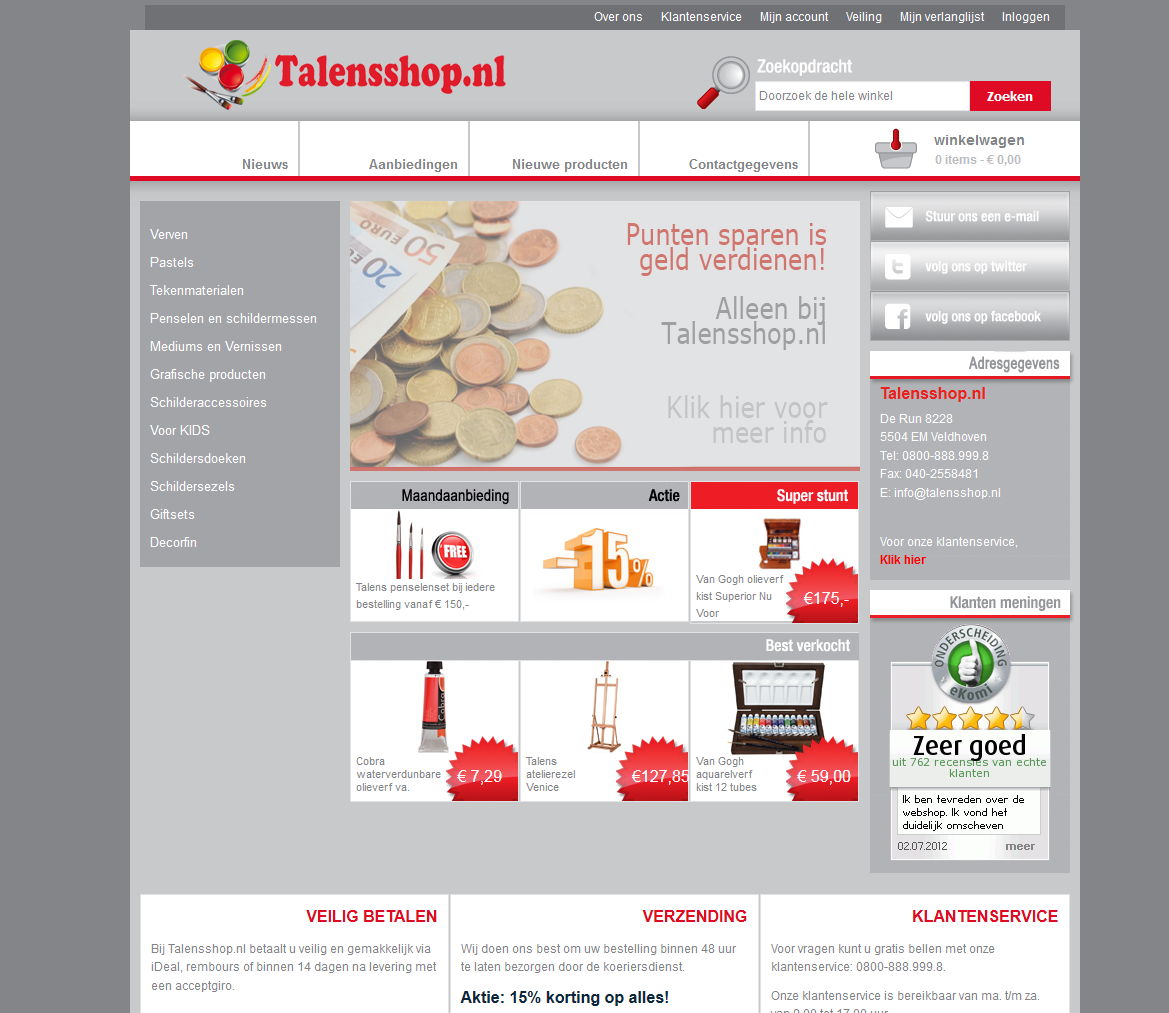
Talensshop.nl mag als domeinnaam voor wederverkoper van Talens producten

<img src=’https://blog.iusmentis.com/wp-content/uploads/2012/07/talens-shop.voorbeeld.png’ width=150 alt=’Klik voor groot screenshot van Talensshop.nl’ border=0 “style=”border: 1px dotted black” align=’right’/>Eén van de meest voorkomende vragen bij ons kantoor is of een domeinnaam met een merk erin gebruikt mag worden om merkproducten te verkopen. Meestal vindt de merkhouder dat namelijk niet leuk, en krijgt de domeinnaamhouder dan ook al snel blafbrieven die spreken van merk- of handelsnaaminbreuk en verwarring en profiteren van de reputatie. Maar uit een recent vonnis blijkt (wederom) dat er wel degelijk ruimte is voor domeinnamen voor legitieme wederverkoop van producten. Update (20 september) in hoger beroep werd toch wél merkinbreuk aangenomen.

In deze zaak had het merk Talens (verfproducten) een rechtszaak aangespannen tegen een bedrijf dat Talensproducten verkocht op de domeinnaam Talensshop.nl. Talens maakte bezwaar omdat deze shop de indruk zou kunnen wekken dat men direct bij Talens koopt, wat niet zo is. En dan stralen problemen van die winkelier af op het merk.

De rechter oordeelt echter anders. Dit is een bona fide wederverkoper, die bij Talens zelf producten inkoopt en die dan bij de consument aan de man brengt. In die situatie mag je het merk gewoon gebruiken. En of je dat nu als fysieke winkel doet met een plaquette aan de muur met het merk erop, of met een domeinnaam, maakt in principe niet uit.

Eerder hadden we natuurlijk de Yonex-rechtszaak, waarin “yonexbadminton.nl” legaal verklaard werd als doorverwijsadres naar de Yonex-afdeling van een online winkel. De rechter lijkt die niet direct te willen volgen, en pakt in plaats daarvan de uitspraken van de domeinnaamarbitrage bij het WIPO, met name de Louis Latour-uitspraak uit 2012. Deze zet de argumenten voor een legitiem gebruik als wederverkoper op een rijtje, en de rechter neemt dat rijtje over:

  1. Je moet daadwerkelijk de merkproducten verkopen op die site. Dus niet generieke producten of alleen maar advertenties naar weer andere sites. Dit doet de Talensshop.
  2. Je mag geen concurrerende producten aanbieden op een manier die “bait and switch” oplevert: mensen lokken met het merk en dan een concurrent aanbieden. Een merkendomeinnaam verkoopt het merkproduct. En dat was precies wat de Talensshop deed.
  3. De website moet nauwkeurig aangeven wat de relatie is met de merkhouder. Termen in de domeinnaam wegen daarbij zwaar. Een woord als “shop” suggereert iets van officieel zijn, zodat er dan hoge eisen gesteld worden aan de rest van de site om die suggestie te weerspreken. Enerzijds moet je dan alles vermijden dat suggereert “ik ben officieel” en anderzijds moet je waar mogelijk aangeven “ik ben gewoon een verkoper”. De Talensshop had nergens een tekst staan die officialiteit suggereerde, en noemde zich wel “De Nr 1 Talens dealer”. De rechter vond dat genoeg, hoewel ik persoonlijk “dealer” net even anders vind dan “verkoper”.
  4. Je mag niet zó veel domeinnamen met het merk erin registreren dat de merkhouder geen fatsoenlijke domeinnaam meer overhoudt. Dat was hier geen probleem: Talens had Talens.com en Talens.nl al in het bezit en had dus ruimte genoeg om nog een eigen shop te beginnen.
Daarnaast had Talens nog aangevoerd dat de shop gebruik maakte van haar handelsnaam. Dat staat los van of iets van de merkenwet mag of niet. Je mag niet je bedrijfsnaam zo kiezen dat die verwarringwekkend veel lijkt op andermans bedrijfsnaam.

Maar gelukkig voor de shop is ook van handelsnaaminbreuk geen sprake. De shop richt zich op consumenten, terwijl Talens zelf zich alleen op bedrijven richt. En als men in twee verschillende branches opereert, kan van handelsnaaminbreuk geen sprake zijn. Los daarvan, als je (zie item 3 hierboven) duidelijk maakt dat je gewoon een wederverkoper bent dan kan er ook van verwarring of je het bedrijf bent geen sprake zijn.

Een goeie uitspraak wat mij betreft, hoewel het ook eenvoudig de andere kant op had gekund. Ik blijf moeite houden met Welkom-bij-merknaam-sites, want een stemmetje in m’n achterhoofd blijft maar fluisteren dat je je alleen maar merknaamshop.nl noemt omdat je heel hard tegen het merk wilt aanschuren. Maar goed, schuren is dus legaal als je de punten hierboven in aanmerking neemt.

Update (20 september) lees ook het hoger beroep waarin toch wél merkinbreuk werd aangenomen.

Arnoud

Ik wil mijn privésoftware weghalen bij het werk

Een lezer vroeg me:

Voor mijn werk heb ik jaren geleden een aantal Excel-spreadsheets met uitgebreide macrofunctionaliteit gemaakt. De organisatie is daar tegenwoordig behoorlijk van afhankelijk. Het was totaal niet mijn werk om dit te doen, ik werk er als systeembeheerder voor de Unix-machines, maar ik zag een probleem bij collega’s en wist hoe ik ze kon helpen.

Nu wil het bedrijf van mijn afdeling af en proberen ze me met oneigenlijke argumenten weg te krijgen. Ik stel dat niet op prijs, en ik overweeg als tegenactie mijn licentie op die spreadsheets/macro’s in te trekken. Denk je dat ik daar problemen mee krijg?

Ja, dat denk ik wel. Dit soort situaties zijn heel moeilijk te beoordelen, dus beide partijen kunnen betogen dat ze gelijk hebben. En omdat er al een conflict lijkt te lopen, vererger je dat conflict alleen maar als je juridische rotgeintjes gaat uithalen.

We hebben het al vaker gehad over de vraag wanneer je software van je werkgever is. Hier vind ik het erg lastig. Enerzijds is het vrij duidelijk dat deze software niet tot het werk behoorde maar anderzijds is deze wel gemaakt vóór het werk en heeft de vraagsteller hem ook jarenlang láten gebruiken voor het werk.

Ik zou zeggen dat zélfs als het auteursrecht op de software bij de werknemer ligt, hij de werkgever een brede licentie heeft gegeven die niet zomaar ingetrokken kan worden. Intrekken van onbepaalde-tijd licenties kan wel, maar alleen met een redelijke opzegtermijn. En er kunnen omstandigheden zijn waarbij je naast een opzegtermijn óók een schadevergoeding moet betalen als je opzegt. Dus erg zinvol lijkt deze route me niet.

Update (11 november 2013) In een rechtszaak uit september (ander bedrijf & andere werknemer) bepaalt de rechter dat software van een werknemer zijn eigendom is. Dit met name omdat het meeste werk vóór indiensttreding is gedaan en hij als werknemer te weinig heeft veranderd.

Arnoud