Gedownloade software mag worden doorverkocht

software-tweedehands.jpgBaanbrekende uitspraak zeggen ze bij ITenRecht, en terecht. Gedownloade gekochte software mag worden doorverkocht, en kopers van tweedehands software hebben een wettelijk gebruiksrecht. Ongeacht wat in de licentie staat. Lekker puh. Ok, dat laatste is mijn mening maar de rest is de opvatting van het Hof van Justitie in de UsedSoft zaak (C-128/11) waarbij Oracle dit Duitse tweedehandssoftwarelicentieverkoopbedrijf had aangeklaagd.

De Softwarerichtlijn, die auteursrecht op software regelt, bepaalt dat de auteursrechten zijn uitgeput op een exemplaar van software wanneer dat door de rechthebbende in de handel wordt gebracht via verkoop. Dat exemplaar mag worden doorverkocht, ongeacht wat er in de licentie staat. Logisch, zo werkt het met boeken ook. Pardon, met auto’s want het is in de ICT verplicht om vergelijkingen met auto’s te maken. Maar hoe dit nu uitpakt met gedownloade software, wist eigenlijk niemand. Is dat ook “verkoop”? Of sluit je dan alleen een contract?

Net als ik krijgt het Hof hoofdpijn van het onderscheid tussen de software en de licentie daarop. Een kopie hebben van software is zinloos als je niet ook een gebruiksrecht daarop hebt, begint het dus. En vervolgens constateert men dat uit diverse wetten en richtlijnen volgt dat een download eigenlijk hetzelfde is als een CD kopen: je krijgt een kopie en toestemming voor gebruik. Of de kopie materieel of immaterieel is, maakt niet uit. Zo staat er in de Softwarerichtlijn dat de bescherming van software in alle media hetzelfde moet zijn. Hoewel dat ongetwijfeld opgeschreven is om te voorkomen dat men ergens mínder bescherming zou kunnen krijgen dan ergens anders, werkt die zin natuurlijk ook omgekeerd: als uitputting fysiek een grens is, dan ook op internet.

Ook stelt het Hof dat auteursrechthebbenden recht hebben op een redelijke bescherming (en vergoeding) maar niet méér. Dat bepaalden ze al eerder in de Premier League-uitspraak, over het mogen ontvangen van satelliettelevisie en de handel in decoders daarvoor. Het Hof vond de beperkingen die de voetbalauteursrechthebbenden daar aanlegden, ingaan tegen het vrij verkeer van goederen en niet noodzakelijk voor een redelijke exploitatie van het auteursrecht. Dus nee, je hebt geen recht op geld voor alles dat mensen met je software kunnen doen.

Wel moet het gaan om “verkoop”, en niet elke licentieovereenkomst is een verkoop. Er moet sprake zijn van een licentie die onbeperkt is in de tijd, en er moet een redelijke vergoeding tegenover staan die in overeenstemming is met de economische waarde van de software. Dat laatste is ter onderscheid van huur: wie 3 euro per maand betaalt, huurt de software, maar wie 300 euro in één keer betaalt en daarna nooit meer, koopt de software.

Tevens moet de verkoper zijn kopie van de software onbruikbaar maken. Dus wissen, ook de backups. Wederom logisch.

En voor het geval bijdehante rechthebbenden in de licentie doorverkoop willen hinderen: dat mag niet, lekker puh. Oeps, doe ik het weer. In de Softwarerichtlijn staat namelijk dat je het een rechtmatige verkrijger niet mag verbieden om normaal gebruik van de software te maken. En daaronder valt dus ook het mogen doorverkopen van de software met licentie, dat is ook normaal.

Tussen neus en lippen door schopt men nog even tegen de schenen van de fijnslijpers die altijd zeiden dat “rechtmatig verkrijger” iemand is die een geldige licentie bezit. Daarmee wordt dat begrip eigenlijk zinloos. De wetgever wilde een juridische positie voor afnemers scheppen, en niet een synoniem voor “contractuele wederpartij”. Als je tegen een verkrijger van een tweedehands kopie kunt optreden met je auteursrecht, is het onmogelijk om software door te verkopen.

Als beperking geldt wel dat een gekochte licentie niet mag worden gesplitst. Koop je 23 licenties in één contract, dan mag je ze alleen als bundel van 23 doorverkopen. Dat lijkt net wat strenger dan in de fysieke wereld, maar ergens klopt het wel. Als je een 23-delige encyclopedie (een papieren Wikipedia) koopt, word je geacht die alleen met z’n 23-igen door te verkopen. Niet per stuk. Dat beperkt wel de handelsvrijheid van UsedSoft, waar je wel gesplitste licenties kon kopen.

En men “beklemtoont” nog even dat Oracle wél het recht heeft om te auditten of doorverkochte software wel echt gewist is bij de eerste koper. Dat is ongetwijfeld bedoeld als een soort goedmakertje: we pakken je wel het recht af om tegen UsedSoft op te treden maar je staat niet helemaal met lege handen hoor. Hoewel ik me goed kan voorstellen dat Oracle hier in de praktijk weinig aan heeft.

Ik ben heel benieuwd wat de reactie in de markt zal zijn. In eerste instantie zet ik m’n geld op “compleet negeren en heel hard LALALA roepen als iemand erover begint”. Volhouders gaan blafbrieven van advocaten krijgen met kulargumenten als “dat was een Duitse zaak, dat geldt niet bij ons” of “ons licentiemodel is wezenlijk anders dan Oracle”. Of met het iets-minder-kulargument “onze licenties zijn 5 jaar geldig” en/of “u moet elk jaar betalen dus is het huur”. Maar dat lost zich vanzelf op als ook de eerste Nederlandse rechtszaken uitgevochten zijn. Een arrest als dit van het Europese Hof wordt echt niet zomaar genegeerd bij de rechter.

Wél pijnlijk zou zijn als rechthebbenden nu veel zwaarder in gaan zetten op technische beperkingen, zoals activatie die maar éénmalig mag worden uitgevoerd. Dan kan software doorverkopen wel maar wérkt ie gewoon niet meer bij de nieuwe verkrijger. En dáár tegenin gaan vereist vrees ik weer wel een gang naar de Europese rechter.

Arnoud<br/> Foto: Drazz, Flickr, CC-BY-SA 2.0
Valt browser fingerprinten wel onder de cookiewet?

De cookiewet heeft eigenlijk een foute naam: het gaat niet specifiek om cookies, maar om alle gegevens die je uitleest of plaatst bij randapparatuur (computers telefoons etc) van bezoekers. Voor dat lezen en plaatsen is toestemming nodig. Omdat je bij device fingerprinting (of browser fingerprinting) allerlei gegevens uitleest, wordt aangenomen dat dit ook onder de cookiewet valt. Maar is dat eigenlijk wel zo?
Het idee achter de wet is dat de eigenaar van die apparatuur mag beslissen wat er op zijn apparaat gebeurt. Door toestemming te vragen, blijft de eigenaar in control. En het gaat dan zowel om opgeslagen gegevens die worden uitgelezen, als om nieuwe gegevens die moeten worden opgeslagen. Een app die je adresboek uitleest is immers net vervelend als een website die een zoekbalk (toolbar) wil toevoegen aan je browser. En ja, die twee vallen dus ook onder de cookiewet.

Device fingerprinting of browser fingerprinting is een herkenningstechniek waarbij de browser of het apparaat uniek herkend wordt aan de hand van allerlei instellingen en voorkeuren. Heel veel mensen gebruiken Firefox 13.0 op Windows 7, maar ik ben kennelijk toch uniek met mijn configuratie. Bij Panopticlick (een testsite van de EFF) hebben ze namelijk nog niemand anders gezien die mijn combinatie van browserplugins, tijdzone, schermresolutie, geïnstalleerde fonts en cookieinstellingen heeft.

Bij Browserspy is meer te lezen over wat er allemaal kan op dit gebied. Daarbij valt me op dat er eigenlijk twee soorten gegevens zijn: dingen die je browser meestuurt, en dingen die ze zelf verzamelen met een scriptje. Zo is zonder meer te achterhalen welke bestandstypes je wel en niet accepteert, maar moeten geïnstalleerde fonts worden gedetecteerd met Flash. Mijn schermresolutie wordt bepaald met Javascript.

En nu vraag ik me af: is er wel sprake van “uitlezen” van die bestandstypes? Want die website weet dat omdat mijn browser zo geprogrammeerd is om die elke keer mee te sturen. Dat is namelijk handig: dan weet de site wat ze wel en niet mag sturen. Net zoals de browserversie automatisch mee gaat, zodat ik eventueel een Firefox-specifieke pagina kan krijgen of op mijn pad de mobiele versie (dat ik dat irritant vind even daargelaten).

Dit is cruciaal want als je niet “uitleest” dan val je buiten de cookiewet.

We hebben bij een eerdere blog hierover gezien dat de minister heeft verklaard dat ook browser fingerprinting er onder valt. In de comments kwam toen een blog van Dirkzwager advocaten langs waar dit in twijfel werd getrokken. Want, inderdaad, lees je wel uit als een browser zelf gegevens meestuurt? Als ik zeg, “hoi ik ben Arnoud” achterhaal jij dan mijn naam? Ik zou zeggen van niet.

Maar wat moeten we dan met die opmerking van de minister? Het juridische spel is namelijk dat de minister eigenlijk altijd gelijk heeft bij dergelijke discussies. En als het niet letterlijk klopt wat hij zegt, dan mogen wij juristen gaan verzinnen hoe de wet zo te lezen is dat het figuurlijk of qua strekking toch klopt.

Als soort van compromis zou ik dan zeggen dat er sprake is van uitlezen als je als site zélf iets doet om gegevens te krijgen. Daarmee vallen de bestandstypes en de “referrer” header buiten de cookiewet, want die stuurt de browser zelf al mee. Maar ga je Flash- of Javascriptscriptjes sturen om zo extra dingen te weten te komen, dan is dat wél een vorm van “uitlezen” waar toestemming voor nodig is (tenzij het functioneel is maar dat even terzijde).

En met die aanpak is er dus ook geen toestemming nodig voor het uitlezen van cookies. Die worden immers vanzelf meegestuurd door de browser. Het plaatsen vereist wel toestemming natuurlijk.

70.000 euro schadevergoeding voor internetstalking, naar Amerikaans recht

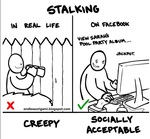
stalking-creepy-acceptable.pngDe 31-jarige Amsterdamse Efthimia D. is veroordeeld tot het betalen van een schadevergoeding van 70.000 euro vanwege cyberstalken, meldde Nu.nl een paar weken terug. En nee, Nu.nl snapt het verschil niet tussen boetes en schadevergoeding. Het duurde even maar het vonnis is nu beschikbaar. En de zaak is complexer dan ik dacht: de Nederlandse rechter paste Californisch recht toe om de zaak te kunnen beslissen.
De zaak is een vervolg op een eerdere in Amerika gevoerde procedure. De vrouw plaatste allerlei berichten over de Amerikaanse filmmaker Christopher Johnson en actrice Mariana Tosca op Twitter, Facebook, weblogs en diverse websites. De rechtbank in Los Angeles legde een contactverbod (restraining order) op en bepaalde dat de berichten moesten worden verwijderd. Maar die uitspraak had niet het beoogde effect, omdat de plaatser van de berichten in Nederland verbleef. Update (3 juli 16:19) zie ook de reactie op de feiten door Efthimia in de comments.

Daarop stapten de filmmaker en de actrice met behulp van advocaat Cees Nierop naar de Nederlandse rechter, want die kan wél een effectief vonnis opleggen. Bovendien kan die een dwangsom toevoegen aan een eventueel verbod, zodat je ook daadwerkelijk naleving van het vonnis kunt afdwingen.

Alleen: de publicaties waren in het Engels, bij een Amerikaanse hostingpartij ondergebracht en gericht tegen twee mensen die in Californië wonen. Is de Nederlandse rechter dan wel bevoegd? En naar wiens wetboek moet je dit beoordelen, het onze of het Californische?

Dit zijn twee verschillende vragen, en de Nederlandse rechter komt hier tot twee verschillende antwoorden. Hij is bevoegd want de gedaagde woont hier (kort gezegd) maar hij moet Californisch recht toepassen want het handelen van de gedaagde had daar zijn voornaamste uitwerking.

Inhoudelijk heeft de rechter weinig moeite met Amerikaans recht: ze hebben daar ook defamation, dat is Engels voor smaad, en wat ik hier lees kan gewoon écht niet, dus dat is defamation, als ik het even kort door de bocht mag samenvatten. Nou snap ik dat volledig gezien de uitingen, maar in de VS werkt defamation net even anders dan bij ons smaad: een waarheid is nooit smaad, ongeacht hoe erg deze je reputatie aantast en ongeacht hoe relevant de opmerking is voor het publieke debat vandaag de dag. Niet dat ik daarmee de uitingen legaal acht, want er zat veel meer tussen dan alleen roddels over oude feitjes (wat bij ons al genoeg kan zijn voor smaad overigens, een oude koe oprakelen kan smaad zijn). Maar het is wel een belangrijk verschil tussen ons en hun rechtssysteem.

Dat de rechtbank in LA de uitspraken ook verboden heeft, toont dan weer wel aan dat uiteindelijk de rechter hier wel goed zat. En hij pakt meteen door: het negeren van een TRO levert stalking op, en dat is een strafbaar feit in Californië. En gezien de aard van de feiten vindt de Nederlandse rechter het dan ook gepast om zelf ook een verbod op te gaan leggen.

Het contactverbod is breed, en omvat naast een echt contactverbod ook een publicatieverbod:

onder eigen naam, een andere naam, anoniem of via anderen berichten via tekst in het algemeen, foto’s, video’s, geluidsfragmenten, podcasten of op welke wijze dan ook op het internet te plaatsen over eisers, familie en vrienden van eisers, zakenpartners van eisers, bedrijven van eisers danwel bedrijven waar zij werkzaam zijn

In Nederland zou de rechter normaal erg terughoudend zijn met zo’n generiek verhaal, omdat het raakt aan de vrijheid van meningsuiting. Het liefst verbiedt de rechter alleen de specifieke uitingen (“of verhalen van gelijke strekking”) maar niet “ieder bericht over eiser”. Maar dit was zo’n extreem geval met een stroom aan smadelijke uitingen dat ik het totaalverbod ook naar Nederlands recht wel zou kunnen snappen. En in de VS kan dit ook, ondanks de zeer ruime free speech-wetgeving.

Opmerkelijk is nog dat de rechter “punitieve schade” toewijst, althans een voorschot daarop. Punitive damages zijn een typisch Amerikaans fenomeen. Het is een soort van civiele boete, we vinden wat je deed zó erg dat we naast de echte schade er nog wat bovenop doen, gewoon omdat het kan en in de hoop dat het pijn doet nu. Dat kennen wij niet. Alleen de werkelijke schade (met bonnetjes bewezen) komt in aanmerking voor vergoeding. Maar omdat hier Amerikaans recht wordt toegepast, is het wel mogelijk om punitieve schadevergoeding op te leggen.

Arnoud<br/> Afbeelding: endlessorigami.blogspot.com

Wanneer mag je je personeel filmen?

Uit de categorie veelgestelde vragen: wanneer mag je je personeel filmen? Of, anders gezegd zodat ik beter scoor in Google: wanneer mag de baas je filmen? En nog een keertje onder het mom “honden hebben een baas, werknemers een manager”: mag de werkgever je filmen oftewel cameratoezicht toepassen?
Cameratoezicht wordt gezien als een indringende inbreuk op de privacy, omdat je structureel mensen in de gaten houdt. Werknemers fotograferen of filmen op de werkplek of in een bedrijfsruimte mag dus ook niet zomaar. Het bekende bordje “Cameratoezicht” is niet genoeg, dat helpt alleen bij filmen in de openbare ruimte.

Op het werk is meer nodig, en wel:

  1. In een reglement cameratoezicht moet zijn vastgelegd dat cameratoezicht toegestaan is, en wel in welke situaties.
  2. Die situaties moeten specifiek omschreven zijn én cameratoezicht rechtvaardigen.
  3. Cameratoezicht moet als laatste redmiddel worden ingestoken, dus niet “wij passen altijd en overal camera’s toe” maar eerder “Als ook na waarschuwingen en onverwachte tassencontrole van het personeel diefstal uit het magazijn niet afneemt, mag de directie cameratoezicht toepassen”.
  4. Gebruik van verborgen camera’s (waarvan medewerkers dus niet kunnen zien waar ze hangen) mag alleen voor kortdurende periodes, maximaal drie maanden, en alleen bij ernstige misstanden. Die dus ook specifiek genoemd moeten zijn.
  5. Het reglement moet vermelden hoe men inzage in de beelden kan krijgen en hoe gebruik van de beelden wordt beveiligd (en wanneer ze worden gewist.)
  6. Het reglement moet door de OR worden goedgekeurd, omdat het gaat om personeel volgen en/of registreren van persoonsgegevens.

En ja dat klinkt als een hele waslijst maar uiteindelijk komt het op één ding neer: duidelijk uitleggen wat je doet, en vervolgens handelen zoals je het hebt beschreven. Ok, twee dingen: en normaal doen met camera’s, dus niet zeggen “voor de goede orde kunnen wij camera’s hanteren” en dan een jaar later werknemers beoordelen op basis van 24/7 cameratoezicht met verborgen camera’s op de werkplek.

Arnoud

Mag je een eenmanszaak recenseren?

Een lezer vroeg me:

Op ons forum staat een discussietopic over een bedrijf (een eenmanszaak). Deze meneer heeft het nodige teweeg gebracht en dus zijn de recensies niet bepaald mals. Hij heeft zich via een advocaat bij ons gemeld en eist nu dat wij het topic verwijderen, omdat daarin zijn naam wordt genoemd. Dat klopt, want de bedrijfsnaam is gelijk aan zijn achternaam. Maar moeten we nu zomaar het hele topic verwijderen?

Het recenseren van en praten over bedrijven is gewoon toegestaan. Een bedrijf kan niet verbieden dat iemand een recensie plaatst, of zelfs dat iemand een site begint waar wordt uitgenodigd hem te recenseren.

Natuurlijk kun je wel wat doen aan smadelijke en lasterlijke recensies, of aan neprecensies, maar de bewijslast ligt dan wel bij jou dat daarvan sprake is. En dat zal niet meevallen, zie de vele discussies over boevenbendes en oplichting.

Als eenmanszaak heb je nog een troef achter de hand: ze noemen dan al snel je eigen naam, en die valt onder de Wet bescherming persoonsgegevens. En die is streng. Zonder toestemming mag je naam niet worden genoemd, punt.

Of nou ja, puntkomma, want er is een uitzondering. Als het echt dringend noodzakelijk is om je naam te noemen én die noodzaak weegt zwaarder dan je privacy, dan mag het toch. En die noodzaak wordt in dit geval gevonden in de vrije meningsuiting, óók een grondrecht. Daarom hoeven forums dus niet automatisch persoonsgegevens weg te halen. De afweging op grond van de privacywet is bij dergelijke discussies de ‘gewone’ afweging of sprake is van een rechtmatige publicatie. Het kan niet zo zijn dat iets op grond van de vrije meningsuiting wél mag en op grond van de privacywet niet.

Die regel gaat ook hier op, lijkt me. Je mag een bedrijf of persoon bespreken als daar aanleiding toe is, en je mag dan ook man en paard noemen omdat anders niemand snapt over wie het gaat. Bij een eenmanszaak betekent dat dus de privénaam van de persoon noemen. Dat kan niet anders, en ik zou daar toch “eigen schuld” willen zeggen want de eenmanszaak koos ervoor om zijn achternaam in de bedrijfsnaam op te nemen.

Arnoud

Wie moet het eerst retourneren bij koop op afstand

Een lezer vroeg me:

Ik weet dat je als consument het recht hebt om binnen zeven werkdagen je koop te annuleren onder de Wet koop op afstand. Maar in welke volgorde moet dit gebeuren? Mag ik eisen dat mijn geld eerst teruggestort wordt voordat ik het product terugstuur?

Als consument heb je inderdaad het recht om binnen zeven werkdagen na ontvangst het product te retourneren. De eerste werkdag is daarbij de dag nádat je het product hebt gehad. Dit geldt trouwens ook voordat het product is geleverd.

Veel mensen denken dat je binnen deze termijn het product moet terugsturen, maar dat is niet zo. Formeel is sprake van een ontbindingsrecht, en volgens de wet (art. 6:267 BW) oefen je dat uit door de wederpartij te melden “ik ontbind bij deze de overeenkomst”. Je zit dus goed als je binnen die zeven werkdagen de winkel meldt dat je het product terugstuurt, ook al stuur je het product zelf pas ná die zeven werkdagen op. Wel moet je natuurlijk kunnen bewijzen dat de winkel je bericht hierover gehad heeft. Maar het product terugsturen binnen die periode telt ook als mededeling.

De wet (art. 7:46d BW) noemt geen volgorde. Beide partijen moeten -volgens de algemene regels bij ontbinding- alles doen om de koop van hun kant ongedaan te maken. Zo snel mogelijk, en voor de winkel geldt nog de wettelijke grens van terugbetaling binnen dertig dagen (lid 3 van 7:46d BW) van de aankoopsom. Voor de consument staat er geen grens voor de terugzendperiode in de wet.

Het is gebruikelijk dat de consument als eerste het product terugstuurt en dat de winkel daarna het geld terugbetaalt, maar meer dan een gebruik is dat niet. Maar ik zou wel denken dat je iets moet laten weten aan de winkel als jij eerst je geld terug wilt, omdat de winkel vanwege dit gebruik die handelwijze niet zal verwachten. Annuleer in zo’n situatie dus met een brief (of e-mail) waarin je je recht inroept én uitlegt waarom je eerst het geld terug wil.

Arnoud

Houd eens op met akkoord vragen op privacyverklaringen

akkoord-privacyverklaring.pngBij registratie op websites is het een bekend verschijnsel dat je akkoord moet gaan met algemene voorwaarden. Nu hoeft dat vinkje op zich niet, maar het kan ook geen kwaad. Wat wél kwaad kan, althans fout is, is een akkoord vragen op een privacyverklaring. De wet op de privacy werkt namelijk net even anders dan de gewone wet.

Het idee achter algemene voorwaarden is dat je je klanten niet wilt lastigvallen met details (randvoorwaarden). Daarom zet je die in een apart documentje, en verwijs je daarnaar als mensen een contract met je komen sluiten. Wie dat wil, kan ze nalezen – want jij bent verplicht een kopie aan ze te geven – maar ook wie ze niet leest, zit eraan vast. Dat staat expliciet in de wet (art. 6:232 BW).

Omdat het zo wel erg makkelijk is om rare dingen in de voorwaarden te stoppen en klanten daaraan te houden, is de tegenpool van deze wettelijke deal dat je geen “onredelijk bezwarende” dingen in je voorwaarden mag zetten. Doe je dat toch, dan kan de wederpartij ze eenvoudig ongeldig verklaren. En er zijn zwarte en grijze (en blauwe) lijsten om hem daarbij te helpen.

Naast algemene voorwaarden hebben veel sites een privacyverklaring. Deze licht toe wat men voor persoonsgegevens verzamelt en wat daarmee gebeurt. Een privacyverklaring is verplicht op grond van de Wet bescherming persoonsgegevens (art. 33 Wbp). Maar akkoord vragen op de privacyverklaring is nergens voor nodig.

Natuurlijk moet je wel akkoord vragen voor het gebruik van die persoonsgegevens (tenzij ze nodig zijn om überhaupt de gevraagde dienst te leveren). En als je veel van plan bent, dan zou je als algemene-voorwaarden-hanteerder kunnen denken “die toestemming vraag ik wel in de algemene voorwaarden”. Maar dat mag niet. Toestemming onder de privacywet moet vrij en specifiek verkregen worden, en mag dus niet verstopt zijn in algemene voorwaarden.

Ook in een privacyverklaring kun je geen toestemming vragen. Dat is immers een informatietekst, en in informatieteksten kunnen geen juridisch bindende toezeggingen worden gevraagd – dat gaat tegen de verwachting van de bezoeker in. Je zult dus echt op de registratiepagina zelf moeten melden waar je toestemming voor vraagt, met eventueel een verwijzing náár de privacyverklaring voor wie de details wil weten.

Arnoud

eist toestemming voor zo ongeveer elk gebruik van persoonsgegevens (zoals naam, IP-adres of e-mailadres).

Roddelen op de blogspot mag toch niet

Je man laten roddelen op de blogspot mag toch niet. Dat bepaalde de Centrale Raad van Beroep vorige week in een arbeidsrechtszaak over een leerkracht die verhalen van school aan haar man vertelde, die ze vervolgens “op de blogspot” zette. Dat gaf wrijving bij collega’s van de vrouw, en zij werd daarop ontslagen. Dat ontslag bleek terecht, omdat de leerkracht “naar aanleiding van de reacties geen spijt heeft betuigd of zelfs maar begrip heeft getoond”. Pfoe.
In 2010 bepaalde de rechtbank nog dat het ontslag ongegrond was, omdat niet viel in te zien op grond van welke rechtsregel verweerder van eiseres kan en mag verwachten dat zij afstand nam van het handelen van haar echtgenoot. Dat je je partner verhalen vertelt over het werk is normaal, en dat hij ze dan op internet slingert is niet jou te verwijten.

De beroepsraad denkt daar anders over. Zij laat meewegen dat de partner óók leerkracht (en dus ambtenaar) is, en daarmee net zo goed zich moet houden aan de regels over uit de school (haha) klappen als de vrouw die hier terecht stond. Bovendien was zij het die hem de verhalen vertelde, wetende dat die zo op de blogspot konden komen.

Maar dan kan het appellante in elk geval wel worden aangerekend dat zij, ook nadat haar was gebleken dat collega’s zich geraakt voelden, op geen enkele wijze afstand heeft genomen vande inhoud van de blogspot, dat zij naar aanleiding van de reacties geen spijt heeft betuigd of zelfs maar begrip heeft getoond, en dat zij evenmin bereidheid heeft getoond voortaan niet meer bij te dragen aan de totstandkoming van verhalen in de gewraakte trant.

Daarmee was het ontslag alsnog terecht. Bij mijn weten dus het eerste ontslag wegens misbruik van social media door je partner.

Arnoud

Waarom zet iedereen toch hoofdletters in licenties?

Laatst kwam de vraag ook alweer in de comments voorbij, en ik had er gisteren een discussie over met een klant: waarom toch dat gebruik van ALINEA’S MET HOOFDLETTERS in licentiedocumenten?

Dit is een mooi stukje cargo cult-juristerij, net als aanvinkvakjes bij algemene voorwaarden en klakkeloos gecopypaste standaardclausules. Het heeft ergens een basis in een wet, maar of die wet geldt en of dit de manier is om eraan te voldoen, dat weet eigenlijk niemand meer.

Het idee dat aansprakelijkheidsbeperkingen (“exoneraties”) met hoofdletters moeten, komt uit de Amerikaanse wet. Hun Uniform Commercial Code, artikel 2-316 eist dat je bepalingen over aansprakelijkheid “conspicuous” weergeeft, oftewel op zo’n manier dat een redelijk oplettend persoon het had moeten zien. Bij ons zouden we volstaan met zo’n zin, maar het is typisch Amerikaans om enkele voorbeelden toe te voegen zodat je een “safe harbor” hebt waarmee je zeker weet dat je aan de wet voldoet. Dus staat in artikel 1-201(b)(10):

Conspicuous terms include the following: (A) a heading in capitals equal to or greater in size than the surrounding text, or in contrasting type, font, or color to the surrounding text of the same or lesser size; and (B) language in the body of a record or display in larger type than the surrounding text, or in contrasting type, font, or color to the surrounding text of the same size, or set off from surrounding text of the same size by symbols or other marks that call attention to the language.

Hoofdletters zijn dus een manier om een exoneratie “conspicuous” te maken, maar niet de enige. Het is wel de meest zekere: lettertypes, kleurtjes en dergelijke kunnen stukgaan bij het converteren van WordPerfect 4.2 naar Word 2.3, dus laten we dat maar niet doen. Bovendien staat het onprofessioneel, een lichtrood stuk tekst. Zoiets zal er wel achter zitten.

Maar goed, dat is Amerika. Bij ons staat nérgens in de wet dat je een exoneratie (of welke clausule dan ook) extra opvallend moet laten zijn voordat ‘ie geldig is. Sterker nog, er staat in de wet dat je niet eens hoeft te bewijzen dat men die exoneratie gelézen heeft (art. 6:232 BW). Enkel erop wijzen dat er algemene voorwaarden zijn (met hyperlink naar de tekst, dat wel) is al genoeg om ze deel te laten zijn van de overeenkomst. Ja, dus ook zonder dat men een vinkje heeft geplaatst.

Toch zijn er ook Nederlandse juristen die aansprakelijkheidsbeperkingen met hoofdletters gaan schrijven. Ik vermoed omdat ze daaraan gewend zijn vanwege al hun Amerikaanse contracten, of misschien wel omdat ze een Amerikaanse tekst hebben gecopypaste en vertaald. Of misschien wel omdat de klant zei “hee moet er niet wat in hoofdletters, dat doet iedereen toch?”.

Ik snap trouwens werkelijk niet waarom die Amerikaanse wet überhaupt zegt dat hoofdletters “conspicuous” zijn in de zin van “dan had je het moeten zien”. Tekst in hoofdletters is volstrekt onleesbaar als het meer dan een zin of twee is.

Arnoud

Postcodeloterij moet gegarandeerde prijs uitbetalen ondanks disclaimer

Ok, geen internetrecht maar iedereen weet wat ik van disclaimers vind en dit vonnis is daarin een leuke opsteker. De Nederlandse postcodeloterij moet van de rechter een overeengekomen ( “gegarandeerd”) cadeau van 2.500 euro aan de deelnemers doen toekomen. Het verweer dat op de achterkant een en ander was gedisclaimd, ging niet op.

De eiser in deze zaak had een brief van de Postcodeloterij gekregen die er ongeveer zo uitziet als wat ik via DutchBodyBuilding.com vond:

postcode-gelukscode-goud.jpg

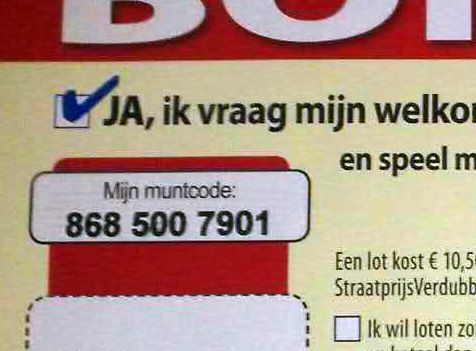
Duidelijke zaak, zou je zeggen. Kras je code: 9575. En controleer je cadeau-sticker. Inderdaad: 868 500 7901.

postcode-muntcode.jpg

En wat win je dan? Precies, een portemonnee met 2500 euro. Nee hoor, volgens de loterij: je moet dat zo lezen dat als je een geldige sticker en een geldige code hebt, je één van de vier prijzen krijgt uit de derde kolom. Dat u dat nou leest alsof het gaat om vier specifieke combinaties, tsja.

De rechter sabelt dit verweer eenvoudig af. Zo kan het niet bedoeld zijn, want dan is die code van geen betekenis. En wat er op de achterkant allemaal werd gekleineletterd is dan jammer:

Bovendien doet de tekst op de achterzijde in de zin zoals de NPL die uitlegt, afbreuk aan de kern van de aan de voorzijde van de brief door NPL genoemde elementen van de overeenkomst: voorzijde: u krijgt een cadeau; achterzijde: u krijgt het niet, u heeft alleen een kans op het winnen van het cadeau.

Boem. U bent af, u krijgt geen punten, ga direct naar de gevangenis en moge god uw ziel genadig zijn. Volkomen terecht dat de rechter afgaat op de indruk die men wekt en niet op de kleine lettertjes die dat gaan weerleggen.

Een professionele partij zoals de Postcodeloterij moet gewoon duidelijk maken wat ze bedoelt, en niet allerlei dingen beloven en daarna daar met kleine lettertjes en disclaimers proberen een voor haarzelf gunstige draai aan te geven. Wie vier rijtjes met codes en stickernummers én prijzen geeft, wekt de indruk dat iemand met code en stickernummer uit één rijtje de prijs uit dat rijtje zal krijgen. Dat is wat een betrouwbare partij zou bedoelen.

En de Postcodeloterij ís toch betrouwbaar? Je ziet het sarcasme ervan afdruipen als de rechter zegt

Dat zou anders zijn als het van algemene bekendheid was dat de NPL een onbetrouwbare organisatie is en eisers dus hadden moeten twijfelen aan de juistheid van een door de NPL gedaan aanbod.

Maar gelukkig heeft de Postcodeloterij “die stelling niet betrokken”.

Als betrouwbare partij die mensen een gegarandeerd cadeau heeft beloofd, mag de Postcodeloterij dan ook de 2500 euro ophoesten. Oh, plus 1100 euro proceskosten. De portemonnee zelf lijkt niet te hoeven worden geleerd.

Arnoud