Gastpost: Het downloaddebat, water bij de wijn doen?

De komende twee weken ben ik met vakantie. Gelukkig heb ik een aantal gastbloggers gevonden die hier willen publiceren. Vandaag geeft mijn ICTRecht-collega Peter Kager zijn ongezouten mening over het downloaddebat en het blokkeren van The Pirate Bay.

Nu mijn werkgever Arnoud van zijn meer dan welverdiende vakantie geniet heb ik de mogelijkheid gekregen om hier een blog te schrijven. Niet alleen Arnoud is op vakantie, ons demissionaire kabinet rust ook uit. Vandaar dat het vanuit Den Haag relatief rustig is met wetstechnisch voer voor het ‘downloaddebat’. Maar in Den Haag zit men niet stil.

Het debat rust niet. Meer specifiek het debat over de blokkade van de roemruchte Pirate Bay. Het lijkt een welles-nietes verhaal te worden. BREIN zegt dat het Nederlandse verkeer naar de website gekelderd is sinds de blokkades van de acces providers. XS4ALL schreef in een antwoord daarop dat het bittorentverkeer juist licht gestegen is. En uit een onderzoek van Nu.nl blijkt dat providers geen grote veranderingen zien sinds de blokkades. De <a href=”http://www.uva.nl/actueel/nieuws/nieuws.cfm/E23822A1-C772-4CD8-A21DA2E6A0A1E7AC->UVA toonde dit eerder ook aan.

Het rapport van BREIN vertelt geen onwaarheden. Het Nederlandse verkeer zal ongetwijfeld gedaald zijn. Dat wil echter niet zeggen dat Nederlanders The Pirate Bay niet meer bezoeken. Internetters zijn creatief en het omzeilen van een blokkade via een (buitenlandse) proxy is kinderspel.

Het hele welles-nietes verhaal is net zo kinderachtig als het klinkt. Op The Pirate Bay wordt naar lieve lust auteursrechtelijk beschermd materiaal gratis gedeeld, uiteraard zonder toestemming, daar hoeft geen onderzoek meer aan te pas te komen. Als vertegenwoordiger van de rechthebbenden probeert BREIN de inbreuk te stoppen. De werkwijze van BREIN lijkt echter meer en meer een gebed zonder einde te worden. Proxy neerhalen hier, proxy neerhalen daar, maar ondertussen schieten andere proxies als paddenstoelen uit de grond en lachen de recalcitrante internetters zich rot.

Het aanpakken van The Pirate Bay zelf helpt niet, de oprichters blijven vluchten en als hosting providers niet langer mee wensen te werken verhuist de website doodleuk. De logische volgende stap was de access providers aanspreken. Nu dit ook geen succes lijkt te hebben is de vraag hoe The Pirate Bay aangepakt moet worden. Downloaders van films en muziek aanpakken kan naar Nederlands recht (nog) niet. Uploaders aanpakken wel, maar is dit wenselijk en / of haalbaar zonder (grove) privacy schendingen? Ik denk het niet.

De wet aanpassen is een goede tweede oplossing. Het oude en stoffige auteursrecht moet aangepast worden aan deze tijd. Maar hoe moet de wet aangepast worden? Harmonisatie binnen de EU zou een goede stap zijn.

Moeten auteursrechthebbenden veranderen? Zal het illegale aanbod afnemen als de legale alternatieven toenemen? Het zijn leuke discussiepunten, zo blijkt uit een recent onderzoek van de Nederlandse overheid.

Alle betrokkenen, rechthebbenden, (il)legale aanbieders, providers en internetgebruikers zullen water bij de wijn moeten doen. De rechthebbenden moeten keihard gaan werken om legaal aanbod te bieden. Prijzen moeten redelijk zijn en het zou een goede zaak zijn als content wereldwijd tegelijk beschikbaar komt, dat neemt een reden tot gratis downloaden weg. De wetgever moet de rechthebbenden hierbij, waar mogelijk, gaan helpen en de recalcitrante internetters moeten gaan accepteren dat er betaald moet gaan worden voor goede content.

Maar, opgepast, teveel water zorgt er voor dat de wijn niet meer te drinken is.

Peter Kager is sinds november 2011 juridisch adviseur bij ICTRecht. Peter is afgestudeerd aan de Vrije Universiteit van Amsterdam. Hij heeft daar de master IT en Recht gevolgd waarbij hij de nadruk heeft gelegd op de combinatie van het intellectueel eigendomsrecht en het internet. Zijn scriptie heeft hij geschreven over de problematiek rondom het downloaden van films uit evident illegale bron door thuisgebruikers. Een controversieel en misschien wel daarom, zeer interessant onderwerp.
Gastpost: Een Duitse webwinkel voeren, toch net even anders

germany-shop.jpgOmdat ik met vakantie ben, blog ik tijdelijk niet. Ter afwisseling een aantal gastblogs. Vandaag een gastblog van Armande Borghardt, webwinkelier in kralen en sieraden die met het Duitse e-commercerecht te maken kreeg.
Al jaren heb ik een webwinkel in Nederland. Dus nu ik in Duitsland woon, was het een logische stap om een webwinkel in Duitsland te beginnen. Ik had al vaker bedacht dat ik best in Duitsland kralen kon verkopen, maar als je geen Duits adres en telefoonnummer hebt, dan schrikt dat de Duitse bezoeker toch af.

Het zakendoen in Duitsland is anders dan in Nederland, zelfs al zijn het onze buren. Duitsers zijn een stuk formeler, ze zijn hiërarchischer ingesteld en ze vinden vakkennis heel belangrijk. Het feit dat ze formelere omgangsvormen hebben, betekent ook dat je heel vlot juridische problemen kunt krijgen als er iets niet klopt op je website. In de meeste gevallen ontvang je dan als eerste een brief van een advocaat. Er is geen stap daaraan vooraf met een brief van het bedrijf zelf, nee ze schakelen gelijk een advocaat in.

Die mogelijke juridische problemen zijn in mijn webshop ondervangen met certificering door Trustedshops. Trustedshops is een Duits keurmerk dat de belangen van consumenten behartigt. Dit keurmerk wordt verstrekt aan webwinkels die duidelijk zijn, zorgvuldig omgaan met de gegevens van hun bezoekers, en een “niet goed – geld terug” garantie geven.

Omdat ik al jaren een Nederlandse webwinkel voer, dacht ik dat het wel mee zou vallen om goedgekeurd te worden maar nee dus. Bij het aanvragen van het keurmerk wordt eerst je juridische status gecontroleerd (dat was akkoord) en daarna wordt de webwinkel gecheckt. Na controle krijg je een zogenaamd “Prüfungsprotokoll” van zo’n 40 pagina’s en blijkbaar was tweederde van de controlepunten niet akkoord. Dat stemt een beetje moedeloos maar ik moet erbij zeggen dat veel punten een herhaling waren omdat bepaalde afgekeurde punten op diverse plekken in de webshop terug kwamen.

Je krijgt er ook het Praxishandbuch van 211 pagina’s bij zodat je alles nog eens op je gemakje kunt nalezen. Of als je niet kunt slapen. Het Prüfungsprotokoll is, hoewel ontmoedigend in eerste instantie, ook behulpzaam want bij elk punt staat precies in de kolom ernaast vermeld wat het wel moet zijn. In de meeste gevallen kun je dit met knippen-plakken overnemen.

Een voorbeeld is de privacy-verklaring. In onze oude versie was dit een paragraaf van 5 a 6 zinnen waarin wij van de shop plechtig beloofden geen enkel stukje informatie over onze klanten te openbaren, waar dan ook. In de versie goedgekeurd door Trustedshops is dit een lap tekst van twee volle Aviertjes geworden waarbij elk snippertje van mogelijke data-verspreiding wordt ondervangen. Hieronder vallen bijvoorbeeld ook de gegevens die Google Analytics verzamelt en het feit dat er op de site “Langzeitcookies” worden gebruikt. Het systeem onthoudt namelijk de inhoud van het winkelwagentje, ook als je niet bent ingelogd.

Tijdens het traject werden we ook bewust gemaakt van een ander belangrijk punt om rekening mee te houden in de Duitse wetgeving. Dat gaat over hoe retourzendingen zijn geregeld in je algemene voorwaarden. Er zijn namelijk twee varianten om uit te kiezen: Rückgaberecht en Widerrufsrecht. Bij Widerrufsrecht moet de klant zelf de verzendkosten betalen voor retourzendingen tot 40 euro. Bij Rückgaberecht mag de klant het item zo zonder frankering op de post doen, en moet je als ontvanger betalen en dan ook nog met strafport als je daar geen regeling voor hebt.

Widerrufsrecht is het meest populair. Wij hebben dat ook want het komt zelden voor dat er voor meer dan 40 euro wordt terug gestuurd. Als de klant iets retour wil sturen boven dat bedrag, dan zorgen we ervoor dat diegene een DHL-label van ons krijgt. Rückgaberecht komt minder vaak voor maar wordt wel gebruikt bij de verkoop van duurdere producten die op rekening zijn verstuurd.

Het hele traject van goedkeuring duurde zo’n 6 weken. Dat had best sneller gekund maar het is toch knap taaie materie om je als leek doorheen te worstelen, zeker in het Duits. Van de kant van Trustedshops was er steeds vlotte en vriendelijke begeleiding.

Nederlanders zien vaak op tegen de formaliteit van het Duitse zakenleven en ook dagelijks leven, maar er is ook een positieve kant. Het is inderdaad formeler maar altijd correcter. Daar komt het stukje vakkennis om de hoek. Je mag wat verwachten van een dergelijke instantie. Ik heb ondervonden dat, als je eenmaal gewend bent aan de formaliteit, je in Duitsland vlotter en correcter wordt behandeld dan in Nederland. Neem nou de belastingdienst. Ook dat is in Duitsland gedecentraliseerd. Wij vallen onder Finanzamt Kleve. Dat houdt in dat we daar alle belastingzaken afhandelen en we hebben een contactpersoon. Diegene is makkelijk bereikbaar want de naam en het directe telefoonnummer staat op de brieven. Kom daar maar eens om in Nederland!

Nu we het Trustedshops logo mogen voeren, geeft dat zekerheid aan de bezoeker. Het feit dat het vermeld staat, is al voldoende. Bovendien geeft het mij gemoedsrust omdat ik zeker weet dat alles juridisch correct is in de shop.

Armande Borghardt woont in Duitsland, net over de grens, met man en “harige kinderen”. Ze verkoopt kralen en sieraden bij [Kralenwebwinkel Kralenkwarts en Perlenversand Steinperlenwelt.

Nieuwe opt-in vereist voor ex-Wanadoo en Orange abonnees?

Per 1 augustus stopt internetprovider T-Mobile met het ondersteunen van de @wanadoo en @orange e-mailadressen. Vanaf dat moment werkt alleen nog een nieuw aangemaakt @online e-mailadres. Bij DDMA las ik een interessant punt daarbij: mag je die oude adressen dan hernoemen naar @online, of schend je dan de antispamwet?

Je kunt hier twee kanten mee op: (1) het is dezelfde gebruiker, en je corrigeert/actualiseert alleen zijn e-mailadres, dus het mag, of (2) het is een nieuw e-mailadres en dus geldt de eerder verkregen opt-in daar niet voor.

Pakken we de Telecommunicatiewet erbij, dan zien we dat er letterlijk staat

Het gebruik van (…) elektronische berichten voor het overbrengen van ongevraagde communicatie voor commerciële, ideële of charitatieve doeleinden aan abonnees of gebruikers is uitsluitend toegestaan, mits de verzender kan aantonen dat de desbetreffende abonnee of gebruiker daarvoor voorafgaand toestemming heeft verleend (…)

Er staat dus niet letterlijk een verwijzing naar het “nummer”; het moet de abonnee zijn die toestemming heeft verleend. Toestemming kan op zich ook voor bv. meerdere e-mailadressen tegelijk worden gegeven, dus dat is logisch. En een abonnee is een “natuurlijk persoon of rechtspersoon”, niet een e-mailadres.

Het kan wél afhangen van hoe de opt-in is geformuleerd: stond daar “schrijf dit e-mailadres in” of “schrijf mij in”? In het eerste geval kun je niet zomaar een ander e-mailadres gaan mailen vanaf nu. Maar ik vermoed dat de meeste e-mailmarketeers werken met “ja ik wil de nieuwsbrief ontvangen”, zodat de toestemming niet e-mailadresspecifiek is.

Ik zie nu in de DDMA E-mail Code staan dat men daar wél opt-in als adresgebonden beschouwt, dus mogelijk is het advies binnen dat kader bedacht:

De adverteerder draagt er zorg voor dat de bestandseigenaar bij het verzamelen van e-mailadressen degene wiens e-mailadres wordt verzameld duidelijk en op eenvoudig toegankelijke wijze geïnformeerd wordt over de navolgende punten: a) dat het e-mailadres voor het toezenden van reclame zal worden gebruikt;

Maar ook hier twijfel ik of het écht zo streng bedoeld is dat opt-in per mailadres is verkregen.

Het advies bij de DDMA-blog om actief navraag te doen bij de abonnee lijkt me sowieso het beste, maar ik denk dat je op zich het e-mailadres wel kunt omzetten in een uitzonderlijke situatie als deze.

Arnoud

Kopiëren van paspoorten is verboden, tenzij

Van de frase “kopietje paspoort” krijg ik jeuk, maar het is op zich wel goed dat het College Bescherming Persoonsgegevens recent richtsnoeren heeft uitgegeven over het maken van zo’n kopie. Want het begint inderdaad belachelijk te worden, hoe veel bedrijven en instellingen een kopie van je identiteitsbewijs willen maken. En nee, dat mag dus niet zomaar.
In het algemeen hebben medewerkers van bedrijven en organisaties geen wettelijke bevoegdheid om een persoon te verplichten zich te legitimeren, zo beginnen de richtsnoeren. Ze kunnen iemand dus hooguit vragen om legitimatie. Okee, maar je kunt die vraag koppelen aan “anders mag je niet naar binnen/niets kopen” dus dat lijkt me enigszins een wassen neus. Meld het vooraf (bordje bij de deur) en je komt een heel eind.

Belangrijker -ook voor een organisatie zelf- is je afvragen waaróm je wilt dat mensen zich legitimeren. En natuurlijk wat je wilt gaan doen met die legitimaties. Kun je bijvoorbeeld überhaupt vaststellen of een gepresenteerd legitimatiebewijs wel echt is? Ga je je medewerkers op cursus doen om de echtheidskenmerken van een identiteitskaart te leren herkennen?

Soms zijn er wettelijke plichten om iemands identiteit vast te leggen of gegevens vast te leggen. Zo moeten hotels bepaalde gegevens van gasten registreren en die verifiëren uit een officieel identiteitsdocument (wat trouwens wat anders is dan een identiteitsbewijs, en dat is weer wat anders dan een legitimatiebewijs). Maar het vastleggen van die gegevens hoeft niet per se te gebeuren door het hele document te kopiëren, en dat mág dus niet, aldus het Cbp.

Het maken van een kopie van een identiteitsdocument is een verwerking van persoonsgegevens. Daarmee moet die kopie gerechtvaardigd worden onder de Wet bescherming persoonsgegevens. Er moet dus een grondslag zijn. De belangrijkste is de uitdrukkelijke toestemming, en ook de grondslag “dit is nodig om een contract na te komen” of “wettelijke plicht” zal hier vaak een rol spelen. Een werkgever móet bijvoorbeeld een kopie identiteitsbewijs bewaren van werknemers.

“Uitvoering contract” als grondslag komt dus neer op wat ik net zei: je meldt het vooraf en dan hoort het er gewoon bij. Maar in de richtsnoeren trekt het Cbp hier wel een grens: je mag géén contractuele eis stellen dat je een kopie mag maken als je daarmee “bijzondere” gegevens vastlegt, zoals het BurgerServiceNummer. Verwerken daarvan mag immers alléén als daar een wettelijke bevoegdheid voor bestaat, en “we hebben het als algemene voorwaarde bepaald” schept géén bevoegdheid.

Wie dus op grond van zo’n voorwaarde een kopie wil maken, moet het BSN weglaten, net als de foto. Foto’s zijn immers óók bijzondere persoonsgegevens, zodat foto’s niet zomaar mogen worden gekopieerd. Een toegangspas voor werknemers is bijvoorbeeld toegestaan, want een foto heeft daar een duidelijke noodzaak: het tegengaan van gebruik van andermans pas. Maar een hotel heeft voor haar gasten geen reden een foto te bewaren, en mág die dus niet bewaren.

Of je voor overige gegevens (naam, adres, geboortedatum etc) wél zomaar arbitrair mag eisen dat je een kopie mag maken, laat men soort van in het midden. Men zegt:

In zeer uitzonderlijke gevallen kan sprake zijn van het overnemen van gegevens van een identiteits­document of het kopiëren of scannen ervan. Een bedrijf of organisatie moet de noodzaak daartoe dan wel gedocumenteerd kunnen onderbouwen. In de praktijk zal een dergelijke situatie zich niet vaak voordoen, omdat bij een behoefte aan legitimatie het tonen van een identiteitsdocument in beginsel voldoende is.

Dit gaat echter volgens mij over de restcategorie uit de Wbp: de eigen dringende noodzaak die zwaarder weegt dan de privacy. Maar als je het via de algemene voorwaarden aanpakt, zit je niet in deze restcategorie. Dan beroep je je op “noodzakelijk voor uitvoering overeenkomst”, oftewel “dit was afgesproken dat het mocht”.

Daarover iets eerder:

Leveranciers of verkopers staat het in beginsel vrij om aan hun dienst of product voorwaarden te ver­binden. Voordat een overeenkomst wordt aangegaan – zeker als het kostbare producten betreft, langer lopende abonnementen of een koop op afstand – zal een ondernemer (meer) zekerheid willen hebben over met wie hij zaken doet om (toekomstige) betalingen veilig te stellen. Daarvoor kan de ondernemer aanvullende informatie verlangen of voorwaarden stellen om bijvoorbeeld fraude te voorkomen of snel te laten opsporen. Dat betekent overigens niet dat het kopiëren of scannen van identiteitsdocumenten zomaar als voorwaarde gesteld kan worden.

maar men laat het bij die laatste zin, zonder onderbouwing wanneer het dan “zomaar” is en wanneer je wél de voorwaarde mag stellen. Ik zou het eerlijk gezegd niet weten waarom het niet zomaar zou mogen (minus BSN en foto en zo). Zolang er maar een redelijke grond is om die gegevens te willen hebben.

Bij internetdienstverleners wringt dit nog iets meer: je kunt je klanten niet persoonlijk spreken, dus zodra je iets wilt verifiëren dan móet je haast wel een kopie laten opsturen. Denk aan het aangaan van een hostingcontract met achterafbetaling of het indienen van een inzageverzoek onder de Wbp (haha ironie). Ik denk dat het prima is om in die gevallen een kopie te vragen, natuurlijk met weglating van BSN en foto.

Uiteraard moet je wel je beveiliging op orde hebben; gewoon kopietjes paspoort (jeuk) in een doosje doen in het magazijn is natuurlijk niet de bedoeling.

Arnoud

Mag een werkgever eisen dat een werknemer op LinkedIn gaat zitten?

Een lezer vroeg me:

Ik ben sinds kort bij een ICT-bedrijf werkzaam als facilitair medewerker. Nu kreeg ik gisteren te horen dat iedereen in het bedrijf een LinkedIn account heeft, dus ik moest er ook aan. Maar dat wil ik helemaal niet! Ik stel prijs op mijn privacy, ik heb niets te maken met klanten en ik wil niet met mijn volledige naam (die redelijk uniek is) op internet vindbaar zijn. Kunnen ze dit echt eisen?

Het lijkt me dat een werkgever dat eigenlijk alleen kan eisen als men dat in het arbeidscontract zelf heeft staan, of het vooraf bij de sollicitatie heeft gemeld. Dan weet je waar je aan begint en kun je nog weigeren.

Uit de rechtspraak blijkt dat men hooguit kan eisen dat de informatie klopt, dus als je de verkeerde functie noemt op LinkedIn dan moet je dat aanpassen. In die zaak had een juridisch medewerker ten onrechte op Linkedin zowel zichzelf van een mr-titel als van de omschrijving “Advocaat, beroepsopleiding <datum” voorzien. De werkgever mocht de medewerker hierop aanspreken (maar ontslag op staande voet kun je hier niet op baseren).

Ik weet dat het in de ICT steeds gewoner wordt, zie ook de discussie over smoelenboeken en openbare profielen. Maar wat me opvalt is dat dit soort vragen veelal binnenkomen van mensen die zelf heel wat minder actief zijn in de ICT, zoals de facilitair medewerker uit deze vraag. Je gaat je dan afvragen, zijn wij alles-op-internet-likende-en-delende-ICT-ers dan zo anders dan deze, eh, gewone mensen?

Arnoud

Facebook scant seksconversaties van gebruikers

Opmerkelijk: Gesprekken op Facebook worden geautomatiseerd afgeluisterd en gescand op criminele inhoud, meldde Webwereld. Het bedrijf gebruikt geautomatiseerde tools om de inhoud van privéchats en -berichten te controleren op verdachte zaken, met name seksgerelateerde misdrijven. Reuters beschreef de zaak van een dertienjarig meisje dat werd lastiggevallen met berichtjes, die via de scantool aan het licht kwam.
Mag dat? Tsja, het is Amerika en daar is het genoeg als je zoiets in je algemene voorwaarden zet:

We use the information we receive about you in connection with the services and features we provide to you and other users like your friends, our partners, the advertisers that purchase ads on the site, and the developers that build the games, applications, and websites you use. For example, we may use the information we receive about you: as part of our efforts to keep Facebook products, services and integrations safe and secure;

want ja, het gaat hier om de veiligheid. Hoewel dit volgens mij eerder zou duiden op de technische veiligheid en niet zozeer de gebruikersveiligheid, maar goed.

Een apart precedent zet het wel. Het argument is namelijk altijd geweest: Facebook is niet aansprakelijk voor de inhoud of wat er gebeurt, omdat ze slechts een passief doorgeefluik is. Maar met dit soort technologieën ga je toch echt een andere kant op, je geeft aan dat je wel degelijk wilt investeren om je platform te bewaken. En dat opent de deur voor andere partijen om te eisen dat ook hun belang gediend gaat worden door de platformaanbieder.

Een tegenargument van Facebook kan zijn dat ze puur automatisch scannen, en medewerkers alleen inlichten bij evidente wetsovertredingen. Dan ben je -binnen de Europese regels dan- sowieso al aansprakelijk als je niets doet. Opmerklijk is het wel, om twee redenen: ten eerste omdat je hiermee dus aansprakelijkheidssituaties gaat zóeken en ten tweede omdat in Amerika de wet zegt dat je nérgens voor aansprakelijk bent. Notice en takedown geldt daar alleen voor auteursrechten, en voor het overige hoef je helemaal niets.

Hoewel, dat zeg ik nu wel maar mogelijk dat Facebook dit doet vanwege de COPPA wetgeving, die actieve verificatie eist als je dertienminners op je site wil toelaten. Dat is dan een wettelijk geregeld speciaal geval.

Toevallig las ik ook net dat Rapidshare moet filteren, althans ‘redelijke voorzorgsmaatregelen’ moeten nemen om piraterij te voorkomen. Ook daar zie je dus dat het idee “ik ben een platform dus nérgens voor aansprakelijkheid” steeds verder weg erodeert.

Het wordt denk ik tijd voor een nieuwe set regels over aansprakelijkheid voor tussenpersonen. Volledige aansprakelijkheid lijkt me absoluut onwenselijk, maar dat er iets van filters of blokkades gaat komen is wel duidelijk. De vraag is dan dus: waarop en waar trek je de grens? Ik zou het echt niet weten. Maar dit is wél het grote debat dat gevoerd moet gaan worden.

Arnoud

OPTA gaat met cookiemonitor sites controleren op naleven cookiewet

Er zit beweging in de handhaving van de cookiewet. Met een speciale tool, de ‘cookiemonitor’, wil de OPTA automatisch nagaan of websites zonder toestemming cookies plaatsen, zo meldde Tweakers vorige week. Sites die lastig verwijderbare cookies plaatsen, krijgen als eerste een boete. Andere sites krijgen “waarschijnlijk eerst een waarschuwing”.
De cookiewet is een van de raarste internetwetten van de afgelopen tijd. Ik moet de eerste persoon nog tegenkomen die hem in zijn huidige vorm een goed idee vind. Dat de gedachte erachter goed is, wil men nog wel beamen – maar de wet zelf is onduidelijk en véél te streng, zo lijkt de algemene gedachte.

De praktijk laat dan ook zien dat vrijwel iedereen de wet negeert. Van de top 1500 websites in Nederland vraagt 95,1% geen toestemming om cookies te mogen plaatsen, blogden wij vorige week. Onderzoek van Cookiechecker.nl liet zien dat Nederlandse sites massaal gewoon cookies zetten zonder te vragen.

Mogelijk dat deze sites denken dat hun informatiebalk boven- of onderaan de site genoeg is. Met teksten als “Deze site gebruikt cookies, door de site te gebruiken gaat u daarmee akkoord” doet men een poging de wet na te leven. Maar het is niet genoeg; toestemming onder de cookiewet kan niet stilzwijgend worden verkregen. Er is meer nodig dan alleen “u kwam op mijn site dus bent u akkoord met de cookies”.

Dit gaat dus nog leuk worden bij de cookiemonitor van OPTA. Die leest immers ook niet zulke informatiebalken maar kijkt of er cookies gezet worden bij het eerste paginabezoek. En al die sites met alleen een balkje worden vervolgens dus aangesproken op hun niet-handhaving.

Je kunt natuurlijk zeggen: stomme wet, waarom steek je energie in handhaving. Maar op dit moment is er een hele scheve situatie aan het ontstaan: mensen die het goed willen doen met de wet, zien hun bezoekersaantallen teruglopen omdat er nauwelijks een werkbare manier is om cookietoestemming te vragen. En ondertussen zien ze geïrriteerd hoe hun collega’s die bezoekers oppikken met alleen een “hoi wij gebruiken cookies”-balkje. Dan heb ik liever harde handhaving zodat we erachter aan komen hóe onhoudbaar die wet is.

Arnoud
PS: over cookies gesproken, ons boek Cookies: Deskundig en praktisch juridisch advies is bijna uit, u kunt nog voorintekenen! Slechts 9,95 en geen verzendkosten.

“De doos is beschreven en dus wordt uw retour niet geaccepteerd”

doos-pakket-beschadigd.jpgRegelmatig krijg ik vragen van webwinkeliers én hun klanten over retourzendingen onder de Wet koop op afstand. Een veel voorkomend discussiepunt is de beschadigde verpakking: van een stukje plakbandrest tot een compleet ontbrekende doos. Winkeliers hebben weinig trek in beschadigde verpakkingen, want dat maakt het product onverkoopbaar, maar klanten zitten vaak met een niet onbeschadigd te openen doos. Of ze willen het product efficiënt terugsturen en schrijven het retouradres op de doos.
De Wet koop op afstand is eigenlijk simpel: de consument mag elke aankoop (nou ja, bijna) terugsturen binnen zeven werkdagen. Dit recht van retour kan niet worden ingeperkt door de winkel. Regels als “u moet eerst een RMA autorisatie hebben” of “indien u niet binnen 24 uur inspecteert vervalt uw recht” gaan dus niet op.

Het recht van retour vervalt óók niet doordat het product beschadigd is, laat staan als alleen de verpakking dat is. Een beschadigde verpakking mag hooguit leiden tot een schadeclaim door de winkelier voor de vervangingswaarde van de verpakking. Een winkel kan dus een paar euro van het terug te betalen bedrag halen als dat bedrag de schade dekt. (En vaste “administratiekosten” of “forfaitaire vervangingswaarde”-bedragen gaan natuurlijk niet op.)

Dat het product onverkoopbaar wordt door de manier waarop de consument het terugstuurde, is erg vervelend maar géén argument om de retour niet te weigeren. Het zou erg fijn zijn als consumenten de bruine verzenddozen bewaren en daar het product weer in terugsturen (en dáár dan dus met grote markeerstiften adressen op zetten) maar de wet eist dit nu eenmaal niet.

Dat gezegd hebbende vraag ik me ook wel eens af hoe mensen bepaalde krassen, deuken of andere beschadigingen voor elkáár krijgen.

Arnoud

Foto’s in openbare profielen (en CV’s) van medewerkers

Een lezer mailde me naar aanleiding van een interne discussie bij zijn werk, een ICT-detacheerder: mogen openbare profielen van medewerkers (en hun CV’s) voorzien zijn van foto’s? Op die manier kunnen opdrachtgevers snel een beeld krijgen van wie ze in huis halen, maar een aantal medewerkers maakte bezwaar.
Terecht wijst men erop dat foto’s (bijzondere) persoonsgegevens zijn, omdat je er onder meer ras, afkomst en (soms) medische gegevens uit kunt afleiden. Daarom vereist publicatie in principe altijd toestemming. In heel bijzondere situaties zou de werkgever de gegevens zónder toestemming kunnen gebruiken, maar “de klant wil weten hoe je eruit ziet” is niet zo’n situatie.

Daar staat natuurlijk tegenover dat de meeste ICT-ers tegenwoordig toch al met hun gezicht op LinkedIn of Twitter staan. En, belangrijker, wie op gesprek komt bij de klant laat óók al zijn gezicht zien. Dus welk reëel belang is er gediend met het afschermen van het gezicht in de voorfase?

Ik blijf het een lastige discussie vinden. We hebben het al eens over smoelenboeken gehad, en toen was er ongeveer hetzelfde punt: formeel is toestemming nodig, maar kom op – iedereen doet dit en we vinden dat doodnormaal. Dus ben je dan recalcitrant als je je gezicht niet online wilt? Of walsen we met z’n allen over de privacy van de minder weerbare collega’s heen?

Arnoud

“RET luistert gesprekken van trampassagiers af”

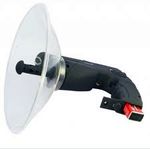
richtmicrofoon.jpgGesprekken van passagiers van de Rotterdamse vervoersmaatschappij RET worden elektronisch afgeluisterd en gebruikt voor beveiligingsdoeleinden, meldde Elsevier. In eerste instantie wilde men niet toelichten hoe of wat, maar na enige herrie kwam men met “Op onze stations hangen camera’s met microfoons waarmee live meegekeken en -geluisterd kan worden door een meldkamer.” Want tsja, beveiliging hè.

Het afluisteren van gesprekken is strafbaar, ook als dat in de openbare ruimte gebeurt. Wanneer je heimelijk een gesprek opneemt waar je geen deelnemer aan bent, pleeg je een strafbaar feit (art. 139b Strafrecht). Het moet gaan een gespreksopname, dus een camera die alleen activeert wanneer het geluidsniveau boven de X decibel komt, is niet verboden.

Ook moet het opnemen met een technisch hulpmiddel gebeuren. Horen wat men verderop in de tram met elkaar bespreekt, is niet strafbaar. Met een richtmicrofoon meeluisteren is wél strafbaar. (Niet dat je ooit in de tram een richtmicrofoon zou willen gebruiken, wat ik zo al hoor dóór mijn mp3speler heen is al erg genoeg.)

Roepen dat je het doet om de beveiliging is dus niet genoeg. En roepen dat het hetzelfde is als een bewaker op de tram zetten die het hoort is óók niet genoeg. Een bewaker zet je niet zomaar op elke tram, maar een microfoon kan wel en omdat afluisteren daarmee eenvoudiger wordt, zijn hiervoor de regels strenger.

Een sticker op de deur én de microfoons pontificaal in beeld maakt de opnames niet meer heimelijk, en dan is het weer wel toegestaan. Je vraagt je dan ook af wie er op het idee kwam die microfoons te verstoppen.

Arnoud<br/> PS: Nee, geen Pirate Bay/Brein blog vandaag. Ik werd even iets te depressief gisteren van de uitspraken.