“U krijgt geen logs van hackpogingen want dat is strijdig met de privacy”

ip-adres-logfile-logbestandEen lezer vroeg me:

Mijn account bij AirBNB was gekaapt, en alleen met heel veel moeite heb ik de toegang terug kunnen krijgen. Nu wil ik achter de kaper aan, en daarvoor heb ik IP-adressen en tijdstippen van inlogpogingen nodig. AirBNB wil me die echter niet geven, omdat dit onder de privacywet niet zou mogen. Ik moet een gerechtelijk bevel halen, zeggen ze. Maar het gaat toch om mijn account?

Het voelt een beetje als een gemakzuchtig standaardantwoord, zo’n reutelzin over dat men de privacy serieus neemt en alleen met een gerechtelijk bevel IP-adressen afgeeft.

In het algemeen snap ik het, je gaat niet Jan en alleman IP-adressen geven omdat ze erom vragen. Maar specifiek bij deze situatie doet het wat gek aan: het betreft hier de accounteigenaar die wil weten wie zijn account heeft gebruikt. Dus wiens privacy wordt er dan beschermd?

Een inbreker kan bij het begaan van zijn activiteiten geen privacy verwachten, dus ligt het niet voor de hand om op die grond afgifte van IP-adressen te weigeren. Maar niet iedere login van een ander is automatisch van een inbreker. Een partner, assistent of werknemer kan ook ingelogd hebben, en dan wordt het ineens iets genuanceerder of de vrager de IP-adressen en logintijden mag hebben. Je zou dat (in theorie) kunnen gebruiken voor oneigenlijke doelen zoals die persoon lastigvallen. Maar toegegeven, dat voelt nogal theoretisch. (Hoewel? Wil je iemand opsporen, leg dan een telefoon met in zijn/haar auto en vraag een week later aan de provider waar die telefoon allemaal langs geweest is. Scheelt weer een dure GPS-doorbelverbinding.)

Wat vinden jullie? Mag de beheerder van een account altijd de IP-adressen et cetera van alle inlogs? Of zijn er situaties dat hij dat niet behoort/hoeft te weten?

Arnoud

Heb je van beide ouders toestemming nodig om een kinderfoto op Facebook te zetten?

nikon-camera.jpgEen lezer vroeg me:

Bij het verjaardagsfeestje van mijn zoon heb ik alle ouders gevraagd om toestemming om wat foto’s op Facebook te zetten. Die kreeg ik, maar achteraf kreeg ik van een (niet bij het feest) aanwezige vader een licht verbaasde mail waarom ik dat zo deed. Na uitleg dat zijn vrouw dit goedgekeurd had, vond hij het ook goed, maar ik vroeg me toen af: had hij het kunnen verbieden, oftewel was mijn toestemmingsvraag wel juridisch in orde?

Voor privacygerelateerde zaken van kinderen (personen onder de zestien) is inderdaad in beginsel toestemming van de ouders nodig. Dat staat in de Wet bescherming persoonsgegevens (Wbp). Er zijn wel uitzonderingen maar die zijn erg beperkt en volgens mij niet relevant bij een verjaardagsfoto. De vraagsteller heeft het dus correct aangepakt.

Wanneer beide ouders het gezag hebben over het kind, moeten ze eigenlijk allebei toestemming geven. (Overigens moeten ze daarbij ook het belang van het kind in het oog houden.) Dit zou echter een lastige situatie geven voor personen als de vraagsteller; heb je net een duidelijk ‘ja’ gekregen van de moeder, komt de vader een dag later met ‘ho ho nee nee’. Wat moet je dan?

De Wbp regelt dit niet expliciet, dus je moet dan terugvallen op de algemene regels uit het recht. En die bieden gelukkig een regel voor dit soort situaties. Art. 3:35 BW bepaalt dat als je redelijkerwijs mag vertrouwen op iemands mededeling dan is die persoon eraan gebonden. En art. 3:61 BW zegt dat als je erop mag vertrouwen dat een persoon namens een ander mag spreken, dat dan die ander eraan is gebonden.

De vraag is natuurlijk altijd wanneer je van redelijkerwijs gegeven vertrouwen mag spreken, maar specifiek bij de situatie dat een ouder een mededeling doet over wat er wel of niet mag met een kinderportret zou ik dat eigenlijk altijd wel willen aannemen. Het is volstrekt irreëel om van de wederpartij te verwachten dat die na zo’n toezegging nog de vader zou moeten benaderen om een bevestiging te krijgen.

Wel is het zo dat toestemming gegeven onder de Wbp te allen tijde kan worden ingetrokken (art. 5 Wbp). Dus zelfs als je onder bovenstaande redenering echt bindende toestemming hebt verkregen van moeder én vader, dan moet je na intrekking (wat die vader dan kan doen) de foto alsnog verwijderen of het betreffende kind uitblurren.

Je zou natuurlijk tegen de intrekking kunnen inbrengen dat je dáár twijfels hebt over de bevoegdheid mede namens de moeder te spreken. In gewone taal “sorry willen jullie dit eerst even onderling afstemmen en dán zeggen wat je wilt” reageren dus.

Arnoud

Mag een forum IP-adressen van een klager matchen tegen zijn gebruikers?

blog-ip-adres.pngVia een lezer (dank) vond ik een interessante discussie bij Tweakers: een bedrijf werd besproken op het forum van de techsite, waarna het bedrijf bij het beheer ging klagen dat er hackpogingen werden ondernomen vanuit Tweakers. Waarop het beheer van Tweakers meldde dat personen die zoiets zouden doen, een ban zouden krijgen. Herrie in de tent natuurlijk, onder meer over de vraag of T.net wel mocht kijken naar IP-adressen die door dat bedrijf waren aangeleverd. En waar stond dat dan in de wet?

De pest met internetrecht is dat er bar weinig concrete aanknopingspunten zijn om een onderbouwde uitspraak te kunnen doen. Zo zijn er eigenlijk geen fatsoenlijke rechtsbronnen die over persoonsgegevens in ICT-security gaan, laat staan zo specifiek als wat hier aan de hand is. Je kunt als jurist weinig meer doen dan speculeren, pardon je deskundige mening geven. Dus nou ja, dat doen we dan maar.

Het bedrijf leverde IP-adressen aan van vermeende kwaadwillenden, en Tweakers bekeek of die IP-adressen op dat moment ook in gebruik waren bij ingelogde gebruikers. Dat is een verwerking van persoonsgegevens, omdat het hier immers gaat om IP-adressen van personen (of proxy’s maar dat terzijde).

De Wbp noemt 6 gronden voor verwerking van persoonsgegevens, waarvan normaal de toestemming en de eigen dringende noodzaak de twee meest relevante gronden zijn. (Een derde is de noodzaak in verband met nakoming overeenkomst, bv. een adres geven aan de post omdat je een bestelling wilt versturen.)

Van een eigen dringende noodzaak is sprake als je een eigen belang hebt dat zwaarder weegt dan de privacy, en waarbij de maatregel die je neemt echt absoluut nodig is om dat belang te dienen. Het kan niet een onsje minder en er is geen alternatief. In principe moet je hierbij een opt-out bieden als dat enigszins te doen is.

Op je site IP-adressen loggen om hackpogingen te signaleren, is wat mij betreft een evident voorbeeld. Het kicken of bannen van je gebruikers wegens overtreding van de gebruiksvoorwaarden lijkt me er ook onder vallen, en wellicht is dat wel te rechtvaardigen als gebruik ten behoeve van nakoming overeenkomst. Het bewijzen van wanprestatie vind ik daar wel onder passen.

(Overigens – maar dit is offtopic denk ik – vind ik niet dat “ik heb geen zin meer in je, ga van mijn server” rechtsgeldig is. T.net heeft een overeenkomst met zijn gebruikers en die mag niet zomaar per direct en zonder grond worden opgezegd.)

Specifiek hier zit het punt dat partij A een persoonsgegeven* verstrekt aan B, waarna B daarmee aan de slag gaat. A heeft een noodzaak (loggen/decteren intruders) en B ook (schorsen van wanpresterende gebruikers) maar mag je die noodzaken combineren?

Ik ben geneigd te zeggen van wel. Als T.net een noodzaak heeft om in te grijpen bij hackpogingen waarbij T.net een wezenlijke schakel was, dan mag ze daarbij ook extern aangedragen bewijs hanteren. Het zou wat gek zijn dat T.net zelf bewijs moet vergaren als een derde klaagt “er hackt iemand vanaf jullie site”. Meer algemeen wil het er bij mij niet in dat een op zich legitieme wet een blokkade zou opleveren voor op zich legitiem gedrag. Wat zou het alternatief zijn, dat T.net zijn gebruikers vraagt “jongens mag ik van jullie nagaan wie er crimineel bezig is ja/nee”?

Arnoud

Mag je kentekenregistratie toepassen als recreatiepark?

dome-camera.jpgEen lezer vroeg me:

Ik ben beheerder van een recreatiepark in Drenthe. Na een aantal vervelende incidenten overwegen wij kentekenregistratie door te voeren: we filmen bij de slagboom (met duidelijk bordje) en registreren kentekens in een databank op basis van de opnames. Zo weten we beter wie er zich in het park bevinden en kunnen we bij incidenten daarmee bv. aangifte doen. Maar is dit toegestaan van de privacywet?

Het filmen van de ingang van je terrein is op zich toegestaan, mits met duidelijk bordje dat zichtbaar is voordat je in beeld komt. Dat moet nog wel op te lossen zijn.

Het is ook toegestaan om bij incidenten de beelden uit te gaan kijken en op die basis met vermoedens of tips naar de politie te stappen. Die kan dan besluiten dat ze de persoon met kenteken X eens willen spreken als getuige of misschien wel verdachte.

Je hebt overigens wel een reglement cameratoezicht nodig waarin dit allemaal wordt toegelicht. Mensen moeten kunnen nalezen hoe lang gegevens worden bewaard, wie erbij kan en wat er zoal mee gebeurt.

De toegevoegde waarde van zelf een kentekenregistratie bijhouden zie ik niet zo. Dat is belangrijk, want zo’n registratie levert een verwerking van persoonsgegevens op en dat mag alleen als je een legitiem doel hebt waarvoor de registratie absoluut noodzakelijk is. Dat doel kan ik zo even niet bedenken.

Bijhouden wie er in het park is, is op zich een legitiem doel maar is het daarvoor nodig dat je kentekens noteert? Ik vraag me af of dat werkt. Mensen kunnen ook op de fiets langskomen en die mensen zul je toch ook willen registreren dan? Dan lijkt me naam en “voor wie komt u” bijhouden een simpeler oplossing.

Misschien de parkeerplaatsen vrijhouden voor de gasten ipv bezoek? Maar dan zou je eerder willen nagaan of een kenteken bekend is als zijnde van een gast. Is dat niet zo, dan mag meneer of mevrouw het terrein niet op met de auto.

Weten jullie een realistische case waarbij kentekenregistratie noodzakelijk wordt voor een park als dit?

Arnoud

Mag je met ‘lead forensics’ websitebezoekers opsporen en nabellen?

blog-ip-adres.pngEen lezer vroeg me:

Onlang werden wij benaderd door een bedrijf dat “Lead forensics” aanbood. Daarmee kon je heel gedetailleerd (met naam adres en telefoonnummer) zien welke bezoekers er op je site komen, zodat je concreet geïnteresseerden (leads) kon nabellen of mailen als ze direct wat bestelden. Klinkt interessant maar mag dat wel van de privacywet?

Ik had er nog nooit van gehoord, maar Lead Forensics is een dure naam voor het opzoeken van contactgegevens op basis van bezoekersgegevens. Men kan bv. aan een IP-adres zien dat de bezoeker van een bepaald bedrijf afkomstig is, als het bedrijf surft vanaf een IP-range waar de bedrijfsnaam aan gekoppeld is. Vervolgens is het een kwestie van bedrijfsgegevens opvragen bij bijvoorbeeld de Kamer van Koophandel of gewoon de WHOIS en dat tonen.

Uiteraard is een voorwaarde dat de klant afkomstig is van zo’n bedrijfs-IP-adres (Ruud, help, hoe schrijf je dat?). Bij mijn bedrijf is dat niet zo, wij hebben gewoon een generiek UPC IP-adres (upcipadres? argh!) maar bij grote clubs (bv. Philips of Shell) is dat wel zo. Dus daar kan deze technologie nuttige informatie opleveren.

Afijn, dan heb je zo’n IP-adres en dan zoek je de bedrijfsnaam erbij. Daarna gaat men spitten in de KVK of andere openbare bronnen om tot contactgegevens te komen, en dan kun je gaan bellen of mailen om een concreet geïnteresseerde te benaderen met een interessant voorstel. “Dag, ik zag u rondkijken op onze site, met name onze FAQ las u met interesse, en nu heb ik een whitepaper dat alles in één keer beantwoordt, mag ik dat toesturen”. Of zoiets. Ik zou er redelijk van opkijken als ik dat hoorde.

Of dit mag, betwijfel ik. Het combineren is één ding, mensen gaan bellen iets anders. Je mag in Nederland niet ongevraagd mensen commercieel bellen, in ieder geval niet zonder het Bel-me-niet register te raadplegen. Maar dat geldt alleen voor natuurlijke personen, niet voor bedrijven. (Hoewel ik me wel afvraag hoe ver je komt als je een philips.com IP-adres ziet en dan 0900-2021177 gaat bellen om de lead binnen te halen.)

Bedrijven máilen is een groter probleem. Zo’n leadmailtje heeft een duidelijk commercieel oogmerk, en dat stuur je ongevraagd naar een persoon of bedrijf. Dat mag niet van de spamwet (art. 11.7 Telecommunicatiewet) aangezien je geen specifieke toestemming hebt gekregen om dat te doen. Het bezoeken van je website* is niet genoeg om als specifieke toestemming voor reclamemailings te tellen.

(*Off-topic: reclamemailtoestemming is juridisch hetzelfde als cookietoestemming. Iedereen die dus pleit voor “mijn site bezoeken is toestemming voor cookies” pleit dus ook voor “iemands site bezoeken is toestemming voor reclame mailen als men dat in datgrijze balkje erbij zet”.)

Maar oké, als je het enkel gebruikt om te zien welke bedrijven langssurfen en je gaat niemand contacteren, dan is het denk ik legaal. Maar waarom zou je?

Arnoud

Mag je klantgegevens voor een interne training gebruiken?

adresboek-gids-lijst-databank.pngEen lezer vroeg me:

Bij een interne training (ik ben software engineer) kregen we de opdracht een web-based CMS te ontwerpen inclusief klantendatabase. Prima, maar ik ontdekte dat de database échte gegevens bevatte. Er stond zelfs een familielid van me in! Mag dat zo maar, klantgegevens gebruiken voor trainingsdoeleinden?

Antwoord: Het gebruiken van klantgegevens mag eigenlijk altijd alleen als de Wet bescherming persoonsgegevens (Wbp) daar ruimte voor biedt. Er is geen letterlijk verbod op testen met productiegegevens. De eis is dat je de gegevens mag gebruiken voor het doel waarvoor je ze krijgt, en voor doelen die in duidelijk direct verband daarmee staan (art. 8 en 9 Wbp).

Het testen van de omgeving waarbinnen je persoonsgegevens wilt gaan gebruiken, lijkt mij zonder meer voldoende verband te hebben met het daadwerkelijk (productie) gebruik van die omgeving. Maar veel verstandiger is fictieve gegevens inzetten, en een ander artikel uit de wet (art. 11) eist dat je gegevens alleen gebruikt als dat “toereikend, ter zake dienend en niet bovenmatig is”. En daar is dan niet aan voldaan.

Bij dit doel gaat het nóg een stapje verder dan testen van een productieomgeving, namelijk een training van medewerkers met een fictieve omgeving. Dan is er geen enkele manier waarop het gegevensgebruik “toereikend, ter zake dienend en niet bovenmatig” zou kunnen zijn.

Soms vraag ik me af welke gedachtenprocessen er ten grondslag liggen aan “geef even een kopietje van alle klantgegevens want we gaan een training doen met IT”.

Arnoud

Papieren treinkaartje hoeft niet meer, vanwege incheckdisplay

ov-chipkaart-paal-inchecken-saldoHet papieren treinkaartje hoeft niet terug te keren, meldde Nu.nl onlangs. De Nederlandse Spoorwegen (NS) moeten op verzoek wel laten zien welke reis de reiziger op zijn OV-chipkaart heeft staan. Dat blijkt uit een uitspraak van de hoogste rechtbank voor sociaal-economisch bestuursrecht, het College van Beroep voor het Bedrijfsleven. Hoewel Europese regels eisen dat een OV-reiziger zijn reisrecht kunnen controleren, voldoet de NS omdat je bij de incheckpaal en bij de conducteur inzage kunt krijgen in dat rechter.

Een ICT-er was naar de rechter gestapt met de eis dat het papieren treinkaartje moest blijven, omdat je met de ov-chipkaart geen objectief bewijs hebt dat je legaal mag reizen. En dat is wél verplicht van Europese Verordening 1371/2007. Bij een elektronische kaart is dat een probleem, want het is niet echt mogelijk een identiek resultaat neer te zetten als met een papieren vervoerbewijs. Maar, zo staat in die Verordening:

De voor de registratie en bewerking van de gegevens gebruikte procedures moeten uit functioneel oogpunt gelijkwaardig zijn, in het bijzonder wat betreft de bewijskracht van het vervoerbewijs (…)

Hoe kun je nu het bewijs dat je mag reizen halen met een ov-chipkaart? Het College noemt vijf manieren:

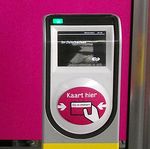
  1. op het display van een incheckpaal of –poortje ziet de reiziger, zeer kort, dat hij tot de reis is toegelaten omdat er voldoende saldo is, de klasse waarmee wordt gereisd en of er al dan niet een voltarief wordt berekend;
  2. bij een kaartautomaat op het station kunnen op het display de laatste tien transacties ingezien worden;
  3. bij een NS-servicebalie kan om een papieren uitdraai van de NS-transacties gevraagd worden;
  4. via internet kunnen transactiegegevens worden opgeroepen indien de houder van de OV-chipkaart daarvoor een account heeft aangemaakt;
  5. op het uitleesapparaat van de conducteur is zichtbaar of is ingecheckt, het station waar is ingecheckt, de inchecktijd, de klasse waarmee wordt gereisd, alsmede gegevens over een eventueel op de kaart geladen reisproduct (bijvoorbeeld een bepaald soort abonnement).

Is dit nu genoeg? In principe ja, zegt het Cbb: je kunt (optie 3) naar een servicebalie gaan en die printen het voor je uit. Maar ben je op reis, dan is dat geen optie. Dan ben je afhankelijk van de conducteur (optie 5) en dan moet je maar hopen dat die meewerkt. De NS zegt toe dat ze hier de conducteur over zullen instrueren, maar bij Nu.nl meldt Rikus Spithorst (reizigersbelangenorganisatie ‘Voor Beter OV’ ) dat de conducteur “meester is in het onvindbaar zijn”. Dat wordt dus nog wat.

Voor mij voelt het bepaald onbevredigend: niemand gaat werkelijk naar de servicebalie om te zien of hij ingecheckt is. En in de drukte van de spits kun je gemakkelijk het piepje van de incheckpaal missen, en daar sta je dan als vertwijfelde reiziger. Ja oké ik heb een laptop bij me en zou dus kunnen zien of ik ingecheckt ben, maar het voelt alsnog wat om een laptop mee te moeten nemen om informatie te krijgen die vroeger gewoon op een stukje papier staat.

Arnoud

Recht vergeten te worden geldt niet bij strafrechteljke veroordeling

google-homepage-patent.pngHet recht om vergeten te worden, dat gebruikers irrelevante en verouderde informatie uit zoekmachines laat verwijderen, geldt niet voor een zware crimineel die daarom vroeg. Dat meldde Tweakers vrijdag naar aanleiding van een kort geding te Amsterdam. De man wilde dat Google verschillende links die verwijzen naar websites (waarop informatie staat over de veroordeling van de man in 2012 voor een ernstig misdrijf) zou verwijderen.

Het Google-arrest van mei dit jaar heeft veel losgemaakt. Moeten zoekmachines vergeten? Wat te doen met oude resultaten die hoog in de zoekresultaten komen te staan? Ik heb me er al eens kwaad over gemaakt maar dit vonnis is weer een interessante nieuwe toevoeging.

De man kwam in mei 2012 in een SBS-programma (Peter R. de Vries) aan bod. Hij was te zien in gesprek met een vermeende huurmoordenaar en besprak hoe een concurrent vermoord kon worden. Later werd hij hierom veroordeeld voor poging tot uitlokking van huurmoord.

De zaak gaf enige ophef in de media, en leidde onder meer tot een boek waarin een personage met de naam van deze man opgevoerd werd als opdrachtgever van een huurmoord.

“Google Search is een door Google Inc op het internet aangeboden zoekmachine.” (sic) Via Google was er op de naam van deze man behoorlijk wat informatie te vinden, inclusief een autocomplete suggestie van Google “peter r de vries”. Google had op verzoek een aantal pagina’s verwijderd maar onder meer de pagina’s over dat boek laten staan. Ook weigerde men de autocompletesuggestie aan te passen.

De rechtbank concludeert allereerst dat Google Inc en niet Google Nederland de veranwoordelijke partij is. Dat bevreemdt me een beetje want in dat Europese arrest werd juist bepaald dat dat onhandig is en dat daarom de Spaanse dochter in die zaak aansprakelijk was.

De rechter stelt voorop dat “terughoudendheid is geboden” bij vorderingen als deze. Zoekmachines als Google Search vervullen immers een belangrijke maatschappelijke functie.

Natuurlijk is ook privacy een belangrijke maatschappelijke functie, en moet ook Google daar rekening mee houden. Echter, zoals de rechtbank het formuleert, het arrest beoogt personen niet te beschermen tegen alle negatieve berichten op internet, maar alleen tegen het langdurig ‘achtervolgd worden’ door berichten die ‘irrelevant’, ‘buitensporig’ of ‘onnodig diffamerend’ zijn.

Wanneer iemand voor een ernstig strafbaar feit wordt veroordeeld en dit publiciteit geeft, dan is niet snel voldaan aan deze eis. In ieder geval niet in deze zaak, want het gaat om zakelijke berichtgeving en fictie-verhalen, geen ‘scheldpartijen’ (aanhalingstekens in origineel).

Aangenomen moet dus worden dat eiser recentelijk een ernstig strafbaar feit heeft gepleegd. Dat heeft tot veel publiciteit aanleiding gegeven, onder meer een televisie-uitzending, diverse perspublicaties en een op de gebeurtenissen gebaseerd, deels fictief, boek. Thans heeft eiser de gevolgen van zijn eigen handelen te dragen.

De algemene eis dat zijn naam niet meer gevonden mag worden, wordt afgewezen. De beslissing om iets al of niet te tonen, moetafhangen van de informatie die gekoppeld is aan de zoekopdracht. Categorisch een naam bannen kan dus niet.

Ook de zin “Sommige resultaten zijn mogelijk verwijderd” hoeft niet weg. Verrassend voor mij: Google zegt dat ze dit altijd tonen bij zoekopdrachten naar personen, ongeacht of er verwijderverzoeken zijn ingediend. Dat is netjes, want dan kun je uit die melding niet afleiden of iemand its wilde laten verwijderen.

Het verwijderen van de autocomplete-functie hoeft ook niet. Dit is een automatische suggestie, en niet onlogisch gezien wat er bekend is. Er wordt dus niets nieuws gemeld.

Ook afgezien daarvan valt niet aanstonds in te zien dat de gebruiker van Google Search de autocomplete-suggestie zal opvatten als (betrouwbare) informatie die iets toevoegt aan de links waarnaar de gebruiker wordt verwezen.

Alles bij elkaar geen grond om het verzoek af te wijzen. Logisch, gezien deze feiten. Maar het zet wel de toon: iedereen die nu bij de rechter een verwijdering wil gaan eisen, komt in de schaduw te staan van dit vonnis en dat geeft toch een vervelende achterstand.

Arnoud
Wie is eigenaar van de data van je Tesla-auto?

tesla-app-data-eigendomElon, ik wil mijn data! Dat blogde ene Espen Andersen (via) naar aanleiding van zijn pogingen om inzage te krijgen in de data die het bedrijf Tesla centraal opslaat over het rij- en parkeergedrag van zijn auto. Je zou zeggen, zijn auto == zijn data, maar zo werkt het niet volgens Tesla: alleen met gerechtelijk bevel kan er inzage gekregen worden.

Data is op zich niets. Ook al verkrijgt een bedrijf data dankzij jouw input hulp, je kunt er niet zomaar een eigendomsrecht op claimen of een kopie van verlangen. (Heel misschien als de data jouw creatieve schepping is, dan zou je auteursrecht kunnen claimen.)

Hier gaat het echter om een specifiek soort data: persoonsgegevens. Data over waar je auto heen gereden is, zegt iets over jou. En wanneer data iets over een persoon zegt, is die data een persoonsgegeven. En dan zijn er meer mogelijkheden.

Iedereen die persoonsgegevens verwerkt, is verplicht daar inzage in te geven wanneer de betrokken persoon zich meldt. Dat staat in alle Europese privacywetten, waaronder onze Wbp in artikel 35:

1. … De verantwoordelijke deelt de betrokkene schriftelijk binnen vier weken mee of hem betreffende persoonsgegevens worden verwerkt.
2. Indien zodanige gegevens worden verwerkt, bevat de mededeling een volledig overzicht daarvan in begrijpelijke vorm, een omschrijving van het doel of de doeleinden van de verwerking, de categorieën van gegevens waarop de verwerking betrekking heeft en de ontvangers of categorieën van ontvangers, alsmede de beschikbare informatie over de herkomst van de gegevens.

Dat van dat ‘schriftelijk’ is wat vervelend, maar op grond van artikel 37 mag je ook in andere vorm (dus elektronisch bijvoorbeeld) het overzicht verstrekken mits een “gewichtig belang” dat eist.

Formeel is er dus geen discussie: als meneer Andersen dat wil weten, dan moet Tesla hem inzage geven in wat ze weten en dat “volledig overzicht daarvan in begrijpelijke vorm” geven. Alleen – welk Tesla? De Noorse vestiging of het Amerikaanse bedrijf dat de servers opereert waar de data naartoe gaat? Ik denk dat als je de wet letterlijk leest, je vrij snel in Amerika uitkomt en het valt niet mee Amerikaanse bedrijven aan Europese wetten te houden.

In de Google-vergeetrechtzaak bepaalde het Hof van Justitie dat Google Spanje verantwoordelijk is voor zoekresultaten door Google Inc met als motivatie dat die Inc uit Californië zo moeilijk aan te pakken is. Daar zit wel wat in maar het voelt wat geconstrueerd. Diezelfde redenering zou je dan hier toepassen om Tesla Noorwegen te dwingen met die data over de brug te komen. Ik hoop dat meneer Andersen hier een punt van gaat maken.

Arnoud