Discussiemiddag: Is een persbericht eigenlijk spam?

pers-middag.pngGisteren was ik bij een door De Perslijst georganiseerde discussie tussen de OPTA, journalistiek en advocatuur over het zakelijke spamverbod en wat dat betekent voor de pers. Met vertegenwoordigers van de OPTA, Logeion (de beroepsvereniging voor communicatie), de hoofdredacteur van journalistenvakblad Villamedia en telecomadvocaat Gerrit-Jan Zwenne beloofde dat wat.

Vorig jaar oktober is het spamverbod uitgebreid: ook ongevraagde commerciële, charitatieve of ideële mail naar zakelijke ontvangers was verboden. Dat gaf aardig wat paniek in de tent, maar nog steeds is er veel onduidelijkheid. Mag je bijvoorbeeld persberichten rondsturen naar iedereen die eruit ziet als een journalist? Of is dat ook spam? Hangt het er vanaf of het persbericht echt nieuws is of alleen maar een commercieel verhaal? En is “Mercedes lanceert nieuw model S300” dan echt nieuws?

Het panel opende met de mooie constatering dat “wat mag er nu” een simpele vraag is met een heel wat moeilijker antwoord. De veelgestelde vragen op de site van de OPTA vermelden bijvoorbeeld “Het is mogelijk dat een persbericht onder het spamverbod valt.” Wat moet je daarmee als ondernemer? Betekent dit “het kan, in theorie” of “dit is 99% zeker”? De OPTA kan dan wel geruststellend zeggen dat men niet handhavend optreedt tenzij er schade en overlast van komt, maar dat is natuurlijk geen juridische zekerheid.

En dat was waar de zaal toch naar op zoek was. De consensus leek te zijn: moeten we nu werkelijk zo moeilijk doen over persberichten in de spamwet, want welke journalist gaat dit als spam zien? Journalisten hebben meningen van belanghebbenden nodig en moeten dus veel mail krijgen met persberichten. Communicatiebureaus zullen echt niet zomaar iedereen hun persbericht sturen, want iemand een persbericht opdringen werkt alleen maar contraproductief. En mocht een journalist toch eens van werkgebied veranderen, dan kan hij via de contactgegevens bij het persbericht zich afmelden. Journalisten klikken liever drie keer iets weg dan de kans te lopen nieuws te missen.

De OPTA ziet het toch anders: wat nu als een politieke partij of Goed Doel besluit elk Nederlands bedrijf een mail te sturen omdat er NU actie voor Haïti nodig is. Daarop werd gereageerd met verwijzing naar een radiospotje van Wakker Dier, dat in het spotje mensen oproept om zich op de nieuwsbrief te abonneren. Een extreme vorm van opt-in. De zaal keurt af dat dit nodig is, maar ik zie werkelijk niet waarom. Het alternatief is dat iedere ontvanger zich maar moet gaan afmelden en dat lijkt mij ook niet werkbaar.

Dan komen we op de Hyveskrabbelzaak, waarin een berichtje op een socialenetwerkpagina ook als spam gezien werd. (Er is bezwaar gemaakt tegen de boete, dus misschien krijgen we nog wel een beroep bij de rechtbank ook.) Zwenne had zich goed ingelezen en vroeg zich af waarom Google-advertenties dan niet onder het spamverbod zouden vallen. De reactie van OPTA was opmerkelijk: inderdaad, behavioral targeting verdient aandacht en daar gaan we volgend jaar samen met Consumentenautoriteit en CBP naar kijken.

Er werden nog diverse pogingen gedaan om het met definities op te lossen. Als we bijvoorbeeld kunnen vastleggen wat ‘journalistiek’ is, dan kunnen we zeggen dat je journalisten mag spammen met persberichten. Of we definiëren “persbericht” en zeggen dat die altijd mogen. Maar het nadeel van die route is dat er dan direct misbruik gemaakt gaat worden van de definitie. Want dan heten morgen alle Viagramails ineens “PERSBERICHT”.

Als uitsmijter nog een doordenkertje: als je een dienstverlener bent die als dienst het aanleveren van nieuws en commerciële berichten heeft, moet je dan per mailing toch opt-out hebben?

Arnoud
Spywareboete DollarRevenue in stand gehouden (vrijwel dan)

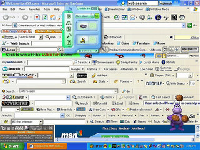
dollarrevenue-floepvensters-balken.pngDe OPTA heeft een bedrijf en een persoon onterecht een boete opgelegd voor betrokkenheid bij de DollarRevenue-spywarezaak, meldde Tweakers gisteren. Een wat merkwaardige insteek: je zou denken dat het grote nieuws is dat de EULA bij de adware/spyware als onvoldoende duidelijk werd aangemerkt en je niet langs deze weg legaal software mag installeren. Dat de OPTA dan ten onrechte één BV en één van de directeuren privé had beboet, lijkt me dan meer iets voor de vierde alinea.
De boete werd opgelegd in 2007 vanwege het ongevraagd installeren van software, wat namelijk in strijd is met de Telecommunicatiewet, of beter gezegd het Besluit Universele Dienstverlening en Eindgebruikersbelangen (Bude). Het bedrijf DollarRevenue bood via allerlei affiliates een downloader aan, dat nadat het was geïnstalleerd op de computer van een eindgebruiker, zonder tussenkomst van die eindgebruiker automatisch contact opnam met de DollarRevenue server om daar nog meer software te downloaden. Daardoor kreeg de eindgebruiker een stroom van reclameboodschappen in floepvensters en een extra zoekbalk in de taakbalk van Windows XP, plus nog de nodige narigheid.

dollarrevenue.pngNou mag dat op zich allemaal wel, mits je maar de gebruiker vooraf vertelt wat hij gaat downloaden. Dat was hier niet gebeurd: de software werd via botnets verspreid maar ook als ActiveX control aangeboden. En vanwege dat laatste maakten de DollarRevenue-jongens bezwaar tegen de boete. Bij ActiveX wordt namelijk een EULA getoond, en daar stond het allemaal heus in. Zeker sinds SP2, waarbij Microsoft de informatievoorziening rond installeren van ActiveX controls had uitgebreid.
Daar trapte de verrassed cluevolle rechtbank niet in:

Bij XP SP2 wordt immers uitsluitend algemene informatie verstrekt over de toepassing van ActiveX en wordt er geen informatie gegeven over de doeleinden en plaatsing van de downloader, de loader.exe en de advertentiebundel. Het duidelijk verschaffen van informatie komt neer op de invulling van ‘Name’ en ‘Publisher” in het standaard ActiveX venster. Met betrekking tot de naam is het vermelden van ‘Click here to agree to this download”, zoals bij DollarRevenue, ontoereikend. Deze ruimte dient immers gebruikt te worden om de naam van de software kenbaar te maken. In bijvoorbeeld het ActiveX venster van Adobe Flash Player staat duidelijk om welke software het gaat, namelijk de Flash Player. Dit is met de naam ‘click here to agree to this download niet het geval.

(Een rechter die Flash installeert? Het moet niet gekker worden.)

De DollarRevenue jongens hadden nog wat achter de hand: in de EULA stond deze toch niets aan duidelijkheid overlatende zin:

Carefully read the following license agreement and the partner software application eulas found at the above online sites, because by downloading or installing, registering for, or using the software and/or partner application software, you are consenting to be bound by and are becoming a party to these agreements applicable to your software.

Maar het noemen van een EULA plus verwijzing naar die van anderen is toch bezwaarlijk uit te leggen als voldoende duidelijke uitleg over wat deze software nu gaat doen. Verwijzen naar EULAs van advertentiebedrijven helpt daarbij niet.

Bij andere verspreidingsvormen, zoals via dat botnet of via de silent install optie (bedoeld om de eindgebruiker “een overdaad aan informatieschermen te besparen”, hoe krijg je het verzonnen) en via exploits, werd zelfs helemaal niets in beeld gebracht. Dus hoe dan ook werd artikel 4.1 Bude overtreden.

Na een kort intermezzo over de bevoegdheid (veel gebruikers van deze software woonden buiten Nederland, maar dat bleek niet relevant) maakt de rechtbank vervolgens korte metten met het argument dat het allemaal de schuld van de affiliates was. DollarRevenue verspreidde de software ook zelf, en had bovendien niets gedaan om te controleren dat de affiliates zich netjes zouden gedragen.

Arnoud

Ongevraagd commercieel krabbelen kan ook spam zijn.

De OPTA heeft een spammer met 12.000 euro beboet voor het plaatsen van 3.213.568 ongevraagde krabbels op Hyves met reclame voor een maffiaspel. Dat meldde Webwereld vorige week. Het is de eerste keer dat OPTA een boete uitdeelt voor het versturen van spam via een sociale netwerksite. Opmerkelijk, want de Telecommunicatiewet wordt nu een aardig stukje opgerekt.
Uit het boetebesluit blijkt hoe de spammert te werk ging:

Hyves heeft, na ontvangst van 1.300 klachten over deze ongevraagde krabbels, contact opgenomen met OPTA. Wegens het vermoeden van overtreding van het spamverbod heeft OPTA vervolgens een bezoek gebracht aan het woonadres van de privépersoon. Daar is bewijsmateriaal gevorderd. Op basis hiervan en uit de verklaringen van de privépersoon, bleek dat hij via een computerprogramma anonieme gebruikersprofielen aanmaakte. Deze profielen verzonden vervolgens automatisch krabbels naar willekeurige Hyves-gebruikers.

De krabbel werd ook nog eens voorzien van de naam van een vriend van de aangeschreven (aangekrabbelde?) gebruiker, om zo deze te verlokken op de link te klikken.

Juridisch opmerkelijk hieraan is dat -als je goed leest- de Telecommunicatiewet alleen verbiedt om spam te versturen aan “abonnees”, mensen die “partij zijn bij een overeenkomst met een aanbieder van openbare elektronische communicatiediensten voor de levering van dergelijke diensten” (art. 1.1 sub p Tw). Is Hyves een openbare elektronische communicatiedienst? Ik mag toch hopen van niet. Al was het maar omdat ze dan ineens aan de Wet Bewaarplicht vastzitten. Maar wellicht is de redenering dat je als Hyver ook wel abonnee bij een internetprovider bent.

De boete was overigens niet alleen gebaseerd op overtreding van het spamverbod uit artikel 11.7 Telecommunicatiewet, maar ook op het feit dat de verplichte naams- en adresvermelding voor commerciële communicatie (art. 3:15d BW) ontbrak.

Ik ga nu eens wat klachten indienen op Spamklacht.nl voor de commentspam op mijn blog.

Arnoud

Mag een vereniging haar leden spammen?

Tijdens de discussie over opt-in per algemene voorwaarden kwam nog een interessante vraag naar boven: mag een vereniging haar leden ongevraagde mails of SMS-berichten sturen?

Hoofdregel is dat je bij ongevraagde elektronische berichten (SMS, e-mail, fax, MSN, noem maar op) toestemming moet hebben voor het versturen van deze berichten. Tenminste, als die berichten “commercieel, charitatief of ideëel” zijn. Een mededeling over de sluitingstijden van het clubhuis valt daar niet onder, maar een bedelbrief voor geld om een nieuw clubhuis te bouwen wel.

Ik heb de OPTA afgelopen maandag deze vraag voorgelegd, maar helaas nog geen reactie ontvangen. Het beste advies lijkt me dus om bij het lid worden mensen te vragen of ze nieuwsbrieven, verzoeken van het bestuur en dergelijke mails willen ontvangen. Alleen: hoe formuleer je dat op zo’n manier dat mensen het wel oké vinden maar je toch je maandelijkse bedelbrieven voor een nieuw clubhuis kunt sturen?

Arnoud

Algemene voorwaarden zijn geen opt-in

Bij Rectec verscheen vorige week een interview met mij over de gevolgen van de nieuwe spamwetgeving voor werving & recruiting. Mag je per 1 oktober nog wel mensen mailen om ze een nieuwe baan aan te bieden? Dat bleek gebaseerd op een misverstand: mensen ongevraagd mailen voor commerciële aanbiedingen is allang verboden. Het nieuwe is dat je bedrijven ook niet meer mag mailen met zulke aanbiedingen.

Oftewel: het zinnetje “Acquisitie n.a.v. deze advertentie is verboden” krijgt nu juridische tandjes. Ik vond dat vroeger ook altijd een raadselachtig zinnetje, maar het betekent dus dat men niet wil dat werving&selectiebureaus gaan bellen of mailen omdat zij een alternatief weten voor de openstaande vacacture. Bijvoorbeeld: ach, u wilt geen administrateur, besteed uw administratie gewoon uit bij ons. En dat is een ongevraagde commerciële aanbieding, die dus per 1 oktober niet meer mag.

In de comments werd verwezen naar een toelichting van de OPTA op het ongevraagd bellen van bedrijven na 1 oktober. Daarin stond nog een interessante observatie, die een bom legt onder de opt-inpraktijk van veel bedrijven:

Ook bij het gebruik van belbestanden, die zijn verkregen via enquêtes of een website waarbij consumenten door het accepteren van de algemene voorwaarden of een privacy statement toestemming geven voor het gebruik van hun contactgegevens. In dat geval is er nog steeds sprake van ongevraagde communicatie. En moeten de belbestanden dus worden opgeschoond met het register.

Volgens de wet moet “uitdrukkelijk” toestemming worden gevraagd, en een zinnetje over toestemming in de algemene voorwaarden is inderdaad niet “uitdrukkelijk”. Dat belooft dus nog wat voor 90% van de Nederlandse websites die het wel zo doet.

Arnoud

Opt-out: zo moet het dus niet!

Per 1 oktober worden zakelijke mailings aan banden gelegd. Commerciële, ideële en charitatieve mails aan zakelijke e-mailadressen mogen dan alleen nog met voorafgaande en ondubbelzinnige toestemming. Jaja, zult u denken, dat wisten we allemaal al (waarom het 1 oktober moest worden in plaats van de toegezegde 1 juli weet ik nog steeds niet).

Dat het adressenbestand van allerlei mailinglijsten nu opgeschoond moet worden, begint ondertussen bij veel bedrijven ook door te dringen. Maar lang niet iedereen lijkt door te hebben dat je expliciet toestemming moet vragen. Stilzwijgen is geen toestemming. Lijkt mij logisch, maar toch zie ik (via diverse lezers, waarvoor dank) regelmatig mails als de volgende:

Ja, ik wil in de toekomst op de hoogte gehouden worden: klik hier.

Nee, ik wil in de toekomst niet op de hoogte gehouden worden: klik hier.

Na het maken van uw keuze ontvangt u per omgaande een bevestiging per e-mail. Mochten wij voor 15 september geen reactie van u hebben ontvangen, dan gaan wij ervan uit dat u onze berichten op prijs stelt.

Mooi is dat. Ik ga er vanuit dat deze lezer een spamklacht indient bij de OPTA na 1 oktober en dat dat zal leiden tot een leuke boete.

En het is “er vanuit“.

Arnoud

Spamverbod naar bedrijven pas per 1 oktober in werking

Ongevraagde e-mailreclame naar bedrijven wordt pas per 1 oktober verboden. Dat maakte het ministerie van EZ in een enkele zin in een persbericht met als titel “Telecomcontracten vanaf 1 juli makkelijker op te zeggen” afgelopen zondag bekend. Erg fijn, want heel Nederland had net geleerd dat het spamverbod ook op 1 juli uitgebreid zou worden.

Hoe je dit zou kunnen weten? Nou, niet dus, tenzij je toevallig alle persberichten van EZ leest. Want in de parlementaire stukken rond dit wetsvoorstel (30661) vind je er niets over. De laatste bronnen die ik kan vinden over wetsvoorstel 30.661 noemen namelijk 1 oktober alleen als datum voor inwerkingtreding van het Bel-me-niet register. Zo verklaarde de staatssecretaris in november vorig jaar:

Bedrijven willen niet gedurende het gehele jaar met veranderingen worden geconfronteerd. Wij hebben afgesproken om of op 1 januari of op 1 juli veran­deringen aan te brengen. … Daarom zullen wij voor de onderdelen die direct ingrijpen op de bedrijfsvoering de datum van 1 juli 2009 hanteren. Daarbij denk ik aan de contractduur en de opzegtermijnen, het bel-me-niet-register en de uitbreiding van het spamverbod, zodat dat ook zal gelden voor rechtspersonen en bedrijven. Voor deze onderdelen zal de datum van 1 juli 2009 gelden. Er wordt dus een reële overgangs­termijn in acht genomen.

Kennelijk was de lobby van de e-mailmarketingbelangengroepen dus toch in staat om nog even wat te regelen. Een andere verklaring voor deze vertraging kan ik niet bedenken.

Nou ja, heeft u nog iets langer om uw bestand met langs inmiddels onbekende weg vergaarde e-mailadressen op te schonen.

Arnoud

Is uw zakelijk mailbestand al opt-in?

spam-verboden.pngGisteren blogde ik op onze ICTRecht weblog over het uitgebreide spamverbod dat per 1 juli in werking zal treden. De grote uitdaging voor veel bedrijven wordt namelijk: welke adressen hadden we ook alweer via opt-in verkregen en welke dachten we tot in de eeuwigheid te mogen spammen?

U mag er daarbij niet vanuit gaan dat mensen die nooit hebben geklaagd over uw mailings, daarmee toestemming hebben gegeven. Opt-in wil zeggen expliciete toestemming. Stilzwijgen is niet genoeg – wie weet gooit men die mails wel ongelezen weg.

Ik ben echt heel benieuwd hoe bedrijven dit gaan aanpakken. Iemand enig idee? Of ben ik te pessimistisch over het opt-ingehalte (optingehalte? opt-in-gehalte?) van de gemiddelde Nederlandse bedrijfse-maildatabase (bedrijfsemaildatabase? bedrijfse-mail-database?) En wat zijn de spellingregels over samengestelde woorden met koppelstreepjes?

(Oh ja, beste Loek: het is ICTRecht zonder spatie.)

Arnoud

Een originele laagsteprijsgarantie

vliegticket.pngEen lezer wees me op de laagsteprijsgarantie van Vliegwinkel, met daarin deze opvallende clausule:

8. Tickets aangeboden door low cost maatschappijen zijn uitgesloten van de laagste prijs garantie, aangezien hun tarieven dagelijks zeer sterk fluctueren. Tickets voor Business Class en First Class en vakantievluchten (charters) die u via de zoekoptie “vind een vakantie” heeft geboekt, zijn eveneens uitgesloten.

Op zich mag je je garanties afgeven zoals je wilt, maar je moet wel duidelijk zijn in wat de voorwaarden zijn. Zo is het vrij normaal dat bedrijven speciale acties van concurrenten uitsluiten van een laagsteprijsgarantie.

Maar deze vind ik wel erg origineel: men garandeert goedkoper te zijn dan elke andere maatschappij, met uitzondering van de goedkope maatschappijen. Ehm, hoe bedoelt u?

Update: ik moet beter lezen, men biedt niet een algemene laagsteprijsgarantie maar een garantie dat een gegeven ticket tegen de laagste prijs beschikbaar is (dank Arnout!). En dan kan ik beter begrijpen dat men low cost carriers buiten de vergelijking houdt.

Arnoud

Hoe groot en hoe snel is een gigabyte?

harde-schijf-harddisk-image-bits-bytes.pngEen lezer vroeg zich af:

Zoals je wellicht weet worden harde schijven geadverteerd met misleidende gegevens. Zo blijkt een 1TB harde schijf 931GB groot te zijn wanneer je hem in de computer plugt. Een ander voorbeeld is de overdrachtssnelheid: SATA harde schijven worden geadverteerd met “3.0Gb/s” overdrachtssnelheid. In realiteit is dat ergens onder de 100MB/s; 3.0Gb/s is namelijk de theoretische maximumsnelheid van de SATA-standaard. Is dat geen misleidende reclame?

Het probleem zit hem hier in het verschil tussen wat computerdeskundigen “gigabyte” noemen en wat fabrikanten als zodanig aanduiden. Voor een ICT-er is “giga” hetzelfde als 230 oftewel 1.073.741.824 bytes. De fabrikanten gebruiken de klassieke definitie van “giga”, namelijk 109 oftewel 1.000.000.000 bytes. r is zelfs een aparte term voor uitgevonden: een metrische gigabyte heet een gibibyte, afgekort GiB.

Op zich zijn beide definities te verdedigen, zolang bij de koper maar duidelijk is welke men gebruikt. De afkorting “GiB” bij de omvang of snelheid zetten is duidelijk lijkt me. Maar wat mag de koper concluderen als hij “1 TB” ziet staan? Is dit een zorgvuldige fabrikant die de ICT-definitie van 1024 gigabyte (1.099.511.627.776 bytes) hanteert, of een onzorgvuldige fabrikant die 1 tebibyte bedoelt maar de verkeerde afkorting gebruikt? Of is “TB” misschien wel de goede afkorting voor het publiek waar het product voor bedoeld is?

Juridisch gezien gaat het om de definitie van de koper. Die wordt aangenomen een “redelijk geïnformeerde, omzichtige en oplettende gemiddelde consument” te zijn. Dit staat tegenwoordig ook zo in de wetgeving over oneerlijke handelspraktijken. Wie zo’n gemiddelde consument misleidt over de “aard, samenstelling, hoeveelheid, hoedanigheid, eigenschappen of gebruiksmogelijkheden” van een product, handelt onrechtmatig. De vraag is dus of die consument moet weten dat een TB eigenlijk een TiB is en dat dat best wel een paar bytes scheelt.

Voor de doorvoersnelheid geldt hetzelfde. Moet een koper weten dat “3.0Gb/s” het theoretisch maximum is dat de schijf kan lezen, en niet de in de praktijk te verwachten snelheid in een gemiddeld systeem? Of is het de eigen verantwoordelijkheid van die koper om te weten dat de uiteindelijke snelheid afhangt van de andere componenten van hun systeem?

Ik twijfel nogal. Wie goed ingevoerd is in de ICT, weet dat fabrikanten altijd de gibibyte gebruiken. Wie dat niet is, zal waarschijnlijk de ontbrekende 73.741.824 bytes toch niet missen. Dus wat is dan de misleiding?

Oftewel: maakt het uit of er “1 miljard bytes” of “1,073 miljard bytes” dan wel “Werkelijke snelheid kan lager zijn afhankelijk van uw systeemconfiguratie” op de doos staat?

Arnoud