“RET luistert gesprekken van trampassagiers af”

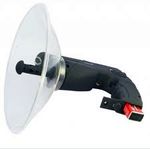
richtmicrofoon.jpgGesprekken van passagiers van de Rotterdamse vervoersmaatschappij RET worden elektronisch afgeluisterd en gebruikt voor beveiligingsdoeleinden, meldde Elsevier. In eerste instantie wilde men niet toelichten hoe of wat, maar na enige herrie kwam men met “Op onze stations hangen camera’s met microfoons waarmee live meegekeken en -geluisterd kan worden door een meldkamer.” Want tsja, beveiliging hè.

Het afluisteren van gesprekken is strafbaar, ook als dat in de openbare ruimte gebeurt. Wanneer je heimelijk een gesprek opneemt waar je geen deelnemer aan bent, pleeg je een strafbaar feit (art. 139b Strafrecht). Het moet gaan een gespreksopname, dus een camera die alleen activeert wanneer het geluidsniveau boven de X decibel komt, is niet verboden.

Ook moet het opnemen met een technisch hulpmiddel gebeuren. Horen wat men verderop in de tram met elkaar bespreekt, is niet strafbaar. Met een richtmicrofoon meeluisteren is wél strafbaar. (Niet dat je ooit in de tram een richtmicrofoon zou willen gebruiken, wat ik zo al hoor dóór mijn mp3speler heen is al erg genoeg.)

Roepen dat je het doet om de beveiliging is dus niet genoeg. En roepen dat het hetzelfde is als een bewaker op de tram zetten die het hoort is óók niet genoeg. Een bewaker zet je niet zomaar op elke tram, maar een microfoon kan wel en omdat afluisteren daarmee eenvoudiger wordt, zijn hiervoor de regels strenger.

Een sticker op de deur én de microfoons pontificaal in beeld maakt de opnames niet meer heimelijk, en dan is het weer wel toegestaan. Je vraagt je dan ook af wie er op het idee kwam die microfoons te verstoppen.

Arnoud<br/> PS: Nee, geen Pirate Bay/Brein blog vandaag. Ik werd even iets te depressief gisteren van de uitspraken.

Netneutraliteit en cookiewet zijn een feit

neutral.jpgNederland is netneutraal, juichte Bits of Freedom gisteren. De Eerste Kamer besliste gisteren dat het in Nederland wettelijk verboden gaat worden om internettoegang te filteren of beperken. Ook is de bij marketeers omstreden cookiewet aangenomen (die was deel van hetzelfde wetsvoorstel namelijk). Voor cookies is nu ondubbelzinnige browsergebaseerde impliciete uitdrukkelijke (argh) toestemming nodig en tenzij de site het tegendeel bewijst, is een cookie een verwerking van persoonsgegevens zodat de Wbp daarop losgelaten kan worden. De wet treedt op 1 juli 2012 in werking, hoewel het cookiestuk pas gehandhaafd zou moeten gaan worden vanaf volgend jaar.

De netneutraliteitswet zet een dikke streep door alle pogingen van providers om geld te verdienen met iets anders dan afrekenen per megabyte of op basis van bandbreedte. Skype blokkeren, WhatsApp filteren of Youtube tegen premiumtarief: vergeet het maar. Een provider is een neutraal doorgeefluik; wie internet aanbiedt, moet internet aanbieden en niet een halfslachtig soort semi-internet, of traag internet met upselling naar “echt” internet.

De uitzonderingen zijn beperkt en vooral gericht op het technisch goed laten werken van de diensten. Zo mag men blokkeren of filteren om congestie tegen te gaan, maar dan wel neutraal (dus niet specifiek Youtube blokkeren onder het mom “veroorzaakt congestie”). Het tegenhouden van virussen en andere rommel mag ook, maar als dat bij eigen klanten gebeurt (vanaf hun besmette PC) dan moeten zij eerst gewaarschuwd worden. Spam tegenhouden als provider mag, maar alleen met voorafgaande toestemming. Oh, en als de rechter het zegt dan móet een dienst of site worden geblokkeerd. Dus nee, de Pirate Bay blokkade gaat er niet af vanwege netneutraliteit.

Eén opmerkelijke uitzondering is het “SGP-filter”, een op het laatste moment door de Tweede Kamer aangenomen uitzondering die zegt dat een provider content mag filteren op verzoek van de klant vanwege diens ideologische motieven. Deze uitzondering werd aangenomen om te zorgen dat enkele providers (Solcon, Kliksafe) hun specifiek op de streng-christelijke markt toegesneden internetpakketten konden blijven aanbieden. Deze providers weren actief onchristelijke sites, waar niet-Bijbelcompatible informatie te vinden is, zoals pornografie, afbeeldingen van God of uitleg over homoseksualiteit. Op grond van de netneutraliteit mogen ze dit blijven doen, hoeweer een reparatiewetje in de lucht hangt die dit ongedaan wil maken.

De cookiewet bepaalt dat vanaf 1 juli dus toestemming moet worden gevraagd voor cookies, tenzij deze alleen maar bedoeld zijn voor het technisch goed laten werken van een dienst. Een winkelwagentje mag dus met cookies blijven werken, en ingelogd blijven dankzij een sessiecookie is en blijft prima zonder aparte toestemming. Maar een cookie dat ingezet wordt om bij te houden wat je voorkeuren of interesses zijn, mag vanaf 1 juli alleen nog met toestemming.

Het grote debat (met name bij marketeers die de bui wel zagen hangen dat dit nooit zou gaan werken) is hoe je die toestemming krijgt. Je zou met browserinstellingen kunnen werken, alleen zijn die veel te grofmazig – je kunt cookies aan en uit zetten, en dat is het wel zo’n beetje. Geen enkele browser biedt vandaag de dag een optie om te kunnen zeggen “Ga weg met je DoubleClick cookie, maar ach Sanoma mag me best volgen”. En dat is wat volgens de wet nodig is bij een browsergebaseerde toestemming.

Dat wordt dus nog een leuke. Ik zie dat Drupal alvast cookie compliance ingebouwd heeft, en andere CMS-en zullen wel gaan volgen. Ook verwacht ik browserplugins die wél de benodigde toestemming kunnen faciliteren. Misschien een leuk projectje voor de marketingbranche om te gaan sponsoren?

Arnoud

De persoonlijke aansprakelijkheid van werknemers

je-hoeft-niet-gek-te-zijn-om-hier-te-werken-maar-het-helpt-wel.jpgRegelmatig krijg ik vragen over wanneer je als werknemer persoonlijk aansprakelijk bent voor zaken die misgaan op het werk. Dat varieert van mensen die een opdracht krijgen die tegen de wet ingaat tot mensen die persoonlijk moeten meetekenen bij een geheimhoudingsovereenkomst die hun werkgever aangaat of mensen die fouten maken waarna de werkgever zegt “daar heb ik geen opdracht toe gegeven dus dat mag je zelf betalen”. Dus vandaag even een uitstapje naar het arbeidsrecht: wanneer kun je als werknemer persoonlijk aansprakelijk gehouden worden voor dingen op het werk?

Uitgangspunt is dat de werkgever bepaalt welk werk er wordt gedaan en hoe dat moet gebeuren. Daarmee is het logisch dat hij dus ook de verantwoordelijkheid (én de aansprakelijkheid) draagt voor dat werk. Dat staat dan ook zo in de wet (art. 7:661 BW). Pas bij “opzet of bewuste roekeloosheid” van de werknemer ligt er aansprakelijkheid bij hem, en de lat daarvoor ligt érg hoog. Je moet hebben geweten dat de kans groot was dat er iets goed mis kon gaan. En als je “gewoon” je werk doet, is daarvan eigenlijk nooit sprake. Ook niet als je fouten maakt, fouten maken hoort bij het werk en is dus risico werkgever.

Er moet iets zijn dat je de werknemer persoonlijk (dus zonder zijn werknemerspet) kunt verwijten. In deze zaak was bij een stichting een doos met “erasmania” (spullen over Erasmus) verdwenen. Die waardevolle collectie stond gewoon op een plank op het kantoortje van de directeur. Heel slordig dus, en de stichting was dus aansprakelijk voor het kwijtraken. En de directeur zelf ook:

[Haar] treft persoonlijk een ernstig verwijt van het feit dat zij ” als directeur van de stichting en als degene die tot de uitlening van de erasmiana het initiatief had genomen ” de erasmiana heeft opgeborgen op een ook voor derden toegankelijke en van buitenaf zichtbare plek om vervolgens lange tijd niet meer naar de erasmiana om te kijken, zeker gelet op haar voorafgaande toezegging aan [eiseres] de erasmiana “in een gesloten vitrine” tentoon te stellen.

De wijze van beveiligen was hier dus haar eigen keuze, waarbij ze zélf had gezegd een gesloten vitrine te gebruiken en daar vervolgens van afweek. In die situatie kun je inderdaad wel spreken van bewuste roekeloosheid.

Aansprakelijkheid bij de werknemer leggen kan wel, maar onder twee strikte voorwaarden: (1) Dat moet schriftelijk zijn afgesproken, en (2) de werknemer moet er voor verzekerd zijn. In de ICT is (2) vrijwel onmogelijk, probeer maar eens een beroepsaansprakelijkheidsverzekering te krijgen in die branche. Lukt je niet. Verzekeren tegen fysieke schade kan wellicht wel, maar dat is het probleem zelden bij ICT-werknemers.

Een reglement gaat hier weinig aan veranderen. In deze zaak was schade aan een bedrijfsauto aangericht door de chauffeur, die volgens een gebruikersovereenkomst en het autoreglement daarvoor een eigen risico had aanvaard. Maar de rechter negeert dat compleet: was er bewuste roekeloosheid? Nee? Dan geen aansprakelijkheid, punt.

En wat nu als de werknemer de wet overtreedt? Die vraag krijg ik heel vaak van securitymensen en systeembeheerders, die bijvoorbeeld gevraagd worden alle werknemers structureel in het geniep te monitoren of zelfs om een privémailbox te kraken omdat men iemand weg wil werken. We gaan wederom vergelijken met auto’s (wat sowieso moet bij ICT-vraagstukken, maar in dit geval omdat alle rechtspraak over auto’s gáát).

De Hoge Raad bepaalde in 2008 dat de werkgever verkeersboetes van de werknemer niet hoeft te betalen, ook niet als deze zijn begaan als onderdeel van het werk. Dit is gewoon de eigen verantwoordelijkheid van de werknemer. Je kunt dat doortrekken naar de ICT-medewerker die zelf strafbare feiten begaat op het werk, dat is zijn verantwoordelijkheid. Maar het kan anders komen te liggen als de werkgever het begaan van de overtreding heeft bevorderd, bijvoorbeeld door speciale instructie te geven of door materiaal ter beschikking te stellen waar de overtreding door veroorzaakt wordt. In deze zaak ging het om een te zwaar beladen vrachtwagen, wat de chauffeur moeilijk verweten kan worden (want hij had zelf niets te zeggen over het beladen).

Arnoud<br/> PS: meelezende arbeidsrechtjuristen, ik hoor graag van jullie 🙂 En als jullie interesse hebben in verwijzingen van werknemers met dergelijke vragen dan helemaal.

Wat mag een docent met telefoons van leerlingen?

Een minderjarige lezer vroeg me:

Bij ons op school is het een populaire straf om telefoons in te nemen om van alles en nog wat. Bij bellen in de klas okee, maar het gebeurt ook wel als we gewoon iets te lang op het plein rondhangen. Of niet hard genoeg werken in het huiswerklokaal. Kan dat zomaar? En hoe lang mogen ze de telefoon dan bij zich houden?

Een school is bevoegd om sancties op te leggen om de goede gang van zaken op de school te bewaren. Zij mag zelf bepalen wat die sancties zijn, zolang ze maar redelijk en proportioneel zijn. Een week je telefoon kwijt omdat je kauwgum kauwt, is niet proportioneel, maar de hele dag je telefoon kwijt omdat je zat te sms-en onder de les is dat wel.

De op te leggen sancties moeten in het leerlingenstatuut zijn vastgelegd. Dit is een wettelijk voorgeschreven document (artikel 24g Wet voortgezet onderwijs), waarin de rechten en plichten van leerlingen moeten staan. Ook moet zijn toegelicht hoe “uitvoering wordt gegeven aan de bescherming van gegevens uit de persoonlijke levenssfeer”, oftewel hoe de school bij dit alles de privacy van de leerlingen gaat bewaren.

Er is geen rechtspraak over mobieltjes, of zelfs maar in het algemeen over onterechte straffen door een school. Wel zijn er uitspraken van diverse klachtencommissies. Deze zijn ingesteld op grond van die wet, maar kunnen geen bindende uitspraken doen. Er zijn een paar uitspraken over telefooninbeslagname, maar het is moeilijk daar een duidelijke lijn in te zien.

Ik denk dat je in 2012 wel mag stellen dat de mobiele telefoon op het voortgezet onderwijs een primaire levensbehoefte van de leerling is. Al in 2008 vond de Landelijke Klachtencommissie Onderwijs werd in 2008 dat telefoons alleen tijdens schooltijd ingenomen mogen worden:

De samenleving is van dien aard dat door de Commissie aan de telefonische bereikbaarheid van de vo-leerling bij het verlaten van de school na zijn laatste uur een doorslaggevend belang wordt toegekend.

Innemen tijdens schooltijd is dus mogelijk. (Wat in de praktijk neerkomt op: ‘innemen gedurende één schooldag’.) Maar dan moet dat wel in het reglement van de school staan, en moet er een (algemene) beroepsmogelijkheid zijn voor het geval de leerling het oneens is met het innemen van zijn telefoon.

Een ingenomen telefoon moet natuurlijk veilig bewaard worden, en dat is dus niet de binnenzak of bureaulade van de docent. En de docent mag niet fysiek geweld gebruiken (ik zeg het maar even) om de telefoon in beslag te nemen. Hij mag alleen eisen dat het toestel wordt afgegeven, en gebeurt dat niet dan kan dat leiden tot schorsing van de leerling. Maar fysiek dingen uit handen trekken kan écht niet.

Helaas veel voorkomend is dat leerlingen rare of vervelende filmpjes of foto’s maken van schoolsituaties, medeleerlingen of docenten. Dit kan op zich prima in het leerlingenstatuut worden verboden, en als iemand wordt betrapt dan kan men op die grond ingrijpen. De regels kunnen zelfs bepalen dat zulke foto’s of filmpjes moeten worden gewist.

De Landelijke Klachtencommissie Onderwijs vond het niet meer dan normaal dat als een leerling een ‘verboden’ filmpje niet wil wissen, de docent dat even doet:

Dat verweerder vervolgens de gewraakte filmpjes wilde verwijderen toen klaagster daarmee in gebreke bleef, acht de Commissie niet meer dan redelijk en in het geheel niet strafbaar, zoals door klaagster is gesteld.

Ik vind dat best opmerkelijk, want de politie mag dat niet – je wist immers zo het bewijs en zet daarmee de betrokken leerling op forse achterstand bij een klacht. En de docent natuurlijk ook: als de leerling stellig volhoudt dat iets heel anders is gewist, wat ga je dan zeggen als docent?

Als je gaat zoeken op leerlingenstatuten over mobiele telefoons dan kom je best aparte dingen tegen trouwens. Scholen die mobieltjes compleet verbieden, die het maken van foto’s behandelen als strafbaar feit (wat het niet is) en scholen die een telefoon twee weken innemen als ie aan blijkt te staan vóór 15:40 op een schooldag (“Er vindt geen restitutie van abonnementskosten of sim-kaart plaats.”). Zouden ze die regels ook aan leraren opleggen?

Arnoud

Wat gebeurt er met digitale data en accounts na je overlijden?

Een lezer wees me (dank!) op een artikel in The Economist waarin ik onder meer zag dat er zo’n 14 miljard aan digitale mp3’tjes rondzwerft in Groot-Brittannië. Maar wat gebeurt daarmee als je dood bent? Van mailboxen tot social media accounts en opgeslagen content, het is een open kwestie die maar nauwelijks geregeld is.

In Nederland (noch bij mijn weten in de VS) is er een expliciete regel over toegang tot of eigendom van een account na overlijden van de houder. We hebben alleen enigszins indirect de regel dat bij een “overeenkomst van opdracht”, een contract waarbij iemand belooft een dienst voor je te verrichten, deze alleen eindigt bij de dood van de opdrachtgever als dat volgt uit het contract (dus als het er staat) én de dienstverlener in kennis is gesteld van het overlijden (art. 7:410 BW).

Er moet dus iets in de regels staan over overgang van een contract en/of toegang na overlijden. Dit verschilt van dienst tot dienst en kan zelfs van dag tot dag veranderen als men de voorwaarden weer eens gezellig aanpast. Ik zocht een paar voorbeelden, en dat viel nog niet mee. Facebook heeft niets over accounttoegang bij overlijden, en tussen de regels door lijkt er te staan dat je het account kwijtraakt zodra men doorkrijgt dat je dood bent. Maar ze hebben dan weer wél een speciaal formulier waarmee een account om te zetten is naar een digitaal gedenkteken.

Ook Hyves zegt niets in de voorwaarden over overlijden van de hyver. Maar ook zij hebben een In Memoriam-optie.

Bij Google zeggen ze niets over licenties of eigendom, of over toegang na overlijden. De Gmailbox of Google-Drivedata zal niet zomaar worden weggegooid, maar of je toegang krijgt als erfgenaam is een open vraag. In 2004 had Yahoo! een akkefietje hierover: de vader van een overleden soldaat wilde bij zijn zoons mailbox. Yahoo! had daar wel een regeling voor, maar je moest dan binnen 90 dagen bij de rechter toestemming voor contractsovername halen. Zo niet, ging je account de digitale prullenbak in. Pijnlijk.

Flickr! (van Yahoo!) zegt! expliciet! dat! je! account! opgeheven! wordt! na! je! dood! Leuk is dat, daar gaan je foto’s dus. En dat terwijl foto’s zo’n beetje het enige zijn waar wél duidelijk rechten van blijven bestaan na overlijden: auteursrechten zijn deel van de boedel, en gaan dus bij overlijden als deel van de erfenis over.

De voorwaarden van Linkedin (die er expliciet menen bij te moeten zeggen dat een contract juridisch bindend is, argh) vermeldt helemaal niets over overlijden, maar bepaalt wél dat jij eigenaar bent van al je data. Je zou daarmee dus als erfgenaam (of voormalig werkgever van de overleden werknemer) toegang kunnen eisen. Linkedin heeft een contactformulier voor nabestaanden, dat wel vereist dat je toegang hebt tot een mailbox die aan het account gekoppeld is.

Ook Twitter zegt niets over accounts van overleden twitteraars. Wel hebben ze regels over het deactiveren van accounts in die situatie.

Merkwaardig wel. Zou iedereen gewoon vergeten dat je in de voorwaarden óók iets moet zeggen als je zo’n regeling op gaat zetten? En waarom zou de regeling zo vaak zijn “wij heffen het account op” en alleen bij de grote profielenboeren “we kunnen er een In Memoriam van maken”?

En even heel praktisch: hoe hebben jullie de toegang tot al je accounts geregeld bij overlijden? Kán iemand je account overnemen en bv. je vrienden of contacten inseinen? Wil je dat?

Update (8 mei) in de comments meldt Matthias over Multiscope-onderzoek waaruit blijkt dat 66% van de Nederlands nog nooit over dit onderwerp heeft nagedacht. Als ze dat wel doen dan wil ruim 6 van de 10 mensen gelijk alles (laten) verwijderen. Ook op deze link een “social media testament” waarin je kan aangeven waar je geregistreerd bent en wat er mee moet gebeuren na je overlijden. Creatief!

Arnoud

Auteursrecht op programmeertalen kan niet (of je moet wel heel creatief zijn)

little-sas-boek.jpgOp programmeertalen (en dataformaten) rust geen auteursrecht. Ietwat kort door de bocht, maar dat is wel zo ongeveer wat het Hof van Justitie bepaalde in haar arrest van gisteren. Kort door de bocht, want het kán wel, maar het is zeker geen automatisme.

In deze zaak ging het om een interpreter voor de SAS taal. Deze taal is ooit door SAS ontwikkeld als onderdeel van hun analysesoftware, en het bedrijf WPL besloot een eigen interpreter (emulator) te maken die programma’s in die taal kon verwerken zonder dat je SAS nodig had. Dat vond SAS niet leuk, en dus werden de advocaten losgelaten: een beetje iemands taal interpreteren, dat is auteursrechtschending, wat zullen we nou krijgen. (Ok, én de handleidingen overtypen, dat ook, maar daar ging het bij het Hof niet om.)

Het Hof grijpt de gelegenheid aan om er eens goed voor te gaan zitten: wat betekent dat nu eigenlijk, auteursrecht op software. Want software is altijd een probleemkindje geweest in het auteursrecht. Vanaf het begin waren de meningen verdeeld of software -toch een nogal utilitair product- wel onder het auteursrecht -toch voor creatieve kunstzinnige uitingen- gerekend moest worden. Het octrooirecht lag meer voor de hand, alleen dan zou 95% van de software niet beschermbaar zijn en dat was dan ook weer niet de bedoeling. Uiteindelijk is het opgelost door gewoon te zeggen “software is een creatief werk, punt”.

Maar ja, in het recht is “punt” nóóit het einde van een discussie. We gaan gewoon vrolijk verder over wat die punt dan betekent, hoe je ‘m kunt oprekken, of het eigenlijk geen puntkomma had moeten zijn en welk punt ermee gemaakt wordt.

Auteursrecht op software geldt niet voor de user interface, weet u nog? Het Hof kwam in 2010 tot die conclusie met het argument dat software een werk is dat de computer iets laat dóen, en de interface als zodanig dóet niets. De interface is alleen beschermd als ‘ie kunstzinnig is (overigens heb ik een *****-hekel aan kunstzinnige interfaces want de knoppen zitten nooit waar ik wil en keyboard shortcuts heb je al helemaal niet), en niet enkel omdat ‘ie aan een computerprogramma hangt.

Die lijn trekt het Hof nu door: het moet echt gaan om de broncode en/of objectcode als zodanig (argh), en van inbreuk kan dus pas sprake zijn als een van die twee ergens terug te vinden is in het werk van de ander. Letterlijk of niet-letterlijk, maar het moet er wel zijn.

De functionaliteit, de programmeertaal en de bijbehorende bestandsformaten zijn geen deel van de code, maar zijn meer achterliggende ideeën of uitgangspunten waarmee je die code maakt. En dus vallen ze buiten het werk als zodanig.

En ja, dat is ook de bedoeling, aldus het Hof:

to accept that the functionality of a computer program can be protected by copyright would amount to making it possible to monopolise ideas, to the detriment of technological progress and industrial development.

Wat daarmee niet kan, is mensen verbieden om dit formaat of de taal te achterhalen middels reverse engineeren. Dit kan niet op grond van het auteursrecht, en ook niet op grond van een licentiecontract. Want dat is namelijk de truc: je geeft een licentie op de software zelf (de broncode of objectcode dus) en daarin bepaal je dat je oh ja de programmeertaal niet mag reverse engineeren.

Eventueel is het mogelijk dat een creatief uitgewerkt dataformaat als zodanig wél beschermd is, maar dan moet er dus in dat formaat zélf iets creatiefs aan te wijzen zijn. Net als die kunstzinnige interface. Dat kan, maar is niet eenvoudig. Ik herinner me van lang geleden een anti-spam truc waarbij je een licentie op een haiku moest nemen om je mail geaccepteerd te krijgen (met als algemene voorwaarde “ik verstuur geen spam”). Dat is dus op zich een auteursrechtelijk houdbare constructie, maar wel redelijk gezocht. Ik durf dus wel te zeggen “auteursrecht op programmeertalen en -concepten kan niet”, maar ik ben heel benieuwd welke argumenten softwareauteursrechthebbenden gaan verzinnen om hier toch tegenin te gaan.

Arnoud
Algemene voorwaarden van cloudaanbieders

ik-accepteer.pngOh jee, algemene voorwaarden van cloudaanbieders. De afgelopen week werd ik overstélpt met mensen die wilden weten of Google Drive werkelijk alle rechten opeiste rond de bestanden die je daar kon parkeren. En dat was niet de eerste keer dat zo’n vraag aan de orde was. Bij zo ongeveer elke nieuwe dienst is tegenwoordig standaardvraag één “wat mogen ze van de voorwaarden met je content”, met als standaardantwoord “oh nou van alles want die voorwaarden zijn wel heel erg vaag” en standaardconclusie “nou ja die soep wordt uiteindelijk toch niet zo heet gegeten anders zou het wel verboden worden toch?”. Of zoiets. Zucht.
Nee, Google Drive eist niet meer rechten dan andere diensten. Net zoals iedereen willen ze gewoon alles kunnen doen met je content, mits dat redelijkerwijs binnen de context van hun dienst te kletsen is. Je videootjes gaan niet snel naar “Funniest Google Drive Movies” (hoewel dat bij Youtube ondertussen wél massaal gebeurt) en je geheime bedrijfsdocumenten worden niet bij opbod aan de concurrent verkocht. Maar ze scannen om relevante advertenties te tonen zou geen probleem moeten zijn.

Er wordt dan wel bij gezet dat je rustig maar eerlijk eigenaar blijft van je content, maar dat is een beetje een dode mus: auteursrechten kún je niet afstaan via algemene voorwaarden. Uiteindelijk gaat het dus om de gebruiksrechten die men opeist, en die zijn dus best wel breed.

Mag dat? Ja, dat mag, vooral bij gebrek aan regels die zeggen wanneer het niet meer mag. Dat is een persoonlijk stokpaardje van me: waarom hebben we wél drie kilometer regels voor consumentenbescherming bij koop in een winkel, en nul specifieke regels over webdienstgebruik?

Natuurlijk, er is een open norm die zegt dat je naar consumenten toe geen onredelijk bezwarende voorwaarden mag hanteren. Maar is het onredelijk bezwarend om te zeggen “Wij mogen alles doen met uw content dat redelijkerwijs past binnen de dienst, inclusief toekomstige versies daarvan”? Dat is toch logisch, dat ze dat moeten mogen? Zeker in combinatie met “en u mag natuurlijk altijd weg als het u niet bevalt” waarna de licentie eindigt.

Ik herhaal nog maar eens mijn voorstel uit 2011:

Websitevoorwaarden mogen nooit auteursrechten opeisen. Ze mogen alleen een beperkte licentie opeisen die niet verder mag gaan dan noodzakelijk is voor het leveren van de dienst zoals die bestaat op het moment dat de gebruiker zich inschrijft.

Wil een site meer doen met die inhoud, dan moet daar apart toestemming worden gevraagd. Deze toestemming mag niet op voorhand worden bedongen, en weigeren van deze toestemming mag niet leiden tot verwijdering of uitsluiting van de dienst als geheel.

Ondertussen ben ik wel een stuk(je) cynischer over het concept “toestemming vragen” aan de gemiddelde internetter. Want die klikt immers tóch wel ja, ongeacht wat er staat. Dan kun je natuurlijk zeggen “dat is dan maar dom en dan moeten we hem beter opvoeden”, wat op zich redelijk is. Alleen, de internetmarkt is ook wel weer zo dat hoe goed opgevoed je ook bent, je niet ontkomt aan bepaalde diensten. Je toestemming “gewoon” weigeren aan Google is vrijwel volledig onmogelijk. Maar “gewoon verbieden dus die flauwekul en één wettelijke licentie met duidelijke grenzen opnemen” levert een berg schuimbekkende internetondernemers op.

Het enige dat ik kan bedenken dat als soort tussenvorm zou kunnen werken is een soort van Creative Commons voor online diensten. Duidelijke icoontjes die specifieke activiteiten aangeven. “Uw content wordt alleen voor de dienstverlening gebruikt” of “Pas op, iedere wel/niet commerciële exploitatie van uw content mogelijk”. Alleen lijken de meeste dienstverleners niet echt te houden van klare taal – of komt er een disclaimer onder “Let op: indien de werkelijke voorwaarden afwijken dan gaan die boven deze labels” en dat schiet ook weer niet op.

Arnoud

Ja, software kun je kopen!

Software is geen zaak, maar je kunt het toch kopen. Ook als de leverancier het een licentie noemt. Dat bepaalde onze Hoge Raad gisteren in cassatie van een arrest uit 2010. Wel is het arrest beperkt tot standaardsoftware die je voor onbepaalde tijd verkrijgt, dus maatwerkregelingen en tijdelijke licenties zijn en blijven licenties.

De zaak was aangespannen omdat een stuk standaardsoftware niet goed werkte. De licentienemer had daarover geklaagd, en de softwaremaker beriep zich op de wettelijke regel die bepaalt dat je bij een aankoop van een product “binnen bekwame tijd nadat hij dit heeft ontdekt” dit moet melden (art. 7:23 BW), wat de klager dus niet gedaan had. Maar wacht eens even, software (standaard of maatwerk) is toch helemaal geen product? Een product moet voor menselijke beheersing vatbaar zijn (pijn doen als ’t op je voeten valt, zeg maar) en software is dat niet.

De Hoge Raad vindt het echter zinvol om de regels over koop ook door te trekken naar software. De wetgever heeft immers ‘koop’ echt niet specifiek bedoeld voor fysieke zaken. Ook vermogensrechten kun je kopen (art. 7:47 BW), en die zijn ook bepaald niet stoffelijk. Wel moet je dan even kijken in hoeverre het recht rond koop ‘past’ bij dat vermogensrecht.

Meer algemeen rechtvaardigt de Hoge Raad dit standpunt met een erg fijne schop tegen de schenen van de “nee het is slechts een licentie en uw aanspraken op juistheid zijn contractueel uitgesloten”-softwarelicentiegevers:

Deze toepasselijkheid is ook wenselijk omdat de kooptitel een uitgewerkte regeling geeft inzake conformiteit, klachtplicht en verjaring, en omdat met die toepasselijkheid de rechtspositie van de koper wordt versterkt (met name in het geval van consumentenkoop en koop op afstand). In al deze opzichten bestaat geen aanleiding de aanschaf van standaardsoftware te onderscheiden van de koop van zaken en vermogensrechten.

Oftewel, het is de bedoeling dat mensen de regels rond koop kunnen gaan inzetten bij het betrekken van standaardsoftware. Dank u.

Op grond van dit arrest kun je dus bij defecte software net zo goed als bij een defecte auto (sorry, die vergelijking móet gewoon) eisen dat de leverancier tot herstel of vervanging opgaat. En bij consumentensoftware kan dat niet worden uitgesloten of beperkt.

Wel kom je dan meteen uit bij de vraag wannéér sprake is van defecte software. Software moet immers voldoen aan de redelijkerwijs gewekte verwachtingen, en probleemloze software mag je écht niet verwachten.

Arnoud

Joodse organisaties klagen Google aan om AutoComplete-suggesties

joods-auto-aanvullen.pngGoogle is door een aantal Joodse organisaties aangeklaagd omdat de Franse versie van de zoekmachine te vaak automatisch het woord ‘juif’ (jood) zou suggereren bij het zoeken naar naar joodse mensen. Dat meldde Nu.nl gisteren. De omschrijving “de wet die de samenstelling van een databank met etnische gegevens verbiedt” gaf me zó veel jeuk dat ik er op Koninginnedag over moest bloggen. Want het gaat gewoon over de Wet bescherming persoonsgegevens, laten we het niet enger maken dan het is.

Die wet verbiedt inderdaad het aanleggen van databanken (bestanden) met ‘bijzondere’ persoonsgegevens, waaronder ethische afkomst, religie of ras. Je mag dus niet zomaar bijhouden of een bepaald persoon een Jood of een jood is (ja, dat maakt uit). Uitgezonderd enkele nu niet relevante situaties heb je gewoon uitdrukkelijke toestemming nodig als je dat soort gegevens wil verwerken. En ja, de definitie van “verwerken” is zó breed dat Google’s bijelkaargooien en correleren er ook onder valt.

Er is één uitzondering die Google misschien kan helpen: als de gegevens door de betrokkene zelf duidelijk openbaar zijn gemaakt, is het verder verwerken daarvan minder snel een probleem. Zeggen dat de paus katholiek is, is dus niet verboden en je hoeft hem niet vooraf te vragen of je dat mag doen. Google haalt haar informatie uit openbare bronnen, en je mag in het algemeen denk ik wel aannemen dat als die bronnen tot een autocomplete-suggestie leiden, die bronnen legitiem zijn en dus zich op de betrokkene zelf baseren. Ik kan me moeilijk voorstellen dat iemand zijn Joodse/joodse identiteit geheim houdt terwijl Google het wél weet, en voldoende zeker van z’n zaak is om er een AutoComplete suggestie van te maken. Maar ik geef wel meteen toe dat het zeker geen gelopen race is met dit argument.

Als Google dit argument niet kan gebruiken en ook geen toestemming kan laten zien, dan hebben ze inderdaad een probleem. Het verweer “het is een automatisch proces” zal ze echt niet helpen, want het is hún automatisch proces en dat moeten ze maar privacytechnisch op orde krijgen dan. Ja, zo rolt de privacywet.

Ook het verweer dat zij slechts informatie van anderen doorgeven, zal niet opgaan. Bij een snippet met een zoekresultaat waarin staat dat iemand Jood is, zal dat wellicht nog helpen, want Google heeft geen controle over wat mensen op webpagina’s zetten. Maar over de AutoComplete-suggesties hebben ze wél controle. Dat hebben ze al vaak genoeg laten zien wanneer er weer eens “aanstootgevende of anderszins bezwaarlijke” termen geblokkeerd werden. Van porno tot torrent, er is heel wat waarbij de zoekmachine ineens geen suggesties meer heeft.

Dat mag, en zakelijk gezien is het verstandig voor Google (want tieten en piraterij zijn niet goed voor het imago), maar het leidt wél tot aansprakelijkheid voor hetgeen ze dan nog doorlaten. Zo werd het bedrijf in 2011 in Italië veroordeeld voor een autosuggestie van “oplichter” bij iemands naam. Ook in Japan werd gevonnist dat het automatisch suggereren van negatieve termen smaad opleverde (of privacyschending, het artikel is niet helemaal duidelijk).

Ik snap het punt van de aanklagers dus, en juridisch hebben ze zeker een goede kans. Ik blijf alleen wel steeds meer zitten met het gevoel dat de privacywet zo de innovatie wel érg in de weg gaat zitten.

Arnoud<br/> PS: dat nummer rechtsonder is op veler verzoek toegevoegd als referentie. Wie geen lange URL wil noemen in een paper of scriptie, kan volstaan met het AE-nummer en/of datum.