Nederlander krijgt 18 maanden cel voor verkoop GTA-cheatcodes

Photo by Eren Li on Pexels

Een 25-jarige man uit de gemeente Noordoostpolder is veroordeeld tot een celstraf van achttien maanden vanwege de verkoop van software om vals te spelen in Grand Theft Auto V.  Dat meldde Nu.nl vorige week. De man zou met de illegale handel honderdduizenden euro’s hebben verdiend. Cheatcodes als computervredebreuk?

Als ik het vonnis erbij pak, dan blijkt het te gaan om cheat-software en dat voelt toch net wat anders:

Via de website [website 3] wordt diverse software aangeboden om in een game te kunnen cheaten’. Eenvoudig omschreven wordt de software gebruikt om in het spel acties uit te voeren die normaliter niet uitvoerbaar zijn. Ik zag dat er onder andere software te koop was op [website 3] , waar, vanuit de productomschrijving of productvideos bleek, dat een gameserver door het gebruik van de software belast werd of voor andere spelers onspeelbaar werd gemaakt: Phaze Redengine Premium Menu en Lumia Redengine Premium Menu.
Voor wie niet dagelijks in de GTA wereld rondhupst: FiveM is een legitiem multiplayer-modificatieplatform voor GTA V waarmee servers eigen auto’s, maps, scripts, spelregels enzovoort kunnen draaien. Maar ook andere software, zoals Redengine dat allerlei cheatfuncties mogelijk maakt:
Phaze Lua Menu. The big Lua menu for the redENGINE Executor, formerly known as Nexus. Silent aim with hit chance and prediction, a detailed overlay with chams and radar, a complete vehicle workshop, world and weather control, and server tools on top: trigger finder, event logger, resource blocker and webhook finder.
Artikel 350b Strafrecht verbiedt ‘hackingtools’, hulpmiddelen voor het plegen van twee cyberdelicten: vernielen/verstoren van een server, en het manipuleren van de daar opgeslagen gegevens. Daarnaast zijn inbraaktools verboden (art. 139d), tools die “hoofdzakelijk geschikt gemaakt of ontworpen” zijn om computervredebreuk mee te plegen.

De uitspraak laat mooi zien dat de rechter kijkt naar hoe de software wordt gepresenteerd en wat het voornaamste beoogde doel is. Dat er technisch ook allerlei legale dingen mee kunnen, is dus niet relevant.

Voor Nexus en Lumia is van belang dat ze de server kunnen overbelasten en het spel onspeelbaar maken. Dat is in geen enkele omstandigheid legitiem voor een gewone speler, en dus valt die software onder artikel 350b.

Voor Redengine Fivem Spoofer ligt dat anders. Hiermee verniel je niets, maar verhul je je digitale identificerende kenmerken (zoals hardware-IDs, identifiers of game-accountgegevens) zodat je een ban kunt omzeilen. Dat valt niet onder dit artikel, maar de rechtbank ziet het wél als een hulpmiddel om mee in te breken op de server: een geband persoon is per definitie wederrechtelijk aanwezig op de server.

Belangrijk is wel goed vast te leggen in het proces-verbaal wat de software doet. Voor Eulen FiveM wordt vrijspraak gegeven, want “[u]it de enkele omschrijving als cheat- of modmenu volgt echter niet welke functies de aangetroffen versie had of dat deze versie gegevens kon toevoegen of wijzigen”. Hetzelfde geldt voor diverse andere pakketten.

De verdachte krijgt 18 maanden cel, mede vanwege enkele andere delicten zoals witwassen en handel in drugs. De straf is wel lager dan geëist mede omdat er vele softwarepakketten waren benoemd die niet strafbaar bleken.

Arnoud


Met een script anderhalve ton OV-compensaties claimen is een vorm van computervredebreuk

Bron: Wikimedia Commons, Moeerd

De verdachte heeft zich schuldig gemaakt aan oplichting van de NS en zo de beschikking gekregen over een groot geldbedrag van bijna 1,5 ton. Aldus een recent vonnis uit Utrecht. De truc? Met een script OV-chipkaarten met ongeclaimde compensaties zoeken en die vervolgens zelf claimen.

Bij Security.nl leggen ze het uit:

De verdachte maakte op uitcheckgemist.nl en ns.nl/mijnns gebruik van het programma OpenBullet2 en door hem gemaakte scripts. Daarbij gebruikte hij een lijst met 100.000 mogelijke OV-chipkaartnummers, alsmede andere gegevens, om zo OV-chipkaarten met ongeclaimde compensaties te vinden. Vervolgens heeft hij bij de NS deze gemiste check-outs geclaimd. Hiervoor koppelde de verdachte de gevonden OV-chipkaartnummers aan een NS-account [met verschillende bankrekeningen op naam van gefingeerde personen].
Dat zou strafbaar moeten zijn, zou je denken. Maar op welke grond precies? Het OM had gekozen voor computervredebreuk: met die lijst en script was hij ‘binnengedrongen’ in de servers van TLS en NS, om er zo data uit te krijgen waar hij geen toegang tot zou moeten hebben.

De verdachte maakte een punt van de term ‘website’: de Hoge Raad vindt dat geen geautomatiseerd werk, immers. Een website is immers niet meer dan een verzameling software en data, en een “inrichting” is een fysiek ding. Maar de rechter hier heeft daar weinig moeite mee:

Iedere website moet, om zijn functie op het internet te kunnen vervullen, zijn ondergebracht (worden ‘gehost’) op een geautomatiseerd werk (een server), dat met dat internet is verbonden. Dat gold ook voor beide websites. In die zin bestaat er een duidelijk functioneel verband tussen een website en een geautomatiseerd werk. Gelet hierop gaat de rechtbank er bij de beoordeling van de zaak vanuit dat activiteiten op een actieve website activiteiten op de achterliggende server impliceren.
De lastiger vraag voor mij is: dring je wel binnen? Wat hij deed, was in feite versneld en systematisch iets doen dat iedereen mag met een ov-chipkaart, namelijk kaartgegevens, halte en datum invullen en dan tegoed terugvragen.

En nee, hij breekt geen beveiligingsmaatregelen en er werd ook geen geraden sleutel gebruikt of iets dergelijks. Maar dat hoeft ook niet: de wet heeft het over “opzettelijk en wederrechtelijk binnendringen”, en welke truc je daarbij gebruikt is niet relevant.

De rechter vult het hier ruim in:

Van wederrechtelijk binnendringen in een geautomatiseerd werk is sprake als men zich de toegang verschaft tot dat werk tegen de onmiskenbare wil van de rechthebbende. Die wil kan blijken uit woorden en daden, maar in ieder geval moet die blijken uit enige beveiliging van dat werk, ofwel een kenbare drempel zodat onbevoegden zich niet zomaar de toegang daartoe kunnen verschaffen. De beveiliging hoeft niet adequaat te zijn; een minimale beveiliging is voldoende. Van binnendringen kan sprake zijn als die beveiliging wordt doorbroken, maar ook bijvoorbeeld door het aannemen van een valse hoedanigheid.
De term ‘hoedanigheid’ doet misschien denken aan accounts of privileges, zoals dat je als gast beheerdersautorisaties zou kunnen verkrijgen. Maar de rechter leest dit als de meer algemene hoedanigheid die je kunt hebben, namelijk die van de eigenaar van die kaarten. En die was vals, want hij was die eigenaar niet.

Dat is dan TLS. Om op die gemiste check-outs vervolgens een claim in te kunnen dienen bij NS, moeten deze OV-chipkaarten gekoppeld worden aan een NS-account. Dit deed de verdachte handmatig, met bankrekeningen op naam van gefingeerde personen met valse identiteiten. (Ik mis even hoe, maar uiteindelijk doet dat er niet toe.)

Vervolgens heeft hij met behulp van een script allerlei gegevens ingevoerd (waaronder telkens een check-in en check-out station), hetgeen resulteerde in een uit te betalen geldbedrag op de door de verdachte gekoppelde bankrekeningen.
Ook dit ziet de rechter als wederrechtelijk binnendringen met een valse hoedanigheid, namelijk datzelfde “zogenaamd eigenaar zijn van die ov-chipkaarten”.

De software OpenBullet2 werd door het OM aangewezen als hulpmiddel bij dit alles. Dit is een opensourcepakket voor securitytesten, waarbij je van alles en nog wat kunt doen. Is dat “geschikt of ontworpen” voor computervredebreuk? Altijd goed voor veel discussie (zoals bij de Flipper Zero), maar ook hier weet de rechter een pragmatische uitweg:

De in deze zaak aan OpenBullet2 door de verdachte gemaakte en gekoppelde configuraties en scripts laten geen andere conclusie toe dan dat ook het door de verdachte gebruikte programma OpenBullet2 hoofdzakelijk geschikt is gemaakt tot het plegen van computermisdrijven.
In technische termen: bezit/gebruik van vanilla OpenBullet2 is dus niet strafbaar, maar een fork die bedoeld is voor het daarnet behandelde misdrijf wordt dat wel.

Arnoud


Als je wordt afgeperst met je persoonsgegevens, kun je het losgeld dan verhalen op de datalekker?

Photo by RoyBuri on Pixabay

Hackers persen klanten boodschappendienst Flink af: betalen of data gepubliceerd. Dat kopte de NOS vorige week. Dus niet de organisatie, maar de klanten die dachten dat hun data daar veilig was. Voor diverse lezers aanleiding te vragen: kun je dat als schadevergoeding claimen bij Flink?

Het gaat niet om grote bedragen: men wil 10 tot 15 euro, “een klein bedrag voor je gemoedsrust” zo citeert men de criminelen. Er zouden gegevens van een miljoen klanten buitgemaakt zijn, en 15 keer een miljoen is toch aantrekkelijk voor criminelen.

Moet je betalen? Nee, natuurlijk niet, zo luidt het verstandige advies. Je hebt geen zekerheid dat ze later niet terugkomen, net zoals je dat bij ‘ouderwetse’ chanteurs en afpersers niet hebt. Aangifte doen, chantage is strafbaar (art. 318 Sr) en gelekte persoonsgegevens kunnen een ‘geheim’ zijn onder dat wetsartikel.

Maar goed, iemand betaalt dan toch. Is dat schade die je bij de verwerkingsverantwoordelijke kunt claimen? Op geld waardeerbare schade komt voor vergoeding in aanmerking (aangenomen dat het datalek verwijtbaar is). En hier heb je een direct hard getal in geld.

Juridisch is het probleem dat losgeld betalen niet direct voortvloeit uit het datalek zelf. Het is een nieuw feit, ontstaan door acceptatie van het chantage-aanbod. Een hardvochtig jurist citeert dan artikel 6:101 BW en noemt het “eigen schuld”: jij koos er voor te betalen, daar kan de gehackte partij niets aan doen.

Ik heb daar moeite mee, en zou dit dus pareren met een beroep op de billijkheid uit de omstandigheden van dit geval. Wie bedreigd wordt met publicatie van gevoelige persoonsgegevens, kun je niet verwijten een onlogische keuze te hebben gemaakt. Die persoon had niet in die situatie gebracht moeten zijn, en dat dat wel is gebeurd, is (bij een verwijtbaar datalek) de schuld van de verwerkingsverantwoordelijke.

Dus ja, ik zie die schade wel als verhaalbaar op de partij die de gegevens lekte. Natuurlijk moet dan wel vaststaan dát die gegevens daar vandaan zijn verkregen, maar de criminelen zeggen dat er kennelijk netjes bij.

Arnoud

AI-agents die in het wilde weg bedrijven hacken: is dat strafbaar?

Photo by jamesmarkosborne on Pixabay

Excuses voor de kop, maar Tweakers deed het ook: “De ene na de andere organisatie wordt geteisterd door hacks die ongehoorzame AI-agents uitvoeren.” Alsof agents agency hebben en dingen doen. Het zijn scripts, die nalatig beheerd worden. Punt.

Het artikel gaat in op de vraag of het strafbaar is wat hier gebeurt. Terecht wordt de nuance gemaakt dat je je kunt afvragen of de beheerders van die diensten “opzettelijk” handelden. Hun bedoeling was het waarschijnlijk niet, tenzij je in de rabbit hole zit dat OpenAI haar beursgang wilde uitstellen om eerst flink angst te zaaien over rogue agents en dan de oplossing op de markt te brengen.

Voorwaardelijke opzet dan, zeggen strafrechtadvocaten meteen. Nam je bewust het risico op de koop toe dat dit gevolg zou gebeuren? Ook die lijkt me lastig. Het leest vooral als te snel tevreden zijn: bij de laatste uitbraak kon via DNS toegang tot internet worden verkregen. Dat is niet je eerste gedachte bij het dichttimmeren, maar dit helemaal vergeten is ook weer slordig.

Onder artikel 350b Strafrecht is al lang strafbaar dat je door nalatigheid (“schuld”) malware schade laat aanrichten. Vroeger ging dat om virussen (dingen die zichzelf repliceren) maar wat mij betreft leest dit sinds de laatste wetswijziging vrij letterlijk op agents:

Hij aan wiens schuld te wijten is dat gegevens die door middel van een geautomatiseerd werk of door middel van telecommunicatie zijn opgeslagen, worden verwerkt of overgedragen, wederrechtelijk worden veranderd, gewist, onbruikbaar of ontoegankelijk gemaakt, dan wel dat andere gegevens daaraan worden toegevoegd, wordt, indien daardoor ernstige schade met betrekking tot die gegevens wordt veroorzaakt, gestraft met gevangenisstraf of hechtenis van ten hoogste een maand of geldboete van de tweede categorie.
De enige vraag is dus: is er schade in de zin van veranderen, toevoegen of beschadigen. Malware die alleen informatie downloadt, valt buiten dit artikel en inderdaad is voor computervredebreuk opzet nodig. Ik kom er niet helemaal uit wat er nu stukgegaan is. Maar op papier is enkel een bericht op een messageboard plaatsen al genoeg voor dit artikel.

Kan de AI Act hier wat mee? Nee, want is primair gericht op productveiligheid en een experimentele agent-setup zoals van OpenAI is geen ‘product’ of ‘AI-systeem’ zoals de wet dat noemt. Ik zou het wel een GPAI-model willen noemen, en dan kan het worden aangewezen als met systeemrisico. Dat betekent dat er gerichte maatregelen moeten komen (artikel 55, een passend niveau van cyberbeveiligingsbescherming). Helaas ontbreekt het vooralsnog aan criteria om deze norm (artikel 51) mee in te vullen.

Arnoud

Moet een supermarkt het melden als ze met AI winkeldieven opsporen via het camerasysteem?

Photo by ElasticComputeFarm on Pixabay

Een lezer vroeg me:

Sommige winkels gebruiken beveiligingscamera’s met AI om gemaakte beelden te analyseren. Dit zou winkeldiefstal moeten tegengaan. Hoewel vrijwel iedereen keurig waarschuwt voor cameratoezicht, heb ik nog nergens bordjes gezien dat er ook een AI-analyse plaatsvindt. Is dat eigenlijk niet verplicht onder de AI Act?
Per 2 augustus jongstleden is de zogeheten transparantieplicht uit de AI Act (artikel 50 lid 1) van kracht geworden. “AI-systemen die voor directe interactie met natuurlijke personen zijn bedoeld” moeten die personen duidelijk maken “dat zij interageren met een AI-systeem”. Primair is dit bedoeld tegen misleidende chatbots die zich voordoen als mensen.

De AI Act definieert niet wat “directe interactie” betekent. De Richtsnoeren van de Commissie, die in juli verschenen  (sectie 3.1.1), vullen de term nader in: het moet gaan om realtime of near realtime interactie, waarbij de AI-uitvoer direct bij de betrokken persoon terecht komt. “Interactie” is dan een bidirectionele uitwisseling van informatie, waarbij iedere partij ten minste één bericht naar de ander stuurt.

Dit is waar het op misgaat met een antidiefstal-AI: die communiceert niet met shoppers, dus de shoppers hoeven niet te weten dat die AI wordt ingezet. Hooguit moet het personeel dat weten, als we “het scherm geeft een waarschuwing en jij moet op Ok klikken” lezen als een interactie. Maar als professioneel gebruiker zal dat wel duidelijk voor ze zijn, en dan hoeft een aparte melding niet.

Dat is alleen niet het hele verhaal. Zo’n AI-signalering is onder de AVG een vorm van geautomatiseerde besluitvorming. Ik ben er nog niet uit of dit onder het verbod van artikel 22 valt, want is dit “in aanmerkelijke mate treffen”? De AVG noemt zaken als automatisch een kredietaanvraag weigeren of een sollicitatie afwijzen, en de Richtsnoeren (WP251) geven als aanvullend criterium of het “de omstandigheden, het gedrag of de keuzen van de betrokken personen in aanmerkelijke mate [treft]”. Zeg het maar.

Maar los van die discussie, als er persoonsgegevens worden verwerkt met als doel te komen tot een signalering “mogelijk winkeldief” dan moet dat duidelijk worden gemeld (artikel 12 en 14). Op zijn minst vereist dat een toelichting in de privacyverklaring, maar ik denk dat je niet ontkomt aan een bordje gezien het nieuwe en bijzondere karakter van deze verwerking. Wie er eentje ziet: ik ontvang graag de foto!

Arnoud

Als Morris zijn worm een AI-agent had genoemd, was hij dan straffeloos gebleven?

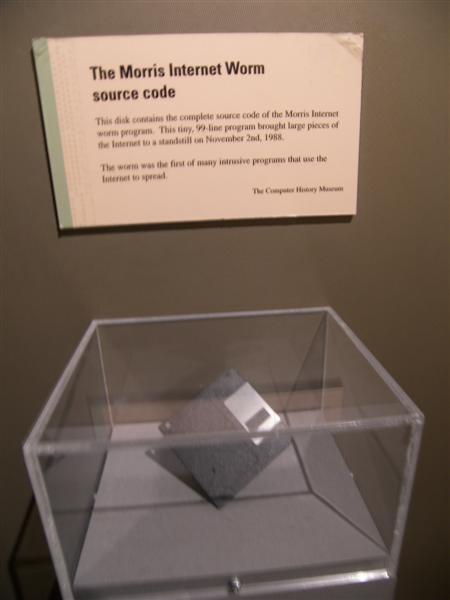
Bron: Go Card USA, Creative Commons BY-SA 3.0

OpenAI ontdekte de hack van een agent die uit een ‘sandbox’ zou zijn gebroken en Hugging Face hackte pas na een week, nadat de FBI daarover was ingelicht. Later bleek er nóg zo’n incident te zijng eweest, ook bij Anthropic ging het in juli mis. En iedereen rapporteert erover alsof het een weersverschijnsel is. ICT-recht herhaalt zich niet maar het rijmt wel, zeg ik dan: weten jullie nog van de Morris-worm?

Op 2 november 1988 zette de 23-jarige informaticus Robert Morris een programma op het toenmalige internet. Het programma moest beveiligingszwaktes aantonen door zichzelf naar andere computers te verspreiden. Daarvoor gebruikte het vier routes: een fout in Sendmail, een kwetsbaarheid in fingerd, misbruik van vertrouwde hosts en het raden van wachtwoorden.

Ondanks een beveiliging tegen overbelasting sloeg de software op hol: computers kregen meerdere exemplaren van het programma, liepen vast en het netwerk raakte verstopt. Toen Morris zag wat er gebeurde, probeerde hij zelfs via een vriend instructies rond te sturen waarmee beheerders het programma konden verwijderen.

Morris kreeg drie jaar voorwaardelijk en een forse boete. Destijds had hij niet echt een excuus: hij had het niet zo bedoeld, maar de Computer Fraud and Abuse Act maakt dat onderscheid niet. Als ik de berichten van nu lees, dan had hij iets moeten zeggen van

Ik heb een autonome cybersecurity-agent ingezet met als objective het ontdekken van zwakke plekken in computernetwerken. De agent maakte daarbij gebruik van tooling voor credential discovery, lateral movement en exploitation. Tijdens de evaluatie vertoonde het systeem onverwacht emergent behaviour, waarna het containment doorbrak en zelfstandig externe systemen benaderde.
Ik snap dit dus niet in de berichtgeving van nu. Waarom zegt de media niet “OpenAI liet experimentele software autonoom cyberaanvallen uitvoeren, waarbij zijn technische beveiligingsmaatregelen niet voorkwamen dat die software systemen van een derde binnendrong”?

Arnoud


EU verplicht elektronicafabrikanten om cyberincidenten binnen 24 uur te melden

Photo by Kindel Media on Pexels

De eerste verplichting uit de Europese Cyberweerbaarheidsverordening geldt sinds 11 september. Dat meldde Tweakers vorige week. Fabrikanten moeten actief misbruikte kwetsbaarheden en grote beveiligingsincidenten voortaan bij Europese en nationale toezichthouders melden bij Enisa, het European Union Agency for Cybersecurity, en bij het lokale Computer Security Incident Response Team (Csirt).

De Cyberweerbaarheidsverordening of Cyber Resilience Act (CRA) is een van de wetten uit het pakket van de Digital Decade. De wet staat naast de Nederlandse Cyberbeveiligingswet, want die implementeert de bekende NIS2 richtlijn. Kort gezegd: NIS2 gaat over kritieke infrastructuur, de CRA gaat over apparaten die over netwerken praten.

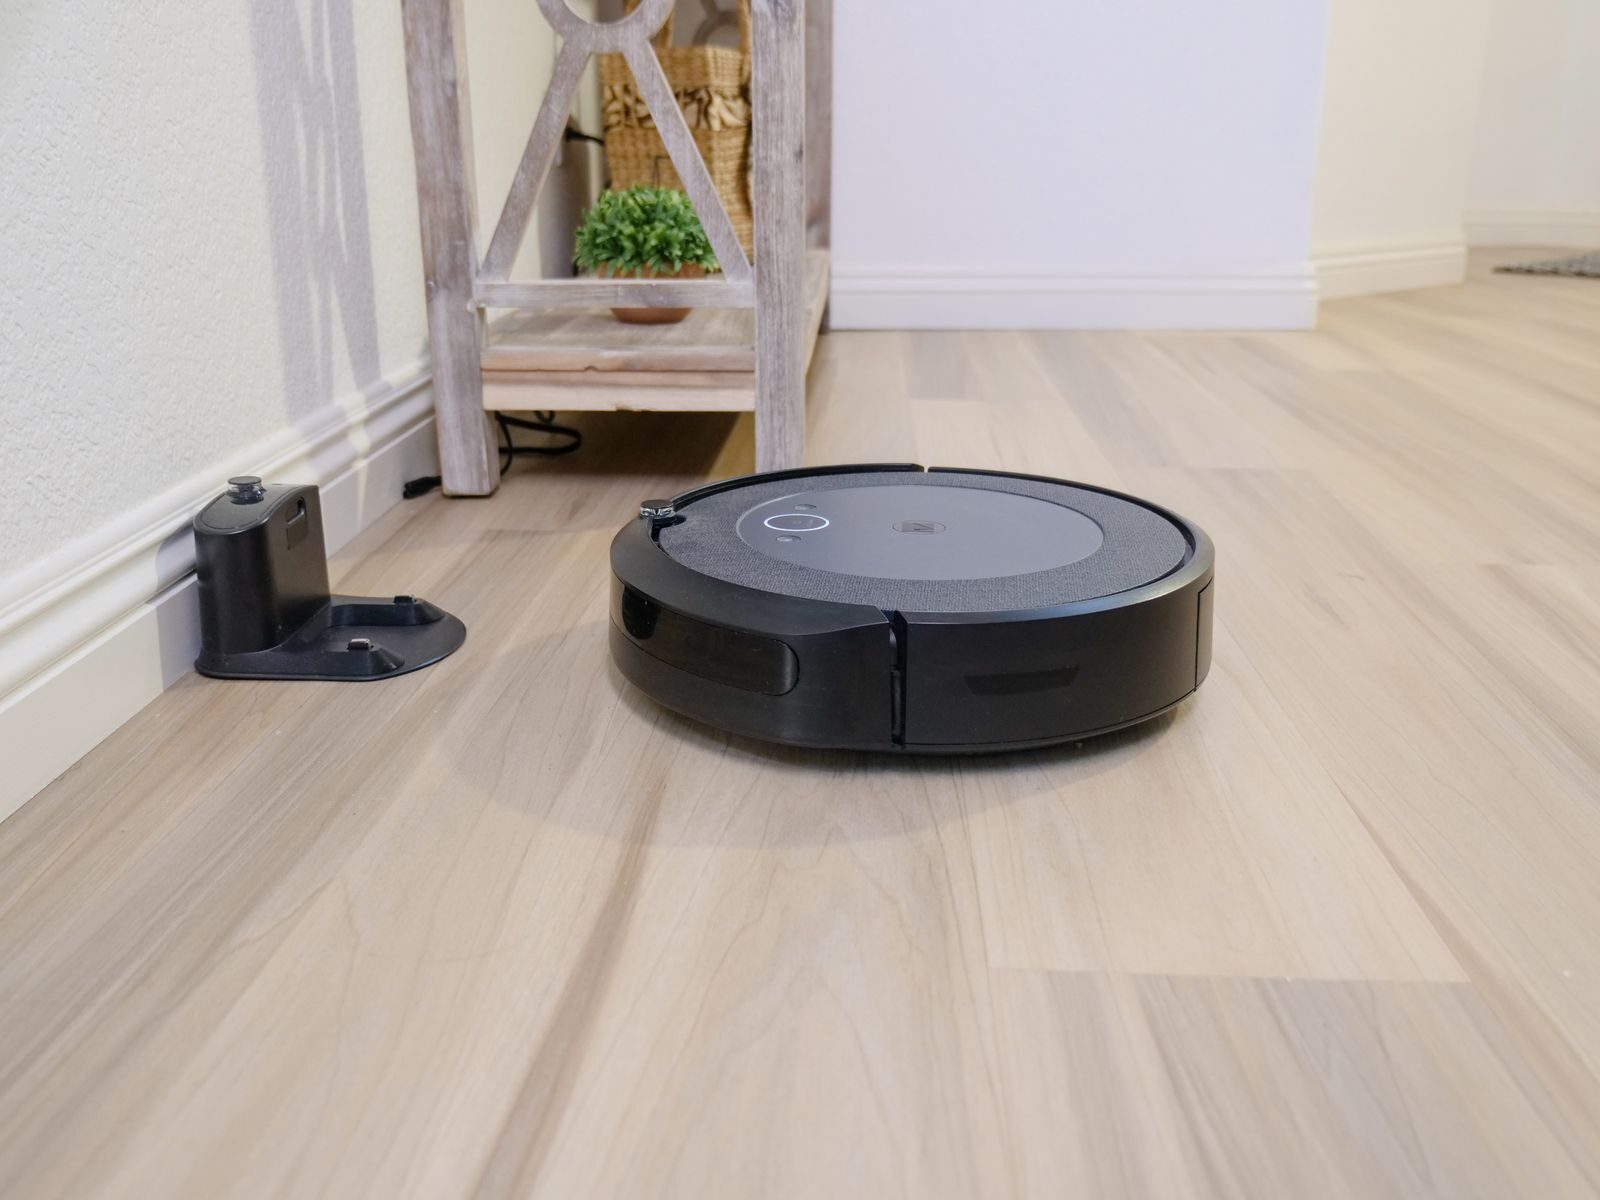
De kern van de CRA is “producten met digitale elementen”, mits ze “een directe of indirecte logische of fysieke gegevensverbinding met een apparaat of netwerk” hebben. De robotstofzuiger van het plaatje bijvoorbeeld communiceert met het basisstation links, maar die praat weer via wifi met de thuisrouter en daar weer mee met de clouddienst van de aanbieder. Elk van die afzonderlijk is genoeg om die stofzuiger onder de CRA te laten vallen.

Doel van de CRA is de cyberbeveiliging van dergelijke producten te waarborgen. Essentiële eisen daarvoor staan in een bijlage, en je moet als fabrikant een conformiteitsbeoordeling (die van de CE-markering) doorlopen om vast te stellen dat je daaraan voldoet. Je aansprakelijkheid voor fouten daarbij kun je niet beperken.

De eerste twee plichten uit de CRA (de rest komt in december volgend jaar) zijn de meldplicht kwetsbaarheden en ernstige incidenten, beiden uit artikel 14. Eerst maar die eerste.

Een fabrikant doet tegelijkertijd aan het overeenkomstig lid 7 van dit artikel als coördinator aangewezen CSIRT en aan Enisa melding van elke actief uitgebuite kwetsbaarheid in het product met digitale elementen waarvan hij kennis krijgt.
Dat is een “zwakheid, vatbaarheid of gebrek” waarbij “betrouwbare bewijzen bestaan dat een kwaadwillige actor die heeft uitgebuit in een systeem zonder toestemming van de systeemeigenaar”. Binnen 24 uur na ontdekking daarvan moet je het melden.

Daarnaast moeten ook zogeheten ernstige incidenten worden gemeld:

Een fabrikant doet tegelijkertijd aan het overeenkomstig lid 7 van dit artikel als coördinator aangewezen CSIRT en aan Enisa melding van elk ernstig incident dat gevolgen heeft voor de beveiliging van het product met digitale elementen waarvan hij kennis krijgt.
Een “incident” is dan weer in NIS2 gedefinieerd als een “gebeurtenis die de beschikbaarheid, authenticiteit, integriteit of vertrouwelijkheid van opgeslagen, verzonden of verwerkte gegevens of van de diensten die worden aangeboden  … in gevaar brengt”.

Het incident is ernstig als aan een van deze eisen is voldaan:

  1. Negatieve gevolgen voor de beschikbaarheid, authenticiteit, integriteit of vertrouwelijkheid van gevoelige of belangrijke gegevens of functies;
  2. Injectie of executie van kwaadwillige code in een product of netwerk daar omheen.
En let op, we noemen het wel “de meldplichten” maar óók het moeten adresseren is al van kracht. Binnen 72 uur na ontdekking van een uitgebuite kwetsbaarheid moet je een oplossing of in ieder geval workaround publiceren. Binnen 14 dagen (en bij incidenten 30 dagen) een finale oplossing.

In theorie kún je voldoen door te zeggen “dit is er gebeurd, wij hebben geen patch dus we stellen voor dat je het apparaat uitzet”. De bedoeling is dat niet, maar er staan momenteel geen boetes op het niet daadwerkelijk fixen wat gefixt kan worden. Dat komt pas eind volgend jaar.

Arnoud

Mag de organisatie van een Facebook-winactie haar schade voor datalekken uitsluiten?

Photo by Markus Winkler on Unsplash

Een lezer vroeg me:

Een bedrijf organiseert op Facebook een winactie waarbij je een mooie prijs kunt winnen. Bij het doorlezen van de voorwaarden viel me op dat de organisator daarin stelt dat het niet aansprakelijk is voor schade veroorzaakt door een datalek. Nu vraag ik me af of je in de actievoorwaarden een AVG-recht, namelijk het recht op schadevergoeding, mag uitsluiten.
Het korte antwoord is natuurlijk: nee, dat kan niet. De AVG-plicht om je klanten tegen datalekken te beschermen, kun je niet contractueel inperken of buiten werking stellen. Als je die plicht geschonden hebt, en de klant heeft schade, dan moet jij die vergoeden. (Bewijzen dát er schade is, is lastig, maar staat hier los van.)

Niet ieder datalek maakt dat je schadeplichtig wordt, zeg ik er dan meteen bij. Dat geldt alleen bij datalekken die het gevolg zijn van inadequate beveiliging. Een datalek door overmacht maakt dat de betrokken personen zelf hun schade moeten dragen.

Daarnaast is het bij dit soort acties vaak zo dat de persoonsgegevens aan een ander worden overgedragen. De organisator van de actie is dan niet aansprakelijk voor wat die ander er mee doet, en dus ook niet voor diens datalekken-door-nalatigheid. Specifiek voor dat laatste geval is een disclaimer nuttig, al is het maar voor de duidelijkheid.

Arnoud

Mag ik als cybersecurity-specialist een collega monitoren omdat de baas dat zegt?

Photo by Matheus Bertelli on Pexels

Een lezer vroeg me:

Als cybersecurity-specialist monitor ik het netwerk van ons bedrijf (een middelgrote IT-dienstverlener). Hierbij heb ik toegang tot bepaalde gegevens van collega’s, waaronder e-mail onderwerpen, inloggegevens en bijhorende IP-adressen (en dus ook geolocatie van dat IP), gebruik van bepaalde apps op beheerde apparaten etc. Nu heeft een directeur aangegeven dat enkele collega’s zich niet aan afspraken houden rondom omtrent op tijd komen, eerder weg gaan en thuiswerken. Mijn opdracht is nu regelmatig de logs te analyseren voor bewijs hierover, inclusief nagaan of hij een mouse jiggler gebruikt. Mag ik deze opdracht wel uitvoeren? Dit valt buiten mijn takenpakket volgens mij.
Al deze genoemde gegevens zijn persoonsgegevens. Het is logisch (en toegestaan onder de AVG) om die te verwerken met als doel cyberbeveiliging. Maar wat deze directeur nu opdraagt, is in feite een hergebruik voor een ander doel, namelijk persoonsgericht monitoren en beoordelen van gedrag van een werknemer.

Hergebruik van gegevens mag eigenlijk alleen als je binnen hetzelfde doel blijft, of een nieuw doel hebt dat daar direct aan vast hangt. Aangifte doen van een cyberincident bijvoorbeeld. Maar dit andere doel ligt daar zo zwaar buiten dat het bedrijf er een aparte grondslag voor moet hebben.

Monitoren van personeel met it-middelen ligt gevoelig, en dat is maar goed ook. Op zijn minst moet het bedrijf een duidelijk it-reglement hebben dat ingaat op wanneer je persoonsgericht mag monitoren, hoe dat wordt uitgevoerd en hoe zaken als geheimhouding en inspraak worden geregeld. Zonder vooraf opgesteld reglement is dit eigenlijk altijd onrechtmatig.

We weten niet of er een reglement is, maar ik vermoed van niet gezien de wijze van vraagstellen. Als dat inderdaad niet zo is, dan is de opdracht dus onrechtmatig. Lastig is dan: moet je hem uitvoeren? Puur formeel juridisch zeg ik nee, maar ik snap goed dat je als werknemer niet die escalatie aan wilt gaan.

Een eerste stap kan zijn vragen om dat reglement, zodat je op de juridisch juiste manier verzamelt wat je volgens het reglement moet verzamelen en de directeur daarmee het bewijs krijgt dat hij echt kan gebruiken. Malicious compliance, maar met een sterk argument: het bewijs is niet bruikbaar als het verkeerd is verzameld.

Daarnaast is zorgen dat de opdracht in de mail gegeven wordt (en niet alleen mondeling) erg belangrijk, mochten er tegenclaims komen. Want dan is er een kans dat die directeur ineens vergeten is dat hij die opdracht had gegeven.

Een signaal aan de OR geven (als die er is, middelgroot bedrijf) is een mogelijkheid maar kan goed tot een conflict met die directeur leiden wanneer de OR met hem in gesprek gaat over illegaal monitoren van personeel. Want duidelijk is dan wel van wie dat signaal kwam.

Arnoud

Op staande voet ontslagen omdat je al je werkbestanden in Google Gemini wilde schuiven (vanwege een arbeidsconflict)

Photo by Riedelmeier on Pixabay

Oh jee. “Een senior directeur heeft meerdere bestanden uit de bedrijfsomgeving naar zijn privé e-mailadres verzonden en heeft daarnaast het hele bestand van zijn zakelijke computer willen uploaden.” Nee, dat vond de rechter niet leuk en de directeur mocht op staande voet worden ontslagen. Wat was hier aan de hand?

Het vonnis is kort en kernachtig. Zo te lezen waren er beëindigingsonderhandelingen bezig, wat wijst op een al bestaand arbeidsconflict. Het is dan op zijn zachtst niet handig om grootschalig bestanden te gaan downloaden, want dat wordt gelogd en komt op tafel.

Hier ook:

[verzoeker] heeft meerdere bestanden uit de bedrijfsomgeving van [werkgever] naar zijn privé e-mailadres verzonden en daarnaast op 19 november 2025, in de ochtend om 07:00 uur, zo blijkt, het hele bestand van zijn zakelijke computer willen uploaden naar Gemini (Google AI).
De reden dat het aan het licht kwam, was dat er een intern security systeem dit detecteerde en ingreep. Logisch en standaard bij zulk bulkwerk.

Mag dat? Alleen al uit het arbeidsrecht algemeen volgt al dat zoiets niet mag. Maar hier stond het ook “met heldere bewoordingen in de arbeidsovereenkomst van [verzoeker] en in de Code of Business Conduct Policy”. En dan ben je af, zeker als je een hoge functie “met een bijbehorend salaris” bij zo’n bedrijf hebt.

Omdat die tweede stap gebeurde nádat hij was aangesproken op het privémailen, en hij daar niets over zei, is het bedrijf alle vertrouwen in hem verloren. En de rechter wijst het ontslag op staande voet dan ook toe.

Het wrange gevoel dat ik bij zulke zaken vaak wel heb, is dat je als werknemer op een forse achterstand staat. Alle informatie is digitaal, dus als je ineens in een geschil zit met je werkgever dan moet je van alles gaan downloaden. Gericht zoeken kost tijd, en misschien gaat je account zo op nonactief, dus bulkdownloaden is dan logisch. Maar dat kan dus wel leiden tot dit soort situaties.

Zoals ik in 2023 al blogde:

Daarom blijft het advies: kopieer bewijsstukken die jouw positie ten opzichte van de werkgever kunnen beïnvloeden. Een risico daarvan is natuurlijk weer dat je dan beschuldigd kunt worden van stelen van bedrijfsgeheimen. Beperk zoiets dus tot dingen die evident jou aangaan, zoals mails van HR of directie met toezeggingen, niet hele bergen documenten van projecten om aan te kunnen tonen dat je daaraan had gewerkt en niemand ooit had geklaagd.
Arnoud