Mag je door anoniem browsen een paywall omzeilen?

Een lezer vroeg me:

Laatst vond ik in een discussiegroep een link naar een artikel, maar dat bleek achter een paywall te zitten. Nadat ik me daarover beklaagd had, kreeg ik te horen dat ik met anoniem browsen het artikel wél gratis kon zien. Maar is dat geen computervredebreuk dan, ik omzeil dan toch een beveiliging?

De beveiliging waar het hier om gaat, is een cookie: je krijgt bij bijna alle paywall-sites een aantal artikelen gratis, en dat aantal wordt geteld in een cookie. Met anoniem browsen (“private mode”) worden cookies na elke sessie weggegooid, dus staat dat aantal elke keer op nul.

Van computervredebreuk is sprake wanneer je opzettelijk en wederrechtelijk binnendringt in een computersysteem. Een beveiliging of toegangscontrole omzeilen is een mogelijke manier om dat te doen, maar waar het uiteindelijk om gaat is of je weet of moest weten dat je ergens bent in het systeem waar je niet mag zijn.

Met enige fantasie is die cookie-teller als een beveiliging te zien, of kun je het weggooien van het cookie zien als een technische ingreep. Daarmee is aan dat deel van het delict computervredebreuk voldaan.

Blijft over de vraag: ben je wederrechtelijk binnengedrongen? Oftewel ben je ergens waar je niet mag zijn, en ben je daar zonder enige bevoegdheid?

Het lijkt me evident dat als iemand een truc uithaalt om een betaald bericht gratis voor ogen te krijgen, hij computervredebreuk pleegt. Denk aan het gebruik van andermans wachtwoord, of het kapen van iemands inlogsessie om zo die toegang te krijgen. Maar de truc hier is niet gericht op het zoamaar lezen van een betaald bericht; het gaat om het toegang krijgen tot een zesde bericht die maand terwijl je er maar vijf mag lezen.

Dat voelt toch net even anders. Deze berichten zitten niet echt achter een paywall, je staat te lezen in de tijdschriftenwinkel en de juffrouw (m/v) achter de balie snauwt je toe “het is hier geen bibliotheek meneertje (m/v)”. En nu doe je na elk artikel een andere jas aan zodat ze je niet herkent. Ik kan dat moeilijk op één lijn stellen met na sluitingstijd inbreken. Dus nee, ik denk niet dat dit een strafbaar feit is.

Arnoud
Mag je mensen hacken als je van de televisie bent?

Voor het nieuwe programma What the #Hack?! gaat presentator en rapper Yes-R internetgebruikers confronteren met hun onvoorzichtige sociale mediagedrag. Dat meldde RTL gisteren. Het programma wil aantonen hoe onveilig mensen online zijn, onder meer door met social engineering en keyloggers (naar ik aanneem via Trojans verspreid) te gebruiken. Wat de vraag oproept: mag dat dan, mensen hacken omdat je een televisieprogramma gaat maken?
Een journalist heeft onder de wet geen andere positie dan andere burgers. Je moet je aan precies dezelfde regels houden als anderen, ook waar het gaat over strafrecht en ook als het nieuwsbelang in het gedrang zou komen. Inbreken of privécommunicatie aftappen is strafbaar, dus ook voor journalisten. Dus dan is het antwoord vrij snel duidelijk: nee, dat mag niet.

Het recht zou het recht niet zijn als “ja, toch wel” ook geen mogelijk antwoord was. Want soms heb je belangwekkende kwesties die gewoon aan de kaak gesteld móeten worden, en dat je dan als journalist de wet moet overtreden dat neem je dan voor lief. De rechter neemt de nieuwswaarde wel degelijk mee, en kan je zelfs vrijspreken als blijkt dat je daad puur ingegeven was door het brengen van zo’n algemeen belangwekkend nieuwsitem en dat je zo zorgvuldig mogelijk te werk bent gegaan. Met name is dan van belang dat je geen schade hebt aangericht en niet meer hebt gedaan dan nodig voor je item.

De AVROTROS ziet een dergelijk belang met hun programma:

We willen met het programma impact hebben op de kijkers van NPO 3 op een manier die hen aanspreekt. Het daadwerkelijk laten zien wat de gevaren zijn, is de de enige manier om awareness te creëren

Daar zit natuurlijk wat in. Een theoretisch verhaal heeft veel minder impact dan een daadwerkelijke hack bij echte mensen: kijk, zo makkelijk was het om Marieke haar Facebook over te nemen en met deze truc kregen we Ali zijn WhatsApp-berichtenlogs toegemaild. Maar is het dan ook nodig om dat te doen zonder toestemming te vragen? Had je niet kunnen zeggen, ben jij een echte internetfreak, meld je aan en we kijken hoe hackbaar jij bent? Dan heb je toestemming én echte mensen.

Weliswaar wordt er met een quitclaim gewerkt (hier tekenen dat wij mogen uitzenden) maar die wordt pas achteraf getekend. Wanneer iemand die weigert te tekenen, is er dus geen toestemming – ook niet voor het binnendringen op hun computer of het aftappen van hun datacommunicatie. En dat maakt het strafbaar.

Wat vinden jullie? Slimme manier van awareness creëren of gewoon strafbaar?

Arnoud

Mag je gekraakte wachtwoorden of hashes in je bezit hebben?

Een lezer vroeg me:

Er zijn veel dumps van gehackte wachtwoorddatabases (b.v. LinkedIn) beschikbaar op internet. Is het strafbaar om (1) deze in je bezit te hebben (2) hashes in zo’n dump te kraken en (3) gekraakte wachtwoorden publiek te maken in b.v. presentaties of publicaties?

Het is op dit moment algemeen niet strafbaar om in het bezit te zijn van gegevens die door misdrijf zijn verkregen. Bezitten van dergelijke waar noemen we ‘heling’ maar dat geldt alleen bij fysieke goederen, niet bij informatie. Heb je bijvoorbeeld een foto of een PDF met jaarcijfers in je bezit die iemand anders heeft gedownload na een computervredebreuk, dan ben jij niet strafbaar.

Specifiek voor wachtwoorden is dat anders: het is strafbaar om een computerwachtwoord, toegangscode of daarmee vergelijkbaar gegeven waardoor toegang kan worden gekregen tot een geautomatiseerd werk of een deel daarvan te hebben (of te verkopen of te verspreiden, et cetera). Zie artikel 139d lid 2 Strafrecht. Dus hebben en publiceren daarvan is strafbaar.

Ik denk dat dit artikel ook gaat over hashes. Hoewel dat strikt gesproken geen wachtwoorden zijn (je kunt er niet mee inloggen) is het meestal wel mogelijk om die wachtwoorden terug te halen, en daarom zou ik ze “daarmee vergelijkbaar” noemen. Een hash die goed gesalt is en daarmee niet terug te rekenen is, zou een uitzondering zijn.

Er ligt een wetsvoorstel bij de Eerste Kamer om de strafwet te wijzigen

zodanig dat het strafbaar wordt om niet-openbare gegevens voorhanden te hebben als die door misdrijf verkregen zijn en jij dat wist of had moeten weten.

Daarmee zou dus ook het bezit van die PDF met jaarcijfers ineens strafbaar zijn (een jaar cel). Er is een uitzondering (lid 2) voor handelen in het algemeen belang, zoals bij journalisten die met gestolen bronmateriaal een grote misstand aan de kaak willen stellen.

Arnoud

Wanneer is een responsible disclosure beleid rechtsgeldig?

Een lezer vroeg me:

Sommige bedrijven hebben een responsible disclosure beleid en maken dit bekend op hun website. Ik zie alleen daarin steeds vaker iets over geheimhoudingsplicht voorkomen: je mag kwetsbaarheden wel zoeken en melden, maar zonder toestemming (of soms “zonder overleg”) niet publiceren. Maar het hele idee van responsible disclosure is toch juist dat je op zeker moment naar buiten treedt, natuurlijk wel op zorgvuldige wijze. Kunnen bedrijven dit zo stellen, is dit rechtsgeldig? Dan gaat toch het hele concept onderuit?

Een bedrijf dat responsible disclosure-beleid publiceert en daarin zegt dat er nimmer mag worden gepubliceerd zonder haar toestemming, is wat mij betreft misleidend bezig. Dat is niet wat de term responsible disclosure impliceert en het is zeer ergerlijk dat bedrijven op die manier doen alsof ze RP-beleid hebben.

Het hele idee achter responsible disclosure is dat kwetsbaarheden op zeker moment publiek móeten worden, omdat dan iedereen er rekening mee kan houden. Als de good guys hun mond moeten houden dan kunnen bedrijven kwetsbaarheden onder de pet houden. Wat slecht is voor de maatschappij, want de bad guys weten het toch wel. Natuurlijk is het ook weer niet de bedoeling dat kwetsbaarheden direct publiek worden, want dan kan er misbruik van worden gemaakt zonder dat het bedrijf het kon repareren.

De Leidraad over responsible disclosure uit 2013 van de overheid zoekt naar een middenweg. Het idee is dat melder en bedrijf in overleg treden over wanneer naar buiten te treden, met als vuistregel 60 dagen na de melding. Maar dát er naar buiten getreden wordt, staat daarbij voorop. En gezien het belang van security in ICT-systemen is dat ook niet meer dan logisch. Wie anno 2017 nog verdedigt dat security by obscurity beter is, kan beter wat anders gaan doen.

Of responsible disclosure beleid rechtsgeldig is, is een lastige vraag. Beleid is natuurlijk maar beleid, en dat kan zomaar veranderen. Belangrijkste is: wat dóet het, dat beleid. Zijn daar rechten of plichten aan te ontlenen? Plichten opleggen in beleid is erg moeilijk, want de wederpartij moet daar wel mee akkoord gaan. Je kunt dus niet op voorhand iemand aansprakelijk laten zijn voor alle schade die het gevolg is van een ontdekte kwetsbaarheid. Omgekeerd is het wél makkelijk mogelijk om het bedrijf te houden aan een toezegging. Met name dus de toezegging “wij zullen geen aangifte/schadeclaim doen als je je aan het beleid houdt”.

Arnoud

Mag je het netwerkprotocol van een online game uitpluizen?

rink-springer-romdumpEen tijd geleden ontdekte ontwikkelaar Rink Springer het spel Runes of Magic. En zoals dat gaat bij hackers: je raakt op het spel zelf uitgekeken, dus dan ga je kijken hoe het op de achtergrond werkt. In dit geval door het netwerkprotocol van het spel uit elkaar te trekken en te documenteren. Hetgeen uiteindelijk leidde tot een lezing op de CCC vorig jaar. Eh, maar mag dat eigenlijk wel?
Runes of Magic is een free-to-play online MMORPG (oneerbiedig gezegd een World of Warcraft-kloon). Je speelt het op je eigen PC, waarbij het spel allerlei gegevens opstuurt naar de server om je zo met anderen mee te laten spelen. En dat is nou typisch het soort “onder de motorkap”-gebeuren waarvan je graag zou willen weten hoe het werkt.

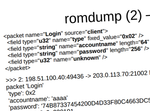
Met een simpele netwerktool (tcpdump en tcpflow) slaagde Springer erin om het gebruikte protocol te achterhalen. Hij ontwikkelde zelfs een tool (romdump) dat het hem makkelijker maakte om gegevens te decoderen en vervolgens te herkennen. Zo kon hij onder meer de algemene structuur achterhalen van pakketjes informatie over rondlopende spelpersonages.

Vervolgens ontwikkelde hij een transparante proxy tussen de client en de officiële servers, die al het netwerkverkeer kon opnemen voor realtime analyse. Erg handig bij zulk nieuwsgierig speurwerk: zo kun je makkelijk kijken wat de juiste vraag/antwoord-scenario’s zijn (client stuurt pakketje X, is hij tevreden als ie pakketje Y terugkrijgt, etc).

Erg interessant, alleen: mag dat wel? Want reverse engineeren van software, dat was een dingetje onder de Auteurswet immers. En dat klopt. Alleen heeft Springer niet de software uit elkaar getrokken maar de netwerkcommunicatie. En dat mag. Netwerkcommunicatie is openbare data die je mag observeren, en je observaties mag je vervolgens gebruiken zoals je wilt.

Oké, niet helemaal: een nepserver bouwen om mensen op te lichten mag niet, de informatie gebruiken om vals te gaan spelen of jezelf valselijk dure spullen te geven ook niet. En zo zijn er nog wel een paar dingen die problematisch kunnen zijn. Maar dat is een categorie verder dan enkel een protocol uit elkaar halen en constateren: met dit pakketje loggen ze je in, met dat pakket springt je personage over een berg en met dat pakket krijg je een zwaard.

Mag je zomaar al die gegevens publiceren? Daarmee kunnen andere mensen wellicht wel die verboden dingen doen. Dat is een terecht punt, en dat speelt altijd bij responsible disclosure. Publiceer dus alleen neutrale technische informatie en let erop dat die niet triviaal kan worden misbruikt door anderen. Geen kant-en-klare exploits dus. Maar een wetenschappelijke analyse van een netwerkprotocol mag wel.

Het kan anders komen liggen als de leverancier van de software gebruik maakt van beveiliging. Dergelijke beveiligingen omzeilen kan worden gezien als het omzeilen van een softwarebescherming in de zin van de Auteurswet (art. 32a), en dat is onrechtmatig en strafbaar. Het protocol moet dan beveiligd zijn met bv. een sleutel of certificaat. Enkel xor’en van de data (zoals bij dit protocol) is niet genoeg daarvoor.

Bekijk vooral de lezing van Rink!

Arnoud

Mag je Metasploit-modules publiceren voor kwetsbaarheden in software?

metasploit-security-scannerEen lezer vroeg me:

Vanuit een research-oogpunt zou ik graag Metasploit modules willen publiceren voor gedichte kwetsbaarheden in veelgebruikte software. Kan dit zomaar of ben je dan strafbaar bezig?

Het is strafbaar om een kwetsbaarheid te exploiteren en zo binnen te dringen in een computersysteem. Dat is de computervredebreuk uit artikel 138ab Strafrecht.

Aanvullend is het strafbaar om exploits te maken, verkopen, verkrijgen, invoeren, verspreiden of anderszins beschikbaar te stellen of voorhanden te hebben (art. 139d Strafrecht). Maar niet elk stukje code dat een kwetsbaarheid gebruikt om toegang te verschaffen is een exploit in de zin van de wet.

Er gelden drie eisen:

  1. het moet gaan om een technisch hulpmiddel, het moet dus iets ‘doen’. Een uitleg in gewoon Nederlands valt hier waarschijnlijk niet onder, hoewel in de context van betaaltelevisie kraken een stappenplan in een tijdschrift wél als ‘voorwerp’ strafbaar was.
  2. met het hulpmiddel moet je computervredebreuk kunnen plegen. Een exploit die alleen maar méldt dat er een kwetsbaarheid is, zonder daadwerkelijk binnendringen te faciliteren, is dus niet strafbaar.
  3. het hulpmiddel moet “hoofdzakelijk geschikt gemaakt of ontworpen” zijn daarvoor. Een tool die toevallig en ondergeschikt ook gebruikt kan worden voor computervredebreuk, is dus niet strafbaar.

De discussie zal vooral gaan over punt 3. Wanneer is iets “hoofdzakelijk geschikt of ontworpen” voor een misdrijf?

Die grens ligt denk ik bij de uitstraling. Sommige tools zijn duidelijk bedoeld als serieuze tools voor security onderzoekers, andere tools zijn duidelijk ‘hacktools’ met de bekende groene letters op zwarte achtergrond en verlokkingen dat je iedereen hiermee kunt h4xoren. De wet is bedoeld voor het laatste.

De grens hiertussen is natuurlijk vaag, maar dat is een juridische feature. Het zal dus afhangen van hoe de tool wordt gepresenteerd en wat de uitgever ervan zegt in zijn aankondiging en reclame voor de tool. “Nu snel iemands MSN/Hotmail kraken” of “Onderzoek of uw bedrijfsdata nog wel veilig is” maakt voor mij veel verschil.

De site van Metasploit ziet er voor mij best serieus uit, en is duidelijk geschreven voor professionals die hun eigen netwerk willen beschermen. Daarom denk ik niet dat een Metasploit-module snel als “hulpmiddel hoofdzakelijk geschikt gemaakt of ontworpen voor computervredebreuk” wordt gezien.

Mag een forum IP-adressen van een klager matchen tegen zijn gebruikers?

blog-ip-adres.pngVia een lezer (dank) vond ik een interessante discussie bij Tweakers: een bedrijf werd besproken op het forum van de techsite, waarna het bedrijf bij het beheer ging klagen dat er hackpogingen werden ondernomen vanuit Tweakers. Waarop het beheer van Tweakers meldde dat personen die zoiets zouden doen, een ban zouden krijgen. Herrie in de tent natuurlijk, onder meer over de vraag of T.net wel mocht kijken naar IP-adressen die door dat bedrijf waren aangeleverd. En waar stond dat dan in de wet?

De pest met internetrecht is dat er bar weinig concrete aanknopingspunten zijn om een onderbouwde uitspraak te kunnen doen. Zo zijn er eigenlijk geen fatsoenlijke rechtsbronnen die over persoonsgegevens in ICT-security gaan, laat staan zo specifiek als wat hier aan de hand is. Je kunt als jurist weinig meer doen dan speculeren, pardon je deskundige mening geven. Dus nou ja, dat doen we dan maar.

Het bedrijf leverde IP-adressen aan van vermeende kwaadwillenden, en Tweakers bekeek of die IP-adressen op dat moment ook in gebruik waren bij ingelogde gebruikers. Dat is een verwerking van persoonsgegevens, omdat het hier immers gaat om IP-adressen van personen (of proxy’s maar dat terzijde).

De Wbp noemt 6 gronden voor verwerking van persoonsgegevens, waarvan normaal de toestemming en de eigen dringende noodzaak de twee meest relevante gronden zijn. (Een derde is de noodzaak in verband met nakoming overeenkomst, bv. een adres geven aan de post omdat je een bestelling wilt versturen.)

Van een eigen dringende noodzaak is sprake als je een eigen belang hebt dat zwaarder weegt dan de privacy, en waarbij de maatregel die je neemt echt absoluut nodig is om dat belang te dienen. Het kan niet een onsje minder en er is geen alternatief. In principe moet je hierbij een opt-out bieden als dat enigszins te doen is.

Op je site IP-adressen loggen om hackpogingen te signaleren, is wat mij betreft een evident voorbeeld. Het kicken of bannen van je gebruikers wegens overtreding van de gebruiksvoorwaarden lijkt me er ook onder vallen, en wellicht is dat wel te rechtvaardigen als gebruik ten behoeve van nakoming overeenkomst. Het bewijzen van wanprestatie vind ik daar wel onder passen.

(Overigens – maar dit is offtopic denk ik – vind ik niet dat “ik heb geen zin meer in je, ga van mijn server” rechtsgeldig is. T.net heeft een overeenkomst met zijn gebruikers en die mag niet zomaar per direct en zonder grond worden opgezegd.)

Specifiek hier zit het punt dat partij A een persoonsgegeven* verstrekt aan B, waarna B daarmee aan de slag gaat. A heeft een noodzaak (loggen/decteren intruders) en B ook (schorsen van wanpresterende gebruikers) maar mag je die noodzaken combineren?

Ik ben geneigd te zeggen van wel. Als T.net een noodzaak heeft om in te grijpen bij hackpogingen waarbij T.net een wezenlijke schakel was, dan mag ze daarbij ook extern aangedragen bewijs hanteren. Het zou wat gek zijn dat T.net zelf bewijs moet vergaren als een derde klaagt “er hackt iemand vanaf jullie site”. Meer algemeen wil het er bij mij niet in dat een op zich legitieme wet een blokkade zou opleveren voor op zich legitiem gedrag. Wat zou het alternatief zijn, dat T.net zijn gebruikers vraagt “jongens mag ik van jullie nagaan wie er crimineel bezig is ja/nee”?

Arnoud

Mag een school een leerling schorsen wegens installeren van illegale iPadsoftware?

schoolbord-overstekende-minderjarigen.pngEen lezer vroeg me:

De vwo-school van mijn zoon heeft iedereen een iPad in bruikleen gegeven. Handig als mijn zoon is, heeft hij er allerlei eigen software op gezet en daarbij kennelijk ‘gehackt’. Hij gebruikt een Chinese appstore en dat mag niet volgens de school. Hij moet nu de iPad binnen 24 uur in originele staat terugbrengen anders wordt hij geschorst! Kunnen ze dat zomaar eisen?

Het is me niet helemaal duidelijk wat er illegaal zou zijn aan die apps. Als het om gekraakte versies van betaalde software gaat, dan kan ik me hier wat bij voorstellen. Enkel dat men de iPad geroot heeft en zo alternatieve bronnen kan gebruiken voor apps lijkt mij wat magertjes om van “illegale apps” te spreken.

Daar staat tegenover dat het hier gaat om een bruikleen-iPad. Daarmee mag je minder dan met een apparaat dat je eigendom is. Een leen-iPad mag je niet zomaar rooten, net zo min als je een huurhuis zomaar zou mogen verbouwen. En men kan bij verstrekking van de iPad hier regels aan stellen en daarmee expliciet verbieden dat men toegang zoekt tot alternatieve appstores, hoewel ik persoonlijk vind dat als iemand dat voor elkaar krijgt je dat moet toejuichen. En wie het probeert en het verprutst, krijgt een extragratis fabrieksreset. Zo moeilijk moet dat toch niet zijn?

Een leerling met schorsing dreigen wegens eigenlijk iets creatiefs stuit me zeer tegen de borst. Volgens de wet mag een school een leerling voor maximaal één week schorsen met opgave van redenen. Oftewel gemotiveerd waarom dit nodig is, en dat mag niet zomaar een ter plekke verzonnen motivatie zijn. Zo’n besluit moet zorgvuldig gemotiveerd zijn en ergens op gebaseerd, en natuurlijk moet de schorsing gerechtvaardigd zijn door wat er is gebeurd. Iemand schorsen wegens een kauwgumpje laten vallen kan bijvoorbeeld niet.

In deze zaak bij de geschillencommissie werd geschorst na een serie waarschuwingen (en een serie wangedragingen). Dat vind ik niet meer dan logisch. Terwijl in deze rechtszaak een schorsingsbesluit van tafel ging wegens onzorgvuldig voorafgaand onderzoek naar wat er nu precies was gebeurd.

Schorsen wegens aantoonbaar wangedrag of wetsovertredingen binnen de school, ja logisch. Maar een verder goed functionerende leerling meteen met schorsing dreigen na één (kennelijke) wetsovertreding, dat gaat me wel erg ver. Doen ze dat ook bij één keer een andere overtreding begaan? Of is dit weer een voorbeeld van: hacken is eng dus keihard aanpakken dat langharig brildragend nerdtuig?

Arnoud

De strafbaarheid van gestolen naaktfoto’s

simpsons-cloud-diefstal-data-fotoNooit gedacht dat ik ooit ‘fap’ in een juridische blog zou gebruiken, maar vooruit. De Amerikaanse FBI onderzoekt de diefstal van naaktfoto’s van tientallen actrices en artiesten in de Verenigde Staten, meldde Tweakers. De foto’s zouden zijn ontvreemd na inbraken op Apple’s iCloud en aangeboden op de beruchte site 4chan. Hetgeen aanleiding gaf voor allerlei figuren om dit “The Fappening” te noemen. Ondertussen wordt er hard opgetreden en vele forums zijn bezig links en foto’s te verwijderen.

In Nederland hebben we een aantal jaren terug iets vergelijkbaars meegemaakt. In deze zaak had iemand privéfoto’s van een televisiepresentatrice gekopieerd en verspreid na inbraak op haar thuisnetwerk. Hij kreeg hiervoor een werkstraf en 3.000 euro boete, hoewel de Hoge Raad uiteindelijk de zaak gedeeltelijk ongeldig verklaarde omdat er onjuist was gedagvaard.

Dat het verkrijgen van die foto’s strafbaar is, lijkt me niet echt een discussie. Ook niet als het bleek te gaan om misbruik van een zwak wachtwoord – voor computervredebreuk is niet nodig dat je een sterke beveiliging omzeilt of hele ingewikkelde dingen doet.

Het publiceren van deze foto’s is evenzo strafbaar. Dit levert namelijk op “het openbaar maken van een portret zonder daartoe gerechtigd te zijn” (art. 30 Auteurswet). En natuurlijk kun je ook als slachtoffer een schadeclaim indienen (onrechtmatige daad, schending van portretrecht) wanneer zo’n privéfoto wordt gepubliceerd.

Ik zie diverse persmedia de beelden publiceren, vermoedelijk vanuit het idee dat dit hoort bij hun taak van het publiek informeren over het nieuwsfeit dat die foto’s gestolen zijn. Maar als het gaat om gestolen privéfoto’s dan is de rechtspraak streng: er is eigenlijk géén nieuwsbelang te bedenken dat rechtvaardigt dat je die foto publiceert. Dat weten we bijvoorbeeld uit deze zaak waarin de digitale camera van prinses Maxima gestolen werd. Dat nieuwsfeit melden mocht (natuurlijk) maar wat foto’s uit die camera erbij diende geen algemeen belang.

Maar mag je ze hebben op je eigen computer, in het kader van je deelname aan The Fappening of gewoon uit nieuwsgierigheid? Dat is een lastige. Momenteel is het niet strafbaar om digitale gegevens te bezitten die uit misdrijf zijn verkregen. Digitale heling is dus niet strafbaar. In het nieuwe wetsvoorstel computercriminaliteiter zal dit veranderen: er komt tot een jaar cel te staan op het verwerven of voorhanden hebben van “niet-openbare gegevens” wanneer je wist of redelijkerwijs had moeten vermoeden dat deze door misdrijf zijn verkregen (nieuw art. 139f Strafrecht). Echter:

Degene die door misdrijf verkregen gegevens via het internet openbaar maakt is op grond van deze bepaling strafbaar, maar niet de persoon die via het internet openbaar gemaakte gegevens download. Zonder deze beperking zou het van het internet downloaden van gegevens die eerder door misdrijf zijn verkregen en door een ander zijn geupload in het algemeen strafbaar worden.

Wel is er een apart lid dat bepaalt dat als je het eenmaal weet en je ze uit winstbejag bewaart of gaat gebruiken (ahem) je alsnog strafbaar bent. Denk aan bedrijfsgeheimen die je downloadt van pastebin en daarna gebruikt om je eigen bedrijf te verbeteren.

En toch nog even een vraag voor de “vrijheid van meningsuiting/informatievrijheid staat voorop”-mensen: mogen deze foto’s nu eeuwig online blijven, nu ze ondertussen effectief publiek zijn geworden? Er zijn vertoningen op televisie geweest, diverse kranten hebben foto’s afgedrukt en ga zo maar door. Of mag in dit geval misschien de privacy het toch winnen?

Arnoud