Wie is eigenaar van de data van je Tesla-auto?

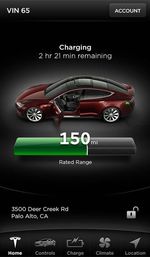
tesla-app-data-eigendomElon, ik wil mijn data! Dat blogde ene Espen Andersen (via) naar aanleiding van zijn pogingen om inzage te krijgen in de data die het bedrijf Tesla centraal opslaat over het rij- en parkeergedrag van zijn auto. Je zou zeggen, zijn auto == zijn data, maar zo werkt het niet volgens Tesla: alleen met gerechtelijk bevel kan er inzage gekregen worden.

Data is op zich niets. Ook al verkrijgt een bedrijf data dankzij jouw input hulp, je kunt er niet zomaar een eigendomsrecht op claimen of een kopie van verlangen. (Heel misschien als de data jouw creatieve schepping is, dan zou je auteursrecht kunnen claimen.)

Hier gaat het echter om een specifiek soort data: persoonsgegevens. Data over waar je auto heen gereden is, zegt iets over jou. En wanneer data iets over een persoon zegt, is die data een persoonsgegeven. En dan zijn er meer mogelijkheden.

Iedereen die persoonsgegevens verwerkt, is verplicht daar inzage in te geven wanneer de betrokken persoon zich meldt. Dat staat in alle Europese privacywetten, waaronder onze Wbp in artikel 35:

1. … De verantwoordelijke deelt de betrokkene schriftelijk binnen vier weken mee of hem betreffende persoonsgegevens worden verwerkt.
2. Indien zodanige gegevens worden verwerkt, bevat de mededeling een volledig overzicht daarvan in begrijpelijke vorm, een omschrijving van het doel of de doeleinden van de verwerking, de categorieën van gegevens waarop de verwerking betrekking heeft en de ontvangers of categorieën van ontvangers, alsmede de beschikbare informatie over de herkomst van de gegevens.

Dat van dat ‘schriftelijk’ is wat vervelend, maar op grond van artikel 37 mag je ook in andere vorm (dus elektronisch bijvoorbeeld) het overzicht verstrekken mits een “gewichtig belang” dat eist.

Formeel is er dus geen discussie: als meneer Andersen dat wil weten, dan moet Tesla hem inzage geven in wat ze weten en dat “volledig overzicht daarvan in begrijpelijke vorm” geven. Alleen – welk Tesla? De Noorse vestiging of het Amerikaanse bedrijf dat de servers opereert waar de data naartoe gaat? Ik denk dat als je de wet letterlijk leest, je vrij snel in Amerika uitkomt en het valt niet mee Amerikaanse bedrijven aan Europese wetten te houden.

In de Google-vergeetrechtzaak bepaalde het Hof van Justitie dat Google Spanje verantwoordelijk is voor zoekresultaten door Google Inc met als motivatie dat die Inc uit Californië zo moeilijk aan te pakken is. Daar zit wel wat in maar het voelt wat geconstrueerd. Diezelfde redenering zou je dan hier toepassen om Tesla Noorwegen te dwingen met die data over de brug te komen. Ik hoop dat meneer Andersen hier een punt van gaat maken.

Arnoud
Inbeslagname van criminele bitcoins

bitcoin-cc-by-sa-flickr-zach-copleyIn de jacht op crimineel verkregen vermogen heeft het Openbaar Ministerie (OM) er een nieuw wapen bij, meldde het AD onlangs. Men kan bitcoins in beslag nemen als deze door criminele activiteiten verkregen zijn. Er was altijd twijfel of dat wel mocht, maar het OM heeft ondertussen drie gerechtelijke uitspraken verkregen waarin dit werd toegestaan. Daarmee is je criminele geld verstoppen in bitcoins geen optie meer. Maar hee, data was toch “niets”, juridisch gezien?
Ik zeg regelmatig dat data niets is inderdaad. En elke keer zegt er dan iemand dat daar wel wat nuances aan zitten. Oké oké, dat is ook terecht. Helemaal als je het hebt over strafrecht versus civiel recht. Negentig procent van de blogs en discussies hier gaat over civiel recht – tussen burgers onderling. Strafrecht is echt een heel ander beest, Linux versus Windows zeg maar. Soms lijken dingen op elkaar of werken ze ongeveer hetzelfde maar dat is meer toeval dan design.

Eén van die dingen die in het strafrecht echt anders werken is wanneer iets een ‘voorwerp’ is, een item dat gestolen of door misdrijf verkregen kan worden. We weten uit het Runescape-arrest dat dit kan met virtuele goederen in online spellen en dergelijke. Dit zegt alleen niets over de status van dat iets in het civiele of burgerlijke recht. Het is dus niet zo dat virtuele goederen dankzij deze uitspraak in eigendom gehouden kunnen worden, civielrechtelijk. Ga je scheiden, dan hoef je dus niet je World of Warcraft-bezit in de boedelscheiding te betrekken.

Bij de Runescape-uitspraak was het kerncriterium dat de virtuele goederen ‘verplaatsbaar’ waren: slechts één persoon kon ze tegelijk bezitten, kopiëren is niet mogelijk. En ze vertegenwoordigden waarde. Die criteria gaan wat mij betreft net zo hard op voor bitcoins, dus bitcoins zijn te stelen. En in beslag te nemen, want daarbij geldt dezelfde eis – het moet een voorwerp zijn, een ding.

In het strafrecht dus – dit maakt bitcoins nog geen voorwerpen, geen zaken zoals het civiel recht dat noemt. De status van bitcoins in het civiel recht is nog onduidelijk. Het is geen geld in ieder geval. Zaken (fysieke dingen waar je eigenaar van kunt zijn) lijken het ook niet te zijn. Je moet er belasting over betalen maar dat is gebaseerd op de waarde van de bitcoins en niet op het eigendom/bezit daarvan.

Wie die bitcoinbeslagvonnissen heeft, ik hoor graag van je. Het is erg frustrerend dat dergelijke vonnissen niet standaard online komen.

Arnoud

Rechtbank: Bitcoin is geen geld maar slechts ruilmiddel

bitcoin-cc-by-sa-flickr-zach-copleyBitcoins zijn in Nederland geen geld. En als je bitcoins koopt maar niet geleverd krijgt, kun je de wisselkoerswaarde niet als schade claimen. Dat bepaalde de rechtbank Overijssel vorige week in bij mijn weten de eerste rechtszaak ooit over de cryptovaluta.

Uit het vonnis blijkt dat de partijen op 8 augustus 2012 hadden afgesproken dat er 2.750 bitcoins zouden worden verkocht tegen een prijs van € 8,05 per bitcoin. Totaal dus € 22.137,50. Maar nadat er was betaald, kreeg de koper slechts 990 bitcoins – waarom blijft enigszins onduidelijk uit het vonnis.

De bitcoinkoper eiste vervolgens schadevergoeding op grond van het feit dat hij door de koersstijging in bitcoins sindsdien een fors bedrag was misgelopen. Dat is op zich een valide claim: art. 6:125 BW bepaalt dat je recht hebt op schade als gevolg van wisselkoerswijzigingen bij een geldtransactie. In dit geval dus een forse schadeclaim omdat de bitcoins behoorlijk in koers gestegen waren sinds de transactiedatum.

Het vereist alleen wel dat bitcoins ‘geld’ zijn. Als je te laat geleverde bananen intussen in prijs zijn gedaald, dan kun je dat niet verhalen met dit wetsartikel. Dus: zijn bitcoins ‘geld’?

Bitcoin is geen wettig betaalmiddel in Nederland, maar de rechtbank prikt meteen even de juridische mythe door dat alleen “wettige betaalmiddelen” geld kunnen zijn zijn. De wet (art. 6:112 BW) spreekt van “gangbaar geld” en daaronder valt meer dan alleen door de Nederlandse Staat uitgegeven geldsoorten. Ook lokale munten die gedoogd worden door de staat, zoals de bekende LETS en noppes, kunnen hieronder vallen.

Ook elektronisch geld is het niet. Hoewel geld zeker elektronisch kan bestaan, is een bitcoinwallet niet hetzelfde als traditioneel elektronisch geld. Dat staat op een bankrekening bij een derde partij, terwijl je bij bitcoin zélf voor je wallet verantwoordelijk bent. En dat maakt juridisch een wereld van verschil.

In 2013 is enige discussie geweest over de status van bitcoin. De minister heeft daarbij de virtuele munt expliciet als niet-geld aangemerkt: het is een ruilhulpmiddel, meer niet. En die opvatting neemt de rechtbank over: bitcoin is geen geld, en bitcoins te laat leveren geeft dus geen wisselkoers-schade.

Gederfde winst dan misschien? Dat is óók een vorm van schade immers. Om die schade vergoed te krijgen, moet dan vast komen te staan dat deze veroorzaakt is door de te late levering. En daar kijk ik even gek op van de rechtbank: men kijkt alleen naar de schade tot het moment van ontbinding (juridisch voor “laat maar, we draaien de boel terug”). De gemiste winst na die datum is geen schade meer. Huh?

Wel moet de verkoper natuurlijk de € 14.168 terugbetalen die hij had gekregen voor de niet-geleverde bitcoins. Ook moet hij wettelijke rente betalen over die aankoopsom.

Een tikje onbevredigende uitkomst van dit geval, maar heel erg verbaasd ben ik niet dat de rechtbank bitcoins geen geld noemt. Jullie wel?

Arnoud

Zijn vergunningsloze taxi’s echt anders wanneer je ze per app bestelt?

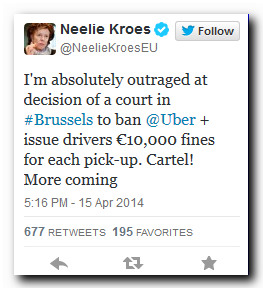
kroes-tweet-uberNeelie Kroes is boos, meldde de NOS. De eurocommissaris vindt het belachelijk dat taxidienst Uber is verboden in Brussel. De Belgische rechter had Uber verboden haar “UberPop” dienst aan te bieden, omdat ze in strijd met de Belgische taxiwetgeving rijdt. Zo had men geen taxivergunning, toch een vrij basaal iets als je met taxi’s gaat rondrijden.

Eerder schreef de NOS al dat Uber ook bij ons de wet overtreedt. En de reden is heel simpel: de taxibranche is sterk gereguleerd. Je mag beroepsmatig geen mensen vervoeren tegen betaling, staat in de Wet personenvervoer 2000. En een taxivergunning krijgen (of een vergunning voor een taxicentrale) is niet eenvoudig te krijgen.

Uber had die vergunning niet, dus dan ligt het voor de hand dat er een verbod komt als de welvergunninghebbende concurrenten dat bij de rechter gaan eisen. Dat is immers het hele punt van vergunningen. De boosheid van Kroes verbaast me dan ook een beetje. Is dit zó bijzonder, dat de rechter een vergunningsloze taxicentrale verbiedt?

Ja, ik snap best dat die wet niet geschreven is voor het soort luxe bakken dat je via Uber kunt laten voorrijden. Dat gaat om snorders en vage figuren die nietsvermoedende toeristen op de Dam oppikken en 50 euro laten betalen voor een rit naar het Rembrandtplein. Uber is hip en heeft een app, bovendien is het peer-to-peer, dat is volstrekt iets anders dan .

Toch? Is het wérkelijk archaïsch om te zeggen, taxi’s moeten een vergunning ook al gaat het per hippe app? Ik ben alleszins voor innovatie, maar we weten uit het verleden dat de taxibranche zonder regulering volloopt met slechte kwaliteit dienstverleners. Dus dan maar een vergunning, net zoals dat bakkers aan hygiëne-eisen moeten voldoen. We willen geen bakkers met vies brood, en geen vervelende taxichauffeurs met slechte auto’s. Of is het genoeg dat Uber met reviews werkt zodat het systeem zichzelf reguleert?

Arnoud

Politie pakt Nederlander met bitcoinmining-farm wegens witwassen

bitcoin-cc-by-sa-flickr-zach-copleyDe Nederlandse politie heeft dinsdag een man uit Tilburg opgepakt omdat hij illegaal stroom aftapte voor zijn systemen waarmee hij bitcoins aan het minen was, meldde Tweakers gisteren. Nu is illegaal stroom aftappen strafbaar als diefstal, maar het OM neemt hier het verrassende standpunt in dat meneer hiermee schuldig is aan witwassen. Alleen wát wordt er dan witgewassen?

Bij het misdrijf witwassen (art. 420bis Strafrecht) probeer je de werkelijke aard, de herkomst of vindplaats van een goed (fysieke spullen, maar ook vermogensrechten, en dus ook digitaal geld) te verhullen terwijl je weet dat dat goed afkomstig is uit een misdrijf. Of dat je dat had moeten weten, 420quater.

Wie een vaas steelt en deze probeert te verkopen met een verhaal dat hij deze in de achtertuin opgegraven heeft, is die vaas (en de daarbij behorende opbrengst) aan het witwassen. Ook als je met je crimineel geld naar het casino gaat, de helft op rood en de helft op wit zet en met het resultaat als “winst uit kansspel” probeert weg te komen, pleeg je witwassen. En idem als je een wasserette begint en aan het eind van de maand een zak contant geld in de kas stort als zogenaamd betaald door wassende klanten (de etymologie van witwassen).

Bitcoin is in principe geschikt om vuil geld (door misdrijf verkregen geld) mee wit te wassen. Koop op een louche exchange bitcoins, en ga daar vrolijk mee handelen. Ook kun je misdrijven plegen waarbij je je slachtoffer bitcoins aftroggeld – als losgeld voor hun digitale data bijvoorbeeld, wat nu populair is bij ransomware. Dat is vrijwel automatisch witgewassen, want het is onmogelijk te zien door welke transactie de bitcoins zijn verkregen. Dat geldt ook voor contant geld maar het is veel gemakkelijker bitcoins uit te geven dan niet-triviale hoeveelheden contant geld.

Hier werden echter geen bitcoins gestolen of gebruikt als transactiemiddel in een criminele transactie. Deze Tilburgse man hield zich bezig met het delven (minen) van de digitale valuta, met het scheppen van nieuwe bitcoins. Dat is een dure grap qua elektriciteit, dus dat verklaart waarom hij die heeft gestolen. Maar om dan te zeggen dat daarmee de aldus verkregen bitcoins “afkomstig zijn uit enig misdrijf”?

Theoretisch klopt het: de bitcoins zijn gemáákt middels rekenen aangedreven door de illegale stroom. Een illegale grondstof in je bouwsel stoppen is een vorm van witwassen (gestolen potgrond in je tuin gooien). Maar het voelt wel érg gek. Ik ben héél benieuwd wat de rechter hiervan gaat zeggen.

Arnoud

Moet je aangifte doen over je bitcoinbezit?

bitcoin-cc-by-sa-flickr-zach-copleyDe Amerikaanse Internal Revenue Service (IRS) heeft geoordeeld dat bitcoins in de VS geen valuta, maar bezit zijn, meldde Nu.nl. Hierdoor zullen Amerikanen de waarde van de munt in dollars (op de datum waarop de bitcoins zijn ontvangen) moeten aangeven. Bij ons is vandaag de laatste dag (tenzij je uitstel hebt aangevraagd) om je belastingaangifte te kunnen doen, dus: hoe zit dat bij ons?

De cryptografische munt Bitcoin is juridisch moeilijk in een hokje te duwen, omdat zo ongeveer alles anders werkt dan bij traditionele munten. Formeel is Bitcoin geen ‘geld’: de Richtlijn elektronisch geld eist daarvoor dat er een vordering op de uitgever tegenover staat en dat het geld is geruild voor ander, ontvangen geld. Een prepaid kaart opladen levert dus wél elektronisch geld op, maar bitcoin niet want er is niet echt een uitgever. Ook is de verandering in waarde een lastige factor hierbij.

In 2013 beantwoordde de minister Kamervragen over Bitcoin. Hierin bevestigde hij allereerst dat Bitcoin inderdaad geen geld is (en ook elders niet onder de Wet financieel toezicht valt). Ook valt het niet onder de definitie van “financieel product”, waar onder meer betaalrekeningen, kredieten en verzekeringen onder vallen. In theorie kan het eronder geplaatst worden, want de minister kan bij AMvB bepalen dat andere producten “financieel” zijn.

Wie vermogen of winst verkrijgt met Bitcoins, moet daar wel gewoon aangifte over doen in box 3. Dat geldt immers altijd, ongeacht of je winst of inkomen nu onder de Wft als ‘geld’ telt. Er ontstaat alleen een praktisch probleem als het niet in Euro’s is: wat zijn die Bitcoins nu waard en hoe reken je dat om naar Euro’s? Dit heb je natuurlijk ook met andere valuta. Bij buitenlandse valuta publiceert de Belastingdienst dan ook koerslijsten waarop ik bijvoorbeeld zie dat mijn dollarvermogen (januari 2014) volgens de belastingdienst tegen €0,72732562 per dollar in box 3 moet.

In een Besluit uit 2008 wordt voor lokale valuta (zoals de noppes) bepaald dat je de koers moet nemen van de organisatie. En als mensen zowel geld als noppes als prijs noemen, dan is dat geld de waarde van de noppes. Wie dus zegt “1 BTC of €350”, erkent dat zijn bitcoins €350 het stuk waard zijn – mits dat een reële prijs is. Bij Bitcoin is er geen centrale organisatie, maar wellicht dat daar sites als Bitcoinaverage een objectieve basis kunnen geven.

Het lastige voor de Belastingdienst is natuurlijk dat het best moeilijk te achterhalen is wat iemands Bitcoinbezit is. Daarmee is het nog aardig eenvoudig de belasting te ontduiken, hoewel je dan wel je bankrekening niet moet gebruiken om Bitcoins te kopen of verkopen. Een bedrag ontvangen van een Bitcoinbeurs is bewijs dat je iets met Bitcoins doet, zodat de Belastingdienst best eens kan vragen naar je wallet, en daarin kan gaan snuffelen wat je zoal aan transacties hebt gedaan.

Gewetensvraag: wie heeft zijn Bitcoin-bezit aangegeven of gaat dat vandaag nog doen?

Arnoud

Wat gaan we nou eens doen met die cookiewet?

cookie-bril.jpgNederlandse websites schenden massaal de privacywetgeving door informatie over surf- en klikgedrag van bezoekers, zonder hun toestemming, door te geven aan advertentiebedrijven, meldde NRC gisteren. Grote woorden: het gaat zo te lezen om de inzet van Google Analytics en dergelijke tools, niet om drones die bij de bezoeker in de slaapkamer het gedrag livestreamen naar Dumpert.nl. De reacties van enkele sites zijn dan ook schouderophalend. Uiteraard schuimbekken de politici – het is immers verkiezingstijd – over deze grove schending. Maar eh jongens wat gaan we nou eens dóen met die stomme cookiewet?
De cookiewet is in 2012 aangenomen in de verwachting dat websites dan minder cookies zouden droppen, want toestemming vragen was toch best vervelend en de privacy van de bezoeker staat toch hoog in het vaandel bij elke site, getuige immers hun privacyverklaringen. Maar de reactie was een massaal “deze wet is gek” en veel partijen gingen gewoon door met cookies zetten, of plaatsten een niet te ontwijken toestemmingsknop op hun site om zo die toestemming af te dwingen. Ik ken geen site die heeft gezegd, wat een goed idee die cookiewet, wij stoppen met het tracken van onze bezoekers.

Dat dit niet mag, staat boven kijf. De cookiewet eist dat je toestemming hebt verkregen om cookies te mogen plaatsen, en wanneer zo’n cookie gebruikt wordt voor tracking of profiling dan val je ook nog eens onder de Wet bescherming persoonsgegevens met haar eisen over inzage, correctie en zorgvuldige verwerking.

Om toch te kunnen tracken, wrong menig site zich in allerlei bochten. De populairste bocht was bovenaan een zwarte balk met “Wij zetten cookies, daar gaat u mee akkoord door deze site te blijven gebruiken”. En heel vaak roepen dat deze opt-out een opt-in was, hielp daar ook bij. Maar vooral het feit dat de OPTA – tegenwoordig ACM – geen zichtbare actie ondernam tegen sites die op deze manier de wet schenden, was een grote klap voor de geloofwaardigheid van die wet.

De doodsteek kwam toen de minister een wetsvoorstel aankondigde om analyticscookies buiten de wet te plaatsen. Cookies met als doel “informatie verkrijgen over de kwaliteit of effectiviteit van een geleverde dienst van de informatiemaatschappij” die “geen of geringe gevolgen” voor de privacy hadden, zouden dan legaal zijn zonder toestemming. Volgens de minister mag dat van Europa, omdat het doel van de cookiewet is de privacy te waarborgen dus hoeven privacymetrustlatende cookies niet onder de wet te vallen. Dat de Europese cookiewet expliciet naar álle cookies verwijst en mede als doel heeft te zorgen dat er geen informatie op iemands harddisk komt zonder toestemming, zal ik dan maar niet te hard zeggen.

De ophef en frustratie – om niet te zeggen sábotage – bij de cookiewet is ergens wel begrijpelijk want het voorziene systeem is onwerkbaar. En we zijn zó gewend aan uitgebreide analytics en monitoring van onze websites dat het voelt alsof we weer terug moeten naar paard en wagen. En ook als privacymindende gebruiker heb ik een hekel aan de cookiewet: waar ik vroeger met een cookieblocker prima kon surfen, krijg ik door diezelfde blocker nu elke keer die stomme balken in beeld. Ik moet nu dus akkoord geven op privacyschendingen die ik voorheen kon voorkomen. Hoe is dat vooruitgang?

Goed. Ja ik ben alweer rustig. Maar de vraag blijft: wat gaan we doen met die cookiewet? Het lijkt me duidelijk dat het ding niet werkt zoals verwacht. En als een wet zó massaal wordt genegeerd en gepasseerd, dan wordt het lijkt mij de hoogste tijd eens wat aan die wet te gaan doen (u krijgt nog de groeten van de Auteurswet 1912). Ik zou alleen niet weten wat.

De belangrijkste beperking die ik zie, is dat het systeem van toestemming fundamenteel niet werkt. Mensen willen geen ja of nee zeggen tegen privacy-dingen, ze willen hun plaatje of filmpje of grappig artikel. Denken dat mensen met voldoende uitleg en knoppen wél gaan nadenken hierover, vind ik uitermate naïef. De enige reële route is volgens mij in de wet opnemen wat er wel en niet mag, bijvoorbeeld via een grijze en zwarte lijst van privacyschendingen. Zwartelijstverwerkingen mogen dan nooit (bv. individuele profielen die gezondheidsinformatie bevatten aan verzekeraars geven) en grijzelijstverwerkingen mogen dan alleen als de verwerker kan aantonen een groot belang te hebben én de privacyinbreuk wordt geminimaliseerd (bv. Google Streetview met opt-out). Dan hoef je het de mensen niet meer te vragen en voeren we het debat over privacy waar het hoort: in het parlement, bij het maken van een wet hierover.

Ja, ik kan lang wachten op zulke lijsten, ik weet het. Maar wat gaan we dan wél doen met die cookiewet?

Arnoud

Mag UPC mijn internetverbinding delen via WifiSpots?

upc-wifi-spotsAls internetklant van UPC beschikt u over WifiSpots van UPC, juichte de nieuwsbrief van mijn internetprovider onlangs. WifiSpots is UPC’s naam voor een nieuwe dienst waarbij je overal in Nederland gratis draadloos internet krijgt als je in de buurt bent van een andere UPC-modem. Die staan sinds kort standaard de internetverbinding te delen. Weliswaar op een ander netwerk en je wordt afgeknepen als de ‘echte’ gebruiker daarvan wil internetten, maar toch. Mag dat zomaar, mijn modem inzetten om andere mensen buiten mijn wil om te laten internetten via mijn kabel?

Ik heb menig mail ontvangen van UPC-klanten die zich zorgen maken over dit plan. Ook met verontwaardiging: het is toch mijn huis, mijn verhuurder mag toch ook niet ineens de zolder aan een ander verhuren of mijn wc beschikbaar stellen voor passanten?

Dergelijke analogieën zijn leuk bedacht maar gaan helaas niet op. Een wifi-verbinding is geen huis of wc. Het is geen ding, iets dat je kunt stelen of dat misbruikt kan worden door anderen. Het is een functionaliteit van een modem dat je in bruikleen hebt. De leengever mag daar extra functionaliteiten aan toevoegen zolang jij daar geen last van hebt. Of beter gezegd, in de wet staat nergens dat hij dit niet mag. Logisch, want de regels over bruikleen (art. 7A:1777 BW en verder) zijn ouder dan het internet.

UPC zegt zelf:

WifiSpots en uw eigen internetverbinding zijn van elkaar gescheiden. Elke verbinding heeft een eigen signaal. U merkt er zelf niks van als anderen bij u gebruikmaken van WifiSpots. Hetzelfde geldt voor de beveiliging. Het internetgebruik van WifiSpots heeft geen invloed op dat van u. Het maakt niet uit welke websites worden bezocht of welke bestanden worden gedownload.

Update (18 maart): zelf even getest met UPC in Eindhoven: als ik via mijn eigen UPC netwerk internet opga, ben ik zichtbaar als IP-adres 89.98.39.10 (chello.nl). Ga ik via de Wifispots access point op hetzelfde modem, dan krijg ik IP-adres 46.129.209.69 (upc.nl). Volgens mij bewijst dat duidelijk dat het écht gescheiden verbindingen zijn.

Daarmee zie ik de hinder niet, eerlijk gezegd. Het enige dat ik kan bedenken is iemand die hinderlijk in mijn voortuin gaat staan om zo een extra streepje te krijgen van mijn modem. Dat mag niet, maar ik zou me gelijk een tachtigjarige voelen die voetballende buurjongens wegjaagt als ik dáár wat tegen ga doen. Daarnaast is er in theorie nog het extra energieverbruik, twee wifinetwerken kost immers meer stroom dan eentje. Maar dat is zo marginaal dat je er geen rechtszaak over zou kunnen beginnen.

Arnoud

Is 4g eigenlijk wel een nieuwe dienst?

simyoTelecombedrijf Simyo gaat vijf euro per maand extra vragen voor 4g draadloos internet, las ik bij Tweakers. En een lezer stelde me toen de intrigerende vraag: heb je niet gewoon récht op 4g als je nu 3g hebt? Je neemt immers de dienst “draadloos internet op je mobiel af”, en de techniek die eronder ligt, staat niet genoemd in het contract.
Om met dat laatste te beginnen, de algemene voorwaarden van Simyo noemen inderdaad nergens expliciet de technologie. De enige indirecte verwijzing naar standaarden zit in de definitie van “Datadienst”:

de mobiele telecommunicatiedienst van Simyo die dataverkeer mogelijk maakt vanaf en naar netwerkaansluitpunten op het Mobiele Netwerk of andere netwerken of systemen waarmee het Mobiele Netwerk direct of indirect verbonden is. Dit met inachtneming van enige technische standaard, met behulp waarvan Simyo datadiensten aanbiedt.

Deze tekst moet je dan lezen als dat Simyo de technische standaard ondergeschikt vindt aan het soort dienst. Men kan dus besluiten, weg met 3g en hier komt 4g, en dan blijven de contractuele bepalingen overeind. Anders gezegd, mobiel internet via 4g is dan geen nieuwe dienst maar een “inachtneming van een nieuwe technische standaard”. Tsja. Er valt wat voor te zeggen maar je voelt ook wel aan dat dit niet echt is wat Simyo voor ogen had toen ze de voorwaarden schreef.

Aan de andere kant, onduidelijkheden en ambiguïteiten in algemene voorwaarden worden in het nadeel uitgelegd van de partij die ze opschreef. De gunstigste lezing voor de wederpartij wint het.

Verderop zie ik dingen staan als

Simyo spant zich in om de dienstverlening zo ongestoord mogelijk te laten verlopen.

en

De technische eigenschappen van een Mobiele Telecommunicatiedienst of van een Mobiel Netwerk kunnen door Simyo worden gewijzigd om aan de eisen van de tijd en de stand van de techniek te blijven voldoen.

maar om daar nu uit te concluderen dat de upgrade naar 4g een deel is van die ‘inspanning’ van Simyo met als doel “aan de eisen van de tijd en de stand van de techniek te blijven voldoen”, dat gaat me wat ver.

Twijfelgeval dus. Enerzijds voelt het niet echt als iets écht nieuws, maar anderzijds het levert wel dezelfde functionaliteit. Neem als analogie de televisie. Het lijkt algemeen geaccepteerd dat digitale televisie wat anders is dan analoge, hoewel het eigenlijk dezelfde functionaliteit is alleen dan méér en een stukje kwalitatief scherper.

Echter, als de televisieboer had gezegd, we hebben extra signaalversterkers op de analoge kabel gezet, dus graag €5 bijbetalen voor Superanaloge Televisie, hadden we dat geslikt dan? Ik denk het niet. Maar waarom dan wel als de televisieboer zegt “het komt nu via nieuwe technische standaarden binnen als nullen en enen in plaats van golfjes”? Gaat het erom dat je een nieuw kastje nodig hebt? Dat het anders heet? Dat we het met z’n allen gewoon anders vínden?

Arnoud

BeWifi bundelt bandbreedte bij buren

bewifiHet Spaanse telecombedrijf Telefonica heeft onder de naam BeWifi een technologie ontwikkeld die het mogelijk maakt om extra bandbreedte van naburige modems te ‘lenen’ via wifi, meldde Tweakers zondag. Modems met BeWifi aan boord werken met elkaar samen; als een modem capaciteit over heeft, deelt hij die met een ander modem dat net hevig staat te downloaden. Ars Technica gaat er dieper op in en lokt lezers met “lets you steal your neighbor’s wifi”. Eh, kan dat dan, bandbreedte van de buren stelen?

Diefstal van niet-tastbare dingen is juridisch een lastig ding. Hoewel in 1921 de Hoge Raad al bepaalde dat elektriciteit kon worden gestolen, werd in 1996 het dan weer onmogelijk geacht om software te stelen. Het kenmerkende verschil? Elektriciteit had waarde én uniciteit: als ik het gebruik, kun jij dat niet meer gebruiken. Software heeft die eigenschap niet. Je kunt software alleen kopiëren. Toegegeven, je kunt software ook vernielen (wissen) maar strafrechtelijk gezien zijn kopiëren en wissen twee handelingen en diefstal is er maar eentje.

In 2012 kregen we het Runescape-arrest: virtuele goederen zoals zwaarden in een online spel kunnen worden gestolen. En op diezelfde dag werd ook het Belminuten-arrest gewezen, waarin werd bepaald dat het verbruiken van iemands sms- belbundel óók diefstal was. Ook hier speelde die uniciteit een rol: stuur jij 300 smsjes met mijn telefoon, dan kan ik dat niet meer (binnen de bundel dan). En die virtuele goederen zijn weliswaar eigenlijk software, maar software binnen een omgeving die gemaakt was om dingen te verplaatsen. Dat zwaard wordt niet gekopieerd en gewist, maar in één atomaire operatie verplaatst.

Hoe zit dat dan met bandbreedte? Die kost geld (en heeft dus waarde), en als ik de bandbreedte vol opslurp dan kan mijn buurman die niet meer gebruiken. Alleen: die waarde is niet gekoppeld aan de mate van slurpen. En daarom is bandbreedte niet te stelen. Tenminste niet bij wifi-bandbreedte; bij een 3G netwerk voor mobiel internetten wordt er wel per megeabyte afgerekend, dus uit een internetbundel kan worden gestolen net zoals uit een sms-bundel.

In 2008 was er nog een zaak waarin “diefstal van bandbreedte” ten laste werd gelegd aan een verdachte die een computer had geinstalleerd in het vals plafond van een studentenflat om zo van de snelle internetverbinding daar te profiteren. Door ongeoorloofd gebruik te maken van bandbreedte verliest de rechthebbende immers hierover niet noodzakelijkerwijs de feitelijke macht, aldus de rechtbank toen. Hij heeft nog steeds controle over de netwerkverbinding en kan deze nog steeds gebruiken. De snelheid wordt minder, maar ‘snelheid’ is geen meetbare eigenschap met uniciteit.

Overigens krijg ik de indruk dat BeWifi alleen maar werkt als beide buren eraan meedoen. En het lijkt me dat als je een modem installeert waarvan je weet dat het bandbreedte deelt met de buren, je onmogelijk nog van diefstal kunt spreken als die buren zich bandbreedte laten toebedelen. Nog even afgezien van het punt dat BeWifi belooft dat je er zelf niets van merkt – de buren worden afgeknepen zodra je zelf weer gaat internetten.

Arnoud