Wifi-tracking: winkels volgen je voetsporen

wifi-satelliet-draadloos-auto.pngSteeds meer Nederlandse winkels volgen klanten via unieke signalen uit hun smartphone, meldde Nu.nl gisteren. Dit op basis van een mooie longread bij Tweakers over het onderwerp: “Winkels die dat willen, kunnen precies zien waar je loopt en hoe lang je stilstaat. Het wordt mogelijk gemaakt door een technologie die sinds de afgelopen anderhalf à twee jaar aan populariteit wint: het tracken van telefoons.” Maar, eh, ja, mág dat dan?

Elke telefoon zendt signalen uit: in ieder geval gsm (om bereikbaar te blijven voor telefoontjes), meestal ook wifi (op zoek naar een netwerk, of communicerend daarmee) en ook Bluetooth hoewel dat niet vaak aanstaat. Met name wifi is interessant: wanneer een telefoon een wifi netwerk zoekt, stuurt hij onversleuteld zijn mac adres mee in de hoop dat een netwerk zegt “kom erbij, hier is een ip-adres”.

Het opvangen van die signalen is op zich niet verboden. Het opvangen van vrije signalen uit de ether is een grondrecht, deel van de informatievrijheid waar ook de vrijheid van meningsuiting onder valt (art. 10 EVRM). Je mag informatie en ideeën verzamelen en verspreiden. Ook in het strafrechtartikel dat aftappen van datacommunicatie verbiedt (art. 139c Strafrecht), staat dit als uitzondering genoemd.

Mac-adressen zijn persoonsgegevens. Ze zijn te herleiden tot een mobiele telefoon (in deze context) en mobieltjes hebben vrijwel altijd een 1-op-1 relatie tot een persoon, hun eigenaar. Alle gegevens die worden verkregen in combinatie met een mac-adres zijn dan ook persoonsgegevens, en deze gegevens mogen dan alleen worden verwerkt (binnengehaald, opgeslagen, aangepast, geanalyseerd of wat je maar wilt doen) binnen de context van de Wet bescherming persoonsgegevens.

Ik lees bij Retecool dat het mac-adres gehasht wordt, maar of dat de boel verandert? Ook het gehashte nummer is uniek voor de telefoon. En zodra een nummer uniek is voor een persoon, is het een persoonsgegeven.

Hoofdregel uit de Wbp is dat je toestemming nodig hebt van de telefooneigenaar. Dat gebeurt hier niet, en ik zou ook niet weten hoe je dat werkbaar kunt maken. Je kunt immers moeilijk een popup tonen op een telefoon wanneer je iemands mac-adres uit een bak wifi-signalen vangt.

Als exploitant van zo’n dienst* heb je dus maar één manier om dit privacytechnisch legaal te kletsen: de eigen dringende noodzaak. Wanneer toestemming vragen niet kan, de gegevens noodzakelijk zijn voor jouw belang én je de privacy van de betrokkenen maximaal beschermt, dan handel je legaal ook zonder toestemming.

*Let wel: dat is de wínkel die het apparaatje aanzet. Tenzij de apparaatjesleverancier zelf de gegevens verzamelt en exploiteert.

We weten uit de Google Streetview-zaak dat het sniffen van wifi netwerken en daar persoonsgegevens uit halen in principe mag, mits je maar een opt-out aanbiedt en duidelijk aankondigt dat je dit doet. Een winkel (de exploitant) moet dus een bordje ophangen en moet eigenlijk ook nog eens zorgen dat geen wifi signalen van buiten het pand worden opgevangen. En er moet een opt-out worden aangeboden, oftewel een plek waar je je mac-adres mag invullen zodat je niet meer gevolgd wordt.

Bij die Streetview-zaak herinner ik me veel opmerkingen in de trant van “je zendt je SSID toch al uit, wat is het probleem”. Hoewel het hier technisch-juridisch hetzelfde is volgens mij, krijg ik hier toch een heel ander gevoel bij. Zit hem dat in het gevolgd worden ipv een statisch access point? In dat een telefoon persoonlijker voelt dan een router? In dat je de Streetview-auto nooit ziet maar de Albert Heijn niet te vermijden is?

Arnoud

Is het idee van een slechte-sloganverkiezing juridisch beschermd?

veronica-deukIk kan niet eens meer naar de radio luisteren zonder aan werk te moeten denken. Gisterochtend op radio Veronica een telefonische fittie met de organisatie van de Verkiezing Slechtste slogan 2013: het Veronicaprogramma Rick in de Morgen had immers dat idee bedacht, en dat werd hier dus even keihard gestolen.
Dat gaat hem niet worden, juridisch dan. Een idee is niet te beschermen, dat mág worden ‘gestolen’ en nagedaan, geïmiteerd of gekopieerd.

Een idee kun je eigenlijk alleen in abstracto beschermen door het geheim te houden. Deel het met zo min mogelijk mensen en áls je het al deelt, doe dat dan onder geheimhouding (NDA). Dat werkt maar is voor een publieksverkiezing natuurlijk niet echt werkbaar.

Een uitwerking van een idee kan beschermd zijn. “Een boek over een jongen die naar toverschool gaat” is niet beschermd, maar de boeken van Harry Potter wel. Die uitwerking is creatief en origineel en krijgt daarom auteursrechtelijke bescherming. “Een telefoon die het gesprek aanneemt als je hem openklapt” is een niet te beschermen idee, maar een constructie met sensors en een koppeling naar de firmware is dat wel, met een octrooi. (Helaas is Star Trek dan waarschijnlijk prior art maar dat terzijde.)

De naam of het logo van een idee kan als merk worden vastgelegd. Wel moet het dan een creatieve naam zijn, en de naam “De Slechtste Slogan van 2013” voor de verkiezing van eh, de slechtste slogan van 2013 is niet bepaald creatief te noemen. De standaardtruc is dan die naam in een creatief logo opnemen, en vervolgens alsnog iedereen gaan dreigen met merkinbreuk omdat ze de tekst uit je logo overnemen. Juridisch dubieus.

Dus nee, dit gaat hem niet worden. Meer dan die ander bellen en zeggen dat je het niet leuk vindt, zit er juridisch niet in. En dat is dan ook precies wat er gebeurde op de ochtendshow.

Persoonlijk vond ik Veronica’s “Een deuk van heb ik Joustra” (zie foto rechtsboven, bron Veronica) inderdaad een heel stuk slechter, eh beter, dan “We do our business in your mouth” wat uit die tweede verkiezing kwam. Maar dat terzijde.

De verkiezing van de slechtste slogan voor een ict-advocatenkantoor of juridisch adviesbureau is bij deze geopend.

Arnoud

Het einde van de power user, of waarom je Windows wél en Facebook níet mag tweaken

removeBij Buzzfeed las ik een intrigerend artikel: het einde van de power user. Daarin het relaas van de populaire Facebookextensie Social Fixer, die op zeker moment de nek werd omgedraaid door het sociale netwerk wegens “overtreding van de gebruiksvoorwaarden”. U weet wel, die voorwaarden die op elk moment kunnen wijzigen zonder dat dat iemand hoeft te worden verteld. Waarbij je niet eens in bezwaar kunt (of hooguit tegen een chatscript kunt aanklagen). Het is merkwaardig: willen bedrijven geen powerusers meer? Dat zijn toch vaak de grootste fans.

Veel software heeft ook eigen aanpasbaarheid: je kunt plugins installeren, of met een scriptingtaal eigen programma’s of functies maken. Zo heb ik een knopje dat mijn algemene voorwaarden aan een mail hangt (handig voor offertes) en een knopje dat een afbeelding in LibreOffice Presenter automatisch centreert en op maximale grootte weergeeft. Erg handig.

En kan de software het niet, dan zijn er vaak wel dingen van anderen die het wél mogelijk maken. Ik gebruik bijvoorbeeld Autohotkey, waarmee ik aan zo ongeveer alles een toetsenbordcombinatie kan hangen plus alles dat ik wil scripten en toegankelijk maken. Van het snel oproepen van een Notepad waar meteen het klembord in geplakt wordt (om snel te editten) tot het opruimen van mijn bureaublad op zondagmiddag.

Wil ik echter op Facebook iets simpels doen als mijn timeline op chronologische volgorde, dan móet je toch een partij moeilijk doen binnen de gewone interface. Plus na een week zet Facebook het gewoon weer terug naar je topverhalen. Argh. Gelukkig zijn ook dáár opties voor, zoals dat Social Fixer of F.B.Purity (dat ikzelf gebruik). Alleen, dat mag dus niet. Kennelijk, want voornoemd chatscript komt niet verder dan “het spijt me” of “dit is ons bedrijfsbeleid”.

Een juridisch argument voor het onderscheid heb ik niet. “Omdat het kan”, lijkt ook de conclusie uit het Buzzfeed-artikel te zijn. Als je een stuk software uitbrengt, heb je er gewoon geen controle over. Mensen kunnen scripts en dingen draaien die de werking aanpassen. Dat tegenhouden is zo goed als onmogelijk, tenzij je met zware DRM gaat werken of héél diep in het OS gaat ingrijpen. En dat kost een hoop developer-tijd, die je ook nuttiger kunt besteden (hoewel het bij spellen wél nuttig kan zijn, denk aan anticheatsoftware). Bij een online dienst kun je wél meer, het draait immers altijd op jouw server dus je kunt zo iets toevoegen dat de extensie of het script hindert, of een detector installeren die vervolgens de gebruiker bant.

Hier zit een diepere gedachte achter die niet per se des Sinterklaas is. En ik krijg daardoor steeds meer de overtuiging dat het tijd wordt eens wat wetten te maken speciaal voor online dienstverlening. We hadden in 2011 de zwartelijstweek, items die wat mij betreft verboden algemene voorwaarden mogen worden. En daar zou voor mij ook onder mogen vallen het verbieden van extensies of uitbreidingen die objectief gezien het genot voor de eindgebruiker ten goede komen (een beetje zoals een verhuurder niet mag eisen dat objectieve verbeteringen aan het pand moeten worden gesloopt bij einde huur). Wat jullie?

Arnoud

Goedemiddag, wij komen even bij u twitteren dat u het leuk vindt hier

twitter-tweet-wasnt-meHm. Is dit nu juridisch interessant of niet? Mensen die zich bij de NY Comic Con aanmeldden, ontdekten dat ze ineens twitterden hoe leuk ze het vonden. Volgens de CC geen probleem: daar hadden ze toestemming voor gegeven bij het inschrijven. Want ja, er stond “this application may tweet on my behalf” bij het aanmelden via Twitter. Maar dat lazen mensen toch even iets anders.
Juridisch gezien is het duidelijk, heet het dan: in een Opinie over toestemming bepaalde de privacytoezichthouders dat als je nu maar specifiek iets vraagt, daarbij goed uitlegt wat je gaat doen en mensen uit vrije wil dan ja of nee laat klikken, dan is er vrije, specifieke en geïnformeerde toestemming. En wat is er nou mooier dan dat.

Het idee dat mensen toestemming kunnen geven en dat dan eigenlijk alles wel oké is, zit diep in het juridische systeem. Ik maak me hier met enige regelmaat kwaad over: mensen lezen niet wat ze wordt gevraagd, en gaan er vanuit dat het wel goed zal zitten. Waarbij ook meespeelt dat de toestemmingsvragen vaak net subtiel wat anders betekenen of op een gekke manier gepresenteerd worden (zie de recente boevenpubliceertoestemmingsbordjes).

Maar in dit geval luidt de toestemmingstekst letterlijk “This application may send Tweets on your behalf”, deze dienst gaat vanaf jouw account twitteren. Hoe expliciet wil je het hebben?

Nou ja, toch wel iets specifieker dus. Zoals ze bij Ars Technical al schreven, de gebruikelijke interpretatie van die zin is “wij faciliteren twitteren vanuit deze dienst, maar uiteraard krijg jij vooraf te lezen wát we uitsturen”. Of de dienst twittert volgens een door jou bepaald stramien. Zo worden al mijn nieuwe posts automatisch getwitterd via een WordPressplugin die ook met die zin toestemming vroeg. Maar het was duidelijk dat hij dan alleen bedoelde dat hij tweets stuurt van het soort “#author# blogt: #title# #url#”. En niet “#author# vindt WP Tweets Pro echt super #aanrader”.

En dan komen we toch weer terug bij mijn frustratie hierover: mensen lezen het niet en gaan er vanuit dat het wel goed zal zitten. Zoals ook hier. En op zeker moment wórdt die opvatting dan ook juridisch relevant: als iedereen een tekst opvat als linksom, dan mág je niet meer zeggen “maar rechtsom wordt niet uitgesloten”. Dat wordt ‘ie wél: omdat iedereen vindt dat het uitgesloten wordt, dat het er niet onder valt.

Wat vinden jullie? Hadden die Comic Con-ners beter moeten lezen? Of domme actie van de NYCC?

Arnoud

Doorverkopen van Google-bril Glass verboden

not-for-resaleGoogle verbiedt ontwikkelaars die al een testversie van de bril Glass hebben, hun apparaat te verkopen, uit te lenen of weg te geven, las ik bij Nu.nl. De algemene voorwaarden van de online bril vermelden “Je mag het apparaat niet doorverkopen, maar je mag het apparaat wel cadeau doen” en stellen dat Google de diensten gekoppeld aan de bril mogen afsluiten als je dat toch niet. Eh. Was er niet zoiets als eigendomsrecht?
Zowel in de VS als hier geldt dat als een bedrijf een product heeft verkocht, de koper dit mag doorverkopen. Dat is immers wat “verkoop” impliceert: het eigendom gaat over, en de eigenaar mag zelf beslissen wat hij ermee doet. Algemene voorwaarden die “over het graf” heen regeren wat de koper mag doen, zijn al heel snel onredelijk. Zo kun je bijvoorbeeld niet bepalen dat na drie jaar de eigendom automatisch teruggaat naar de verkoper.

Natuurlijk, het is mogelijk om een product aan iemand beschikbaar te stellen zonder dat deze eigenaar wordt. Je kunt iets uitlenen of verhuren (zoals een leasetelefoon) en dan kun je in de huurvoorwaarden allerlei zaken verbieden. Doorverkopen hóef je dan eigenlijk niet te verbieden: de verkrijger kán een gehuurd of geleend apparaat niet verkopen want hij is er geen eigenaar van. (Oké formeel kan hij het wel verkopen maar niet leveren.)

Google spreekt echter expliciet van ‘verkopen’ in de voorwaarden, wat volgens mij impliceert dat ze de transactie waarbij je een Glass verkrijgt, als een eigendomsoverdracht zien.

Google gebruikt echter een truc die vrij uniek is voor connected producten: ze verbieden je niet zozeer de Glass te verkopen, maar ze schakelen het op afstand uit zodat je er de dienst niet meer mee kunt afnemen als je dat doet. Dat zou net zoiets zijn als een telecomprovider die zegt, als je je telefoon verkoopt dan zetten we de IMEI op een zwarte lijst.

Ik ben er nog niet uit of dat nou mag. Het vóelt nogal onredelijk want het gaat in tegen het systeem van eigendomsoverdracht. Tegelijkertijd, ze mógen mensen weigeren hun dienst te laten afnemen. Maar welk redelijk doel dient dat verbod hier, bij Google? Ik kan er geen bedenken. Maar heel expliciet een regel die hiertegen gebruikt kan worden, weet ik zo ook niet. Misbruik van bevoegdheid?

Ik snap ook niet goed wat Google hiermee wil bereiken. Wat is het probléém van doorverkopen van je Glass? Als ze nu gewoon eisen dat je een persoonsgebonden account moet hebben, dan moet de koper zelf een eigen account maken en dan is het niet meer relevant welke bril hij concreet gebruikt. Ik mis iets, denk ik.

Arnoud

Mijn idee is gestolen!

brievenbus-deponeren-idee.jpgEen lezer vroeg me:

Ik heb een tijd terug een bedrijf een voorstel gedaan voor een idee waar zij veel geld mee kunnen verdienen. Maar afgezien van een standaard bedankmailtje hoorde ik niets meer van ze. En vorige week zag ik ineens dat ze doodleuk met mijn idee de markt gaan betreden! Oké het is op details iets anders maar het is duidelijk van mij gestolen. Wat kan ik nu doen?

Een idee mág worden gestolen. Alleen de concrete uitwerking mag niet worden gekopieerd. Dus als men de mail heeft gelezen en toen dacht, leuk dit doen wij ook, dan is dat legaal als ze het daarna zelf hebben uitgewerkt.

Het maakt daarbij niets uit of je het idee hebt gedeponeerd als i-Depot, bij de notaris of Belastingdienst hebt laten dateren of bij een commerciële dienst ‘bescherming’ hebt aangevraagd. Zo’n depot of datering bewijst alleen dat het idee bestond, het geeft geen eigendomsrechten.

Met een geheimhoudingsverklaring sta je sterker, als ze dat tekenen dan belóven ze dat ze het idee niet hergebruiken. En dan kun je ze daarop aanspreken. (Protip: neem een boeteclausule op, dan krijg je geen discussie over hoe veel het idee waard was of hoe veel schade je hebt geleden.)

Maar het is maar zeer de vraag of een bedrijf die tekent als iemand zich zomaar meldt met “ik heb een idee en ik wil graag geld”. Waarom zou je immers betalen voor een idéé? Je moet als ontvanger van het idee nog steeds alle investeringen doen en daarbij alle risico’s nemen. En dat terwijl de ideegever achterover kan zitten en wachten tot hij geld krijgt. Dat is slechts heel zelden een faire verdeling van de verantwoordelijkheden.

Natuurlijk, als je een uitgewerkt idee hebt of al een business hebt draaien met dat idee, dan is een geldbedrag voor overname of participatie daarin gerechtvaardigd. Maar dan hebben we het allang niet meer over het “verkopen van een idee”.

Ik raak er steeds meer van overtuigd dat “verkopen van een idee” een wensdroom is, net als alle plannen om snel rijk te worden. Rijk worden als ondernemer kan wel maar is heel hard werken.

Arnoud

“Bitcoin-exchange krijgt status van bank”

Bitcoin-Central heeft in Europa de status van bank gekregen, las ik bij Tweakers. Dat is niet helemaal juist: het Bitcoin-wisselkantoor Paymium dat achter Bitcoin-Central zit, heeft een contract gesloten met betalingsprovider Aqoba, die weer samenwerkt met de Franse Crédit Mutuel Arkéa bank. Op grond hiervan mag Paymium geld bewaren voor haar klanten, en dat doet ze in de vorm van Bitcoins. Maar je kunt geen bankrekeningnummer krijgen bij Bitcoin-Central, en overboeken kan al helemaal niet.
Het is wel een mooie stap vooruit in de erkenning van bitcoins als gewoon betaalmiddel, en niet alleen schimmig ruildinges voor transacties die het licht niet kunnen verdragen. Bitcoins zijn als compleet gedecentraliseerd en anoniem betaalmiddel altijd een beetje in dat verdomhoekje blijven zitten helaas.

In die hypetijd kreeg ik veel vragen over de juridische status van bitcoins, maar helaas had ik nooit de tijd om het eens echt uit te zoeken. Gelukkig zijn er andere mensen die dat wel hebben gedaan. Een mooi startpunt is de scriptie van Mark A. Jansen, die onder meer onderzocht wat de Belastingdienst vindt van bitcoins. Dat blijkt verrassend simpel:

Omdat u deze bitcoins kunt inwisselen tegen geld en de bitcoins daarom een bepaalde waarde vertegenwoordigen vormen deze bitcoins een onderdeel van uw vermogensbestanddelen. De waarde dient dan ook aangegeven te worden in box 3.

En ja, dat geldt dan ook voor virtuele goederen in online spellen zoals Second Life of World of Warcraft. Hoe de Belastingdienst hier een controle op uit zou willen voeren, weet ik niet: zouden ze je kunnen verplichten in te loggen op je account en te laten zien wat je hebt en wat dat waard is?

Mark van Cuijk dook dieper op de vraag in hoe je aangifte doet van inkomsten betaald in bitcoins, bv. als je een dienst verleent of als je werkgever je uitbetaalt in bitcoins.

Bitcoins zijn een niet in geld genoten inkomst op het moment dat iemand de beschikkingsmacht over die Bitcoins heeft verkregen.

Als je als werknemer je salaris in Bitcoin ontvangt, zal de Belastingdienst dit dus waarschijnlijk aanmerken als loon in natura.

Helemaal intrigerend wordt het als je bitcoins zelf gaat ‘minen’, wat nog steeds kan hoewel het wel steeds moeilijker wordt. Bij dat mijnen ontstaan nieuwe bitcoins uit het niets, en voor “vermogen dat je uit het niets krijgt” is er geen standaardcategorie bij de belastingaangifte. Ik denk dat het komt te vallen onder gewoon vermogensaanwas, net alsof je het geschonken hebt gekregen.

Update (11 december) Folkert van Heusden zocht uit wat je moet doen als je factureert in Bitcoins:

“In dit geval betekent dit dat als u wegens een levering of een dienst een factuur moet uitreiken, de wisselkoers moet worden genomen die geldt op de dag waarop de factuur is uitgereikt of uiterlijk uitgereikt had moeten worden. Als er gen verplichting tot het uitreiken van een factuur is, dan wordt de omzetbelasting verschuldigd op het tijdstip waarop de ondernemer de vergoeding ontvangt.”

Bij Bitcoinspot hopen ze dat er meer exchanges zullen volgen. Ik ben benieuwd. Voor mijn gevoel zit het systeem nog steeds in een hele diepe niche, en ik vraag me af wat er nodig zal zijn om het net zo mainstream te maken als Paypal of creditcards.

Arnoud

Is advertenties blokkeren te verbieden?

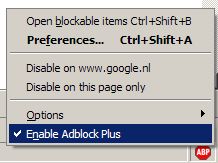
Bij Computerworld las ik een opiniestuk over advertentieblokkers als het volgende juridische slagveld in het internetrecht. Want nu inkomsten steeds meer onder druk staan, zullen sites naar meer en meer middelen grijpen om gemiste inkomsten tegen te gaan.

Er is geen wetsartikel dat specifiek het blokkeren van advertenties verbiedt. Als consument ben je niet verplicht om te luisteren of te kijken naar wat dan ook. Tijdens de reclame op TV naar de WC gaan is dus legaal (gelukkig).

Daar staat tegenover dat een site bést kan eisen dat je moet kijken of weggaan. Want in tegenstelling tot televisie sluit je met een site een contract. En de tegenprestatie uit dat contract is het mogen tonen van de advertenties.

Het argument van auteursrechtinbreuk uit dat opiniestuk zie ik niet. Het maken van wijzigingen in een werk valt onder de uitzondering voor privégebruik, net zo goed als ik gele strepen mag zetten in een studieboek.

Intrigerend zou nog zijn om de makers van adblocksoftware aan te pakken. Want hoewel consumenten niet verplicht zijn om advertenties te bekijken, zou je kunnen stellen dat het structureel en systematisch blokkeren van advertenties toch op een of andere manier onrechtmatig moet zijn. Het “jamaar dat kán toch niet waar zijn”-argument dus.

Iets specifieker is misschien het aanzetten tot contractbreuk een optie. Het is onder omstandigheden onrechtmatig om contractbreuk bij een ander uit te lokken, zelfs als jij daar geen partij bij bent.

Op zich mag het: als een exclusieve dealer aan mij als louche handelaar een partij verkoopt in strijd met zijn contract, dan is die koop legaal. De fabrikant kan alleen de dealer aanspreken op contractbreuk, maar ik val daarbuiten. Maar doe je het regelmatig én weet je daadwerkelijk van de contractbreuk, dan kom je in een grijs gebied.

Bij een Adblokker zou je als ontwikkelaar moeten weten dat deze maar één doel heeft en dat is advertenties blokkeren. Dat is dus een vorm van uitlokken van contractbreuk, aangenomen dat “je moet advertenties kijken” een standaardzin wordt in websitecontracten. En gezien dat doel is het best denkbaar dat een rechter bepaalt dat adbloksoftware weggeven onrechtmatig is.

Natuurlijk hebben adblokkers ook legitieme doelen, met name het voorkomen dat je malware langskrijgt via besmette advertentienetwerken. Maar ik denk dat je dan op z’n minst de blokker moet hernoemen naar “malwareblockplus” en iets moet inbouwen waardoor het op z’n minst lijkt alsof je probeert legitieme advertenties te laten staan.

(En sorry, ik ben wat kortaf maar ik heb de grieb).

Arnoud

De belseconde moet terug!

OPTA wijst telefonieproviders erop dat ze per 1 januari ten minste één abonnement moeten aanbieden met bellen per seconde in plaats van per minuut, en zonder starttarief, las ik bij Webwereld. Naast de netneutraliteitswet (en de omgekeerde bewijslast bij de cookiewet) treedt dan ook de belsecondewet in werking. Of nou ja, ik noem het maar belsecondewet maar net als netneutraliteit en cookies gaat het in feite om één artikel uit de Telecommunicatiewet. Maar “artikel 7.2a lid 4 Telecommunicatiewet” bekt zo slecht.

Toen ik nog een klein nerdje was, moest ik online met een tikkenteller (zie foto) die per zo veel seconde een tik registreerde, waarna ik het bijbehorende tarief bij m’n ouders afrekende. Dat werd op zeker moment bellen per seconde, en in 2010 gingen alle providers ineens volstrekt toevallig tegelijkertijd naar het afrekenen per minuut. Ook was er het starttarief (maar dat was dacht ik er ook al in mijn tikkentellertijd?) waardoor met name korte gesprekken ineens relatief duur werden.

Per 1 januari wordt het dus verplicht om ten minste één mogelijkheid te bieden om per seconde te bellen en zónder starttarief. En omdat telecomjongens héél handig zijn in creatieve interpretatie van zulke regels (“nu slechts 75 euro per seconde!”), moet die mogelijkheid “vergelijkbaar” zijn met de andere door de aanbieder aangeboden abonnementen.

Maar wat is “vergelijkbaar”? Daar zou zelfs Wim ten Brink even over moeten nadenken, maar de OPTA heeft onlangs een toelichting op artikel 7.2 lid 4 gepubliceerd waarin zij een poging doet. Als algemeen criterium hanteert OPTA dat de perseconde-dienst “een volwaardig en serieus alternatief [moet] zijn” voor de andere diensten.

Voor de bijdehante telecomjongens nog een keertje uitleg van wat “per seconde” inhoudt:

[Bellen per seconde] geldt dus meteen vanaf de eerste seconde en derhalve is het bij de voorgeschreven overeenkomst niet toegestaan de eerste minuut af te ronden. De gespreksduur in seconden in rekening brengen betekent naar het oordeel van het college dat de consument moet betalen voor wat hij feitelijk belt

Dus per seconde en niet “na de eerste minuut betaalt u per seconde” of “u betaalt per seconde, berekenend in blokken van 60” of dergelijke bijdehante kleine letters.

Of het aanbod vergelijkbaar is, kan afhangen van alle factoren die consumenten meenemen in hun abonnementskeuze. De duur, de maandkosten, houdbaarheid van belminuten, wel of niet een gratis dan wel leasetoestel, en ga zo maar door. U kunt uitgaan van het gemiddelde belprofiel van afnemers van uw meest afgesloten overeenkomst, suggereert de OPTA heel behulpzaam. Maar de OPTA doet géén uitspraken vooraf of een bepaald abonnement (of juist een prepaidopzet) voldoet aan de regels. Op basis van klachten bij Consuwijzer kan men beboetend optreden.

De uitdaging van vandaag: verzin een abonnement of prepaidaanbieding waarbij per seconde wordt afgerekend die lijkt te voldoen aan het “vergelijkbaar”-criterium en tóch een volslagen flop gaat worden.

Arnoud

Komt er bescherming voor user generated content in het Nederlands auteursrecht?

Er ruimte is voor een flexibele regeling voor user generated content, maak ik op uit deel 1 van het advies van de Commissie Auteursrecht aan de minister. Het citaatrecht kan hiervoor met enige creatieve hacks worden ingezet.

User generated content is eigenlijk een beetje denigerende term, het zijn “slechts gebruikers” die even iets in elkaar flansen. Net zoals “burgerjournalist”. Maar dat terzijde, want ik ben heir toch wel positief over.

Het idee is dat nu steeds meer mensen gewoon omdat het kan allerlei plaatjes photoshoppen, filmpjes fixen en andere eigen creatieve dingen online gooien, we daar met het auteursrecht niet dwars doorheen moeten fietsen. Foto’s en films zijn bronmateriaal voor deze usercreativiteit, en die bron moet flexibel beschikbaar zijn.

Wanneer dus iemand zonder commercieel oogmerk een eigen creatieve bewerking uitvoert, zou dat legaal moeten zijn om dat te verspreiden. Ook via commerciële kanalen (“zoals Myspace en Hyves”, ahem), want je voelt de bui anders meteen al hangen dat rechthebbenden gaan gillen dat Facebook Inc een bedrijf is en dús alle UGC alsnog commercieel.

Een algemene wettelijke uitzondering voor UGC lijkt niet echt haalbaar. De huidige Europese auteurswetgeving kent alleen specifieke uitzonderingen, dus je zult die moeten voorzien van een UGC-aanvulling. En de enige waar dit enige kans van slagen heeft, is het citaatrecht. Dat kent namelijk een open norm: “citeren ten behoeve van.. soortgelijke doelen”.

Als we dus de wet voorzien van “UGC = soortgelijk doel als aankondigen bespreken etc” dan zijn we er eigenlijk al. Tenminste, waar het gaat om écht eigen gegenereerde content waar hier en daar wat onderdelen van andermans werk in verwerkt zitten.

Legaal zou bijvoorbeeld zijn dat je een Pinterest-collectie maakt van foto’s, of een meme-onderschrift toevoegt. Of ook het fansubben (ondertitelen door amateurs/fans/users) hieronder valt, betwijfel ik. Het is te verdedigen.

Geen antwoord zie ik op de vraag of het als achtergrondmuziek opnemen van een integraal en ongewijzigd origineel (“artist generated content”?) ook onder de UGC exceptie moet vallen. Dat is wel een beetje jammer, maar goed eerst eens zien of Buma/Stemra het gaat winnen met de embedtax.

Het is nog een voorstel, dus het kan nog alle kanten op. Maar het past naadrechtnaadloos in de lijn van de net gevormde coalitie:

Het auteursrecht wordt zo gemoderniseerd dat recht wordt gedaan aan de bescherming van creatieve prestaties zonder dat de gebruiksmogelijkheden voor consumenten in het gedrang komen.

wat ik overigens eerst las als “doe even normaal met je downloadverbod” en niet als “we gaan fair use invoeren”.

Arnoud