Mag ik als SaaS-dienstverlener klantdata laten delen met een derde?

Photo by Claudio Schwarz on Unsplash

Een lezer vroeg me:

Wij leveren software-as-a-service diensten waarmee klanten data verwerken. Dit kunnen persoonsgegevens zijn. Onze klanten vragen ons om de mogelijkheid klantdata te delen met derden. Mogen wij dat faciliteren? Wij kunnen niet overzien of er toestemming is van de personen om wiens data het gaat, of dat er wel een verwerkersovereenkomst is met de ontvangende partij.
Dit is een vraag die ik regelmatig krijg. Vaak gaat het om SaaS diensten waarbij de vraag gaat om een koppeling of API, zodat de toegang door de derde automatisch mogelijk is. Maar soms wordt ook handmatige assistentie gevraagd, zeg maar “kun je een database dump naar partij X sturen voor ons”.

Juridisch maakt dat niet heel veel uit. Het gaat hier om persoonsgegevens die de klant verwerkt in het systeem. In termen van de AVG is de dienstverlener dan de verwerker, omdat de klant bepaalt voor welke doelen dit gebeurt. In die context is het ook de keuze van de klant wie toegang mag hebben tot de gegevens, dus als die een derde partij aanwijst dan heeft de verwerker dat maar uit te voeren.

Een specifieke zorgplicht voor de verwerker om na te gaan of dat wel rechtmatig is, kent de AVG niet. Dus tenzij je zelf heel duidelijke aanwijzingen ziet dat hier iets misgaat, hoef je hier niet aan te twijfelen. Hetzelfde geldt vanuit je algemene zorgplicht als ict-dienstverlener.

Bij een API koppeling of delen/share-functie is het vaak zelfs niet eens mogelijk om zo’n check te doen. Als iemand een geldige API-sleutel heeft, dan moet dat wel dankzij een autorisatie van je klant zijn (behoudens aanwijzingen voor cyberinbraken) dus dan is dit geautoriseerd.

Als verwerker ben je wel gehouden te zorgen dat dit op een veilige manier gebeurt, uiteraard tot het eindpunt van afleveren bij die derde. Dus de API moet een beveiligd kanaal hebben, het sleutelbeheer moet conform de stand der techniek gebeuren en ga zo maar door. Een Excelbestand maken en via de mail versturen naar het mailadres dat de klant in een ticket doorgaf, zou ik wat riskant vinden.

Arnoud
Moet mijn accountant een kopie van mijn identiteitsbewijs maken?

Photo by OpenClipart-Vectors on Pixabay

Een lezer vroeg me:

Ik ben ZZP’er en mijn accountant vraagt om een kopie van mijn identiteitsbewijs in het kader van de Wwft. Mijn vraag is: is het echt noodzakelijk dat mijn accountant een kopie van mijn identiteitsdocument bewaart? Kan hij niet gewoon alleen het nummer daarvan opschrijven, als bewijs dat hij het heeft gezien?
Korte antwoord: Dat is hij wettelijk verplicht, en nee er mogen geen doorhalingen of watermerken op gezet.

De Wet ter voorkoming van witwassen en financieren van terrorisme (Wwft) eist van organisaties zoals accountants dat zij cliëntenonderzoek doen. Hiermee wordt het moeilijker voor criminelen om illegaal verkregen gelden in het financiële systeem te brengen of terroristische activiteiten te financieren, is de gedachte. Dit wordt ook wel de “poortwachtersfunctie” genoemd.

De accountant moet dus met zekerheid kunnen vaststellen wie de cliënt is. Dit moet met een wettig identiteitsbewijs. (Er is wat discussie over het rijbewijs, maar dat terzijde.) En de accountant moet kunnen aantonen dat aan de wettelijke verplichtingen is voldaan bij eventuele controles door toezichthouders.

De kopie dient dus als bewijs bij zo’n controle dat de accountant de identificatie van de cliënt heeft gedaan (artikel 33 Wwft). En de reden dat daar geen strepen of watermerken overheen mogen, is omdat dan bepaalde echtheidskenmerken niet meer te verifiëren zijn. Nee, ik weet ook niet welke dat zijn die verifieerbaar zijn op een kopie maar dat is consequent wat banken zeggen en rechters accepteren, dus daar moeten we het mee doen.

In strijd met de AVG is dit ook allemaal niet. Omdat artikel 33 Wwft de kopie verplicht (en het bewaren daarvan), is er een AVG-grondslag – de wettelijke plicht. De AP bevestigt dit in een publicatie over identificatie bij financiële ondernemingen, maar ik weet dat de Rijksoverheid wat losser is met haar uitspraak dat “Banken en financiële dienstverleners zijn niet verplicht om een kopie of een scan van uw identiteitsbewijs te maken.”

Arnoud

Proton dreigt Zwitserland te verlaten bij aannemen nieuwe surveillancewet

Photo by kreatikar on Pixabay

Het Zwitserse Proton dreigt Zwitserland te verlaten als de regering een herziening van de surveillancewet aanneemt, las ik bij Tweakers. Nee, geen deeltje ontsnapt uit de Large Hadron Collider maar de versleuteldemaildienst ook wel bekend als Proton Mail. Het roept de vraag op, wat zouden ze werkelijk kunnen doen?

Proton is het bedrijf achter de dienst ProtonMail, maar men heeft ook aanverwante diensten zoals VPN, opslag en kalender. Unique selling point van het bedrijf is een volledige commitment aan data privacy en klantgeheim, inclusief client side encryption waarbij ook het bedrijf niet bij klantdata kan.

Voor veel mensen was het in 2021 raar te horen dat Protonmail op bevel toch bleek te loggen, ondanks dat men overal zegt niet te loggen. De reden was simpel: bij een concrete verdenking van een persoon moet ook Proton de in- en uitkomende mail loggen. De inhoud kan men niet bij, dus die hoeft niet te worden gegeven.

De aankomende wijziging van de Zwitsere surveillancewet zou dit moeten veranderen. Die wijziging ligt nu in internetconsultatie, dus er kan nog veel wijzigen, maar inderdaad staat hier een decryptieplicht in van mails die jouw dienstafnemers versturen, voor zover dat voor jou technisch haalbaar is.

Als ik zelf met GPG uitgaande mails versleutel, hoeft Proton dus niets te doen. Maar als ik hún encryptie gebruik, dan moet Proton dus een achterdeur hebben voor het geval Justitie eist dat mijn mail toegankelijk moet worden. En dat is precies wat Proton niet wil.

Inderdaad gaat dit erg ver, veel verder nog dan ook in Europa ter discussie staat. Een algemene decryptieplicht ligt al een tijdje niet meer op tafel, de discussie hier gaat over het automatisch meekijken bij verstuurde afbeeldingen of er kindermisbruik op te zien is.

Of het wetsvoorstel het gaat halen, kan ik zo niet inschatten. In het bronartikel bij Der Bund staat nog dat het voorstel tegen een arrest van de hoogste Zwitserse rechter in gaat, maar dat is natuurlijk geen argument. Een wetgever mág wetten maken die jurisprudentie aan de kant schuift, dat is hun goed recht. Tenzij de wet tegen hoger recht aanbotst, zoals het EVRM (waar Zwitserland bij zit), maar dat is hier geen uitgemaakte zaak.

Arnoud

Hoe kan ik met SCC’s nou regelen dat de NSA van mijn data afblijft?

Een lezer vroeg me:

Mocht het Data Privacy Framework (DPF) komen te vervallen, dan schrijft het kabinet dat we kunnen terugvallen op de modelcontractbepalingen (SCC’s) in onze contracten met cloud-providers om de privacy te waarborgen. Echter, hoe kan een contract met een cloud-provider nu zaken opvangen als het inperken van de toegang tot EU-gegevens door Amerikaanse inlichtingendiensten, zoals nu door DPF wordt gedaan?
Het Data Privacy Framework of DPF is een set afspraken tussen de VS en de EU, waarmee een zogeheten “adequaat niveau” van omvang met persoonsgegevens in de VS wordt vastgelegd. Op grond van het DPF is vervolgens door de Europese Commissie gesteld dat de VS een adequaat land is om persoonsgegevens heen te brengen, mits je dat doet binnen de kaders van het DPF.

Recent heeft president Trump leden van het voor het DPF essentieel orgaan, de Privacy and Civil liberties Oversight Board (PCLOB), ontslagen. Hierdoor is er geen quorum meer voor deze board om beslissingen te nemen, zodat ze effectief machteloos is geworden. Daarmee lijkt het DPF niet meer te voldoen aan de afspraken en is de kans groot dat het adequaatheidsbesluit moet worden ingetrokken.

Als dat gebeurt, kun je dus geen persoonsgegevens meer overbrengen naar de VS. Oftewel: geen US clouddiensten gebruiken voor opslag of verwerking daarvan. (Bij Europese dochterbedrijven met datacenters alhier is een ander verhaal.)

Naast dat adequaatheidsbesluit zijn er ook de zogeheten modelcontractbepalingen (SCC’s). Hiermee regel je het zelf: je spreekt met je Amerikaanse wederpartij regels af waarmee zij zich conformeren aan de AVG, kort gezegd. Daaronder valt ook het nemen van maatregelen die AVG overtredingen borgen, zoals het in strijd met de AVG afgeven van persoonsgegevens aan Amerikaanse justitie.

Een terecht punt is hoe je dat doet als de lokale wetgeving je daartoe juist verplicht. Dat punt was even minder relevant, omdat de redenering was dat dóórdat het DPF en het adequaatheidsbesluit er waren je mocht aannemen dat dit niet zomaar zou gebeuren. Een adequaat land mág haar justitie dingen laten vorderen, die kaders zijn gewoon AVG-conform – dat is het punt van het land adequaat achten. Het zit wel goed daar.

Dat argument staat natuurlijk op losse schroeven als dat adequaatheidsbesluit nu ingetrokken wordt door het wegvallen van het DPF. Wat heb je dan nog om te zeggen, mijn Amerikaanse wederpartij kan zich gewoon aan de SCC afspraken houden?

In een recente kamerbrief zegt onze staatssecretaris Digitalisering en Koninkrijksrelaties daarover dat “Mocht het DPF komen te vervallen, dan zal mogelijk middels een DTIA gekeken moeten worden naar de vraag of er (en zo ja welke) aanvullende waarborgen of maatregelen moeten worden genomen om de in de AVG vereiste rechtsbescherming voor natuurlijke personen te waarborgen.” Dat schuift dus het probleem voor ons uit.

Terzijde: Of Amerikaanse inlichtingendiensten stiekem bij data kunnen is volledig irrelevant voor deze discussie. Dat is een beveiligingskwestie, maar staat los van de vraag of je van de AVG je data mág opslaan daar. Die vraag gaat pas spelen als overheidsinstellingen op grond van de wet vorderen dat ze data mogen hebben, dus juridisch in plaats van gewoon praktisch er bij willen. De NSA is hetzelfde als iedere willekeurige indringer van buitenaf.

Arnoud

Hoe pijnlijk kan krokettenbeleid zijn?

Fotograaf: Marco Verch, CC-BY 2.0

Een lezer vroeg me:

Bij ons geldt ‘krokettenbeleid’: als je je computer niet vergrendelt wanneer je wegloopt, mogen collega’s uit jouw naam een mail sturen dat je kroketten voor iedereen meeneemt. Vorige week opende ik op mijn werkplek een e-mail van de ivf-kliniek waarin stond dat onze laatste behandeling mislukt was. Ik was zo overstuur dat ik huilend naar het toilet ben gerend zonder mijn laptop te vergrendelen. Uiteraard greep iemand zijn kans om een ‘krokettenmail’ te versturen. Mijn manager zegt dat dit gewoon volgens de regels is. Wat kan ik hier aan doen?
Ik citeer even deze wat langere vraag omdat het me al eventjes dwars zit maar ik niet kon articuleren hoe: het krokettenbeleid, ook wel vlaaibeleid of taartbeleid. Laat jij je laptop onbeheerd open staan, dan mogen collega’s de afdeling mailen dat jij een traktatie meeneemt.

Ik heb eerder over krokettenbeleid geblogd, en trok toen eerder grenzen bij schadebrengend gedrag zoals iemand zijn ontslag laten nemen. Enkel de mail “ik neem vlaai mee want ik sloot mijn laptop niet af” leek me wat mager. Maar ik denk nu dat ik daar van ga terugkomen: het is invasief, zet iemand nodeloos hard te kakken en kan in situaties als deze ontzettend pijnlijk zijn.

Natuurlijk is het belangrijk dat mensen hun laptop afsluiten, in verband met datalekken of onbevoegde inzage in vertrouwelijke informatie. Maar zullen we de discussie voeren over hoe je als organisatie dat faciliteert, in plaats van hoe je mensen ‘pakt’ die dit niet voor elkaar krijgen?

Bijvoorbeeld: welke training bied je, welke hulpmiddelen geef je ze? Kan die laptop niet detecteren dat je badge of telefoon te ver weg is en dan vanzelf op slot gaan?

Arnoud


Ben ik verantwoordelijk voor wat de buren op mijn gedeelde wifi netwerk doen?

OLYMPUS DIGITAL CAMERA

Een lezer vroeg me:

Ik heb het wachtwoord van mijn Wifi gedeeld met mijn buren. Ben ik nu ook verantwoordelijk voor wat zij op het internet uitspoken?
De Digital Services Act (DSA, voorheen de Ecommercerichtlijn) beschermt partijen die aan anderen de dienst internettoegang verlenen. Zo’n partij is niet aansprakelijk voor wat die ander er mee doet. En de bewoordingen zijn breed genoeg om ook niet-professionele partijen hier onder te rekenen, zoals het delen van je internetverbinding met de buren.

Als de buurman stelselmatig auteursrechten gaat schenden, bv. door illegaal downloaden, dan mogen rechthebbenden of hun vertegenwoordiger stichting BREIN bij jou eisen dat jij maatregelen neemt om daar een einde aan te nemen. Verder ben je niet echt tot maatregelen verplicht. Schadeclaims hoef je niet te vergoeden.

Het lastige is natuurlijk dat van buitenaf het erop lijkt dat jij al die acties begaat. Dat kan lastig uit te leggen zijn als de politie aanklopt vanwege een verdenking van strafbaar gedrag online, want “de buren hebben het wifi wachtwoord” is natuurlijk een veelgehoorde smoes. Waarmee niet gezegd is dat jij dus veroordeeld gaat worden, maar een hoop gedoe geeft het wel.

Verstandig is dus een manier te zoeken waarmee jouw netwerkverkeer en dat van de buren gescheiden is. (Misschien ook zodat ze niet per abuis printen op jouw netwerkprinter of je NAS als eigen opslag gebruiken.) Dat zou dan in ieder geval aanwijzingen geven dat er op dat tijdstip alleen vanaf het gastennetwerk is gewerkt, en dat kan in jouw voordeel werken als je wilt aantonen dat de buren het waren.

Sluitend is dat natuurlijk niet – je kunt zelf het gastennetwerk hebben gebruikt voor je snode activiteiten – maar het is beter dan niets. En voel je je hier niet senang bij, dan kun je verdergaande maatregelen nemen. Iemand suggesties?

Arnoud

Nederlandse ambtenaren mogen Chinese chatbot DeepSeek niet gebruiken

Photo by Solen Feyissa on Unsplash

Nederlandse ambtenaren mogen de Chinese chatbot DeepSeek niet gebruiken, bevestigt een woordvoerder van staatssecretaris Zsolt Szabó. Dat meldde Nu.nl vorige week. De reden is niet de zorg om persoonsgegevens, maar “China is een van de landen met een offensief cyberprogramma gericht tegen Nederland.” Software uit dergelijke landen gebruiken wij niet.

Bij Tweakers leggen ze uit:

De Rijksoverheid hanteert sinds 21 maart 2023 een appbeleid dat ontraadt om apps uit landen met een offensief cyberprogramma tegen Nederland te gebruiken op mobiele werkapparatuur, omdat deze spionagegevoelig kunnen zijn. Voor zakelijke mobiele apparaten uitgegeven door de Rijksoverheid wordt dan ook vooraf bepaald welke apps kunnen worden geïnstalleerd en gebruikt.
Dit staat dus geheel los van de zorgen over censuur, beveiliging van persoonsgegevens of schending van vertrouwelijkheid, waar de meeste afnemers van AI-diensten zich zorgen maken.

Dergelijke zorgen zijn er natuurlijk net zo goed bij DeepSeek als bij zeg ChatGPT. We lezen er vooral meer over omdat ook de Amerikanen deze keer verbaasd zijn – hoezo zijn het andere landen die persoonsgegevens stelen en bedrijfsgeheimen hergebruiken?

DeepSeek is in zoverre uniek dat het onderliggende model ook als open weights model beschikbaar is. Je kunt het dus in een eigen datacenter draaien, afgeschermd tegen meekijken door wie dan ook.

Wel blijven dan zorgen over auteursrechtinbreuk (net zoals bij alle grote modellen) en hier specifiek de alignment van de antwoorden: het lijkt erop dat pro-China standpunten verwerkt zijn in de trainingsdata, wat niet noodzakelijkerwijs overeenkomt met fundamentele Europese normen en waarden.

Arnoud

PS: in de praktijk aan de slag met AI, compliance & governance? Word dan AI compliance officer met onze unieke driedaagse opleiding.

Italië verbiedt DeepSeek, meer privacytoezichthouders willen opheldering

Photo by Solen Feyissa on Unsplash

De Italiaanse privacytoezichthouder GPDP heeft vandaag chatbot DeepSeek verboden om naar eigen zeggen de privacy van gebruikers te beschermen. Dat meldde Security.nl onlangs. De Ierse, Belgische en Franse privacytoezichthouders hebben DeepSeek daarnaast om opheldering gevraagd over de manier waarop gegevens van gebruikers worden verwerkt.

Op 10 januari lanceerde het Chinese bedrijf Hangzhou DeepSeek AI haar taalmodel DeepSeek-R1. De eerste reacties waren verbijstering: het model is een stuk kleiner en goedkoper om te produceren, maar levert met GPT-4o vergelijkbare resultaten. De aandelenkoers van AI-trainingschipsmaker Nvidia crashte direct bijna 10 procent, al trok dat snel bij.

Vlak daarna gingen mensen de voorwaarden lezen, en bleek dat het bedrijf alle invoer mag gebruiken om het AI model te trainen en dat geheimhouding niet aan de orde is. Ook had het model een ingebouwde pro-PRC bias, naast de verplichte filters die je als internetdienstverlener in de PRC moet hebben.

Die bias daargelaten: heel bijzonder is dit niet, want alle grote Amerikaanse aanbieders doen dat ook. (Mijn kantoor doet onderzoek naar de juridische kwaliteit én compliance van die modellen, abonneer je op onze nieuwsbrief en je hoort de resultaten als eerste.) Maar voor veel Amerikanen is het nieuw dat een buitenlands bedrijf er met je data vandoor gaat, dus dat geeft de nodige ophef.

In Europa was er al langer ophef vanuit AVG-perspectief. Italië nam het voortouw door ChatGPT te verbieden, wat al vrij snel werd teruggedraaid na enkele optische maatregelen van het bedrijf. Het verbod op Deepseek is gebaseerd op dezelfde zorgen.

En ja, je kunt Deepseek ook lokaal hosten in Europa want het is een open weights model met een licentie die dat toestaat. Dan ben je vrij van de censuurfilter in de uitvoer en is data-doorgifte naar de PRC niet meer aan de orde. Securityzorgen en bias blijven een aandachtspunt.

Arnoud


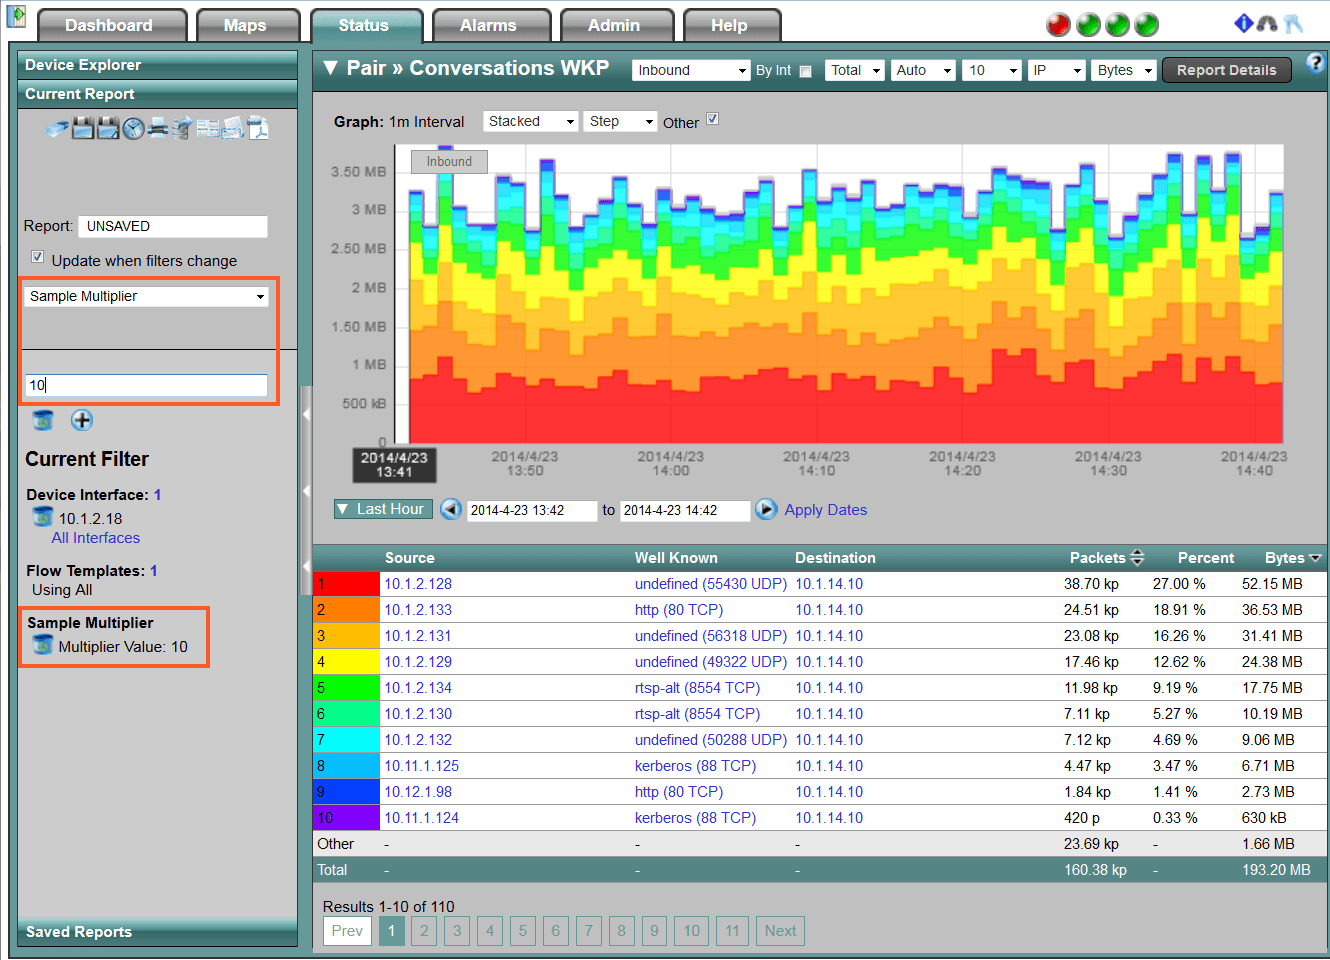
Mag een provider netwerkdata analyseren als daar IP-adressen (en dus persoonsgegevens) in zitten?

Illustratie van sampled netflow monitoring. Bron: Plixer

Een lezer vroeg me:

Veel IT transit providers houden zogeheten sampled netflow data bij van alle data door hun netwerk. Ze kunnen daarmee DDOS aanvallen en andere problemen in het netwerk detecteren. Hierin staat echter metadata zoals source/destination IP addressen. Sampled betekent dat niet alle verbindingen worden opgeslagen maar alleen een fractie hiervan. Dit lijkt een standaardpraktijk te zijn binnen de netwerk-wereld, maar ik vroeg me toch af hoe dat zit onder de AVG? IP-adressen zijn toch persoonsgegevens?
De vraag of IP-adressen persoonsgegevens zijn, is een buitengewoon complexe omdat ze uitgaat van een kwalificatie die de techniek overstijgt. Het korte antwoord is: een IP-adres is een persoonsgegeven als je het, gebruikmakend van context, kunt koppelen aan een levend mens. Het lange antwoord gaat in op het hoe dan.

In veel gevallen gaat die discussie over zaken waarin een partij wil weten wie er ‘achter’ een IP-adres zit, zoals bij schadeclaims wegens auteursrechtinbreuk of opsporing van criminaliteit door Justitie. Die IP-adressen zijn dan meestal in beheer bij internetproviders, die uit eigen logs kunnen zien tussen welke tijdstippen deze bij welke klant in gebruik was, en vervolgens de NAW gegevens van die klant kunnen afgeven.

Sinds het Breyer-arrest uit 2014 (C-582/14) is voor juristen vaststaand dat IP-adressen persoonsgegevens zijn, zelfs als alleen een derde partij (die ISP dus) ze aan nadere identificerende gegevens kan verbinden. De vraag voor jou is of het redelijkerwijs haalbaar is dat jij die derde over kunt halen om dat te doen.

Natuurlijk ligt dat anders bij IP-adressen die niet aan abonnees te verbinden zijn, zoals dat van zakelijke routers of machines. Alleen: hoe wéét je wie of wat er achter een IP-adres zit? Veilig is daarom er van uit te gaan dat het IP-adres door een persoon wordt gebruikt. Oftewel, inderdaad: ‘ieder IP-adres is te allen tijde een persoonsgegeven’ is het enige veilige standpunt vanuit compliance perspectief.

Betekent dit dat de AVG het gebruik van persoonsgegevens verbiedt? Zeer zeker niet.

De in de vraag geschetste techniek is inderdaad een verwerking van persoonsgegevens, maar past duidelijk in de AVG via de route van het eigen gerechtvaardigd belang. “De verwerking van persoonsgegevens voor zover die strikt noodzakelijk en evenredig is met het oog op netwerk- en informatiebeveiliging” is expliciet in de AVG genoemd (overweging 49) als een voorbeeld van zo’n belang. Dat mag dus, mits je kunt onderbouwen dat je gegevensgebruik “strikt noodzakelijk en evenredig” is. Oftewel: je kunt deze analyse niet met minder data doen zonder je niveau fors omlaag te laten gaan.

In dit specifieke geval lijkt me de uitkomst positief. Je moet voor een beetje adequate security echt meer weten dan enkel op hoofdlijnen wat er langs komt op je netwerk. Het gaat daarbij feitelijk alleen om actueel verkeer, informatie over flows die stil komen te liggen worden uit het systeem verwijderd. En het doel is niet het volgen van de personen die via dat IP adres opereren, maar het analyseren van netwerkverkeer en het identificeren van netwerkbedreigingen.

Arnoud

Een rijbewijs is een geldig identiteitsbewijs en toch hoeft de bank dat (soms) niet te accepteren

Voorkant rijbewijs 2014

Al sinds 2005 staat in de wet dat het rijbewijs geldt als “document waarmee in bij de wet aangewezen gevallen de identiteit van personen kan worden vastgesteld”. Ik kom echter anno 2025 nog steeds organisaties tegen die dit roze kaartje afwijzen als je je moet identificeren. U begrijpt dat ik dus even opkeek van deze uitspraak van het Kifid: een bank hoeft geen rijbewijs te accepteren omdat daar de volledige voornamen van de betreffende persoon niet op staan vermeld.

In deze zaak had de consument een bankrekening geopend, maar (her)identificatie lukte niet omdat zijn rijbewijs niet werd herkend. Daarop blokkeerde de bank de rekening, wat tot renteverlies leidde en de consument een klacht indiende.

De bank stelde vervolgens dat zij toch echt een paspoort of Nederlandse identiteitskaart nodig heeft, omdat daar alle voornamen van de betrokkene op staan. Een rijbewijs bevat alleen je voorletters, vaak wel je eerste naam zoals op het specimen hierboven (dat van de RDW afkomstig is en afgelopen november verliep).

Bij het aanvragen van de rekening had de consument wél een paspoort (met alle namen) overlegd. Bij de heridentificatie ontbraken er dus een of meer voornamen. Ik geef toe dat er een káns is dat een voorletternaamgenoot met zelfde geboortedatum én sterk gelijkende pasfoto kan zijn, maar dat heeft wel een sterk “kom nou toch” gehalte.

Toch is het standpunt van het Kifid juist, zij het zeer formeel. Het eerste argument daarvoor is dat artikel 33 Wwft eist dat de bank “de geslachtsnaam, de voornamen, de geboortedatum [etc]” vastlegt. En met een rijbewijs kun je niet alle voornamen vaststellen.

Daar staat tegenover dat artikel 4 Uitvoeringsregeling Wwft expliciet “een geldig Nederlands rijbewijs” noemt als instrument waarmee je je identificeert onder de Wwft. Je zou zeggen dat je er dan bent: de wet zegt dat dit genoeg is, dus is het genoeg.

Echter, je mag als bank strengere regels stellen, en “wij willen alle voornamen van klanten weten” is in dat kader toegestaan. Een iets diepgravender reden voor die afwijzing lees ik in een uitspraak uit 2022:

De bank voert daartoe aan dat de app de NFC-chip uitleest en dat een rijbewijs niet over een dergelijke chip beschikt. Bovendien bevat het rijbewijs niet de volledige voornamen en geen gegevens over verblijfsstatus en nationaliteit, aldus de bank. Dit verweer slaagt. Zoals hiervoor onder 3.25 is overwogen staat het de bank vrij om bij het cliëntenonderzoek gebruik te maken van de chip op het identiteitsdocument. De bank mag er dus voor kiezen om vanwege die reden geen rijbewijzen te accepteren.
Als een bank het handig of wenselijk vindt dat mensen uitsluitend via een app bankieren, dan mogen ze daarbinnen dus invullen dat identificatie gebeurt door uitlezen van de NFC chip daarvan. Dan valt het rijbewijs als vanzelf af, geheel los van de discussie over voornamen.

Meelezende CISO’s en andere beveiligingsmensen die nu reden zien om het rijbewijs weer af te gaan keuren bij de identiteitscontrole: bovenstaande gaat specifiek over banken. Een andere organisatie moet zelf motiveren waarom voornamen écht nodig zijn bij het identificeren van (medewerkers van) je klanten.

Arnoud