Tast inroepen van fabrieksgarantie de conformiteit aan?

Een lezer vroeg me:

Op mijn nieuwe laptop zit twee jaar fabrieksgarantie. Ik weet dat ik recht heb op een product conform de verwachtingen en dat ik daarvoor bij de winkel moet zijn. Maar wat nu als ik toch de fabrieksgarantie inroep en de fabrikant de laptop laat herstellen bij een probleem? Kan ik dan later alsnog bij de winkel langs, of heb ik dan mijn recht verspeeld?

Dat is een hele goede vraag, waar helaas nog geen duidelijkheid over is. Zelf gaan knutselen is wél een reden om de conformiteitsclaim af te wijzen. Maar een deskundige het laten repareren?

De wet zegt dat je alleen zaken doet met de winkel. Deze moet het product herstellen of vervangen, en wel kosteloos. Hij mag niet verwijzen naar de fabrikant. Natuurlijk kan het best zijn dat hij het naar de fabriek opstuurt, maar dat is dan zijn keuze en zijn risico. De consument heeft met de fabrikant niets te maken.

Werkt de winkel niet mee, dan heb je het recht om het product elders te laten repareren. De kosten daarvan mag je verhalen op de winkel. En in deze situatie kun je dat omkeren: je hebt dus géén recht het product zelf te laten repareren zolang de winkel nog netjes meewerkt. En dan mag je het ook niet naar de fabriek opsturen zonder overleg.

Praktisch gezien zou ik fabrieksgarantie alleen inzetten als ik weet dat er van de winkel niets te verwachten is én de fabrikant goed bekend staat. Jullie?

Arnoud

Facebooken en het overtreden van een relatiebeding

En we hebben er weer eentje: een overtreden relatiebeding dankzij Facebook. Waar eerder al gebruik van LinkedIn een overtreding bleek op te leveren, kan dat ook via Facebook. Zul je net zien: schrijf ik (samen met advocaat Elisabeth Thole) een artikel met vragen en antwoorden over arbeidsrecht versus social media, komt er vlak na publicatie een vonnis dat er eigenlijk gewoon in had gemoeten. In dit nieuwe vonnis wordt bepaald dat een Facebookposting een relatiebeding kan ovetreden.

Media zoals Hyves en Facebook zijn (in tegenstelling tot LinkedIn) primair bedoeld voor privécontacten, en dus niet zozeer voor het onderhouden van zakelijke contacten. Dit was voor de Maastrichtse rechter expliciet reden om een relatiebeding buiten toepassing te laten bij communicatie tussen de ex-werknemer en relaties van zijn oud-werkgever op Hyves:

De kantonrechter overweegt daarbij dat conversaties via “social media” zoals Hyves, Twitter, Facebook, WhatsApp etcetera in beginsel beschouwd moeten worden als geschiedende in privésfeer van de betrokkenen – en dus vallende onder het grondrecht van vrije meningsuiting – tenzij daaruit duidelijk en ondubbelzinnig voor eenieder een zakelijk karakter blijkt.

In deze nieuwe zaak had de gedaagde deze tekst op zijn Facebook gezet:

Vandaag start de voorverkoop om lid te worden van The Training Room! Kijk op de website voor de aanbieding. Voorkom een wachtlijst en maaknu vast een afspraak. thetrainingroom.nl

en later nog een evenement geopend met

The Training Room ? for body&soul opent zijn deuren op dinsdagavond 10 april a.s. vanaf 19.00 uur. Er is dan een gezellig borrel en iedereen is welkom! Neem leuke en vrolijke bekende mee! Zet het in je agenda. Tot dan!

Volgens de rechter gaat dit wel even verder dan gewoon een gesprekje met kennissen of een algemene statusupdate. Hij had hiermee beoogd actief klanten te werven voor The Training Room.

Echter, het relatiebeding was beperkt: “geen personeel of klanten van Gosh benaderen voor zakelijke doeleinden”. Als je zo’n algemeen bericht online zet, benader je dan (ook) klanten of personeel van de andere partij?

De rechter oordeelt van niet, vooral omdat er niets concreets ligt waar dat uit af te leiden zou zijn. Er was een algemene lijst van Facebookvrienden overlegd, maar onduidelijk was wie daarvan personeel/klant én vriend was op het moment dat de uitingen werden gedaan. En voor een overtreding is dat toch wel nodig als bewijs.

Ook neemt de rechter mee dat er geen echt direct verband aan te tonen is tussen de Facebookuitingen en de terugloop in leden bij de sportschool van de eiser. Zo’n verband moet er wel zijn, omdat je anders met een relatiebeding een té machtige positie krijgt.

Een logische uitspraak, maar wel onbevredigend omdat er niet echt een algemene lijn uit te halen is. Het is zó specifiek op de feiten van deze situatie geschreven dat ik er geen voorspellingen mee kan doen. Jullie wel?

Arnoud

OPTA geeft spammer boete van 100.000 euro

Telecomwaakhond OPTA legt een Nederlandse e-mailspammer een boete van 100.000 euro op, meldde Webwereld gisteren. Het bedrijf verstuurde bijna 15 miljoen commerciële e-mails waarvoor geen toestemming was gegeven, of waarvoor op onzorgvuldige wijze toestemming was gevraagd. Uit het boetebesluit blijkt dat de OPTA ze hard afrekent op de bekende truc van opt-in vragen “voor partners” en dan de hele wereld je partner laten zijn. Daar moeten e-mailmarketeers nu écht eens mee kappen.

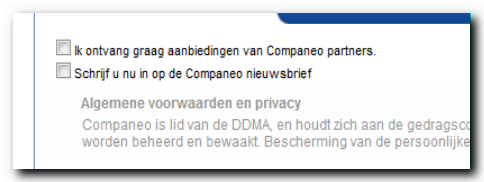
Het bedrijf bood op haar site een gratis dienst waar je na invullen van een formulier drie offertes kon krijgen voor allerlei producten. En onderaano p dat formulier had je dan de bekende vinkjes:

ontvang-aanbiedingen.png

Ja, daar staat “Ik ontvang graag aanbiedingen van Companeo partners”. En op grond van die zin meende het bedrijf dus alles en iedereen tot partner te kunnen aanwijzen om zo de offerteaanvragers te mogen mailen over van alles en nog wat. De eigen nieuwsbrief kreeg je zelfs als je het vinkje níet aanvinkte. Eh, wacht, wat?

Argument van Companeo was volgens mij dat die mensen “klant” waren, ze hadden immers de offertebemiddelingsdienst afgenomen. En van klanten heb je geen opt-in nodig. Maar die vlieger gaat niet op: je bent pas klant als je betaalt, niet als je een gratis dienst afneemt. Dat had de OPTA al eerder bepaald in hun Standpunt Telemarketing.

Bij de partnermailing ging dát wel goed, maar dan krijg je meteen de vraag, waar ben je mee akkoord gegaan als je zegt “Ik ontvang graag aanbiedingen van Companeo partners”. De abonnee weet niet wie de partners van Companeo zijn, aldus OPTA, dus hoe moet je dan weten welke spammails eigenlijk ge-optinde direct marketing was?

In de praktijk kwam het er immers op neer dat Companeo zich vrij achtte om abonnees, die hadden ingestemd met de hiervoor genoemde passage, te benaderen met advertenties van iedere willekeurige adverteerder waar Companeo zaken mee deed. Daaruit volgt dat de betreffende geïnteresseerde zich geen duidelijk beeld kon vormen van de producten die in de partnermailings zouden worden aangeprezen.

Inderdaad, “Ik ontvang graag aanbiedingen van Companeo partners” betekent “De hele wereld mag mij mailen”. En dát gaat dus in tegen de Telecomwet. Op zijn minst moet je specifiek noemen welke soort derden partner zijn en waarover die gaan mailen.

Voor mij is het al jaren evident dat “zorgvuldig geselecteerde partners” een inhoudsloze opmerking is, waar dus geen rechtsgeldige toestemming uit kan worden afgeleid. Maar toch blijft het maar opduiken in de e-mailmarketing. Misschien vanwege het motto “het is moeilijk iemand iets te laten snappen als zijn levensonderhoud er vanaf hangt dat hij het niet snapt”?

Arnoud

E-mail, chat en cloudopslag beschermd in Grondwet

terlouw-briefgeheim.jpgHet kabinet komt met een voorstel om het grondwettelijk beschermde brief- telefoon- en telegraafgeheim uit te breiden naar recente communicatievormen, las ik bij Webwereld. De Grondwet zal worden aangepast: artikel 13 gaat een “brief- en telecommunicatiegeheim” bevatten, zodat ook online communicatie gedekt wordt. Vanaf gisteren is er een internetconsultatie opengesteld, waar ook het voorstel te vinden is.

Het idee van een grondwettelijk vastgelegd communicatiegeheim is op zich niet nieuw. Al sinds de jaren negentig wordt met dit onderwerp gestoeid, nadat was geconcludeerd dat de oude frase “brief-, telefoon- en telegraafgeheim” het internet niet dekte.

Met deze voorgestelde wijziging wordt “brief en telecommunicatie” beschermd tegen meelezen door derden – zowel private partijen als de overheid. En “telecommunicatie” is breed: e-mail, SMS, Facebookbericht, forumprivéberichtje, direct message via Twitter, gegevens in de cloud, Skypegesprekken, een private chat met een klein groepje, alles eigenlijk zolang het maar communicatie op afstand met één of meer specifieke partijen betreft. Een Youtube-video of een uitzending op Programmagemist.nl is géén beschermde telecommunicatie.

Aftappen of kennisnemen van inhoud van telecommunicatie mag alléén nog met machtiging van de rechter. Of nou ja, niet helemaal, want bij zaken die de nationale veiligheid raken mag de minister een machtiging geven aan de betreffende opsporings- of veiligheidsdienst. (Die regeling kennen we al bij brieven, op zich niet nieuw dus.) Wel moet het gaan om privécommunicatie, dus andermans Twitterberichten mag je gewoon blijven lezen, die zijn openbaar tenslotte.

Verkeersgegevens (wie mailt met wie, wanneer kreeg X een SMS) vallen hier niet onder. Deze kunnen dus gemakkelijker worden opgevraagd of ingezien door Justitie. Onder de huidige wet mag bijvoorbeeld iedere politieagent zonder gerechtelijke toetsing naam en adres opvragen van de gebruiker van een IP-adres. Dit blijft zo.

Nu is het in het Wetboek van Strafvordering al redelijk uitgebreid geregeld dat Justitie niet zomaar mailboxen mag opeisen of datacommunicatie mag laten tappen. Heel veel verschil zal dit dan ook niet gaan maken in de strafrechtelijke verhouding, behalve misschien dat we nu al te bijdehante agenten (“ach mag ik even een kopietje mailbox? ik vraag het vriendelijk, werk nou even mee”) gewoon kunnen zeggen “lees de Grondwet”.

Wél heel nieuw is dat op grond van dit telecomgeheim ook private partijen niet zomaar in privécommunicatie mogen kijken. Facebook mag dus niet mijn privéberichten bekijken, en Gmail niet zomaar de mailtjes die ik daar bewaar. Net zoals de postbode mijn brieven niet mag openmaken en KPN niet mee mag luisteren met mijn telefoongesprekken. Hiervoor zal toestemming van de abonnee/klant/gebruiker nodig zijn.

De Grondwetswijziging gaat niet zo ver dat meteen wordt geregeld hoe die toestemming kan worden verkregen en of/wanneer deze mag worden geweigerd. Wat er dus gaat gebeuren zodra dit Grondwet wordt, is dat iedereen in de algemene voorwaarden zet “U geeft ons toestemming uw telecommunicatie te lezen”. Dat is legaal, totdat men besluit lid 3 van het nieuwe Grondwetsartikel in te zetten: daarmee kan een aparte wet worden gemaakt om hier specifiekere regels te stellen.

Ik vraag me heel erg af hoe zo’n regeling eruit moet gaan zien.

Oh, en nog een leuke: ook spam en malwarebijagen vallen onder het telecomgeheim straks. Dat is immers gerichte communicatie per e-mail, dus daar mag een provider niet zomaar in gaan kijken. Ook hier zal dus expliciete toestemming nodig zijn (wat trouwens ook al soort van zo geldt vanwege de netneutraliteitswet).

Arnoud<br/> Afbeelding: Briefgeheim van Jan Terlouw, omdat het gaat om geheime informatie die versleuteld is, net zoals hoe je telecommunicatie geheim houdt.
Mag ik al mijn klussen in een portfolio opnemen?

portfolio.jpgRegelmatig krijg ik vragen van ontwerpers die een portfolio willen publiceren van wat ze hebben gemaakt. Een volkomen begrijpelijke stap, en commercieel heel verstandig ook. Maar juridisch wel lastig, want je maakt dan een kopie van een auteursrechtelijk beschermd werk en gaat vertellen dat jij dit hebt gemaakt.

Het beste is om toestemming te vragen aan je opdrachtgever (het liefst met een mockup erbij zodat hij meteen ziet wat de bedoeling is). Dit voorkomt in de praktijk veel ruzie en gedoe, want opdrachtgevers vinden het niet altijd leuk. Wij hebben zelf in onze algemene voorwaarden dit recht staan, maar toch vragen we altijd of we van het werk voor een klant een case mogen maken.

Ben je in dienst bij degene voor wie je het werk maakt, dan heeft de werkgever het auteursrecht. Jij mag dan niets doen met het werk, ook niet om te showen wat je hebt gemaakt. En je kunt zelfs eigenlijk niet vertellen dat jij de maker bent, want formeel bén je dat niet. Dat is de werkgever.

Werk je als opdrachtnemer (bijvoorbeeld als freelance ontwerper) dan mag je -tenzij je de rechten hebt afgestaan- wél het werk in een portfolio tonen. Jij hebt dan de rechten, en de opdrachtgever heeft alleen een gebruiksrecht. De enige uitzonderingen zijn wannere de opdrachtgever de rechten heeft opgeëist of als een exclusieve licentie is afgesproken. Opname in een portfolio van werk waar je geen rechten op hebt, kan eigenlijk niet. En bij een exclusieve licentie moet je héél goed kijken naar de exacte formulering: is ieder gebruik door opdrachtnemer verboden onder de exclusiviteit, of alleen concurrerend gebruik?

Als het werk door de opdrachtgever al publiek gemaakt is, dan zou je een opname in je portfolio kunnen rechtvaardigen als citaat: je illustreert wat je hebt gemaakt. Dat mag, mits je niet meer overneemt dan nodig is voor het illustreren én het werk met toestemming van de opdrachtgever publiek is geworden. Maar de opdrachtgever kan er desondanks nog moeite mee hebben; vraag je dus af wat het met de relatie zou doen.

Arnoud

Mag ik IKEA-accessoires printen?

ikeashop.jpgEen lezer wees me op de Shapeways shop IKEAshop waar je 3D geprinte onderdelen van de bekende blauwgele Zweedse meubelhandel kon betrekken. Het gaat zo te zien om kleine dopjes en piefjes die je er altijd bij krijgt en die lastig te vervangen zijn. Typisch dus iets waar je 3D printen voor inzet: download even het juiste CAD model en printen maar. En er zijn meer sites: op Thingiverse vind ik naast vervangende onderdelen ook aanvullende onderdelen, zoals een haakje om de bestekbakken op te hangen of een knikkergeleiderail voor de Malm-kast. Mag dat allemaal zo?

Het eerste wat in me opkomt is het merk IKEA dat hierbij gebruikt wordt. Het is toegestaan om aan te geven dat je product ergens compatible mee is, bijvoorbeeld dat de Lack-tafel prima een 19″-server kan dragen. De merkenwet kent een uitzondering voor het aangeven van de bestemming of het doel van de waar, dat mag altijd, mits je het maar eerlijk doet.

De Thingiverse voorbeelden zien er prima uit, en ook de LackRack geeft voor mij geen problemen. Maar de IkeaShop vind ik iets lastiger: nergens staat wie deze opereert of wat de relatie tot Ikea is. Door dat in het midden te laten, wordt stilzwijgend de indruk gewekt dat de shop van Ikea zelf is. Daar kan het bedrijf dus een juridisch punt van maken. Hoewel daar meteen tegenover staat dat de huisstijl compleet anders is en de strekking wel duidelijk is: aanbieden van reserveonderdelen door een enthousiaste klant.

Waar het gaat om reserveonderdelen printen, kun je ook nog te maken krijgen met het auteursrecht of modelrecht van Ikea op die onderdelen. Bij de getoonde onderdelen lijkt me dat sterk, dat gaat puur om functionele dingetjes en daar kan ik me auteursrecht moeilijk bij voorstellen. Ook modelrecht speelt volgens mij niet; ik zie geen enkele vorm van design daar.

Letterlijk een kopie van de Billy als 3D object aanbieden is wel een probleem. Daar zie ik wel auteursrecht op zitten, en dan is het aanbieden van een 3D CAD bestand een vorm van verveelvoudiging in gewijzigde vorm. Dat mag niet.

Het printen wel, voor eigen gebruik, want dát is ook toegestaan uit illegale bron. Nou ja, totdat het Europese Hof daar een ei over gelegd heeft in ieder geval. En of je dat moet willen is vers 2, want volgens mij is het printen van een dergelijke grote kast aan materiaal duurder dan het origineel. Maar goed, proof of concept zullen we maar zeggen.

Arnoud

Wanneer is een internetpublicatie publiek?

Wat op het internet staat, is publiek. Toch? Nou, niet helemaal. Je hebt publiek en publiek, zo blijkt uit een recente uitspraak van het Europees octrooibureau. Het ging hier om de vraag hoe publiek een publicatie moet zijn om te tellen als “prior art”, zodat een latere octrooiaanvraag op hetzelfde ongeldig verklaard moest worden. In deze testcase was de inhoud van de octrooiaanvraag zelf op diverse manieren op internet gezet, en het EOB moest beslissen wat genoeg was om het octrooi aan te kunnen vallen.
Allereerst de meest beperkte zaak: het is opvraagbaar bij een publiek toegankelijke server, maar je moet de URL weten want die staat nergens gepubliceerd. De vergelijking met de bibliotheek dringt zich op: een boek dat ergens in de bieb ligt, is “publiek toegankelijk” in de zin van de octrooiwet, ook als het boek niet in de catalogus staat. Je kunt de hele bieb aflopen in theorie, of het iemand vragen. Analogie: je kunt de URL raden als je genoeg tijd en moeite erin steekt. Maar zouden jullie ooit “http://www.gironet.nl/home/morozov/CIE/DISPLAY_DEVICE” geraden hebben?

Het EOB concludeert terecht dat de enkele werkende URL nog geen “publicatie” oplevert. Je moet het als publiek wel kunnen vinden, en dat impliceert dat je geen bizar hoge moeite moet hoeven doen. Alle sites ter wereld brute forcen is bizar hoog natuurlijk. Een heel makkelijk te raden URL (zoals bij Wikipedia, dat een vaste structuur hanteert) is wellicht wel “publiek”.

Met een zoekmachine het kunnen vinden levert wél een publicatie op. Vakmannen weten immers hoe zoekmachines werken en zullen daar met trefwoorden gaan zoeken naar een oplossing voor hun technische problemen. Als je met dat zoeken het document kunt vinden, dan is het document publiek toegankelijk.

De trefwoorden moeten wel op een of andere manier betrekking hebben op de technologie uit het document. Het is in theorie mogelijk dat je een pláátje van de uitvinding hebt dat alleen met een willekeurige ongerelateerde zoekterm geïndexeerd is (lk8zhd94j87hir.gif), of iets dergelijks. Dat vinden ze dan géén publicatie want niemand die zoekt naar de uitvinding zal dat plaatje vinden.

Wel moet worden bewezen dat het document “voldoende lang” in de database van de zoekmachine zat. Anders is de kans dat het gevonden kon worden, te klein. En daarmee ontstaat er een probleem als het document tussentijds wordt aangepast maar dat nog niet is opgepikt door de spider (of de database nog niet bijgewerkt is). Stel je altavistat op het oude document, en in de tussentijd is het document vernieuwd en uitgebreid. Is dan ook de uitgebreide, nieuwe informatie publiek? Het EOB zegt van wel, mits de algemene test (vindbaar met normale, relevante keywords) maar voldaan is.

In een variant was het document slechts 20 minuten beschikbaar. En dan is in theorie denkbaar dat net de spider langskwam, maar dát bewijzen lijkt me zo goed als onmogelijk.

In deze testcase was de vraag óf iets te vinden was, gemakkelijk te beantwoorden. Een notaris had (in vertrouwen) alles gezocht en vastgelegd, en een notariële akte als bewijs overlegd. Daarmee kon worden gefocust op de vraag hóe het bewijs moest worden gezien en wát het precies bewees, en niet óf er wel bewijs was.

In de praktijk zal volgens mij juist de vraag óf iets te vinden is, het probleem zijn. Bij sommige sites is Google erg snel (hier komt ‘ie elke dag langs) maar bij andere zal het heel wat minder vaak gebeuren. Maar hoe weet je dat, als de site van een willekeurige derde is? De Google cache biedt wellicht nog aanvullend bewijs van wat men aantrof op die datum, maar lang niet alles is gecachet. Vooral oude versies niet.

Arnoud

Een school in de wolken

cloud.jpgRegelmatig krijg ik vragen van scholen van allerlei pluimage die overwegen “iets met de cloud” te gaan doen. Dat varieert van het op Slideshare of Youtube zetten van lesmateriaal tot het delen van teksten via Google Docs tot het compleet migreren van de IT-infrastructuur naar Gmail of Microsoft. En dan komt natuurlijk meteen de vraag: mag dat allemaal wel?
De cloud is leuk, maar juridisch lastig. Allereerst zit je met een probleem van beschikbaarheid: wat als Gmail het een middag niet doet, annuleer je dan je lessen? Natuurlijk, dat kan met een eigen IT-infrastructuur ook maar dan kun je makkelijker iemand bellen om maatregelen te nemen. Of je kunt geld in een SLA steken om dat te voorkomen. Met cloudproviders is dat vaak een stuk moeilijker.

Een groter probleem speelt natuurlijk rond de persoonsgegevens van leerlingen (en hun ouders, en de leerkrachten) die je op die manier in de cloud parkeert. Zeker wanneer die cloud in de VS geparkeerd is (een wolk parkeren? ehm), heb je dan eigenlijk altijd een juridisch probleem. Je kunt niet zomaar als school gegevens naar de VS exporteren, aangezien daar geen goede privacybescherming bestaat. Nee, ook niet met Safe Harbor.

Eigenlijk is de enige optie om met ondubbelzinnige toestemming te werken. Mensen moeten dan vrijwillig en expliciet zeggen “Ja, het is goed dat mijn (kinds) persoonsgegevens op servers in de VS worden opgeslagen”. En de pijn zit hem in dat vrijwillig: je kunt niet halverwege een schooljaar ineens eisen dat men even dat formulier ondertekent. Zeker niet als je bedenkt dat in het basisonderwijs de overeenkomst begint in groep 1 en eindigt in groep 8 – en dus niet per schooljaar opnieuw.

Maar wacht, we hadden toch ook nog de goede uitvoering van die overeenkomst als grond? Ja, dat klopt: zonder toestemming mag je iemands persoonsgegevens verwerken (ook in de VS) als dat noodzakelijk is voor het goed nakomen van een overeenkomst met die persoon. Maar is het noodzakelijk om iemands cijferlijst in Google Docs bij te houden, of de spreekbeurten via Slideshare of Prezi te laten lopen? Volstrekt niet.

Als je een Europese cloudprovider gebruikt, dan is dit allemaal een stuk minder problematisch. Het grootste aandachtspunt dat dan overblijft is de beveiliging natuurlijk. Maar probeer maar eens een Europese cloudprovider te vinden die kan wat Google of Microsoft kunnen.

Arnoud

Mag je details van oplichters publiceren?

scam-waarschuwen.jpgEen lezer vroeg me:

Ik ben opgelicht via internet. Nu blijk ik niet de enige, dus ik wil samen met mijn mede-gedupeerden een site beginnen om mensen te waarschuwen over deze persoon. Daar moeten natuurlijk dan zijn personalia en contactgegevens in, zodat mensen die daarop googelen het vinden. Maar nu zei iemand dat dat niet mag van de privacywet?

Het publiceren van iemands naam, adres of andere contactgegevens is inderdaad een probleem onder de privacywet, de Wet bescherming persoonsgegevens. Deze eist dat je toestemming hebt, behalve in beperkt een aantal uitzonderingssituaties (zoals een goede uitvoering van een contract).

De uitzondering hier zou zijn “de eigen dringende noodzaak die zwaarder weegt dan de privacy”, of iets anders geformuleerd “de vrijheid van meningsuiting”. Je mag namelijk dingen zeggen over mensen op grond van de vrije meningsuiting, dat is net als privacy een grondrecht.

Bepalen wat er wint -privacy of meningsuiting- is geen eenvoudige kwestie. Het is niet zo dat vrije meningsuiting absoluut is, of dat de privacy voorop staat. Je moet echt elke keer alle feiten en omstandigheden van het geval afwegen tegen elkaar om te zien wiens belang het grootste is in die specifieke situatie. En dat is niet eenvoudig.

Een groot probleem dat bij dit soort sites speelt, is dat er makkelijk misbruik van gemaakt kan worden. Mensen kunnen wraak willen nemen op een leverancier, en die dan als oplichter aanmelden. Of er is sprake van naamsverwarring: ik ken diverse mensen die hetzelfde heten als een oplichter, en dan staan hún adresgegevens steeds op dergelijke sites. In één geval zelfs omdat de oplichter opzettelijk die gegevens gebruikt, met dan erbij “ik heb tijdelijk een andere 06”.

Maar ook als je de juiste persoon te pakken hebt, kan het moeilijk zijn. Is er wel sprake van scamming of oplichting? Of is het “gewoon” een slordige leverancier? Of gebruiken boze gedupeerden hier gewoon sterk taalgebruik? Iemand in een boze forumpost “vuile oplichter” noemen, is wat anders dan een zakelijke analyse publiceren waarin je concludeert dat sprake is van oplichting.

Verder kun je er donder op zeggen dat je binnen de kortste keren van zo’n vermeende oplichter een blafbrief te pakken hebt waarin hij dreigt met maatregelen wegens smaad, laster, privacyschending en wat al niet meer. Of dat steek houdt, is dus maar de vraag, maar ondertussen moet je wél kosten maken om erop te reageren.

Ik zou dus altijd liever gebruik maken van een grote, gerespecteerde site (zoals OpgeletopInternet) om dit soort dingen aan te kaarten. Vaak zie je dat daar al procedures zijn om gegevens op een zorgvuldige manier te verzamelen, en dat moderatoren actief opletten of er geen al te rare dingen worden gezegd. Zelf daar iets voor gaan hobby’en lijkt me vragen om problemen.

Arnoud

Wie is er aansprakelijk voor het “Facebook feest” in Haren?

project-x-haren.jpgHet dorp Haren is veranderd in een ravage na het “Facebook feest” van afgelopen zaterdag, las ik bij Nu.nl. Naast de nodige materiële schade zijn er ook twintig gewonden gevallen. De gemeente spreekt van “ongekend geweld” met “vernielingen, plunderingen, brandstichtingen en gewonden”. Ik blijf het een bizar verhaal vinden. Ondertussen zijn er meer dan 200 tips binnen over mogelijke daders, dus dat riep bij mij de vraag op: op wie is deze schade te verhalen?

De politie is natuurlijk bezig met opsporing, onder meer dankzij camerabeelden en de vele beelden die mensen op social media hebben gezet. Een logische route, en de herkende daders kunnen met die beelden als bewijs worden veroordeeld tot boetes of schadevergoeding. Een probleem daarbij is alleen dat je dan moet bewijzen dat juist die persoon die schade heeft aangericht. Zie je een groepje mensen op een winkelpui aflopen en is vervolgens die pui beschadigd, dan is dat bewijs erg lastig.

Nu is dat geen nieuw probleem, dus het verbaast niet dat het strafrecht hier een regeling voor heeft. Naast de pleger zelf kent het strafrecht ook het begrip van de “medepleger”, en ook de “medeplichtige” en de “uitlokker” die iets verder er vanaf staan.

Van medeplegen is sprake wanneer twee partijen een “nauwe en bewuste samenwerking” aangaan om het feit samen te plegen. Gooi je met z’n drieën een auto op de kant, dan ben je alle drie even hard te vervolgen en te beboeten. Een medeplichtige werkt ook wel mee, maar minder nauw. Een medeplichtige kan bijvoorbeeld de auto besturen waarmee men naar de rellen gaat, of de steen aanreiken waarmee de ruit ingegooid wordt. Wel moet de medeplichtige dan weten dat dat het plan was; de NS-machinisten zijn natuurlijk niet medeplichtig.

Van uitlokken is sprake wanneer iemand een ander wordt overgehaald om het feit te begaan, bijvoorbeeld door hem een beloning voor te houden of hem gelegenheid of middelen te geven om het feit te begaan. Iemand die op Facebook opriep om te rellen, zou als medeplichtige van de gevolgen daarvan kunnen worden gezien. Wel moet dan worden bewezen dat de werkelijke pleger zich heeft laten aanzetten door die oproep van die specifieke persoon, en dat zal niet meevallen.

Naast het strafrecht kunnen gedupeerde bewoners en winkeliers van Haren ook zelf civielrechtelijk de daders aansprakelijk stellen. Daarbij geldt hetzelfde bewijsprobleem: wie gooide de ruit in en wie stak die auto in de brand? Maar in het civiele recht is er een iets andere regeling wanneer groepen mensen schade aanrichten. Op grond van de regels over groepsaansprakelijkheid is ieder lid van de groep volledig aansprakelijk te stellen voor handelingen vanuit de groep (art. 6:166 BW). Dus ook als je niet de baksteen aangaf maar er wel naast bleef staan. Het is genoeg dat je op een of andere manier direct of indirect bijdroeg aan de schade, bijvoorbeeld door aanmoedigen of eenvoudigweg door niet in te grijpen terwijl dat eenvoudig had gekund.

Een winkelier kan dus langs deze weg eenvoudiger zijn schade verhalen door iemand uit de groep te identificeren en de rekening te sturen. En die persoon mag dan afrekenen met de medeleden van de groep.

De discussie of “het internet” aansprakelijk is, gaat alleen denk ik meer aandacht krijgen. Want dat er ook op de radio is opgeroepen om te gaan, is niet zo belangrijk – het was een uitnodiging op Facebook dus heeft het internet het gedaan. Juridisch gezien onzin maar veel leuker om over te praten natuurlijk. (Update: zie ook de scriptie van Sander Vols over wat burgemeester of officier kunnen doen bij Facebookrellen.)

Arnoud