Tijd voor vakantie, maar kijk hier nog even naar!

Photo by Road Ahead on Unsplash

Voordat ik met vakantie ga: mag ik je nog even wijzen op deze opleidingen of boeken waar je wat mee kan?

Allereerst hoop ik natuurlijk dat je onze nieuwe opleiding tot AI-shaped lawyer wil overwegen. Het is de eerste (en volgens mij enige) opleiding in Nederland die je fundamenteel leert werken boven AI, en waar “kritisch naar de uitvoer kijken” geen losse opmerking is maar een van de kernaspecten waar je op getraind wordt.

Ook hebben we natuurlijk onze populaire opleidingen tot AI compliance officer (CAICO), lead implementer (CAILI), legal engineer (CLEA), cybersecurity officer (CCCO), health compliance officer (CHCO) of gewoon FG.

Mocht je nog boeken willen lezen deze zomer, dan drie aanraders:

  • Mijn nieuwe boek Wetwijs in het digitale decennium behandelt thematisch de wetgeving die deze en komende jaren op ons afkomt. Van Digitaldienstenverordening tot Recht van Reparatie, digitale soevereiniteit en herziening van cybersecurity.
  • ICT & Recht graaft diep naar geschiedenis, context en ontwikkeling van het ict- of internetrecht. Je koopt het met korting samen met Wetwijs.
  • Populair voor AI compliance officers is AI en Algoritmen. Praktische stappen om AI Act compliance en governance mee in te regelen.
  • Mijn boek De AI Act: Artikelsgewijs commentaar plaatst ieder artikel van de AI-verordening of AI Act in perspectief. Inclusief kruisverwijzingen, overwegingen, achtergrond en literatuur om een volledig begrip te krijgen. Ook hier een combikorting, samen met AI en Algoritmen.
Deze blog gaat maandag 24 augustus weer als gebruikelijk verder. Wie nieuwstips heeft: je weet me te vinden!

Arnoud

Gemeenten lekken nog steeds persoonsgegevens van inwoners, zelfs bsn’s

Photo by Piotr ?askawski on Unsplash

Gemeenten publiceren nog steeds per ongeluk persoonsgegevens van burgers op internet, blijkt uit onderzoek van de NOS en Nieuwsuur. Men vond online honderden documenten met contactgegevens, maar ook diverse met nummers van identiteitsbewijzen en zelfs burgerservicenummers (bsn). Is dat erg, en hoe kon dat gebeuren.

De oorzaak is vrij simpel. Bij allerlei procedures (zoals vergunningsaanvragen of bezwaarprocedures) maakt de gemeente stukken openbaar, al is het maar zodat anderen ze kunnen lezen en op kunnen reageren. Daarbij horen zaken als contactgegevens en bsn verwijderd te worden, maar dat gebeurt niet altijd.

Mijn inschatting is dat hier eerder sprake is van slordigheid dan van een bewuste verkeerde inschatting. Ik lees dat er wel degelijk op wordt gelet:

In de periode [na invoering van de AVG] zijn veel gemeenten begonnen met het gebruik van software om persoonsgegevens automatisch ’te lakken’. Daarna vindt in de meeste gevallen nog een controle van een medewerker plaats, voordat de documenten worden geüpload naar gemeentelijke informatiesystemen, waarin raadsinformatie en andere gemeentelijke stukken openbaar worden gemaakt.
Een voor de hand liggende verklaring is dat de software de bsn’s mist, en de medewerker het ook niet direct als zodanig herkent. Men citeert softwareleveranciers die voorzichtig aangeven dat hier niet automatisch op gecheckt wordt.

Ik zie ook wel wat het probleem is. In standaardvelden herkennen dat iets een telefoonnummer is, dat lukt nog wel. Maar hoe herken je ergens een vrij opgeschreven nummer, zeker als dat met niet standaard notatie is gebeurd, of zelfs met pen handgeschreven?

Uiteindelijk is dit een processueel probleem. Hoe beter je informatie bij de intake, hoe beter je kunt screenen en tegenhouden wat ongewenst en onnodig is. Dat heeft tijd nodig.

Arnoud


Hoe veel tijd heb je bij belparkeren om naar de automaat te lopen?

Beeld: Wikimedia Commons

In Amersfoort vinden ze kennelijk dat iedereen met z’n telefoon parkeerbelasting betaalt. Dat haal ik uit dit vonnis van de rechtbank Midden-Nederland, waarbij een persoon beboet (nageheven?) werd omdat zij ouderwetsch naar den automaeth was geloopen, in stede van hare mobiele telefoongeleider ter hand te nemen.

De timing was ook wel zéér precies: om exact 17.22 constateerde de ambtenaar dat voor de geparkeerde auto geen parkeerbelasting was voldaan. En om datzelfde 17.22 betaalde de bestuurder bij de automaat iets verderop. Ik had altijd onthouden dat dan automatisch de naheffing werd vernietigd, maar niet in Amersfoort:

De medewerker die het bewaar behandelde schrijft: ‘Bij belparkeren moet de bestuurder, direct nadat hij de auto heeft neergezet, zijn voertuig telefonisch aanmelden. Het spreekt min of meer voor zich dat dit vóór het verlaten van het voertuig gebeurt.’
Dat laatste is inderdaad logisch (al mocht deze meneer wél even uitstappen om naar een hotspot te lopen, hoewel een niet-werkende app voor jouw rekening komt). Op zijn minst omdat de ambtenaar dan kan zien dat jij bij de auto bezig bent. Anders is iedereen “net onderweg naar Starbucks voor internet”.

Echter, in dit geval kun je duidelijk zien dat er níet met de app is betaald maar via de automaat. Hoe kwam men dan überhaupt toe aan het argument “je had in de auto moeten zitten”?

Arnoud

Hoe een Belg in de Cariben een koninkrijk wil stichten (betalen met bitcoin, geen lastige regels)

Photo by Martin Hayes on Unsplash

Sommige mensen kunnen rijk zijn niet verdragen zonder er een ideologie aan te hangen. Olivier Janssens wil daarom ‘een soort Dubai, of anders een tweede Monaco’ beginnen, op een van de Kleine Antillen. Dat meldde het FD onlangs, en u weet wat ik van soevereine cryptobro’s vind.

De kern van het verhaal is niet echt nieuw. Meneer Janssens (NYT achtergrondartikel) heeft een groot stuk grond van het eiland Nevis (de kleine helft van Saint Kitts en Nevis) gekocht:

Daar wil hij een vrijwel onafhankelijke economische zone stichten, met de wat kitscherige naam Destiny. Het moet, zo legt Janssens uit in een video over zijn plannen, een soort Dubai worden, of anders een tweede Monaco. Maar belangrijker dan hoe het eruit zal zien, is hoe het eraan toe zal gaan. Hij wil – binnen de grondwet van Saint Kitts en Nevis – zo weinig mogelijk lastige regels, vooral op financieel en medisch gebied.
Je eigen land(je) stichten is niet nieuw natuurlijk. Het praktische probleem – naast erkenning – was altijd al hoe je jezelf bedruipt, omdat je meestal niet genoeg onderdanen hebt wonen die belasting gaan betalen. Meneer Paddy Roy Bates van Sealand (dat geschutsplatform in de Noordzee) probeerde het met paspoortverkoop, en daarna door het gehele eiland aan de Pirate Bay-jongens te verkopen.

Nu dankzij crypto is alles nieuw en anders en wereldorde 3.0 – het is geen nieuwe munt, het is een fundamentele verschuiving van financiële en economische macht. Sorry, mijn innerlijke ChatGPT kwam even vrij.

De boel financieren met crypto biedt mensen wereldwijd de kans in te stappen zonder al te veel gedoe. Ik moest denken aan het geval van het cryptoschip Satoshi, want het probleem is altijd hoe je vervolgens eigen regels maakt. Want geen land accepteert uiteindelijk dat ze een stuk van zichzelf kwijtraken.

Jezelf tot speciale economische regio uitroepen en wat handige uitzonderingen claimen is ongeveer het beste dat je kunt doen, zoals engnek Peter Thiel doet in Honduras:

Die laatste heeft op een eiland voor de kust van Honduras ook een eigen hobbyproject, genaamd Próspera, de eerste plek ter wereld waar je overal met bitcoin kunt betalen. De veiligheid wordt gegarandeerd door een private bewakingsdienst en er is eigen wetgeving, die door drie gepensioneerde Amerikaanse rechters wordt gebruikt om conflicten te beslechten.
Maar uiteindelijk is ook dit ‘gewoon’ een setje afspraken binnen het privaatrecht en blijft Honduras gewoon de baas.

Arnoud

Ik heb een iPhone opgeknapt en nu wil de oude eigenaar hem terug!

Via Reddit, vertaald:

Ik koop oude kapotte telefoons via eBay, repareer ze en verkoop ze door. Recent lukte het mij een volledig geruïneerde iPhone weer aan de gang te krijgen, waarna bleek dat deze nog op iemands iCloud ingelogd was. Ik kon deze daardoor niet activeren, dus ik heb hem gemaild of hij de telefoon wilde kopen dan wel unlocken. Zijn reactie: het is mijn telefoon, geef terug.  Ben ik dat juridisch verplicht?
Verder lezend blijkt de vraagsteller de telefoon gekocht te hebben van een reparatiebedrijf dat er kennelijk geen heil meer in zag. En die kreeg het weer van een recyclingbedrijf dat de telefoon in een donatiebox aantrof.

Na herstel blijkt de telefoon nog verbonden met iemands iCloud account. Dat is geen kwestie van even een factory reset, want Apple heeft dat dichtgetimmerd zoals alleen Apple dingen dichttimmeren kan:

Activation Lock turns on automatically when you set up Find My.* After it’s turned on, Apple securely stores your Apple Account on its activation servers and links it to your device. Your Apple Account password or device passcode is required before anyone can turn off Find My, erase your device, or reactivate and use your device.
Medewerking van de oorspronkelijke eigenaar is dus een vereiste om nog iets met deze telefoon te kunnen doen.

Merkwaardig hier is dat de telefoon dus niet als verloren of gestolen is gemeld. Dat zou een andersoortige melding opleveren (“Lost Mode”). Mijn vermoeden is dan ook dat de eigenaar de telefoon heeft weggegooid toen die stuk bleek, en nu blij verrast werd toen de vraagsteller deze weer tot leven bleek te hebben gewekt.

In die situatie heeft de vraagsteller geheel legaal gehandeld. De eigenaar deed afstand door de telefoon in de recycledoos te stoppen, de telefoon is legaal doorverkocht/weggegeven en via eBay legaal verkocht aan de vraagsteller.

De enige grote frustratie is dat er alleen geen rechtsplicht is voor die oude eigenaar om nu de passcode te geven of de telefoon te unlocken. Bij een verkoop wel (art. 7:15 BW), omdat de verkoper de telefoon dan “vrij van bijzondere lasten” moet geven. Dus hier kom je alleen uit door te onderhandelen met de oude eigenaar.

Arnoud


Nederlandse supermarkten lieten big tech weten dat je zwangerschapstest koopt

Foto: Milliped, Wikimedia Commons

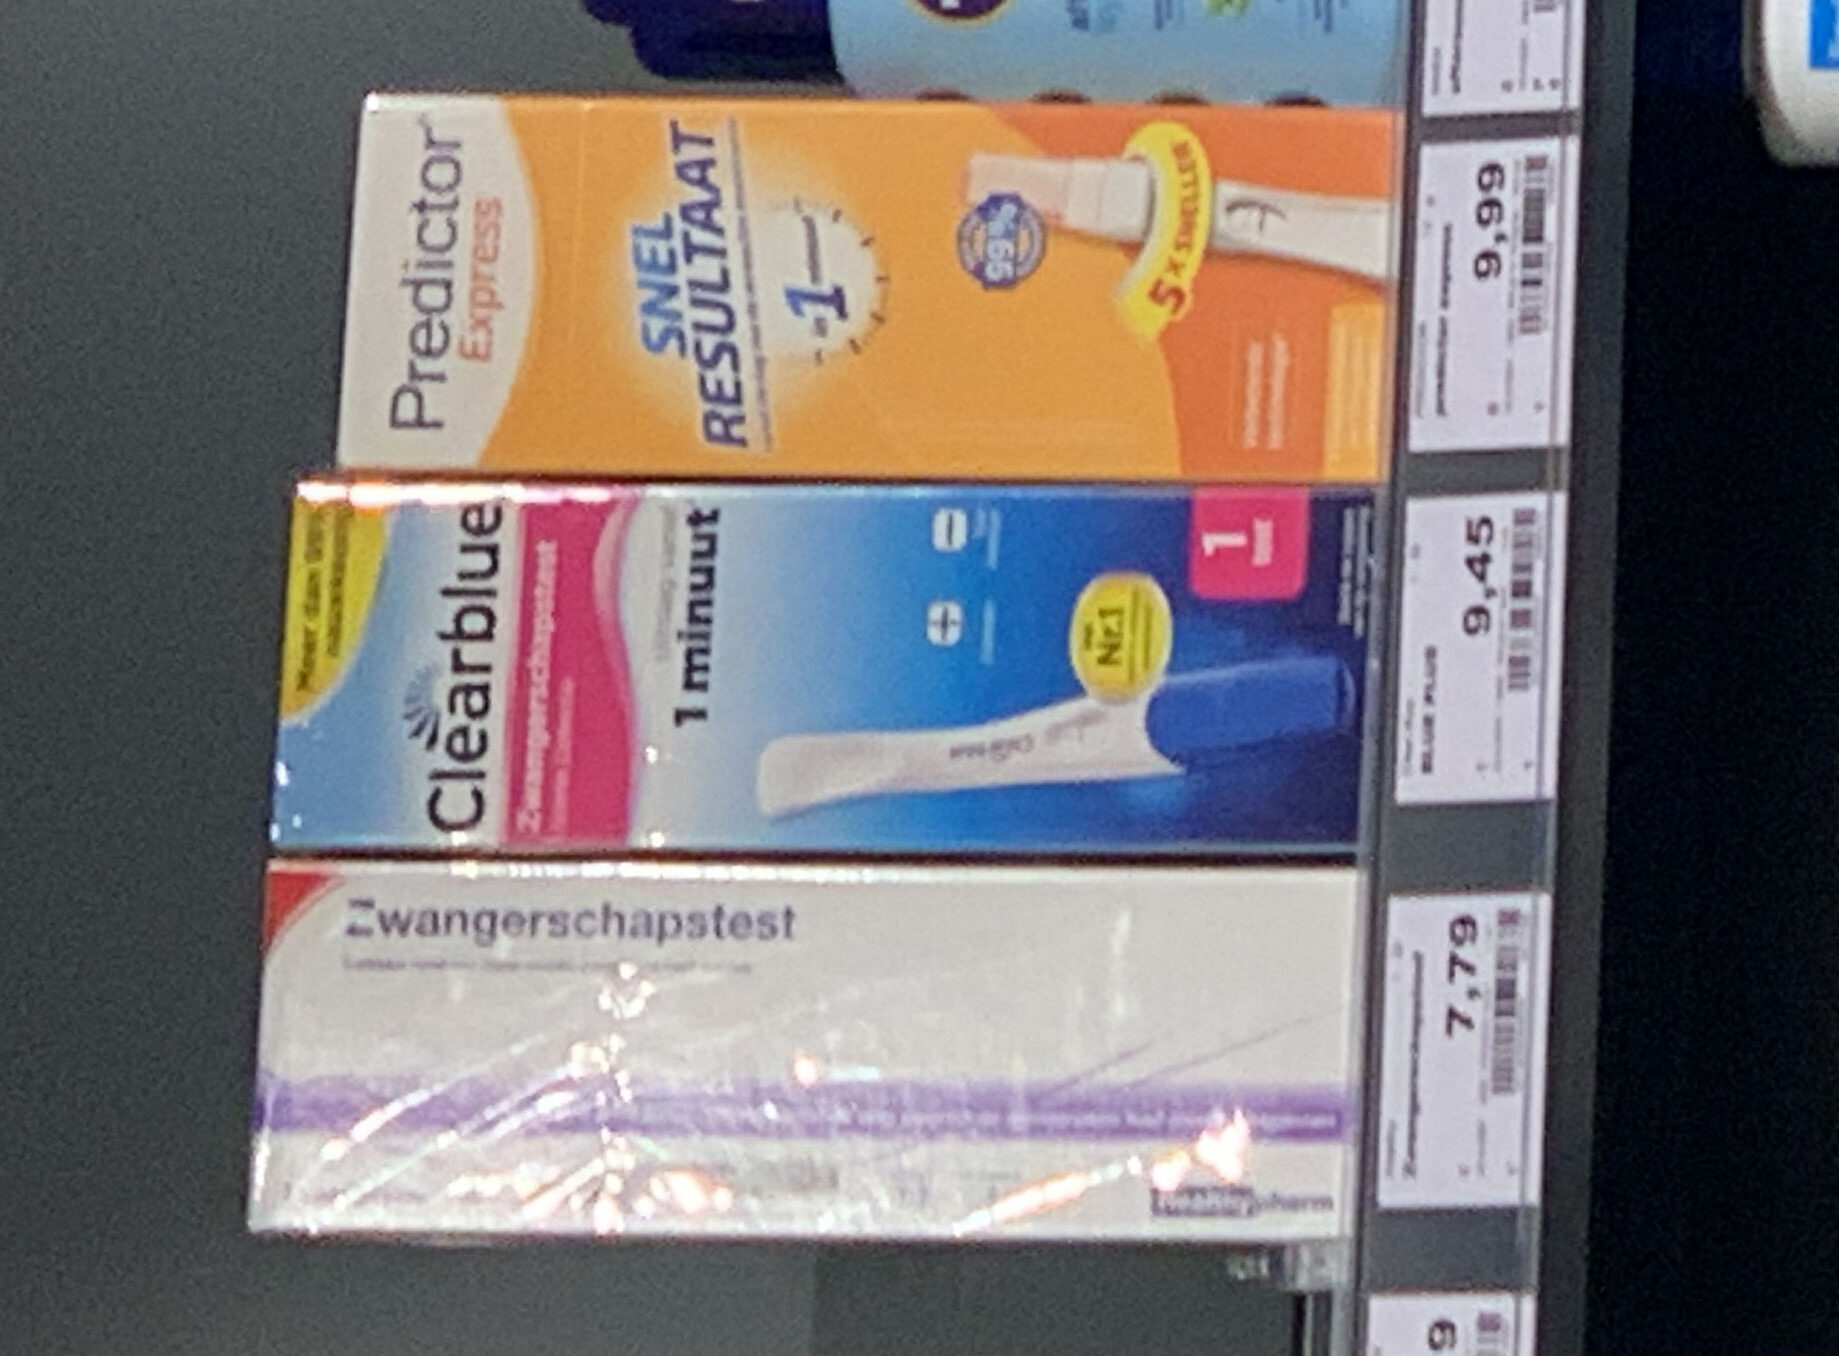
Nederlandse supermarkten en drogisterijen bleken massaal data over interesse in of aankopen van zwangerschapstesten door te sluizen naar grote techbedrijven als Google en Meta. Dat meldde Tweakers vorige week op basis van onderzoek van de Groene Amsterdammer en Investico. Mag niet, maar heel kwaadaardig voelt het ook weer niet.

Bij Investico leggen ze uit:

De drogisten hebben zogenoemde ‘tracking cookies’ op hun website staan, waarmee Google, Meta en Tiktok gebruikers van de homepage tot in het winkelmandje kunnen volgen. ‘Die cookies bevatten codes die uniek zijn voor jouw computer of browser’, zegt Güne? Acar, computerwetenschapper aan de Radboud Universiteit. ‘Als je ergens bent ingelogd bij bijvoorbeeld Google, Youtube, Facebook of Instagram, kunnen ze de zwangerschapstest meteen linken aan de rest van de informatie die ze over je hebben. Zo volgen ze je over het hele internet.’
Heel bijzonder is dit niet: heel ecommerce-internet hangt aan elkaar van de tracking cookies, pixels en serverside technieken om maar zo veel mogelijk over datapunten, pardon consumenten te weten te komen.

Dus tsja, als jij na je pak melk of beautyproduct ook een zwangerschapstest in je mandje doet, dan gaat dat via hetzelfde kanaal naar dezelfde Big Tech partijen. Het is geen  gericht besnuffelen op zwangerschap of andere gezondheidszaken, maar gewoon wat gebeurt als je als winkel tracking aanzet.

Tegelijkertijd: nee, mag niet. Want zwangerschap is (hoewel geen ziekte) een gezondheidsgegeven, en dus een bijzonder persoonsgegeven onder de AVG. Dat mag niet worden verwerkt behalve in bijzondere gevallen die hier niet opgaan. Ook niet als het in je cookiebanner staat, als je het had kunnen weten of als je “ja (uitdrukkelijk)” klikt op de banner.

Alleen: is “bezoeker thx1137 koopt een zwangerschapstest” wel een persoonsgegeven? Drogist DA meent van niet, aldus het Tweakers-artikel:

“Het bestellen van een zwangerschapstest in een webshop leidt niet tot bijzondere persoonsgegevens. Een dergelijke bestelling kan namelijk bedoeld zijn voor iemand anders of voor een onzekere toekomstige situatie. Dit betekent dus dat dergelijke informatie niet met zekerheid iets zegt over de gezondheidstoestand van de klant. De koop van een zwangerschapstest vormt een persoonsgegeven, maar geen bijzonder persoonsgegeven zoals bedoeld in de AVG”, meent DA.
“Onzekere toekomstige situatie”, da’s er eentje voor naast “geen actieve herinnering”. Maar de kern van het argument is: is iets een bijzonder persoonsgegeven als het kan wijzen op gezondheid, of pas als we zeker weten dat het daarover gaat?

Dit argument kwam in 2024 aan de orde in het Lindenapotheke-arrest van het Hof van Justitie (C-21/23). Dat ging over de vraag of concurrenten elkaar van AVG-schendingen mochten betichten, maar onderliggend was de kwestie of de verkochte producten (apothekerswaren) raakten aan bijzondere persoonsgegevens.

Ook hier kwam het argument langs dat je dat niet 100% zeker weet, omdat je geen doktersrecept hebt. Maar het Hof van Justitie wijst dat scherp af (punt 78):

Gegevens over de aankoop van geneesmiddelen die het mogelijk maken om conclusies te trekken over de gezondheidstoestand van een geïdentificeerde of identificeerbare persoon, moeten dus worden aangemerkt als gegevens over de gezondheid in de zin van artikel 4, punt 15, AVG.
Genoeg hiervoor is dus dat het kan. Natuurlijk kan die conclusie dan onjuist zijn (niet Marietje is zwanger maar haar zus, voor wie zij de test kocht). Maar dat maakt expliciet niet uit:
Dit principiële verbod staat los van de vraag of de informatie die bij de betrokken verwerking aan het licht komt al dan niet juist is en of de exploitant het doel nastreeft om [de bijzondere persoonsgegevens] te verkrijgen (…).
De achterliggende gedachte is dat het om zeer zwaarwegende redenen verboden is om die gegevens te verwerken als ze gezondheidsgegevens zijn, en dat we willen uitsluiten dat die gegevens verwerkt worden met slappe-hap argumenten als “het kan anders liggen” of “onzekere toekomstige omstandigheden”.

Dus nee, dit mag niet. Ook niet als het bijvangst is van ‘gewone’ Analytics of tracking die werkelijk geen interesse heeft in medische informatie. (Verplichte link naar dat Big Data-verhaal uit 2012.)

Hoe het anders moet? Een zwarte lijst met gezondheidsproducten die uitgesloten moeten worden van de tracking. Ik weet niet of dat technisch kan. Wat ook wel weer wat zegt over Adtech: niemand weet echt hoe het werkt.

Arnoud


Hoe krijg ik mijn schade vergoed voor dat Franse datalek van mijn persoonsgegevens?

Photo by geralt on Pixabay

Een lezer vroeg me:

Een online muziekdienst waar ik gebruik van maakte heeft wegens een groot datalek van de Franse toezichthouder een boete gekregen. Bij dit datalek werden ook mijn persoonlijke gegevens gestolen. Alleen, het geld van die boete gaat nu naar de Franse overheid. Als gedupeerde Nederlandse gebruiker zie ik hier helemaal niets van terug. Waarom is dit zo en kun je er als getroffen gebruiker iets aan doen?
Inderdaad kunnen onder de AVG boetes worden opgelegd voor gebrekkige beveiliging van persoonsgegevens, zeker als die daardoor in onbevoegde handen zijn gekomen.

De bevoegde toezichthouder die zo’n maatregel neemt, hangt (in principe) af van het land waarin het incident plaatsvond, wat vaak samenhangt met waar de verwerkingsverantwoordelijke gevestigd is. In dit geval was dat dus Frankrijk, vandaar dat daar de boete is opgelegd. (Wie de juridische details wil: artikelen 55 en 56 AVG.)

Doel van een boete is organisaties bestraffen, en anderen afschrikken zodat die hun zaakjes beter gaan regelen. Uit de boete worden slachtoffers dus niet schadeloos gesteld, en ze kunnen ook geen aanspraak maken op een kostenvergoeding of iets dergelijks. De boete gaat ‘gewoon’ de staatskas in.

Getroffenen mogen wél een schadeclaim indienen bij de organisatie in kwestie, al dan niet via een collectieve procedure met alle andere gedupeerden samen. Dat de organisatie is beboet door de toezichthouder, is dan een heel sterk argument dat die schade moet worden vergoed. Maar formeel staat deze procedure los van het boetetraject. (In het Nederland strafrecht kun je je als slachtoffer voegen, wat betekent dat je via de strafrechter je schade vergoed krijgt van de dader. In het bestuursrecht, waar de AVG onder valt, bestaat zo’n route niet.)

Arnoud

Mag mijn werkgever eisen dat ik een 360-graden feedback met ChatGPT doe?

(Bron: Jobbird)

Een lezer vroeg me:

Jaarlijks worden mijn collega’s en ik beoordeeld via het bekende instrument van de 360 graden feedback. Nu krijgen we dit jaar de instructie dat een van de feedbackgevers de dienst ChatGPT moet zijn, met als argument dat deze met gerichte vragen zeer accurate sterkte/zwakte analyses kunnen maken, zelfs zonder het personeelsdossier te uploaden. Ben ik verplicht daar aan mee te werken?
De 360 graden feedback is een bekende methode om van mensen om je heen feedback over je functioneren te krijgen. Die bundelen levert dan waardevolle inzichten op. Zoals ze het bij Jobbird zeggen:
Hierbij krijg je niet alleen terugkoppeling van jouw leidinggevende, maar van allerlei betrokkenen. Dit zijn meestal collega’s, maar kunnen bijvoorbeeld ook klanten zijn. Zo ontstaat er een completer beeld van jouw prestaties en manier van werken. … Dat is meteen een groot voordeel van de 360 graden feedback methode: het schept een compleet beeld van jou als werknemer. Je krijgt feedback vanuit verschillende invalshoeken en krijgt de kans om hierop in te gaan. Daarbij komt de terugkoppeling voor een deel van collega’s met wie jij dagelijks samenwerkt, dus je weet zeker dat zij weten waarover ze het hebben.
De inzet van de dienst ChatGPT (of Copilot, of Gemini of wie je maar wilt) lijkt op het eerste gezicht hier goed bij te passen. Het is een andere invalshoek, je krijgt uitgebreide feedback en het is ook nog eens snel beschikbaar.

Juridisch is er van alles van te vinden: je moet persoonsgegevens invullen om feedback op je persoon te krijgen. Die gaat naar Amerika, wat doen ze daarmee en welke grondslag geldt daarvoor. Gaat het hier om een betaald account van de werkgever, of moet je maar gewoon de gratis versie gebruiken? Alleen al hierom zou ik het afraden.

Laten we even aannemen dat de werkgever een compliant omgeving heeft ingericht. Copilot met alle enterprise toeters en bellen, of een eigen local hosted LLM voor mijn part. Dan nog lijkt het me geen goed idee, en wel hierom.

Een collega kan feedback geven omdat die je heeft gezien werken: in vergaderingen, onder druk, in conflicten, in samenwerking. Een leidinggevende kan dat vanuit een andere rol. Klanten en relaties weer vanuit een derde perspectief. ChatGPT heeft geen toegang tot je feitelijke gedrag, prestaties of context. Alles wat het “zegt” is per definitie afgeleid van prompts, niet van observaties. Daarmee is het geen extra invalshoek, maar een spiegel van wat er al in de vraagstelling zit.

Daarnaast: 360-gradenfeedback werkt omdat mensen expliciet maken wat ze weten, inclusief onzekerheden, twijfels en tegenstrijdigheden. “Dat weet ik niet” of “dat heb ik nooit bij jou gezien” is óók waardevol. LLMs geven dat soort dingen niet; die geven een lap tekst die mooi klinkt.

En het belangrijkste: ChatGPT draagt geen verantwoordelijkheid voor wat het zegt. Een collega of werkgever kun je aanspreken op waarom die iets zegt. Of op zijn minst je eigen verhaal meenemen bij de evaluatie. Bij taalmodellen wordt de output al snel gelezen alsof die “objectief” of “neutraal” is, juist omdat het van een systeem komt. Dat creëert een vorm van synthetisch gezag: woorden met het uiterlijk van deskundigheid, zonder een deskundige erachter.

Kun je daar juridisch wat mee? Niet direct; de keuze van evaluatietools is voor de werkgever. Als die een minder handige tool wil gebruiken dan is dat zakelijk onverstandig maar op domme wijze mensen managen is niet verboden. De compliance-grenzen zijn een punt, maar kunnen (in theorie) worden behaald.

Ik houd dan eigenlijk alleen nog de ondernemingsraad (OR) over, die instemmingsrecht heeft bij onder meer “een regeling op het gebied van de personeelsbeoordeling”. Als de feedback dus input is voor je beoordeling, dan moet dit langs de OR. Is het puur voor zelfverbetering zonder impact op je beoordeling, promotie, vaste aanstelling en dergelijke, dan kan de OR hooguit dringend afraden.

Arnoud

Mag je je kentekenplaat onleesbaar maken voor AI-kentekenlezers van de politie?

Via Reddit vond ik een Amerikaans draadje over het manipuleren van AI-kentekenlezers. Geen folies of andere afdekking, maar

In this video, [Benn Jorden] overlays an adversarial pattern of dots on top of a license plate to confuse the AI model on an ALPR camera, rendering (at least the open source license plate reader models) the camera ineffective at reading license plates.
Het is een beetje werk, maar niet ondoenlijk. Jorden genereert 1.000 variaties op een verkeersfoto, met steeds een andere plaatje waar het kenteken hoort. Hij laat twee ALPR-modellen alle beelden uitlezen en kijken wat er uit komt:
  1. Beide modellen detecteren de kentekenplaat niet eens als kentekenplaat.
  2. Ze zien wel een plaat, maar lezen hem verkeerd.
  3. Eén of beide modellen lezen de plaat correct. Dit is de controle-groep.
Hiermee creëert hij een nieuwe dataset om een AI model mee te trainen. Dat model moet patronen genereren die in categorie 1 of desnoods 2 komen. Deze patronen worden door die twee modellen gecontroleerd, net zolang tot duidelijk is welke patronen goed in categorie 1 komen. De punten en blokjes die dat oplevert, print hij op een transparante folie en plakt hij op een kenteken.

Nu de hamvraag: is dat legaal in Nederland om mee te gaan rijden?

Ook ik leerde tijdens mijn rijlessen dat het kenteken goed leesbaar moet zijn en niet mag worden afgeschermd. Sneeuw en modder moet je er dus af poetsen. Dit staat in de regeling voertuigen.

Je zou kunnen denken dat zo’n patroon het kenteken niet onleesbaar maakt, ieder mens kan het kenteken nog gewoon lezen. Maar we hebben ook nog de regel uit de Regeling kentekens en kentekenplaten, artikel 7 lid 9:

Aan of op het motorrijtuig, de aanhangwagen of de kentekenplaat mag geen teken of middel zijn aangebracht dat de herkenning, daaronder begrepen de herkenning met behulp van technische voorzieningen, van het kenteken bemoeilijkt of kan bemoeilijken.
Het blokkenpatroon is natuurlijk bedoeld om “herkenning met behulp van technische voorzieningen” te bemoeilijken. En dat patroon is een “teken of middel” zoals hier bedoeld, ook al wisten ze dat nog niet toen deze wettelijke regeling werd gemaakt.

Arnoud PS: 0x33 jaar oud alweer, wat gaat de tijd toch snel!

Mag je je gekochte auto hacken om abonnementsfeatures aan te zetten?

Photo by jdblack on Pixabay

Een leezr vroeg me:

Vorige week werd bekend dat Volkswagen het vermogen van haar auto’s kunstmatig gaat begrenzen, waarna je op abonnementsbasis het extra deel kunt activeren. Dit kennen we ook van BMW en er zijn er vast meer. Nu ben ik redelijk handig met auto’s, dus ik denk dan gelijk “ik duik de motorkap in en stel dat vermogen zelf wel omhoog”. Maar is dat legaal?
Als je een product in eigendom verwerft, dan mag je daarmee in principe doen wat je wil. Dus ja, je mag onder de motorkap gaan aanpassen als je denkt daar verstand van te hebben. Uiteraard moet het resultaat nog steeds voldoen aan de eisen van de wegenverkeerswet (dus geen schetenclaxon installeren).

Gezien de stand van de techniek in autoland vermoed ik echter dat het hier niet gaat om krachtiger brandstofinjectoren of een nieuwe restrictorplaat er in zetten. Waarschijnlijk is de boordcomputer geprogrammeerd om geen volledig vermogen te realiseren, tenzij het vlaggetje b_hasSubscription op true staat.

Het aanpassen van software is juridisch ingewikkeld, ook als het in een product zit dat jouw eigendom is. Eigendomsoverdracht staat namelijk los van het auteursrecht op die software; dat laatste gaat niet mee bij de koop. Je zit daarmee vast aan de licentie die je hebt gekregen, en daar staat simpelweg nooit in dat je de software mag aanpassen.

Het deed me denken aan waarom wanhopige tractoreigenaren illegale firmware downloaden: omdat ze daarmee wél hun tractoren kunnen tunen. De standaard firmware vereist dat je een geautoriseerd dealer belt, en dat levert kosten en tijdverlies op dat je bij het oogsten echt niet erbij kunt hebben.

In 2024 werd de Recht op Reparatie-richtlijn aangenomen. Dit regelt “de reparatie van door consumenten gekochte goederen in geval van een gebrek” buiten de garantie, zoals bij slijtage. Je kunt straks (2026) eisen dat de fabrikant het product herstelt, zij het tegen een passende vergoeding. Maar “reparatie” is beperkt gedefinieerd:

“reparatie”: een of meer handelingen waarbij een gebrekkig product of afval wordt teruggebracht in een staat waarin het geschikt is voor het beoogde gebruik ervan;
En als je een auto koopt met een beperkt vermogen, dan is dat geen gebrek maar gewoon het vermogen dat de auto kan leveren. Dat deze met tunen tot méér in staat is, maakt niet dat het vermogen nu gebrekkig is. Zolang maar duidelijk is geadverteerd wat het vermogen is.

Er zijn nog veel, veel meer Europese regels in aantocht (lees erover in mijn boek Wetwijs), maar geen van deze verbieden het verhuren van features. En het verbod op firmware aanpassen blijft gewoon bestaan.

Arnoud