Mag Google Analytics nog onder de cookiewet?

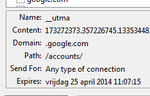
analytics-cookie.pngWeinig onderwerpen waar ik zó over platgemaild werd als de vraag “Mag Google Analytics nog als de cookiewet in werking treedt”. Analytics is een handige tool voor webmasters maar het perfide Google maakt er meteen ook gebruikersprofielen mee – én plaatst cookies. Wij hadden ooit een oplossing gevonden voor het profileren (anonimiseer het IP-adres) maar dat levert geen oplossing voor de cookiewet. Ik heb er uitgebreid over zitten peinzen en dacht eerst dat het wel moest kunnen, maar ik loop steeds vast op de tekst van de wet.

Je kunt, aldus Google, met Analytics werken zonder dat deze persoonlijke gegevens opslaat. Allereerst zeg ik daar meteen bij dat Google een geheel eigen definitie heeft van “persoonlijke gegevens”, kort door de bocht moet je naam en je adres erbij staan anders vinden zij het niet persoonlijk. Dat gaat lijnrecht in tegen de Europese privacyregels, die het al “persoonlijk” vinden als je er twee personen mee kunt onderscheiden, ongeacht of je weet welke personen het zijn. Het getal 461 is dus een persoonsgegeven – voor mij, want dat identificeert een klant in mijn klantenbestand (hoi Erik).

Maar zelfs als de Analyticsdata die wordt verzameld compleet geaggregeerd wordt en totaal niet naar individuele users te herleiden is (ok ok maar stél), dan nog helpt ze dat helemaal niets. Want cookie zetten is toestemming vragen, punt. First party, third party, persoonsgebonden of niet; compleet irrelevant. Behalve dus als het cookie strikt noodzakelijk is voor het goed functioneren/leveren van een dienst. De wet wil met één zin zowel cookies als dialers, toolbars en dergelijke meuk afdekken. Vandaar de brede bewoordingen. Een toolbar trackt op zichzelf niets (kan wel) maar het installeren van een toolbar vereist toestemming. En een cookie dus ook.

De standaardvoorbeelden van toestemmingsloze cookies zijn de houd-me-ingelogdcookies en de webwinkelwagentjescookies. Zonder die cookies moet je continu je wachtwoord invullen of kun je niet fatsoenlijk een serie producten in één keer bestellen, dus dat moet gewoon kunnen. Maar iedere meelezende techneut zal nu uitroepen “nou, noodzakelijk, noodzakelijk, dat kan prima op een andere manier hoor”. Maar omdat het de bedoeling is dat dergelijke cookies zonder toestemming gezet moeten worden, mag je “strikt noodzakelijk” dus lezen als “net zo noodzakelijk als een webwinkelwagentjescookie”. Leuk hè, rechten?

Hoe noodzakelijk is een cookie voor Google Analytics? Niet zó noodzakelijk, vond de minister in de Eerste Kamer:

Het gebruik van analytic cookies kan waardevol zijn voor de aanbieder van een dienst van de informatiemaatschappij, maar staat over het algemeen in minder direct verband met het kunnen leveren van de door de gebruiker gevraagde dienst. Dit zal met andere woorden minder snel onder de uitzondering vallen, maar dat zal per geval beoordeeld moeten worden.

Hm. Minder snel. Dus het zóu kunnen.

… voor diensten waarbij wordt ingelogd op een persoonlijk account, kan het noodzakelijk zijn om met gebruik van cookies te controleren of er niet met deze accounts wordt gefraudeerd.

Ook hier: nee, hij bedoelt niet “noodzakelijk” als in “geen andere technische oplossing is mogelijk”. (En nee ik weet ook niet hoe ik met een cookie -clientside info- kan controleren of een client fraudeert.) Waar het om gaat is of het cookie het belang van de gebruiker dient en dan ook alléén diens belang. Bij een houd-me-ingelogd-cookie of een rot-op-met-je-enquête-cookie is dat duidelijk. Maar bij Analytics? Wat heeft de bezoeker aan Analytics?

Iets later:

Wanneer van het gebruik van analytics cookies in een bepaald geval gezegd kan worden dat dit noodzakelijk is voor het goed kunnen functioneren van de door de gebruiker bezochte site, valt dit gebruik van analytics cookies onder de uitzondering in het derde lid van artikel 11.7a.

Soms voel ik me net een oude Griek die het orakel van Delphi moet duiden. Wanneer is aan de uitzondering voldaan? Nou, als aan de eis genoemd in de uitzondering is voldaan dan gaat de uitzondering op. Eh. Ja.

Goed. Welk nut heeft Analytics voor de eindgebruiker? Wat ik van Google lees, gaat alleen over de voordelen van de webmaster. Die krijgt mooie plaatjes met statistieken en kan op allerlei niveaus draaitabellen, filters en meerdere dimensies visualiseren. En ja, dat is leuk maar als eindgebruiker merk je niet of Analytics aan of uit staat. Het Analyticscookie draagt op geen enkele manier bij aan de dienst die de gebruiker afneemt en is ook niet in diens belang.

Ik ontkom dus niet aan de conclusie dat je voor Google Analytics écht toestemming nodig hebt onder de cookiewet. Ja, ook als je de IP-adressen anonimiseert en ook als je geen Adsense draait. Dat dat niet gaat werken, moge duidelijk zijn – maar wishful thinking of roepen dat je er geen last van hebt, is geen juridisch argument.

Arnoud

Marktplaats niet aansprakelijk voor illegale handel

marktplaats-triptrap.pngDe klassieker over aansprakelijkheid van tussenpersonen bij internetrechtjuristen is Stokke/Marktplaats. Op de virtuele, eh, marktplaats worden nogal eens namaakartikelen verkocht, waaronder de Tripp Trapp stoelen van Stokke. Stokke maakte daartegen bezwaar, handel in namaak is immers schending van hun auteurs- en merkrechten. En als Marktplaats niet al zelf aansprakelijk is, dan moet ze toch zeker filteren en de NAW-gegevens van de plaatsers afgeven. Inderdaad, precies dezelfde discussie als bij Pirate Bay. Hoewel, niet helemaal – het percentage illegale handel is bij Marktplaats ietsje kleiner dan bij de piratengekkies. En daarom is de uitspraak ook anders.

Het arrest begint met vast te stellen dat Marktplaats een tussenpersoon is in de zin van de wet, en dus in principe niet aansprakelijk voor wat mensen aan inhoud daar plaatsen. Pas als ze daadwerkelijk weet van onrechtmatige handelingen (bv. via een tip van een derde) moeten ze iets doen. En doen ze iets, dan zijn ze niet aansprakelijk voor eventuele schade.

Logisch. In het Europese Oreal/Ebay-arrest werd bepaald dat een tussenpersoon (eBay) niet aansprakelijk is voor inhoud van gebruikers, ook niet als ze meer doet dan alleen kale hosting. Je mag faciliteiten bieden die gebruik van de dienst vergemakkelijken, of de inhoud aantrekkelijker presenteren. Uitleggen hoe je een slimme advertentie maakt of automatische suggesties presenteren voor te gebruiken trefwoorden is dus geen probleem. Pas als je inhoudelijk bezig gaat met wat mensen willen doen, bijvoorbeeld mee onderhandelen naar de klanten toe, zou je buiten de beschermde positie vallen.

Marktplaats doet niet méér dan een neutraal platform bieden. Goed, dat platform is helemaal geoptimaliseerd voor het verkopen van producten, maar dat maakt dus niet uit. Uit niets blijkt dat ze in het bijzonder illegale producten willen laten verkopen, en dat is echt wat er nodig is om buiten de bescherming voor tussenpersonen te vallen.

Natuurlijk moet Marktplaats wel optreden bij (onmiskenbaar juiste) klachten – notice/takedown. En dat doet ze. Stokke had zelfs een speciaal antinamaakbedrijf, React, ingeschakeld. Voor zo’n 5000 euro per jaar klagen die over elke nepadvertentie, waarbij ze een speciale interface hebben gekregen om eenvoudig advertenties te selecteren en een weghaalverzoek in te dienen. Zo kon het bedrijf via een aparte weg sneller ingrijpen dan normaal.

“Wij doen notice en takedown” werkte bij Mininova niet als argument, maar dat had vooral te maken met de percentages. Waarbij torrentsites 90% van het aanbod verwijst naar illegaal online gezet materiaal, is het juist bij Marktplaats in 90-95% van de gevallen legaal aanbod. Het is immers geen merkinbreuk om je tweedehands Tripp Trapp stoel te verkopen en daarbij de merknaam te noemen. Of om je advertentie te voorzien van dat trefwoord om een alternatief te presenteren. Of zelfs om als particulier één keertje een namaakstoel te verkopen – het is pas merkinbreuk als je bedrijfsmatig namaak verkoopt.

Daarna kwam de discussie of Marktplaats moest gaan filteren, net zoals bij internetproviders die discussie speelt bij auteursrechten. Bij Marktplaats lijkt dat iets makkelijker: je kunt screenen op trefwoorden, deep packet inspection is niet echt nodig. En juridisch kan het. Want ook als tussenpersoon die niet aansprakelijk is, kun je een filterplicht op je krijgen. Maar zo’n filterplicht moet wel proportioneel zijn: niet verder gaan dan nodig voor het doel. Dat is hier niet het geval, zo’n filter zou veel te bot zijn of veel te duur. Bovendien is er dat React-systeem waarmee eigenlijk alle inbreukmakende advertenties wel verwijderd worden. Dus waarom dan ook nog een filter?

Een opmerkelijk argument vind ik nog wel dat het Hof herhaaldelijk constateert dat Marktplaats duurder uit zou zijn met filteren of na een eigen beoordeling weghalen dan Stokke. Stokke huurt immers React in, en Marktplaats zou het zelf moeten doen (maar mist de expertise). Plus, als Marktplaats het voor Stokke gaat doen dan komen ook andere rechthebbenden eisen dat Marktplaats voor hun rechten opkomt. Dat snap ik niet helemaal. Natuurlijk, in eerste instantie is het duurder maar Marktplaats kan de kosten uitsmeren over álle gebruikers. Plus, zij kan ook React inhuren en zo de expertise krijgen die ze nodig heeft. Dit leest een beetje als een doelredenering.

Over de NAW-gegevens had Stokke nog geëist dat Marktplaats die zou gaan verzamelen en vervolgens afgeven bij Stokke als de advertentie inbreuk maakte. Dus niet geven wat je hebt, maar verplicht vragen aan je klanten en dan afgeven. Zo ver wil het Hof niet gaan. We weten dat afgifte soms moet (Lycos/Pessers) maar een plicht om te verzámelen is nog wel een stapje verder. Bovendien heeft dit voor Stokke weinig praktisch nut. Een advertentie die meteen weg is, dankzij React, richt geen schade aan. Hooguit zou je mensen nog willen aanspreken en ze een stevige onthoudingsverklaring met boetebeding laten tekenen, maar kom op – het gaat hier om particulieren die één keertje een stoel verkopen.

Uiteindelijk komt het dus zoals altijd neer op een afweging van alle belangen en omstandigheden. Wie zich neutraal opstelt en zich duidelijk vooral op legaal handelen richt, kan aanspraak maken op bescherming tegen aansprakelijkheid voor het restant aan illegale zaken. Wie structureel en systematisch werkt met (links naar) illegaal aanbod, valt erbuiten. Logisch wel. Het doet niets af aan de cynische piratenbaaifrustratie die ik heb maar ik heb nu wél weer een sprankje hoop dat gewone sites die gebruikers dingen laten plaatsen, niet met Brein-jurisprudentie offline worden gemept.

Arnoud

Afgifte van persoonsgegevens bij oplichting

Regelmatig krijg ik vragen als de volgende:
Ik ben opgelicht op internet. Via een forum vond ik lotgenoten die met dezelfde persoon te maken hebben gehad, en wij hebben gezamenlijk geprobeerd de oplichter op te sporen. Uiteindelijk komen we uit bij het IP-adres van de oplichter, en nu willen we hem aanklagen om ons geld terug te krijgen. De provider wil de NAW-gegevens niet afgeven, omdat zij zeggen dat dit tegen de privacywet is. Maar zij zijn dit toch verplicht op grond van het Lycos/Pessers-arrest?

Inderdaad is het te kort door de bocht om te zeggen dat je als provider nóóit persoonsgegevens mag afgeven aan particuliere partijen. De Hoge Raad heeft immers bepaald dat dit wél moet wanneer (via een vierstappentoets) blijkt dat kort gezegd het belang van de eiser duidelijk bewezen is en zwaarder weegt dan de privacy.

Op grond van deze regels werd Google in 2008 verplicht de persoonsgegevens van een gebruiker af te geven aan een bedrijf waarvan bedrijfsgeheimen zouden zijn gestolen. Deze zouden zijn geforward naar een Gmail-account, en het bedrijf wilde weten wie daar achter zat. In november 2009 moest Ziggo onthullen welke gebruiker illegaal filmpjes had geupload naar 123video.nl. Dit omdat Kim Holland de videosite hierover had gedaagd. Dit vonnis werd eind 2010 in hoger beroep vernietigd omdat de rechtbank te snel de eis had toegewezen, maar het Hof bevestigde het principe dat private partijen persoonsgegevens mogen opeisen.

De belangrijkste eis, en meteen bij oplichting de meest problematische, is nagaan of de claim van de klager voldoende aannemelijk is. Bij auteursrechtschendingen is dat nog wel te doen; een rechthebbende kan het originele werk laten zien in hoog formaat bijvoorbeeld.

Bij oplichting is dat ontzettend lastig. Lang niet altijd is werkelijk sprake van oplichting. Of men heeft het verkeerde IP-adres gevonden. En wat dan? Hoe kan de provider inschatten wie er gelijk heeft?

Belangrijker: niets van het bewijs dat de klager aan kan dragen, is door de provider te verifiëren. Bij auteursrechten kun je nog eens op een website kijken van een fotograaf, of bellen met de filmmaatschappij. Bij smaad kun je de uiting zelf lezen en je afvragen of dat smadelijk is. Maar bij een e-mailcorrespondentie en de melding “en toen reageerde hij niet meer” kun je eenvoudigweg niets.

Gewoon afgaan op het woord van de klager is niet verstandig. Het komt vaak voor dat mensen anderen valselijk beschuldigen om zo maar gegevens van die anderen te krijgen.

Dit is natuurlijk buitengewoon frustrerend voor al die mensen die wél opgelicht zijn en met veel moeite bíjna de oplichter te pakken hebben en dan door een provider eenvoudig de deur gewezen worden. Maar ik weet niet hoe het anders zou kunnen, het potentieel voor misbruik is te groot.

Arnoud

Mag een softwareleverancier geld vragen voor patches?

Adobe heeft kritieke beveiligingslekken in Photoshop, Illustrator en Flash gedicht, maar de patch is er alleen voor klanten die upgraden naar Photoshop CS6, meldde Tweakers onlangs. Daarna ontstond er geheel voorspelbaar de nodige ophef, waarna Adobe op haar aankondiging terugkwam.
De kritiek kwam min of meer neer op “we zijn gewend dat security patches gratis zijn”, plus “het is heel dom om juist securitypatches niet gratis weg te geven want dat zorgt alleen voor meer ongepatchte systemen”. En die kritiek is zeer terecht.

In Nederland kunnen we daar nog een argument aan toevoegen: software móet veilig zijn want anders is deze niet conform de gewekte verwachtingen. Net zoals een magnetron veilig moet zijn. Dat is namelijk het logisch gevolg van het Hoge Raad arrest van begin deze maand, dat bepaalde dat software gekocht kon worden.

Dat was wenselijk “omdat de kooptitel een uitgewerkte regeling geeft inzake conformiteit, klachtplicht en verjaring”, zo formuleerde onze hoogste rechter het. En deel van die conformiteitsregel is dat de verkoper gratis tot herstel of vervanging van het product moet overgaan als het product fouten blijkt te bevatten die je niet hoefde te verwachten.

Wel vraag ik me al langer af hoe ver dat precies gaat. Je hebt immers geen recht op een foutloos product. Als je moet weten dat bepaalde dingen mis kunnen gaan, dan is dat deel van de verwachting. Een bank verkleurt over de jaren. De letters op je toetsenbord slijten eraf. En software wordt gehackt.

Arnoud

De persoonlijke aansprakelijkheid van werknemers

je-hoeft-niet-gek-te-zijn-om-hier-te-werken-maar-het-helpt-wel.jpgRegelmatig krijg ik vragen over wanneer je als werknemer persoonlijk aansprakelijk bent voor zaken die misgaan op het werk. Dat varieert van mensen die een opdracht krijgen die tegen de wet ingaat tot mensen die persoonlijk moeten meetekenen bij een geheimhoudingsovereenkomst die hun werkgever aangaat of mensen die fouten maken waarna de werkgever zegt “daar heb ik geen opdracht toe gegeven dus dat mag je zelf betalen”. Dus vandaag even een uitstapje naar het arbeidsrecht: wanneer kun je als werknemer persoonlijk aansprakelijk gehouden worden voor dingen op het werk?

Uitgangspunt is dat de werkgever bepaalt welk werk er wordt gedaan en hoe dat moet gebeuren. Daarmee is het logisch dat hij dus ook de verantwoordelijkheid (én de aansprakelijkheid) draagt voor dat werk. Dat staat dan ook zo in de wet (art. 7:661 BW). Pas bij “opzet of bewuste roekeloosheid” van de werknemer ligt er aansprakelijkheid bij hem, en de lat daarvoor ligt érg hoog. Je moet hebben geweten dat de kans groot was dat er iets goed mis kon gaan. En als je “gewoon” je werk doet, is daarvan eigenlijk nooit sprake. Ook niet als je fouten maakt, fouten maken hoort bij het werk en is dus risico werkgever.

Er moet iets zijn dat je de werknemer persoonlijk (dus zonder zijn werknemerspet) kunt verwijten. In deze zaak was bij een stichting een doos met “erasmania” (spullen over Erasmus) verdwenen. Die waardevolle collectie stond gewoon op een plank op het kantoortje van de directeur. Heel slordig dus, en de stichting was dus aansprakelijk voor het kwijtraken. En de directeur zelf ook:

[Haar] treft persoonlijk een ernstig verwijt van het feit dat zij ” als directeur van de stichting en als degene die tot de uitlening van de erasmiana het initiatief had genomen ” de erasmiana heeft opgeborgen op een ook voor derden toegankelijke en van buitenaf zichtbare plek om vervolgens lange tijd niet meer naar de erasmiana om te kijken, zeker gelet op haar voorafgaande toezegging aan [eiseres] de erasmiana “in een gesloten vitrine” tentoon te stellen.

De wijze van beveiligen was hier dus haar eigen keuze, waarbij ze zélf had gezegd een gesloten vitrine te gebruiken en daar vervolgens van afweek. In die situatie kun je inderdaad wel spreken van bewuste roekeloosheid.

Aansprakelijkheid bij de werknemer leggen kan wel, maar onder twee strikte voorwaarden: (1) Dat moet schriftelijk zijn afgesproken, en (2) de werknemer moet er voor verzekerd zijn. In de ICT is (2) vrijwel onmogelijk, probeer maar eens een beroepsaansprakelijkheidsverzekering te krijgen in die branche. Lukt je niet. Verzekeren tegen fysieke schade kan wellicht wel, maar dat is het probleem zelden bij ICT-werknemers.

Een reglement gaat hier weinig aan veranderen. In deze zaak was schade aan een bedrijfsauto aangericht door de chauffeur, die volgens een gebruikersovereenkomst en het autoreglement daarvoor een eigen risico had aanvaard. Maar de rechter negeert dat compleet: was er bewuste roekeloosheid? Nee? Dan geen aansprakelijkheid, punt.

En wat nu als de werknemer de wet overtreedt? Die vraag krijg ik heel vaak van securitymensen en systeembeheerders, die bijvoorbeeld gevraagd worden alle werknemers structureel in het geniep te monitoren of zelfs om een privémailbox te kraken omdat men iemand weg wil werken. We gaan wederom vergelijken met auto’s (wat sowieso moet bij ICT-vraagstukken, maar in dit geval omdat alle rechtspraak over auto’s gáát).

De Hoge Raad bepaalde in 2008 dat de werkgever verkeersboetes van de werknemer niet hoeft te betalen, ook niet als deze zijn begaan als onderdeel van het werk. Dit is gewoon de eigen verantwoordelijkheid van de werknemer. Je kunt dat doortrekken naar de ICT-medewerker die zelf strafbare feiten begaat op het werk, dat is zijn verantwoordelijkheid. Maar het kan anders komen te liggen als de werkgever het begaan van de overtreding heeft bevorderd, bijvoorbeeld door speciale instructie te geven of door materiaal ter beschikking te stellen waar de overtreding door veroorzaakt wordt. In deze zaak ging het om een te zwaar beladen vrachtwagen, wat de chauffeur moeilijk verweten kan worden (want hij had zelf niets te zeggen over het beladen).

Arnoud<br/> PS: meelezende arbeidsrechtjuristen, ik hoor graag van jullie 🙂 En als jullie interesse hebben in verwijzingen van werknemers met dergelijke vragen dan helemaal.

Joodse organisaties klagen Google aan om AutoComplete-suggesties

joods-auto-aanvullen.pngGoogle is door een aantal Joodse organisaties aangeklaagd omdat de Franse versie van de zoekmachine te vaak automatisch het woord ‘juif’ (jood) zou suggereren bij het zoeken naar naar joodse mensen. Dat meldde Nu.nl gisteren. De omschrijving “de wet die de samenstelling van een databank met etnische gegevens verbiedt” gaf me zó veel jeuk dat ik er op Koninginnedag over moest bloggen. Want het gaat gewoon over de Wet bescherming persoonsgegevens, laten we het niet enger maken dan het is.
Die wet verbiedt inderdaad het aanleggen van databanken (bestanden) met ‘bijzondere’ persoonsgegevens, waaronder ethische afkomst, religie of ras. Je mag dus niet zomaar bijhouden of een bepaald persoon een Jood of een jood is (ja, dat maakt uit). Uitgezonderd enkele nu niet relevante situaties heb je gewoon uitdrukkelijke toestemming nodig als je dat soort gegevens wil verwerken. En ja, de definitie van “verwerken” is zó breed dat Google’s bijelkaargooien en correleren er ook onder valt.

Er is één uitzondering die Google misschien kan helpen: als de gegevens door de betrokkene zelf duidelijk openbaar zijn gemaakt, is het verder verwerken daarvan minder snel een probleem. Zeggen dat de paus katholiek is, is dus niet verboden en je hoeft hem niet vooraf te vragen of je dat mag doen. Google haalt haar informatie uit openbare bronnen, en je mag in het algemeen denk ik wel aannemen dat als die bronnen tot een autocomplete-suggestie leiden, die bronnen legitiem zijn en dus zich op de betrokkene zelf baseren. Ik kan me moeilijk voorstellen dat iemand zijn Joodse/joodse identiteit geheim houdt terwijl Google het wél weet, en voldoende zeker van z’n zaak is om er een AutoComplete suggestie van te maken. Maar ik geef wel meteen toe dat het zeker geen gelopen race is met dit argument.

Als Google dit argument niet kan gebruiken en ook geen toestemming kan laten zien, dan hebben ze inderdaad een probleem. Het verweer “het is een automatisch proces” zal ze echt niet helpen, want het is hún automatisch proces en dat moeten ze maar privacytechnisch op orde krijgen dan. Ja, zo rolt de privacywet.

Ook het verweer dat zij slechts informatie van anderen doorgeven, zal niet opgaan. Bij een snippet met een zoekresultaat waarin staat dat iemand Jood is, zal dat wellicht nog helpen, want Google heeft geen controle over wat mensen op webpagina’s zetten. Maar over de AutoComplete-suggesties hebben ze wél controle. Dat hebben ze al vaak genoeg laten zien wanneer er weer eens “aanstootgevende of anderszins bezwaarlijke” termen geblokkeerd werden. Van porno tot torrent, er is heel wat waarbij de zoekmachine ineens geen suggesties meer heeft.

Dat mag, en zakelijk gezien is het verstandig voor Google (want tieten en piraterij zijn niet goed voor het imago), maar het leidt wél tot aansprakelijkheid voor hetgeen ze dan nog doorlaten. Zo werd het bedrijf in 2011 in Italië veroordeeld voor een autosuggestie van “oplichter” bij iemands naam. Ook in Japan werd gevonnist dat het automatisch suggereren van negatieve termen smaad opleverde (of privacyschending, het artikel is niet helemaal duidelijk).

Ik snap het punt van de aanklagers dus, en juridisch hebben ze zeker een goede kans. Ik blijf alleen wel steeds meer zitten met het gevoel dat de privacywet zo de innovatie wel érg in de weg gaat zitten.

Arnoud<br/> PS: dat nummer rechtsonder is op veler verzoek toegevoegd als referentie. Wie geen lange URL wil noemen in een paper of scriptie, kan volstaan met het AE-nummer en/of datum.

Dwangbevel OM haalt honderden kraaksites offline

om-takedown-poster.jpgHet Openbaar Ministerie heeft met een dwangbevel honderden kraaksites offline laten halen, las ik bij Webwereld. Op één van die sites was een plaatje te vinden (zie hiernaast) dat volgens het OM majesteitsschennis (of iets dergelijks) opleverde. De politie eiste verwijdering, en op het laatste moment ging provider Leaseweb hiertoe zelf over. Zij moest daarbij grof handelen: in plaats van het plaatje zelf te deleten ging de hele server offline. Kan dat zomaar? Is daar niet een gerechtelijk bevel voor nodig?
Ja, dat kan, en nee, daar hoeft niet apart een rechtszaak over gevoerd. De wet biedt namelijk een aparte mogelijkheid voor Justitie om content offline te krijgen. Artikel 54a Strafvordering bepaalt dat een officier van Justitie kan bevelen dat zaken offline worden gehaald, op straffe van aansprakelijkheid van de provider zelf. Wel is er dan een machtiging van de rechter-commissaris nodig, en dat is toch een soort van onafhankelijke gerechtelijke toets.

Formeel is het dus correct wat hier gebeurt. Het bevel is met een machtiging van de R-C afgegeven, en die vond dus dat de afbeelding inderdaad strafbaar leek. Hoewel het dan wel bevreemdt dat in het bevel nergens de URL van het plaatje wordt genoemd maar alleen de gehele site, zodat je formeel wel de site offline móet halen vanwege die ene afbeelding.

En dat is gek. Het gaat hier om strafrecht, meer specifiek om het verbieden van een meningsuiting, toch niet bepaald een lichte categorie van overtredingen. Bij invoering van dit wetsartikel zei de minister dan ook:

De ontoegankelijkmaking van de gegevens moet redelijkerwijs kunnen worden gevergd. De verlangde maatregelen moeten derhalve in overeenstemming zijn met de eisen van subsidiariteit en proportionaliteit. Er mogen geen andere, minder verstrekkende mogelijkheden openstaan om een einde te maken aan de als onwenselijk ervaren situatie. En de verlangde maatregelen mogen niet verder strekken dan strikt noodzakelijk.

Een gehele site offline halen vanwege één afbeelding is niet proportioneel. Ook gaat het mij te ver om per direct naar de provider toe te stappen zonder de plaatser zelf eerst aan te spreken. In dit geval kon dat prima, diens identiteit was gewoon bekend.

Een ander belangrijk punt (zie ook het TILT-rapport) is dat nu de afbeelding weg is, er niet echt meer een reden lijkt te zijn voor het OM om de plaatser daarvan te gaan vervolgen. En dat wringt, want nu kan er niet meer worden getoetst door de rechter of het bevel inderdaad rechtmatig was. De provider kan niets doen (heeft geen juridische grond) en de plaatser zelf kan ook niet klagen als hij niet wordt vervolgd. Kortom, het voelt mij te veel als een handige shortcut om even snel zaken offline te krijgen.

Arnoud

Welke belasting wordt geheven op virtuele goederen?

Een lezer vroeg me:

Onlangs bepaalde de Hoge Raad dat virtuele goederen in eigendom gehouden kunnen worden. Moet ik ze dan ook aangeven als bezit? Of moet ik bij bedrijfsmatige handel daarin BTW in rekening brengen en afdragen?

In februari bepaalde de Hoge Raad dat virtuele goederen te stelen zijn omdat het ‘goederen’ zijn. Formeel mag je die regel niet doortrekken naar andere rechtsgebieden, zodat je niet automatisch kunt zeggen eigenaar te zijn van je virtuele harnas – of dat je bezittingen hebt in de zin van box 3 van de belastingaangifte. Maar dat doet iedereen lekker toch.

Ik kan nergens ontdekken hoe virtuele goederen worden gezien. De belastingtelefoon kon me ook niet verder helpen. Niemand lijkt te weten of virtuele goederen deel van je vermogen zijn of hoe ze gewaardeerd zouden moeten worden als dat zo is. Nog even afgezien van het punt dat de Belastingdienst niet echt kan achterhalen óf je dergelijk vermogen hebt.

Hooguit zou men kunnen zien dat je een creditcardtransactie met zeg Linden Labs hebt, en dan het vermoeden uitspreken dat je ter waarde van die transactie aan virtuele goederen in Second Life bezit. Maar als je in-game handelt en daarmee je virtuele vermogen verhoogt, zie ik niet hoe de Belastingdienst dat kan achterhalen.

BTW is ies anders. Als ondernemer moet je BTW heffen en afdragen op alle producten en diensten die je levert. Het maakt niet uit of je fysieke producten verkoopt. Ook gewoon wat juridisch praten is een dienst en daar moet BTW over geheven worden. Ik twijfel er dus geen seconde aan dat je BTW moet afvragenafdragen voor transacties waarbij je geld krijgt voor iets met virtuele objecten, ongeacht wat dat iets is en ongeacht of die objecten als fysieke goederen aan te merken zijn.

In Korea is men al wat verder: daar wordt expliciet BTW geheven op transacties in virtuele omgevingen die met echt geld plaatsvinden. En mede naar aanleiding daarvan heeft onze Belastingdienst gemeld scherp op te gaan letten wat er in Second Life gebeurt. Maar meer dan “we kijken er naar” lijkt dit niet te zijn geweest.

Wie heeft in zijn belastingaangifte virtueel vermogen opgenomen?

Arnoud

Wat mag een webhoster doen bij overlast door een klant?

account-suspended.pngEen lezer vroeg me:

Als webhoster merk ik regelmatig dat sites van mijn klanten overlast veroorzaken. Mensen versturen (bedoeld of onbedoeld) spam, hun websites worden gehackt met spamscripts of Trojans die drive-by-downloads met malware inzetten. Of er staat ineens een proxy of IRC-botje op dat allerlei ongewenst verkeer veroorzaakt.

Nu kan ik natuurlijk het account op zwart zetten, maar dat voelt nogal zwaar als het gaat om één concreet dingetje. Mag ik in zo’n geval ook het bestand in kwestie fixen of verwijderen? Moet ik met de klant overleggen wat te doen? Ben ik sneller aansprakelijk bij het wijzigen van bestanden dan bij het afsluiten van de klant?

Een hoster heeft een zorgplicht naar zijn klant én naar andere klanten. Hij mag alles doen dat redelijkerwijs binnen die zorgplicht past en proportioneel is. Bij één spamrun een hele website offline halen is niet proportioneel bijvoorbeeld. Het lijkt me dan logischer dat je even een zware limiet zet op het aantal mails dat vanuit zijn account naar buiten gaat.

Bestanden wijzigen of weggooien is proportioneler dan een geheel account op zwart zetten. Je hebt alleen wel een groter risico op problemen, want een ontbrekend bestand kan allerlei andere fouten veroorzaken of tot onvoorziene schade leiden. En de vraag is dan of je dat had moeten voorzien; zo ja, dan ben je er voor aansprakelijk. Wat dat betreft is op zwart zetten ‘veiliger’. Maar het voelt niet prettig vanuit klantvriendelijkheid natuurlijk.

Het beste is om dit in de AV van de hoster te regelen. Als daarin staat dat hij alles mag doen dat hem goeddunkt, dan kan er eigenlijk nooit discussie ontstaan. Nou ja, tenzij hij hele grote dingen sloopt om één probleempje op te lossen.

Overleg met de klant is netjes maar de hoster is niet verplicht dit te doen, zeker niet als in de AV staat dat het niet hoeft. En als de klant niet op tijd reageert, dan mag de hoster sowieso zelf door want hij moet toch iets.

Meelezende hosters: hoe gaan jullie om met geïnfecteerde klantwebsites, overlastgevende eggdrops of spamruns bij klanten die niet in het spammerprofiel passen?

Arnoud

Aansprakelijk voor Bring your own device?

bring-your-own.jpgRegelmatig krijg ik vragen over het fenomeen “Bring your own device”. Het idee is kort gezegd dat je als werkgever toestaat dat werknemers hun eigen apparaten gebruiken op het werk of voor het werk, omdat die mensen zelf beter de spullen kunnen uitzoeken dan jij. Plus, ze gebruiken ze ook thuis dus je hebt meteen een handige thuiswerkregeling. Maar zoals dat gaat bij nieuwe ICT-dingen: iemand roept “mag dat eigenlijk wel” en de juridische vragen (en congressen à 699 euro) zijn niet van de lucht.

De vraag die ik over BYOD het meeste krijg, is “wie is aansprakelijk bij problemen”. Want dat lijkt de grootste angst te zijn: werknemers nemen smartphones vol met malware mee, ze zetten klantenlijsten op USB-sticks die ze kwijtraken in de Albert Heijn of ze gaan werken op een laptop met illegale software en dan zul je zien dat net dan de BSA zich aan de balie meldt. Graag zouden werkgevers daar de werknemer voor aansprakelijk houden, of hoe zit dat?

Werknemers aansprakelijk houden voor wat dan ook is juridisch erg moeilijk. De werkgever bepaalt hoe het werk wordt uitgevoerd en kan daarbij werkinstructies geven waar de werknemer zich aan moet houden. Voor ICT wordt dat vaak in een reglement of policy uitgewerkt. Het is daarbij een misverstand dat je dit moet accorderen of dat zulke regels in je arbeidsovereenkomst moeten staan. Het reglement bevat instructies over hoe het werk uit te voeren, en dat is gewoon de bevoegdheid van de werkgever.

Omdat de werkgever zo veel zeggenschap heeft, is hij dan ook in principe altijd de verantwoordelijke partij voor problemen. Zo bepaalt de wet dat de werkgever de “gereedschappen” waarmee het werk wordt gedaan, zo moet inrichten dat de werknemer daar redelijkerwijs geen schade door zou kunnen lijden. Dit geldt ook voor het bedrijfsnetwerk, en daarmee is de werkgever dus aansprakelijk als virussen of andere rommel het BYOD van de werknemer schade berokkent. Mits de werkgever redelijkerwijs had kunnen voorkomen dat deze schade zou optreden.

Omgekeerd is de werknemer naar de werkgever toe nooit aansprakelijk, tenzij de schade een gevolg is van zijn opzet of bewuste roekeloosheid. Een laptop die ‘gewoon’ een virus heeft, is dus het probleem van de werkgever. Zou de werknemer opzettelijk malware loslaten, dan is hij natuurlijk wél aansprakelijk. Dit geldt ook naar derden toe – als een glazenwasser bij mij een vaas omschopt, is het bedrijf aansprakelijk voor mijn schade en niet die specifieke glazenwassende medewerker als persoon. Idem voor de klant die zijn geheime informatie verspreid ziet door een BYOD-gebruikende werknemer. Die klant kan alleen de werkgever aansprakelijk stellen.

Dit soort dingen zijn dwingend recht, dus je kunt er niet eenvoudig van afwijken met een ICT-reglement of “BYOD policy”. Niet dat dat veel bedrijven zal tegenhouden; reken maar dat er heel wat “BYOD is op risico werknemer” of “Werknemer is ten volle aansprakelijk voor alle schade die werkgever lijdt door onjuist ingezette BYOD middelen” clausules geschreven gaan worden de komende tijd.

Wie werkt er nu al met BYOD? Zijn er regels, of heb je een slimme werkgever die het gewoon technisch dichttimmert?

Arnoud