Mag de HEMA haar fotosoftware zomaar uitzetten?

hema-foto-softwareDeze software wordt op 16 februari 2016 vervangen door een geheel nieuwe versie, las ik in de Google Cache. Want de huidige pagina werkt niet meer, net zo min als de software zelf. En daarmee hadden mensen toch jarenlang fotoalbums opgebouwd. Het haalde onder meer de kranten. Kan de HEMA die software zomaar uitschakelen?
Omdat de HEMA van leverancier gewisseld is, kunnen de oude albums niet meer worden verwerkt en moet iedereen dus overstappen. Begrijpelijk op zich, maar alle oude data (de albums en vaak ook de fotobestanden zelf) zijn nu weg. En het lijkt erop dat daar geen oplossing voor is.

Volgens de HEMA is het aangekondigd in de nieuwsbrief en op Facebook, maar lang niet iedereen raadpleegt die kanalen natuurlijk. Het verbaast mij ook: hoe moeilijk is het een popup in die software op te nemen “Let op, over 3 maanden stopt deze software met werken”? Dat lijkt me wel zo zorgvuldig.

Helaas is er wettelijk eigenlijk niets geregeld. Online software is juridisch niet anders dan een glazenwasser: zolang er een overeenkomst is, kun je aanspraak maken op de dienst, maar zodra een der partijen opzegt, houdt dat op. En resultaten van die dienst bestaan juridisch niet, tenzij het om concrete fysieke zaken gaat maar een online fotoalbum is dat niet. Data is juridisch niets.

En ja, de HEMA mag zo’n overeenkomst eenzijdig opzeggen. Dat staat in de wet (art. 7:408 lid 2 BW). Het gaat hier om een overeenkomst voor onbepaalde tijd, en dan mogen beide partijen die opzeggen wanneer dat zo uitkomt. Wel moet je daarbij rekening houden met de belangen van je wederpartij, maar zoals we in de T-Mobile Flex&Relax-zaak zagen, dat gaat vooral over opzegtermijn en soms een schadevergoeding aanbieden.

Schade is niet echt aan de orde. Je zou ze dus op (het aankondigen van) de opzegtermijn kunnen aanspreken, maar ook dat is niet heel sterk. En dan nog. Stel ze hadden wél drie maanden van tevoren gezegd “De dienst stopt, sorry”, dan nog ben je best ontevreden: je wilt je data en de bijbehorende albums (de metadata) graag exporteren naar een andere dienst (of dienstverlener). Maar precies dat is nu net niet wettelijk geregeld. Data-export is geen recht.

Wat mij betreft is dát het eerstvolgende dat in het consumentenrecht wordt geregeld, maar ik vrees dat we dan nog wel even kunnen wachten. De enige juridische optie is dan nog te beredeneren waarom het redelijk is dat een leverancier dit moet aanbieden. Alleen, wat is dan het argument? Iets graag willen maakt het nog niet redelijk. Gaan er maatschappelijk dingen mis? Is dat beetje extra werk van de foto’s zelf in kopie bewaren nu echt zo bezwaarlijk? Móet je wel deze software gebruiken of zijn er gewoon alternatieven die wel een exportknop hebben?

Arnoud

Apple moet encryptie-loper maken van Amerikaanse rechter

sleutel-key-encryptie-decryptieIn een rechtszaak waarin FBI eist dat Apple helpt om een iPhone te ontgrendelen, heeft de Amerikaanse overheid een klinkende overwinning behaald. Apple moet speciale software ontwikkelen om het iPhone-kraken te ondersteunen. Dat meldde Webwereld vorige week. De software is aangepaste firmware met als doel een bruteforceaanval op het wachtwoord mogelijk te maken.
De FBI heeft Apples hulp nodig, omdat de iPhone gebruikt is door een schutter in een schietpartij en men hoopt op het toestel bewijs te vergaren. Maar de telefoon is versleuteld, en zonder wachtwoord kom je er dan niet in. Ook Apple niet: er is geen master key of achterdeur ingebouwd.

Men zou natuurlijk het toestel kunnen brute forcen, alleen blokkeert een iPhone na tien pogingen. De eis van de FBI ging dan ook hierover: maak aangepaste firmware die niet na tien pogingen de boel vergrendelt. Zo kan de FBI gewoon alle mogelijke wachtwoorden uitproberen. Opmerkelijk vind ik nog dat de software mag zijn voorzien van een toestelspecifieke koppeling, zodat de FBI dit handige tooltje niet generiek kan inzetten op alle telefoons die ze vanaf nu vinden. Rechter met clue. Uit het bevel:

Apple’s reasonable technical assistance shall accomplish the following three important functions: (1) it will bypass or disable the auto-erase function whether or not it has been enabled; (2) it will enable the FBI to submit passcodes to the SUBJECT DEVICE for testing electronically via the physical device port, Bluetooth, Wi-Fi, or other protocol available on the SUBJECT DEVICE and (3) it will ensure that when the FBI submits passcodes to the SUBJECT DEVICE, software running on the device will not purposefully introduce any additional delay between passcode attempts beyond what is incurred by Apple hardware.

Het is in zoverre een noviteit dat het met versleutelde telefoons nog nooit geprobeerd is. Maar op zich heeft het een basis: de rechter kan nu ook al fabrikanten van apparatuur verplichten mee te werken aan het openen, ontgrendelen en dergelijke daarvan. Punt was alleen altijd dat dat meestal wat makkelijker was; een slotenmaker kan een loper hebben, een autofabrikant weet hoe de motorkap open moet en als dat alles faalt dan is er altijd wel iemand die zijn weg weet met een lasbrander. Het probleem is hier redelijk acuut, omdat er niemand anders is dan Apple die in staat is deze beveiliging te doorbreken.

Dit is dus niet hetzelfde als een achterdeur moeten inbouwen in de encryptie, iets dat de FBI al een hele tijd wil. Het is een tussenoplossing die schippert tussen de belangen van Apple en die van de opsporingsdiensten. Ik ben heel benieuwd of Apple daadwerkelijk met dergelijke software komt.

Arnoud

Google’s AI wordt aangemerkt als ‘bestuurder’ onder Amerikaanse Wegenverkeerswet

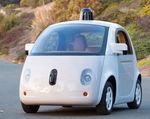
google-zelfrijdende-autoNou nou, poe poe, de Amerikaanse National Highway Traffic Safety Administration heeft Google’s zelfdenkende auto-OS aangemerkt als de ‘bestuurder’ in de zin van de Federal Motor Vehicle Safety Standards, zeg maar het Reglement Voertuigen en Verkeerstekens. Dat meldde Mashable vorige week. Maar betekent het dus dat het ding zelfstandig de weg op mag? Nou nee, bepaald niet.
Google had de NHTSA gevraagd hoe hun autonome auto binnen de Amerikaanse regels voor auto’s op de weg zouden passen. Men wil immers met die dingen de weg op, en net als bij ons geldt in de VS dat dat alleen mag als je aan alle wettelijke eisen voldoet.

In hun reactie concludeert de toezichthouder inderdaad dat het prima past binnen de wet om de AI van zo’n zelfrijdend voertuig als “bestuurder” aan te merken.

Echter, het gaat daarna meteen al fout want wie er ook bestuurder is, het voertuig moet blijven voldoen aan de wettelijke eisen. Zo moet er een hand- of voetrem in een auto zitten, maar een AI heeft hand noch voet. Dat gaat dus mis. Ook gaat het mis bij de snelheidsmeter en de indicatielampjes voor knipperlichten en dergelijke, die moeten “zichtbaar” zijn voor de bestuurder en het is onduidelijk of de AI wel kan zien in de zin van de wet. En zo gaat het nog even door.

Uiteindelijk is de conclusie inderdaad dat de AI gezien kan worden als bestuurder, maar dat de toezichthouder niet bevoegd is om dan allerlei regels maar aan te passen zodat het werkbaar wordt voor deze kunstmatige intelligentie. Google moet maar bij een ander loket vragen om vrijstelling van deze wettelijke eisen. Dit nog geheel los van de vraag wie er aansprakelijk is bij een ongeval. Dat is normaliter namelijk de bestuurder, maar dat kan natuurlijk niet bij een AI. Die vraag valt echter buiten de bevoegdheid van de NHTSA. Dus vandaar, nou nou, poe poe.

Nee, wat mij betreft is Nederland verder: de RDW mag ontheffing verlenen voor zo ongeveer alle regels uit het RVV voor zelfrijdende auto’s,

voor zover en voor zolang dat nuttig is voor het testen van verder geautomatiseerde functies in voertuigen en het daarmee ervaring opdoen in het verkeer.

Dat maakt het een heel stuk makkelijker voor de praktijk. Maar waarom is dat Amerikaanse bericht nieuws en dat Nederlandse niet?

Arnoud

Is whatsappen nu ook al een datalek?

whatsappDe datalekken vliegen je om de oren de laatste tijd. En om een of andere reden zit WhatsApp daar hoog in de buzz. Je communiceert dan immers over een kanaal beheerd door een derde, en niet zomaar een derde maar een perfide Amerikaanse imperialist met allerlei snode aftap- en profilingplannen. Dat moet toch haast wel een datalek zijn?
Voor een datalek dat moet worden gemeld gelden vier eisen (eisen 3 en 4 bepalen of gemeld moet worden):

  1. Er is sprake van een inbreuk op de beveiliging. Dat kan gaan om een inbreuk op techniek (een inbraak, een geraden wachtwoord) of een organisatorisch falen (zonder kaartje naar binnen kunnen, geen toezicht op een dossierkast) maar er moet iets van een beveiliging zijn en die moet geschonden worden.
  2. Het moet gaan om persoonsgegevens. Andere gegevens, hoe waardevol ook, kunnen geen datalek in de zin van de wet opleveren.
  3. Er moet een aanmerkelijke kans zijn dat de persoonsgegevens misbruikt worden. Is misbruik slechts een theoretisch risico, dan is het lek geen datalek.
  4. Betrokken personen moeten er nadeel van (kunnen) ondervinden. Die lat ligt niet hoog, maar hij is hoger dan nul. Nadeel kan zijn reputatieschade, oplichting en dergelijke maar ook dingen als moeten ruziën over dat je had betaald (de betalingsbewijzen waren gewist, ook een datalek).

Een conversatie voeren via WhatsApp zie ik op zich niet als een datalek. Als beide partijen ervoor kiezen hun eigen gegevens via dit kanaal te verstrekken, dan zie ik dat niet als een inbreuk op de beveiliging. Ze aanvaarden dan beiden de kans dat er iets mis kan gaan, en zien dat kennelijk als acceptabel.

Kiezen ze ervoor om andermans gegevens te verspreiden, zoals artsen wel deden, dan wordt het iets schemeriger. Die ander heeft niet gekozen voor het kanaal. Bovendien haal je je in die situatie nog een extra verplichting op de hals: je besteedt dan een stukje verwerking van andermans persoonsgegevens uit bij WhatsApp Inc, en de wet eist dat je dan een bewerkersovereenkomst sluit waarin je rechten en plichten vastlegt. Volgens mij kán dat niet eens met WhatsApp.

Toevallig kwam ik dit Linkedin-bericht tegen waarin Gjerryt Leuverink beschrijft hoe zorginstelling ’s Heeren Loo Zorggroep graag dichtbij en gastvrij wil zijn; ook digitaal. Daarom gebruikt men WhatsApp als communicatiemiddel. Dat leverde de nodige kritiek op, maar zoals Leuverink reageert:

Waar het om gaat is dat iemand die een appje stuurt aan een ander daarmee indirect toestemming geeft aan WhatsApp om ‘iets’ met dat berichtje en de twee betrokken 06-nummers te doen. Als je dat niet wilt, moet je niet WhatsAppen. Als je dat wel wilt, moet je bewust de app installeren, bewust je nummer koppelen en de voorwaarden accepteren, bewust een nummer toevoegen aan je contacten daar dan bewust een berichtje naartoe sturen.

Maar ik kan als jurist niet ontkennen dat er toch stevige juridische bezwaren te verzinnen zijn. Die bewerkersovereenkomst is nu eenmaal echt een ding, en zeker als je gegevens van anderen (zoals die artsen) gaat versturen dan zit je met een levensgroot toestemmingsprobleem. Alleen: is dat erg?

We komen dan weer terug bij de al vaker gevoerde discussie: mag de privacywet innovatie in de weg staan, of andersom mag innovatie zomaar over privacy heen denderen? Want als we de privacywet hard inzetten, dan moet je stoppen met WhatsApp. Dan kun je de Amerikaanse cloud gelijk uit en houden er ook een heleboel andere dingen op. Maar ga je mee in elke nieuwe hippe innovatie, dan kunnen we privacy wel afschrijven want wat dóen al die startups met persoonsgegevens en hoezo is het normaal dat een Amerikaans-wollig document dat “Privacy Policy” heet genoeg is om onze mooie wetgeving opzij te zetten? Ik ben er nog steeds niet uit wat nu de beste insteek is.

Arnoud

Internet der dingen gaat dood door DRM?

robot-wetHet internet der dingen kan ten onder gaan aan DRM, schreef Bruce Schneier onlangs. Steeds meer apparaten worden slim en hangen aan internet, maar iedere fabrikant lijkt de neiging te voelen een stukje controle in te bouwen en dat via DRM-wetgeving of gewoon botweg veranderingen aan de firmware af te dwingen. En dat gaat in tegen de kerngedachte van internet: alles praat met elkaar, bedient elkaar en wisselt informatie uit. DRM als dood voor dingen?

Het meest recente geval betrof de Zigbee-lampen van Philips. Via het Zigbeeprotocol kunnen lampen op afstand worden bediend in een netwerk. Een recente firmwareupdate van Philips zorgde er echter voor dat dit niet meer werkte met lampen van andere fabrikanten, ook al waren die lampen compliant met het protocol. Met de marketingmeelbal over iets met gebruikskwaliteit werd dit teruggedraaid, maar de boosheid bij gebruikers zal nog wel even blijven hangen.

Dit was dus een ingebouwde wijziging (firmware update), hij doet het gewoon niet meer. Andere fabrikanten gebruiken DRM: beveiligingsroutines die bepaald gebruik afdwingen of juist blokkeren. Schneier noemt het voorbeeld van de Keurig koffiecups. Het koffiezetapparaat van het bedrijf herkent cups als al dan niet authentiek van henzelf, en weigert dienst als die herkenning mislukt. Hetzelfde is bij diverse printers bekend met inktcartridges van andere fabrikanten. Alsof je Senseo geen koffie van Perla-pads meer wil zetten omdat “een perfecte gebruikservaring niet kan worden gegarandeerd”.

Dergelijke routines zijn te omzeilen. Die cups hebben een chipje aan boord met daarin een of ander controlegetal. Achterhaal dat getal (of hoe je dat maakt) en stop in je eigen cups een vergelijkbaar chipje met hetzelfde getal, en hoepla alsnog perfecte gebruikservaring. Alleen: dat mag niet, want DRM.

Digital Rights Management (DRM) is eind jaren negentig als concept opgekomen om muziek en films te beschermen tegen ongeautoriseerd kopiëren. In de basis komt het erop neer dat software bepaalde acties met die muziek of films blokkeert, en omdat het wettelijk verboden is die software uit te schakelen of te omzeilen, is het probleem van ongeautoriseerd kopiëren dan opgelost. Ahem, ja ik weet het.

Ergens begin jaren nul hebben wat slimme advocaten bedacht dat DRM-wetgeving niet alleen over muziek en films gaat. Er staat in de wet “ongeautoriseerde toegang tot een beschermd werk” en daaronder kun je ook de firmware van een apparaat rekenen. Je bent dus illegaal bezig als je een printercartridge maakt die in andermans printer werkt, want jouw chipje met nummer is een ongeautoriseerd toegangsmiddel. Er wordt nu immers toegang verkregen tot de routines uit de firmware die het printen mogelijk maken, terwijl die routines alleen benaderd mochten worden door cartridges van de fabrikant zelf. Ja, die is heel gezocht. Specifiek voor printers té gezocht, want in 2004 verklaard een Amerikaans beroepshof deze interpretatie van printerfabrikant Lexmark als in strijd met de wet.

Lexmark was lang niet de enige die het probeerde. Anderen riepen (en roepen) hetzelfde, met wisselend succes bij de rechter. En dan krijg je te maken met een beetje vervelende bug uit het Amerikaanse recht: ook al denk je dat je gelijk hebt, het duurt zó lang en het is zó duur om je recht te halen dat het meestal niet de moeite waard is. Nog afgezien van de kans dat je verliest. Dus als tractorfabrikant John Deerde dan roept dat je je tractor slechts in licentie hebt en je de DRM schendt door het ding te tunen, wat kun je dan?

Dit gaat dus niet werken. Als je werkelijk een Internet der Dingen wil, dan moeten Dingen met elkaar Inter-operabel zijn. Dat vereist protocollen die gezamenlijk afgesproken zijn en door iedereen te implementeren. Geen eenzijdige controle vanuit één fabrikant, en geen technisch/juridische Frankenstein-constructies die dat tegen kunnen houden (of die indruk kunnen wekken). Maar omdat het voor veel fabrikanten eenvoudig en logisch lijkt om iets dicht te timmeren, zie ik dat er niet snel van komen. Hoe veranderen we dat?

Arnoud

Ministerie: apparaten zoals Oxboards mogen niet de openbare weg op

oxboardApparaten zoals Oxboards, waarop gebruikers zich voortbewegen zonder stuur, zijn in Nederland verboden op de openbare weg. Dat las ik bij Tweakers op gezag van het ministerie van Infrastructuur en Milieu. Deze apparaten vallen een beetje buiten de definities die de Wegenverkeerswet en aanverwante regelgeving kent, met name als het gaat om de aanwezigheid van stuur en zitplaats.
Met nieuwe vervoermiddelen is het altijd even puzzelen hoe ze wettelijk in elkaar zitten. Maar laten we het simpel houden: het ding heeft twee wielen en een motor, en hij kan niet harder dan 25 km/uur, dus is het een snorfiets (of eventueel een bromfiets) in de zin van de Wegenverkeerswet (art. 1 lid 1 sub e Wvw). Er gelden dan allerlei eisen aan de constructie ervan, en het gaat al meteen mis bij de eisen om verlichting of nummerplaat.

Er is mogelijk een uitzondering: de zogeheten Beleidsregel aanwijzing bijzondere bromfietsen bepaalt dat een fabrikant een aanvraag kan doen om zijn bromfiets als ‘bijzonder’ te laten aanmerken. Er hoeft dan geen verlichting op nummerplaat op te zitten. Alleen dan wordt het elders weer complex:

De bijzondere bromfiets is voorzien van een goed werkende stuurinrichting of een goed werkend besturingssysteem.

Nu heeft de Oxboard geen stuur, maar door je gewicht te verplaatsen laat je hem een andere kant op gaan. Dat lijkt me een ‘besturingssysteem’ in de zin van de wet.

De bijzondere bromfiets is voorzien van een van een goed werkend remsysteem waarvan de remvertraging ten minste 4,0 m/s² bedraagt.

Remmen doe je op dezelfde manier, door je gewicht te verplaatsen. Ik weet niet of je daarmee deze remvertraging kunt halen (meelezende ingenieurs: hoe hard val je eraf als je direct met 4,0 m/s² begint te remmen?)

Verder zie ik bij de NOS nog discussie over een zitplaats:

“Het gaat om gemotoriseerde tweewielers, dus ze zouden een Europese typegoedkeuring als bromfiets moeten hebben”, aldus een woordvoerder van het ministerie. “Daar komen ze echter niet voor in aanmerking, omdat er geen zitplaats op zit. De enige mogelijkheid is dan nog aanwijzing als bijzondere bromfiets.”

Ik kan alleen nergens ontdekken waar in de Wegenverkeerswet of aanverwante regels staat dat een bromfiets of snorfiets een zitplaats moet hebben. Maar goed, die eis geldt sowieso niet voor een bijzondere bromfiets.

Op zich lijken het kleine dingen, maar hier is niet snel een oplossing voor. Een stuur toevoegen aan een Oxboard gaat hem niet worden, en een remsysteem aanpassen is ook niet echt een optie. Dus dan houdt het toch vrij snel op met deze apparaten op de openbare weg.

Is dit nu een omgekeerd stukje trage wetgeving? Wetgeving die traag aangepast wordt waardoor innovatie wordt geremd?

Arnoud

Het nut van trage wetgeving voor innovatie

trabant-innovatie-vooruitgang-ddr-communisme-baard.jpgDe wet kan de technologische innovatie niet meer bijhouden, en dat is een goed ding. Dat las ik bij Newsweek. Wetten worden altijd aangepast aan nieuwe ontwikkelingen, maar als je dat te snel doet dan hebben ze de neiging dingen dood te slaan. Als dat ook zo had gewerkt met ICT en innovatie, dan zaten we nu nog in te bellen bij Compuserve.
Wetten zijn bedoeld om de status quo te codificeren. Het komt slechts zeer zelden voor dat een wet wordt gemaakt expliciet om nieuw gedrag te stimuleren. Dat zou vereisen dat de wetgever weet welke kant een maatschappelijke ontwikkeling op moet, en dat is zeker in de technologie eigenlijk een onmogelijke eis.

Wanneer een technologie zich begint te ontwikkelen, kun je op zeker moment vaak wel zien waar het heen gaat. Met name omdat de gevestigde orde er last van begint te krijgen en gaat piepen dat er wat aan moet worden gedaan. En dan moet je wat als wetgever. Je kunt het gaan verbieden, of juist toestaan. Meestal laat de wet het een paar jaar op zijn beloop, waarna de rechtspraak probeert er wat van te maken. Op basis van die uitspraken wordt dan vaak uiteindelijk de wet gemaakt. Een prima mechanisme op zich, die rechtspraak identificeert de pijnpunten en mogelijke oplossingen, en dat werk je dan netjes uit.

De recente technologische innovaties hebben een bijzondere eigenschap: ze raken héél erg aan businessmodellen, die verstoord worden en daarmee grote problemen verzorgen in de sector. Het is vaak niet eens dat er geen wet is; er is wel een wet maar die is niet geschreven voor het nieuwe en verbiedt wat men van plan is. Filesharing, AirBNB, Uber, drones, internetgokken, noem maar op. Meestal is dat verbieden niet expliciet geregeld, zodat er mazen genoeg zijn om althans voorlopig vooruit te kunnen. Handhaving is ook zeldzaam, want de toezichthouder heeft wel wat anders aan het hoofd.

Een nieuwe wet is dan de oplossing – vanuit de status-quo gedachte in ieder geval. Verbieden die hap, roepen ze dan vanuit de gevestigde orde. En, uniek aan de huidige situatie: tegen de tijd dat we daaraan toekomen, is de technologie al zo ver dat er weinig anders meer te doen is dan het legaliseren. Want nu ineens zeggen, AirBNB mag alleen bij hotels, Uber wordt verboden zonder taxivergunning, filesharing is illegaal en drones alleen met pilotenbrevet, je maakt je alleen maar belachelijk. De maatschappij is er al aan gewend, je kunt niet meer terug.

De volgende vraag is wélke wet je moet maken. We zagen dit laatst nog in de discussie over zelfrijdende auto’s. Wat voor wet ga je maken, welk algoritmisch gedrag ga je goedkeuren. Dat valt niet mee. Er is altijd een stevige lobby vanuit de incumbents om het zo veel mogelijk te laten wat het is. En vanuit de innovators is de wens meestal om geen nieuwe wetgeving te krijgen, omdat ze in het huidige systeem prima kan concurreren – vaak omdat zij net buiten de wettelijke regels valt die wel gelden voor de incumbents.

Is dit een probleem? Ja, ergens wel. Het is goed dat nieuwe dingen een tijd een kans krijgen om zichzelf te bewijzen ondanks bestaande wetgeving. Maar al te lang moet dat niet duren, want meestal is die wetgeving ook op een bepaald nuttig doel of streven gebaseerd, en verwacht de maatschappij dat ook de nieuwe daaraan moet voldoen. Niet te snel, want meestal sla je dan dingen dood. Maar zoals het nu gaat duurt het vaak wel érg lang.

Arnoud

Aankoop en verkoop van bitcoins is vrij van btw

bitcoin-cc-by-sa-flickr-zach-copleyBitcoin en andere virtuele valuta mogen zonder btw worden omgewisseld van en naar echt geld, las ik bij Bloomberg. Het Hof van Justitie bepaalde dat dit omwisselen telt als dienstverlening onder het EU-verdrag, en wel in de categorie “vrijgesteld van btw’. Daarmee komt de virtuele valuta weer een stapje dichter bij “geld zijn”.

De zaak was aangespannen door de Zweedse belastingdienst, die stelde dat een bitcoinhandelaar aldaar btw moest afdragen over zijn diensten waarbij hij Euro’s accepteerde en een bedrag in bitcoins uitkeerde. De Belastingdienst zag dit dus als gewoon dienstverlening, maar de handelaar stelde dat dit geldwisselen betreft, en over dat laatste hoef je geen btw te betalen.

Het Hof begint met vast te stellen dat virtuele valuta zoals bitcoins geen ‘lichamelijke zaken’ zijn, omdat het enige doel ervan is ze als betaalmiddel te gebruiken. Dat betekent overigens niet dat ze dus niet steelbaar zijn, dit gaat om de vraag in welke btw-categorie ze horen. Voor de btw gaat het dus om diensten.

Sommige diensten zijn vrijgesteld van btw. Eén zo’n vrijstelling is voor handelen met “deviezen, bankbiljetten en munten die wettig betaalmiddel zijn”. En het Hof komt tot de conclusie dat bitcoins voldoen aan die omschrijving. Je wisselt immers wettige betaalmiddelen voor alternatief geld, en dat valt er dan onder. (Denk ik. Het Hof zegt zelf al dat de wet niet helemaal duidelijk is over wat wordt bedoeld met “handelen met” in deze context, maar men vindt het in ieder geval een goed idee dat bitcoin eronder valt – en daarom valt het eronder. Rechters zijn DWIM compilers van het recht.)

Hoe zit dat nu met in-game credits en andere virtuele valuta die aan één aanbieder zijn gebonden? Daarover kreeg ik van diverse lezers vragen. Ik denk dat dát er buiten valt. Een essentieel kenmerk van bitcoins is dat ze twee kanten op kunnen worden omgewisseld voor gewoon geld, en dat is bij in-game credits en dergelijke eigenlijk nooit het geval. Verder zegt het Hof dat belangrijk is dat de dienstverlener betaald moet worden uit de marge in de wisselkoersverschillen. Ook dat zie je niet bij creditaanschaf.

Voor bitcoin exchanges is dit een prettige uitspraak, want ze weten nu waar ze aan toe zijn met hun btw. En bitcoin is weer een stapje dichterbij een positie als gewoon betaalmiddel.

Arnoud

De legaliteit van WhatsApp voor je klantenservice

whatsapp-banVoor wie het nog niet wist: WhatsApp is de next big thing in klantcontact, las ik bij Klantcontact.nl. De chatapplicatie staat bij 90% van de Nederlanders op de telefoon, en het ligt dan ook voor de hand om met je klanten te gaan appen in plaats van ze te verplichten te bellen. Maar ik lees op diverse plekken (ook bij Klantcontact in de comments) dat dat niet zou mogen, omdat WhatsApp commercieel gebruik van haar dienst zou verbieden. Eh, nee.

De voorwaarden van WhatsApp verbieden commercieel gebruik van de dienst niet. Ze verbieden wel ‘commercial solicitation’ ofwel cold calling en acquisitie. De voorwaarden zijn daar duidelijk over:

You agree not to collect or harvest any personally identifiable information, including phone number, from the Service, nor to use the communication systems provided by the Service for any commercial solicitation or spam purposes. You agree not to spam, or solicit for commercial purposes, any users of the Service.

Met andere woorden, het is dus prima om met je klanten te appen, zelfs als dat voor een direct commercieel doel is, denk aan verlengen of upsells. Wat niet mag, is mensen ongevraagd appen en ze commerciële aanbiedingen doen. Zelfs niet als je hun 06-nummer legaal verkregen hebt. Maar dit mag sowieso al niet vanwege onze antispamwet. Voor de wet zijn ongevraagde chatberichten gelijk aan ongevraagde e-mails. Ongevraagde, koude acquisitie per e-mail is verboden.

Iets lastiger wordt het als je chatlogs in je CRM-systeem wil opslaan. WhatsApp verbiedt namelijk de ontwikkeling van spiders en tools om automatisch berichten over te brengen in een ander systeem. Diverse partijen die API’s bouwden om WhatsApp-data op te vragen, hebben ook al een advocaat op hun dak gehad. Heel strikt gezien moet je dus handmatig het log van elk gesprek exporteren en dan in je CRM-systeem plakken.

Ook krijg je dan te maken met de Wet bescherming persoonsgegevens. Die zegt namelijk dat je klanten moet informeren wat er met hun logs gebeurt en voor welke doelen je die informatie gebruikt. Je zou dan bij de WhatsApp-chat als opening moeten zeggen: “Deze chat wordt gelogd voor kwaliteitsdoeleinden – zie onze privacy policy [link] voor details”. Erg vriendelijk komt dat niet over, maar een andere optie zie ik zo niet.

Alles bij elkaar lijkt me de juridische zorg om WhatsApp voor een bedrijf een storm in een glas water. Maar ja, dit is internetrecht en dan is automatisch alles juridisch een noviteit hè 😉

Arnoud

Gastblog: Bitcoin: geld of geen geld?

bitcoin-cc-by-sa-flickr-zach-copleyOmdat ik met vakantie ben vandaag een gastbijdrage. Vandaag: een bijdrage van Jos Visser over de status van de virtuele valuta Bitcoin in het financiële recht.

Met de opkomst van het Internet en de mogelijkheid om online producten en diensten te kopen ontstond de wens om met een veilig digitaal betaalmiddel te betalen. Die wens leek al in het midden van de jaren negentig in vervulling te gaan met DigiCash. Helaas was David Chaum, de ontwerper van DigiCash, even geniaal als moeilijk in de omgang en het Amsterdamse bedrijf ging dan ook ondanks interesse van diverse grote zakelijke partijen eind jaren negentig failliet. De wens om anoniem en veilig te betalen op het Internet leefde echter voort en in oktober 2008 publiceerde het mysterieuze genie Satoshi Nakamoto het ontwerp van een nieuwe digitale munteenheid: Bitcoin.

Wat Chaum niet lukte, lukte een grote groep van Bitcoin enthousiastelingen wel, en sinds de eerste Bitcoin transactie op 12 januari 2009 is er dan ook sprake van een gestage opmars van het aantal Bitcoin betalingen. De liefhebbers noemen Bitcoin “digitaal geld” en spreken in het verlengde daarvan over Bitcoin munten, de Bitcoin wisselkoers en Bitcoin portemonnees; allemaal woorden die met geld te maken hebben. Steeds meer web sites accepteren betalingen in Bitcoin en hier en daar zijn zelfs al Bitcoin geldautomaten te vinden. Maar, zo vraagt de jurist zich vervolgens af, is Bitcoin wel geld? En is het eigenlijk wel van belang om te weten of Bitcoin “geld” is? Als de koper ermee wil betalen, en de verkoper accepteert het, wat is dan het probleem? Boekenbonnen en ANWB cheques zijn toch ook geen geld?

Verreweg de meeste overeenkomst die we sluiten hebben als component een verbintenis om een bepaald bedrag in geld te betalen. Dit is zo gebruikelijk dat een hele afdeling in ons Burgerlijk Wetboek is gewijd aan “Verbintenissen tot betaling van een geldsom.” Die afdeling bevat het antwoord op vragen als: Wat te doen als de betaling te laat is of uitblijft? Moet de betaling in cash of mag er ook giraal worden betaald? Mag er in geld van een ander land worden betaald? Als Bitcoin geld is dan gelden die regels ook voor betalingen en betalingsverplichtingen in Bitcoin, en dat zou de acceptatie van dit digitale betaalmiddel een behoorlijke impuls geven.

“Geld” is zo’n begrip waarvan nergens precies gedefinieerd is wat het nu eigenlijk is. De artikelen in ons wetboek die gaan over verbintenissen tot betaling van een geldsom spreken uitgebreid over “geld”, “geldsom”, “geld dat gangbaar [is] in het land in welks geld de betaling geschiedt”, “Nederlands geld”, “buitenlands geld”, enzovoorts. Maar regels om aan te geven of iets geld is, of wanneer geld gangbaar is, ho maar. De bron van alle kennis, Wikipedia, zegt over geld: “Geld is enig object of enige toetsbare vermelding dat in een bepaald land of binnen een gegeven sociaal-economische context algemeen wordt aanvaard als betaling voor goederen en diensten en de terugbetaling van schulden.” Met deze definitie in de hand is het niet moeilijk in te zien dat de Euro, het Britse Pond en de Zwitserse Frank geld zijn. Maar is Bitcoin geld?

De wet bevat her en der ook verwijzingen naar het begrip “wettig betaalmiddel”. Wettige betaalmiddelen zijn die vormen van geld waaraan de wet schulddelgingskracht heeft gegeven. Dit betekent dat als je een schuld af wilt lossen, bijvoorbeeld omdat je net een brood hebt gekocht, en je komt aanzakken met een wettig betaalmiddel, dan heb je wettelijk gezien gepoogd te betalen. Als de schuldeiser die betaling niet accepteert komt het verzuim voor zijn of haar rekening. Een boekenbon is geen wettig betaalmiddel, maar het Engelse Pond en de Zwitserse Frank zijn dat (In Nederland) ook niet. Aan het betalen met een wettig betaalmiddel kleven overigens nog wel wat beperkingen. Zo hoeft een schuldeiser een betaling met meer dan 50 munten niet te accepteren. Ook kan vooraf de acceptatie van bepaalde vormen van betaling, bijvoorbeeld met een 200 of 500 eurobiljet, rechtmatig worden uitgesloten. Of iets een wettig betaalmiddel is of niet vloeit voort uit de wet, waarin her en der aan bepaalde munten en biljetten de status van wettig betaalmiddel wordt gegeven. Euromunten en -biljetten zijn natuurlijk een wettig betaalmiddel in Nederland. De Bitcoin wordt niet in de wet genoemd en is dus geen wettig betaalmiddel. Maar is het wellicht dan toch geld?

De rechtbank te Almelo zag zich indirect voor de vraag gesteld of Bitcoin “gangbaar geld” is. De zaak ging over een situatie waarin iemand 2.750 Bitcoins had gekocht maar er slechts 990 geleverd kreeg. Dit was sneu voor de koper aangezien de Bitcoins die op moment van het sluiten van de koopovereenkomst zo’n acht euro deden in 2014 voor meer dan 900 euro per Bitcoin van de hand gingen. Tel uit je verlies! De koper wendde zich vervolgens tot de rechtbank met het verzoek die schade te vergoeden en beriep zich daarbij op artikel 6:125 van ons Burgerlijk Wetboek. Dit artikel stelt dat schade die is ontstaan doordat “na het intreden van het verzuim de koers van het geld tot betaling waarvan de verbintenis strekt, zich ten opzichte van die van het geld van een of meer andere landen heeft gewijzigd” dient te worden vergoed. De koper stelde zich dus op het standpunt dat Bitcoins geld zijn, dat de overeenkomst er eentje was waarbij verkoper zich verplicht had tot betaling van een geldsom, dat hij door koper’s verzuim om alle gekochte Bitcoins te leveren wisselkoersschade had geleden, en dat het wetboek expliciet stelt dat die schade vergoed dient te worden.

Door het inroepen van artikel 6:125 zag de rechtbank zich voor de vraag gesteld of Bitcoins geld zijn in de zin van de genoemde afdeling uit het Burgerlijk Wetboek. Immers, indien Bitcoins geen geld zijn dan kan het ingeroepen wetsartikel het verzoek om een schadevergoeding niet schragen. Tot ontstentenis van Bitcoinend Nederland maakte de rechtbank korte metten met de stelling dat BItcoins een geldmiddel is zoals bedoeld in het Burgerlijk Wetboek. De rechtbank komt daarvoor met de volgende argumentatie:

Volgens het BW kan een geldsom giraal (per giro of bank) en chartaal (cash) worden voldaan. Bitcoin betalingen lopen niet via een bank of een bankachtige instelling, en dus kunnen Bitcoin betalingen niet als een vorm van girale betaling worden gezien. Voor chartale betaling dient er volgens de wettekst sprake te zijn van “gangbaar geld”. De bedoeling van de wetgever (zoals afgeleid uit de parlementaire discussie ten tijde van de invoering van het wetboek) was dat de vraag of iets “gangbaar geld” is hoofdzakelijk afhangt van de vraag of het een wettig betaalmiddel is. Bij de invoering van de Euro is wettelijk vastgelegd dat deze met uitsluiting van alle andere geldmiddelen het enige wettige betaalmiddel in Nederland is. Daabovenop komt dat de Minister in antwoord op kamervragen zich op het standpunt heeft gesteld dat Bitcoin geen wettig betaalmiddel is.

“QED”, aldus de rechtbank: Bitcoins zijn geen geld. Niet leuk voor de koper die zijn eis tot een hoge schadevergoeding afgewezen zag worden.

Bitcoin-minnend Nederland was natuurlijk niet blij met deze uitspraak en zinde dan ook op mogelijkheden om in hoger beroep te gaan, daarbij ondersteund door diverse juristen die de uitspraak van de rechtbank niet deelden. Helaas bleek de gedaagde in de originele rechtszaak met de noorderzon te zijn vertrokken, zonder achterlating van geld of goederen waarop de koper bij winst in het hoger beroep beslag zou kunnen leggen. De koper zag dan ook al aankomen dat hij zelfs bij winst in een hoger beroep naar zijn schadevergoeding zou kunnen fluiten. Om die reden zag hij dan ook geen heil in een dure tweede rechtsgang. De Bitcoin gemeenschap is vervolgens een inzamelingsactie gestart om het hoger beroep te financieren: https://bitcoinisgeld.org. Op moment van schrijven loopt dat hoger beroep en is het wachten op de uitspraak van het hof.

Dus: Bitcoin is vooralsnog geen geld. Wat is Bitcoin dan wel? Volgens de rechtbank Almelo dient Bitcoin te worden gezien als een ruilmiddel. Weliswaar een ruilmiddel met een waarde, zoals bijvoorbeeld goud of een nationale bioscoopbon, maar geen wettig betaalmiddel. Nu heeft in ons rechtssysteem een uitspraak als deze geen sterke precedentwerking, maar geheel zonder gevolgen is hij ook weer niet. Het wachten is dus op de uitspraak in het hoger beroep. Mocht dit ook ongunstig uitvallen dan kan er eventueel nog cassatie bij de Hoge Raad worden ingesteld. En als dat vervolgens ook nog ongunstig uitvalt ligt het laatste woord bij regering en parlement om de wettelijke regelingen aan te passen. We wachten vol spanning af.

P.S.

Q: Maar Jos, wat vindt jij er nu van? Is Bitcoin geld of niet?<br/> A: Ik vind het dictum van de rechtbank wel correct, maar de redenering is niet erg sterk. Daar kan wat mij betreft nog wel een en ander aan worden verbeterd. Onze Grondwet zegt in artikel 106 “De wet regelt het geldstelsel.” Alhoewel over grondwetartikelen altijd wel te discussiëren valt lijkt dit artikel me toch maar voor een uitleg vatbaar. Het komt mij voor dat de gedachte dat Bitcoin geld zou zijn voortspruit uit de nogal vage en over diverse wetten en regelingen verspreide definitie van wat geld en wettige betaalmiddelen nu eigenlijk zijn. Opschoning en verduidelijking van die wet- en regelgeving zou wellicht aanbeveling verdienen. Over de vraag of Bitcoin geld zou moeten zijn ben ik nog niet uit. Ons monetaire systeem lijkt in ieder geval niet verenigbaar met het proces van Bitcoin mining. Ik snap dat het sommige Bitcoin volgelingen juist daarom te doen is, maar ik weet het nog zo net niet…

Jos Visser is software engineer bij Google en studeert rechten aan de Open Universiteit.