Waar gaat het geld van AVG-boetes eigenlijk naartoe?

Photo by Gilberto Olimpio on Pexels

Een lezer vroeg me:

De Autoriteit Persoonsgegevens legt boetes op aan organisaties die de AVG overtreden. Waar gaat dat geld van die boetes eigenlijk heen en waar wordt dat geld vervolgens aan uitgegeven?
Onder de AVG kunnen organisaties stevige boetes krijgen: dit kan oplopen tot maximaal 20 miljoen euro voor de zwaarste soort overtredingen en 10 miljoen euro voor de meer administratieve soort overtredingen. Dit getal kan zelfs worden vervangen door 4 procent of 2 procent van de totale wereldwijde omzet van het concern waar de verwerkingsverantwoordelijke of verwerker deel van is.

In Nederland is er voor gekozen om de opbrengst uit AVG-boetes niet aan het budget van de Autoriteit Persoonsgegevens toe te kennen, maar om ze in de algemene middelen te laten belanden (art. 14 lid 6 Uitvoeringswet AVG). De rijksoverheid mag dan zelf bepalen waar ze dat aan uitgeeft.

Dit is niet in alle landen zo, in Italië bijvoorbeeld gaan de boetes naar de toezichthouder die daar dan haar activiteiten mee kan versterken. En in Nederland is ook de hoofdregel dat boete-opbrengsten naar de toezichthouder gaan (art. 1:1 lid 4 Awb). Specifiek bij verkeersboetes is in 2017 het beleid gewijzigd: boete-opbrengsten gaan sindsdien niet meer naar het ministerie van Veiligheid en Justitie, maar ook naar de algemene middelen.

De achterliggende reden is het voorkomen van “perverse prikkels”, waarbij de AP iedereen boetes gaat geven om zo zelf veel budget binnen te harken. Waarom we ons specifiek bij de AP daar zo’n zorgen over moeten maken (en niet bij bijvoorbeeld de Autoriteit Financiële Markten of de politie), is echter nooit expliciet uitgewerkt.

Arnoud

Mijn ex-werkgever blijft mijn stem gebruiken, mag dat?

Photo by SlashRTC on Pixabay

Via Reddit:

Zoals de titel al aan heeft gegeven: mijn vorige werkgever gebruikt nog de telefoonbandjes welke ik vorig jaar heb ingesproken. Ik ben nooit telefoniste of een assistente geweest, het is mij toen gevraagd omdat ik (blijkbaar) duidelijk articuleer en dit heb ik uit loyaliteit naar het werk gedaan. … Ik heb aangegeven dat ik wil dat ze de bandjes vervangen. Helaas is dit tot op heden nog niet gedaan door ’tijdsgebrek’.
Laten we zeggen dat het hier gaat om audiofragmenten voor het telefoonsysteem, de bekende “Welkom bij Voorbeeld punt kom, de wachttijd bedraagt – drie – minuten” teksten dus. Nuttig voor het werk als die mooi opgenomen zijn, en ergens ook wel leuk dat je een ‘eigen’ stem hanteert in plaats van een generieke stemacteur of AI gegenereerd.

Of je als werknemer na uitdiensttreding er wat tegen kunt doen, hangt in eerste instantie af van de vraag of deze audiofragmenten een persoonsgegeven zijn. In 2020 oordeelde de rechter dat dit zo was, bij gespreksfragmenten die in een muziekwerk waren opgenomen. Punt daarbij was wel dat je vrij eenvoudig de spreekster daarvan kon achterhalen met een internet-zoekopdracht.

Bij deze generieke en keurig uitgesproken teksten lijkt het me een heel stuk lastiger om de link met de ex-werknemer te leggen. Collega’s zullen het wellicht nog weten, maar dat is een heel stuk indirecter dan in die zaak uit 2020. Ik heb dus moeite met de conclusie dat het persoonsgegevens zijn.

Maar stel dat ze dat wel zijn. Dan kom je bij het recht op vergetelheid (artikel 17 AVG). In beginsel moeten de opnames dan weg en moet de werkgever een nieuwe stem zoeken. Maar er zijn uitzonderingen. Aan toestemming intrekken komen we niet toe, want werknemers kunnen geen toestemming geven.

De enige grond voor de werkgever is dus het gerechtvaardigd belang. De werknemer kan dan nu bezwaar maken (artikel 21) en de werkgever moet dan “prevalerende dwingende gerechtvaardigde gronden” aandragen om het voortgezet gebruik te onderbouwen.

De werknemer is eerst aan zet: die moet “met zijn specifieke situatie verband houdende redenen” aandragen waarom de werkgever er mee moet stoppen. Die kan ik uit het bericht niet halen, en ik zou ze zelf ook niet direct weten. In tegenstelling tot die ex-werknemer die van de bus af moest in 2019, is er hier niet direct een associatie tussen werk en ex-werknemer.

Hier is mogelijk nog een lichtpuntje: in de comments lees ik dat de werknemer het bij uitdiensttreding heeft aangestipt, en dat toen is toegezegd dat de opnames worden vervangen. Zo’n toezegging moet worden gehonoreerd, al moet je begrijpen dat er enige tijd nodig is om de opnames te vervangen.

Arnoud


Medische data van honderden patiënten ontdekt op harddrives van rommelmarkt

Photo by Nikola ?uza on Unsplash

Op een rommelmarkt bij vliegveld Weelde zijn vijftien tweedehands harde schijven verkocht met daarop onbeveiligde medische gegevens van honderden patiënten. Dat meldde Tweakers vorige week. De data komt van het failliete Nortade uit Breda, mogelijk via een boedelverkoop. Het roept de vraag op: is de curator dan aansprakelijk voor het datalek?

Bij Omroep Brabant melden ze dat ene Robert Polet uit Breda ze ontdekte en een routinecontrole deed. Deze liet talrijke gevoelige bestanden zien, zoals burgerservicenummers, medicatiegegevens en patiëntendossiers. Hoe kon dat?

Uit een mailwisseling van Robert met een getroffen zorgorganisatie uit de provincie Utrecht, stelt de ICT-afdeling dat de gegevens afkomstig zijn van het bedrijf Nortade ICT Solutions uit Breda. Zij implementeerden software voor de zorgsector, maar het bedrijf lijkt inmiddels niet meer te bestaan. De website is niet meer online en in het handelsregister van de Kamer van Koophandel is er niets meer over het bedrijf te vinden.
Een mogelijkheid is dat die naam een niet-ingeschreven handelsnaam is van een ander bedrijf (dat mag), en dat het andere bedrijf failliet is. Dat zou verklaren waarom de schijven niet zijn vernietigd: daar is dan geen geld voor, en mogelijk wist de verkopende partij niet eens dát er persoonsgegevens op de schijf stonden toen ze alles aan een oudemetalenhandelaar verkochten.

Nee, onder de AVG is dat geen excuus. Onbeschermde data die buiten de organisatie komt, dat noemen we een datalek. En na een faillissement is de curator daarvan de verwerkingsverantwoordelijke, en dus aanspreekbaar voor de gevolgen.

We hebben het eerder gehad over klantenbestanden verkopen om de boedel wat geld te bezorgen. Dit is een ander verhaal, dit voelt eerder als het zo snel mogelijk van de fysieke rommel af willen omdat de huur van de kantoorruimte opgezegd is. En wie gaat er dan op oude computers kijken?

Het zou natuurlijk ook kunnen dat het bedrijf ‘gewoon’ gestopt is, en daardoor zelf de spullen ergens dumpte. Het feit dat klanten van niets weten, wijst daar voor mij eerder op. Een curator informeert gewoonlijk de lopende klanten. Als die er niet zijn, snap ik dat niemand wordt geïnformeerd én dat het datalek zomaar kan gebeuren.

Arnoud


Mag ik de camerabeelden van een vernielde fiets op het schoolplein?

Photo by Laura Rivera on Unsplash

Een lezer vroeg me:

Op de school van mijn zoon is recent een incident geweest waarbij diens fiets ernstig beschadigd is geraakt. Ik vermoed dat dit is gefilmd met de camera’s van school en wil inzage. De directeur weigert dit met een beroep op de AVG en stelt dat ik aangifte moet doen. De politie weigert dit, omdat het alleen zaakschade is en dus(?) een civiele kwestie die ik met de verzekering moet oplossen. Waar sta ik nu?
Inzage in camerabeelden kan inderdaad onder de AVG, maar vereist wel dat de betrokkene op de camerabeelden te zien is. Alleen dan zijn het immers persoonsgegevens van de betrokkene. Eventuele andere zichtbare personen moeten dan uitgeblurd worden.

Dat gaat natuurlijk mis bij een situatie waarin een ander is gefilmd die een fiets stuk maakte. Dan is de zoon van de vraagsteller niet in beeld, en onder de AVG beelden van een dader van vernieling opvragen gaat eenvoudig niet. De school heeft dus gelijk dat ze de beelden niet zomaar mogen geven.

Een mogelijkheid om de beelden toch te krijgen is een vordering onder artikel 194 Rechtsvordering (voorheen 843a).

Een partij bij een rechtsbetrekking heeft tegenover degene die beschikt over bepaalde gegevens over die rechtsbetrekking, recht op inzage, afschrift of uittreksel van die gegevens als zij daarbij voldoende belang heeft. De partij die om inzage, afschrift of uittreksel van bepaalde gegevens verzoekt, draagt de kosten die voor de verstrekking daarvan moeten worden gemaakt.
Camerabeelden zijn ‘gegevens’ in de zin van dit artikel en je kunt ze dus opeisen als sprake is van een ‘rechtsbetrekking’, zoals een onrechtmatige daad. In november 2024 speelde dit nog met NAW-gegevens, waarbij de rechter duidelijk maakte dat dit breder is dan gegevens van de wederpartij bij die rechtsbetrekking.

Weigeren van zo’n verzoek mag niet, tenzij je een verschoningsrecht hebt of je je kunt beroepen op “gewichtige redenen”. De Memorie van Toelichting noemt daarbij

Van gewichtige redenen kan ook sprake zijn als de bescherming van persoonsgegevens van derden niet kan worden gewaarborgd, bijvoorbeeld doordat deze niet voor het geschil ter zake doende gegevens, niet of niet eenvoudig kunnen worden weggelakt of zwartgemaakt.
Dit moet je dus lezen als: als je de privacy van irrelevante derden niet kunt borgen (bij camerabeelden: deze niet kunt uitblurren) dan heb je een gewichtige reden tegen afgifte. Maar hier gaat het om de privacy van relevante derden, namelijk de dader(s) van de vernieling. Die beschermen is geen ‘gewichtige reden’.

De vraagsteller moet wel de noodzakelijke kosten voor het verstrekken van de verlangde informatie vergoeden, maar je zou zeggen dat dat bij camerabeelden niet veel zal zijn. Wat kost de tijd om terug te kijken wanneer de fiets werd beschadigd?

Een punt hierbij is nog wel waarom je de beelden nodig hebt, in juridische termen wat je ‘belang’ bij de vordering is om een kopie te krijgen. Een schadeclaim bij (de ouders van) de dader is zo’n grond. Voor aangifte is dat niet nodig, de politie zal zelf de beelden vorderen als ze een onderzoek instellen.

Ga je de school aansprakelijk stellen, dan heb je de beelden niet nodig want de identiteit van de leerling (of leraar) doet er niet toe op dat moment. (Het is zeker niet gezegd dat de school aansprakelijk is, dat hangt af van hun zorgplicht en ook van het moment van de schade.)

Arnoud
 

Hoe haal ik mijn recht tegen spammers als ik kan bewijzen waar de mail vandaan komt?

Photo by geralt on Pixabay

Een lezer vroeg me:

Ik mail met een eigen domeinnaam, en gebruik bij elke website, dienst en account een uniek e-mailadres dat ik relateer aan de bedrijfsnaam. Ik krijg dus regelmatig spam e-mails waarbij ik aan het e-mailadres kan zien aan welk bedrijf ik dit e-mailadres heb gegeven. Wat zijn mijn mogelijkheden om bedrijven aan te spreken op het verkopen van mijn gegevens?
Deze handige truc gebruik ik zelf ook, het maakt het bijvoorbeeld ook makkelijk om een mailadres op te heffen als een organisatie je blijft mailen ondanks afmeldverzoeken. En het geeft inderdaad sterk bewijs: als ik een mail krijg op een adres dat ik alleen aan organisatie X gegeven heb (met de naam van X er in dus) dan heeft X wat uit te leggen.

Je maakt het je bewijstechnisch dus makkelijker met deze techniek. Het vervolg is echter hetzelfde als wanneer je een rondvraag had gedaan en X zich vrijwillig had gemeld. Je kunt een klacht indienen bij de ACM over de ongevraagde commerciële mail, en als genoeg mensen dat doen dan kan X een boete krijgen.

Je kunt ook zelf een zaak beginnen, maar voor één e-mail is dat de geld en de moeite niet waard. Met name is er het probleem dat je je schade niet kunt onderbouwen, want jouw tijd als consument is per definitie nul euro waard. (Als ondernemer heb je iets meer kans, maar hoe duur is je tijd voor het weggooien van een e-mail nou helemaal.)

Een route voor de volhouder zagen we recent bij nieuws dat een Nederlandse LinkedIn-gebruiker 50.000 euro krijgt van Microsoft na herhaaldelijk plaatsen van trackingcookies.

Het betrof hier namelijk dwangsommen: de man had eerder een verbod bij de rechter gehaald tegen het plaatsen van zulke cookies, en dat verbod werd nu aantoonbaar overtreden. In tegenstelling tot schade hoeft een boete niet te worden onderbouwd, daar gaat het alleen om het afschrikwekkend effect.

Het kan, dus maar je moet er wel twéé rechtszaken voor voeren, je dossiers op orde houden én bereid zijn een flinke zak met geld (en tijd) er in te steken. Of dat de moeite waard is?

Arnoud

Mag je van de AVG nog backups maken op eenmalig beschrijfbare media?

Door Stefan Kühn - Eigen werk, CC BY-SA 3.0, Koppeling

Een lezer vroeg me:

Ik maak in onze organisatie heel traditioneel backups op een Write Once Read Only (WORM) medium. Zo weet ik zeker dat die data niet aangetast kan worden bij cyberaanvallen. Echter, nu zegt onze FG dat dit eigenlijk niet toegestaan is. Van de AVG moet het mogelijk zijn om ook persoonsgegevens uit backups verwijderd te krijgen. Klopt dit? En moet ik dan overstappen naar een ander opslagmedium, met de extra risico’s van dien?
De algemene regel uit de AVG is inderdaad dat áls persoonsgegevens verwijderd moeten worden, dit overal moet gebeuren. Maar je moet dat per verwerking beoordelen. Een account van een webshop-klant opheffen is één ding, diens gegevens uit de financiële administratie weghalen iets anders en de factuur verwijderen natuurlijk nog weer een stap verder.

Bij backups is dus de vraag: moet deze data op deze manier (dus met de persoonsgegevens) bewaard worden, of kan deze al weg? Hiervoor moet je dus kijken naar de reden om de brongegevens te wissen. Gaat het om een kopie van dat klantaccount of een kopie van de factuur? De reden om de brongegevens te moeten wissen, geldt net zo goed voor de backup.

Het is zeker mogelijk dat een backup niet aan te passen is. De AVG eist niet het onmogelijke, dus je hoeft niet naar een meervoudig beschrijfbaar medium over te stappen. Maar je moet wel onthouden dát er een geldig verwijderverzoek ligt voor bepaalde gegevens, zodat je dit bij terugzetten van de backup kunt doorvoeren. Anders is dat klantaccount straks gewoon weer terug of staat dat mailadres weer op de nieuwsbrief geabonneerd.

Dit leidt tot een paradox: je creëert dan meer persoonsgegevens (de “wissen na restore” lijst) in reactie op een verzoek om gegevens weg te gooien. Maar in deze situatie kun je niet anders. De data is pas te wissen na terugzetten van de backup naar een meervoudig beschrijfbaar medium, dus moet je nu onthouden dat je dan die wisactie uitvoert. Dat moet dus zo, en als het moet van de AVG dan mag het van de AVG.

Arnoud

Denk je dat de camera van de buren je huis filmt? ‘Bel niet boos aan’

Photo by Max Shturma on Unsplash

Misschien voel je je bekeken door de beveiligingscamera bij het huis van de buren. Zo opende een recent Nu.nl achtergrondartikel. Ik was blij dat ik mee mocht doen, want ik krijg dit érg vaak in de mailbox en heel vaak leidt het tot onnodige escalatie.

Allereerst: een beveiligingscamera mag alleen je eigen grond filmen, en slechts als onvermijdelijk ook andere grond (10cm stoep dat grenst aan je voordeur). Jij moet uitleggen waarom de camera niet iets gedraaid kon en die 10cm vermijden. Zie mijn recente blog over het privacykapje.

Ten tweede: heb je echt een camera nodig? Ter afschrikking, werd vroeger wel gezegd. Tegenwoordig lijken weinig criminelen zich te laten afschrikken door camerabeelden. Film gerust mijn hoodie, zeg maar. Idem voor gebruik als bewijs: als je niet kunt zien wie het was, houdt het al snel op. Voor kleinschalige overlast kan het wél nuttig zijn, aha het is díe buurman die z’n hond uitlaat in mijn voortuin elke week.

Maar het belangrijkste is: hoe ga je om met een buur met camera? Uit het artikel:

Zo’n gesprek met de buren is niet altijd eenvoudig, weet Marianne Grooten. Zij is coördinator buurtbemiddeling in Zwolle. “Voorkom dat je uit ergernis op hoge poten naar je buren gaat. Het is niet handig om aan te bellen als je boos bent, want dan overval je iemand. Zeg rustig dat je graag iets wil bespreken en vraag wanneer het uitkomt. Creëer een setting waarin je een goed gesprek kunt voeren.”
Je zou denken dat meedenken en een oplossing aandragen – “privacykapje!” – handig zou zijn. Maar doe dat niet meteen:
Een valkuil kan zijn om het meteen over oplossingen te hebben. Dan krijg je meteen een sfeer waarin iemand zich wil verdedigen. Ga ervan uit dat je buren je niet expres willen dwarszitten.
Natuurlijk kun je ook escaleren door een klacht bij de Autoriteit Persoonsgegevens of aangifte. Maar dat leidt zelden tot het gewenste resultaat – handhaving – en als er iets gebeurt vanuit zo’n organisatie heb je hoe dan ook de relatie met je buren fors verpest.

Iedereen raadt om die reden dan ook als eerste buurtbemiddeling aan:

Bij buurtbemiddeling worden de problemen tussen buurtbewoners aangepakt door middel van inschakeling van vrijwilligers in de buurt, die vooraf getraind zijn in conflictbemiddeling. In veel gevallen van burenoverlast gaat het daarbij om problemen, die veroorzaakt worden door als hinderlijk ervaren gedrag van buurtgenoten.
Wat niet wil zeggen dat je nooit mag protesteren of je rechten doen gelden, maar betrek de bredere context. Je woont tenslotte ook ná die boete en ná dat vonnis nog steeds naast elkaar.

Arnoud

Mag een mail aan mij persoonlijk worden doorgestuurd naar collega’s?

Photo by ???? cdd20 on Unsplash

Een lezer vroeg me:

Laatst ontving ik op het werk een persoonlijk aan mij gerichte e-mail, zonder anderen in de cc. Een collega meldde me dat de mail echter naar in ieder geval vier anderen is gestuurd. Deze vier personen hebben maar gedeeltelijk iets te maken met de inhoud van de e-mail. Ik was onaangenaam verrast toen ik dit ontdekte en ben erg benieuwd of dit zomaar mag.
De vraag vermeldt niet of het de afzender van die mail was of een ander die de vier personen de mail heeft geforward. Ik ga er maar even van uit dat er niet iemand in de inbox heeft meegelezen en de mail daaruit heeft gevist om door te sturen.

Mijn vermoeden is dat de afzender na het versturen dacht dat die andere vier het ook moesten weten, dus toen zijn eigen mail doorstuurde. (Hij had ook bcc kunnen gebruiken, maar dat komt vaker in de spambox of valt minder op.) Mogelijk stuurde deze het naar een andere persoon, die vervolgens de vier er bij haalde.

Hoe het ook zij, de AVG biedt hier natuurlijk geen direct antwoord op. Verder dan algemene criteria zoals zorgvuldigheid en dataminimalisatie kom je hier niet mee. Het komt dan dus neer op de vraag of het nódig was die vier te informeren, en of vanuit de positie van de persoon die de mail naar hen vier stuurde die afweging zo gemaakt kon worden. Hier antwoord op geven kan alleen als we concreet weten om welke mail het gaat en waarom die vier het moesten weten.

Stel de mail gaat over een goedgekeurde vakantie-aanvraag, en de vier zijn managers en collega’s die het werk moeten overnemen. Dan lijkt dit me volkomen normaal.

Stel het gaat over een klacht van de afzender richting de vraagsteller, en deze betrekt er alvast maar even HR, de directeur en de vertrouwenspersoon erbij. Daar zou ik iets meer moeite mee hebben, maar vanuit de afzender begrijpelijk als de klacht hem of haar hoog zit.

Stel de mail is een stukje feedback van de leidinggevende, die het deelde met een mede-manager die het naar vier collega’s doorstuurde. Dat zou ik te ver vinden gaan, daar lijkt me geen reden voor te bedenken. Maar wie dat wel kan: ja, dan zou het weer wel mogen.

Vragen als deze krijg ik vaker. Ik krijg sterk het gevoel dat mensen graag vooral een extra stok willen (de AVG) om te kunnen zeggen dat hier illegaal, onrechtmatig is gehandeld ongeacht wat er nu écht aan de hand is. Maar de AVG is geen apart kanaal waarmee je een andere uitkomst kunt forceren dan via de ‘gewone’ route. Als je manager iets legitiems deed, wordt dat niet ineens onrechtmatig als je het in AVG-termen nog een keer navertelt.

Arnoud

Rechter beveelt eigenaar deurbelcamera om privacykapje te plaatsen

Photo by Max Shturma on Unsplash

De voorzieningenrechter van de rechtbank Zeeland-West-Brabant heeft de eigenaar van een deurbelcamera in een kort geding bevolen om een privacykapje te plaatsen. Dat meldde Security.nl onlangs. Een mooie nuance in de discussies over beveiligingscamera’s bij buren.

Uit het vonnis blijkt dat het inderdaad gaat om een burenruzie: beiden hebben camera’s geplaatst die (gedeeltelijk) terrein van de buren filmen. Opmerkelijk genoeg hebben beide buren securitybedrijven de camera’s laten inspecteren, en die zagen allebei dat er “privacy zones” waren aangemaakt en/of gedeeltes van beeld uitgepixeld waren.

Deze opstelling maakt dat de onderzochte camera’s geen inbreuk op de privacy van de buren maakt. Ook de zorg dat de camera’s stiekem geluid opnemen, was weerlegd:

De voorzieningenrechter begrijpt uit de stellingen van [buren A] ter zitting dat bij hem de vrees bestaat dat [buren B] (de instellingen van) de camera’s kan veranderen waardoor er weer zicht is op het perceel, en de woning van [buren A] , dan wel dat de camera audio opneemt en [buren A] – zonder dat hij dit weet – alsnog in zijn privacy wordt aangetast. Hoewel de voorzieningenrechter begrijpt dat deze vrees kan bestaan, is niet gebleken dat hiervoor grond bestaat. [buren A] heeft niet aannemelijk gemaakt dat dit ook zal gebeuren. [buren B] heeft ter zitting verklaard dat hij de instellingen van zijn camera’s niet zelf kan wijzigen en dat hij dit uit handen heeft gegeven aan MB Security Systems, daarbij heeft [buren B] aangegeven geen belang te hebben bij het veranderen van de stand en instellingen van de camera’s of het aantasten van de privacy van [buren A] .
Ik heb nog nooit zo’n nette camera-discussie gezien, en de oplossing om je camera te laten beheren door een extern bedrijf (als particulier) is voor mij ook nieuw.

Het privacykapje (een fysiek ding naast of om je camera) kwam in beeld bij de deurbelcamera:

Uit het door [buren B] overgelegde beeld van de deurbelcamera (productie 2 van [buren B] ) blijkt dat het perceel van [buren B] zichtbaar is via de deurbel en ook een aanzienlijk deel van de openbare weg voor de woningen van partijen. Hoewel [buren A] een foto heeft overgelegd (productie 9 van [buren A] ) waaruit volgt dat op 13 september 2024 het zicht op het perceel van [buren B] is afgeschermd door een privacy mask, is het zicht op de openbare weg niet afgeschermd. Dit zicht beslaat een groot deel van het beeld en is dusdanig dat de weg, het pleintje voor de woningen van partijen en ook de woning aan de overzijde van het pleintje zichtbaar zijn. Dat betekent dat als [buren B] over de openbare weg gaat, hij in het zicht van de deurbelcamera is.
Zul je net zien dat precies die camera niet onderzocht was, zodat niet duidelijk is wanneer deze precies aan gaat en voor hoe lang deze dan opneemt. Omdat het gaat om een kort geding, besluit de rechter dat [buren A] een privacykapje moeten plaatsen.

Zelf geef ik bij beginnende discussies over camera’s altijd het advies om met fysiek afschermen te beginnen. Privacyzones, uitpixelen en wat dies meer zij is leuk maar kan altijd ongedaan gemaakt worden zonder dat de buren dat merken. En niet iedereen kan of wil de camera’s uitbesteden bij een extern bedrijf.

Arnoud


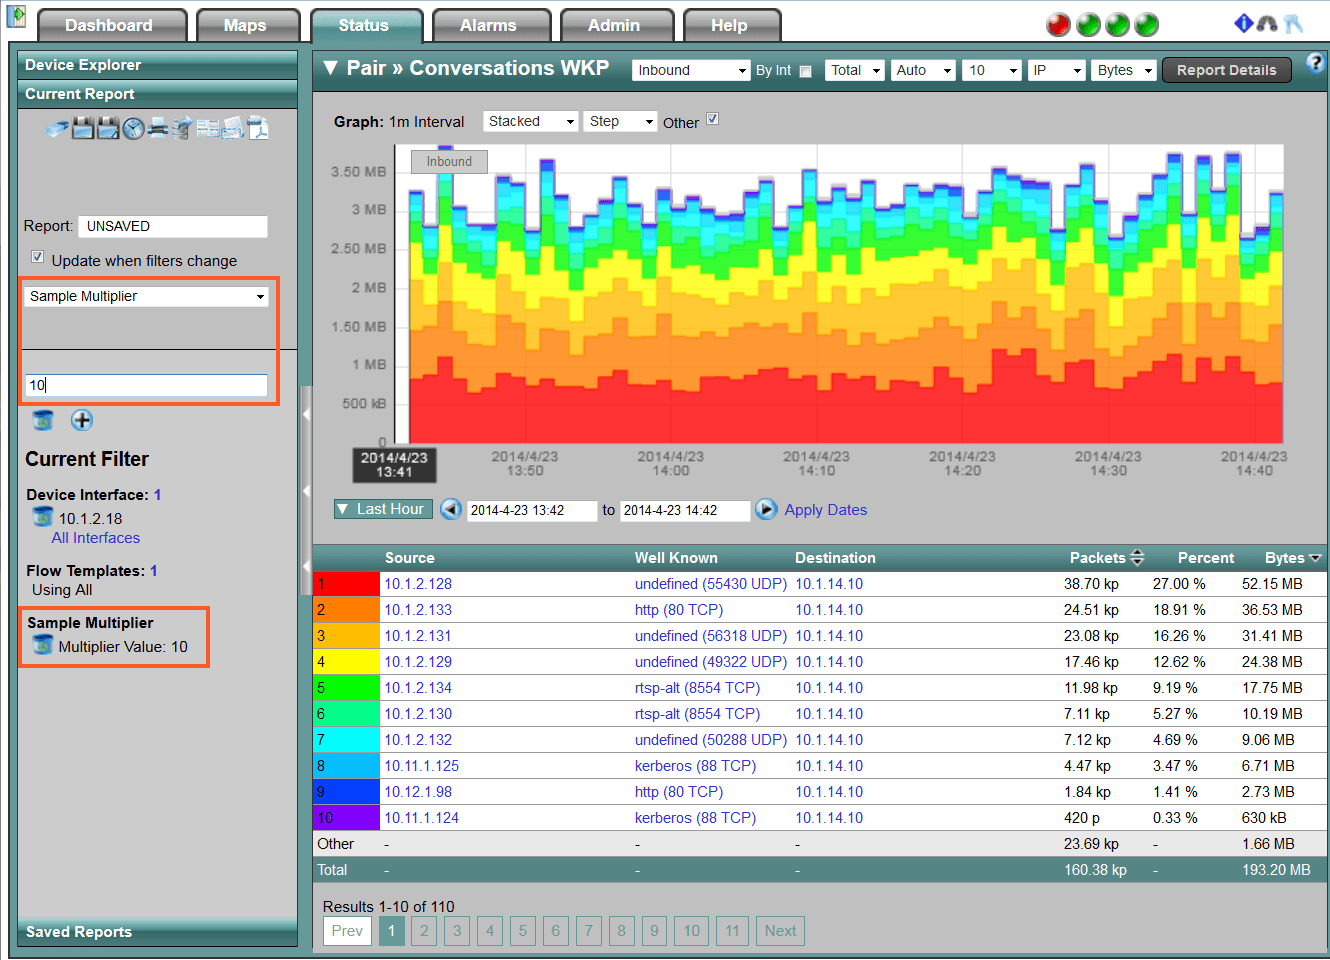
Mag een provider netwerkdata analyseren als daar IP-adressen (en dus persoonsgegevens) in zitten?

Illustratie van sampled netflow monitoring. Bron: Plixer

Een lezer vroeg me:

Veel IT transit providers houden zogeheten sampled netflow data bij van alle data door hun netwerk. Ze kunnen daarmee DDOS aanvallen en andere problemen in het netwerk detecteren. Hierin staat echter metadata zoals source/destination IP addressen. Sampled betekent dat niet alle verbindingen worden opgeslagen maar alleen een fractie hiervan. Dit lijkt een standaardpraktijk te zijn binnen de netwerk-wereld, maar ik vroeg me toch af hoe dat zit onder de AVG? IP-adressen zijn toch persoonsgegevens?
De vraag of IP-adressen persoonsgegevens zijn, is een buitengewoon complexe omdat ze uitgaat van een kwalificatie die de techniek overstijgt. Het korte antwoord is: een IP-adres is een persoonsgegeven als je het, gebruikmakend van context, kunt koppelen aan een levend mens. Het lange antwoord gaat in op het hoe dan.

In veel gevallen gaat die discussie over zaken waarin een partij wil weten wie er ‘achter’ een IP-adres zit, zoals bij schadeclaims wegens auteursrechtinbreuk of opsporing van criminaliteit door Justitie. Die IP-adressen zijn dan meestal in beheer bij internetproviders, die uit eigen logs kunnen zien tussen welke tijdstippen deze bij welke klant in gebruik was, en vervolgens de NAW gegevens van die klant kunnen afgeven.

Sinds het Breyer-arrest uit 2014 (C-582/14) is voor juristen vaststaand dat IP-adressen persoonsgegevens zijn, zelfs als alleen een derde partij (die ISP dus) ze aan nadere identificerende gegevens kan verbinden. De vraag voor jou is of het redelijkerwijs haalbaar is dat jij die derde over kunt halen om dat te doen.

Natuurlijk ligt dat anders bij IP-adressen die niet aan abonnees te verbinden zijn, zoals dat van zakelijke routers of machines. Alleen: hoe wéét je wie of wat er achter een IP-adres zit? Veilig is daarom er van uit te gaan dat het IP-adres door een persoon wordt gebruikt. Oftewel, inderdaad: ‘ieder IP-adres is te allen tijde een persoonsgegeven’ is het enige veilige standpunt vanuit compliance perspectief.

Betekent dit dat de AVG het gebruik van persoonsgegevens verbiedt? Zeer zeker niet.

De in de vraag geschetste techniek is inderdaad een verwerking van persoonsgegevens, maar past duidelijk in de AVG via de route van het eigen gerechtvaardigd belang. “De verwerking van persoonsgegevens voor zover die strikt noodzakelijk en evenredig is met het oog op netwerk- en informatiebeveiliging” is expliciet in de AVG genoemd (overweging 49) als een voorbeeld van zo’n belang. Dat mag dus, mits je kunt onderbouwen dat je gegevensgebruik “strikt noodzakelijk en evenredig” is. Oftewel: je kunt deze analyse niet met minder data doen zonder je niveau fors omlaag te laten gaan.

In dit specifieke geval lijkt me de uitkomst positief. Je moet voor een beetje adequate security echt meer weten dan enkel op hoofdlijnen wat er langs komt op je netwerk. Het gaat daarbij feitelijk alleen om actueel verkeer, informatie over flows die stil komen te liggen worden uit het systeem verwijderd. En het doel is niet het volgen van de personen die via dat IP adres opereren, maar het analyseren van netwerkverkeer en het identificeren van netwerkbedreigingen.

Arnoud