Klanten van je gratis dienst reclame mailen mag als die reclame gaat over de premiumvariant

Photo by RoadLight on Pixabay

De reclamemailregels hebben er weer eentje bij: het is tóch legaal om gebruikers van je gratis dienst ongevraagd reclame te sturen, zolang die reclame maar gaat over de bijbehorende premiumversie. Dat is wat ik opmaak uit het recente arrest (C-654/23) van het Hof van Justitie over de ePrivacy richtlijn.

De ePrivacy richtlijn uit alweer 2002 is de basis voor onze antispamwetgeving, in Nederland artikel 11.7 van de Telecommunicatiewet. De kern is simpel: ongevraagde reclame per mail (en sms, appbericht, Linkedinbericht et cetera ook) mag alleen met voorafgaande specifieke toestemming. Niks legitiem belang, toestemming.

Voor klanten is er een uitzondering:

[C]ontactgegevens die hij heeft verkregen van zijn klanten in het kader van de verkoop van een product of dienst, [mag een ondernemer] gebruiken voor het overbrengen van ongevraagde communicatie voor commerciële doeleinden ten behoeve van eigen gelijksoortige producten of diensten.
Daar hoort dan wel weer een opt-out bij, wat de reden is dat iedereen op z’n bestelformulier het vinkje voor de nieuwsbrief vooraf aangevinkt heeft. Dat mag dus, omdat zo’n bestelling dan een “verkoop van product of dienst” is, de nieuwsbrief “gelijksoortige” producten promoot en het weghalen van dat vinkje de opt-out oplevert.

Bij gratis diensten zei iedereen altijd dat dat niet mag, want een gratis dienst “koop” je niet. Maar in deze zaak komt het Hof van Justitie tot de opmerkelijke conclusie dat je die wél koopt, althans dat sprake is van “een verkoop”, in het specifieke geval dat de reclame gaat over de premiumversie naast de gratis dienst.

De kern van de redenering is dat er iemand betaald heeft voor de gratis dienst, namelijk de aanbieder zelf vanuit het marketingbudget van de betaalde dienst. De A-G had dat ook al geconcludeerd: “niet vereist [is] dat de verrichte dienst wordt betaald door degenen aan wie de dienst wordt verleend. Hieruit concludeert het Hof dat er dus betaald is voor deze gratis dienst, zodat het versturen van reclame op de opt-out basis mag.

Het Hof zegt dan:

Ten eerste sluit de bewoordingen van artikel 13, lid 2, echter niet uit dat de voor een „verkooptransactie” in de zin van die bepaling vereiste vergoeding kan worden betaald door een andere persoon dan de ontvanger van het product of de dienst die het voorwerp van die transactie vormt.
Dat is op zich waar, maar de bewoordingen “klant” en “verkoop” sámen maken duidelijk dat het hier gaat om situaties waarin de ontvanger van de mail de betalingstransactie verricht. Ik koop een boek – ik ben de klant. Ik krijg een boek gratis van de uitgever – ik ben geen klant. Volgens mij is dat vrij basaal.

Ook wijst men naar overweging 41 van de richtlijn, die simpelweg verwijst naar “in het kader van een bestaande klant-leverancierrelatie zonder die relatie verder te kwalificeren”. Dus dan zou de sponsor de “klant” zijn.

Maar dat klopt nadrukkelijk niet, want verderop staat dan dat bij die relatie “de klant duidelijk en separaat [dient] te worden geïnformeerd over het gebruik daarvan voor direct marketing en de gelegenheid te krijgen dat gebruik te verbieden.” En dat is alleen zinnig als de ontvanger van de mail de klant is. Waarom zou de sponsor een opt-out moeten geven?

Arnoud


Mag een organisatie AI-gebruik van medewerkers monitoren?

Photo by geralt on Pixabay

Een lezer vroeg me:

Onze organisatie is erg bezorgd over fouten bij gebruik van AI, met name door het uploaden van persoonsgegevens of vertrouwelijke informatie. Men heeft nu aangekondigd alle verkeer naar zulke diensten te monitoren en steeksproefgewijs te controleren. Mag dat zomaar?
Dat mag, maar niet zomaar.

Het monitoren van internetverkeer van medewerkers is al sinds jaar en dag een onderwerp met juridisch kader. Dat het hier specifiek over AI-diensten gaat, is bijzaak. Het gaat om de risico’s: onbevoegd gebruik van persoonsgegevens, lekken van bedrijfsgeheimen, of zaken als reputatieschade veroorzaken. Die risico’s zijn legitiem en daar mag je maatregelen op nemen.

Tegelijkertijd is het monitoren van ict-verkeer van werknemers een inbreuk op hun privacy. Die heb je ook op het werk, en ook bij gebruik van diensten die niet toegestaan zijn. Want om te kijken of je dat doet, moet je alle ict-verkeer controleren.

Het compromis waar we eigenlijk al een tijdje op uitgekomen zijn, is dat geautomatiseerd scannen in principe mag, maar voor menselijk meekijken moet er meer zijn. En bij acteren op zo’n scan moet je proportioneel handelen. Een paar voorbeelden:

  • Je mag loggen of mensen naar sites als chatgpt.com of perplexity.ai gaan. Gebeurt dat vaak, dan kun je die mensen een mailtje sturen met de waarschuwing dat dit niet voor zakelijke doeleinden mag. (In de lunchpauze sinterklaasgedichten uit Sjet halen mag wel.)
  • Je mag de omvang van internetverkeer naar zulke diensten monitoren. Wie grote pieken veroorzaakt, kan gericht worden gevraagd wat voor bakken data hij uploadt.
  • Bij zakelijke abonnementen op AI-diensten kun je het loggen van chats verplicht stellen. Je kunt beleid maken dat je daar op basis van trefwoorden in mag zoeken of steekproefsgewijs in mag kijken. (De OR zal dit moeten goedkeuren, als die er is.)
  • De mensen die de logs lezen, zijn apart op geheimhouding gewezen en zijn geen directe collega’s van de gemonitorde mensen.
Bij die laatste zijn zaken als “op basis van trefwoorden” belangrijk omdat je daarmee de impact beperkt. Die trefwoorden zijn over nagedacht, dus beperken de kans dat je allerlei gegevens uit een privéchat voor ogen krijgt.

Arnoud

Waarom hoeven betrokkenen niet binnen 72 uur geïnformeerd te worden over een datalek?

Photo by Pixabay on Pexels

Een lezer vroeg me:

De laatste tijd zijn er verschillende datalekken in het nieuws gekomen waarbij gedupeerden pas weken later werden gewaarschuwd. Ik weet dat in de AVG een meldplicht binnen 72 uur bij de AP geldt voor organisaties, maar waarom is er niet ook zo’n harde deadline voor getroffen personen?
De AVG eist (artikel 33) dat datalekken “zonder onredelijke vertraging” worden gemeld bij de toezichthouder. Om te voorkomen dat mensen te lang dralen, staat er ook een harde deadline van uiterlijk 72 uur na ontdekking bij. Maar wie dan nog niet alles weet, mag een gedeeltelijke melding maken.

De rationele achter deze harde deadline is dat de toezichthouder zo vanaf het begin mee kan kijken en waar nodig aanwijzingen kan geven. Door dat vroeg in het proces te doen, is er nog ruimte voor sturing, kan bewijs nog worden gevorderd enzovoorts.

Naast deze meldplicht bestaat er ook een mededelingsplicht aan getroffen betrokkenen (artikel 34). Deze mededeling moet ‘onverwijld’ gebeuren, maar hier staat geen hard getal bij. De reden om ook dit zo snel mogelijk te laten gebeuren is natuurlijk dat je dan maatregelen kunt nemen zoals je wachtwoorden wijzigen.

Bij deze mededelingsplicht is geen harde termijn genoemd. De AVG geeft daar geen expliciete reden voor. Vermoedelijk is de gedachte geweest dat betrokkenen weinig hebben aan halve informatie, en dat je in die eerste 72 uur vaak nog bezig bent met dingen oplossen. Het is dan denkbaar dat even wachten beter is.

Het is echter niet zo dat je, omdat er geen hard getal staat, je mag wachten tot je een keer zin hebt om te melden. ‘Onverwijld’ is hoe dan ook zo snel mogelijk, en als het weken duurt dan kan de toezichthouder je daar echt voor op de vingers tikken. Lid 4 biedt zelfs expliciet de optie om je te sommeren per direct iedereen te informeren.

Arnoud

Mag je als waterbedrijf mensen mailen dat er een bacterie in het drinkwater zit?

Photo by Tosab Photography on Unsplash

Er is een bacterie gevonden in het drinkwater in de regio Utrecht. Dat meldde RTV Utrecht vorige week. De darmbacterie enterokokken kan gevaarlijk voor de gezondheid zijn. Veel mensen klaagden echter het niet direct van het waterbedrijf gehoord te hebben. Dat mocht niet van de AVG, zei hij spottend.

Volgens RTV Utrecht is het gevaar relatief:

Die bacterie komt van nature ook voor in de darmen van mensen en is niet gevaarlijk voor gezonde mensen. Voor mensen met een kwetsbare gezondheid kan de bacterie wel vervelende gevolgen hebben, zoals een infectie.
Desondanks is het advies breed gegeven om water drie minuten te koken voor consumptie (en werd het bronwater in alle supermarkten diezelfde ochtend leeggekocht). Maar niet iedereen kreeg de waarschuwing van waterbedrijf Vitens. Deels is het probleem dat niet iedere bewoner ook de klant is, zoals bij de verhuurder van een studentenwoning. Maar het blijkt ook juridisch moeilijk te zijn:
Daarnaast hebben sommige klanten toen ze zich ooit aanmeldden bij Vitens of daarna aangegeven dat ze geen mail van het bedrijf willen ontvangen. “Dan mogen we ze wettelijk ook geen mail sturen. Ook niet bij een calamiteit zoals deze.” [aldus een woordvoerder]
Dit doet natuurlijk vreemd aan, waarom zou bij een calamiteit de nood niet de wet breken?

Daarvoor moeten we naar artikel 6 lid 1 punt d AVG, een verwerking die noodzakelijk is om de vitale belangen van de betrokkene of van een andere natuurlijke persoon te beschermen. De AP legt uit:

Een vitaal belang is aan de orde als het over een belang gaat dat essentieel is voor iemands leven of gezondheid. En u die persoon niet om toestemming kunt vragen om persoonsgegevens te verwerken. Bijvoorbeeld wanneer er acuut gevaar dreigt, maar iemand bewusteloos is of mentaal niet in staat om toestemming te geven.
Ik ken deze grond vooral uit de boekjes, want er wordt zeer zelden een beroep op gedaan. Overweging 46 noemt als voorbeelden natuurrampen en door de mens veroorzaakte rampen, en deze infectie is zeker niet op dat niveau. Daarbij komt dat de verwerking ‘essentieel’ moet zijn, dus niet “handig” of “beter uitkomend” dan andere vormen.

Belangrijker is voor mij dat een beroep op deze grondslag (overweging 46) alleen mogelijk is als je geen andere grondslag kunt inroepen. Hier had vooraf een vraag gesteld kunnen worden “Wilt u bij ernstige risico’s zoals bacteriën een noodbericht krijgen”, en om die reden vervalt deze mogelijkheid.

Blijft (zoals altijd) het gerechtvaardigd belang over. Dat mag altijd, ook zonder toestemming. Niet bij reclame (dat vereist opt-in), maar dit servicebericht is zeker weten geen reclame. Alleen zit je hier dan met het probleem dat bij verkrijging is aangegeven dat men ook geen serviceberichten wil. En dan houdt dat dus op.

Arnoud

Privacy First kritisch op Camera in Beeld: surveillance zonder wettelijke basis vrijdag 31 oktober 2025, 10:16 door

Photo by Scott Webb on Pexels

Stichting Privacy First is kritisch op de politiedatabase Camera in Beeld, omdat het tot surveillance zonder wettelijke basis leidt. Dat meldde Security.nl vorige week. De registratiedatabank komt vaker langs, en elke keer weer is de vraag: waarom kan dat zomaar, gegeven dat heel veel camera’s in strijd met de wet hangen?

De politie legt zelf uit wat het doel van Camera in Beeld is:

Camera in Beeld is een systeem van de politie waar burgers en bedrijven vrijwillig hun beveiligingscamera(‘s) kunnen aanmelden. Dankzij deze informatie weten wij per straat welke beveiligingscamera’s beschikbaar zijn. Als er een misdrijf is gepleegd waarbij camerabeelden kunnen helpen om de daders op te sporen, kunnen wij die beelden gericht opvragen bij de camera-eigenaren.
Het is dus puur een registratiesysteem. Je meldt je aan (via DigiD) en geeft de locatie van je buitencamera(‘s) door. Jaarlijks krijg je een reminder of de informatie nog klopt, en dat is het. Er gaat niemand langsrijden of het klopt, en er is ook geen check of de camera er legaal hangt. Bij een onderzoek kan de politie je benaderen (dankzij je DigiD aanmelding) en vragen om beelden. Heb je die niet, even goede vrienden.

Dat “geen check of de camera er legaal hangt” is dan wel een dingetje. Een vraag daarover ontbreekt, wel staat er een algemene vraag over de regels waarbij men verwijst naar een factsheet met tips. Die factsheet heeft ook weer wat juridische observaties:

  • Als u uw camera op uw eigen terrein richt, ontkomt u er soms niet aan dat ook de openbare weg wordt gefilmd. Dit moet zo beperkt mogelijk zijn. Voor een deurbelcamera gelden dezelfde regels als voor een gewone beveiligingscamera.
  • Maak duidelijk dat u een camera heeft hangen, bijvoorbeeld met een bordje of sticker.
  • Burgers mogen beelden maximaal 28 dagen bewaren.
  • Opgeslagen beelden mogen niet bereikbaar zijn voor anderen.
Dit is op zich een prima samenvatting (al is die 28 dagen arbitrair), maar nergens lees ik of de camera gericht mag worden op de openbare weg. En dat is het pijnpunt: dat mag in beginsel niet, want je krijgt de belangenafweging uit de AVG niet rond.

Mijn flauwe antwoord hierbij is altijd dat de politie niet over de AVG gaat, en dus geen rekening daarmee hoeft te houden in haar communicatie. De AVG is bestuursrecht met een eigen toezichthouder. Ander loket meneertje.

Beveiligingscamera’s lopen wél tegen het wetboek van strafrecht aan. Artikel 441b Strafrecht verbiedt het maken van afbeeldingen van personen (foto’s, video) met een aangebrachte camera waarvan “de aanwezigheid niet op duidelijke wijze kenbaar is gemaakt”. Dat is dus waarom er bij bedrijven en openbare gebouwen cameratoezicht-bordjes hangen.

Particulieren doen dat zelden, en waar zou je dat ook ophangen? In de voortuin is rijkelijk laat, want het bordje moet zichtbaar zijn voordat je in beeld bent. Op de lantaarnpaal op de hoek mag niet, die is niet van jou. En vaak speelt ook mee dat mensen het liever niet te hard bekend maken, want daar komt ruzie met de buren van.

Formeel dus allemaal in overtreding, geldboete derde categorie (geen misdrijf trouwens). Ik kan geen beleidsregels vinden over wanneer de politie hierbij ingrijpt of niet. Dat lijkt me ook lastig: het voordeel van deze camera’s bij ernstige zaken is evident. Het nadeel is meestal slechts abstract, dus waarom zou je dan vervolgen? Maar expliciet zeggen dat je niet vervolgt, maakt ingrijpen onmogelijk als er zo’n burenruzie van komt.

Arnoud


Mag een veiligmailenplatform eigenlijk wel zien wat er in de onderwerpregel staat?

Photo by Brett Jordan on Unsplash

Een lezer vroeg me:

Verschillende organisaties in mijn omgeving, waaronder mijn zorgverlener, maken gebruik van een platform voor het versturen van “beveiligde e-mail”. Zodra de zorgverlener een bericht via dit platform verstuurt ontvang ik een e-mail van het platform met daarin een link. Deze link wijst naar een beveiligde webpagina om het bericht te lezen. Nu bevat de e-mail die het platform verstuurt ook het onderwerp van het bericht, en dat is dan medische informatie (herinnering afspraak voor uw wortelkanaalbehandeling). Ik vraag me af of dat wel mag, immers het platform kan zo die medische informatie inzien.
Dergelijke platforms worden zeker in de zorg veel gebruikt, omdat het daarmee eenvoudiger mogelijk is om aan de AVG te voldoen in de communicatie met patiënten of cliënten. De dienstverleners hebben certificeringen, worden contractueel aan van alles gebonden en zijn aan te spreken op fouten. Een e-mail is misschien sneller verstuurd, maar kan al die eisen niet halen.

Lang niet alle platforms gebruiken volledige end-to-end encryptie waarbij alleen afzender en ontvanger het bericht kunnen lezen. Dit betekent dat de dienstverlener in het midden in theorie in staat is om die berichten te lezen. En als daar dan medische of andere gevoelige informatie in staat, dan zie ik hoe dat op zijn minst onprettig kan voelen.

Tegelijkertijd: de AVG eist niet dat alle persoonsgegevens volledig afgeschermd worden voor allen anders dan de ontvanger. Je moet gepaste en adequate maatregelen nemen, maar in een situatie als deze kun je prima volstaan met een contractuele afspraak dat er niet naar berichten (of onderwerpregels) wordt gekeken. De dienstverlener zit al zodanig ingekaderd dat het echt niet nodig is om te eisen dat onderwerpregels neutraal worden ingesteld (“Nieuw bericht van uw zorgverlener”).

Arnoud

Kredietbeoordelaar Experian vertrekt uit Nederland na miljoenenboete Autoriteit Persoonsgegevens

Photo by PabitraKaity on Pixabay

De Autoriteit Persoonsgegevens heeft Experian een boete van 2,7 miljoen euro opgelegd wegens ongeoorloofde datahandel. Dat meldde Nu.nl onlangs. Experian gaat niet in beroep en stopt zijn werkzaamheden in Nederland. Dat voelt als een heftige reactie, maar de onderliggende motivatie van de boete maakt het begrijpelijk.

Zoals Nu.nl de bedrijfsvoering van Experian uitlegt:

Experian maakte op verzoek van klanten, zoals telecombedrijven en webwinkels, kredietwaardigheidsrapporten over mensen. Zo wisten de bedrijven vooraf of klanten in staat waren om aan betalingen te voldoen. Ook kwam door de rapporten aan het licht of er een risico op wanbetaling was.
Dat vergt natuurlijk een berg persoonsgegevens, dus het is niet raar dat de AVG hier geldt en de Autoriteit Persoonsgegevens hier naar kijkt. Uit het persbericht van de AP haal ik dat het vooral misging bij de informatieplichten: mensen kregen een krediet of lening niet, en pas achteraf ontdekte men dat dit op basis van een Experian-kredietscore was. Ook verzamelde men veel meer gegevens dan nodig.

Je zou zeggen: doet zo’n winkel dat dan niet, “Uw kredietscore is volgens Experian te laag dus graag vooraf betalen”? Maar de AP merkt Experian zelf als verwerkingsverantwoordelijke aan. En dat is terecht: de winkels hebben nul invloed op wat Experian doet. Het hele punt is juist dat dat de winkels alleen een score willen horen.

Maar dan moet Experian zelf dus wel naar mensen toe zeggen “op basis van dit gegeven is je kredietscore gedaald” of “je huidige score is dit, op basis van X, Y en Z”. Dat gebeurde niet, althans niet altijd.

Dit raakt aan de fundamentele vraag of Experian haar grondslag – uiteraard gerechtvaardigd belang – wel rond krijgt. Als je overal gegevens vandaan haalt, die niet altijd over krediet of betaalgeschiedenis gaan, en dat niet uitlegt, dan is de score nogal een verrassing voor mensen. En dat is een probleem:

Dat geldt te meer voor de gegevens die Experian verkrijgt uit niet-openbare bronnen , zoals de negatieve betaalregistraties bij haar klanten. Met name ten aanzien van deze negatieve betaalregistraties bij haar klanten kan in dit geval niet (zonder meer) worden gesteld dat een betrokkene op het tijdstip en in het kader van de verzameling van de persoonsgegevens redelijkerwijs mag verwachten dat verwerking ten behoeve van kredietwaardigheidsbeoordelingen kan plaatsvinden.
Het verbaast me wel dat Experian kiest voor een volledig vertrek. Data van Nederlanders wordt ook gewist, en zo te lezen wordt het dus onmogelijk om nog kredietscores voor Nederlanders op te vragen. In andere Europese landen blijft men wel actief, wat dan weer raar aandoet omdat de AVG in principe overal hetzelfde zou gelden.

Arnoud PS: Abusievelijk vermeldde ik “Nexperia” in de koptekst. Dit is aangepast.

Kan een platform de voorwaarden met terugwerkende kracht herzien om AI te kunnen trainen met alle gebruikersdata?

ananitit / Pixabay

Een lezer vroeg me:

Veel is al gezegd over de recente aankondiging van Linkedin om standaard gebruikersposts en -data te gebruiken om AI te trainen. Wat mij opviel is dat het ook gaat om gegevens die vele jaren teruggaan, tot zelfs 2003! Kun je werkelijk je gebruiksvoorwaarden of privacy policy zo met terugwerkende kracht herzien?
Inderdaad gaat Linkedin binnenkort gebruikersdata gebruiken om AI systemen mee te trainen. Men gebruikt daarbij een opt-out systeem, wat erop wijst dat men zich AVG-technisch beroept op het gerechtvaardigd belang. Daarbij is immers een opt-out verplicht (artikel 21), waarbij formeel je dan redenen moet opgeven maar in de praktijk “ik wil het niet” geaccepteerd wordt.

Naast een uitzondering van privéberichten heeft LinkedIn gezegd niet te trainen op gegevens van minderjarigen. Ook salarisgegevens en sollicitatiegegevens worden niet meegenomen in de training.

Blijft de vraag: hoe kunnen en mogen ze dan teruggaan tot 2003? De reden daarvoor is even flauw als simpel: men stelt het recht te hebben om te trainen op alle data die er nu is. De datum waarop die data werd geschapen, is daarbij irrelevant.

Ook als je het vanuit auteursrechtelijk perspectief bekijkt, is het kort en goed niet van belang wanneer de data werd geplaatst. Je kunt vanaf vandaag bepalen dat alle aanwezige werken mogen worden gebruikt. Dat is dan geen wijziging met terugwerkende kracht. Dat zou het pas zijn als je ook zegt “oh ja we hebben de afgelopen vijf jaar getraind op je data, bij deze verklaren we dat alsnog legaal”. De enige manier om hier wat tegen te doen, is actief je oude berichten weghalen.

Arnoud

Chatbots geven vertekend stemadvies, mag dat van de AI Act (en de AVG)?

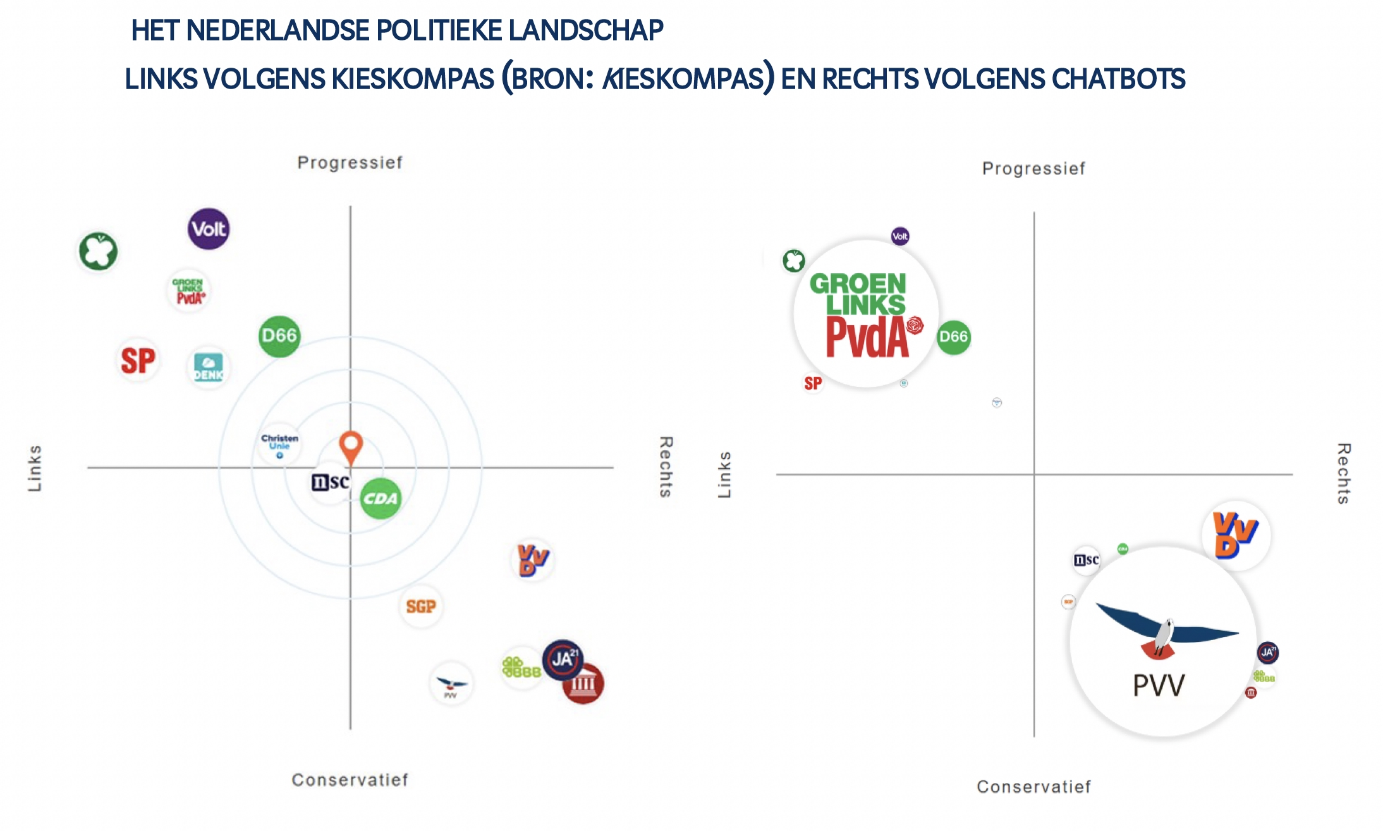
Bron: Onderzoek Autoriteit Persoonsgegevens

Een onderzoek van de Autoriteit Persoonsgegevens laat zien dat chatbots niet neutraal functioneren in vergelijking met traditionele stemhulpen, zoals Kieskompas en StemWijzer. Dat meldde de toezichthouder vorige week. Goed om te weten, maar het riep bij velen de vraag op: is daar juridisch wat aan te doen, bijvoorbeeld vanuit de AVG of AI Act?

Uit het persbericht:

De AP vergeleek 4 bekende chatbots met de online stemhulpen Kieskompas en StemWijzer. Uit het onderzoek blijkt dat de chatbots opvallend vaak op dezelfde 2 partijen uitkomen, ongeacht de vraag of opdracht van de gebruiker. In ruim 56% van de gevallen staat de PVV of GroenLinks-PvdA bovenaan. Bij één chatbot is dat zelfs in meer dan 80% van de gevallen zo. Andere partijen, zoals D66, SP, VVD of PvdD, komen veel minder vaak als eerste keuze naar voren. Sommige partijen, zoals BBB, CDA, SGP of DENK, zelfs bijna nooit.
Het plaatje hiernaast (klik voor groot) illustreert het effect scherp. Deze chatbots zijn geen databanken met kennis, of zelfs maar analysemachines die verkiezingsprogramma’s lezen en daar een match mee maken. Cynische ik ziet in deze resultaten een simpele vertaling van de links/rechts dichotomie op basis van gescheld op Reddit en elders.

Bij totstandkoming van de AI Act is gesproken over het risico van verkiezingsbeïnvloeding. Daarom staat als hoogrisico aangemerkt

AI-systemen die bedoeld zijn om te worden gebruikt voor het beïnvloeden van de uitslag van een verkiezing of referendum of van het stemgedrag van natuurlijke personen bij de uitoefening van hun stemrecht bij verkiezingen of referenda.
De discussie bij de grote chatbots is echter altijd of deze wel ‘bedoeld’ zijn voor specifieke dingen. Als je alles er mee kan, zijn ze dan voor alles bedoeld of nergens voor? Bovendien, is hier wel spraken van “beïnvloeden” als je een op basis van een vraag een taalpatroon oplepelt met als strekking dat GroenlinksPVDA goed bij je past?

De AVG dan maar, het duizenddingendoekje van het ict-recht? De AP zelf waagt zich er niet eens aan. Ik denk dat je nog net kunt zeggen dat hier sprake is van profileren: mensen stoppen er informatie over zichzelf in, en de chatbot correleert dat met een politiek standpunt. Maar omdat dat vervolgens niet tot een besluit leidt, is daar AVG-technisch weinig mis mee.

Het theoretisch standpunt (en de reden dat ik de AVG ‘duizenddingendoekje’ noem) is dat verwerking van persoonsgegevens juist moeten zijn (art. 5 lid 1 punt d AVG) en deze conclusie dat vrij zeker niet is, of hooguit dan per ongeluk. Daarmee is de verwerking dan onrechtmatig. Maar zo absoluut wil ik ‘juist’ niet lezen.

Sinds maart vorig jaar is er de Verordening politieke reclame. De definitie van dat begrip is nogal breed:

“politieke reclame”: de productie, plaatsing, promotie, publicatie, aanlevering of verspreiding, op welke wijze dan ook, van een boodschap … die van invloed kan zijn op en bedoeld is om het resultaat van een verkiezing of referendum, stemgedrag of een wetgevings- of regelgevingsproces op Unie-, nationaal, regionaal of lokaal niveau te beïnvloeden.
Ik zie zeker hoe deze vertekende chatbot-uitkomsten de potentie hebben om verkiezingen te beïnvloeden, gezien hoe massaal wij Sjet alles vragen en denken dat het antwoord waar is.

Tegelijk twijfel ik of het ‘reclame’ te noemen is, want hoewel het niet nodig is dat de reclame vanuit een politieke actor komt, is wél vereist dat deze “gewoonlijk tegen vergoeding of via interne activiteiten of in het kader van een politieke reclamecampagne wordt overgebracht”. Stemwijzers en stemadviezen zijn gewoonlijk juist niet als reclame bedoeld. Maar het is natuurlijk te makkelijk om met het label “stemwijzer” aan de reclamewetgeving te ontkomen.

De verordening is van toepassing sinds 10 oktober 2025, zodat als we dit politieke reclame vinden, OpenAI en consorten transparant moeten zijn over het wat en hoe. Maar komen we terug bij de discussie: is het oplepelen van een tekst op verzoek wel te zien als een intentie, een bedoeling?

Arnoud

Gegevens van Australische burgers uitgelekt via ChatGPT-gebruik door overheid

Photo by stevepb on Pixabay

Persoonlijke informatie van Australische burgers in de staat Nieuw-Zuid-Wales is uitgelekt door ongeautoriseerd gebruik van ChatGPT. Dat meldde Tweakers vorige week. Dat riep vele vragen op: is dat wel een datalek, waar zijn de gegevens dan beland? En waarom is dit anders dan wanneer je iets naar een clouddienst uploadt?

Het persbericht van de betreffende overheidsdienst legt uit:

The breach occurred when a former contractor of the RA uploaded data containing personal information to an unsecured AI tool which was not authorised by the department. There is no evidence that any information has been made public (…).
Oké, dus een externe partij had een Excelbestand met persoonsgegevens geupload naar ChatGPT. Dat is (in ieder geval in Europa) een datalek in de zin van de AVG, omdat de data in strijd met de beveiligingsmaatregelen bij een ongeautoriseerde derde terecht kwam, namelijk OpenAI.

De achterliggende zorg is natuurlijk dat OpenAI haar taalmodel gaat bijtrainen op de geuploade data. Maar dat daardoor gegevens op straat komen te liggen is niet waarschijnlijk. ChatGPT is immers geen zoekmachine die zo’n Excelsheet lekker als bronbestand aanroept. Dat bijtrainen gaat over statistische patronen herkennen, niet over feitendatabanken bijwerken.

Om die reden zou ik wel durven twisten over of het bij zo’n upload “niet waarschijnlijk is dat de inbreuk in verband met persoonsgegevens een risico inhoudt voor de rechten en vrijheden van natuurlijke personen”, oftewel niet meldingsplichtig. Uit niets blijkt dat OpenAI meer doet dan bijtrainen met je data (en de Terms of Use beperken haar rechten ook tot dat).

Hoe zit dat dan bij uploads naar andere clouddiensten? Ook daar begint het bij de vraag of die dienst geautoriseerd is. Zo niet, dan heb je volgens de definitie een datalek. Alleen zie je daar eerder clausules dat men de bestanden zelf mag herpubliceren, hergebruiken en delen met andere partijen. Dan komt de broninformatie dus elders terecht, buiten de macht en het zicht van betrokkenen.

Arnoud