Denemarken wil verbod op sociale media voor kinderen onder vijftien jaar, is dat een goed idee?

GDJ / Pixabay

De Deense overheid is bezig met een verbod op sociale media voor kinderen onder de vijftien jaar, las ik bij Nu.nl. “Telefoons stelen hun kindertijd”: 60 procent van de jongens van elf tot negentien jaar ziet in hun vrije tijd geen enkele vriend. Duidelijk verhaal, maar is een verbod dan de oplossing?

Denemarken is niet het eerste land met dit voornemen. Australië keurde een wetsvoorstel hierover eind vorig jaar goed. Noorwegen heeft al een tijdje het voornemen maar dat is nog niet in een wet verankerd. In Nederland ligt er sinds maart een motie. En de motivatie is altijd hetzelfde: de invloed van social media op adolescenten is enorm negatief.

Het lijkt simpel te regelen. Al deze diensten verwerken persoonsgegevens van deze kinderen, en de AVG eist dat landen daarvoor een minimumleeftijd in hun uitvoeringswetgeving opnemen. In Nederland is dat 16 jaar, dus eigenlijk hebben we al zo’n verbod.

Alleen: die eis geldt alleen wanneer de dienstverleners de grondslag toestemming gebruiken, en dat doen ze lang niet altijd. Facebook beroept zich bijvoorbeeld soms op “uitvoering overeenkomst”, en we hebben ook nog altijd het gerechtvaardigd belang.

Daar komt bij dat “het mag met toestemming van je ouders” bepaald niet hetzelfde is als “het is verboden tot je zestiende”. Van de zomer hadden we het over de Richtlijn voor schermgebruik kinderen van ons kabinet, waarbij ook de discussie over een verbod oplaaide. Commenter Jeroen schreef toen heel terecht:

Kinderen tot 15 jaar integraal verbieden op “social media” en smartphones integraal verbieden tot groep acht (dat is ca 11-13 jaar) is een slecht idee. Ik denk dat dat niet gaat werken, en is bovendien buitenproportioneel, waarbij je ook inbreuk maakt op de rechten van die kinderen zelf om deel te nemen aan de maatschappij, en om te leren verantwoord om te gaan met die middelen. Je krijgt dan vergelijkbare effecten als met het alcoholverbod tot 21 jaar in de VS: jongeren gaan er lekker omheen werken, of leren niet goed hoe ze hier wel mee om moeten gaan.
Dat laatste zit mij ook dwars. Het is sowieso al moeilijk voor mensen zich staande te houden in het manipulatieve geweld van dark patterns, engagement bait en profilering. En dan zou je dat als kind van 16-en-een-dag ineens kunnen zonder voorbereiding?

Jeroen wees op het de Richtlijn gezond schermgebruik van de VU en UU. Deze onderzoekers laten zien dat een leeftijdsgrens van dertien verstandiger is. Die sluit aan bij de bestaande transitie van basisschool naar voortgezet onderwijs, waar de behoefte aan contact met leeftijdsgenoten en de ontwikkeling van de sociale identiteit ineens veel belangrijker wordt.

Tegelijkertijd is men op die leeftijd nog wel “relatief open voor begeleiding en zijn opvoeders vaak nog nauw betrokken bij hun dagelijkse bezigheden.” Begeleiding en educatie hebben hier dan nog goede kans van slagen, al zal er meer nodig zijn dan “praat met je kind over Tiktok”.

Arnoud


Mag de slagboom van mijn appartementencomplex bijhouden wanneer ik in- en uitrij?

Photo by Mauro Sbicego on Unsplash

Via Reddit:

Een tijdje geleden is er een nieuwe slagboom geplaatst bij mijn appartementencomplex. … Tot mijn verbazing zag ik bij het resetten van de tag die ik gebruik om in- en uit te rijden, dat al mijn in- en uitrijmomenten per appartementnummer worden bijgehouden en opgeslagen. Ik vraag me af of dit eigenlijk wel is toegestaan en of ik hier bezwaar tegen kan maken.
Slagbomen bij parkeerterreinen van een appartementencomplex zijn niet ongebruikelijk. Niemand zit te wachten op buitenstaanders die een eigen (vaak apart betaalde) plek inpikt. En je wilt een makkelijk systeem, dus dan kom je bij de tag die je tegen de lezer houdt.

Bij het bouwen van zo’n systeem is een loggingmodule die per tag de in- en uitrijtijden noteert haast triviaal. Ik zou het haast gek vinden als de slagboombeheerapp geen mogelijkheid heeft om te zien wanneer tag X naar binnen ging.

De vraagsteller heeft tegelijkertijd wel een punt dat voor de VVE de “waarom” vraag essentieel is. Leuk dat het kan, maar moet dat bij ons ook echt aan staan?

We hebben het vaker over toegangssystemen en VVE’s gehad.

[M]et badges [kun je] veel fijnmaziger toegang regelen: wel de hoofdingang en de deur van appartement 3, maar verder niets. En je kunt zelfs bijhouden welke badge wanneer is gebruikt, wat handig is als er schade of andere ongeregeldheden zich hebben voorgedaan.
Een dergelijke motivatie zal er hier ook moeten komen. En daarbij is “je weet nooit of dit nodig is dus we houden het maar bij” echt te weinig. De noodzaak moet expliciet geformuleerd en gemotiveerd.

Ik kan in het algemeen geen noodzaak formuleren om te loggen wanneer iedere bewoner (tag) in- en uitrijdt. Of je naar binnen mag, is ergens geconfigureerd. Maar dat lost zichzelf op: je tag werkt of niet. Misschien is het handig om mislukte pogingen terug te kunnen zien maar zelfs dat vraag ik me af.

Arnoud


Mag ik een naaktfoto van mijn man delen met de partner van zijn scharrel?

"NSFW" by Lockedinthepark is licensed under CC BY-NC-SA 2.0

Een lezer vroeg me:

Afgelopen weekend ben ik er achter gekomen dat mijn man een affaire had, doordat ik foto’s op zijn laptop ben tegengekomen (we kennen elkaars wachtwoorden sinds dag 1) van hem en een andere vrouw tijdens de daad. Mijn man heeft een en ander erkend. Nu overweeg ik de echtgenoot van deze vrouw op de hoogte stellen en hem de foto’s te geven als bewijs. Ben ik dan strafbaar omdat het privéfoto’s zijn?
Het aan anderen geven van naaktfoto’s doet al snel denken aan de term ‘wraakporno’. Dit is een misdrijf, strafbaar in artikel 254ba Wetboek van Strafrecht. Er zijn twee varianten. In de ‘gewone’ variant maak je stiekem “een visuele weergave van seksuele aard” van iemand, of maak je zo’n stiekeme afbeelding openbaar terwijl je weet dat dat wel eens “nadelig” voor die persoon kan zijn.

Er is nog een andere variant, namelijk dat je “van een persoon een visuele weergave van seksuele aard openbaar maakt, terwijl diegene weet dat die openbaarmaking nadelig voor die persoon kan zijn”. Hierbij maakt het dus niet uit of de foto stiekem gemaakt is, maar gaat het erom dat je iemand nadeel bezorgt door het publiceren.

Voor “openbaar maken” is meer nodig dan het aan één persoon laten zien. Grofweg is de eis dat je het deelt met een groep zonder hard deelnamecriterium. Een Reddit-groep met toevallig één deelnemer is dus “openbaar”, een WhatsAppgroep bedoeld voor je directe familieleden is dat niet.

Het delen met enkel de bedrogen echtgenoot is dus geen “openbaar maken”. Ik twijfel daarbij wat de gevolgen zijn als de echtgenoot overgaat tot publicatie, dus wraakporno pleegt. Ben jij dan mede schuldig aan het delict, bijvoorbeeld door het leveren van de middelen? Ik denk alleen als je dit had moeten weten bij het geven daarvan.

Zuiver theoretisch is het inbreuk op het auteursrecht omdat de foto niet door jou gemaakt is. Maar de schade is op nul te stellen want de fotograaf loopt hiermee geen inkomsten mis.

Wederom theoretisch is het een AVG-schending want die foto is een persoonsgegeven en je hebt geen toestemming, en jouw belang bij delen weegt zeer discutabel op tegen het privacybelang van de betrokkenen. Maar ook hier weer geldt: de schade is nul.

Arnoud

Is het strafbaar om te bellen naar een nummer dat je in een datalek hebt gevonden?

Photo by Peggy_Marco on Pixabay

Een lezer vroeg me:

Steeds vaker merk ik dat telefoontjes binnenkomen op telefoonnummers die alleen gevonden kunnen zijn door het gebruik van informatie uit datalekken. Bijvoorbeeld een verkoper die je op je niet publieke privénummer belt of mailt op je privé mailadres, omdat je werkt bij een bepaald bedrijf. Is het gebruik van gelekte informatie op zichzelf eigenlijk strafbaar?
Sinds de Wet Computercriminaliteit III in 2019 is apart strafbaar gesteld het verwerven, voorhanden hebben, aan een ander bekend maakt of geeft, of uit winstbejag hebben of gebruiken van niet-openbare gegevens. Het criterium daarbij is of je “weet of redelijkerwijs moet vermoeden dat het door misdrijf verkregen gegevens betreft.”

Voor de zekerheid is nog als uitzondering toegevoegd dat je niet strafbaar bent wanneer je te goeder trouw mocht aannemen dat het in het algemeen belang was om dit te doen. Dit is met name bedoeld om klokkenluiders en journalisten te beschermen. Een simpel voorbeeld is een stukje uit een datalek publiceren als de organisatie ontkent dat het datalek zich überhaupt had voorgedaan, want dat is technisch het bekend maken van door misdrijf verkregen gegevens. Maar dat is hier dan nodig voor het nieuwsbelang.

Mensen gaan bellen voor verkoopgesprekken op uit datalekken verkregen telefoonnummers dient natuurlijk niet het algemeen belang. Ik zou dat wel het “uit winstbejag gebruiken” noemen, zodat aan dat element van het artikel is voldaan.

De lastiger vraag is of de organisatie wist of moest vermoeden dat de telefoonnummers uit misdrijf verkregen waren. De meeste salesorganisaties schuimen niet zelf internet af op zoek naar willekeurige telefoonnummers, maar kopen die als bestand ergens in. En als de verkoper van die gegevens in het contract verklaart alles legaal verkregen te hebben, dan denk ik dat bewijs van “wist of moest vermoeden” bij de koper heel lastig te leveren wordt.

Natuurlijk kunnen we dan naar die verkoper gaan kijken, want ergens was er iemand die de data uit het lek schraapte en ging bundelen. Dat is niet onmogelijk, maar vooral veel werk. Met de AVG in de hand kun je van de bellende organisatie eisen dat men meldt waar de data vandaan komt (art. 14 lid 2 onder f AVG), al is mijn ervaring dat het gedoe is om meer te krijgen dan “van diverse hoog aangeschreven leveranciers en uit openbare bronnen”.

Arnoud

‘Europese Commissie wil cookiewetgeving voor bedrijven aanpassen’

De Europese Commissie wil de bestaande cookiewetgeving voor bedrijven aanpassen en lastige eisen schrappen. Dat meldde Security.nl begin deze week. Verheug je niet te veel; het is een van de vele, vele proefballonnen die de Commissie oplaat in het kader van de Digital Omnibus Act waarmee men “de regels wil versoepelen”.

De cookiewet is een bijzonder stuk wetgeving. Ze is er gekomen om online tracking aan banden te leggen, maar heeft het uiteindelijk juist alleen maar erger gemaakt. Want tracken mocht nog wel met toestemming, dus ging iedereen popups maken om toestemming te vragen. Sluweriken ontdekten trucs om meer akkoordkliks te krijgen, en daarna kwamen legitiembelanguitzonderingen en werd iedereen totaal cookiemoe.

En dat terwijl die wet eigenlijk geschreven was voor het opslaan en uitlezen van gegevens zoals ongevraagde installaties van software. Hier, een van mijn eerste blogs (2008, toen big data nog op dvd stond)

Een datacentrum in Groningen is juridisch hetzelfde als een cookie op een PC in Eindhoven, vindt de Artikel 29-werkgroep.
Een cookie is natuurlijk ook “informatie”, maar ik blijf erbij dat deze regel nooit bedoeld was om online volgen te reguleren. Al in 2011 zag ik discussie over nut en noodzaak van opt-in, wat in 2014 leidde tot deze tirade waar ik nog steeds achter sta:
Ik zeg het wel vaker: wil je dat mensen geen gekke dingen doen met privacy of persoonsgegevens, dan maak je een wet die zegt: blijf met je rotpoten van andermans persoonsgegevens af. Vind je dat dat óók weer wat te ver gaat, dan ga je in de wet opnemen wat er wel en vooral wat er niet mag en hou je toezicht op de naleving. Wat je alleen vooral NIET moet gaan doen is zeggen: weet je wat, we gaan de burger opvoeden dat ze moeten lezen wat er gebeurt. En al helemaal niet met een popup of tekst die ze moeten accorderen waarna “het in orde is”.
En die waarheid staat nog steeds als een zwerende koe, of hoe ging dat spreekwoord. Het blijft een verkeerde keuze geweest, dat cookiegebruik afhankelijk werd gemaakt van toestemming en dat de sector verder vrijelijk haar gang kon gaan.

Bij Politico meer informatie. Kennelijk is het idee om uitzonderingen voor “simpele” cookies te maken, zoals we in Nederland hebben met first-party analytics. Of om de cookieregels ‘gewoon’ uit de AVG te laten volgen, waardoor je met gerechtvaardigd belang mag tracken als je een mooi verhaal kunt maken hoe dat de privacy niet raakt.

Zoals Itxaso Domínguez de Olazábal? echter zegt:

… the law already makes an exception for cookies that are necessary to deliver a service people explicitly expect, such as remembering items in a shopping cart. “Expanding that category to include [other kinds of] ‘essential’ tracking is misleading, because it risks smuggling in analytics or personalization for adtech,” she added.
Voor mij zou de wijziging vooral een signaalfunctie hebben. Aan de praktijk gaat het geen sikkepit veranderen.

Arnoud


Mag mijn werkgever mij met AI erbij zetten op de kerstborrelfoto?

Photo by JESHOOTS.COM on Unsplash

Een lezer vroeg me:

Bij mijn werkgever is goed gebruik dat bij de kerstborrel een groepsfoto wordt gemaakt van het hele kantoor. Natuurlijk missen er altijd mensen, maar dit jaar had HR bedacht om die mensen er middels AI bij te zetten “want dan is het team compleet”. Hiervoor zouden ze dan de foto’s van intranet gebruiken. Mag dat zomaar? Ik kan me niet herinneren hier toestemming voor te hebben gegeven.
Foto’s van werknemers worden voor allerlei doelen gemaakt. Hier voor identificatie naar collega’s toe op intranet (het smoelenboek), vaak ook voor je zakelijk Office-account, soms zelfs op de bedrijfsbus.

De vraag hier is of je die foto’s mag hergebruiken voor een ander doel, namelijk het (met AI, maar had ook Photoshop kunnen zijn) verrijken van de kerstborrelfoto zodat het lijkt of een afwezige collega er toch bij was. In de AVG heet dat de “verenigbaarheid” met het oorspronkelijke doel, en de discussie komt dan neer op of jij dit mocht verwachten toen je de data verstrekte.

Ik vind het erg moeilijk voorstelbaar dat mensen bij identificatie-foto’s moeten verwachten dat HR daar leuke dingen mee gaat doen. Dit los van de vraag of de grondslag toestemming was, legitiem belang of noodzaak overeenkomst, want in al die gevallen moet je specifiek zijn over wat je gaat doen.

Word je specifiek gevraagd om mee te werken aan sfeerbeeld, dan ligt het denk ik iets meer in de rede dat die beelden ook bewerkt kunnen worden. En dat kan ook omvatten dat jij uit je originele setting wordt gehaald en elders in terecht komt. Maar dat is in mijn ervaring vrij uitzonderlijk en vereist een heel voorzichtige benadering, want werknemers kunnen in principe geen toestemming geven onder de AVG omdat de vrijwilligheid ontbreekt.

Ik zie incidenteel ook discussie dat bedrijven foto’s van werknemers (of van events zoals de borrel) zouden gebruiken om AI-modellen mee te trainen. Het doel daarvan is wederom promotie: je kunt zo meer sfeerbeeld over het bedrijf maken zonder steeds modellen en locaties te hoeven zoeken.

Hier zit de meer fundamentele discussie achter of het gebruiken van een portretfoto voor AI-training telt als “verwerking” en wat dat betekent voor het AI-model zelf. De EPDB heeft daar richtsnoeren over uitgebracht, die grofweg neerkomen op “daar moet je zelf héél goed over nadenken”. Men noemt voorbeelden als een chatbot trainen op klantconversaties, wat me zwakjes overtuigt richting dat ook dit in orde zou zijn – aangenomen dat de AI-foto’s die er uit komen geen reproducties van bestaande werknemers zijn.

Onder de AI Act zal zo’n foto trouwens kwalificeren als een deepfake, een synthetische foto die het doet voorkomen alsof die werkelijk bestaande werknemer echt op de borrel was. De foto moet dan expliciet gemarkeerd zijn als zodanig, maar deze plicht gaat pas vanaf 2 augustus 2026 gelden.

Van lang, lang geleden herinner ik me een bedrijf dat van ontbrekende werknemers een grote kartonnen fotoreproductie liet maken die dan naast de aanwezigen kwamen staan. Ik twijfel nu of dat had gemogen van de AVG.

Arnoud


LinkedIn gaat data van Europeanen alsnog gebruiken voor AI-training

Photo by Greg Bulla on Unsplash

LinkedIn gaat gegevens van Europese gebruikers toch inzetten om AI-modellen te trainen. Dat meldde Tweakers onlangs. Eerst zou dit alleen in de VS gebeuren, maar vele Europeanen viel onlangs de bijgewerkte privacyverklaring op. Het betreft openbare berichten en er wordt met een opt-out gewerkt. Gaan we weer: mág dat?

Zoals Tweakers toelicht:

LinkedIn heeft zijn algemene voorwaarden aangepast om de training van llm’s mogelijk te maken. Vooralsnog is het privacybeleid niet bijgewerkt, maar dat gebeurt op 3 november van dit jaar. Vanaf dat moment gaat LinkedIn gebruikerscontent gebruiken voor het trainen van generatieve-AI-modellen. Dat gebeurt voor gebruikers in de Europese Economische Ruimte en in Zwitserland. Gebruikers kunnen zich afmelden voor het trainen met een opt-outformulier.
Het gebruik van een opt-out is gemeengoed, en is natuurlijk gebaseerd op het AVG-duizenddingendoekje van het gerechtvaardigd belang. Alles lijkt de laatste tijd te mogen als je het “gerechtvaardigd belang” noemt. Het ligt iets genuanceerder, want de wet stelt vier eisen aan gerechtvaardigd belang:
  1. Het belang is op zichzelf legitiem,
  2. Het gebruik van de gegevens is proportioneel en redelijk voor dat belang,
  3. Er is goed rekening gehouden met de privacy, zoals door privacyvriendelijke maatregelen inbouwen,
  4. Er is een opt-out ingebouwd, die bij marketing/reclame altijd ingeroepen mag worden en bij andere dingen als je persoonlijke redenen hebt.
Die eerste eis is makkelijk, want het is niet verboden AI-modellen te maken. Dat dit voor zuiver commerciële doeleinden gebeurt, is expliciet geen argument sinds het KNLTB-arrest van vorig jaar. De beperking tot openbare berichten helpt bij eis 2, en er is een opt-out dus ook 4 gaat goed.

Blijft over de privacy-afweging. Linkedin probeert genuanceerd te filteren op wat privacygevoelig kan zijn:

Naast de uitzondering van privéberichten sluit LinkedIn de training ook af als het vermoedt dat een gebruiker minderjarig is omdat die nog op school zit. Ook salarisgegevens en ‘sollicitatiegegevens’ worden niet meegenomen in de training. LinkedIn gebruikt verder profielgegevens, data die gebruikers laten schrijven door de huidige generatieve-AI-functies, gegevens uit groepsactiviteiten en het feedbackformulier om de modellen te trainen.
Met deze afweging en het gegeven dat het een zakelijk sociaal netwerk is waarbij dit soort berichten plaatsen (mede) het doel is, heb ik er wel vrede mee dat deze afweging zo rond komt. Dit voelt voor mij anders dan zeg Facebook, waar mensen ook meer persoonlijke zaken posten (hier grap over “here’s what my divorce taught me on b2b sales”).

Auteursrechtelijk is het nog simpeler. Een licentie zoals voor gebruik om een AI model mee te trainen kun je simpelweg opeisen in algemene voorwaarden. Een mededeling dat je dat gaat doen, is juridisch meer dan genoeg. De enige manier om hier wat tegen te doen, is actief je oude berichten weghalen.

Arnoud


Is het legaal dat WhatsApp haar AI verbindt aan je exportmogelijkheid?

Photo by Alok Sharma on Pexels

Een lezer vroeg me:

Sinds een tijdje heeft WhatsApp de “feature” van Meta AI. Wie dat niet wil, moet (per chat) via “Geavanceerde privacy voor chats” instellen dat deze niet mee kan doen. Echter, dit zorgt er ook voor dat je media niet meer automatisch kan opslaan naar je fotogalerij en het niet meer mogelijk is om chats te exporteren. Dit is toch geen vrije keuze meer? Wat zegt de wet hierover?
Inderdaad is de manier om de Meta AI te weren op zijn zachtst gezegd omslachtig, en als je dit “malicious compliance” zou noemen zou ik het helemaal met je eens zijn. Want het is geen aparte optie, het is deel van wat WhatsApp “Geavanceerde privacy”-instellingen noemt en feitelijk heel wat meer impact heeft dan enkel de AI weren.

Er is geen direct haakje waarmee je hier tegen bezwaar kunt maken. Het concept van vrije toestemming komt natuurlijk uit de AVG, maar dat zou hier dan betreffen dat Meta AI wel of niet mee mag lezen. En dát doe je door die bot te taggen in een chat, wat een duidelijke aparte handeling is. Het probleem is dus vooral dat je gesprekspartner(s) dit kan doen zonder jouw toestemming.

WhatsApp’s eigenaar Meta is in september 2023 aangewezen als een poortwachter onder de Digital Markets Act (DMA) voor deze platformdienst. De DMA kent een aantal plichten speciaal voor de “interoperabiliteit van nummeronafhankelijke interpersoonlijke communicatiediensten”:

  1. Basisfuncties interoperabel maken met andere diensten
  2. Vergelijkbare veiligheidsniveaus (inclusief e2ee) voor gebruikers die via andere diensten communiceren
  3. Alleen de strikt noodzakelijke persoonsgegevens verzamelen van gebruikers, geen persoonsgegvens mengen of gebruiken voor advertenties (tenzij met toestemming)
  4. Geen afhankelijkheden van andere eigen diensten afdwingen (zoals hier een Meta-account verplicht stellen)
  5. Eindgebruikers moeten “effectief” en kosteloos hun data kunnen exporteren
Het is dat laatste waar je hier een punt van zou kunnen maken. Weliswaar kán het, alleen moet je dan de AI-functionaliteit knarsentandend tolereren. Is dat nog “effectief”?

Ik vrees dat de rechter zal concluderen van wel. Uiteindelijk ís de AI-feature optioneel; als geen van beiden deze activeert dan gebeurt er niets. En daarmee lijkt de feature onschuldig genoeg om te kunnen zeggen dat deze een effectieve export niet in de weg zit. Je deelt immers alleen met Meta wat je direct adresseert aan de AI-bot, niet je gehele chat.

Arnoud

Persoonsgegevens zijn dat alleen als je zelf de personen kunt identificeren

Photo by Claudio Schwarz on Unsplash

Wanneer is een gegeven een persoonsgegeven? Maakt het daarbij uit dat je een ander nodig hebt om de identificatie rond te krijgen? Deze vragen leiden al jaren in de AVG-wereld tot felle discussies. Maar nu heeft het Hof van Justitie in het SRB-arrest de knoop doorgehakt; de ‘relativisten’ hebben gewonnen.

De achtergrond van het arrest is simpel genoeg. In 2017 werd de Spaanse Banco Popular Español overgenomen, wat goedkeuring van de Europese Commissie vergde. Na de afwikkeling werd audit- en advieskantoor Deloitte gevraagd om een onderzoek te doen, waarbij ze geanonimiseerde opmerkingen en zienswijzes van betrokkenen kreeg.

Of nou ja, geanonimiseerd: de namen en zo waren vervangen door alfanumerieke codes. Pseudonimiseren, noemt de AVG dat. Voor Deloitte onmogelijk te herleiden, tenzij de  verstrekkende partij (de Gemeenschappelijke Afwikkelingsraad, GAR) mee zou werken. En dat maakt uit, want een aantal mensen was geërgerd door deze verstrekking omdat de GAR niet had gezegd dat dit zou gebeuren.

Persoonsgegevens delen zonder informatie is niet toegestaan onder de AVG (hier dan verordening 2018/1725, de “AVG voor Europese instellingen”). Vandaar dat de vraag ontstond: zíjn het eigenlijk wel persoonsgegevens, die lijsten met codes die aan Deloitte waren verstrekt.

Enerzijds: ja, want je kunt ze terug herleiden als je de medewerking van de GAR krijgt. En sinds het Breyer-arrest weten we dat het daarvoor genoeg is dat je “wettige middelen” hebt die met een redelijke inspanning leiden tot de personen. Je kunt de NAW-gegevens achter een IP-adres bij de rechter opeisen, dus IP-adressen zijn persoonsgegevens.

Anderzijds: zijn ze dan altijd persoonsgegevens, of alleen voor de mensen die in staat zijn die herleiding te doen? Het is raar dat voor mij 192.168.3.41 een persoonsgegeven is, omdat stichting BREIN bij de rechter de NAW-gegevens kan opvragen zeg maar.

Het Hof brengt dan ook een belangrijke nuancering aan. Als jij zelf niet in staat bent de pseudonimisering ongedaan te maken, dan zijn de gegevens voor jou geen persoonsgegevens:

Dit veronderstelt echter ten eerste dat Deloitte bij iedere onder haar toezicht verrichte verwerking van [de zienswijzes en opmerkingen van de klanten] geen mogelijkheid heeft om deze maatregelen ongedaan te maken. Ten tweede moeten die maatregelen daadwerkelijk van dien aard zijn dat zij Deloitte ook beletten om diezelfde opmerkingen te koppelen aan de betrokken persoon door gebruik te maken van andere identificatiemiddelen, zoals een vergelijking met andere elementen, zodat de betrokkene voor deze vennootschap niet of niet meer identificeerbaar is.
Bij jou ligt dan dus wel de bal om aan te tonen dat je die herleiding niet kunt doen. Ja, dat is een omgekeerde bewijslast, maar omdat de hoofdregel toch al was dat het persoonsgegevens zijn is dat hier wel redelijk.

Het is dus een opsteker voor informatiebeveiliging en efficiënt werken: als je persoonsgegevens goed ontdoet van herleidbare informatie, dan kun je een ander er mee laten werken zonder dat die de hele AVG-rambam over zich heen krijgt. En omdat de bewijslast ligt bij de partij die meent dat de gegevens niet (meer) herleidbaar zijn, is het risico daarmee goed te managen.

Arnoud

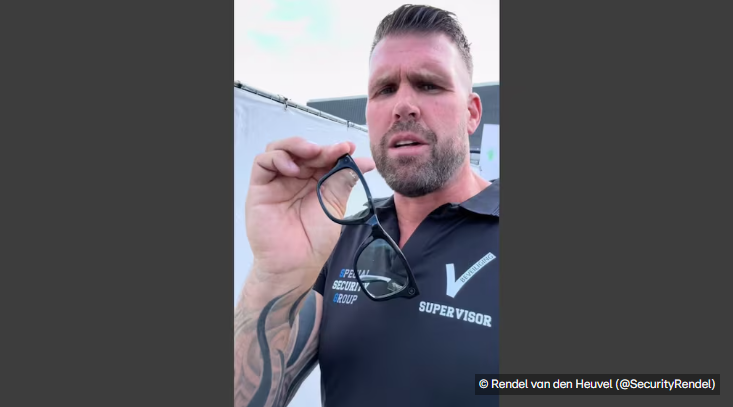
Man filmde stiekem vrouwen bij toiletten op festival Rotterdam met bril, beveiliger waarschuwt

Beeld: RTL Nieuws

Bij een festival in Rotterdam is dit weekend een man betrapt op het stiekem filmen van vrouwen bij de toiletten met een camerabril. Dat meldde RTL Nieuws onlangs. Dit is ict-nieuws want hij deed dat met zo’n Ray-Ban Meta bril-met-camera. Maar ik snap de ophef wel.

Het artikel legt uit:

“Meerdere dames kwamen naar ons toe met de melding dat er een man rondliep bij de vrouwen-wc’s die verdacht rondkeek en zich ook richtte op schaars geklede dames”, vertelt Van den Heuvel aan RTL Nieuws. Daarop hebben ze de man apart genomen en gefouilleerd. “We vonden aanvankelijk alleen drugs in zijn zakken. Maar toen we eens goed keken naar zijn hoofd, dachten we opeens: wat heeft hij nou eigenlijk voor bril op?”
Dat was dus een Ray-Ban® Meta (“a new collection of AI glasses”), die officieel niet in Europa wordt verkocht. De dingen hebben dus camera’s die kunnen fotograferen en video’s maken (maximaal 3 minuten en het vreet batterij, dat wel). Ook zitten er microfoons in, onder meer zodat je met Meta’s AI kunt praten.

Waarom het ding niet in Europa op de markt is, weet ik niet. Een specifieke regel die een bril-met-microfoon-en-camera verbiedt, ken ik namelijk niet. En hoewel ik meteen zie hoe je hier AVG-schendend door het leven mee kunt, betekent dat niet dat verkoop van het apparaat ook een AVG schending zou zijn. Die wet regelt namelijk niets over apparatuur om persoonsgegevens mee te verwerken.

Wat is dan wél strafbaar?

  1. Een gesprek afluisteren waar je geen deelnemer aan bent (art. 139a en 139b Strafrecht), bijvoorbeeld door er naast te zitten en de microfoons het op te laten nemen.
  2. Afbeeldingen van personen (foto én video dus) maken in een besloten ruimte zoals een woning, zonder dat je dat duidelijk kenbaar maakt (art. 139f Strafrecht). (Niet verboden indien in de openbare ruimte want die bril is niet aangebracht op een specifieke plek, 441b Strafrecht).
  3. Zonder toestemming van de geportretteerde een “visuele weergave van seksuele aard” vervaardigen (art. 254ba lid 1(a) Strafrecht).
Afgaande op het nieuwsbericht is hier dus sprake van punt 4, want:
“Op zijn telefoon bleken meerdere video’s te staan waarop te zien was dat hij inderdaad rondkeek op de damestoiletten. Ook was er een beeld waarop hij op zijn knieën zat, en onder een rokje filmde. Obscure [obscene? AE] beelden, die we meteen verwijderd hebben.”
Voor Ray-Ban of Meta is dit niet direct relevant. Zij maken niet dergelijke opnames of beelden. Dat het kán, is niet van belang. Althans niet direct, want reclame maken voor de geschiktheid van dit soort producten voor heimelijk afluisteren of filmen is wél apart strafbaar (art. 441a Strafrecht).

Arnoud