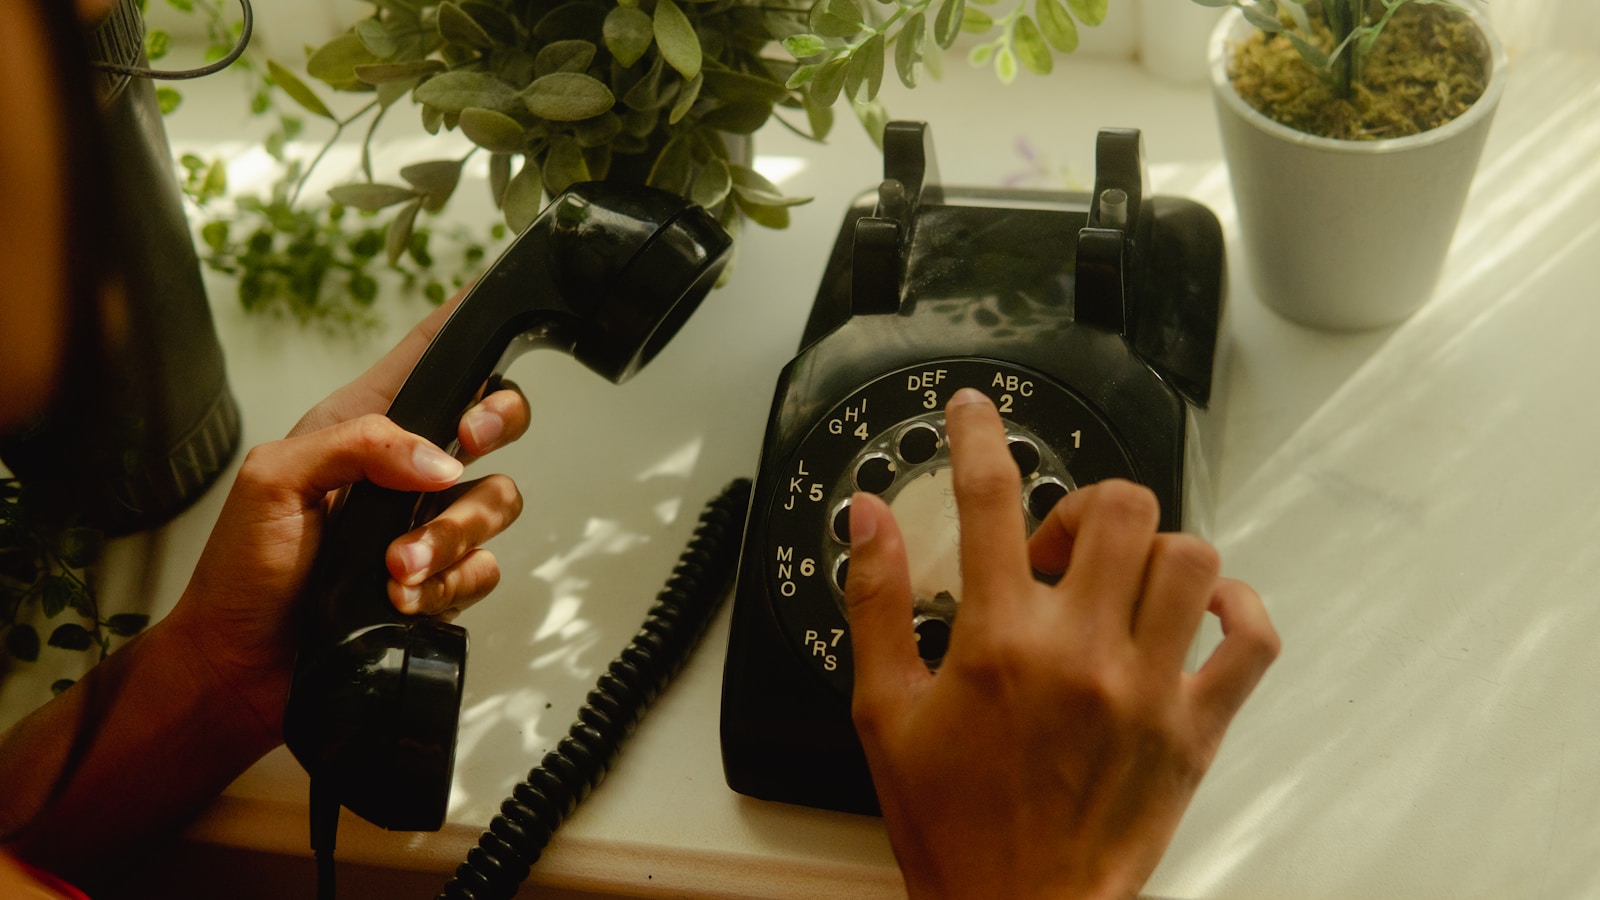
Mag je een AI-transcriptieagent mee laten luisteren naar je telefoongesprekken (zonder dat te melden)?

Photo by Wesley Hilario on Unsplash

Een lezer vroeg me:

Al een tijd gebruik ik voor zakelijke en privébelletjes een AI-agent die mijn gesprekken automatisch transcribeert. Erg handig, ik kan zo altijd terugvinden wat ik heb besproken en de opname dient als bewijs. Maar nu hoorde ik van iemand dat dat verboden is, omdat het bedrijf achter de AI-agent geen deelnemer aan het gesprek is?
De kwalificatie “geen deelnemer aan het gesprek” is inderdaad erg relevant bij de vraag of een gesprek opnemen mag. Het is namelijk strafbaar om telefoongesprekken op te nemen als je daar geen deelnemer aan bent (art. 139a Wetboek van Strafrecht).

Ben je wél deelnemer, dan mag opnemen dus – en zelfs zonder het te melden. Als je opneemt in een zakelijke context, valt de opname al snel onder de AVG en dan krijg je met informatieplichten te maken waardoor je het toch moet melden, maar dat even terzijde.

Hier wordt de opname gemaakt door een derde partij – het bedrijf dat de dienst van AI-transcriptie mogelijk maakt. In het strafrecht is hierin voorzien. De wet omschrijft het namelijk als “zonder deelnemer aan dat gesprek te zijn en anders dan in opdracht van zulk een deelnemer” opnemen van gesprekken. De AI-aanbieder handelt natuurlijk in opdracht van een van de deelnemers, en dat is genoeg.

Vermoedelijk zit er achter het bezwaar van die iemand dat het bedrijf zelf bepaalt wat ze met de opnames doen, naast jou er een kopie met transcriptie van geven. Dat is goed mogelijk, en in de AVG-context leidt dat tot ingewikkelde discussies over of dat bedrijf dan nog steeds verwerker is of een verwerkingsverantwoordelijke met alle gevolgen van dien.

Voor de strafrechtelijke vraag of je de opname mag maken, is dit echter niet relevant. Er ligt een opdracht, meer is er eigenlijk niet nodig. Dat de opdrachtnemer van de opname deze vervolgens bij wijze van spreken op de radio uitzendt, maakt de opname niet strafbaar.

Voor de AVG-context – je transcribeert zakelijke gesprekken – kan het indirect wél relevant zijn. Je klant of wederpartij kan dan willen weten waar de opname heen gaat en wat die partij met de gegevens gaat doen. En minstens zo relevant: wat is de grondslag voor de opname? Toestemming valt immers af, en een noodzaak voor opnemen is er nu eenmaal niet.

Toch maar weer dat gerechtvaardigd belang? Bij een zelfgemaakte opname zie ik dat wel, zeker in een zakelijke context. Als jij dan wat tegen mij zegt, dan mag ik dat onthouden en opschrijven, dus waarom niet opnemen voor bewijsvoering? Goed, bewaartermijnen zijn een ding en er is HVJ-jurisprudentie die zegt “voor het geval dat” is geen belang, maar daar kom je wel uit.

Wat wel blijft staan, is welke positie dat AI-bedrijf heeft ten aanzien van jouw organisatie. Het is zeer waarschijnlijk (zeker bij een simpele app of standaard SaaS oplossing) dat het bedrijf zelf verwerkingsverantwoordelijke is, met grote kans dat de opnames naar de VS gaan. Laat ik dat heel politiek zeggen: dat is een netelige kwestie om geheel AVG compliant in te regelen.

Arnoud

Hoe zwaar moet ik het vestigingsland wegen bij de selectie van een VPN-aanbieder?

Photo by British Library on Unsplash

Een lezer vroeg me:

Op zoek naar een nieuwe mail en VPN provider, waarbij ik vooral het onderdeel privacy belangrijk vind, viel me op dat veel van deze partijen schermen met het feit dat ze in land X, Y of Z zitten en daarom gegevens van gebruikers beter zouden zijn beschermd. Hoe kijk jij als jurist daar tegenaan, hoe zwaar moet ik dat mee laten wegen in mijn selectie?
Inderdaad maken VPN providers vaak expliciet in welk land zij gevestigd zijn. Voor een deel is dat transparantie, zodat je kunt inschatten of het een legitiem bedrijf is en niet een fly-by-night bedrijfje op een eiland ver weg waar je met klachten machteloos staat. Een Zweedse Aktiebolag biedt in ieder geval op papier een goede route voor een juridische claim.

De gegevensbeschermingswetgeving in dat land is minstens zo belangrijk, zeker voor klanten uit landen waar die niet als zodanig bestaat. Zoals in de VS bijvoorbeeld. Dus dan is “het staat in Zweden/Zwitserland/Duitsland” een commercieel voordeel. In die drie landen bijvoorbeeld geldt de AVG (in Zwitserland de FADP, die is equivalent) en alledrie staan bekend om hun strenge daadwerkelijke handhaving van de relevante wetgeving.

Wie een VPN dienst afneemt bij een bedrijf uit dat land, kan dus met redelijke zekerheid stellen dat er niet zómaar getapt zal worden of IP-adressen gevorderd. Voor partijen van buiten Europa weegt dan ook mee dat een rechtshulpverzoek naar justitie daar een moeilijker stap is. Binnen de EU (de meeste lezers zijn Nederlands of Belgisch) zou ik dat niet direct meewegen.

Voor mijzelf zou het om het even zijn uit welk EU-land de aanbieder komt. Binnen de EU weet ik hoe het recht werkt, zodat ik bijvoorbeeld mijn geld terug kan krijgen als de dienst wanpresteert. En op grond van de AVG kan ik erop vertrouwen dat er niet zomaar meegelezen wordt. Maar uiteindelijk is het de reputatie van de provider zelf waar je naar moet kijken.

Arnoud

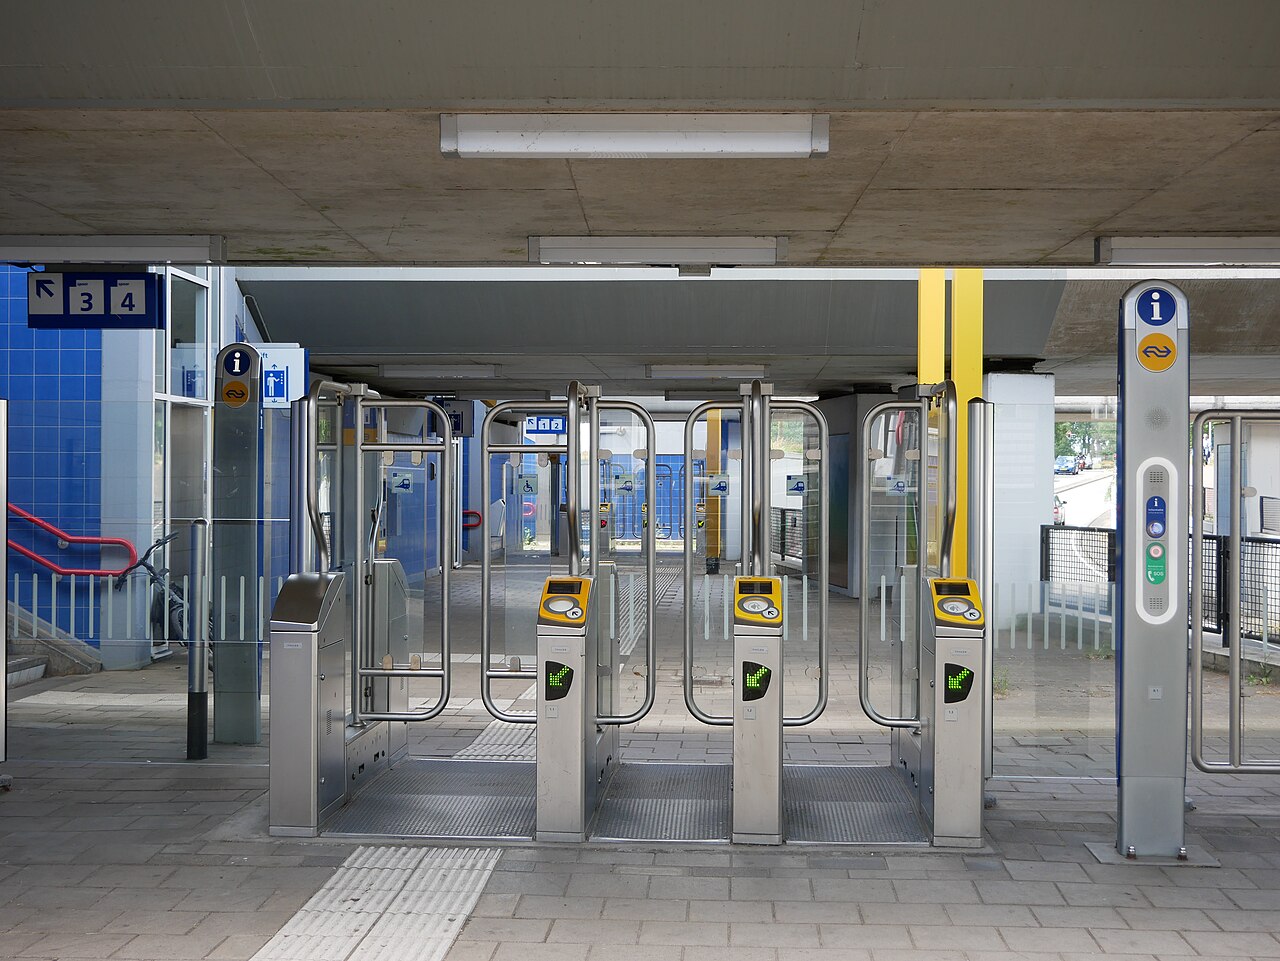
Mag de NS ineens virtuele passen weigeren omdat daarmee zwart wordt gereden?

Foto: Wikimedia Commons

Een lezer vroeg me:

Recent kwam in het nieuws dat ov-bedrijven wegens fraude virtuele betaalpassen blokkeren voor in- en uitchecken. Ik snap het probleem, want door de virtuele kaart na het uitchecken te verwijderen was het niet mogelijk om reiskosten bij de gebruiker af te schrijven. Maar toch voelt het disproportioneel. In plaats van deze kaarten te blokkeren kon Translink de afgelopen 2 jaar ook bouwen aan een systeem om voor specifiek deze kaarten wel een reservering te doen. Mag dit zomaar?
De NS spreekt van “serieus misbruik”, persoonlijk vind ik het moeilijk voorstelbaar dat zo veel mensen zó vaak virtuele kaarten aanmaken om gratis te reizen. Maar ik woon dan ook permanent in een ivoren toren.

De wet kent geen expliciete mechanismen over hoe je om moet gaan met fraude. Afgezien van heel algemene regels zoals redelijkheid en billijkheid zul je dus niets vinden om te toetsen of het mag, wat de NS hier doet. Maar zeker voor de korte termijn lijkt me dit een prima maatregel. Dit sluit het lek en dan ontstaat er ruimte na te gaan hoe je dit structureel oplost.

Natuurlijk dupeer je in de tussentijd de legitieme reizigers die met virtuele passen in- en uit willen checken (en ook gewoon willen betalen achteraf), maar ik zie niet goed hoe je dát 1-2-3 tegengaat.

Zou het als permanente maatregel mogen? Ook hier heeft het recht geen duidelijk antwoord op. Hoofdregel hier is dat je voorwaarden mag stellen bij een aanbod, in dit geval tot een vervoersovereenkomst. En zo’n voorwaarde mag zijn “geen virtuele pas van aanbieders X of Y”, net zoals supermarkten betalen met tweehonderdeurobiljetten mag weigeren of eisen dat je per pin afrekent.

Inderdaad, giraal geld is wettig betaalmiddel maar dat betekent alleen dat áls je een schuld hebt je die via giraal betalen rechtsgeldig voldoet. Niemand is verplicht om een overeenkomst aan te gaan met de eis dat je mág betalen met jouw betaalpas.

Heel misschien is er een haakje naar dat de NS als semi-overheid of publieke dienst mensen niet mag discrimineren. Alleen zie ik de link niet tussen je merk betaalpas en het soort kenmerken waar discriminatiewetgeving over gaat. Het is geen verboden discriminatie om mensen te weigeren omdat ze bankieren bij bank X.

Het recht zal dus geen oplossing geven voor deze situatie. Maar als de impact werkelijk zo groot is, dan zullen NS (of TLS) met de betreffende banken om de tafel gaan. Want het raakt dan de bedrijfsvoering van beiden.

Arnoud

Waarom is het zo lastig schadevergoeding voor datalekken te claimen?

Photo by Christian Dubovan on Unsplash

Een lezer vroeg me:

Waarom is het zo lastig om een schadevergoeding te krijgen als je gegevens zijn gelekt of misbruikt? Ondanks alle datalekken die plaatsvinden en AVG-boetes voor bedrijven zoals Meta hoor ik zelden dat gebruikers een vergoeding krijgen, terwijl het toch om hun data gaat.
Datalekken en ander misbruik van persoonsgegevens zijn helaas aan de orde van de dag. Dit is onder allerlei wetgeving gereguleerd, van AVG tot NIS2 of CRA, maar juridisch spreken we in alle gevallen van een onrechtmatige daad als gegevens niet beveiligd zijn zoals de wet eist. En algemeen geldt, wie een ander een onrechtmatige daad aandoet, moet de schade daarvan vergoeden.

Er zijn allerlei redenen waarom mensen geen schadeclaims indienen. Het is gedoe, je rechtsbijstandsverzekering dekt het niet, je moet een buitenlandse partij aanspreken of je hebt niet eens door dát je gegevens zijn misbruikt. Ook kun je een verhandeling opzetten of het datalek wel verwijtbaar is en dus geen sprake is van overmacht. In dat laatste geval is namelijk géén sprake van onrechtmatig handelen. En hoe weet jij of het bedrijf adequate beveiliging had gehanteerd?

De belangrijkste voor mij is echter dat de schade niet tot nauwelijks te kwantificeren is. Wat kost een gelekt emailadres? Hoe veel schade heb je bij een medisch dossier op straat? Bij een deuk in je auto of een omgeduwde vaas is het antwoord vrij eenvoudig. Bij letsel en smart (inclusief psychisch) kan een deskundige worden bevraagd en zijn er tabellen (zoals de smartengeldgids) waar je richtinggevende getallen uit kunt halen. Dit ontbreekt bij onrechtmatig gebruik van persoonsgegevens.

In 2023 en 2024 bepaalde het Hof van Justitie in een aantal arresten dat het géén automatisme is dat je recht hebt op geld als je persoonsgegevens onrechtmatig zijn verwerkt. Je moet echt aantonen wat je schade is, dat er concreet iets van schade is opgetreden. Dat hoeft niet hoog te zijn, maar moet er wel zijn. Dus speculatief het vermoeden dat het wel eens gebruikt kán worden door criminelen of dat een collega het zou kunnen lezen en dat dat psychische schade geeft, is allemaal niet genoeg. Toon maar aan wat er is misgegaan – én welk bedrag aan schade je daar aantoonbaar door hebt geleden.

Met name dat laatste is dus het probleem. Welk bedrag heb je geleden door een ongewenste mail of een phishingpoging? Meer dan overlast of irritatie is het vaak niet, en daar kun je geen bedrag op zetten. Misschien een paar tientjes als het frequent is, maar niemand procedeert voor een paar tientjes. Bij de diverse massaclaims rondom datalekken is dit iets minder een probleem, want een miljoen tientjes is wél een leuk bedrag om over te procederen.

In Nederland zijn enkele pogingen geweest om hogere bedragen te claimen. Dat is in een enkel geval gelukt bij een onrechtmatig gebruik van medische gegevens, maar eigenlijk in alle andere gevallen afgewezen wegens gebrek aan onderbouwing. Dus tenzij het gaat om medische gegevens of je héél concreet een factuur van schadeherstel kunt laten zien, is er geen route om geld te krijgen bij misbruik van je persoonsgegevens.

In het verleden heb ik wel gepleit voor een staffel met vaste bedragen. Datalekken kosten dit bedrag tenzij aantoonbaar anders. Ik denk nog steeds dat dat de enige echte oplossing is, maar weet dan weer niet hoe we die bedragen moeten ijken.

Arnoud

Mogen internetproviders je internetverkeer onderscheppen als je naar een phishingsite zou gaan?

Photo by Neattrends on Pixabay

Een lezer vroeg me:

Al een tijdje wordt in België het Belgian Anti Phishing Shield (BAPS) gebruikt. Als het Cyber Security Belgium (CCB) oordeelt dat een site een phishingsite is, maken de grote internetproviders een DNS-omleiding zodat je bij een waarschuwingspagina uitkomt. Mag dat eigenlijk wel van de Europese regels of moet dit op basis van voorafgaande toestemming?
Het BAPS is al wat jaartjes actief. Bij het CCB lees ik dat men al in 2022 “ongeveer 25 waarschuwingen naar internetgebruikers per minuut” afgaf. Haar directeur, Miguel De Bruycker, kreeg er zelfs een prijs voor.

Inbreken in internetverkeer moet in Europa binnen de regels van de Open Internet Verordening (2015/531) gerechtvaardigd worden. Hoofdregel hierbij is dat alle internetverkeer gelijk wordt behandeld en je overal bij moet kunnen. Uitzonderingen zijn alleen mogelijk als het gaat om “redelijke verkeersbeheersmaatregelen” of de expliciet genoemde gevallen van

  1. wettelijk verplichte (inclusief door rechters of toezichthouders opgelegde) blokkades of beperkingen
  2. noodzakelijke blokkades om “de integriteit en de veiligheid van het netwerk, van de diensten die via dit netwerk worden aangeboden en van de eindapparatuur van de eindgebruikers te beschermen”
  3. ingrepen om “nakende netwerkcongestie te voorkomen en de effecten van uitzonderlijke of tijdelijke netwerkcongestie te beperken, op voorwaarde dat gelijkwaardige soorten verkeer gelijk worden behandeld”.
Het CCB is geen rechter of toezichthouder, dus (a) gaat niet op. Punt (c) is niet aan de orde, dus moet de maatregel noodzakelijk zijn om eindgebruikers (de mens die in de phish dreigt te trappen) te beschermen.

Uit het beleidsdocument haal ik dat het CCB deze constructie heeft opgetuigd omdat externe partijen zoals Microsoft en Google niet altijd even snel hun lijsten bijwerken als er een Belgische phishingsite wordt gemeld. Extensies zoals SmartScreen helpen dus te weinig.

Dat is een duidelijke motivatie richting noodzaak, want veel phishingtrucs zijn gebouwd om snel resultaat te krijgen. De figuren daarachter weten dat autoriteiten (en de hostingbedrijven waar ze zitten) binnen een paar dagen wel ingrijpen, dus dat is het window waarbinnen men moet opereren. De BAPS maatregel kan binnen bij wijze van een uur genomen zijn.

Natuurlijk kan een site als vals positief op de lijst komen, terwijl geen sprake is van phishing. Maar zo’n vermelding gebeurt dankzij het oudere project BePhish waar het publiek links rapporteert. Dat maakt de kans voor mij klein dat sites valselijk vermeld worden. Ik zie dus niet meteen een reden waarom deze dienst in strijd met Europees recht zou zijn.

Arnoud

Wanneer wordt SMS 2FA nu eindelijk eens verboden?

OpenClipart-Vectors / Pixabay

Een lezer vroeg me:

Regelmatig zie ik nog sites en diensten waar men tweefactorauthenticatie (2FA) aanbiedt via een SMS bericht. Steeds meer experts (zoals het Amerikaanse CISA) zijn het er over eens dat dit echt niet meer kan. Nu weet ik dat de wet (art. 32 AVG) open normen kent, maar wanneer kunnen we zeggen dat dit gewoon niet meer adequaat is?
Inderdaad eist de AVG geen concrete maatregelen maar houdt zij het bij “adequate” beveiligingsmaatregelen. Of 2FA via SMS adequaat is, is dan iets dat de verwerkingsverantwoordelijke moet aantonen. En als er een datalek of ander incident was dankzij bijvoorbeeld sim swapping, dan wordt dat een lastig verhaal.

AVG-toezichthouders zijn niet erg scheutig met concrete adviezen over wat wel of niet adequaat meer is. De AP verwijst heel algemeen naar een factsheet uit alweer 2018 van de NCTV waarin men stelt “Het NIST geeft aan terughoudend om te gaan met het publieke telefoon netwerk (SMS en spraak) als authenticatiemiddel voor tweefactorauthenticatie.”

Uiteindelijk is het een risico-analyse. Als jij als organisatie de kans op sim-swapping of andere aanvallen op het SMS-kanaal verwaarloosbaar acht (bv. gezien de aard van je dienst) of je hebt aanvullende maatregelen om dergelijke aanvallen te mitigeren, dan is dat AVG-technisch prima te verantwoorden. Je moet er dus vooral over nagedacht hebben.

In de context van financiële diensten gelden de security-eisen die voortvloeien uit de PSD2 (Payment Services Directive). De daaronder liggende Strong Customer Authentication Regulatory Technical Standard (SCA RTS) schrijft in artikel 4 expliciet multi-factor authenticatie voor met een aantal randvoorwaarden. In 2018 heeft de Europese Banking Authority nog aangegeven dat SMS mogelijk voldoet voor het communiceren van inlogcodes, maar niet voor het doorsturen van inhoudelijke informatie.

Een update van dergelijke aanbevelingen is eigenlijk de enige manier om de markt in beweging te krijgen, afgezien van ernstige incidenten die met een andere 2FA voorkomen hadden kunnen worden.

Arnoud

Hof geeft opgelichte klant autobedrijf gelijk: e-mailaccount niet goed beveiligd

Photo by AchinVerma on Pixabay

Een klant van een Nederlands autobedrijf kon worden opgelicht omdat de onderneming het eigen e-mailaccount niet goed had beveiligd, waardoor een crimineel het kon gebruiken voor het versturen van een frauduleuze factuur. Dat meldde Security.nl gisteren. In een tussenuitspraak oordeelde het Hof Arnhem dat de gebrekkige beveiliging (ja, artikel 32 AVG) maakte dat het bedrijf aansprakelijk is voor schade die klanten daardoor lijden.

Zoals ik in 2024 blogde, is de zaak in de kern als volgt:

[Koper] heeft een auto van [het autobedrijf] gekocht. Na een betaalinstructie vanuit het e-mailadres van [het autobedrijf] stelt [de koper] het grootste deel van de koopprijs te hebben betaald op een Duitse bankrekening. Achteraf bleek dat een derde via het e-mailaccount van [het autobedrijf] een valse betaalinstructie had gestuurd.
De koper stelde het autobedrijf aansprakelijk voor het gehele bedrag (26.900 euro), met het argument dat de gebrekkige beveiliging van persoonsgegevens de AVG schond. De nepmail naar de klant – die dus echt van het bedrijf af kwam, door een snel geraden wachtwoord – is dan de onrechtmatige verwerking van persoonsgegevens.

Het autobedrijf kreeg de opdracht te bewijzen dat er wél adequaat was beveiligd. Zij kwam daarom met een ‘AVG nalevingsrapport’, wat ik kort door de bocht en tendentieus samenvat als “we zijn maar klein dus we doen ons best en we leunen op onze ISO 27001 gecertificeerde ict-leverancier, maar het gaat om weinig risicovolle verwerkingen”.

Het Hof ziet dat anders, zoals juristen dat zo fijntjes formuleren:

De gedachte achter de beveiligingsverplichtingen die de AVG oplegt, is dat bij de beoordeling daarvan aandacht wordt besteed aan de risico’s die kunnen leiden tot lichamelijke, materiële of immateriële schade voor betrokkenen. Een mogelijk risico is identiteitsfraude.
Ook als het “alleen maar” een verkoopadministratie betreft, kunnen dergelijke risico’s zich prima voordoen. Niet alleen het zeldzame geval van hier, maar ook zaken als nepaankopen op basis van de gevonden klantgegevens of fraude zoals je voordoen als de autoverzekeraar met alle autogegevens bij de hand.

Ik word dan vrolijk om te lezen dat een vaak voorkomende ergernis van mij zich ook hier manifesteert én wordt afgestraft:

In de hierboven weergegeven e-mail van [de ict-leverancier] en het rapport wordt weliswaar geschreven dát [de ict-leverancier] controlemechanismen heeft ingebouwd en ongeoorloofde toegang tot het e-mailaccount van [het autobedrijf] detecteert, maar hoe zij dat doet en welke maatregelen zij dan treft om ongeoorloofde toegang te voorkomen, is niet toegelicht en dat is precies wat het hof mist.
Als ik een euro had voor iedere privacyverklaring of securitypolicy die wel zegt dát men adequate beveiliging hanteert maar niet hóe, dan hoefde ik niet meer te werken. Een passend kader is niet een mooie serie riedels (al dan niet uit ChatGPT) en is ook niet een bulletlijst met van her den der overgetypte maatregelen:
Ook stelt [het autobedrijf] dat zij het beleid voert om ‘niet (langer) ter zake doende e-mails’ direct te verwijderen, maar een toelichting waarom dat een passende maatregel is om de persoonsgegevens op haar e-mailaccount te beveiligen, ontbreekt.
Eén specifiek punt licht het Hof er terecht uit als een zeer relevant issue:
[De ict-leverancier] en de onderzoeker geven geen toelichting op de vraag waarom het passend is dat [de ict-leverancier] bekend was met het wachtwoord van het e-mailaccount van [het autobedrijf] (). Ook is niet toegelicht welke medewerkers van [de ict-leverancier] toegang hadden tot dat wachtwoord en hoe [de ict-leverancier] heeft geregeld dat haar medewerkers daar vertrouwelijk mee om gingen. Het is bovendien niet duidelijk hoe de genoemde maatregelen zich verhouden tot de ISO 27001-certificering van [de ict-leverancier].
Het helpt ook niet mee dat het rapport niet uitwerkt hoe ondanks de “adequate maatregelen” de inlog van buitenaf op de mailacount van het autobedrijf mogelijk was geworden. Of hoe het kon dat dit wel werd gelogd maar niemand wat deed met de logs.

De kern: jij als afnemer van ict-diensten moet borgen én onderbouwen dat de beveiliging adequaat is. Doe je dat niet en het gaat mis, dan krijg jij de rekening. Ik hoop dat je het kunt verhalen op je ict-leverancier, maar dat hangt vrijwel 100% af van gemaakte afspraken over beperking van aansprakelijkheid en vrijwaring van schadeclaims.

En daar zijn we weer bij de #ictzorgplicht: als professionele dienstverlener moet je dus niet slaafs varen op beveiliging die jouw leveranciers (zeg Microsoft) hanteren. Of je klanten enkel melden dat het goed zit omdat je ISO 27001 bent. Documenteer concreet wat je doet tegen bekende risico’s en waarom dat adequaat is.

Wel moet nog bepaald worden wat de schade is en of daar een deel af moet vanwege “eigen schuld”. Maar toch: de AVG heeft meer tanden dan je denkt.

Arnoud

Open source valt vanaf nu buiten de Cyber Resilience Act! Of nou ja, een beetje.

Photo by Polina Tankilevitch on Pexels

In de opensourcewereld maakt de term CRA velen zenuwachtig: de EU’s Cyber Resilience Act komt eraan. Deze wet stelt strenge beveiligingseisen voor slimme producten, op straffe van forse boetes. Omdat die vrijwel altijd vol zitten met open source, geeft dat natuurlijk meteen de vraag of je als vrijwilliger met dat ene OSS pakket die boetes voor de kiezen kan krijgen.

Veel zogeheten ‘slimme’ producten – zo niet allemaal – drijven op open source. Vanaf het begin waren er dan ook grote zorgen hoe de CRA zou uitpakken voor de gemeenschap van OSS-ontwikkelaars. Dat is opgepikt in de definitieve tekst: organisaties die als primair doel hebben opensourcesoftware te onderhouden en verspreiden (“stewards”) krijgen een veel lichter regime.

Grofweg zijn de eisen voor stewards van open source:

  1. Een cyberbeveiligingsbeleid hebben dat met name toeziet op het melden en oppakken van kwetsbaarheden (art. 24 lid 1).
  2. Handelen op verzoeken van de markttoezichthouders wanneer die een kwetsbaarheid of risico zien in een opensourcepakket dat door marktpartijen wordt gebruikt (art. 24 lid 2).
  3. Meewerken aan het melden van actief uitgebuite kwetsbaarheden (art. 14 lid 1) als je betrokken bent bij de productontwikkeling door marktpartijen.
En in artikel 64 (met de boetes) staat dat “inbreuken op deze verordening door opensourcesoftwarestewards” niet beboet mogen worden. Je moet dus wel meewerken (bv. verplicht een securityfix pushen omdat de markttoezichthouder dat eist, en daar kan een dwangsom op gesteld worden, maar beboet voor fouten kan niet.

Het corrigendum betreft artikel 64, lid 10 met de uitzondering voor open source. Dit verwijst naar leden 3 tot en met 9, de administratieve boetes voor zaken als niet-meewerken, geen technische documentatie bij je product of het valselijk voeren van het CE-keurmerk. Maar de pijn zit hem in de 15-miljoenboete voor niet naleven van de “essentiële cyberbeveiligingsvereisten” en díe staat in lid 2 van het artikel.

Een vorige week uitgekomen corrigendum bevestigt nu dat de uitzondering ook geldt voor lid 2. Het is dus niet mogelijk om als opensourcesteward een boete te krijgen als je pakket onder de maat is. Wel kun je worden bevolen dit te corrigeren conform Annex I (waar de essentiële eisen staan) en als je dat niet doet, krijg je stevige dwangsommen om de oren.

Arnoud

Hoe onveilig is België als je een securitylek (CVD) wilt melden?

Dit bericht gaat over de reden waarom ik waarschijnlijk nooit meer een organisatie in België zal waarschuwen voor een kwetsbaarheid. Zo opent een recente blog van securityonderzoeker Floor Terra. Kort en goed: hij wilde een Belgische overheidsinstantie op een securitylek wijzen en kreeg te horen dat dat via het CCB moest en hij voor eeuwig erover moest zwijgen op straffe van celstraf.

In 2023 berichtte ik dat men in België dankzij een nieuwe wet Belgische bedrijven mocht “hacken zonder toestemming”:

Sinds vorig jaar november geldt in België een kaderwet voor de beveiliging van netwerk- en informatiesystemen, waarbij het Centrum voor Cybersecurity België (CCB) de coördinerende instantie is. Eén van hun taken (art. 62 van die wet) is het nemen van maatregelen om te reageren op incidenten, problemen op te sporen et cetera. Die bevoegdheid is ingezet om een beleidsmaatregel te nemen (zouden wij zeggen) over de bekendmaking van kwetsbaarheden aan het CCB.
Het melden van zulke kwetsbaarheden staat binnen de securitywereld bekend als een coordinated vulnerability disclosure of CVD. Dat lijkt heel formeel maar kan zo simpel zijn als een mailtje met een tip “je kunt inloggen met het wachtwoord hunter2” naar de helpdesk. Het gaat om het woord ‘coordinated’, dat aangeeft dat je samenwerkt bij de timing van de ‘disclosure’, de publicatie die je in beginsel gerechtigd bent te doen. Bijvoorbeeld: jij hebt 30 dagen nodig om het te fixen, ik publiceer op dag 31.

In die beleidsmaatregel staat bij punt 5 echter dat je als melder “[g]een informatie openbaar maken zonder toestemming van het CCB.” Dat is niet echt een coordinated disclosure. Ik zei toen al:

Natuurlijk kun je als CCB zeggen, niets aan de hand want zodra de situatie veilig is dan geven wij uiteraard toestemming. Maar een afhankelijkheid van een welwillende instantie is niet hetzelfde als een wettelijk recht om iets te mogen doen. Dus dat is wel een vervelende beperking.
Precies dit gebeurde dus bij deze melding. De onderzoeker zag een kwetsbaarheid, meldde deze zoals het CVB-beleid voorschreef en kreeg te horen te moeten zwijgen tot nader order. Op navraag kreeg hij toestemming om in zeer algemene termen te mogen publiceren over het concept, zonder man en paard te noemen. Dat werd gevolgd door deze reactie:
REDACTED heeft in deze meer gedaan dan nodig. We hadden ook de wet, die deze levenslange geheimhouding oplegt, op de letter kunnen volgen en u geen toegeving kunnen doen. Wij houden ons ook aan deze ene toegeving en indien nodig trekken we ze in.
De weggelaten persoon stelt zich dus op het standpunt dat het CCB beleid ‘wet’ is, en dat het enkel negeren van de beleidsregel leidt tot strafbaarheid.

Even een stapje terug. CVD-beleid is er gekomen vanwege het spanningsveld tussen ontdekken van problemen en computervredebreuk. Soms zie je iets geks en ga je even peuteren wat er dan gebeurt. In een kantoorgebouw noem je dat “kijken of die kluis echt op slot zit” en in een ict-omgeving noem je dat “opzettelijk en wederrechtelijk binnendringen in een geautomatiseerd werk of in een deel daarvan” oftewel computercriminaliteit.

Het is op zich alleen maar wenselijk dat mensen je melden dat je digitale kluis open staat. En dat men erover publiceert, is niet alleen een grondrecht (uitingsvrijheid) maar ook nuttig voor andere organisaties met dat type kluis. CVD-beleid zoekt daarin een balans, met name door tijd in te bouwen waarin het lek gerepareerd kan worden.

Ik vind het búitengewoon ergerlijk dat deze beste praktijk van “ik wacht wel even tot jij het gefixt hebt want het lijkt me vervelend voor je klanten/gebruikers als dit misbruikt wordt” in de juridisch-organisatorische context is geëvolueerd naar “een melder moet zijn mond houden en wij bepalen wel of en hoe we het fixen”. Sterker nog, het beginsel CVD is een reactie op precies deze opstelling dat je niets mag zeggen tot het bedrijf zegt van wel.

Maar goed, stel je negeert die beleidsregel, wat dan? Dan kom je terug bij: je hebt iets in een ict-systeem gedaan dat niet de bedoeling was. Dat is inderdaad vaak computervredebreuk te noemen, al is dat natuurlijk geen gegeven. Maar je neemt door niet het beleid te volgen wel het risico dat het OM besluit je te vervolgen, en dan moet je maar hopen dat het bij de strafrechter afgewezen wordt omdat bijvoorbeeld je opzet ontbrak of omdat het algemeen belang jouw handelen rechtvaardigt.

Arnoud

Het is verboden om producten met verborgen kill-switches te verkopen, maar waar staat dat in de wet?

Bron: Wikimedia

Het is verboden om op de Europese markt producten met verborgen kill-switches aan te bieden waardoor apparaten op afstand zijn uit te schakelen. Dat las ik bij Security.nl. Men vaart op antwoorden op Kamervragen over vermeende geheime communicatieapparatuur in Chinese zonne-omvormers, die killswitchfunctionaliteit zouden realiseren. Iedereen in mijn bubbel heeft zonnepanelen en vroeg dus: welke wet?

De bron voor de ophef lijkt een Reuters-artikel van mei 2025:

However, rogue communication devices not listed in product documents have been found in some Chinese solar power inverters by U.S experts who strip down equipment hooked up to grids to check for security issues, the two [sources] said. … The rogue components provide additional, undocumented communication channels that could allow firewalls to be circumvented remotely, with potentially catastrophic consequences, the two people said.
Ik kwam de zorgen ook tegen in vakblad Energate:
If the inverters are not controlled via the smart meter gateways, but via the manufacturer’s backend systems, a completely different risk situation arises, according to Borchardt. This is because it is then possible for the inverter manufacturers to switch off a large number of systems in one fell swoop, as the case of the Chinese company Deye shows. This inverter manufacturer shut down systems in the USA, Great Britain and Pakistan in rows last autumn following licensing disputes.
Het gaat nadrukkelijk niet expliciet om ingebouwde technieken die de inverters uitschakelen of bricken (of doen ontploffen, ik zeg het maar even). De kern van de zorg is dat er communicatieapparatuur in de omvormers zitten waarmee op afstand ieder soort instructie gegeven kan worden. Inclusief dus “doe of je een baksteen bent”.

Is dat illegaal? De Kamervraagantwoorden lopen kort langs de Cyber Resilience Act en de Radio Equipment Directive, die inderdaad beiden strenge security-eisen stellen. Maar die zeggen niets over een door de fabrikant zelf ingebouwde achterdeur.

Toch zegt de minister dan:

Op de Europese markt is het verboden om (heimelijk) functionaliteit in te bouwen (zowel software en hardware) die niet in de technische documentatie is beschreven. Het is verboden om producten aan te bieden die ‘verstopte’ functionaliteiten bevatten om apparaten op afstand aan of uit te zetten. Deze eisen gelden ook voor producten die afkomstig zijn van een fabrikant die buiten de EU is gevestigd, zodra deze producten op de Europese markt worden aangeboden.
Frustrerend dat ze er niet even bij zetten om welke wet het gaat. Voor de hand ligt dat men ‘gewoon’ op de informatieplichten voor verkopers van fysieke producten doelt. Een zonnepaneelinverter met de mogelijkheid tot uitschakelen op afstand is niet wat je mag verwachten als koper, zeker omdat dit niet in de documentatie staat.

Omdat men nadrukkelijk spreekt van ‘verboden’ vermoed ik echter dat het iets specifieker gaat over het CE-keurmerk en de bijbehorende Europese standaarden. Bij markttoelating in Europa moeten zonnepanelen en omvormers gekeurd zijn, en deel daarvan is dat de technische documentatie (dat is een vakterm in die context) van A tot Z vermeldt wat het apparaat kan. Dat is dan hier niet het geval, zodat de omvormer niet aan de wet voldoet en dus de markt niet op mag.

Ik ben vast heel cynisch als ik denk, men wil stoer en sterk klinken met “dat is in héél Europa verboden” en dan doet het minder sterk aan als je zegt “omdat dat in strijd is met artikel 4 lid 3 van de markttoezichtverordening”.

Arnoud