“Stelen van broncode is niet strafbaar”

Het meenemen van broncode van de (ex-)werkgever is niet illegaal en valt niet onder het stelen van bedrijfsgeheimen, las ik bij Webwereld. In een ‘bizarre’ uitspraak bepaalde de New Yorkse hogerberoepsrechter dat een werknemer die handelsgeheimen had meegenomen van zijn werkgever, geen diefstal heeft gepleegd en ook de wet op de handelsgeheimen niet had geschonden. “Deze uitspraak is een slag in het gezicht van de federale overheid die juist alles wil doen om industriële en bedrijfsspionage hard wil aanpakken”. Eh wacht, lees ik hier een ronkend persbericht van Justitie of een nieuwsbericht in de categorie “buitenland / en dan dit”?

Het ging in deze zaak om een programmeur die broncodes van zijn ex-werkgever had geupload naar een server van een derde. Die broncodes waren deel van het “high-frequency trading” systeem van de werkgever, en dus commercieel erg waardevol want bij dergelijke aandelenhandel kan een minuut het verschil maken tussen winst en verlies. Ik kan niet achterhalen waarom, maar op zijn laatste dag uploadde hij 500.000 regels broncode naar een Duitse server.

Diefstal van handelsgeheimen en intellectueel eigendom, brieste de werkgever en deed aangifte. In eerste instantie werd meneer veroordeeld, maar in hoger beroep werd dus anders beslist.

Het punt van diefstal eerst maar, want dat is het makkelijkst. Het is strafbaar in New York om enig goed te verhandelen, verzenden of over te dragen dat door diefstal of ander misdrijf is verkregen (zeg maar: heling). Maar is sprake van een ‘goed’ als je alleen gegevens kopieert? Nee, zegt dit Gerechtshof. Het moet gaan om een tastbaar fysiek object, en daarvan is hier geen sprake.

Wat daar bizar aan is, zie ik niet helemaal. Dat is precies wat onze Hoge raad ook vindt. Hoewel ze in de VS intellectueel eigendom al snel als echt eigendom behandelen, is dat in het geval van ‘diefstal’ dus niet juist.

Ook is het strafbaar om opzettelijk een handelsgeheim te verspreiden, over te dragen, te uploaden of in een product te verwerken als je daarmee een ander dan de eigenaar ervan benadeelt. Bij ons is het strafbaar voor een werknemer om “bijzonderheden waarvan hem geheimhouding is opgelegd” bekend te maken of niet-publieke gegevens uit een computersysteem van de werkgever bekend te maken of uit winstbejag te gebruiken (art. 273 Strafrecht). Dat is dus breder, hoewel je je bij het enkele uploaden kunt afvragen of uploaden naar een server waarvan alleen jij het wachtwoord hebt, “bekend maken” is.

Maar in New York is van een ‘handelsgeheim’ pas sprake als het gaat om informatie over een product dat bestemd is voor de handel. En nu wordt het leuk: is een highfrequencytradingsoftwareprogramma een “product bestemd voor de handel”?

Nee, aldus het Hof (goh). De software zelf wordt niet in de handel gebracht, en dat is toch echt de betekenis van “bestemd voor de handel”. Natuurlijk zou je die term kunnen oprekken, maar dat mag niet: in de Amerikaanse wet kent men namelijk ook de generieke frase “met invloed op de handel” (affecting trade) die bedoeld is om alles te dekken dat buiten “bestemd voor de handel” valt. Maar hee, die generieke frase is hier niet gebruikt. Dus kennelijk wilde de wetgever alleen specifiek handelsgeheimen beschermen over “producten bestemd voor de handel”. Want zo werkt strafrecht: termen worden beperkt uitgelegd, zéker als er een bredere term bestaat die hier nadrukkelijk niet gebruikt is.

Ook hier weer: wat is er ‘bizar’ aan deze uitspraak? Het is toch volstrekt logisch dat je bij een vermeende wetsovertreding kijkt welk wetsartikel is overtreden? Strafwetten gaan oprekken om nieuwe situaties te dekken is héél eng. Toegegeven, dit handelen van meneer zou best strafbaar mogen zijn an sich. Maar dan pas je dus de wet aan die kennelijk ontoereikend is.

Arnoud
“Stelen van broncode is niet strafbaar”

Het meenemen van broncode van de (ex-)werkgever is niet illegaal en valt niet onder het stelen van bedrijfsgeheimen, las ik bij Webwereld. In een ‘bizarre’ uitspraak bepaalde de New Yorkse hogerberoepsrechter dat een werknemer die handelsgeheimen had meegenomen van zijn werkgever, geen diefstal heeft gepleegd en ook de wet op de handelsgeheimen niet had geschonden. “Deze uitspraak is een slag in het gezicht van de federale overheid die juist alles wil doen om industriële en bedrijfsspionage hard wil aanpakken”. Eh wacht, lees ik hier een ronkend persbericht van Justitie of een nieuwsbericht in de categorie “buitenland / en dan dit”?

Het ging in deze zaak om een programmeur die broncodes van zijn ex-werkgever had geupload naar een server van een derde. Die broncodes waren deel van het “high-frequency trading” systeem van de werkgever, en dus commercieel erg waardevol want bij dergelijke aandelenhandel kan een minuut het verschil maken tussen winst en verlies. Ik kan niet achterhalen waarom, maar op zijn laatste dag uploadde hij 500.000 regels broncode naar een Duitse server.

Diefstal van handelsgeheimen en intellectueel eigendom, brieste de werkgever en deed aangifte. In eerste instantie werd meneer veroordeeld, maar in hoger beroep werd dus anders beslist.

Het punt van diefstal eerst maar, want dat is het makkelijkst. Het is strafbaar in New York om enig goed te verhandelen, verzenden of over te dragen dat door diefstal of ander misdrijf is verkregen (zeg maar: heling). Maar is sprake van een ‘goed’ als je alleen gegevens kopieert? Nee, zegt dit Gerechtshof. Het moet gaan om een tastbaar fysiek object, en daarvan is hier geen sprake.

Wat daar bizar aan is, zie ik niet helemaal. Dat is precies wat onze Hoge raad ook vindt. Hoewel ze in de VS intellectueel eigendom al snel als echt eigendom behandelen, is dat in het geval van ‘diefstal’ dus niet juist.

Ook is het strafbaar om opzettelijk een handelsgeheim te verspreiden, over te dragen, te uploaden of in een product te verwerken als je daarmee een ander dan de eigenaar ervan benadeelt. Bij ons is het strafbaar voor een werknemer om “bijzonderheden waarvan hem geheimhouding is opgelegd” bekend te maken of niet-publieke gegevens uit een computersysteem van de werkgever bekend te maken of uit winstbejag te gebruiken (art. 273 Strafrecht). Dat is dus breder, hoewel je je bij het enkele uploaden kunt afvragen of uploaden naar een server waarvan alleen jij het wachtwoord hebt, “bekend maken” is.

Maar in New York is van een ‘handelsgeheim’ pas sprake als het gaat om informatie over een product dat bestemd is voor de handel. En nu wordt het leuk: is een highfrequencytradingsoftwareprogramma een “product bestemd voor de handel”?

Nee, aldus het Hof (goh). De software zelf wordt niet in de handel gebracht, en dat is toch echt de betekenis van “bestemd voor de handel”. Natuurlijk zou je die term kunnen oprekken, maar dat mag niet: in de Amerikaanse wet kent men namelijk ook de generieke frase “met invloed op de handel” (affecting trade) die bedoeld is om alles te dekken dat buiten “bestemd voor de handel” valt. Maar hee, die generieke frase is hier niet gebruikt. Dus kennelijk wilde de wetgever alleen specifiek handelsgeheimen beschermen over “producten bestemd voor de handel”. Want zo werkt strafrecht: termen worden beperkt uitgelegd, zéker als er een bredere term bestaat die hier nadrukkelijk niet gebruikt is.

Ook hier weer: wat is er ‘bizar’ aan deze uitspraak? Het is toch volstrekt logisch dat je bij een vermeende wetsovertreding kijkt welk wetsartikel is overtreden? Strafwetten gaan oprekken om nieuwe situaties te dekken is héél eng. Toegegeven, dit handelen van meneer zou best strafbaar mogen zijn an sich. Maar dan pas je dus de wet aan die kennelijk ontoereikend is.

Arnoud

Kun je in Amerika nog steeds alles patenteren?

In Amerika kun je zo ongeveer alles patenteren, is al een tijdje de vaste opvatting. Dit is gebaseerd op twee uitspraken van het US Supreme Court van medio jaren negentig: eerst een biotech-arrest waarin “anything under the sun that is made by Man” patenteerbaar werd verklaard, en daarna een software-arrest waarbij het criterium “nuttig, concreet en tastbaar resultaat” werd ingevoerd. Aan dat criterium werd voldaan als je de waarde van een aandelenportfolio uitrekende, dus heel streng was dat niet. Maar recent deed het Hof een uitspraak die de boel wel eens flink op z’n kop kan zetten. Na de gemiste kans in de Bilski-zaak een mooie opsteker.

De State Street Bank uitspraak is in z’n eentje vrijwel volledig verantwoordelijk voor de explosie aan software-gerelateerde patentaanvragen in de VS. Zeker toen de internethype begon te groeien en iedereen met nieuwe ideeën kwam voor wat je zou kunnen doen aan de information superhighway. Dat is intellectueel eigendom en IP moet je vastleggen, redeneert dan iedere Amerikaan. Dat doen ze al langer trouwens: als je in de VS iets nieuws bedenkt en overweegt dat te gaan verkopen, vragen ze standaard “Heb je het al gepatenteerd”. (En bij ons: “Zou je dat nou wel doen? Denk toch aan je pensioen.”)

Software bleek eenvoudiger te patenteren, om diverse oorzaken. Allereerst wist het USPTO zelden tot nooit goed in te schatten (laat staan te onderbouwen met bewijs) wat er allemaal al bekend was, toch een niet onbelangrijk detail bij een exclusief verbodsrecht dat je krijgt omdat je iets nieuws en inventiefs hebt bedacht. Maar daarnaast speelde ook mee dat je in de praktijk zelden verder hoefde te gaan dan het idee uit te werken tot een serie stappen in een stroomschema en een blokdiagram met pijltjes dat dan the apparatus configured for performing the method of the invention voorstelde. Een prototype of een compleet uitgewerkte broncode was niet nodig.

Dit principe gold niet alleen bij software. Ook in andere vakgebieden kon je wegkomen met een idee vertalen naar een apparaat “dat het toepast”, en als je dat apparaat dan wat aankleedde met een invoerknopje hier en een verwerkingseenheid daar dan was het in de praktijk al snel goed. De Supreme Court slaat in haar unanieme arrest een groot gat in deze aanpak, en dat kan nog wel eens gróte gevolgen hebben voor de berg aan softwarepatenten en -aanvragen die er ligt.

Het is ook niet bepaald mijn vakgebied, maar zoals ik het begrijp kwam het in deze zaak neer op een uitvinding ter verbetering van het toedienen van thiopurines, een medicijn ter behandeling van leukemieën en auto-immuunziekten. De uitvinders hadden ontdekt dat de 6″TG concentraties in het bloed een belangrijke factor waren bij het bepalen welke dosis er moest worden toegediend. Het patent kwam niet verder dan, kort gezegd, “als het concentratieniveau boven de 400 is, dan moet je minder toedienen en als je onder de 230 zit dan moet de dosis verhoogd”. Tsja. Is dat patenteerbaar? Jazeker, stelde men tegenover het USPTO: dit is een concreet en tastbaar resultaat, je weet wat je moet doen met de dosis na onze meting. En het resultaat is praktisch, de patiënt wordt beter behandeld.

De Supreme Court vindt dit echter niet meer dan een “law of nature”. De uitvinding komt immers neer op de ontdekking van waar die grenswaarden liggen bij het menselijk lichaam. Ontdekkingen, hoe significant ook, zijn op zichzelf niet patenteerbaar. Je moet meer toevoegen, een concrete nieuwe toepassing of inventieve machine die hier gebruik van maakt. En dat was er niet in deze zaak. De rest van de uitvinding was immers “bepaal of de boven- dan wel ondergrenswaarde is gehaald en geef een signaal aan de verpleger”, en dat is een hartstikke bekende constructie op zich.

These instructions add nothing specific to the laws of nature other than what is well-understood, routine, conventional activity, previously engaged in by those in the field. And since they are steps that must be taken in order to apply the laws in question, the effect is simply to tell doctors to apply the law somehow when treating their patients.

In het arrest trekt men expliciet van leer tegen “drafting tricks”, bijdehante octrooigemachtigden die met slimme bewoordingen een niet-patenteerbare ontdekking gaan aankleden tot een imposant klinkende machine. Dat is niet de bedoeling; er moet écht een concrete uitvinding zijn en daarbij mag je best door die bewoordingen heenprikken. Blijft er dan alléén een nieuw principe of natuurwet of iets dergelijks over, dan moet het octrooi ongeldig worden verklaard. Het moet dus de constructie zelf zijn, de implementatie van het algoritme dus in software-taal, die inventief is. En niet het achterliggende idee.

Hoewel dit arrest niets met software te maken heeft, zal het ook voor softwarezaken erg relevant blijken. Zoals SCOTUSblog het formuleert:

But if the invention is discovery of the algorithm ” a simpler, faster, or more elegant arrangement of steps to manipulate data or make calculations ” a patent claiming the software that implements the algorithm is highly dubious after Mayo. To put it another way, if the purpose of the patent is to control use of the newly discovered algorithm, the offhand tone of Mayo suggests the patent is an easy and obvious case for invalidity.

Ik verwacht dat het USPTO op korte termijn dit arrest zal aangrijpen om haar eigen beoordelingsregels eens flink aan te scherpen. Men dreigt al jaren te bezwijken onder de hoeveelheid software- en ICT-octrooiaanvragen elk jaar. Men zoekt wanhopig naar manieren om deze zaken af te wijzen, en dit arrest zal een welkome opsteker voor ze zijn.

Mijn collega-octrooigemachtigden en ik mogen ondertussen weer eens op cursus om te bedenken hoe je dan wél een algoritme of idee gepatenteerd krijgt. Want er zijn immers geen problemen, alleen uitdagingen. (Ok, dat klonk cynischer dan ik bedoelde.)

Arnoud

Mag dat wel, handelen in cadeaubonnen via internet?

Steeds meer cadeaubonnen worden op internet doorverkocht. Het afgelopen jaar kwamen er drie nieuwe online ruil- en verkooppunten voor ongebruikte cadeaubonnen bij, las ik in de papieren Metro. Handig, zou je zeggen, maar het doorverkopen van de bonnen blijkt bij bedrijven en instellingen die ze uitgeven irritatie op te roepen.
Zo meldt de VVV in het Metroartikel het “onwenselijk en onnodig” te vinden dat mensen cadeaubonnen doorverkopen. De reden? Het zou de overeenkomsten met verkooppunten verstoren en het doel – een consument die een leuk cadeau uitkiest – niet dienen. Over dat tweede doel kun je twisten (ik vind geld een hartstikke leuk cadeau) maar dat eerste is in ieder geval juridisch geen argument.

Het is legaal om dwars door andermans overeenkomsten heen te fietsen, omdat je daar geen partij bij bent. Zelfs wéten dat jouw acties een wanprestatie in die overeenkomst opleveren is niet genoeg. Er moeten “bijkomstige omstandigheden” zijn die verder gaan dan “boehoe dat is tegen mijn afspraak”. En ik zou bij cadeaubonnen niet kunnen bedenken wat dit zou kunnen zijn.

Ook zijn er sites die verlopen bonnen opkopen en dan zelf deze proberen te incasseren bij de uitgevende instantie. Die keuren dat af, want “we willen niet meewerken aan dit soort handel”, zo zegt bijvoorbeeld Ici Paris. Je hóórt het vieze gezicht van de woordvoerder als hij “dit soort handel” zegt. Jakkes, doorverkoop.

Sommige bonnen (zoals de hierboven afgebeelde VVV Cadeaubon, voorheen Irischeque, voorheen VVV-bon) zijn eeuwig geldig, maar andere maar beperkt. De geleerden zijn het nog niet eens over exact hoe lang dat minimaal moet zijn, maar een jaar lijkt normaal wel de grens. (Tentamenvraag: hoe lang zijn festivalmuntjes geldig? Maak in uw antwoord onderscheid tussen een éénmalig festival en een jaarlijks terugkerend festival.)

Verder zag ik nog dat bijvoorbeeld Kadobonnenplaza de bonnen opkoopt tegen een percentage van de waarde, en vervolgens zelf met korting doorverkoopt. Een vordering op een winkel(keten) is overdraagbaar in het algemeen. Maar dit kan bij overeenkomst worden uitgesloten (art. 3:83 lid 2 BW). Zo is de Nationale Vliegtuigbon niet overdraagbaar, zo blijkt uit de voorwaarden. Dat mag. Maar je zult dan wel bij de aankoop expliciet een naam en andere gegevens van de koper moeten vastleggen óp de bon.

Ik krijg uit het artikel het gevoel dat winkelketens en cadeaubonuitgevers vooral balen van deze handel omdat ze het eigenlijk wel prettig vinden dat een X-percentage van de bonnen nooit ingeleverd worden. Het is natuurlijk altijd leuk dat je geld krijgt en vervolgens niets hoeft te doen.

Arnoud

“Het versturen van e-mail is een grondrecht”

send-button.pngEen lezer vroeg me:

Ik ben webmaster van een vereniging. Om onze leden te bereiken, hebben we een algemeen mailadres (alleleden@onzevereniging punt nl). Bij de laatste ledenvergadering hebben wij onze leden gemeld dat dit mailadres uitsluiten bedoeld is voor gebruik door het bestuur of na goedkeuring van het bestuur. Maar nu zegt één van onze leden dat we deze eis niet kunnen stellen, omdat iedere Nederlander het recht heeft aan iedereen een brief of email mag sturen als het adres publiek bekend is. Klopt dat?

Eh, nee, dat klopt niet.

Het is op zich waar dat alles mag tenzij het verboden is, maar er zijn genoeg regels en verboden rondom e-mail. De bekendste regel is natuurlijk het spamverbod, artikel 11.7 Telecommunicatiewet. Dit artikel bepaalt dat je niet ongevraagd commerciële, charitatieve of ideële reclame mag mailen naar een e-mailadres, ongeacht hoe publiek dat adres bekend is.

In de XS4All/Ab.fab zaak bepaalde de Hoge Raad dat de eigenaar van een server (XS4All met haar mailservers, in die zaak) mag beslissen wie er wat doet op die server (Ab.fab, met zijn reclamemails). Eén van de verweren van Ab.fab was dat zij op grond van de uitingsvrijheid (artikel 10 EVRM) het recht moest hebben om haar doelgroep te bereiken. Maar nee:

Dit grondrecht kan immers in beginsel niet dienen ter rechtvaardiging van een inbreukmakend gebruik van een goed waarop een ander exclusieve rechten heeft.

Voor mails die buiten die categorieën vallen is er geen specifieke regel. Dus ja, dan kun je zeggen dat je er gewoon heen mag mailen. Een discussie over hoe het bestuur omgaat met de leden, zou je via dat e-mailadres kunnen initiëren, en op grond van de wet kan het bestuur dat niet verhinderen.

Een vereniging kan natuurlijk wel in haar statuten of huishoudelijk reglement opnemen dat leden elkaar niet lastig vallen via de mail. Dat mag, je kunt als vereniging strenger zijn dan de wet. En dan heeft dit lid zich eraan te houden als hij lid wil blijven. (En als niet-lid kan zijn mail eenvoudig op de server worden geweerd natuurlijk.)

Persoonlijk lijkt me het het eenvoudigst als de mailserver zo wordt ingesteld dat alleen het bestuur kán mailen naar dat adres, maar dan moet je wel de goede faciliteiten hebben natuurlijk.

Arnoud

Wijziging algemene voorwaarden zonder te informeren

Vorige week blogde ik over de vraag of je een privacyverklaring kunt wijzigen met alleen een standaardzin “wij mogen dit van tijd tot tijd”. En dat roept natuurlijk de vraag op, hoe zit dat dan met algemene voorwaarden? Daar staat ook zeer regelmatig in dat ze eenzijdig mogen worden aangepast en dat de wederpartij daar dan aan gebonden is. Het is hier iets eenvoudiger voor de partij die de voorwaarden aanpast.

Bij persoonsgegevens en privacy zijn de regels streng, omdat privacy (en inbreuken daarop) zwaar weegt en dus niet zomaar ingeperkt kan worden. Maar algemene voorwaarden gaan in het algemeen (haha) over contractuele afspraken, niet over privacyzaken. En bij deze wat ‘lichtere’ vormen van afspraken is het in principe toegestaan om eenzijdig de voorwaarden te wijzigen. Natuurlijk moet dat wel als zodanig afgesproken zijn, er moet dus in de oude voorwaarden staan dat men de nieuwe mag invoeren.

Bij het sluiten van een contract waarbij algemene voorwaarden worden gebruikt, bepaalt de wet dat deze “ter hand” moeten worden gesteld. Oftewel, ze moeten op papier zijn bijgesloten of in elektronische situaties als direct aanklikbare PDF worden gehyperlinkt vanaf de bestelpagina. Verwijzen naar de KVK of Google (of zelfs maar de website) is echt niet genoeg.

Het is alleen niet duidelijk of deze eisen ook gelden voor wijzigingen van de voorwaarden. Dat staat niet letterlijk in de wet, maar het lijkt me wel zo logisch. De bedoeling van die regel is immers te zorgen dat mensen een kopie van de voorwaarden krijgen, een actieve informatieplicht dus. Als je een wijziging zou mogen doorvoeren zonder te informeren, schend je die informatieplicht.

Je zou dus op zijn minst een banner op je site moeten plaatsen waarin je mensen erop wijst dat je je voorwaarden hebt aangepast, met een linkje naar de wijzigingen. Een akkoord op de gewijzigde voorwaarden vragen hoeft dan weer niet, want het is wettelijk helemaal niet nodig expliciet akkoord te vragen op algemene voorwaarden. Het is genoeg te melden dát ze gelden, inclusief downloadlink dus. En datzelfde geldt ook bij de wijzigingen.

Moet je mensen dan de gelegenheid geven op te zeggen? Ja, in ieder geval naar consumenten toe. Want op de grijze lijst staat dat het verdacht is om een beding te hebben dat

de gebruiker de bevoegdheid verleent een prestatie te verschaffen die wezenlijk van de toegezegde prestatie afwijkt, tenzij de wederpartij bevoegd is in dat geval de overeenkomst te ontbinden.

Door je algemene voorwaarden te wijzigen, kun je de prestatie wezenlijk anders maken. En dat is onredelijk bezwarend, tenzij je óf een hele goede reden hebt om het wel te moeten doen, óf de wederpartij een opzegrecht geeft. Bij kleine wijzigingen (die dus geen wezenlijke afwijking opleveren) zou je het opzegrecht mogen weigeren.

Wie is er wel eens actief geïnformeerd door een website/dienst dat de algemene voorwaarden waren gewijzigd?

Arnoud

You can’t hack the law

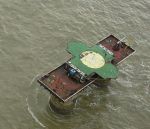
sealand-havenco-ryan-lackey-cc-by.jpgVanwege de Paasvakantie ben ik vandaag offline (voor zover ik dat kan). Vandaag een wat meer filosofische analyse, die hopelijk niet al te wazig is. Ik vind het een lastig punt om te maken maar het voelt wel als belangrijk.
You can’t hack the law, commente ik laatst. Nu weet ik weer waarom: hij stond in het Ars Technica artikel Death of a data haven: cypherpunks, WikiLeaks, and the world’s smallest nation. Dit prachtige artikel beschrijft de geschiedenis van het microlandje Sealand in de Noordzee.

Het plan hier was om een data haven op te zetten, waar iedereen alles zou mogen hosten omdat immers de gewone wetgeving daar niet geldt. Alleen wat ze op Sealand zelf ongepast vinden (spam, kinderporno en gehack naar de eigen servers) zou dan nog off limits zijn. Dat plan ging niet door, en ook de Pirate Bay jongens kwamen uiteindelijk niet door met hun vergelijkbare plan.

Het plan faalde om meerdere redenen, maar eentje daarvan was dus “you can’t hack the law”. Beter gezegd: men dacht, in Sealand mag alles want daar vallen we buiten alle wetten en verdragen, dus haha we hebben om de wet heengehackt. Maar voor juristen is dit geen enkel juridisch punt: dan spreken we gewoon je downlink aan die wél binnen een van onze jurisdicties valt. En blijkt dat niet te kunnen dan passen we de wet aan zodat ze dat wél moeten. Dit is bijvoorbeeld hoe de TPB-blokkade in Nederland er door kwam: volgens de E-commercerichtlijn mag een tussenpersoon niet gedwongen worden te filteren, maar in de latere Auteursrechthandhavingsrichtlijn staat dat een tussenpersoon wél gedwongen kan worden te filteren om een auteursrechtinbreuk te beëindigen.

Eerder zag ik vergelijkbare dingen, bijvoorbeeld het idee dat je een verboden DVD-kraaktool wel zou mogen verspreiden als je de binary zou schrijven als een priemgetal. Want hoe kun je nou een getal verbieden? Nou simpel: we verbieden geen getal maar een kraaktool, ongeacht hoe je ‘m opschrijft. Of het RSA-in-four-lines-of-Perl t-shirt (dat ik zelf nog steeds in de kast heb liggen overigens).

Voor een deel is dat hacken spielerei: ICT-ers zijn getraind in het zoeken naar fouten, en doen dat dus ook bij wettelijke regels. “Hee maar als ik nou dit en daarna dat”. Ook scheppen er we genoegen in om fouten te zoeken in regels waar we het mee oneens zijn, omdat die dan makkelijker ondertuit te schoffelen zijn. Dat laatste kan nuttig zijn maar vaak is het vrij zinloos.

Nog steeds krijg ik regelmatig mails van mensen die prachtige hacks hebben verzonnen om om de wet heen te werken. Het extreemste voorbeeld is wel het opzeggen van het sociaal contract. Het sociaal contract is een rechtsfilosofische constructie die probeert te verklaren waarom het recht op ons van toepassing is. Hij komt neer op de aanname dat wij ooit allemaal een contract met de staat hebben gesloten dat zij onze belangen behartigen en over ons beslissen in ruil voor bescherming en rechtszekerheid. Er zijn diverse varianten, die voornamelijk onderscheid maken naar hoe veel zeggenschap de staat heeft gekregen.

Het punt is alleen: het is geen contract in de zin van het burgerlijk wetboek, maar een gedachtenconstructie. Je kunt deze dus niet opzeggen zoals deze meneer denkt te kunnen. Onder het recht kom je niet uit. Wil je met een wet iets doen, dan moet dat binnen de kaders die die wet zegt. Een technische truc kan daar niet omheen hacken. Alleen de wet zelf veranderen kan écht een andere oplossing opleveren.

Ja ok of je gaat buiten de wet om dingen veranderen, revolutie of burgerlijke ongehoorzaamheid dus. Maar daar zijn andere blogs voor.

Arnoud<br/> Foto: Ryan Lackey, CC-BY.

Kan ik een tweedehands auto retourneren als hij niet bevalt?

Een lezer vroeg me:

Als ik een tweedehands auto koop via internet, mag ik die koop dan annuleren als de auto tegenvalt? Bijvoorbeeld als er meer kosten aan zitten om deze rijklaar te krijgen dan de verkoper me vertelde? Of gewoon als hij niet lekker rijdt?

Nee, bij particulieren onder elkaar geldt geen retourrecht zoals bij koop bij webwinkels. Een tweedehands auto mag je dus niet binnen zeven werkdagen terugsturen met een beroep op de Wet koop op afstand. (Een nieuwe wél, mits het een standaarduitvoering is.)

Wél heb je als koper recht op een product conform de verwachtingen, óók bij tweedehands. De auto moet dus doen wat is beloofd. Bij een tweedehands zijn die verwachtingen lastig in te schatten. Hoofdregel bij tweedehands autoverkoop is dat een auto veilig genoeg (en technisch in staat) moet zijn om de weg op te kunnen, zo bepaalde de Hoge Raad. Dat is immers de normale reden om een auto te kopen.

Het is denkbaar dat je een auto wil kopen die niet kan rijden, bijvoorbeeld omdat het je leuk lijkt die op te knappen of omdat je je zelfgebouwde trebuchet wilt uitproberen. Maar in alle gevallen blijft de wet gelden: als de auto niet doet wat je mocht verwachten, dan kun je de verkoper daarop aanspreken. HIj moet dan (gratis) de auto herstellen op dat punt, en als dat niet lukt dan mag je de koop annuleren. En dat een auto kan rijden, is niet genoeg om hem altijd conform te noemen. Ook de auto een ‘opknapper’ noemen, is niet genoeg.

De mededelingen van de verkoper en eventuele navraag van de koper zullen vaak de doorslag geven. Als de verkoper bijvoorbeeld zegt “geen idee of ‘ie nog rijdt” dan is een defecte motor voor het risico van de koper. Zegt hij “de olie moet vervangen meer verder is het een prima beestje” dan moet de auto rijden als de olie vervangen is. Andere problemen zijn dan het probleem van de verkoper. Het Hof Den Bosch vond daarbij dat een verkoper die zelf geen onderzoek doet naar de staat van een auto, de gevolgen daarvan moet dragen.

De input van de verkoper, zeker als dat een professional is, weegt daarbij zwaar. Als een professioneel verkoper zegt dat de auto “in zeer goede staat” is, dan mag de koper dat opvatten als “doet het gewoon”. Een defecte versnellingsbak en stoelen die niet verstelbaar zijn (en afgekoppelde waarschuwingslampjes) zijn dan conformiteitsgebreken. En een auto met een totaal verrot chassis is zodanig ernstig verkeersonveilig, dat deze in redelijkheid niet zonder meer als “auto” verkocht kan worden, aldus het Hof Den Bosch.

Als je een tien jaar oude Mercedes koopt voor 5000 euro, dan moet je verwachten dat er gebreken zullen zijn. En even navragen of een controle afspreken is dan dus wel verstandig. Bij een oldtimer van 50 jaar oud mag je nog minder verwachten. maar als de verkoper dan zegt dat de “auto normaal liep voor een auto van meer dan 50 jaar oud”, dan is de auto toch nonconform als ie de weg niet op kan.

Oh, en ook hier gooien bedrijven met disclaimers, die ze vervolgens geen zier helpen. Zo kwam een autobedrijf niet weg met

Carpartners staat er niet voor in dat de stand van de kilometerteller bij de verkoop het juiste aantal verreden kilometers weergeeft.

Een bedrijf behoort gewoon na te gaan wat de echte kilometerstand is, en kan dat niet bij een koper leggen met zo’n standaardzin. Zie ook deze en deze zaken. Toegegeven dit is geen ICT maar het gemak waarmee die disclaimers het raam uit gegooid worden sterkt me in mijn overtuiging dat disclaimerij een volstrekt zinloze exercitie is.

Arnoud

Wijziging privacyverklaring zonder te informeren

privacy-statement.jpgRegelmatig zie ik in privacyverklaringen zinnen als deze:

    <li>Bedrijf kan deze Privacyverklaring wijzigen. Wij adviseren u daarom regelmatig deze Privacyverklaring na te lezen op eventuele wijzigingen.</li>
    <li>Bedrijf kan op elk gewenst moment de inhoud van deze privacyverklaring wijzigen indien wij bijvoorbeeld andere voorwaarden gaan hanteren.</li>
    <li>Als wij deze Privacyverklaring wijzigen, zullen wij maatregelen treffen om u te informeren door een bericht hierover op de site te plaatsen en door de gewijzigde</li>
    <li>Nu en dan kunnen wij deze On line Privacyverklaring wijzigen.</li>
    

En dan ga je je afvragen, kán dat eigenlijk wel?

De privacyverklaring is eigenlijk maar een raar beestje. Veel mensen denken dat als een site zo’n verklaring heeft, het wel goed zit met hun privacy. Maar dat is zeker geen automatisme. Een privacyverklaring legt uit wat je doet op het gebied van privacy en persoonsgegevens, en kan dus ook uitleggen dat je alle gegevens harvest die je kunt vinden en combineert tot een gedetailleerd profiel inclusief seksuele voorkeuren.

Tegelijkertijd stelt die verklaring niets voor omdat je niets mag doen als daar geen toestemming (of andere wettelijke grondslag) voor is. En die toestemming kun je niet bedingen in een privacyverklaring, ook niet als je daar akkoord op vraagt bij het inschrijven. De enige rol die de privacyverklaring kan spelen is mensen informeren over wat de toestemming gaat betekenen, maar je moet echt apart nog een keer die toestemming vragen.

In dat licht is het geen probleem dat een privacyverklaring zomaar te veranderen is. Wil je meer uitleggen of een tekst anders insteken, dan ga gerust je gang. Maar je krijgt er geen enkel aanvullend recht door. In je privacyverklaring zetten dat je vanaf nu Bonuskaartgegevens gaat gebruiken voor persoonsgebonden aanbiedingen is dus niet genoeg om dat ook werkelijk te moeten doen.

In 2009 werd het bedrijf Advance op de vingers getikt door het College bescherming persoonsgegevens, omdat ze geen uitdrukkelijke toestemming hadden gevraagd voor gebruik van diverse gegevens bij de dienst Je echte leeftijd. De zin “Je Echte Leeftijd behoudt zich het recht voor om wijzigingen aan te brengen in de privacyverklaring” hielp ze daar niets bij.

Ga je dus nieuwe dingen doen, dan zul je daar toestemming voor moeten verkrijgen én je privacyverklaring daarop moeten aanpassen. Alleen maar de tekst aanpassen is niet genoeg. En zelfs als je nieuwe dingen gaat doen die binnen een verkregen toestemming vallen, zul je meer moeten doen dan alleen die tekst aanpassen. Je zult echt mensen erop moeten wijzen dat je de tekst aangepast hebt, en wel zo dat zij afdoende geïnformeerd worden daardoor.

Arnoud