Bij een faillissement heb je echt pech

sorry-closed.pngHet zal ongetwijfeld met het economische klimaat te maken hebben, maar ik zie een duidelijke toename van het aantal vragen over faillissementen. En dan met name “hoe krijg ik mijn spullen/geld/diensten/data” wanneer de leverancier failliet is gegaan. Het korte antwoord: niet.

Wanneer een bedrijf niet langer aan zijn financiële verplichtingen kan voldoen, kan het zijn faillissement aanvragen. Twee schuldeisers samen kunnen dat ook. De rechtbank beslist, en benoemt daarna een curator die verantwoordelijk is voor afhandeling van het faillissement. De taak van de curator is het verkrijgen van zo veel mogelijk geld uit de boedel, om de opbrengst daarna te verdelen onder de schuldeisers.

Tot grote frustratie van klanten valt daar niet onder het stipt naleven van eerder gesloten contracten of het leveren van eerder bestelde producten. Wie meent nog iets geleverd te krijgen (geld of product), moet zich melden bij de curator om zijn claim in te dienen. Het paarsekrokodilargument (“maar hij stáát daar”) gaat niet op; het gekochte maar nog niet geleverde product zit in de boedel, en je moet maar zien of je het krijgt. Waarschijnlijk niet, want eerst moeten de bank en de belastingdienst worden betaald.

De enige manier om bij voorrang iets uit de boedel te krijgen, is door er al eigenaar van te zijn of door een pandrecht te vestigen op het product. Wie zijn fiets ter reparatie uitleent aan de hersteller, kan deze natuurlijk zo terugkrijgen (mits hij kan bewijzen dat het zijn fiets is, en probeer dat voor jezelf eens, voor de grap).

Bij internetdienstverlening speelt dit ook. Maar daar gaat het meestal niet om dingen geleverd krijgen, maar om continuïteit van de dienstverlening. En die is er niet bij faillissement, want de curator is gerechtigd onder alle contracten en SLA’s wanprestatie te plegen als hem dat beter uitkomt voor de boedel. Eventuele contractuele boetes mag je indienen als claim, meer niet. Ik heb daar grote moeite mee, en wellicht dat het tijd wordt hier eens een extra regeling voor op te zetten.

Ook omgekeerd ontstaan er lastige situaties. Als een bedrijf failliet gaat, zullen alle leveranciers meteen hun dienstverlening stoppen. Maar daardoor kan een eventuele doorstart juist geblokkeerd worden, en dat is voor de curator ook weer niet de bedoeling. In één zaak (Oilily) werd de leverancier dan ook verplicht om door te gaan met leveren zodat het bedrijf een doorstart kon realiseren. Wel moesten de maandelijkse facturen worden voldaan, maar betaling van de reeds openstaande facturen konden niet worden afgedwongen door leveringsweigering.

Of deze uitspraak navolging krijgt, valt te bezien, maar ik zie er wel wat in. Alleen is dan de vraag, welk criterium hanteer je? Wanneer is een online dienst “essentieel” voor het failliete bedrijf of voor een doorstart?

Arnoud
Hoe om te gaan met schadeclaims van fotografen

Vrijwel dagelijks krijg ik mails van mensen die een foto hebben gepubliceerd en nu een claim of factuur van de fotograaf hebben gehad. Soms gaat het dan om tientjeswerk, maar vele honderden of zelfs een paar duizend euro voor één foto is ook niet ongebruikelijk. De gebruikte taal is vaak bepaald niet mals: u bent een vuile inbreukmaker en we gaan alles op u verhalen, en wel over drie werkdagen. Dat is dus behoorlijk schrikken voor mensen die vaak te goeder trouw even een fotootje nodig hadden.
In de basis is de claim meestal wel terecht; foto’s overnemen zonder toestemming mag eigenlijk nooit. Ook niet als ze vrijelijk op internet staan, ook niet als er geen watermerk doorheen staat, ook niet als er geen fotograafnaam of “copyright” bij staat. De enige echte uitzondering is het beeldcitaatrecht: als de foto inhoudelijk onmisbaar is voor de eigen tekst. (De persexceptie kun je vergeten.)

Een bijzonder geval is wanneer je een RSS feed herpubliceert waarin foto’s zitten. Als die feed met toestemming voor publicatie wordt aangeboden (en dat is géén automatisme), dan zou ik zo snel mogelijk contact opnemen met de feed-eigenaar om na te gaan hoe het zit met de toestemming door de fotograaf gegeven. Ook forumeigenaren die claims krijgen over foto’s geplaatst door hun gebruikers, kunnen zich wellicht vrijwaren van aansprakelijkheid.

Als er geen toestemming of geldig beeldcitaat is, dan mag de fotograaf eisen dat zijn schade wordt vergoed. De discussie gaat dan ook eigenlijk altijd over hoe hoog die schade is.

Hoofdregel is dat het tarief van de fotograaf zelf de schade is: dat had je hem immers betaald als er vooraf overleg was geweest. En nee, “hij is zo duur” is dan geen argument meer, de aanname is op dat moment dat je wél een licentiecontract zou hebben gesloten en de vraag is dan dus tegen welke prijs.

Fotografen schermen dan graag met richtprijzen zoals van Foto Anoniem of Richtprijzen.org, maar die worden in de overgrote meerderheid van de gevallen niet overgenomen door de rechter. Het gaat immers om jóuw prijs als fotograaf en niet om wat een vrijwaringsstichting als afkooptarief wil hebben.

Verder wordt vaak geroepen dat het normale tarief met een factor 2 of 3 mag worden verhoogd, omdat dit zo staat in de algemene voorwaarden van de Fotografenfederatie. Ook dat is zeker geen vaste regel bij de rechter, hoewel menig rechter toch wel gevoelig blijkt voor het argument “zonder verhoging is er geen prikkel om vooraf een licentie te onderhandelen”. Een zelfverzonnen boeteconstructie dus. Ik erger me elke keer weer rot als een rechter dat zegt, zo wérkt het civiele recht niet.

Hoe dan ook: wie foto’s overneemt zonder toestemming (of beeldcitaat) moet daarvoor betalen. Zeker als het gaat om een bedrijf. Excuses als “ik wist niet dat er auteursrecht op zat” gaan bij particulieren héél misschien op, maar reken er niet op. En ook het weghalen van de foto is niet genoeg; schade is schade, en die wordt niet ongedaan gemaakt door het weghalen.

Onderhandelen over de hoogte van de vergoeding blijkt zeker wel mogelijk, maar je zult wel met een reëel bod moeten komen. Als de fotograaf zelf al komt met zijn tarief en dat maal drie doet, dan is gewoon eenmaal het tarief met eventueel een kleine opslag “voor de moeite” een prima tegenbod. Je kunt zelfs overwegen dat bedrag gewoon meteen te betalen en daarmee de discussie te sluiten.

Arnoud

Overheid wil verdachten cybercrime kunnen hacken

De overheid wil bij verdenking van ernstige cybercrime-misdrijven op afstand een computer kunnen binnendringen, las ik bij Tweakers. De huidige wetgeving is verouderd, aldus minister Opstelten. Ze gaan er vanuit dat je gewoon de serverruimte binnen kunt lopen en de computer kunt afkoppelen en doorzoeken, en dat geldt vandaag de dag met cloud en SaaS en hype niet meer. Er moet dus meer ruimte komen voor opsporingsambtenaren< om binnen te dringen in computers elders ter wereld, en om met aftapsoftware op afstand waar te nemen wat daar gebeurt.
Op grond van de huidige wet (art. 125i Sv) mag men computers doorzoeken. Maar dat is nadrukkelijk alleen bedoeld voor situaties dat je fysiek in het datacenter bent. Er is dus een lacune in de wet als de computer fysiek op een onbekende plaats is, terwijl je een redelijke verdenking hebt dat daar gegevens staan die op een ernstig misdrijf wijzen. Dan moet je, aldus de minister, toch op afstand daar kunnen binnendringen en doorzoeken of aftappen wat daar gebeurt.

De minister voorziet meteen een wapenwedloop:

Criminelen weten dat de politie probeert om toegang te krijgen tot hun netwerken en gegevens en treffen daartegen maatregelen. Doorgaans worden de desbetreffende gegevens snel over het internet (wereldwijd) verplaatst c.q. de paden daartoe aangepast. Ook worden door criminele groeperingen dikwijls maatregelen getroffen om vast te stellen of derden, waaronder de politie, proberen zich toegang te verschaffen tot hun bestanden. Indien zij dergelijke signalen opvangen of vermoeden verplaatsen zij hun bestanden zo snel mogelijk en schuwen niet om indringers met digitale middelen te bestrijden.

En met dat verplaatsen is het risico reëel dat er ineens servers in een ver buitenland worden ingezet. Dat is een juridisch probleem, want onze politie mag alleen in Nederland optreden. Bij buitenlandse servers moet er een rechtshulpverzoek worden gedaan, maar dat kost natuurlijk tijd. Plus, bij wie moet je zijn als je de fysieke locatie van de server niet kunt achterhalen? Daarom stelt de minister een constructie voor waarbij men bij een onbekende serverlocatie mág hacken en gegevens ophalen. Is de locatie bekend, dan alsnog rechtshulpverzoek.

Ook een nieuwe gewenste bevoegdheid is het op afstand ontoegankelijk maken van gegevens. Stel je bent als agent binnengedrongen in een computernetwerk ergens diep in een duister stukje van de cloud (een regenwolk? sorry, flauw) en je treft daar strafbare gegevens aan. Dan moet je die toch kunnen wissen, is de gedachte. De Robert M-affaire en de via hem op TOR aangetroffen kinderporno is de situatie die moet bewijzen dat het op afstand wissen bij elk ernstig misdrijf gerechtvaardigd is.

Verder wordt het helen van digitale gegevens strafbaar. Gestolen persoonsgegevens of gekraakte creditcardgegevens in je bezit hebben is nu niet aan te pakken; pas het gebruik daarvan kan als fraude, oplichting of iets dergelijks worden vervolgd. Het deed me denken aan het onzalige plan van Hirsch Ballin als reactie op de Manon Thomas-zaak, waarin bleek dat het verspreiden van gestolen foto’s niet strafbaar was. Ik hoop dat dát buiten scope blijft.

De bevoegdheden kunnen niet zomaar worden ingezet: de machtiging van de rechter-commissaris zal elke keer nodig zijn, en het moet gaan om ernstige misdrijven (kort gezegd: minstens vier jaar cel). Dat dekt dus precies de drie ruiters en de voetganger van de Internetapocalyps: terrorisme, kinderporno, drugshandel en inbreuk op auteursrechten.

Ook is natuurlijk proces-verbaal opmaken verplicht, en moet alles worden gelogd en bewaard zodat dit achteraf raadpleegbaar is. Hopelijk ook door geïnteresseerde derden – maar de krampachtige houding bij inzage in tapgegevens belooft niet veel goeds.

Tsja, pfoe. Ik snáp het wel, en ik zou ook niet weten wat je anders moet doen als je alleen een serveradres hebt en je wéét dat daar strafbare zaken gebeuren. Maar het klínkt gewoon eng, een inbraakbevoegdheid. En er kan natuurlijk aardig wat misgaan: wat als je de verkeerde server hackt (of wist?), of wat als je achterdeurtje exploiteerbaar blijkt door criminelen?

Arnoud

Is het valselijk als spam rapporteren van Twitteraars strafbaar?

Twitter heeft een handig knopje voor vervelende spammers in je tijdlijn. Als genoeg mensen langs die weg rapporteren dat iemand een spammer is, dan wordt diens account geblokkeerd. Handig, maar ook vervelend: mensen kunnen de knop gebruiken omdat ze het oneens zijn met wat iemand twittert, terwijl er geen sprake is van volgens Twitter verboden spam.
Het lijkt erop dat Twitter bij voldoende klachten automatisch tot een blokkade van het account overgaat, hoewel er ook genoeg mensen zijn die zeggen van niet. En als Twitter dat doet, dan is het natuurlijk aantrekkelijk om met z’n allen over iemand te gaan klagen zodat zijn account wordt geblokkeerd.

Maar mag dat, klagen over spam terwijl je weet dat het niet echt spam is? Tsja, dat is een héle goeie. Ik moet zeggen, dit is de eerste keer dat ik géén analogie kan bedenken naar de echte wereld. Valsheid in geschrifte? Mwa. Je maakt niet echt een nep-“geschrift” met de bedoeling dat voor echt door te laten gaan. Smaad? Nee, want het bericht “dit is spam” gaat niet naar het publiek, een vereiste om van smaad te kunnen spreken.

Wat op zich wél mag is mensen oproepen iemand te blokkeren of te ontvolgen. Dat is niet meer dan zeggen “luister niet naar hem”, en iedereen is vrij om dat al of niet op te volgen. De reden die je daarbij opgeeft, zou smadelijk kunnen zijn.

Arnoud

Heeft het nut om IMEI’s van gestolen telefoons te blokkeren?

change-imei.jpgKPN, Vodafone en T-Mobile gaan vanaf volgend jaar op verzoek van de politie gestolen telefoons mogelijk onbruikbaar maken, las ik bij Tweakers. Elke telefoon heeft een zogeheten International Mobile Equipment Identity of IMEI nummer, dat meegestuurd wordt naar het netwerk als je je aanmeldt of wilt bellen. Door dit nummer bij de telefonieprovider te checken tegen een zwarte lijst, kun je dus verhinderen dat gestolen telefoons nog gebruikt worden. Dat zou diefstal toch af moeten schrikken. Nou ja, in theorie dan.
Een dergelijk systeem werkt natuurlijk alleen als de IMEI van een telefoon niet wijzigt. In Engeland, waar deze antidiefstalaanpak is uitgevonden, is het dan ook expliciet strafbaar gesteld om de IMEI te wijzigen (Section 1 van de Mobile Telephones (Re-programming) Act 2002), want als het strafbaar is dan doet een crimineel dat niet. Ahem.

In Nederland hebben we zo’n regel niet, en het lijkt er ook niet op dat deze er gaat komen. In 2011 werd nog in antwoord op Kamervragen gemeld dat dit niet zinnig leek, omdat IMEI nummers eenvoudig te wijzigen zijn, zelfs voor domme mobieltjesdieven. Om dezelfde reden is de politie gestopt met sms-bommen sturen (elke drie minuten een sms met “Deze telefoon is gestolen”) naar gestolen telefoons.

De enige echte optie om dit werkbaar te krijgen lijkt me om de IMEI verplicht hardcoded in de telefoon vast te leggen, zodat ze niet meer te wijzigen zijn. Ik heb eigenlijk geen idee waaróm een IMEI wijzigbaar zou moeten zijn. Jullie wel?

(Oh, en natuurlijk moet de IMEI-blokkade Europabreed uitgerold zodat je ook in Finland of Roemenië niet kunt bellen met een gestolen telefoon.)

Arnoud

Mag je cameratoezicht op de openbare weg richten?

Een veelgestelde vraag in de categorie cameratoezicht: mag je de openbare weg filmen met een vaste camera? Menig buurman blijkt camera’s op te hangen om de auto te filmen of het gemeenschappelijke achterpad te bewaken. Of om de buren te pesten.
Bij cameratoezicht spelen er twee wetten. Allereerst heb je het wetboek van strafrecht: het filmen met een aangebrachte camera is strafbaar tenzij dit duidelijk is aangekondigd (art. 441b Strafrecht). Dat wetsartikel geldt overal in de openbare ruimte, dus net zo goed voor een particulier die de stoep voor zijn deur filmt net zo goed als voor de exploitant van een bedrijventerrein die zo dertig panden en een parkeerterrein wil bewaken.

De eerste stap is dus zorgen dat je camera óf duidelijk zichtbaar is opgehangen, óf dat er een duidelijk bordje hangt (leesbaar voordat je in beeld bent) zodat mensen weten waar ze aan toe zijn. Beiden zullen niet meevallen als je de openbare weg gaat filmen, maar in theorie is hieraan te voldoen.

Lastiger is de Wet bescherming persoonsgegevens. Wie camerabeelden vastlegt (in digitaal, doorzoekbaar formaat) valt daarmee onder de Wbp. En deze heeft als hoofdregel dat je alleen persoonsgegevens (camerabeelden) mag vergaren en gebruiken als dat noodzakelijk is voor het door jou beoogde doel. Als dat doel beveiliging is van je eigendommen, dan mag je uiteraard alleen je eigendommen filmen en de onvermijdelijk daarbij in beeld komende omgeving. De openbare weg kán onvermijdelijk deel zijn van die omgeving (de auto die voor de deur bij de stoep staat) maar verder dan dat mag je niet gaan.

En dáár is volgens mij de hele discussie op gebaseerd of je de openbare weg mag filmen. Op zich niet dus, tenzij je een goed doel weet waarom het wel mag én het filmen van de openbare weg daarvoor noodzakelijk is. Ik kan er -behalve beveiliging dus- geen bedenken.

Wel vraag ik me nu af wat ik moet denken van artikel 2 sub 2 Wbp: “Deze wet is niet van toepassing op verwerking van persoonsgegevens: ten behoeve van activiteiten met uitsluitend persoonlijke of huishoudelijke doeleinden”. Idee hierachter is dat je een privépersoon niet moet lastigvallen als ‘ie bijvoorbeeld een online adresboek aanlegt voor zijn privécorrespondentie.

Maar wie filmt voor uitsluitend zijn persoonlijke/huishoudelijke beveiligingsdoeleinden, zou langs dit artikel óók buiten de Wbp kunnen komen te staan. En dat zou betekenen dat particulieren dus cameratoezicht mogen toepassen op de openbare weg, maar bedrijven niet. Dat klopt ergens niet helemaal maar het tegenargument kan ik niet bedenken..

Arnoud

Websites publieke omroep gaan achter ‘cookiemuur’

cookies-publieke-omroep.pngAlle websites van de Nederlandse Publieke Omroep zijn binnenkort alleen nog maar te bereiken als de gebruikers cookies accepteren, meldde Tweakers dinsdag. In een verklaring legt men uit dat de PO hiertoe verplicht zou zijn omdat men verantwoording moet afleggen over deze met publiek geld geleverde dienst.
Op zich is het inderdaad legaal dat een website mensen weert die geen cookies wensen te accepteren, maar bij de Publieke Omroep voelt dat toch een beetje gek. Het gaat immers om publieke dienstverlening van een soort-van overheidsclub (jaja, formeel zijn ze geen overheid) en je zou verwachten dat die niet zomaar mensen uit gaan sluiten.

Aanleiding voor deze stap lijkt te zijn dat de OPTA enige tijd terug zo’n 120 overheidsdiensten heeft aangeschreven omdat die de cookiewet schenden. Dit dan weer omdat eerder Rijksoverheid.nl had geroepen dat ze niet onder deze wet zou vallen omdat ze niet commercieel was of iets dergelijks. Maar dat boeit niet: elk cookie vereist toestemming, ongeacht wie het zet en ongeacht of het iets met tracking of privacy doet. Alleen strikt technisch noodzakelijke cookies mogen zonder toestemming.

Wat doet de NPO nu met cookies?

Het is verder onderdeel van de wettelijke taak om van de Publieke Omroep om te rapporteren over onze prestaties. Daarvoor is het nodig om webstatistieken bij te houden. Ook nemen wij deel aan het landelijke internetbereiksonderzoek STIR. Hiervoor gebruiken wij cookies, zodat wij je browser kunnen herkennen en op die manier het aantal unieke bezoekers aan onze website kunnen meten.

Op zich klopt dat, de PO moet rapporteren over hoe zij het doet. En in de televisiecontext is het vrij logisch dat je dan ook rapporteert hoe veel mensen kijken naar je programma’s. Vertaal je dat naar internet, dan moet je inderdaad rapporteren hoe veel unieke bezoekers je op Uitzendinggemist krijgt en dat vereist cookies. Ja, of browser fingerprinting of iets dergelijks maar dat valt óók onder de cookiewet.

Wel weer mooi vind ik de oneclick oplossing van de dienst: wie op de ene site van de PO cookies accepteert, geeft automatisch ook toestemming voor cookies op de andere sites. Dat mag, zolang maar duidelijk is voor welke sites je allemaal ineens toestemming geeft.

Arnoud

Automatische auteursrechtaansprakelijkheidsclaims

computer-says-no.jpgMicrosoft eist Google-ban op BBC, Wikipedia en Bing, meldde Webwereld maandag. Het bedrijf had via automatisch gegenereerde DMCA notice/takedownberichten de verwijdering geëist van zo’n vijf miljoen webpagina’s, volgens TorrentFreak omdat deze het getal “45” bevatten dat kennelijk iets met Windows 8 te maken heeft. Eh, oeps.

Het idee achter de DMCA was een simpel wettelijk systeem te bieden waarmee rechthebbenden materiaal kunnen laten weghalen dat in strijd is met hun auteursrechten. Omdat ze in Amerika houden van duidelijke regels, was het nogal zwartwit opgezet: een rechthebbende klaagt over een publicatie, de site moet het offline halen maar mag wel de gebruiker informeren. En als die stelt dat de klacht onterecht is, dan moet het teruggezet en dan mogen gebruiker en rechthebbende samen bij de rechter gaan klagen. Omdat iedereen alles on penalty of perjury moet verklaren, en je niet willens en wetens valse claims mag indienen, zit het systeem wel snor met misbruik.

Dacht iedereen. Want de laatste jaren is de volautomatische blokkade sterk in opmars. Het was dus eigenlijk afwachten totdat we een keer zo’n foutje zouden zien als dat van Microsoft. En het zal de laatste keer ook niet zijn. Omdat het op internet wemelt van de illegale uploads, is het niet zo gek dat rechthebbenden met grof geschut gaan schieten en niet elke keer een advocaat in bloed veertien pagina’s plus kopie identiteitsbewijs van een tekenbevoegde directeur willen laten aanleveren. Oh sorry, ik ben weer even cynisch over hoe dat mooie idee van beperkte aansprakelijkheid voor internetdienstverleners compleet is mislukt.

Een aanverwant recent voorbeeld is Youtube. Deze videosite heeft volautomatische herkenning van muziek met hun ContentID algoritme. Als dit algoritme in een upload muziek herkent die bekend staat als beschermd, dan wordt de audiotrack weggehaald. En herkende video’s worden zelfs compleet verwijderd.

Na veel kritiek over de onduidelijke klachtprocedure die hierbij hoort, had Youtube recent haar systeem aangepast. Kort gezegd wordt een tegenklacht (van de gebruiker) automatisch teruggestuurd, waarna de rechthebbende óf zijn keutel moet intrekken óf een formele DMCA notice moet indienen met dus dat “op straffe van meineed” verklaren dat je zeker weet dat de videouploader fout zit.

Leuk bedacht, maar gaat het écht werken? Want de eerste uploader die daadwerkelijk een klager aanpakt wegens meineed in die verklaring moet ik nog tegenkomen. De bewijslast is namelijk hoog: men moet willens en wetens een valse klacht hebben gedaan. Niet alleen maar “er valt over te twisten of die video mocht”, maar “er was geen twijfel dat die video wel mocht”. En omdat ze in de VS de vage open norm van fair use hanteren, is er eigenlijk áltijd wel een twistpuntje van te maken.

Dat, en het feit dat in de triviale gevallen de claim gewoon juist is (en we ook allemaal wéten dat er vele juiste claims tussen zitten) maakt dat er weinig tot geen incentive is om iets te gaan doen aan dit systeem. Dus we hobbelen gewoon nog een paar jaar rond, met regelmatig weer een leuk relletje over de Marslanders wiens livestream offline gehaald worden of dergelijke flauwekul, maar niemand die een wetswijziging gaat bepleiten waar we wat aan hebben. En ja daar word ik écht cynisch van.

Arnoud

Een lichtroze achtergrond is voldoende duidelijk voor reclame

ictrecht-recht.pngMeteen zeggen: welke van de twee teksten hiernaast is commercieel? En waar zie je dat aan?
Oké, niet helemaal eerlijk want ik heb ‘m bijgeknipt maar je had het moeten zien aan het lichtroze achtergrondkleurtje dat Google meegaf aan de bovenste, gesponsorde vermelding. De onderste, van mijn bedrijf ICTRecht, is organisch nummer één op “ict recht” maar de collega’s van het ICT-Recht loket hebben betaald voor hun roze vermelding. Leuk

Leuk, maar wat nu als je monitor niet de helderste is of je gewoon niet zo oplettend en omzichtig bent als consument? Dan zou je zomaar kunnen denken dat die loketjongens (met hun wel héél bijdehand gespelde hoofdletter R, ahem) de organisch besten zijn voor het ict-recht. Dat,maar dan met computers, was een klacht (via) bij de Reclame Code Commissie van een Nederlandse consument over de Google-zoekresultatenpagina met gesponsorde lichtroze beelden.

Eerder had de voorzitter van de Reclame Code Commissie nog bepaald dat Google’s presentatie te onduidelijk was. Alleen een ander kleurtje en verder exact hetzelfde lettertype en vormgeving maakte het wel érg dicht bij de organische informatie.

In bezwaar wordt echter anders geoordeeld. Voorop staat dat internetgebruikers wéten dat zoekmachines reclame vertonen, dus ze zullen sowieso al iets meer opletten bij zulke sites. Stel dat ik nu middenin deze blog ineens reclame maak voor onze betaalde webdevelopervoorwaardengenerator, dan zou dat juridisch wellicht iets dubieuzer zijn. Maar bij Googlezoekresultaten weet iedereen dat er reclame te verwachten valt.

Volgens het beroepscollege van de Commissie is het echter duidelijk genoeg, die gekleurde achtergrond. Zeker omdat er bovenaan het gekleurde vlak staat “Advertenties met betrek­king tot [zoekterm]” en “Waarom deze advertenties”. Iedereen snapt dat zo’n achtergrond betekent dat de mededelingen daarin reclame be­treffen. Eveneens acht het College aannemelijk dat deze gebruiker weet dat de infor­matie die geen specifieke achtergrondkleur heeft, bestaat uit organische zoekresult­aten.

Eerlijk gezegd zou ieder andere uitspraak me ook hogelijk verbaasd hebben. Ik heb nog nooit gehoord dat mensen dachten dat de reclamevlakken “gewone” zoekresultaten bevatten. (Het omgekeerde, of niet alle resultaten gesponsord zijn, ja die komt wel vaker langs.)

Arnoud

“Social Media accounts geven ons een goed beeld van de sollicitant”

Oké, heel apart – solliciteren als hulpverlener bij Emile.nu. Heel hip natuurlijk, een online sollicitatieformulier waarin je meteen de intake doet (“wat zijn je positieve en negatieve punten” en “waarom wil je bij ons werken”). Maar het is ook een mooi voorbeeld van iets te enthousiast vragen om dingen die je eigenlijk helemaal niet mag vragen.

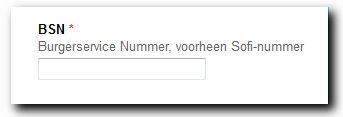
Zo wordt er op scherm één gevraagd om je BurgerServiceNummer:

emile-bsn.png

Mag dat? Nee, dat mag niet. Op zich is het verplicht om van werknemers het BSN te bewaren, want dat is nodig voor de belastingaangifte bij het salaris en dergelijke. Maar een sollicitant is nog lang geen werknemer.

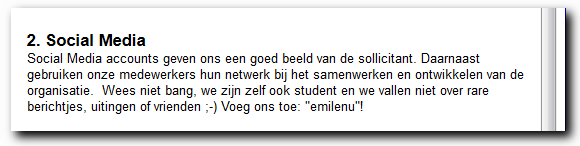
Op scherm twee, minstens zo leuk: wat is uw Hyves/Facebook/LinkedIN/twitter account?

emile-social.png

Mag dat? Nee, nou ja, misschien, nou ja nee eigenlijk gewoon niet. Niet zomaar, in ieder geval. Je zult om uitdrukkelijke toestemming moeten vragen, én moeten toelichten wat je van plan bent met deze informatie.

Nu zou je kunnen zeggen dat het vrijwillig vragen van deze accounts een manier van toestemming vragen is. Immers, wie dit niet wil, vult het niet in. Maar wat voor gevolgen heeft dat voor je sollicitatie? Word je dan niet meteen terzijde gelegd? En leuk verder dat ze zelf ook student zijn maar wat gaan ze wél doen met je accounts?

Heel formeel mag de vraag niet gesteld worden omdat deze ‘verwerking van persoonsgegevens’ (want dat is het) niet aangemeld is bij het College bescherming persoonsgegevens. Ja, je moet de privacytoezichthouder vertellen dat je sollicitanten googelt. Er is een vrijstelling voor sollicitanten, maar die bevat géén mogelijkheid om een online antecedentenonderzoek uit te voeren.

Oh, het formulier blijkt mogelijk gemaakt door privacystelende perfide Amerikanen:

emile-googledocs.png

En nee dat mag al helemaal niet met een BSN of met medische gegevens (“Heb je allergieën?”). Ja, zo rolt de privacywet.

Wat vinden jullie? Ben ik spijkers op laag water aan het zoeken met een verouderde privacywet? Of was dit gewoon een beetje al te enthousiast van dit bedrijf?

Arnoud