LinkedIn-gebruikers verliezen cookiezaak wegens geven van toestemming

Photo by Rai Vidanes on Unsplash
Twee LinkedIn-gebruikers die het platform ervan beschuldigden dat LinkedIn zonder hun toestemming trackingcookies plaatste hebben een rechtszaak verloren omdat ze hier toch toestemming voor gegeven hadden. Dat las ik bij Security.nl. Het vonnis leest wat raar: het voelt onlogisch dat je procedeert terwijl je weet dat je ergens mee instemde.

Vorig jaar oordeelde de rechter nog dat Linkedin geen trackingcookies mocht plaatsen, op straffe van een dwangsom van 500 euro per cookie. Mogelijk dat deze personen daardoor getriggerd werden eenzelfde claim te doen, want die teller kan flink oplopen natuurlijk.

Punt in die vorige zaak was wel dat daar vast stond dat er géén toestemming was gegeven. Hier lag dat even anders:

LinkedIn heeft vervolgens bij de mondelinge behandeling van dit kort geding aangevoerd dat [eiser 1] en [eiser 2] voorafgaand aan 12 augustus 2024 (de datum van het door hen uitgevoerde initiële onderzoek) via de privacyvoorkeuren op het LinkedIn-platform toestemming hebben gegeven voor het plaatsen en uitlezen van alle cookies, waaronder ook cookies voor advertentieactiviteiten van LinkedIn.
Dit is dus waar het voor mij raar voelt. Een claim als deze baseer je op een ‘kale’ sessie, waarbij je geen toestemming geeft voor wat dan ook en dan constateer je dat je toch tracking cookies krijgt.

De enige lezing die voor mij enigszins begrijpelijk is, is dat ze op 12 augustus 2024 zo’n kale sessie hebben gedaan, maar daarvóór bij gewoon gebruik wel de toestemmingsknoppen hebben bediend. Toestemming kun je intrekken maar dat moet je wel doen. Als je dat niet doet, dan blijft deze van kracht ook bij nieuwe sessies.

Een ander argument was dat bij Linkedin de toestemmingsknoppen standaard op ‘ja’ staan, en dat je deze dus op ‘nee’ moet zetten. Oftewel een opt-out, en dat is in strijd met de wet. Maar daar was men te laat mee aan komen zetten.

Arnoud

Wordt mijn huis een ‘werkvloer’ van de AVG als de ADL-assistente langskomt?

Photo by Kara Eads on Unsplash

Een lezer vroeg me:

Mijn partner krijgt ADL-zorg bij haar thuis, die 24/7 oproepbaar is. Vnawege zorgen over haar welzijn heb ik enkele camera’s opgehangen. Nu meldt de ADL-leverancier dat dit niet meer toegestaan, omdat ik dan in strijd met de AVG handel door hun werknemers te filmen. Mijn huis wordt volgens hen “aangemerkt als werkvloer” en ik moet de camera’s weghalen. Klopt dat?
ADL-assistentie is gedurende het hele etmaal direct oproepbare persoonlijke assistentie bij algemene dagelijkse levensverrichtingen (ADL) in en om de woning. Dit gebeurt door professionals die via zorgaanbieders worden ingezet.

Omdat het hier gaat om werknemers, heeft de werkgever inderdaad een zorgplicht om hen een veilige werkomgeving te bieden. Beschermen van hun privacy en een zorgvuldige omgang met hun persoonsgegevens valt daaronder. En omdat er steeds vaker incidenten zijn met cliënten (of hun partners) die met al dan niet verborgen camera’s filmen, zie ik daar steeds meer aandacht voor.

Allereerst is het strafbaar om mensen in een besloten omgeving (zoals een werkvloer of een woonhuis) te filmen met een verborgen camera. En ten tweede moet degene die filmt dit onder de AVG recht kunnen breien.

Op een ‘gewone’ werkvloer is dit geen nieuwe discussie, maar als het werk bij iemand thuis wordt gedaan dan wordt het iets lastiger. Je mag namelijk in je eigen huis cameratoezicht inzetten en dan val je buiten de AVG (Rynes-arrest). Maar als er iemand bij jou thuis komt werken, heeft die recht op een veilige werkomgeving.

De opmerking “aangemerkt als werkvloer” is denk ik een poging om te betogen dat het huis tijdens het werk buiten de scope van dat Rynes-arrest valt. Maar ook als dat wél een toegestaan privé-verwerking onder de AVG zou zijn: het punt blijft dat de werknemer niet zomaar gefilmd mag worden tijdens het werk.

“Camera uit als de assistente binnenkomt” is het voor de hand liggende compromis, alleen is dat lastig omdat je vaak niet kunt zien dat de camera’s uit staan. Er snel even een doekje overheen hangen lukt ook niet altijd, dus dan blijft de harde afspraak “geen camera’s in huis” over als uitgangspunt.

Een mogelijkheid is om op voorhand het gesprek aan te gaan met de zorginstelling, uit te leggen waar de camera’s wél voor zijn en duidelijk af te spreken dat ze uit zullen zijn bij bezoek. Misschien is er zelfs een knop te maken die men kan indrukken en die de camera’s uit zet?

Arnoud


Roodkapje proberen te versieren met een camerabril, mag dat?

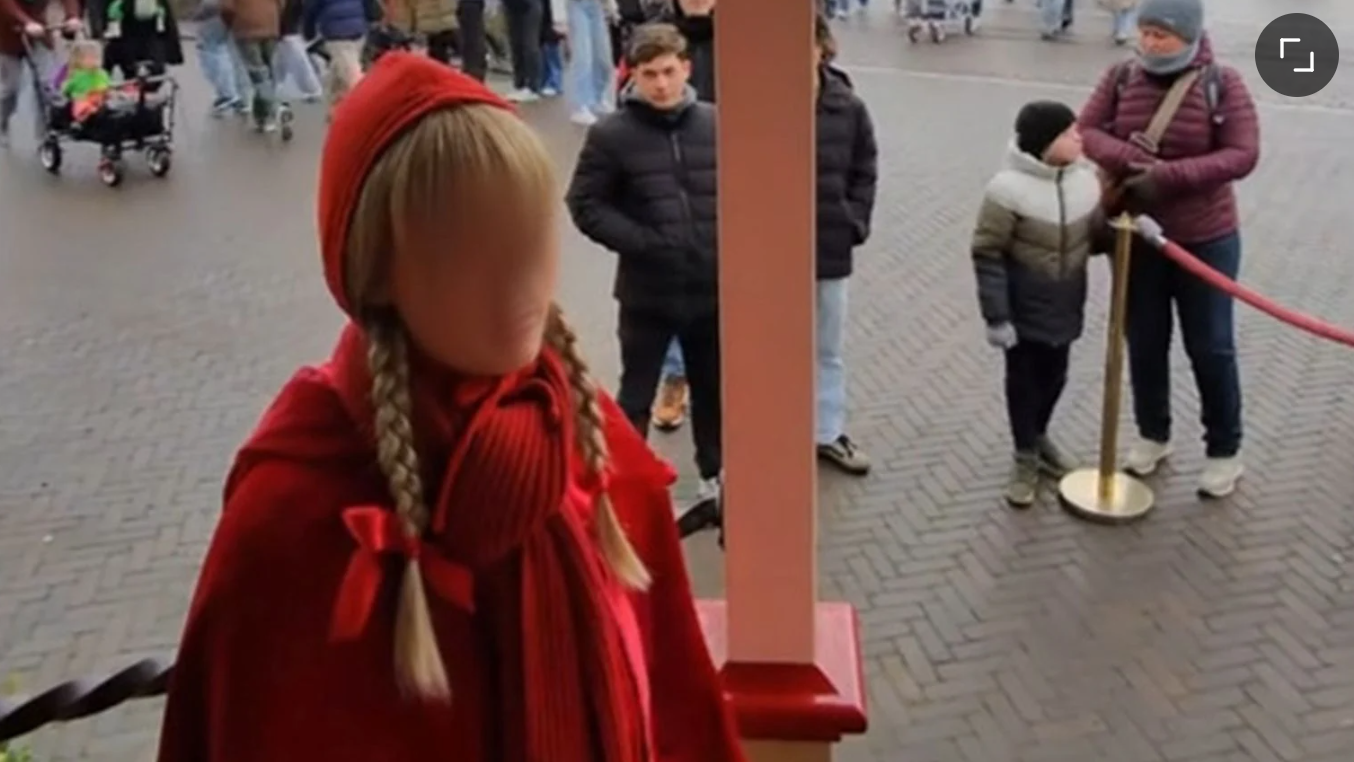
Bron: Omroep Brabant, auteursrechtvrij

Een man die zichzelf ‘versiercoach’ noemt plaatst al maanden filmpjes op social media, las ik bij Omroep Brabant. Hierop is te zien hoe hij meisjes en vrouwen op straat in Eindhoven, in de kroeg of in de Efteling aanspreekt. De camerabril filmt alles en dat gaat op een Telegramkanaal waar hij ‘versiertips’ deelt met andere mannen.

Roodkapje uit de titel was niet een acteur uit de Efteling maar zo te lezen ‘gewoon’ iemand die daar verkleed op bezoek was. Maar hoe dan ook, op mensen afstappen met ‘You look really nice’ of ‘Do you have a boyfriend?’ is natuurlijk creepy en raar, zeker als je zonder dat te zeggen er een cursus pick up artist mee vult.

Strafrechtelijk is er weinig aan te doen, omdat de man weggaat als iemand aangeeft er niet van gediend te zijn. Filmen aan de openbare weg is niet verboden, ook niet als je dat stiekem doet. Alleen met een aangebrachte camera wordt dat anders. Maar als een dashcam niet “aangebracht” is, dan is een bril dat ook niet.

(Doxing is het ook niet, want de persoonsgegevens van de gefilmde mensen worden niet gebruikt om hen te intimideren of te hinderen bij hun werk.)

De AVG geldt hier in principe wel. Dit valt buiten de uitzondering voor persoonlijk gebruik, omdat de video’s worden gedeeld met anderen in een semi-zakelijke context (een cursus/instructie).

Het enige waar ik over twijfel, is of hier de uitzondering voor journalistiek opgaat. Hoe creepy ook, het is een verbreiding van feiten, meningen en ideeën, een verslaggeving dus. Het grondrecht van de informatievrijheid kent geen kwaliteitstoets, en normen als “je moet bij de massamedia werken” of “het moet wel échte journalistiek zijn” gaan niet op.

Arnoud


Mag mijn werkgever mijn woonadres verstrekken aan een opleidingsinstituut?

Photo by OpenIcons on Pixabay

Een lezer vroeg me:

Mijn werkgever verplicht me om een training te volgen bij een extern ingehuurd bedrijf. Deze stuurt nu een inschrijfformulier met allerlei vragen, maar ook (verplicht) opgeven van zaken als geboortedatum, geboorteplaats, en privé adres. Ik heb daar bezwaar tegen, kan dit zo worden afgedwongen?
Een werkgever kan natuurlijk mensen op training sturen als dat in het belang is van het werk. De werkgever is dan in principe ook de opdrachtgever van het trainingsbedrijf. Die moet dan de benodigde gegevens verstrekken zoals wie er mee doet.

Dergelijke gegevens vallen al snel onder de AVG, en die kent het principe van dataminimalisatie: relevant en niet meer dan wat noodzakelijk is voor het doel. De namen van cursisten lijken me relevant, je moet weten wie er komen (en wie niet). Functietitels lijken me ook van belang voor de voorbereiding, eventuele dieetwensen kunnen nodig zijn et cetera.

Het privéadres en geboortedatum/plaats van de werknemers die komen lijkt me op geen enkele manier relevant. Ik kan me nog nét voorstellen dat je leeftijd nodig hebt, het beïnvloedt je les als je een groep vroege twintigers hebt of juist een club mensen net voor hun pensioen zeg maar.

Geboorteplaats vind ik een rare, ik zou geen cursus weten waarin het uitmaakt waar de cursist geboren is. Het voelt als een indirecte manier om het verboden gegeven van etnische afkomst uit te vragen.

Mijn vermoeden is dat het trainingsbedrijf simpelweg hun standaard inschrijfformulier opstuurde, zoals je ook zou krijgen als je zelf (buiten het werk om dus) die training zou boeken. En dan is het privéadres ineens relevant, omdat je wilt weten waar het incassobureau naar toe moet als men niet betaalt. Of er worden boeken e.d. opgestuurd en men denkt dat het handig is dat je die thuis krijgt.

Een simpele oplossing is bij de adresgegevens je werkplek in te vullen, zodat eventuele cursusmaterialen daarheen gaan. Bij geboortedatum kun je iets fictiefs in de buurt invullen zodat de leeftijd ongeveer klopt, en bij geboorteplaats zet je “onbekend” of de plaats waar je bedrijf opgericht is.

Mocht de werkgever van plan zijn je wérkelijke gegevens hiervoor te verstrekken, dan zou dat een behoorlijk probleem zijn. HR heeft die gegevens natuurlijk voor de personeelsadministratie (en geboorteplaats mag dan, in het kader van diversiteitsbeleid/positieve discriminatie) maar mag ze niet verstrekken aan een opleider zonder dat er een duidelijke noodzaak is.

Af en toe krijg ik vragen van mensen die extra bezorgd zijn over hun woonadres, bijvoorbeeld omdat ze last hebben van een stalker. Dat zou ook in deze context tot zorgen kunnen leiden. Helaas lijken er geen HRM-softwarepakketten te zijn waarbij men een vlaggetje kan zetten “Onder geen voorwaarde aan derden verstrekken zonder toestemming” bij gegevens van een werknemer. Je moet dus maar hopen dat HR volgens de regels werkt, en in gevallen als deze snap ik dat men daar dan knap zenuwachtig over wordt.

Arnoud

Kan ik mijn paspoort als gestolen opgeven als een kopie daarvan in een datalek zat?

Passport collection, Flickr, CC-BY

Een lezer vroeg me:

Ik las dat er bij mijn vorige werkgever mogelijk digitale kopieën van identiteitsbewijzen zijn buitgemaakt in het kader van een recent datalek. Ik ben nog in het bezit van mijn fysieke identiteitsbewijs, maar vermoed dat een digitale kopie van dit document in verkeerde handen is geraakt. Mijn vraag is: kan ik in dit geval mijn identiteitsbewijs als “gestolen” opgeven, ook al heb ik het fysieke exemplaar nog?
Van diefstal van je identiteitsbewijs is geen sprake, want zoals de vraagsteller zelf aangeeft is het fysieke ding nog in zijn bezit. Dus nee, formeel gaat dat niet.

De reden om het als zodanig op te geven, is natuurlijk dat je dan gratis een nieuw krijgt. Dat is belangrijk, omdat zaken als het paspoortnummer dan veranderen zodat het oude niet meer bruikbaar is bij bijvoorbeeld het online openen van een bankrekening. Vraag je zomaar een nieuw paspoort aan, dan kost dat een slordige 165 euro.

Vanuit de rijksoverheid bezien is er niets gebeurd met dat paspoort, dus als je dan een nieuw opvraagt dan zul je moeten betalen. Dat voelt wrang want jij kon niets doen aan dat datalek. Maar in dit specifieke geval moet niet jij maar die ex-werkgever die kosten dragen.

Meestal is het bij datalekken vrij lastig om aan te geven wat je schade is, want op dat moment is er nog geen aanwijsbaar gevolg van het onbevoegd kennisnemen of wissen van persoonsgegevens. Hier is dat er wel: met een kopie paspoort worden allerlei vormen van identiteitsdiefstal mogelijk. De enige reële manier om die tegen te gaan, is het paspoort ongeldig te laten worden. En dat doe je door een nieuw aan te vragen.

Omdat het datalek te wijten is aan de ex-werkgever, heeft deze in juridische zin onrechtmatig gehandeld. De daardoor ontstane schade moet dan worden vergoed, oftewel de prijs van dat paspoort kun je bij die ex-werkgever declareren.

(Heel juridisch bekeken: als het datalek te classificeren is als overmacht – de werkgever had alles gedaan dat redelijkerwijs mogelijk was in haar situatie en tóch werd ze gedatalekt – dan is de werkgever niet schadeplichtig. Maar ik durf wel te zeggen dat de categorie “datalek met overmacht” een buitengewoon kleine is.)

Arnoud

Als een boze klant mijn werknemers googelt, is dat dan strafbaar als doxing?

Photo by Icons8 Team on Unsplash

Een lezer vroeg me:

Deel van het werk van mijn afdeling is het omgaan met boze klanten. Zo nu en dan ontspoort het conflict. De klant googelt op naam van de medewerker en benoemt daarbij dat die ziet dat de medewerker net is afgestudeerd of uit welke stad de medewerker komt en dat de klant daar even langskomt. Is dat strafbaar (doxing?) en kan ik hier als manager wat doen?
Doxing is het publiceren van persoonsgegevens met het doel daarmee die persoon overlast te bezorgen. In een mail melden “ik heb gevonden dat je hier en hier woont en ik kom maandag langs” is dus geen doxing.

Een dergelijk handelen van die klant is wel strafbaar als bedreiging. De implicatie van “langskomen” is hier immers niet dat hij met een bloemetje langskomt. (Het doet er niet toe of iemand letterlijk zegt “ik kom je geweld aan doen”, ondertoon of context weegt ook gewoon mee.)

De bedreigde werknemer mag natuurlijk aangifte doen. Maar als werkgever heb je hier ook een zorgplicht – die van een veilige werkomgeving, iets waar je als goed werkgever voor moet zorgen. Dus als dit met enige regelmaat gebeurt, dan zul je zelf moeten faciliteren dat hier aangifte wordt gedaan en regelen dat de politie het benodigde bewijs krijgt om er wat mee te doen.

Het kan natuurlijk dat de politie niets met de aangifte doet, maar dat die klant wel doorgaat. Dan is de volgende stap dat je als bedrijf – de contractuele wederpartij van de klant  -deze aanspreekt op ongepast gedrag en daar gevolgen aan verbindt.

Ook hier ligt een schone taak voor de manager: welke regels heb je over ongepast klantgedrag, hoe gaan mensen daar mee om (moeten ze op training?) en wanneer leg je welke escalaties op zoals het contract verbreken. In geval van een b2b contract kun je ook overwegen bij de leidinggevende van de klagende klant een klacht neer te leggen, dus te escaleren binnen de contractuele relatie.

Arnoud

Meta krijgt 200 miljoen euro boete voor ‘betaal of oké’ model Facebook

Photo by Pixabay on Pexels

De Europese Commissie heeft Meta een boete van 200 miljoen euro opgelegd wegens het overtreden van de Digital Markets Act (DMA) met het ‘betaal of oké’ model op Facebook en Instagram. Dat meldde Security.nl vorige week. Dit lijkt het finale doek voor de strategie waarbij je óf een betaald abonnement neemt óf toestemming voor toegang tot je dienst.

In 2023 oordeelde het Hof van Justitie inzake Meta dat het mogelijk moet zijn om toestemming voor tracking in te tracken, sorry trekken, zonder dat je geheel uit de dienst werd gegooid. Er moet een alternatief komen, desnoods tegen een gepaste vergoeding, waar geen tracking in zit:

Thus, those users must be free to refuse individually, in the context of the contractual process, to give their consent to particular data processing operations not necessary for the performance of the contract, without being obliged to refrain entirely from using the service offered by the online social network operator, which means that those users are to be offered, if necessary for an appropriate fee, an equivalent alternative not accompanied by such data processing operations.

Cruciaal hierbij was dat Meta een enorme machtspositie heeft, zodat argumenten van het soort “dan gebruik je het toch gewoon niet” niet opgaan. Meta kwam daarop met een dubbele constructie die men “Pay or consent” noemde: of je betaalt geld, of je betaalt met je persoonsgegevens. Bekt lekker, maar was direct problematisch. Want de AVG eist dat er geen nadeel mag zitten aan het weigeren van toestemming, en ineens moeten betalen terwijl de buurman gratis mag, dat voelt wel nadelig (zeker voor Nederlanders).

Ik blogde toen:

Als ik terugga in waar die term “detriment” of “nadelig gevolg” vandaan kom, dan kom ik bijvoorbeeld bij WP 187 van wat nu de EPDB is. Hieruit haal ik dat iets nadelig is als het zeg maar bestraffend is, je afschrikt die optie te kiezen. Dit halen ze uit eerdere papers over consent bij medische zaken (bij weigering consent geen behandeling, WP 131) en bij het werk (WP 48, bij weigering geen promotie/nieuwe baan).
Helaas komt er geen fundamenteel criterium, maar wordt “als je elke dag op Facebook moet, dan is betalen een vorm van nadeel” als waarheid geponeerd:
Data subjects may suffer detriment if it becomes impossible for them to use a service that is part of their daily lives and has a prominent role.
Let ook op de “may”, die met z’n vriendje “might” regelmatig terugkomt in dit stuk van de analyse. Alles kan – koffie kan, thee kan – maar is dit een theoretische zijsprong of gaat dit over 90% van de gevallen?

Nu is er dus een boete voor deze constructie, zij het opgelegd onder de DMA omdat die het directst toepasbaar is bij het machtige Meta. Het probleem was dat

… it did not give users the required specific choice to opt for a service that uses less of their personal data but is otherwise equivalent to the ‘personalised ads’ service. Meta’s model also did not allow users to exercise their right to freely consent to the combination of their personal data.
Gezien Meta’s macht had zij dus voor een gratis-zonder-tracking versie moeten zorgen naast de betaalde versie. Specifiek omdat de DMA (artikel 5(2) om precies te zijn) dat nadrukkelijk voorschrijft. Dit is dus géén algemene regel die uit de AVG voortvloeit.

Meta heeft in de tussentijd een alternatief opgetuigd met minder tracking. Deze is nog in onderzoek.

Arnoud

Zorgtoezichthouder krijgt gelijk van rechter: geen schending privacy ggz-patiënten

Photo by Tim Cooper on Unsplash

De Nederlandse Zorgautoriteit (NZa) heeft met het verzamelen van gedetailleerde persoonlijke gegevens niet de privacy geschonden van ongeveer 800.000 patiënten in de geestelijke gezondheidszorg. Dat meldde de NOS vorige week. Ook andere wetgeving is niet in gevaar gebracht, zo oordeelde de rechtbank Midden-Nederland.

In 2023 werd de toezichthouder in een collectieve procedure door diverse stichtingen aangeklaagd. Zij wilden dat de NZa zou stoppen met het opvragen van informatie over de gezondheidssituatie van individuele cliënten in de geestelijke gezondheidszorg bij hun behandelaren en ook met het verwerken van die gegevens, omdat dit het recht op privacy en het medische beroepsgeheim schendt.

Waar gaat het om? Het tussenvonnis uit 2024 (dat ging over de ontvankelijkheidsvraag van de eisers) legt uit:

Op 1 januari 2022 is er een nieuw bekostigingsstelsel voor de geestelijke gezondheidszorg en forensische zorg ingevoerd. Dat is het zorgprestatiemodel. In dat model wordt gewerkt met een systeem van ‘zorgvraagtypering’. Met de zorgvraagtypering wordt de zorgvraag van cliënten in kaart gebracht en wordt er een verband gelegd tussen de zorgvraag en de mogelijke behandelwijzen.
Behandelaren vullen hiervoor zogenoemde HoNOS+-vragenlijsten in, met allerlei scores over sociale en mentale problemen. Met de ingevulde lijsten kan een algoritme worden geijkt en worden de zorgvraagtyperingen ingedeeld. Bij dat laatste ontstond discussie: dat zijn toch bijzondere (medische) persoonsgegevens, hoezo mag de NZa dat opvragen en hergebruiken?

De rechtbank oordeelt nu dat hier sprake is van anonieme gegevens:

De gepseudonimiseerde declaratiegegevens die de NZa ontvangt zijn daardoor geen direct herleidbare persoonsgegevens meer. Hooguit zijn deze declaratiegegevens dan nog indirect herleidbaar,(…)

Drie werknemers van de NZa hebben toegang tot de HoNOS+-gegevens. Van die drie werknemers hebben twee werknemers ook toegang tot de gepseudonimiseerde declaratiegegevens. … [Z]elfs al zouden de twee werknemers binnen de NZa de HoNOS+-gegevens koppelen aan declaratiedata, dat het voor de NZa redelijkerwijs niet mogelijk is om de gegevens te herleiden tot individuen. Doordat de declaratiedata door hashing zijn gepseudonimiseerd, zijn ze versleuteld. De NZa kan deze gegevens niet ‘ontsleutelen’. Zij beschikt namelijk niet over de sleutel om de hashing, en daarmee de pseudonimisering, ongedaan te maken. Ook heeft zij – zoals de NZa heeft aangevoerd – niet de benodigde quantumcomputer om deze hashing te ‘kraken’, omdat die computer simpelweg nog niet bestaat.

De discussie over anoniem versus pseudoniem heeft er dus weer een ronde bij. De verwijzing naar quantumcomputers is wel een leuke: regelmatig wordt gespeculeerd dat deze nieuwe technologie in staat zal zijn om alle bestaande encryptie en hashing te kraken, in de zin dat deze triviaal ongedaan te maken is. Daarbij hoort de filosofische vraag of gegevens dan nu anoniem zijn als ze in de toekomst herleidbaar worden.

Iets concreter is: wat als de NZa wordt gehackt en de brongegevens worden buitgemaakt, waarna de aanvaller alles combineert en de gegevens blootlegt. Maakt dat de gegevens persoonsgegevens? Ja, dan wel. Maar niet nu al. Dat is dus op zichzelf geen redelijk middel om tot herleiding te komen.

In dit specifieke geval geldt overigens dat bij een mogelijke hack bij de NZa de HoNOS+-gegevens anoniem blijven en de declaratiegegevens versleuteld. Ook voor een hacker zal het daardoor technisch gezien vrijwel onmogelijk (en in ieder geval verboden) zijn om de gegevens te herleiden tot individuen, omdat hij dan meerdere partijen zou moeten hacken.
Meer algemeen is er nog de discussie over patiëntprivacy, want ook als je heel formeel de gegevens anoniem noemt, blijft het een verplichting voor patiënten om zeer gevoelige informatie af te staan aan een grote, onzichtbare organisatie.

Net als bij de EHDS van gisteren is de conclusie hier: dat zit wel goed, want het is uitgebreid onderzocht en gemotiveerd, en bovendien verbonden aan een wettelijke regeling. Dat moet genoeg zijn in een democratische samenleving.

Hetzelfde geldt voor het medisch beroepsgeheim: ook dat mag worden doorbroken als dat wettelijk geregeld is, en die regeling op zichzelf maatschappelijk aanvaardbaar is. Daar heeft de wetgever over nagedacht en een redelijke afweging gemaakt, dus ook dat is in orde.

Arnoud
Kan de European Health Data Space zomaar je patiëntenrechten opzij zetten?

Photo by Tim Cooper on Unsplash

De European Health Data Space Verordening (EHDS) zorgt voor een wijziging van het medisch beroepsgeheim zoals we dat nu in Nederland kennen. Dat meldde Security.nl onlangs. Diverse lezers schreven me met grote zorgen over, omdat dit een enorme inperking is van je rechten als patiënt. Kan Europa dit zomaar doen, was de teneur.

De recent aangenomen European Health Data Space is een Europese wet (een verordening) die hergebruik van medische persoonsgegevens regelt. Dit gaat met name over patiëntdossiers en zogeheten secundair gebruik van gezondheidsgegevens, zoals voor wetenschappelijk onderzoek. Ook krijgen patiënten daarbij specifieke rechten.

De EHDS is er niet zonder discussie gekomen. Een belangrijk punt is dat de wet een vorm van opt-out kent, in plaats van opt-in oftewel toestemming zoals nu uit de AVG volgt. Ook is er kritiek dat de wet eigenlijk alleen gaat over gegevensbescherming, en meer abstracte zorgen over privacy en patiënten niet adresseert. Zeker bij medische gegevens kan het ook gewoon een inbreuk op je privacy zijn als die anoniem rondzwerven.

Formeel-juridisch is er niets mis met de EHDS. Deze is volgens de normale Europese processen als wetsvoorstel ingediend, behandeld en uiteindelijk aangenomen. In het Europees Parlement stemden 445 leden voor en 142 tegen, wat toch een ruime meerderheid is ten opzichte van de 720 mensen dat het orgaan telt. Stemmingen over wetten hoeven nooit unaniem te zijn, ook niet als de wet iets regelt over grondrechten zoals toegang tot persoonsgegevens.

De EHDS is een verordening, dus er komt geen aparte implementatiewet. Net als de AVG geldt deze gewoon – vanaf 26 maart 2027, om precies te zijn. Je kunt haar rechten dan direct inroepen.

Het gaat om medische persoonsgegevens, veel gevoeliger dan dat is er niet. Kan dat dan überhaupt wel, een wet maken die het delen en verspreiden daarvan toestaat? Jazeker, want dit grondrecht is niet zo keihard als bijvoorbeeld het slavernijverbod. Als er een duidelijke maatschappelijke behoefte is én de wet adequaat rekening houdt met de belangen van betrokken mensen, dan kan de wet regelen hoe zo’n grondrecht wordt “ingeperkt”, oftewel “legaal geschonden” zo je wilt.

Op papier ziet de EHDS er prima uit. Zo eist artikel 86 dat je een “bijzonder hoog niveau van bescherming en beveiliging” van deze gegevens moet krijgen, en bevat artikel 73 een trits specifieke maatregelen. Dat wordt verbonden aan cybersecuritystandaarden waartegen getoetst kan worden. Maar iedere norm is zo zwak als haar implementatie, dus een datalek is niet uit te sluiten.

Het is mogelijk om de EHDS bij de rechter ter discussie te stellen, net zoals Max Schrems bij diverse aspecten van de AVG doet en in Nederland ooit is gebeurd met onze wet bewaarplicht. Dat vereist alleen wel een heel diepgravend betoog van het hoe en waarom. Enkel een paar abstracte bezwaren stellen en hypothetische zorgen opwerpen gaat niet genoeg zijn.

Arnoud

Maak op tijd bezwaar tegen trainen van Meta AI met jouw data, moet dat?

Photo by Idi Parinduan on Pexels

Mensen die niet willen dat hun gegevens worden gebruikt om de AI van techbedrijf Meta te trainen, hebben nog tot 27 mei de tijd om daar bezwaar tegen te maken. Dat meldde Nu.nl gisteren, op gezag van de Autoriteit Persoonsgegevens.

Vanaf 27 mei gaat het bedrijf de gegevens van gebruikers van  Meta-diensten Facebook en Instagram inzetten om haar AI-model mee te trainen. Bezwaar maken is in ieder geval de snelste methode om hier wat tegen te doen.

Het kan via het bezwaarformulier van Instagram of dat van Facebook. Wie niet kan of wil inloggen, zo ziet het eruit en het lijkt er op dat een AI je bezwaren leest dus gebruik termen als “EU burger”, “GDPR”, “objection” voor een snelle approval.

Maar moet het ook? Je zou zeggen dat hier toestemming nodig is, gezien het gaat om persoonsgegevens. (Auteursrechtelijk ook, maar dat is makkelijker af te dichten in de algemene voorwaarden dus pech gehad wat dat betreft.) Onder de AVG is toestemming (consent) niet de enige grond, en Meta is gaan zitten op de alternatieve grondslag van gerechtvaardigd belang.

Daarbij is opt-out (artikel 21) een verplichting, zij het dat je die moet onderbouwen met persoonlijke omstandigheden. Vandaar de naam van dat veld op het formulier.

Meer algemeen is het een open vraag – ook na de Guidelines van eind vorig jaar – of legitiem belang in te roepen is bij de toepassing “hergebruik voor trainen taalmodel”. In juni blogde ik hierover toen Meta haar plannen voor het eerst bekend maakte:

[Dat ondernemen een legitieme activiteit is] betekent [niet] dat het dus mág, want bij gerechtvaardigd belang hoort een afweging. Zo zien de Europese toezichthouders (verenigd in de EDPB) het ook: in principe moet dit kunnen, maar je moet wel een goede belangenafweging hebben, zo vat ik het maar even samen. Daarbij weegt zwaar wat mensen redelijkerwijs mochten verwachten. Gezien de ophef bij Meta kun je daar dus wel vraagtekens bij stellen.
Helaas is er nog geen toezichthouder die concrete stappen heeft genomen, wat gezien de tijdsspanne tussen vorig jaar juni en nu toch wel had gemogen.

Arnoud