Overtreed je een contactverbod door iemands blog te lezen?

blog-ip-adres.pngAls je een contactverbod hebt, mag je iemands blog dan nog wel lezen? Nee, ik heb geen contactverbod en ook geen stalker maar die vraag kwam ik tegen in een vonnis over een executiegeschil. Die term klinkt in dit verband trouwens enger dan ie is: de vraag was of men dwangsommen kon opeisen wegens overtreding van het contactverbod.

Wat er precies is gebeurd, is niet te achterhalen, maar in oktober 2011 heeft de rechtbank Arnhem een persoon verboden om zich op te houden in een bepaald gebied of om een ander persoon te contacteren. Volgens die andere persoon was dat verbod overtreden, waarop een deurwaarder duizend euro aan dwangsommen kwam incasseren. Daarop stapte de ene persoon naar de rechter (zodat we hem nu, iets minder verwarrend, “eiser” kunnen noemen) om die andere persoon (gedaagde) dit recht te ontzeggen.

Kern van het geschil was of dit verbod overtreden was. Ik citeer het letterlijk, omdat executiegeschillen altijd gaan over wat er exact staat en hoe je dat precies mag uitleggen.

[De rechtbank] verbiedt [eiser] gedurende zes maanden na betekening van dit vonnis [gedaagde] aan te spreken, hetzij direct, hetzij telefonisch, dan wel door middel van sms-berichten en om berichten over [gedaagde] te verspreiden via twitter, e-mail, dan wel anderszins op internet te zetten.

De rechter in het executiegeschil mag niet toetsen of het verbod terecht is (daar is hoger beroep voor) maar moet onderzoeken of het geschonden is, gezien het doel en de strekking van het verbod.

Er waren twee zaken gebeurd: 1) de gedaagde had een mail van de eiser ontvangen, en 2) de gedaagde had een bezoek aan zijn of haar blog geregistreerd door de eiser.

Eerst maar de mail. Er staat inderdaad “e-mail” in het verbod, maar als je goed leest dan staat er “om berichten over gedaagde te verspreiden via e-mail”. Dus verspreiden oftewel derden lastigvallen met die berichten. En de gedaagde zélf lastigvallen is niet hetzelfde. Daarmee is het verbod niet overtreden.

Je zou denken, is e-mail niet een vorm van “aanspreken” maar daar maakt de rechter geen woorden aan vuil. Of wellicht las hij de “hetzij” bij die bijzin als een beperkende opsomming: het is verboden gedaagde aan te spreken, als daarbij één van deze middelen wordt gebruikt. Een telegram zou dus nog wel mogen, net als e-mail.

Idem voor de blog. Er staat niets over blogs, en het bezoeken van een blog is op zich geen “aanspreken”. Een reactie plaatsen ook niet, maar dat kun je wel onder “berichten over gedaagde op internet zetten” scharen lijkt me. Alleen was dat niet gebeurd.

Arnoud

Met een domeinnaam in verzuim

learn-to-fly-verzuim.jpgVoor opzeggen van een opdracht moet de opdrachtnemer in verzuim zijn. Dat kan op twee manieren: allereerst door hem formeel in gebreke te stellen (met een redelijke uiterste termijn waarbinnen het af moet zijn), en ten tweede doordat hij een “fatale termijn” oftewel een harde deadline overschreden heeft. Wanneer is daar sprake van in een IT-project? Een recent arrest laat zien hoe moeilijk dit te bepalen is.

Vliegschool AIS wilde een website, gekoppeld aan de domeinnaam aisflightacademy.nl. Na enige tijd ging een voorlopige site online op die domeinnaam. Maar de opdrachtgever zag nog een aantal punten, en trok aan de bel: afgesproken was dat begin januari opgeleverd zou worden, en ook na enige vertraging was de site er nog niet.

De vliegschool meldde daarop, kort gezegd, “laat maar, gooi die site weg en geef me de domeinnaam dan doe ik het zelf wel”. Een logische reactie die ik wel vaker zie bij opdrachtgevers. Alleen: mág dat wel? Nou, niet zomaar. Je kunt een opdrachtnemer niet zomaar wegsturen, ook niet als hij trager levert of als er continu gedoe is met wat hij oplevert.

In deze zaak stelde de vliegschool dat een fatale termijn was afgesproken, maar het Hof accepteert dat niet. Er was namelijk alleen gesproken van “de eerste week van januari”. Dat is niet echt specifiek en hard, en bovendien was nergens gezegd wat er zou gebeuren als dat niet werd gehaald. Oftewel, die datum was niet meer dan een richttermijn, een “zou leuk zijn als je dan wat had”. Want zo gaat dat altijd in de IT, dus dat moet je weten bij een IT opdracht. Zet er dus expliciet bij “het moet en het zal 9 januari af anders mag opdrachtgever de opdracht annuleren zonder kosten” als dat is wat je bedoelt. (En dan gaat je IT-er natuurlijk piepen dat dat onhaalbaar is, maar dan heb je het issue op tafel.)

De vliegschool mocht dus niet annuleren, en zit daarmee gewoon vast aan de factuur. Belangrijker: hij kan de domeinnaam (nog) niet opeisen, want die zou hij pas krijgen na betaling. Immers:

het is gebruikelijk dat de bouwer van een website de domeinnaam op zijn naam registreert en na afronding van de opdracht en betaling daarvoor overdraagt aan de opdrachtgever.
aldus het Hof. Nou heb ik daar enige twijfels bij in zijn algemeenheid maar ik kan niet ontkennen dat het voorkomt, zeker niet bij “full service” bureaus.

Daarbij bleek dat de IT-er ook aisflightacademy.nl, ais-flightacademy.nl en aisflightacademy.com had geregistreerd terwijl dat niet in de offerte stond. Moesten ook die (na betaling) worden afgestaan? Ja, zegt AIS, want er was in latere mail gezegd “De dingen die we aan moeten schaffen zijn $domeinnamen”, en “we” sloeg op ons. Dus kom maar op met die domeinnamen.

Eh, nee, zegt het Hof. Een contract is niet alléén maar de lettertjes op papier (of in de mail) maar ook hoe die lettertjes bedoeld waren en hoe je dat op mocht vatten als wederpartij. Zeker nu er óók een mail was met daarin “Wij hebben de volgende domeinen voor jullie aangevraagd”, waarbij je je kunt afvragen of dat betekent “Deze domeinnamen moeten op jullie naam komen” of “Deze gaan wij voor jullie beheren, fijn he”.

Omdat AIS nog niet op die laatste mail had kunnen reageren, krijgt ze daar nog een periode voor. Ik ben heel benieuwd naar het eindvonnis.

Het laat maar weer eens zien hoe belangrijk het is om duidelijk uit te schrijven wat de bedoeling is van je contract en wat je allemaal wel en niet wilt dat er gebeurt. Anders gaat het fout, en dan ben je dus van 2008 tot 2012 aan het procederen.

Arnoud

Adres van stichting met persoonsnaam telt niet als persoonsgegeven

google-streetview.jpgGoogle mag gegevens rechtspersonen openbaar maken, las ik bij Rechtspraak.nl. De rechtbank Amsterdam vonniste vorige week over een zaak waarbij je via Google Maps en Google Street View het vestigingsadres van een stichting kon vinden.

Nou is dat op zich geen privacyschending, want dat speelt pas bij adressen en dergelijke van natuurlijke personen en een stichting is dat niet. Maar in de naam van deze stichting komen de namen van twee natuurlijke personen voor die wonen op het vestigingsadres van de stichting. Daarmee is dus zowel de naam van de stichting als vestigingsadres stiekem toch een persoonsgegeven, en er was geen toestemming om die persoonsgegevens op internet te zetten, aldus deze bestuurders.

Inderdaad, die zeer letterlijke en daarmee zéér verstrekkende lezing van de Wbp die mij al tijden de keel uitkomt. Het kan niet waar zijn dat het zó makkelijk is om allerlei gegevens weg te krijgen omdat je er direct of indirect aan te herkennen zijn.

De kantonrechter is gelukkig verrassend nuchter:

Het enkel vermelden van een straatnaam en huisnummer met daarbij een niet erg gedetailleerde luchtfoto van het pand dat op die locatie staat, zonder vermelding van gegevens over de bewoner, kan naar het voorlopig oordeel van de voorzieningenrechter niet worden beschouwd als een gegeven dat naar zijn aard op een persoon betrekking heeft. De door Google verschafte informatie bevat geen faciliteit waarmee deze informatie aan een bepaalde persoon valt te koppelen.

Hiermee komt dus enige praktische redelijkheid terug in het privacyrecht. Niet “met die letters kun je mijn naam maken” is genoeg om van een privacyschending te kunnen spreken, er moet een duidelijke aanwijzing zijn dat men daadwerkelijk een persoon op het oog had.

Maar die stichtingsnaam dan, waar letterlijk hun achternamen in stonden? Nou,

De naam van een rechtspersoon waarin de naam van een natuurlijk persoon is verwerkt kan niet zonder meer beschouwd worden als een gegeven dat betrekking heeft op die natuurlijke persoon en daarmee onder de werkingsfeer van de Wbp worden gebracht. De band tussen een natuurlijk persoon en de rechtspersoon die zijn naam draagt kan immers zeer divers zijn.

Ook hier dus een “laten we wel wezen”-toets. Theoretisch gezien zijn hiermee allerlei privacygevaren denkbaar, maar in de praktijk zullen mensen achter deze vermelding niet meer zoeken dan “goh daar zit een stichting en die heet X”. Een dergelijk generiek stukje informatie kan niet en hoort niet onder de privacywet te vallen.

Dit soort conflicten gaan we vaker krijgen nu meer en meer data op internet ontsloten wordt en daarbij ook direct of indirect mensen hun naam of adres terug zien. Het gaat mij écht te ver om dat allemaal uit te kunnen poetsen met de privacywet, zeker als het gaat om archieven of diensten die een algemeen nut hebben (en ja ook Street View valt daaronder). Omgekeerd snap ik ook wel dat er situaties zijn die echt te ver gaan, maar waar je de lijn precies moet trekken daar ben ik nog niet uit. In ieder geval niet hier.

Wie heeft een suggestie, hoe krijg je een goede balans tussen het algemeen nut en de privacy?

Arnoud

Welke vereniging houdt zich ondertussen aan de Wet Van Dam?

vereniging-en-stichting.jpgOp grond van de Wet Van Dam is het sinds 1 december mogelijk geworden om stilzwijgend verlengde contracten per maand op te zeggen. Maar kennelijk hadden de verenigingen een stevige lobby: voor hen geldt dit niet. Het lidmaatschap van een vereniging mag nog steeds met langere periode verlengd worden, want als de leden dat niet leuk vinden dan kunnen ze via een ALV de statuten hierop aanpassen. Ja, vond ik ook wat gezocht, maar goed.
Wél is er als een soort van goedmakertje opgenomen dat verenigingen de opzegregeling “opvallend vermeld” moeten hebben (art. 2:35 BW) op de homepage van hun website, en op bladzijde 1, 2 of 3 van het ledenblad.

Een meelezende secretaris van een vereniging worstelde met hoe zo’n opvallende vermelding eruit zou moeten zien en ging op inspiratietocht bij diverse verenigingen. Maar wat schetste zijn verbazing toen hij geen enkele vereniging vond die op de homepage ook maar iets vermeldt over “de voor opzegging van het lidmaatschap noodzakelijke informatie”. Toen ging ik zelf even zoeken, maar inderdaad, vrijwel niemand die het doet. Kijkt u even mee?

De enige positieve uitzondering die ik kon vinden is de ANWB, waar in de “Snel naar” tag cloud onderaan “opzeggen” staat.

Van welke verenigingen zijn jullie lid? En staat daar wél op de homepage hoe je mag opzeggen?

Wie er meer dan tien vindt die wél op de homepage hebben staan hoe het moet, krijgt een gratis exemplaar van De wet op internet, editie 2010 of ander boek van ons naar keuze!

Arnoud

Is e-mail rechtsgeldig?

Héél, héél veel vragen krijg ik over de rechtsgeldigheid van e-mail. Die variëren van “heb ik een contract als er in e-mail ‘akkoord’ staat” tot “kan ik met deze e-mail aangifte doen van bedreiging/stalking/smaad”. Nou, heel kort: ja, e-mail is rechtsgeldig – behalve in een paar uitzonderlijke gevallen. En, als ik zo vrij mag zijn, die zijn niet relevant voor mijn vraagstellers.
De focus op “rechtsgeldigheid” heeft me altijd verbaasd. Er is nooit discussie geweest of bijvoorbeeld een mondelinge toezegging rechtsgeldig zou zijn. Afspraak is afspraak, zeggen juristen dan. Alleen bewijzen wat er mondeling is afgesproken, ja dat is lastig. Maar bij e-mail schiet ineens iedereen in een juridische stuip want oh jee zou de rechter dat niet categorisch afkeuren omdat het triviaal vervalsbaar is?

Ik vermoed dat dit te maken heeft met een vaag onthouden discussie over de rechtsgeldigheid van faxen. Daar was de vraag of een faxbericht geaccepteerd mocht worden als akte, of dat echt alleen het origineel voor dat doel geschikt was. Ja, ook de akte telt in die situatie, bepaalde de Hoge Raad begin jaren negentig. Een faxapparaat produceert een letterlijke kopie, en indien gewenst kan het papieren origineel altijd worden opgevraagd en vergeleken. Misschien is daaruit het idee ontstaan dat een elektronisch document alleen rechtsgeldig is wanneer er ook een papieren origineel is.

Die rechtspraak ging echter specifiek over ‘aktes’, ondertekende geschriften die bedoeld zijn als bewijs van bijvoorbeeld een koop of erkenning van een schuld. Daarvan eist de wet inderdaad dat ze schriftelijk zijn, maar sinds een paar jaar kan dat ook elektronisch. Het grote probleem bij elektronische akten zit hem dan ook meer in de handtekening, want een elektronische handtekening zetten is een heel gedoe.

Wanneer de wet geen akte eist, dan mag alles als bewijs worden gebruikt. De rechter kijkt niet naar het middel waarin dat bewijs vervat zit, maar kijkt naar wat het bewijs bewijst. Pas als er iemand gaat roepen dat het bewijs vervalst is, dan wordt er gekeken naar hoe waarschijnlijk dat is in dit geschil. Je komt dus niet ver met “dit is mail, iedereen weet dat dat te vervalsen is” – nee, je moet bewijzen dat deze mail vervalst is.

Ook in strafzaken is het geen probleem om e-mail als bewijs te gebruiken. Daar ligt het iets lastiger, want de wet (art. 339 Strafvordering) noemt een beperkt aantal bewijsmiddelen en “e-mail” staat niet in die lijst. Er staat wel “schriftelijke bescheiden”, en dit mag volgens de Hoge Raad worden gelezen als “zolang er maar letters te zien zijn”. Een spandoek en sms-bericht zijn “schriftelijk” verklaard volgens dat oordeel, en e-mail valt er natuurlijk ook onder. In de strafrechtspraak hebben rechters dan ook weinig moeite met bijvoorbeeld bedreigingen per e-mail “schriftelijk” noemen.

Bij digitalisering van officiële stukken gelden er soms ook nog specifieke regels. Als een proces-verbaal schriftelijk moet zijn, mag men dit dan als gescande PDF opslaan en het originele stuk papier shredden? Daar zijn de geleerden het geloof ik nog niet over eens.

Maar in de dagelijkse praktijk durf ik met stelligheid te zeggen: ja e-mail is rechtsgeldig. Waar de meeste mensen e-mail voor gebruiken, gelden geen specifieke regels over het middel e-mail als zodanig. Een koop gesloten per e-mail is rechtsgeldig. Een mededeling per e-mail mag je de rechter laten lezen, en die mag daaruit conclusies trekken. Een e-mail met strafbare inhoud mag je aan de politie geven, en die kan daarmee een strafrechtelijk onderzoek opstarten. En uiteindelijk kan de afzender veroordeeld worden voor het versturen van die mail.

En dat e-mail triviaal te vervalsen is, is volstrekt irrelevant.

Arnoud

Nee, vastleggen van je idee in een i-depot gaat je écht niet helpen

idepot-vastleggen.pngNatuurlijk wil je voorkomen dat een ander je idee steelt en daarom wil je het beschermen, las ik bij “Goed idee – iDepot”. Maar hoe doe je dat, vraagt de site zich retorisch af. Nou, met een i-Depot natuurlijk. Want als je je idee maar opschrijft op een bierviltje, dan kun je “aantonen dat het idee op dat moment al in jouw bezit was.” Ehh, ja. En wanneer is dat ook alweer praktisch relevant?
Even verderop:

Na het indienen van je i-DEPOT kun je over je idee gaan praten met bijvoorbeeld een potentiële partner of investeerder. Je hebt immers jouw gedetailleerde omschrijving van een uitvinding, idee of concept in een i-DEPOT vastgelegd. Je kunt dus altijd aantonen dat het idee op dat moment al in jouw bezit was.

Maar het ZEGT HELEMAAL NIETS DAT HET IDEE IN JOUW BEZIT WAS. Juridisch is dat VOLSTREKT irrelevant. Een idee kun je op honderd manieren gedeponeerd hebben, maar ideeën zijn vrij en MOGEN dus worden overgenomen ook als je ze van een ander hoort. En ook als ze bij het BBIE in een envelop liggen.

Het enig juiste advies staat een zin verderop: “Het is wel verstandig om daarnaast ook een geheimhoudingsverklaring te laten tekenen.” maar ik zou nog verder willen gaan: het is niet verstándig maar het is veréist om een geheimhoudingsverklaring (sponsored link) te laten tekenen als je ook maar iets van bescherming voor je idee wil. Want als je afspreekt een idee niet verder te vertellen, dan mag je dat niet – ook niet als het idee zelf niet beschermd is.

Natuurlijk, een uitgewerkt idee (niveau draaiboek) is wél beschermd als auteursrechtelijk werk. Men mag dan dat werk niet nabootsen, verveelvoudigen of openbaarmaken. Alleen: als het in de kluis bij het BBIE ligt in zo’n i-depot envelop, dan is het best moeilijk nabootsen. En wie het idee onafhankelijk opnieuw bedenkt en uitwerkt, schendt nimmer het auteursrecht.

Je kunt een uitgewerkt technisch idee beschermen via een octrooi, maar dat is een dure grap. En een i-depot voegt daar niets aan toe, behalve in de zeer specifieke situatie van voorgebruik misschien. Maar dat zal bij deze doelgroep in 99% van de gevallen niet spelen.

Ik maak me hier regelmatig kwaad om commerciële depotdiensten die roepen “bescherm je idee” en de indruk wekken dat een recht ontstaat om anderen je idee te ontzeggen als je bij hen nu maar het idee vastlegt. Het i-Depot is van een overheidsinstantie en werd altijd keurig neutraal in de markt gezet: wij zetten er een stempel op en wensen u veel succes. Deze promotiedienst schoot me dan ook flink in het verkeerde keelgat. Nu wekt potverdorie het Benelux-Bureau voor de Intellectuele Eigendom de indruk dat het deponeren van ideeën je een recht geeft waar je wat aan hebt!

Goed. Tijd voor koffie.

Update (2 maart) ik lees bij IE Forum dat i-Depot een elektronische handtekening is en daarom “als bewijsmiddel in gerechtelijke procedures wordt toegelaten in alle 27 landen van de Europese Unie”. Gast. Echt. Om mijn bloeddruk onder controle te houden zeg ik daar niet meer over dan dat ook documenten zónder handtekening worden toegelaten als bewijsmiddel.

Arnoud

Is fair use een goed idee in ons auteursrecht?

fair-use.pngVorige week werd het congres “Towards flexible copyright” gehouden. Ik kon er helaas niet bij zijn maar de diverse tweets van aanwezigen lieten al zien welke kant het op ging: moeten we het Amerikaanse fair use overnemen in de wet of niet ?

Fair use is een Amerikaans concept. Kort gezegd komt het erop neer dat een gebruik van een werk geen inbreuk is als dat ‘fair’ oftewel billijk is, zeg maar dat de rechthebbende eigenlijk niet behoort hierover te kunnen klagen. Het concept is in de rechtspraak ontwikkeld en op zeker moment expliciet vastgelegd in de wet. Er zijn vier factoren waarmee een belangenafweging wordt gedaan, waarbij onder meer het al dan niet commerciële karakter van je gebruik en de mate van letterlijk of transformerend gebruik wordt betrokken.

Bij ons bestaat dat systeem niet. In Europa geldt dat auteursrecht over álle vormen van verveelvoudiging en openbaarmaking gaat, tenzij er een expliciete uitzondering in de wet aan te wijzen is die zegt van niet. De Auteursrecht-richtlijn zegt expliciet

Deze richtlijn bevat een uitputtende opsomming van de beperkingen en restricties op het reproductierecht en het recht van mededeling aan het publiek.

en voor het geval iemand toch nog eens zo’n beperking of restrictie gebruikt op een manier waar een rechthebbende van gaat huilen, is er de driestappentoets waarmee de beperking afgeschoten kan worden. Waar vroeger nog de Hoge Raad een gaatje openliet voor zelfbedachte uitzonderingen wanneer “de behoefte aan de desbetreffende begrenzing door de wetgever niet is onderkend en zij past in het stelsel van de wet”, kunnen we dat nu -met dank aan Europa- eigenlijk wel vergeten.

Het voordeel van het Amerikaanse systeem is dat je veel flexibeler kunt zijn. Wanneer een nieuwe technologie langskomt, kan de rechter bepalen dat het eigenlijk fair is dat er op deze manier gebruik van werken gemaakt wordt. Als bij ons zoiets gebeurt, dan moet de wet worden aangepast en dat duurt járen. In de tussentijd is de technologie eigenlijk illegaal. Vanwege een beroep op fair use wist Sony in de VS dan ook de videorecorder legaal te krijgen. De Supreme Court vond timeshiften een billijke vorm van gebruik van films en televisieprogramma’s.

Het grote nadeel is echter dat het tot onzekerheid leidt. In het sue-happy Amerika zie je dan ook dat in de praktijk er lang niet zo vaak op fair use wordt gerekend als je wellicht zou denken. Wie wel eens Discovery Channel of MTV kijkt, heeft ongetwijfeld de afgeblokte petjes of shirts gezien: daar staan auteursrechtelijk beschermde werken op, en die rechten zijn niet gecleard dus ze mogen niet worden getoond. Dat het tonen van een werk op een shirt wellicht fair use is, zou kunnen maar het zóu ook kunnen dat er wordt gesued en dat de rechter het dan niet fair noemt.

Dit heeft natuurlijk ook te maken met de gigantische kosten van een rechtszaak in de VS. Wie niet minimaal een ton advocatenbudget heeft, kan het wel vergeten. Dus ook al lijkt een fair use defense haalbaar, je kunt maar beter voorkomen dat een claim gebracht kan worden.

Bij ons zijn rechtszaken iets goedkoper, en bovendien ook een stuk sneller klaar. Dus als onze rechter een mogelijkheid krijgt een eerlijke afweging van de belangen te maken, dan lijkt fair use een prima systeem bij ons. Maar ik weet het niet. Je zult de factoren héél duidelijk moeten vastleggen om aan te geven wat de bedoeling is en wat niet. En daar gaat dan een hele partij gelobby overheen, waarna we ongetwijfeld iets heel vaags met voorbehouden en mitsen en maren overhouden – en als je niet uitkijkt met de mits dat het niet de normale exploitatie van het werk mag aantasten want dan is de exceptie meteen dood te slaan.

Verder blijft het hoofdprobleem dat 90% van het gebruik van andermans werk ook onder fair use niet legaal is. Wat er op Bittorrent of Usenet gebeurt krijg je met geen honderdduizend fair use factoren rechtgepraat. Mensen die dat soort diensten willen ontwikkelen, blijven dus met het probleem zitten dat ze dat niet mogen. Want toestemming krijg je niet. Laat je vooraf zien wat je dienst kan, dan is het te speculatief of worden er irreële royaltybedragen geëist. En lanceer je zonder toestemming, dan ben je een piraat. En dát schiet niet op natuurlijk.

Arnoud

Dell doet een solid state OTTO

dell-prijs-besparing.pngGaan we weer een keer: nu is het Dell dat een hele strakke aanbieding doet en vervolgens annuleert omdat de prijs een fout lijkt te zijn geweest. Bij Tweakers hadden ze een aanbieding bij Dell ontdekt voor een XPS laptop met twee 512 GB SSD schijven voor 1099 totaal. Dat is wel héél mooi; die schijven op zich kosten al zo’n 1000 euro. De draad begint dan ook met “zal wel een foutje zijn” maar Dell verwerkt de bestellingen gewoon – en bevestigt desgevraagd dat de prijzen echt kloppen.
We stoffen het OTTO-arrest maar weer eens af. Bij prijsfouten, zeker naar consumenten, is de winkel verplicht te leveren tenzij de fout zo evident is dat je daar niet op mocht vertrouwen. Disclaimers en voorbehouden in de voorwaarden zijn irrelevant. Als de prijs ongeloofwaardig is, dan moet je navraag doen. In de OTTO-zaak was dat niet gebeurd, en daar ging men dus op onderuit.

Een beetje Tweaker weet dat het eigenlijk niet kan, 1000 euro aan SSD opslag als de laptop 1099 euro kost. Maar een échte Tweaker weet ook wel een verklaring waarom het wél kan: men kocht dit net wat oudere type groot in, en moet nu van de voorraad af.

En er stond wél bij dat het een speciale aanbieding was:

dell-speciale-aanbieding.png

Maar goed, dat kan een geautomatiseerde feature van de site zijn: is de prijs X eurolager dan de normale prijs, zet dan het plaatje “speciale aanbieding” erbij.

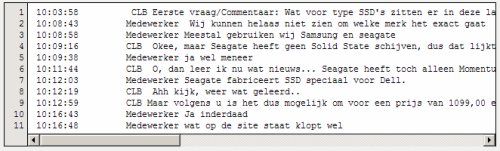
Kortom, navraag doen dus. En dan krijg je dus dit te horen:

dell-chat-bevestiging.png

En ja ik geloof onmiddellijk dat deze helpdeskdrone ook alleen maar op de site keek en niet zelf nadacht of navraag deed. Maar dát is echt het probleem van Dell. Je mag verwachten dat een helpdeskmedewerker bevoegd is om namens het bedrijf dingen te bevestigen of te ontkennen over producten bestellingen. (Niet natuurlijk als het een chatscript was.) Dus als die medewerker zegt “ja dat klopt wat op de site staat” dan heb je de verplichte navraag gedaan en mag je afgaan op de mededeling van de medewerker.

Een tijd geleden hadden we ook zoiets met Nokia, dat een aanbieding deed die ze niet wilden leveren. Ook daar werd bevestigd dat de site klopte, en ook daar werden de bestellingen vervolgens geannuleerd met “foutje, bedankt”. En ook toen wilden mensen graag naar de rechter om hun gelijk te halen. Alleen ging dat toen (zoals eigenlijk elke keer) als een nachtkaars uit.

Voor 1099 euro lijkt het me toch wel de moeite waard om eens een OTTO II arrest te gaan halen. Dus nogmaals, en nu écht: wie wil er naar de rechter, en welke jurist helpt (net als ik) mee met de dagvaarding en dergelijke?

Arnoud

Wat moet een forumbeheerder weggooien als je dat vraagt?

delete-user.pngZeer, zeer regelmatig krijg ik vragen van mensen die hun account op een of ander forum verwijderd willen hebben. Of van forumbeheerders die die vraag kregen en niet weten wat ze ermee moeten. Wat kun je eisen dat weg moet, wat mag een beheerder laten staan en wanneer wordt het moeilijk?

Op grond van de Wet bescherming persoonsgegevens (de “privacywet”) heb je het recht om te verzoeken dat je naam en andere persoonsgegevens uit bestanden worden verwijderd, als deze niet meer “ter zake dienen” zoals de wet dat noemt. Forumberichten zijn ook persoonsgegevens, omdat ze gekoppeld zijn aan je account. Ook als je echte naam er niet bij staat en ook als je een vaag Hotmailaccount hebt gebruikt en een proxy zodat niemand je IP-adres weet.

Wanneer zijn je postings niet meer “ter zake dienend”? Dat is een hele lastige. De privacywet werkt dat niet uit, omdat die er vanuit gaat dat dat eigenlijk vanzelf spreekt. Ben je ergens geen klant meer, dan zijn je adresgegevens niet meer ter zake dienend en die moeten dus op verzoek worden verwijderd. En heb je ooit toestemming gegeven om je naam ergens op een lijst te zetten, dan kun je die toestemming intrekken en dan is men in principe ook verplicht je naam te verwijderen.

Bij een forum speelt er meer. Je berichten zijn niet zomaar persoonsgegevens, het zijn óók bijdragen aan een discussie, ze maken deel uit van de gemeenschap die rond het forum is ontstaan. En daarmee gaat er een uitzondering uit de privacywet gelden: wanneer iemand een “eigen aantoonbare noodzaak” heeft om je persoonsgegevens te publiceren, dan kun je geen verwijdering daarvan eisen.

Die noodzaak is bij forums de vrijheid van meningsuiting, meer specifiek het belang om een compleet en begrijpelijk archief te kunnen publiceren. De integriteit van archieven zijn namelijk een essentieel deel van die vrijheid van meningsuiting. En die vrijheid is, net als privacy, een grondrecht. Dat betekent dat je niet kunt zeggen “mijn privacy, weghalen”, maar trouwens ook niet dat de beheerder altijd mag zeggen “vrijheid van meningsuiting, het blijft staan”. Er moet een balans worden gevonden tussen de belangen van beide partijen.

De privacytoezichthouder heeft in hun Richtsnoeren over privacy op internet uitgewerkt hoe die balans er in principe uit zou moeten zien. Kort gezegd komt dit op het volgende neer:

  • Wie op een forum post, geeft daarmee toestemming voor publicatie van de persoonsgegevens die hij in zijn berichten opneemt. Op die grond mag het forum de posts publiceren, verspreiden en archiveren.
  • De toestemming kan op elk moment worden ingetrokken. Het forum moet dan bepalen of ze nog een “eigen noodzaak” heeft om berichten te laten staan. Zo niet, dan moeten de berichten weg.
  • In principe bestaat die eigen noodzaak bij berichten die deel zijn van een discussie, want die discussie wordt anders onbegrijpelijk. Een los berichtje, bv. een tekst op de profielpagina, is geen deel van een discussie en moet dus in principe weg.
  • De naam en contactgegevens moeten echter worden verwijderd, het profiel moet dus worden geanonimiseerd. Men kan “gast” of “verwijderd account” of eventueel “Ex-gebruiker 651” gebruiken om de berichten alsnog een ‘eigenaar’ te laten hebben. Is de naam op zichzelf nieuwswaardig (bv. omdat veel mensen over die gebruiker discussiëren) dan zou de beheerder hiervan kunnen afzien, maar dat moet hij wel onderbouwen.
  • In bijzondere gevallen moeten berichten tóch weg als ze deel zijn van een discussie. Het beste voorbeeld is als er gevoelige medische gegevens in het bericht staan. Het privacybelang weegt dan meestal zwaarder dan de vrije meningsuiting.
  • Als het echter genoeg is om in zo’n geval te knippen in het bericht, dan hoeft het bericht niet weg. Iemand kan dus het feit dat zijn 06-nummer in het bericht staat, niet aangrijpen om het hele bericht weg te krijgen. Vervang gewoon het nummer door 06-********.
  • De bewijslast dat sprake is van een bijzonder geval ligt bij de gebruiker. Bij een verzoek tot verwijdering hoeft de beheerder dus alleen het profiel op te heffen, de gebruikersnaam te vervangen door “Ex-gebruiker 651” en eventuele profielteksten onzichtbaar te maken. Voor andere zaken moet de gebruiker aandragen om welke berichten het gaat, welke bijzondere situatie daar speelt en waarom weghalen belangrijker is dan de integriteit van het forum.

Oh ja, soms zie je dat forumeigenaren in hun huisregels expliciet bepalen dat bijdragen nooit worden weggehaald, of dat je eeuwigdurende toestemming onder de privacywet geeft. Dat kan niet: de privacywet is “dwingend recht” en kan niet via een contract opzij worden gezet. Toestemming kan altijd worden ingetrokken.

Ook fout is wat ik sommige forummers wel zie roepen: dat ze auteursrecht hebben op hun bijdragen en dat ze de licentie bij deze intrekken. Dat je auteursrecht hebt op teksten of foto’s klopt, maar de Auteurswet biedt niet zomaar een mogelijkheid om je licentie in te trekken.

Arnoud

Mijn Creative Commons foto wordt misbruikt!

flickr-cc.pngEen lezer vroeg me:

Ik publiceer al jaren foto’s op Flickr.com vanuit mijn hobby van fotografie. Nu zag ik laatst dat een krantensite een foto had overgenomen. De foto is Creative Commons, maar ik had gekozen voor de Naamsvermelding-Nietcommercieel variant. En een krant is toch commercieel? Ik heb ze benaderd maar zij zeggen dat dit onder de persexceptie valt. Wat kan ik nu doen?

Een krant is zonder meer een commerciële instelling, ze verdienen immers geld met wat ze publiceren. Ze mogen dus geen foto’s publiceren die onder een Creative Commons-variant met “nietcommercieel” vallen.

De verwijzing naar de persexceptie is echt onzin. Die gaat over het overnemen van actueel nieuws uit de pers door de pers. Een foto zoals van de vraagsteller zal zelden of nooit nieuws zijn, dus dat beroep zal niet opgaan. En je kunt er voor de zekerheid nog even “Alle rechten voorbehouden” bij zetten, want dan geldt de persexceptie per definitie niet.

Je kunt dus eisen dat men de foto verwijdert. Een schadeclaim is lastiger, want wat is je schade als amateurfotograaf? In de al wat oudere Curry/Weekend-zaak werd daar eenvoudig over geoordeeld:

De commerciële waarde van de vier foto’s is echter gering te achten, nu zij reeds op internet voor eenieder toegankelijk zijn.

Ik denk dat daarbij ook meespeelde dat Curry niet aannemelijk had gemaakt dat hij op een of andere manier geld wilde verdienen met de foto’s. En wie zijn foto’s gratis weggeeft, kan niet klagen over gemiste inkomsten.

Tegenwoordig heeft Flickr een samenwerking met Getty (ieuw). Wie die optie kiest, kan Getty zijn commerciële rechten laten exploiteren. Dat zou een wezenlijk verschil kunnen zijn ten opzichte van de Curry-zaak. En wie niet met Getty in zee wil, kan er ook zelf bijzetten “Mail me voor de commerciële tarieven” of ergens een plaatje met die tarieven neerzetten. Want dan is de schade bij ongeautoriseerd commercieel gebruik eenvoudig: dat tarief.

Arnoud