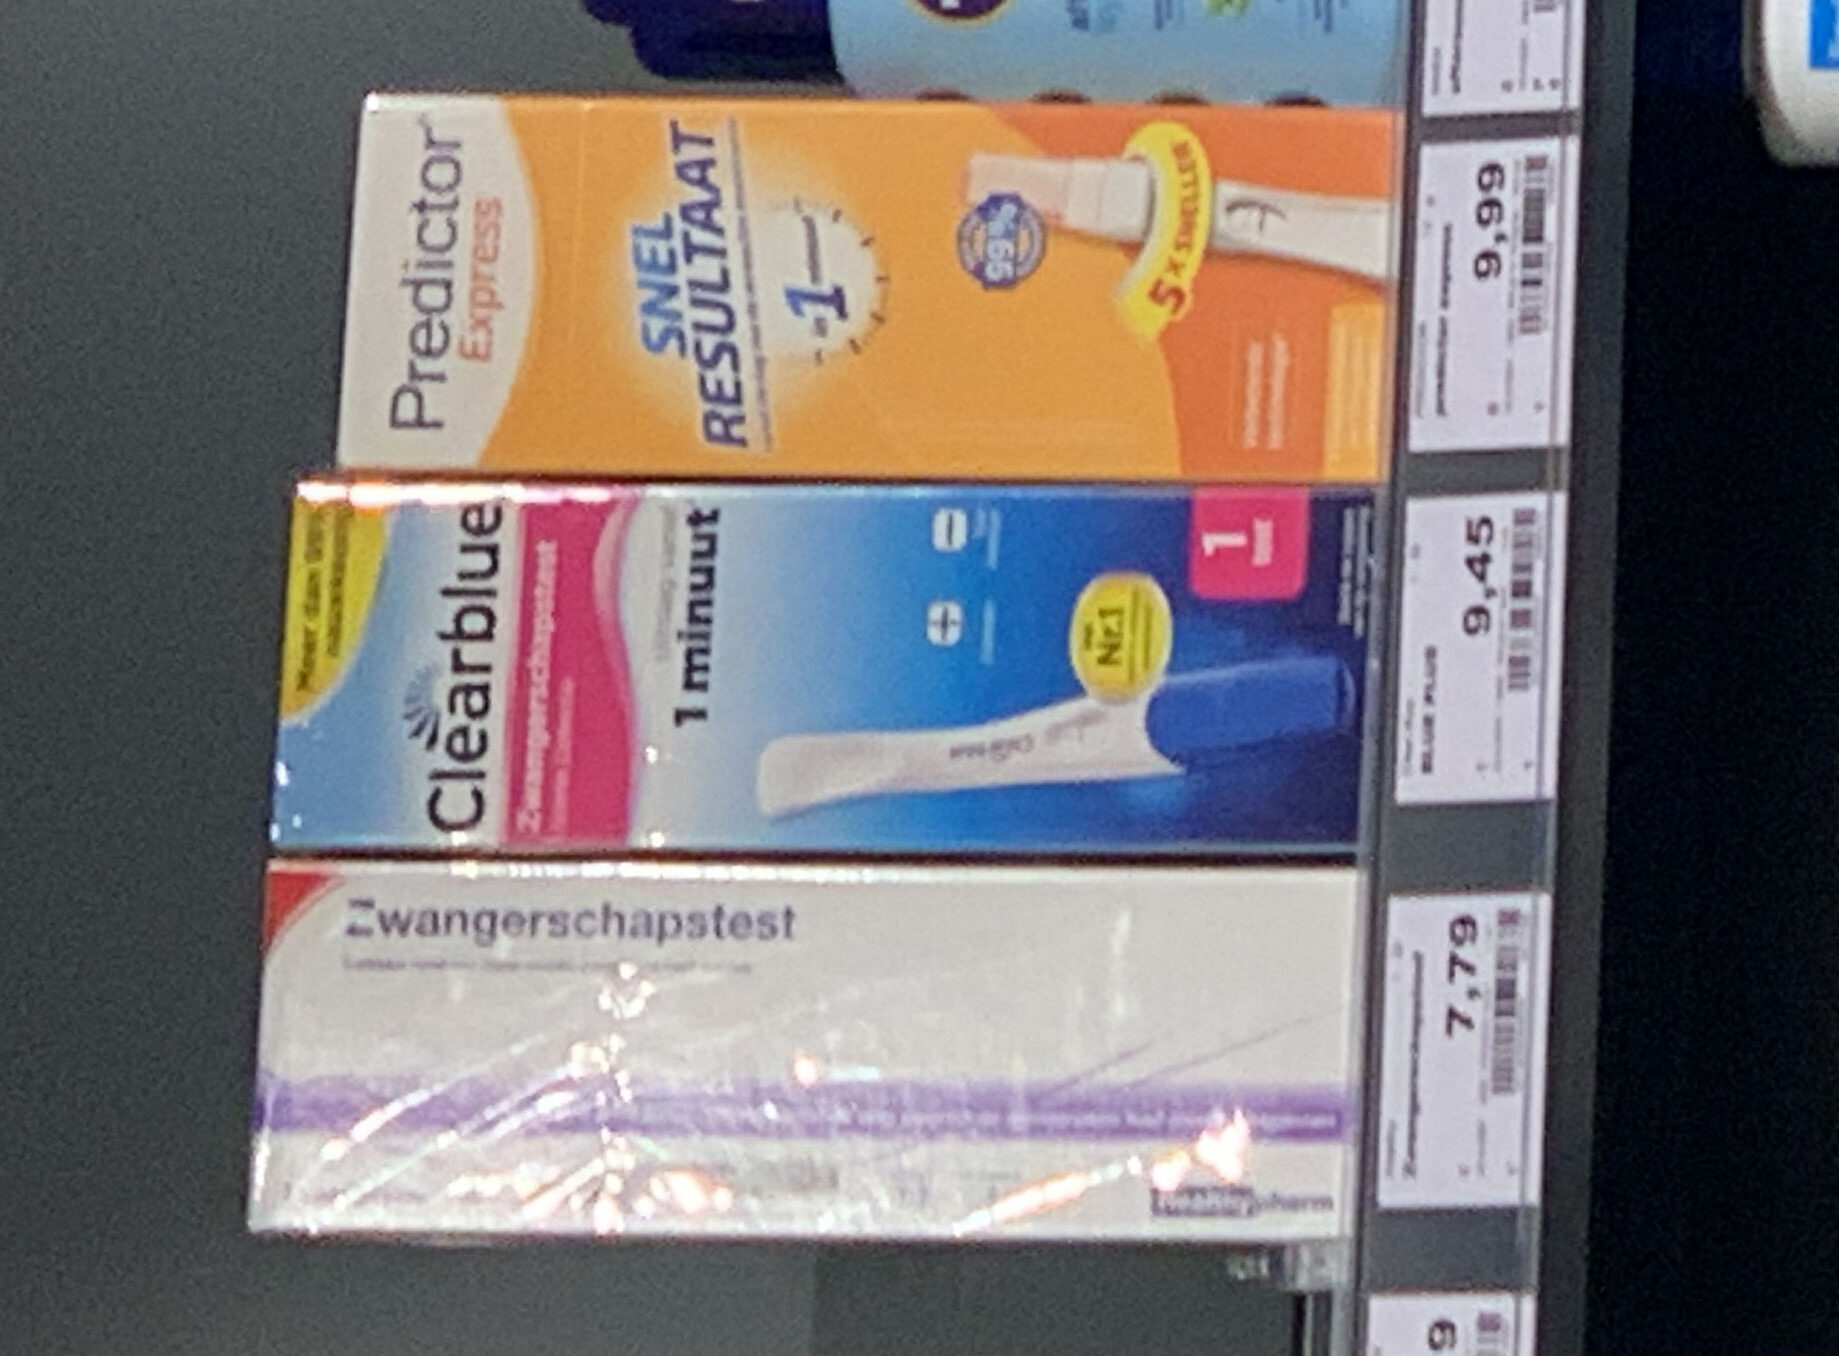
Nederlandse supermarkten lieten big tech weten dat je zwangerschapstest koopt

Foto: Milliped, Wikimedia Commons

Nederlandse supermarkten en drogisterijen bleken massaal data over interesse in of aankopen van zwangerschapstesten door te sluizen naar grote techbedrijven als Google en Meta. Dat meldde Tweakers vorige week op basis van onderzoek van de Groene Amsterdammer en Investico. Mag niet, maar heel kwaadaardig voelt het ook weer niet.

Bij Investico leggen ze uit:

De drogisten hebben zogenoemde ‘tracking cookies’ op hun website staan, waarmee Google, Meta en Tiktok gebruikers van de homepage tot in het winkelmandje kunnen volgen. ‘Die cookies bevatten codes die uniek zijn voor jouw computer of browser’, zegt Güne? Acar, computerwetenschapper aan de Radboud Universiteit. ‘Als je ergens bent ingelogd bij bijvoorbeeld Google, Youtube, Facebook of Instagram, kunnen ze de zwangerschapstest meteen linken aan de rest van de informatie die ze over je hebben. Zo volgen ze je over het hele internet.’
Heel bijzonder is dit niet: heel ecommerce-internet hangt aan elkaar van de tracking cookies, pixels en serverside technieken om maar zo veel mogelijk over datapunten, pardon consumenten te weten te komen.

Dus tsja, als jij na je pak melk of beautyproduct ook een zwangerschapstest in je mandje doet, dan gaat dat via hetzelfde kanaal naar dezelfde Big Tech partijen. Het is geen  gericht besnuffelen op zwangerschap of andere gezondheidszaken, maar gewoon wat gebeurt als je als winkel tracking aanzet.

Tegelijkertijd: nee, mag niet. Want zwangerschap is (hoewel geen ziekte) een gezondheidsgegeven, en dus een bijzonder persoonsgegeven onder de AVG. Dat mag niet worden verwerkt behalve in bijzondere gevallen die hier niet opgaan. Ook niet als het in je cookiebanner staat, als je het had kunnen weten of als je “ja (uitdrukkelijk)” klikt op de banner.

Alleen: is “bezoeker thx1137 koopt een zwangerschapstest” wel een persoonsgegeven? Drogist DA meent van niet, aldus het Tweakers-artikel:

“Het bestellen van een zwangerschapstest in een webshop leidt niet tot bijzondere persoonsgegevens. Een dergelijke bestelling kan namelijk bedoeld zijn voor iemand anders of voor een onzekere toekomstige situatie. Dit betekent dus dat dergelijke informatie niet met zekerheid iets zegt over de gezondheidstoestand van de klant. De koop van een zwangerschapstest vormt een persoonsgegeven, maar geen bijzonder persoonsgegeven zoals bedoeld in de AVG”, meent DA.
“Onzekere toekomstige situatie”, da’s er eentje voor naast “geen actieve herinnering”. Maar de kern van het argument is: is iets een bijzonder persoonsgegeven als het kan wijzen op gezondheid, of pas als we zeker weten dat het daarover gaat?

Dit argument kwam in 2024 aan de orde in het Lindenapotheke-arrest van het Hof van Justitie (C-21/23). Dat ging over de vraag of concurrenten elkaar van AVG-schendingen mochten betichten, maar onderliggend was de kwestie of de verkochte producten (apothekerswaren) raakten aan bijzondere persoonsgegevens.

Ook hier kwam het argument langs dat je dat niet 100% zeker weet, omdat je geen doktersrecept hebt. Maar het Hof van Justitie wijst dat scherp af (punt 78):

Gegevens over de aankoop van geneesmiddelen die het mogelijk maken om conclusies te trekken over de gezondheidstoestand van een geïdentificeerde of identificeerbare persoon, moeten dus worden aangemerkt als gegevens over de gezondheid in de zin van artikel 4, punt 15, AVG.
Genoeg hiervoor is dus dat het kan. Natuurlijk kan die conclusie dan onjuist zijn (niet Marietje is zwanger maar haar zus, voor wie zij de test kocht). Maar dat maakt expliciet niet uit:
Dit principiële verbod staat los van de vraag of de informatie die bij de betrokken verwerking aan het licht komt al dan niet juist is en of de exploitant het doel nastreeft om [de bijzondere persoonsgegevens] te verkrijgen (…).
De achterliggende gedachte is dat het om zeer zwaarwegende redenen verboden is om die gegevens te verwerken als ze gezondheidsgegevens zijn, en dat we willen uitsluiten dat die gegevens verwerkt worden met slappe-hap argumenten als “het kan anders liggen” of “onzekere toekomstige omstandigheden”.

Dus nee, dit mag niet. Ook niet als het bijvangst is van ‘gewone’ Analytics of tracking die werkelijk geen interesse heeft in medische informatie. (Verplichte link naar dat Big Data-verhaal uit 2012.)

Hoe het anders moet? Een zwarte lijst met gezondheidsproducten die uitgesloten moeten worden van de tracking. Ik weet niet of dat technisch kan. Wat ook wel weer wat zegt over Adtech: niemand weet echt hoe het werkt.

Arnoud
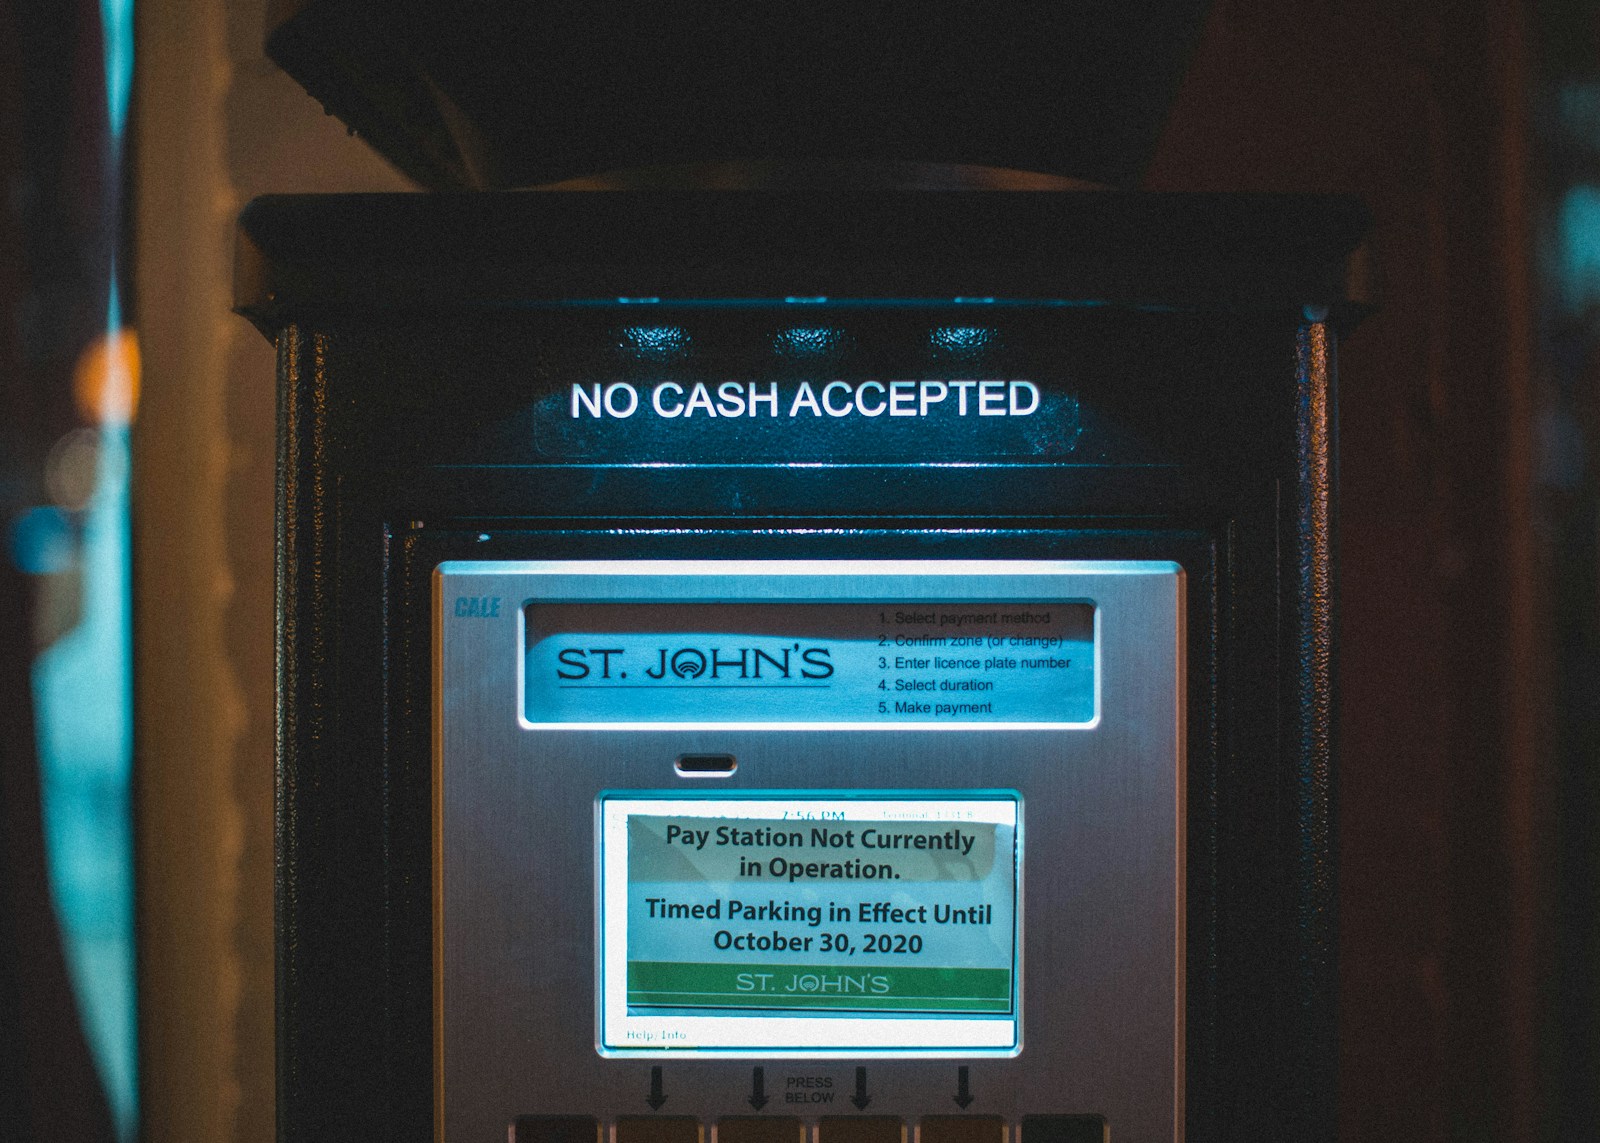
 

RvS: bioscoop mag niet zomaar contant geld weigeren ‘vanwege veiligheid’

Photo by Jonathan Cooper on Unsplash

De Autoriteit Persoonsgegevens moet opnieuw kijken naar een zaak van een Nederlandse privacyactivist. Dat las ik bij Tweakers. Die privacyactivist is Michiel Jonker, die in 2019 naar de bioscoop wilde maar niet contant mocht betalen. De Raad van State zegt nu dat dit onvoldoende onderzocht is.

Jonker stelde dat de pinverplichting in strijd was met de AVG, omdat je dan immers persoonsgegevens verwerkt terwijl er ook een anoniem alternatief is (contant betalen). Hij vroeg de AP dan ook om handhavend op te treden, maar die wees dat op basis van bureauonderzoek af (“contant accepteren is geen wettelijke plicht”).

Daarop stapte Jonker naar de rechter, die in 2022 uitspraak deed. Die vond echter dat de AP haar afwijzing adequaat had gemotiveerd. Pinbetalen past bij het doel van de veiligheid van de organisatie verhogen, en de hoeveelheid gegevens is daarbij zeer beperkt. Bovendien kun je met een bioscoopbon wél anoniem een kaartje kopen.

De Raad van State oordeelt hier kritisch over. Dat veiligheidsargument is natuurlijk snel op tafel gegooid, maar wordt zelden concreet gemaakt. Natuurlijk, als iedereen pint dan kan een overvaller geen kassa meer meenemen. Maar is dat werkelijk een concrete zorg, bioscoopovervallen?

Uit de uitspraak van de RvS:

Op 11 juni 2019 heeft [bioscoop] Focus gereageerd op het bezwaarschrift van [appellant], en toegelicht dat zij het als haar zorgplicht ziet om de veiligheid van haar medewerkers zo goed mogelijk te beschermen, vooral nu in het filmtheater veel met vrijwilligers wordt gewerkt. Daarnaast wil Focus hen niet onnodig belasten met de verantwoordelijkheid voor contant geld. Volgens Focus is het een feit van algemene bekendheid dat de afwezigheid van cash-geld in een bedrijf de aantrekkelijkheid daarvan voor potentiële overvallers vermindert.
De Raad reageert hierop dat een doel als veiligheid wel concreet gemaakt moet worden voor de organisatie die zich erop beroept.
Op basis van de beschikbare informatie kan echter niet worden vastgesteld dat in dit concrete geval de veiligheid van de medewerkers van Focus in het geding is. Dat heeft [appellant] gemotiveerd betwist en de AP heeft daar niets tegenover gesteld. … De enkele omstandigheid dat contant geld vatbaar is voor diefstal is op zichzelf onvoldoende om (sociale) veiligheid een gerechtvaardigd doel te achten voor verplichte pinbetalingen.
Dit argument kan dus alleen opgaan als je het verbindt aan concrete omstandigheden. Misdaadcijfers in de buurt kunnen dan meewegen, onderzoek naar verminderde overvallen in andere steden bijvoorbeeld ook. Omdat er nu helemaal niets lijkt te zijn, wordt de beslissing van de AP om dit te tolereren, vernietigd.

De toezichthouder moet dus opnieuw de situatie analyseren en een uitspraak doen. En dat moet ex nunc, op basis van de situatie anno 2026. Omdat vandaag “alleen pinnen” zó ingeburgerd is, ben ik dus wel benieuwd wat de argumenten gaan zijn.

Arnoud


Kan de AP wat doen tegen een bioscoop die geen contant geld wil?

Odido waarschuwt voor datalek, is daar dan echt niets aan te doen?

ananitit / Pixabay

Odido waarschuwt zijn klanten voor een cyberaanval, meldde onder meer Tweakers. Er zijn (mogelijk) gegevens van miljoenen klanten uit een klantcontactsysteem verkregen, waaronder mobiele nummers, klantnummers, e-mailadressen, IBAN-rekeningnummers, geboortedata en ID-kaartnummers. Het gaf vele gefrustreerde reacties: waarom kan ik hier niets tegen doen?

Vooralsnog is onduidelijk wat er precies is gebeurd, zodat we niet kunnen zeggen of Odido te kort geschoten is of juist ondanks alles slachtoffer werd van een geavanceerde aanval. Dat maakt natuurlijk uit; datalekken leiden pas tot aansprakelijkheid als ze het gevolg zijn van inadquate beveiliging.

Een deel van de reacties wijst erop dat er dus gegevens in een klantcontactsysteem zitten die daar niet horen. Waarom is het nummer van mijn paspoort relevant voor klantcontact, wat dat ook moge betekenen? Wat doet een klantreisambassadeur met mijn IBAN? Dit gaat over dataminimalisatie, niet perse over slechte beveiliging, maar is net zo een AVG-issue natuurlijk.

Een schadevergoeding claimen? Dat is vrijwel ondoenlijk als consument. Niet eens zozeer omdat zo’n procedure duur is, maar vooral omdat je je schade niet kunt hardmaken. Je tijd is nul euro waard, er is jou (nog) niets fysiek of digitaal overkomen waar je bonnetjes van een hersteller van kunt overleggen. Psychische schade is kwantificeerbaar (de uren van een psycholoog), maar vereist medische indicatie én wordt al gedekt door de verzekering. Dus dan blijft er eigenlijk niets over.

Je contract opzeggen? Kan, als het datalek te herleiden is tot een tekortkoming bij Odido. Want artikel 14 van hun algemene voorwaarden (consumenten) zegt “Odido gaat zorgvuldig om met je persoonsgegevens en houdt zich aan de wet.” Schiet men te kort daarin, dan is dat een materiële schending van de overeenkomst en dat biedt het recht van opzegging. Uiteraard is dit geen eenvoudig te gebruiken argument.

Natuurlijk, als men tekort schoot in AVG compliance dan kan de AP een boete opleggen. Maar die wordt niet verdeeld over de slachtoffers. En daardoor ontstaat het beeld dat er bar weinig reden is om het beter te doen om dit soort lekken te laten voorkomen.

Arnoud


Mag ik een dienstreis naar de Verenigde Staten weigeren omdat ik dan mijn privé social media moet openbaren?

Photo by Ekaterina Belinskaya on Pexels

Een lezer vroeg me:

Ik werk bij een middelgroot ict-bedrijf als senior developer. Mijn manager wil dat ik een week naar de VS ga om een grote klant daar ter plaatse te helpen met een release-probleem. Ik heb daar moeite mee, omdat je bij de douane al je social media moet laten zien. Die van mij beschouw ik als privé, en bovendien staan er zaken waar het regime-Trump niet zo blij van zou worden. Kan ik weigeren deze dienstreis te maken?
Hoofdregel van dienstreizen is dat je ze moet maken, wanneer dit redelijkerwijs tot je werk te rekenen is. Dit valt onder de instructiebevoegdheid van de werkgever. Het hoeft niet apart in je contract genoemd te zijn.

Een goed werkgever houdt wel rekening met de belangen van de werknemer. Zo mag deze je niet opdragen te reizen naar een land met een niet-reizen advies (code rood), en zal hij een hele goede reden moeten hebben voor code geel of oranje. En maatregelen moeten nemen om dit zo goed mogelijk te verzorgen.

Wanneer er geen reisadvies is (code groen) en het werkbelang duidelijk, blijven alleen nog persoonlijke omstandigheden over. Veel genoemde redenen zijn ziekte (of herstel daarvan), zwangerschap, zorg voor een jong kind en ook wel “onoverkomelijke gewetensbezwaren”. Hierover moet je in gesprek en daar moet je dan samen uitkomen.

Zeer recent maakte de VS bekend dat

Wie de Verenigde Staten binnen wil komen met een zogenoemde ESTA-registratie, wordt volgens een nieuw voorstel verplicht om vijf jaar aan socialemediageschiedenis met de Amerikanen te delen.
Onduidelijk is wanneer die regel precies van kracht wordt en wat de scope precies gaat worden. De Customs and Border Protection (CBP) probeerde laatst duidelijkheid te geven:
“CBP has been explicit that social media accounts would not be reviewed for comments, posts or activity critical of President Trump or other political leaders. Under the proposal, CBP would collect usernames solely to check them against classified information the government already has,” the [Greater Miami and the Beaches Hotel Association] said in a post on its blog this month.
Op dit moment is er dus nog géén wettelijke regel die dit eist. Het veel gelinkte document van de CBP dat die regel zou bevatten, is een consultatietekst waar tot 9 februari feedback op gegeven kon worden.

Zonder een harde wettelijke regel is het overleg met de werkgever wat lastig te voeren. Je houdt dan de eigen gewetensbezwaren over, je wilt écht niet omdat je social media privé zijn en dat moeten blijven. Dit kan een hele moeilijke discussie worden, zeker als je de inhoud van die sociale media ook niet kan of wil delen met de werkgever om duidelijk te maken waarom.

De discussie over hoe veilig de VS als zodanig is, is ook voor velen nog een wat ver-van-het-bed show. Statistieken zoals het afgenomen percentage toeristen kunnen daarbij helpen. Maar ik vrees dat een wat starre werkgever die wijst op de code groen voor de VS, zich daardoor niet laat overtuigen.

Hoe zouden jullie bij een werkgever betogen dat die dienstreis hem niet gaat worden?

Arnoud

Mag mijn werkgever zomaar gebruik van Microsoft Hello invoeren?

Photo by Clint Patterson on Unsplash

Een lezer vroeg me:

Mijn werkgever wil inloggen op haar computersystemen mogelijk maken via gezichtsherkenning (Microsoft Hello). Wij als OR zijn niet om instemming gevraagd, met als argument dat de feature zuiver lokaal werkt en er niets wordt opgeslagen, zodat er geen sprake is van ‘verwerking’ onder de AVG. Klopt dat?
Nee, dat klopt niet. Dat er niets wordt verzonden via een netwerk of opgeslagen, is niet genoeg om te zeggen dat er niet wordt verwerkt. ‘Verwerken’ is namelijk de koepelterm. Er worden gezichtsfeatures herkend en gematcht met een opgeslagen set features waaruit een ja/nee volgt. Dat is elektronisch verwerken.

Microsoft heeft voor deze verwerking middelen geleverd en de werkgever beslist dat deze ingezet moeten worden en wanneer/waarom. Een simpele toepassing van de AVG geeft dan dat de werkgever verwerkingsverantwoordelijke is.

Ik geloof meteen dat de werkgever geen idee heeft hoe dit werkt, en dat is prima. Maar dat maakt voor de AVG vraag niet uit. Zelfs als het in een dichtgelaste stalen kist zou gebeuren, blijft men verwerkingsverantwoordelijke, enkel en alleen omdat men beslist dat het moet worden gebruikt.

Er is jurisprudentie dat bij een fanpagina op Facebook (of zelfs een Like-knop) de beheerder (mede) verwerkingsverantwoordelijke is voor wat Facebook/Meta doet, ook al weet niemand wat dat bedrijf uitspookt. Die lijn doortrekkend is het voor mij evident dat je ook de verwerkingsverantwoordelijke bent als je een standaardfeature zoals Hello gebruikt.

Standaard werkt deze vorm van herkenning vrijwillig, je moet het aanzetten. Door die vrijwilligheid is hier denk ik wel ruimte voor de grondslag toestemming, dit zal geen consequenties hebben in de arbeidsrelatie.

De grondslag arbeidsovereenkomst vind ik lastiger, juist omdat het niet verplicht is. Je kunt dan moeilijk zeggen dat deze feature voor het werk nodig is. Als je dus als werkgever zou willen verplichten dat iedereen met Hello inlogt, dan moet daar nog een extra verhaal bij komen.

Arnoud

Ben ik als particulier aansprakelijk voor datalekken bij mijn vakantiehuisje?

Photo by Cara Fuller on Unsplash

Een lezer vroeg me:

Ik verhuur (als particulier) een vakantiehuisje en gebruik voor de promotie en verhuurregistratie een WordPress site. Nu lees ik de afgelopen weken regelmatig over WordPress hacks en kwetsbaarheden. Als er door een hack gegevens van mijn website worden gelekt, ben ik dan aansprakelijk? Ik probeer eventuele updates wel regelmatig (tegenwoordig eens per week ongeveer) uit te voeren, maar ik kijk niet elke dag naar de website.
Formeel ben je ook als particulier die persoonsgegevens verwerkt, onderworpen aan de AVG. Er is inderdaad een uitzondering voor ‘natuurlijke personen’, maar dat gaat over het soort verwerking: een “zuiver persoonlijke of huishoudelijke activiteit” door een individu is uitgezonderd.

De definitie van zo’n activiteit is nogal beperkt. Overweging 18 omschrijft het als een handeling die “als zodanig geen enkel verband houdt met een beroeps- of handelsactiviteit” en noemt als voorbeelden het houden van adresbestanden en het sociaal netwerken.

Bij het verhuren van een vakantiehuisje kun je moeilijk volhouden dat dat “geen enkel” verband houdt met een handelsactiviteit. Verhuren is naar zijn aard een stukje handel, geld verdienen. Dat het particulier is en niet grootzakelijk, is een kwestie van schaal en niet fundamenteel.

Dus ja, als je particulier een vakantiehuisje verhuurt, daarbij WordPress inzet voor de boekingen en dan een datalek krijgt door gebrekkige beveiliging, dan kan de Autoriteit Persoonsgegevens optreden tegen die schending van artikel 32 (beveiligingsplicht). Het is jouw taak die beveiliging goed op orde te hebben, ook als je een derde inzet (zoals een ict-bedrijf) die het voor je regelt.

De vraagsteller heeft het in de vraag over “niet elke dag” controleren of er beveiligingslekken zijn. Dit kan indirect meewegen gezien zijn status bij de vraag of sprake is van nalatigheid, wat weer mede van invloed is op de hoogte van de boete (art. 83 lid 2 onder b AVG).

Overweging 148 voegt daaraan toe dat als het gaat om een “kleine inbreuk of indien de te verwachten geldboete een onevenredige last zou berokkenen”, de boete daarop bijgesteld moet worden. In de Boetebeleidsregels van de Autoriteit Persoonsgegevens worden geen expliciete uitzonderingen gemaakt voor natuurlijke personen, maar dit kader moet natuurlijk binnen de AVG-regels worden geduid.

Arnoud

Ook als je ict-leverancier ISO27001 is, ben jij aansprakelijk voor de beveiliging

Photo by Alex Suprun on Unsplash

Als je mailsysteem wordt gehackt, kan dat onder de AVG verwijtbaar zijn. Dat bepaalde het Gerechtshof Arnhem-Leeuwarden onlangs. Je bent als bedrijf zélf aansprakelijk voor je beveiliging, ook als je daar een bureau voor inschakelt.

Stel je koopt een nieuwe auto, krijgt betalingsinstructies van de garage gemaild en betaalt. Vervolgens blijken die instructies van een ‘hacker’ te komen. Wiens schuld is dat? Dat was de kwestie waar het Hof in 2024 zich voor gesteld zag. Zoals ik destijds blogde:

Die derde was kennelijk goed voorbereid: forensisch onderzoek op de logs liet zien dat er een paar wachtwoorden waren geprobeerd, en toen met succes kon worden ingelogd. Daarna is meegelezen in de mailbox, gespot dat iemand nog moest betalen en gauw een Duits IBAN gestuurd waar het geld naartoe kon. Slim en snel geschakeld, riekt wel ergens naar een inside job.
Het Hof had het vermoeden dat het autobedrijf haar beveiliging niet op orde had. Met name zat zij met de vraag waarom het bedrijf niet zelf de wachtwoorden had ingesteld, maar dat aan de ict-leverancier had overgelaten. Daarom kreeg het bedrijf de opdracht aan te tonen dat zij wél adequaat had gehandeld, en dus onder de AVG niets te verwijten zou zijn.

Medio 2025 verscheen een vervolgarrest waarin het Hof concludeerde dat het bedrijf haar zaakjes niet op orde had. Het bedrijf had met name gewezen op haar beperkte omvang en het feit dat zij zwaar leunde op een ISO 27001 gecertificeerde leverancier. Dat is allemaal mooi en aardig, maar het maakt niet dat je niet meer aansprakelijk bent als er dan toch wat misgaat. (Misschien kun je de schade verhalen op de leverancier, maar dat is iets tussen jullie twee.)

Het grootste probleem was echter dat de uitleg bleef steken in algemeenheden (“[Leverancier] zorgt ervoor dat alles 24/7 gemonitord wordt op o.a. het functioneren en security gerelateerde issues.”), zodat niet duidelijk wordt wat hier specifiek dan misgegaan was. Het Hof las dan ook over een door de leverancier ingesteld wachtwoord en concludeert vervolgens dat de beveiliging niet in orde was.

Bleef over de vraag of het autobedrijf dan werkelijk de volle 100% van de schade moest vergoeden. Heb je als koper niet ook een stukje onderzoeksplicht, phishing en oplichting is immers aan de orde van de dag.

Het eindarrest laat zien dat er door het bedrijf met de koper was gemaild over de eindafrekening. Het laatste bericht had als strekking “als je de auto morgen wilt ophalen, wil je dan vandaag betalen”. Vlak daarna sprong de hacker in de mailketen met betaalinstructies. Inderdaad, héél knap als dat zuiver toeval is geweest.

Geen argwaan nodig dat er instructies volgen nadat is gezegd “wil je vandaag betalen”. Alleen, de koper had misschien wél moeten zien dat er nu een ander IBAN werd verschaft (uit Duitsland) dan waarop de aanbetaling (Nederland) was gedaan. En bij het internetbankieren had zijn bank dan (waarschijnlijk) gezegd dat zij niet konden zien of die rekening echt van [autobedrijf] was. De koper had dus even moeten navragen of het klopt, dat nu het geld naar Duitsland had gemoeten.

Tegelijk oordeelt het Hof ook dat óók een kleine onderneming moet doen wat ze kan op cyberbeveiligingsgebied. Hier betekent dat: beheer je eigen wachtwoorden. Uitbesteden van je security is loffelijk, maar betekent niet dat je op álles achterover moet leunen. Alles bij elkaar moet het bedrijf daarom de helft (13.000) van de schade vergoeden.

Arnoud


Mijn collega laat Siri de hele dag meeluisteren, mag dat?

Photo by omid armin on Unsplash

Een lezer vroeg me:

Op mijn nieuwe werkplek zit ik met meerdere personen op een kamer. Eén daarvan is een iPhone gebruiker die ook Siri gebruikt. Ze praat er zelf tegen (zoals muziek op haar oortjes bestellen) maar dat ding zit dus de hele dag mee te luisteren. Ook naar mij. Mag dat zomaar?
Juridisch gezien mag er weinig zomaar. Hier maakt het wel uit of die collega Siri met deze functionaliteit inzet voor het werk, of alleen voor privédoeleinden.

Afgaande op de beschrijving lijkt het een privételefoon die de collega gebruikt tijdens het werk. De persoonsgegevens die dan verwerkt worden, vallen wat mij betreft dan duidelijk onder de AVG-exceptie van “zuiver persoonlijke of huishoudelijke activiteit”. De collega heeft gegevens van de vraagsteller niet nodig, en Siri zal diens uitspraken negeren.

Het kan een vervelend gevoel geven. Daar moet de werkgever (soms) iets mee vanuit goed werkgeverschap. Wrevel op de werkvloer is op zichzelf ongewenst. Een instructie geven dat je maar gewoon typt of klikt op je telefoon, lijkt me niet meer dan redelijk.

Als de collega de telefoon ook gebruikt voor werkzaken, dan wordt de AVG ineens wél van toepassing. Denk aan opnemen en transcriberen van werkoverleg. (Er is een grijs gebied als je voor jezelf zulke opnames maakt.) In die situatie zal de werkgever dus inhoudelijk iets moeten vinden van dergelijke opnames.

Arnoud

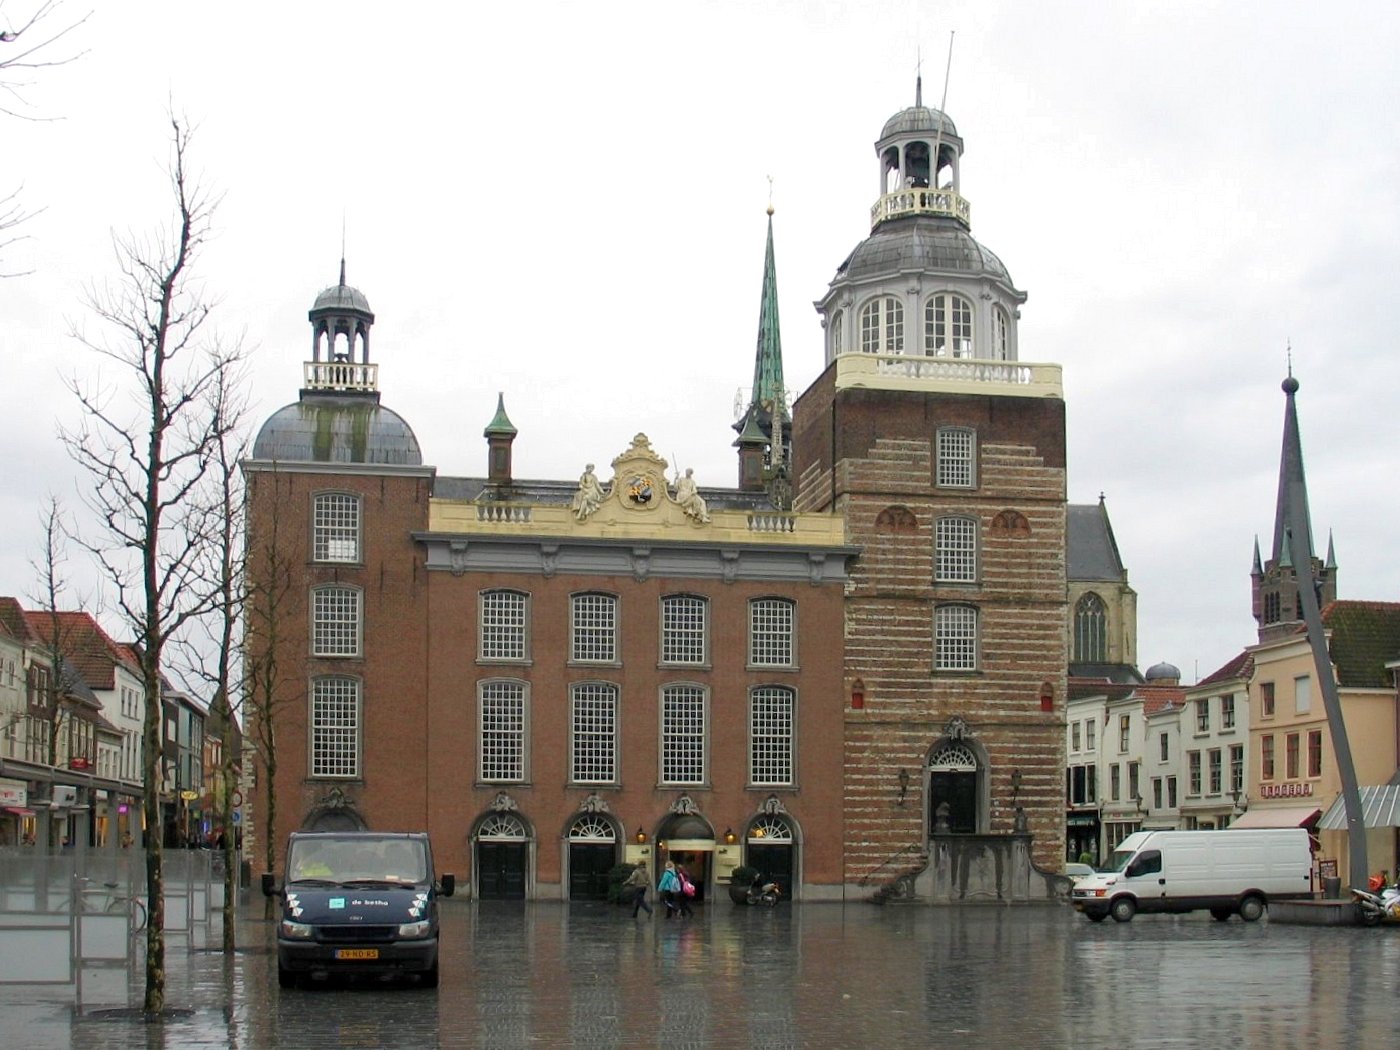
‘Cameratoezicht op auto’s in het centrum van Goes deugt juridisch niet’

Foto: Gemeentehuis Goes, Paul Hermans, Wikimedia Commons

Het cameratoezicht op auto’s in de binnenstad van Goes is juridisch gebaseerd op de verkeerde wet. Dat meldde Omroep Zeeland onlang. Goes is sinds een tijdje autoluw en dat wordt hiermee gehandhaafd. Maar die camera’s hangen daar onder de Wet politiegegevens, niet de AVG. Hoe problematisch is dat?

De Zeeuwse gemeente wil graag “de binnenstad van Goes meer ruimte geven voor voetgangers, meer groen, schonere lucht, minder lawaai en meer gezelligheid”. Zoals ik het lees, zijn daarom auto’s in het centrum verboden behalve ontheffinghouders en partijen die willen laden en lossen in bepaalde tijdvakken.

Dit wordt gehandhaafd met cameratoezicht: die lezen je kenteken en checken dat tegen de lijst van ontheffinghouders. Maar, lees ik dan:

Als grondslag voor deze maatregel gebruikt de gemeente Goes de Wet politiegegevens (Wpg). En dat is fout, zegt oud-deskundige privacywetgeving van de Politie Zeeland, Martin Slingenberg. “Met de Wet politiegegevens worden gegevens geregistreerd, zoals bedoeld in de Politiewet uit 2012. De politie, de Koninklijke Marechaussee en de Rijksrecherche gaan over die gegevens. De gemeente en de boa’s niet.”
De Wpg is iets minder bekend dan de AVG maar heeft grofweg dezelfde insteek: een zorgvuldige omgang met persoonsgevens van burgers, alleen nu binnen de context van het politiewerk.

Gebruik van persoonsgegevens in de Wpg is uitputtend geregeld: alleen dat wat er staat, dat mag. Nu mogen ook boa’s van de gemeente bij politiegegevens (dit is geregeld in Goes), maar het punt is dat ze dan wel met een strafrechtelijke kwestie bezig moeten zijn. En handhaving van het autoluw karakter valt juridisch onder de Wet Mulder, en is daarmee een bestuursrechtelijke kwestie. Aldus Slingenberg.

Deze kwestie was even nieuw voor mij; het leek mij vanzelfsprekend dat dit onder de Wpg gebeurt juist omdat de boa’s bezig zijn met opsporing van strafbare feiten. Dat de afhandeling van dat feit bestuursrechtelijk gaat, is dan volgens mij de vervolgstap. Maar ik zie dat als je het heel letterlijk leest, je de open vraag hebt hoe die gegevens dan “uit” de Wpg naar het AVG-domein (dat voor het bestuursrecht geldt) krijgt.

Andere gemeenten lijken dit al langer zonder problemen te doen. Omroep Zeeland noemt Middelburg en Vlissingen, een snelle zoektocht geeft ook Leiden, Almelo en Waalwijk. In mijn ervaring is men eerder te voorzichtig dan te snel bij gemeentes als het gaat om persoonsgegevens, dus ik zou érg verbaasd zijn als iedereen het zo fundamenteel fout heeft.

Arnoud


Ophef in Valkenswaard over beveiligingscamera’s met ingebouwde microfoons

Photo by Medi2Go on Pixabay

In Valkenswaard is ophef ontstaan over beveiligingscamera’s in het Marktpaviljoen die beschikken over ingebouwde microfoons, las ik bij Security.nl. Nergens voor nodig, aldus de AP: “Als er iets wordt gestolen, volstaat beeldmateriaal”. En de microfoons staan trouwens uit. Dus, eh, wat?

Bij Omroep Brabant weten ze meer. Het gaat om het zogeheten Marktpaviljoen, een “cadeautje van de provincie na de omleiding van de N69 dwars door het centrum”.

De glazen kiosk moest zorgen voor meer ontmoeting en verbinding in het dorp. Het wordt beheerd door de stichting Markt Paviljoen Valkenswaard. Die is ook verantwoordelijk voor de inrichting en heeft de camera’s met ingebouwde microfoons laten plaatsen.
Men citeert diverse Valkenswaarders die al geruime tijd daar komen en nu nogal negatief verrast worden door deze ontdekking.
Volgens de voorzitter [van de beheerstichting] hangen de camera’s er omdat de verzekering dat eist. “En omdat het een publiek gebouw is. We kunnen ons niet veroorloven om de hele dag toezicht te houden.”
Waarom er precies voor camera’s met geluid is gekozen, wordt uit het artikel niet duidelijk. Men heeft wel alvast de AP gevraagd:
De Autoriteit Persoonsgegevens laat in een reactie weten het moeilijk te vinden deze situatie op afstand te beoordelen. Toch zet de woordvoerder vraagtekens bij de uitleg van de voorzitter van het Marktpaviljoen: “Het opnemen van geluid lijkt niet noodzakelijk voor het beveiligen tegen diefstal. Als er iets wordt gestolen, volstaat beeldmateriaal.”
Daar valt wat voor te zeggen, maar cameratoezicht is natuurlijk niet alléén voor diefstal nuttig. Bij overlast kan meeluisteren zeker handig zijn, misschien zelfs met een terugpraatfunctie. Dat is ook wat de gemeente zegt:
Stichting Marktpaviljoen geeft aan dat opnames uitsluitend worden bekeken na alarm om te zien en te horen wat er aan de hand is.
Ondertussen staat de opnamefunctie uit. Maar het riep bij mij wel de vraag op: hoe zou je dat moeten aankondigen? Er zijn vele, vele varianten van het bordje “cameratoezicht” met elk hun subtiele eigen betekenis en uniek taalgebruik.

Maar bordjes die zeggen “wij luisteren mee bij overlast”, die ken ik niet. Jullie wel? (Je kunt <IMG> in de comment doen.)

Arnoud