In de strijd tegen deepfakes krijgen Denen copyright op gezicht en stem, en wij dan?

Photo by JOE Planas on Unsplash

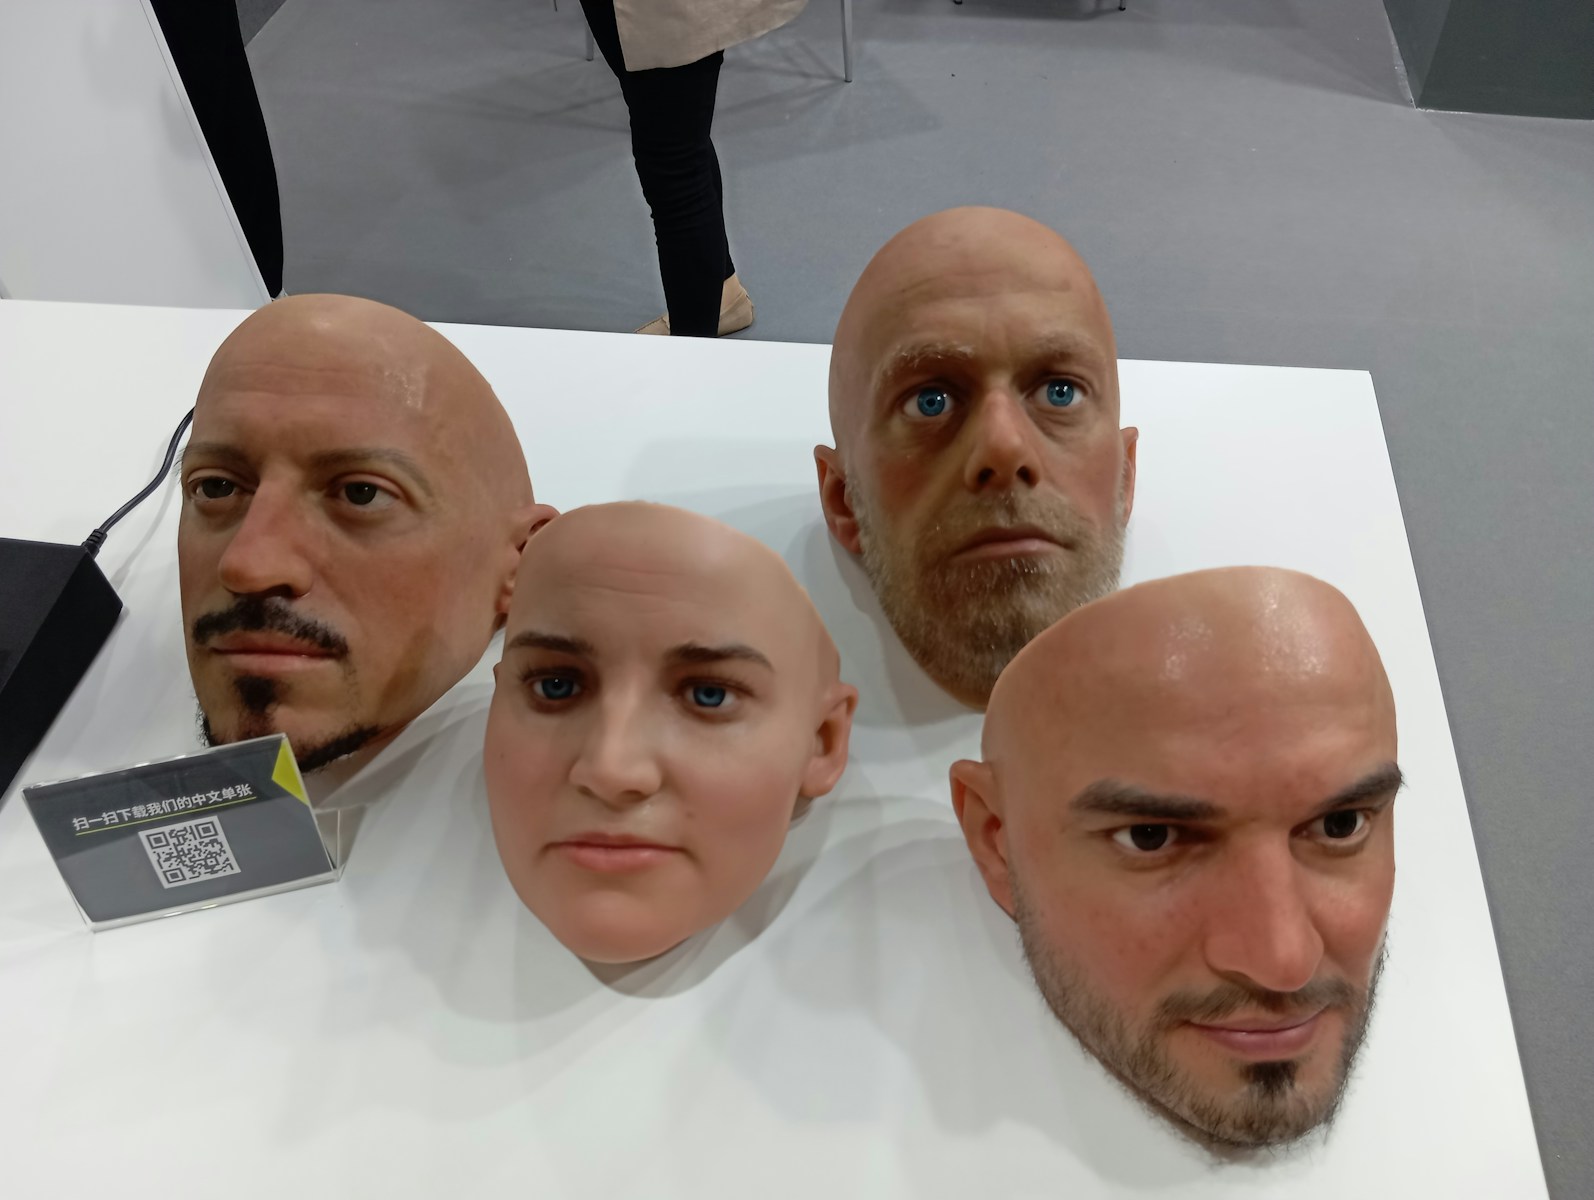
Denemarken wil de nauwelijks van echt te onderscheiden deepfakes strafbaar stellen, meldde de NOS. Of nou ja: beeld en geluid op een of andere manier onder het auteursrecht brengen, zodat je een rechtszaak met schadeclaim kunt beginnen. Ook in Nederland speelt men met die gedachte. Hoe zou dat er concreet uit zien?

In ICT&Recht betoog ik dat ook het internetrecht zich niet herhaalt maar wel rijmt. Toen de fotografie populair werd, kregen we het portretrecht als bescherming voor mensen die ongevraagd op de foto gingen. Dat werd in de Auteurswet opgenomen, want die wet ging toch ook over foto’s.

Die plek is achteraf gezien onhandig gekozen, want portretrecht heeft niets te maken met auteursrecht. Anno 2025 zouden we dit in de AVG hebben opgeschreven. Ik zie op allerlei plekken dan nu ook verwarring: krijg je auteursrecht op je gezicht of stem, en wat betekent dat voor beeld- en geluidsanalyse?

Het gaat dus nadrukkelijk om bescherming tegen misbruik van beeld en geluid, en dat is iets heel anders dan zeggenschap over beeld en geluid. En sterker nog: misbruik in de vorm van nep beeld en geluid.

In 2024 deed professor Dirk Visser een concreet voorstel voor een antideepfakerecht dat beschermt tegen gebruik van zowel gezicht als stem in door AI gegenereerde deepfakes. Deze gebruikt de definitie daarvan uit de AI Act, zij het met de toevoeging dat het recht ook bij overledenen geldt. Die definitie is breed genoeg om zowel beeld als geluid te omvatten.

Kort en goed stelt het voorstel dat ieder maken of publiceren van een deepfake toestemming vergt van de betrokkene. Zonder toestemming kan dit zelfs een strafbaar feit zijn (net zoals het portretrecht schenden, hoewel dat een dode letter lijkt). Op die manier is dus vrij rechttoe rechtaan op te treden tegen bijvoorbeeld sites die mensen deepfakes laten uploaden: evident onrechtmatig materiaal, weg ermee.

Het toestemmingsrecht staat hier in de Wet op de naburige rechten, niet de Auteurswet. De gedachte daarachter is dat artiesten zich al kunnen verzetten tegen gebruik van hun uitvoeringen (zoals zingen of dansen), en dat gebruik van jouw stemgeluid of gezicht daarmee op één lijn staat. Met deze constructie past deze vorm dus heel mooi in het Europese recht.

Een lastig punt is altijd de uitzonderingen, zoals een deepfake als satire of parodie. Het wetsvoorstel werkt dat niet uit, maar het lijkt me logisch om bij artikel 10 punt j aan te sluiten dat al een uitzondering voor deze zaken creëert.

Nadeel daarvan is dan weer dat al die deepfakesites gaan zeggen “haha alles is satire om te lachen” en dan weigeren notice&action te doen. Pragmatisch is het dan misschien beter om géén uitzondering op te nemen. Wie dan bij de (straf)rechter meent dat de uitingsvrijheid moet winnen, kan ter plekke een beroep doen op de beperkende werking van artikel 10 EVRM.

(Wie nu denkt, Engelfriet was altijd zo anti-auteursrecht en pro-informatievrijheid: klopt, maar bij deepfakes denk ik daar anders over.)

Mag het van de AVG? Die vind ik lastiger. Een toestemmingsrecht voor deepfakes is hoe je het ook wendt of keert een beperking in gebruik van persoonsgegevens, en artikel 6 AVG is nu eenmaal een uitputtende opsomming. Een nationale wet mag niet zeggen “bij dit gebruik van deze persoonsgegevens is een beroep op gerechtvaardigd belang verboden”. En dat lijkt dit voorstel wel te doen. Daar staat tegenover dat deepfakes haast per definitie onrechtmatige verwerking zijn (tenzij dus met toestemming), zodat je volgens mij niet toekomt aan deze vraag.

Het Deense voorstel is nog niet uitgewerkt, maar het zou me verrassen als het er héél anders uit gaat zien. In Frankrijk loopt al sinds eind 2024 een wetsvoorstel tegen deepfakes, dat echter beperkt is tot seksueel getinte werken.

Arnoud

Open source valt vanaf nu buiten de Cyber Resilience Act! Of nou ja, een beetje.

Photo by Polina Tankilevitch on Pexels

In de opensourcewereld maakt de term CRA velen zenuwachtig: de EU’s Cyber Resilience Act komt eraan. Deze wet stelt strenge beveiligingseisen voor slimme producten, op straffe van forse boetes. Omdat die vrijwel altijd vol zitten met open source, geeft dat natuurlijk meteen de vraag of je als vrijwilliger met dat ene OSS pakket die boetes voor de kiezen kan krijgen.

Veel zogeheten ‘slimme’ producten – zo niet allemaal – drijven op open source. Vanaf het begin waren er dan ook grote zorgen hoe de CRA zou uitpakken voor de gemeenschap van OSS-ontwikkelaars. Dat is opgepikt in de definitieve tekst: organisaties die als primair doel hebben opensourcesoftware te onderhouden en verspreiden (“stewards”) krijgen een veel lichter regime.

Grofweg zijn de eisen voor stewards van open source:

  1. Een cyberbeveiligingsbeleid hebben dat met name toeziet op het melden en oppakken van kwetsbaarheden (art. 24 lid 1).
  2. Handelen op verzoeken van de markttoezichthouders wanneer die een kwetsbaarheid of risico zien in een opensourcepakket dat door marktpartijen wordt gebruikt (art. 24 lid 2).
  3. Meewerken aan het melden van actief uitgebuite kwetsbaarheden (art. 14 lid 1) als je betrokken bent bij de productontwikkeling door marktpartijen.
En in artikel 64 (met de boetes) staat dat “inbreuken op deze verordening door opensourcesoftwarestewards” niet beboet mogen worden. Je moet dus wel meewerken (bv. verplicht een securityfix pushen omdat de markttoezichthouder dat eist, en daar kan een dwangsom op gesteld worden, maar beboet voor fouten kan niet.

Het corrigendum betreft artikel 64, lid 10 met de uitzondering voor open source. Dit verwijst naar leden 3 tot en met 9, de administratieve boetes voor zaken als niet-meewerken, geen technische documentatie bij je product of het valselijk voeren van het CE-keurmerk. Maar de pijn zit hem in de 15-miljoenboete voor niet naleven van de “essentiële cyberbeveiligingsvereisten” en díe staat in lid 2 van het artikel.

Een vorige week uitgekomen corrigendum bevestigt nu dat de uitzondering ook geldt voor lid 2. Het is dus niet mogelijk om als opensourcesteward een boete te krijgen als je pakket onder de maat is. Wel kun je worden bevolen dit te corrigeren conform Annex I (waar de essentiële eisen staan) en als je dat niet doet, krijg je stevige dwangsommen om de oren.

Arnoud

Hoe onveilig is België als je een securitylek (CVD) wilt melden?

Dit bericht gaat over de reden waarom ik waarschijnlijk nooit meer een organisatie in België zal waarschuwen voor een kwetsbaarheid. Zo opent een recente blog van securityonderzoeker Floor Terra. Kort en goed: hij wilde een Belgische overheidsinstantie op een securitylek wijzen en kreeg te horen dat dat via het CCB moest en hij voor eeuwig erover moest zwijgen op straffe van celstraf.

In 2023 berichtte ik dat men in België dankzij een nieuwe wet Belgische bedrijven mocht “hacken zonder toestemming”:

Sinds vorig jaar november geldt in België een kaderwet voor de beveiliging van netwerk- en informatiesystemen, waarbij het Centrum voor Cybersecurity België (CCB) de coördinerende instantie is. Eén van hun taken (art. 62 van die wet) is het nemen van maatregelen om te reageren op incidenten, problemen op te sporen et cetera. Die bevoegdheid is ingezet om een beleidsmaatregel te nemen (zouden wij zeggen) over de bekendmaking van kwetsbaarheden aan het CCB.
Het melden van zulke kwetsbaarheden staat binnen de securitywereld bekend als een coordinated vulnerability disclosure of CVD. Dat lijkt heel formeel maar kan zo simpel zijn als een mailtje met een tip “je kunt inloggen met het wachtwoord hunter2” naar de helpdesk. Het gaat om het woord ‘coordinated’, dat aangeeft dat je samenwerkt bij de timing van de ‘disclosure’, de publicatie die je in beginsel gerechtigd bent te doen. Bijvoorbeeld: jij hebt 30 dagen nodig om het te fixen, ik publiceer op dag 31.

In die beleidsmaatregel staat bij punt 5 echter dat je als melder “[g]een informatie openbaar maken zonder toestemming van het CCB.” Dat is niet echt een coordinated disclosure. Ik zei toen al:

Natuurlijk kun je als CCB zeggen, niets aan de hand want zodra de situatie veilig is dan geven wij uiteraard toestemming. Maar een afhankelijkheid van een welwillende instantie is niet hetzelfde als een wettelijk recht om iets te mogen doen. Dus dat is wel een vervelende beperking.
Precies dit gebeurde dus bij deze melding. De onderzoeker zag een kwetsbaarheid, meldde deze zoals het CVB-beleid voorschreef en kreeg te horen te moeten zwijgen tot nader order. Op navraag kreeg hij toestemming om in zeer algemene termen te mogen publiceren over het concept, zonder man en paard te noemen. Dat werd gevolgd door deze reactie:
REDACTED heeft in deze meer gedaan dan nodig. We hadden ook de wet, die deze levenslange geheimhouding oplegt, op de letter kunnen volgen en u geen toegeving kunnen doen. Wij houden ons ook aan deze ene toegeving en indien nodig trekken we ze in.
De weggelaten persoon stelt zich dus op het standpunt dat het CCB beleid ‘wet’ is, en dat het enkel negeren van de beleidsregel leidt tot strafbaarheid.

Even een stapje terug. CVD-beleid is er gekomen vanwege het spanningsveld tussen ontdekken van problemen en computervredebreuk. Soms zie je iets geks en ga je even peuteren wat er dan gebeurt. In een kantoorgebouw noem je dat “kijken of die kluis echt op slot zit” en in een ict-omgeving noem je dat “opzettelijk en wederrechtelijk binnendringen in een geautomatiseerd werk of in een deel daarvan” oftewel computercriminaliteit.

Het is op zich alleen maar wenselijk dat mensen je melden dat je digitale kluis open staat. En dat men erover publiceert, is niet alleen een grondrecht (uitingsvrijheid) maar ook nuttig voor andere organisaties met dat type kluis. CVD-beleid zoekt daarin een balans, met name door tijd in te bouwen waarin het lek gerepareerd kan worden.

Ik vind het búitengewoon ergerlijk dat deze beste praktijk van “ik wacht wel even tot jij het gefixt hebt want het lijkt me vervelend voor je klanten/gebruikers als dit misbruikt wordt” in de juridisch-organisatorische context is geëvolueerd naar “een melder moet zijn mond houden en wij bepalen wel of en hoe we het fixen”. Sterker nog, het beginsel CVD is een reactie op precies deze opstelling dat je niets mag zeggen tot het bedrijf zegt van wel.

Maar goed, stel je negeert die beleidsregel, wat dan? Dan kom je terug bij: je hebt iets in een ict-systeem gedaan dat niet de bedoeling was. Dat is inderdaad vaak computervredebreuk te noemen, al is dat natuurlijk geen gegeven. Maar je neemt door niet het beleid te volgen wel het risico dat het OM besluit je te vervolgen, en dan moet je maar hopen dat het bij de strafrechter afgewezen wordt omdat bijvoorbeeld je opzet ontbrak of omdat het algemeen belang jouw handelen rechtvaardigt.

Arnoud

Het is verboden om producten met verborgen kill-switches te verkopen, maar waar staat dat in de wet?

Bron: Wikimedia

Het is verboden om op de Europese markt producten met verborgen kill-switches aan te bieden waardoor apparaten op afstand zijn uit te schakelen. Dat las ik bij Security.nl. Men vaart op antwoorden op Kamervragen over vermeende geheime communicatieapparatuur in Chinese zonne-omvormers, die killswitchfunctionaliteit zouden realiseren. Iedereen in mijn bubbel heeft zonnepanelen en vroeg dus: welke wet?

De bron voor de ophef lijkt een Reuters-artikel van mei 2025:

However, rogue communication devices not listed in product documents have been found in some Chinese solar power inverters by U.S experts who strip down equipment hooked up to grids to check for security issues, the two [sources] said. … The rogue components provide additional, undocumented communication channels that could allow firewalls to be circumvented remotely, with potentially catastrophic consequences, the two people said.
Ik kwam de zorgen ook tegen in vakblad Energate:
If the inverters are not controlled via the smart meter gateways, but via the manufacturer’s backend systems, a completely different risk situation arises, according to Borchardt. This is because it is then possible for the inverter manufacturers to switch off a large number of systems in one fell swoop, as the case of the Chinese company Deye shows. This inverter manufacturer shut down systems in the USA, Great Britain and Pakistan in rows last autumn following licensing disputes.
Het gaat nadrukkelijk niet expliciet om ingebouwde technieken die de inverters uitschakelen of bricken (of doen ontploffen, ik zeg het maar even). De kern van de zorg is dat er communicatieapparatuur in de omvormers zitten waarmee op afstand ieder soort instructie gegeven kan worden. Inclusief dus “doe of je een baksteen bent”.

Is dat illegaal? De Kamervraagantwoorden lopen kort langs de Cyber Resilience Act en de Radio Equipment Directive, die inderdaad beiden strenge security-eisen stellen. Maar die zeggen niets over een door de fabrikant zelf ingebouwde achterdeur.

Toch zegt de minister dan:

Op de Europese markt is het verboden om (heimelijk) functionaliteit in te bouwen (zowel software en hardware) die niet in de technische documentatie is beschreven. Het is verboden om producten aan te bieden die ‘verstopte’ functionaliteiten bevatten om apparaten op afstand aan of uit te zetten. Deze eisen gelden ook voor producten die afkomstig zijn van een fabrikant die buiten de EU is gevestigd, zodra deze producten op de Europese markt worden aangeboden.
Frustrerend dat ze er niet even bij zetten om welke wet het gaat. Voor de hand ligt dat men ‘gewoon’ op de informatieplichten voor verkopers van fysieke producten doelt. Een zonnepaneelinverter met de mogelijkheid tot uitschakelen op afstand is niet wat je mag verwachten als koper, zeker omdat dit niet in de documentatie staat.

Omdat men nadrukkelijk spreekt van ‘verboden’ vermoed ik echter dat het iets specifieker gaat over het CE-keurmerk en de bijbehorende Europese standaarden. Bij markttoelating in Europa moeten zonnepanelen en omvormers gekeurd zijn, en deel daarvan is dat de technische documentatie (dat is een vakterm in die context) van A tot Z vermeldt wat het apparaat kan. Dat is dan hier niet het geval, zodat de omvormer niet aan de wet voldoet en dus de markt niet op mag.

Ik ben vast heel cynisch als ik denk, men wil stoer en sterk klinken met “dat is in héél Europa verboden” en dan doet het minder sterk aan als je zegt “omdat dat in strijd is met artikel 4 lid 3 van de markttoezichtverordening”.

Arnoud

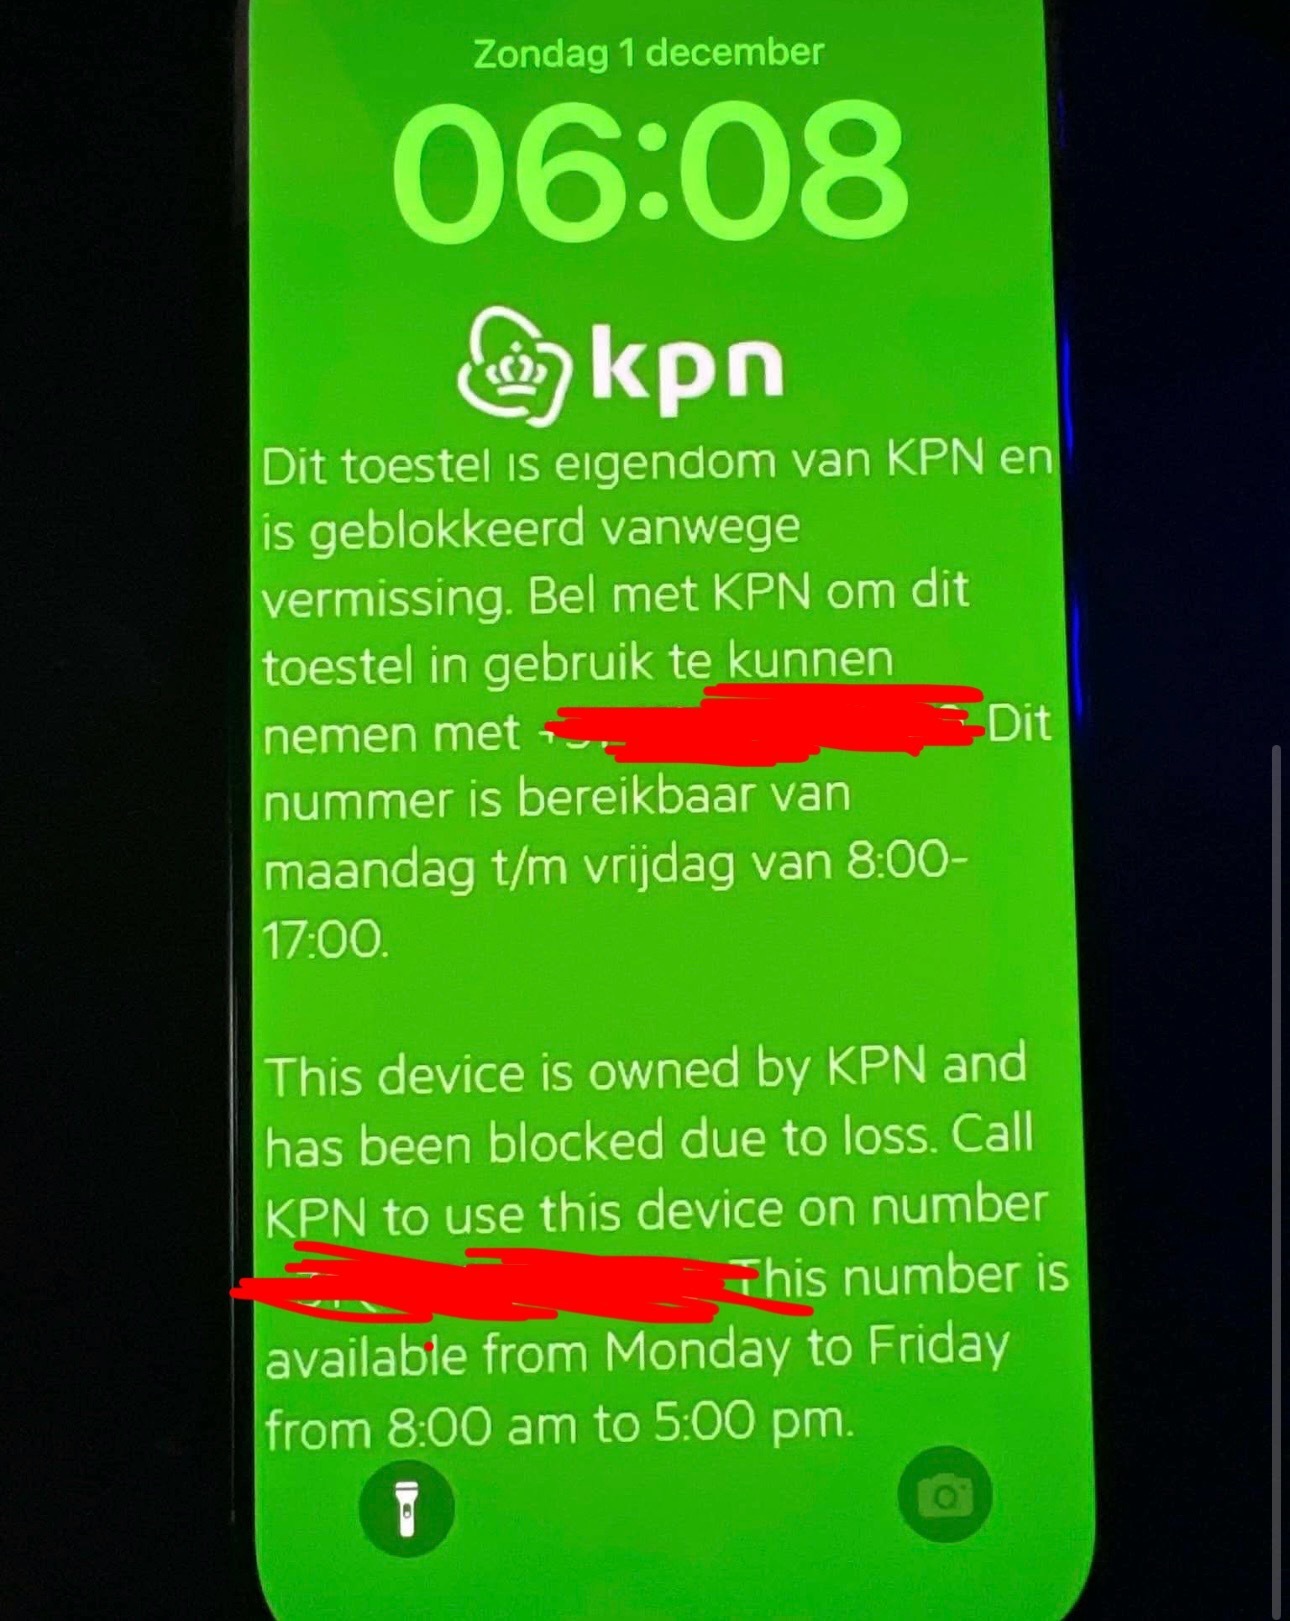
KPN blokkeert iPhone bij wanbetaling via MDM, mag dat?

Foto uit benoemde discussie

Interessante discussie op het KPN-Communityforum:

Al vier jaar handel ik in iPhones. Ik koop deze o.a. in via Marktplaats en verkoop ze vervolgens via mijn website. Sinds dit jaar zie ik echter een nieuwe ontwikkeling: steeds vaker worden iPhones geblokkeerd via Mobile Device Management (MDM), bijvoorbeeld wanneer het bijbehorende krediet niet is betaald of wanneer de toestellen tijdens transport zijn gestolen. [Mag dat?]
KPN verduidelijkt in een eerste reactie dat dit inderdaad kan wanneer iemand een toestel aanschaft in combinatie met een toestelkrediet, en dan niet volledig het krediet aflost. En een populaire truc is zo’n abonnement met toestelkrediet afsluiten en snel de telefoon verpatsen (want nieuw/zo goed als nieuw), daarna hopen dat de deurwaarder je niet vindt.

De maatregel is dus vanuit KPN te begrijpen, maar wel frustrerend voor de koper. Want die denkt een nieuwe iPhone te kopen tegen een marktconforme prijs, maar merkt dan een maand of wat later dat deze geblokkeerd is. Natuurlijk, ga maar terug naar de verkoper, maar die was dus al verstopt voor de deurwaarder van KPN.

Kun je als koper iets tegen KPN doen? De eerste vraag is dan of je als koper eigenaar van de telefoon bent geworden. Veel mensen zeggen dan nee, want de verkoper was nog geen eigenaar – het abonnement was nog niet afbetaald. Maar zo simpel is dat niet: niet ieder goederenkrediet is huurkoop. Bij die laatste geldt dat je pas na de laatste termijn eigenaar wordt. Maar wie iets koopt met de afspraak “betalen in 24 termijnen” is wel degelijk eigenaar zodra die het ding krijgt. Koop is koop, ongeacht wanneer je betaalt.

In 2014 bepaalde de Hoge Raad nog dat een abonnement met gratis telefoon “in beginsel” een koop op afbetaling is. Dit vooral voor de duidelijkheid in de praktijk. Telecomproviders mogen bewijzen dat zij wat anders hadden bedacht, maar hebben dan meer nodig dan kleine lettertjes. Een duidelijk als “lease” aangemerkt abonnement zou bijvoorbeeld genoeg zijn.

Dus stel iemand kocht op afbetaling en verkoopt door. Die moet dan nog steeds afbetalen natuurlijk, maar was wel eigenaar bij de verkoop en mócht dus doorverkopen. De koper is dan eigenaar geworden, en KPN heeft geen grondslag om bij diegene de telefoon te blokkeren.

Het is mogelijk dat de provider een eigendomsvoorbehoud opneemt: pas na volledige afbetaling wordt je eigenaar. Maar dat is niet altijd genoeg. Wie te goeder trouw van een onbevoegde koopt, wordt beschermd (art. 3:86 jo 3:11 BW). Daarvoor is wel expliciet nodig dat je niet wist en niet behoorde te weten dat de verkoper onbevoegd was.

Als handelaar die iPhones opkoopt, is dus het minste dat je kunt doen vrágen of het toestel afbetaald is. Ik zit natuurlijk lekker cynisch in mijn juridische ivoren toren, maar zou dan de vraag hebben waarom iemand überhaupt een nog-nieuw-in-doos iPhone gaat doorverkopen aan een handelaar. Waarom kocht je die dan?

Let op dat het dus niet echt uitmaakt wat in de voorwaarden van KPN staat (zij noemen het een consumentenkrediet trouwens, en ik zie geen eigendomsvoorbehoud). Het gaat erom waar de koper op mocht vertrouwen.

Arnoud

Mag je op Reddit met kentekens foto’s posten van mensen die drieletterwoord parkeren?

Photo by m on Unsplash

Een lezer vroeg me:

Op Reddit zijn diverse subs waar mensen foto’s kunnen delen van fout geparkeerde voertuigen, van een beetje scheef tot volslagen idioot, met diverse klinkende namen. Bij veel posts ontstaat daar discussie over de zichtbaarheid van de kentekens: als ze niet zichtbaar zijn, waarom niet, als ze wel zichtbaar zijn, waarom wel. Kun jij hier helderheid over geven?
Inderdaad is een kenteken een persoonsgegeven, ook als je niet de RDW/politie bent. Want het kán te herleiden zijn, al is het maar via een MP-advertentie waarin iemand ‘m te koop zet. Wat dat betreft is de AVG duidelijk.

Onduidelijker is of dat betekent dat het mag of niet. Het publiceren op deze Reddits is met een beetje goeie wil te zien als het “aan de kaak stellen van een maatschappelijke misstand”, een breed gedragen ergernis. En een foto is nu eenmaal nodig om te laten zien hoe er zo ergerlijk is geparkeerd.

De vraag is dan vooral of het kenteken relevant is bij de publicatie. Je moet immers rekening houden met de privacybelangen van de eigenaar/bestuurder. Eerlijk gezegd zie ik dat zo niet, wat ga je doen met dat kenteken? Het enige dat ik kan bedenken is diegene opsporen en confronteren, maar daarvoor zou ik de ergernis niet groot genoeg vinden. Ook niet als je uit vele posts kunt halen dat diegene het structureel doet.

Voor de duidelijkheid: Reddit noch de moderatoren/beheerders zijn automatisch aansprakelijk voor deze posts. (De uploaders natuurlijk wel.) Deze partijen moeten wel gehoor geven aan een verzoek tot verwijdering, tenzij ze op dat moment menen dat hier wel écht een belang is om de foto met kenteken online te houden.

Arnoud

Voor een paar euro iemand uitkleden met AI: ‘Ongeluk in slow motion’

Photo by Markus Winkler on Pexels

Het is verboden om zonder toestemming naaktfoto’s te maken met AI-apps, maar het is doodsimpel om het tóch te doen. Dat meldde Nu.nl onlangs. De aanleiding is de recente waarschuwing van Meta over ‘nudify’-apps, beeldbewerking die een naakt lijf verzint binnen de contouren van degene die jij fotografeert. Oké dan.

Meta heeft een rechtszaak aangespannen tegen de maker van CrushAI, een populaire app in dit genre, om te zorgen dat die niet meer adverteert op de Meta-platforms zoals Instagram. Dit op grond van de gebruiksvoorwaarden. Maar de app zelf blijft dus te vinden.

“Jijzelf weet dat de beelden nep zijn, maar je omgeving en anderen die de beelden zien weten dat niet”, zo citeert Nu.nl een woordvoerder van Slachtofferhulp. Daarmee worden mensen alsnog kwetsbaar voor chantage en andere onfrisse praktijken. Er moet dus wat gebeuren, en de organisatie stelt een apart verbod voor.

Een verbod staat of valt met handhaving, maar heeft hier ook een signaalwaarde. Als je op scholen en andere plekken waar dit speelt kunt zeggen “zo’n app hebben is verboden”, dan kun je jongeren en hun ouders (hopelijk) via een moreel appèl aanspreken. En wie deze toch gebruikt, kun je dan via schoolregels aanpakken – net zoals bij jongeren die messen naar school brengen, bijvoorbeeld.

Als het slachtoffer nog geen 18 is, dan is het gebruik van zo’n app strafbaar als het vervaardigen van kindermisbruikmateriaal (art. 252 Strafrecht). Maar ook als het gaat om een volwassene is het strafbaar als het vervaardigen “opzettelijk en wederrechtelijk” gebeurt (art. 254ba). Bij zo’n app is daar zonder twijfel sprake van.

Het punt is vooral: er is geen strafbaarheid op bezit of verspreiden van de app. Dat was nooit echt relevant: dergelijk beeld maakten mensen met camera’s of andere algemene middelen, dus je komt er niet uit hoe je “stiekeme camera voor strafbaar beeld” onderscheidt van “camera”. Dit is ook waarom stiekem fotograferen (art. 139f) strafbaar is maar stiekemfotograferencamera’s niet.

Zou het kunnen? We hebben het voorbeeld van de hackhulpmiddelen (art. 139d), een “technisch hulpmiddel dat hoofdzakelijk geschikt gemaakt of ontworpen is tot”. Zet erachter “het maken van beelden bedoeld in 254ba of 252” en je bent er. Gewone camera’s zijn niet specifiek geschikt voor dergelijk beeld, deze naaktapps wel.

Net als bij hackmiddelen krijg je dan gelijk discussie over waar de grens ligt. Software kan zowel voor een legitiem securityonderzoek geschikt zijn als voor illegaal werk, soms hangt dat alleen af van het hebben van een pentestopdrachtovereenkomst. Het wettelijk criterium moet je dan van geval tot geval oplossen.

Hier is het probleem dat deze apps (meestal) niet letterlijk zeggen “upload een foto van eender wie en wij plakken er een naakt lijf onder”. De verpakking zijn “AI girlfriend” apps (want het gaat altijd over vrouwen) die je dan in staat stellen afbeeldingen samen te stellen met allerlei parameters. En ergens verstopt zit dan “upload sample image”.

Anderen presenteren zich explicieter maar presenteren zich dan als neutrale tool: jij kiest de foto, maar jij verklaart dan tevens dat alles helemaal juridisch in orde is. En daar is het dan op papier misschien nog wel makkelijk tegen optreden, maar het bedrijf zit dan in Hong Kong en kan zo weer verder vanuit een nieuwe Ltd.

Arnoud

Rechter: Broadcom moet VMware voorlopig ondersteunen voor Rijkswaterstaat

De Nederlandse Rijkswaterstaat krijgt in een kort geding tegen Broadcom gelijk over de voorlopige ondersteuning van VMware. Dat meldde Tweakers eind juni. VMware-eigenaar Broadcom had RWS in staat moeten stellen deugdelijk VMware uit te kunnen faseren, inclusief benodigde support.

Het gedoe begon toen Broadcom haar perpetual licenses op virtualisatiepakket VMware wilde beëindigen. “Huh, eeuwigdurend betekent toch dat je het niet kunt opzeggen” was ook mijn eerste gedachte. Maar hier ging het vooral om de bijbehorende support, die op jaarbasis werd verlengd en nu (in 2023) ineens met een nieuwe, duurdere prijsstructuur werd geleverd.

De druk vanuit Broadcom om toch geheel nieuwe licenties te kopen is voelbaar:

Kort voor 31 oktober 2024 heeft Broadcom RWS conform de door VMware gehanteerde voorwaarden een beperkte tijdelijke verlenging van de Support aangeboden, die door RWS is geaccepteerd. Hiermee is de Support-overeenkomst verlengd tot één jaar na de oorspronkelijke einddatum. Dit betreft een zogenoemde Stated Out Year Renewal (hierna: SOYR), die afloopt op 23 juli 2025. De Support die RWS sindsdien ontvangt is geen volledige Support: de SOYR omvat geen innovatie in de vorm van de ontwikkeling van nieuwe versies. In de toelichting bij deze verlenging heeft Broadcom geschreven dat de verlenging partijen in staat moet stellen om tot een nieuwe overeenkomst te komen op basis van het abonnementsmodel.
Mede vanwege deze zeer agressieve handelswijze besloot RWS om VMware uit te faseren. Daarvoor werd zo’n twee jaar begroot, waarbij dan nog wel support onder de oude voorwaarden nodig was. Daar had Broadcom dan weer geen zin in, zodat men bij de rechter eindigde.

De rechter begint met vast te stellen dat VMware hier nodig is voor het beheer van kritieke infrastructuur, en dat je aan de software weinig hebt zonder onderhoud. (Broadcom had een voorstel gedaan met uitsluitend security updates, dat vindt de rechter te weinig.) Natuurlijk hoeft Broadcom ook weer niet tot in de eeuwigheid support te geven. Maar wijzigingen moeten ze wel tijdig aankondigen:

Op zichzelf is juist dat de opeenvolging van de Support-overeenkomsten niet zonder meer meebrengt dat RWS erop mocht vertrouwen dat de in 2021 gesloten Support-overeenkomst na afloop van de looptijd opnieuw onder vergelijkbare voorwaarden voor drie jaar zou worden verlengd. Daar staat tegenover dat RWS op grond van de op de website van VMware vermelde lifecycle policy (zie 2.6 en 2.7) mocht verwachten dat hij, in ieder geval voor bepaalde producten, gedurende zeven jaar Support zou kunnen ontvangen. RWS heeft in dit verband onweersproken gesteld dat dat voor bepaalde (kern)producten zou neerkomen op Support tot en met oktober 2029. Niet is gesteld of aannemelijk geworden dat RWS naar aanleiding van publiekelijke en gerichte mededelingen van VMware dan wel Broadcom er rekening mee had moeten houden dat hij na afloop van de laatste Support-overeenkomst geen adequate Support meer zou kunnen krijgen voor de producten waarvoor hij eeuwigdurende licenties had én dat hij voor de betreffende gebruiksrechten opnieuw een vergoeding zou moeten voldoen.
Vanaf december 2023 is er overleg gevoerd, maar pas in mei 2024 zijn de details zoals prijzen concreet geworden. De toenmalige supportovereenkomst zou 22 juli 2024 aflopen, en migratie zou twee à drie jaar duren. Mocht u nou denken, typisch gevalletje ict-contract, zo gaat dat in die grote b2b wereld:
Gelet op de afhankelijkheid van de VMware-producten, was RWS daarom op dat moment aangewezen op onderhandelingen met Broadcom. Anders dan Broadcom c.s. hebben gesteld, was er dus geen sprake van ‘vrije commerciële onderhandelingen’ tussen twee grote professionele partijen; men kan zeggen dat RWS klem zat.
De rechter zegt hier dus: dit plaatst RWS in een zwakke positie binnen een bestaande contractuele relatie. Wat zegt u achterin, zorgplicht ict-dienstverlener? Nee, niet helemaal: de redelijkheid en billijkheid in zo’n machtsverhouding. Dus waarom is het redelijk dat Broadcom zo van koers verandert:
Het argument dat Broadcom nu eenmaal haar portfolio heeft gewijzigd en dat sprake is van een mogelijke toekomstige waardecreatie voor RWS, is in dit verband weinigzeggend en onvoldoende om in dit kort geding de indruk te wekken dat Broadcom met voldoende zorgvuldigheid omgaat met RWS.
Broadcom moet voor twee jaar “maintenance updates and upgrades, bug and security fixes, and technical assistance” leveren aan RWS in het kader van de migratie naar een ander platform. Dit tegen een jaarlijkse indexeerbare vergoeding van € 1.765.191,36 – en op straffe van een dwangsom per dag van € 250.000 wanneer Broadcom niet meewerkt.

Die dwangsom komt een beetje uit de lucht vallen in het vonnis. Mijn gevoel – maar ik ben professioneel cynicus – is dat de rechter aan voelde komen dat er met rechtspersonen geschoven gaat worden zodat iedereen kan zeggen dat een ander de support had moeten doen, en daarna helaas helaas VMware LLC opgeheven blijkt. De dwangsom wordt dan ook opgelegd aan de moedermaatschappij.

Een mooie uitspraak, maar wel zeer specifiek vanwege de unieke situatie waar RWS zich in bevindt. Generaliseren is dan ook gevaarlijk, zeker naar organisaties waar de belangen minder vitaal zijn dan bij RWS of waar migratie niet snel diezelfde twee jaar zal kosten.

Arnoud

Ziekgemelde Monique plaatst foto van haar vakantie, binnen een uur ligt de foto bij HR

Photo by Hermann on Pixabay

Als klantenservicemedewerker Monique (52) tijdens een burn-out op vakantie gaat en daar een foto van plaatst op LinkedIn, zijn haar collega’s daar niet over te spreken. Dat berichtte het AD onlangs. De foto ging dan ook binnen het uur naar HR. Hoe zat dat ook alweer juridisch?

Het bericht deed mij terugdenken aan de beginjaren tien, toen er ook screenshots van Hyves en Facebook naar HR gingen als bewijs van onterechte ziekmeldingen en dergelijke. (Denk aan deze of deze blogs). Daar was veel meer de discussie of dat van de toen-nog-Wbp mág, meekijken op social media en gebruiken in een arbeidsgeschil.

De discussie nu is gelukkig iets volwassener. Want ja, je mág op vakantie als je ziek bent (mits je gewoon vakantiedagen inzet daarvoor, uiteraard). Daar hoef je geen aparte toestemming voor te hebben. Je hoeft dan ook niet beschikbaar te zijn voor bedrijfsarts of reïntegratie – je bent met vakantie. Het enige is dat je vakantie je reïntegratie niet mag hinderen.

Van dat laatste was geen sprake. Uit het bericht:

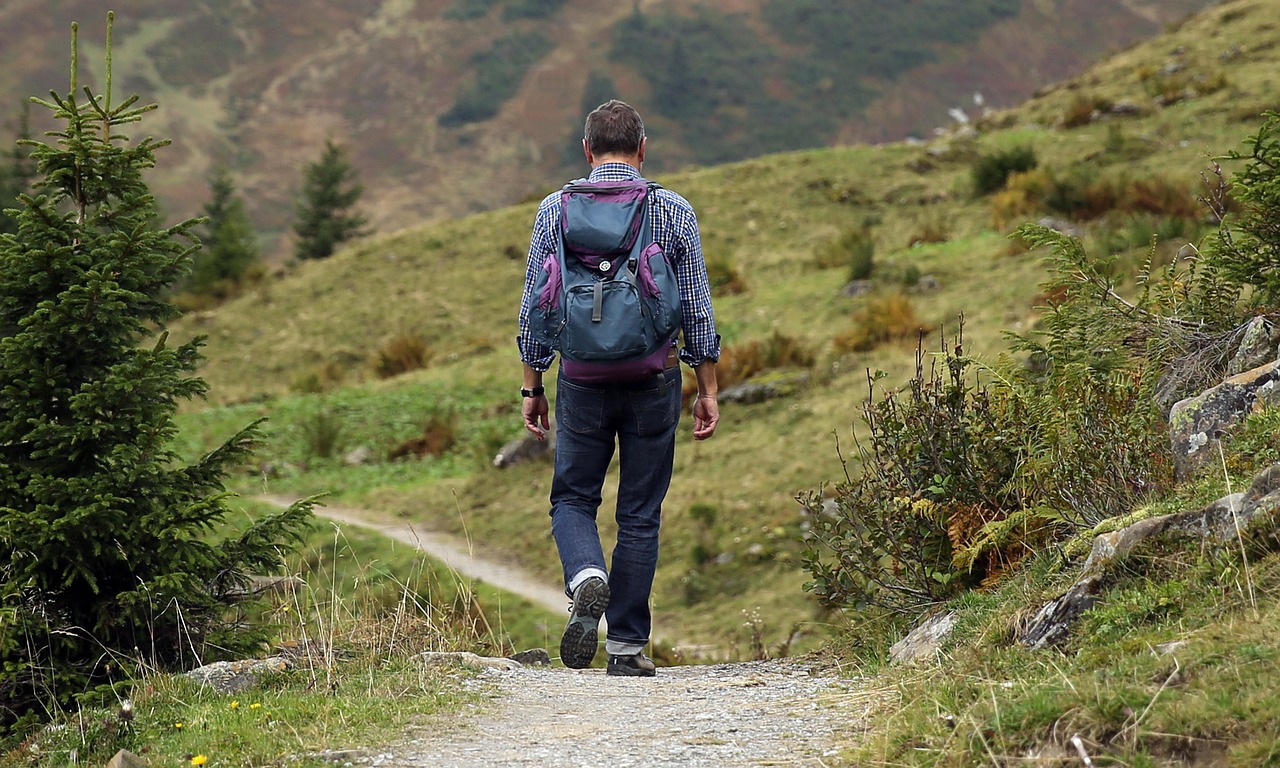
Op dag drie van haar vakantie plaatst Monique een foto op LinkedIn van zichzelf met een grote rugzak op haar rug en nordic walkingstokken in haar handen bij een bergmeer. ‘Langzaam weer een beetje lucht in mijn hoofd’, plaatst ze bij de foto.
Als frequent Linkedinner vind ik hier wel wat van, want dit is niet helemaal waar het zakelijk netwerk voor bedoeld is. Los van of je ziek bent, heel zakelijk is deze update niet.

De collega’s viel het ook op: ‘En wij maar werken’, ‘Nou, sterkte nog verder hè’, ‘Fijn dat het weer goed gaat met je rug’ en ‘En wij maar werken’ zo doet het AD een greep. (De rugpijn had geen duidelijke fysieke oorzaak en werd door de bedrijfsarts als symptoom van de burn-out aangemerkt.)

Eenmaal thuis wordt gelijk steviger ingezet op de reïntegratie: ‘Een rug die sterk genoeg is om met een rugzak de bergen in te trekken, kan ook op een bureaustoel zitten.’ Of dat hier klopt, is iets voor diezelfde bedrijfarts. Maar als de pijn een symptoom is van een burnout is die uitspraak natuurlijk kletskoek.

Het probleem is hier met name de ophef onder collega’s. Dat mag niet meespelen bij de vraag of iemand ziek is en hoe het herstel gaat, maar als “goed werknemer” moet je ook tijdens ziekte en herstel je best doen om dergelijke ophef te vermijden.

Arnoud


Dikke boete voor gamer die valsspeelde in Fortnite, kan dat zomaar?

Photo by Vlad Gorshkov on Unsplash

Een gamer die heeft valsgespeeld in meerdere Fortnite-toernooien, moet de makers van de game bijna 150.000 euro betalen. Dat meldde de NOS vorige week. Hij mag ook nooit meer Fortnite spelen – een juridische permaban. De vraag die  bij velen opkwam: hoe kan een bedrijf afdwingen dat iemand een boete moet betalen?

De zaak is iets complexer dan “Epic ontdekte dat iemand een keertje valsspeelde en legde een mep van 175.000 dollar op alsof ze de strafrechter waren.” Zoals Tom’s Hardware het uitlegt:

The culprit in question, Sebastian Araujo, had won more than $6,800 after participating in 839 cash tournaments within just four months, while using a direct memory access device to get around anti-cheat measures.

However, even after being busted, Araujo, instead of coming clean, created at least three fake accounts between June and October 2024 to avoid being caught, which led to Epic filing a legal lawsuit.

Als het gaat om professionele gametournooien dan snap ik wel dat de organisatie valsspelen hard wil aanpakken. Maar nog steeds: hoe komen ze aan dat bedrag?

Nee, het is geen contractuele boete. In Nederland zou dat de logische route zijn geweest, maar in de VS ligt dat ingewikkeld, zogeheten “liquidated damages” of “contractual fines” zijn vaak tegen de wet, zeker als ze bedoeld zijn als straf in plaats van als schatting van moeilijk te bepalen schade.

De basis voor de claim is het auteursrecht. Epic (maker van Fortnite) had gesteld dat de valsspeler 839 keer het auteursrecht op het spel had geschonden door het te spelen in aangepaste vorm. Volgens de wet kun je je schadeclaim dan stellen op 200 dollar per overtreding.

Deze insteek is en blijft controversieel, want schend je wel het auteursrecht door het spel in je eigen werkgeheugen te manipuleren, zonder het verder te verspreiden? Behoort het auteursrecht wel ingezet te kunnen worden op deze oneigenlijke manier? Gaat het niet veel eerder om contractuele schade, zoals door het gebruik van vele valse accounts?

Maar hier speelde dat allemaal niet, want de valsspeler had geen verweer gevoerd (default judgment / verstekvonnis). En dan zal de rechter de eiser gewoon gelijk geven. Maar ook in de VS zit er dan wel een basale check op. Zoals IGN meldt:

Further examination shows Epic had pushed for an even higher fine — with an additional $100,000 penalty in statutory damages for copyright infringement — though it’s here that the judge decided this amount would have been “excessive” versus [de speler z’n] actual ill-gotten gains.
Epic heeft gemeld het geldbedrag te zullen doneren aan een goed doel (stichting Child’s Play).

Arnoud