Mag je mensen via mail vragen of ze iets van een ongeval hebben gezien?

Photo by Pixabay on Pexels

De politie heeft festival Orbit om hulp gevraagd in de zoektocht naar getuigen van een dodelijk ongeluk in Bunnik. Dat meldde RTV Utrecht onlangs. Die stuurde alle aanwezigen een mail met de vraag “of iemand die wat gezien heeft, dat bij de politie wil melden.” Kennelijk waren jullie allemaal daar, want ik kreeg nogal wat vragen “mag dat van de AVG”. Oké, omdat het nog zomervakantie is.

RTV Utrecht geeft achtergrond:

Op 26 juli botsten kort voor middernacht twee auto’s op elkaar op de A12 bij Bunnik. Een 31-jarige vrouw uit Utrecht raakte zwaargewond en overleed later aan haar verwondingen. … Eerder meldde zich al een getuige bij de politie. Diegene was onderweg naar huis na het muziekfestival. Dat bracht de politie op het idee om de organisatie om hulp te vragen.
Het muziekfestival was gesitueerd in Fort Vechten, dat naast de A12 ligt en toevallig ook vlakbij het punt van het ongeval. Onduidelijk is wat er precies is gebeurd. Dus logisch dat je als politie dan denkt dat er getuigen op het festivalterrein kunnen zijn, misschien wel met foto- of videomateriaal.

Alleen: de organisatie stuurt die mensen een mail, waarschijnlijk naar het adres dat gebruikt is voor de ticketaankoop. En dat voelt een tikje gek, want wat heeft “heb je een ongeluk op de A12 zien gebeuren” te maken met die aankoop.

Die vraag is relevant: juristen noemen dit doelbinding, gegevens mogen alleen worden gebruikt voor doelen die een duidelijk verband hebben met het oorspronkelijke doel. Een mail met extra huisregels zou prima zijn, reclame voor een ander festival niet. Een mail met “van wie is deze linkersok gevonden op het terrein” zou ik nog net vinden kunnen, beetje afhankelijk van de omvang van het festival natuurlijk.

Het ongeval staat geheel los van het festival, afgezien van de geografische nabijheid. Dan heb je AVG-technisch niet zo veel mogelijkheden. “Vitaal belang” denkt u misschien, de AVG-grondslag voor dringende medische aangelegenheden. Maar een getuige na enkele dagen is niet “vitaal” in die zin.

De enige echte grondslag die ik kan bedenken is het gerechtvaardigd belang: het festival wil de politie helpen (“gerechtvaardigde belangen … van een derde”) en meent dat de gegevensbelangen van de festivalbezoekers minder zwaar wegen dan het vinden van een getuige.

Ik zie daar wel wat in. Het is een eenmalige actie, je hoeft niet te reageren als je niet wilt, er zit geen commercieel of ander vervelend belang achter én het is een vrij ernstig ongeval waar hulp zeer welkom is. Naar zijn aard is dat dan uitzonderlijk en zwaarwegend.

Arnoud
Hof geeft opgelichte klant autobedrijf gelijk: e-mailaccount niet goed beveiligd

Photo by AchinVerma on Pixabay

Een klant van een Nederlands autobedrijf kon worden opgelicht omdat de onderneming het eigen e-mailaccount niet goed had beveiligd, waardoor een crimineel het kon gebruiken voor het versturen van een frauduleuze factuur. Dat meldde Security.nl gisteren. In een tussenuitspraak oordeelde het Hof Arnhem dat de gebrekkige beveiliging (ja, artikel 32 AVG) maakte dat het bedrijf aansprakelijk is voor schade die klanten daardoor lijden.

Zoals ik in 2024 blogde, is de zaak in de kern als volgt:

[Koper] heeft een auto van [het autobedrijf] gekocht. Na een betaalinstructie vanuit het e-mailadres van [het autobedrijf] stelt [de koper] het grootste deel van de koopprijs te hebben betaald op een Duitse bankrekening. Achteraf bleek dat een derde via het e-mailaccount van [het autobedrijf] een valse betaalinstructie had gestuurd.
De koper stelde het autobedrijf aansprakelijk voor het gehele bedrag (26.900 euro), met het argument dat de gebrekkige beveiliging van persoonsgegevens de AVG schond. De nepmail naar de klant – die dus echt van het bedrijf af kwam, door een snel geraden wachtwoord – is dan de onrechtmatige verwerking van persoonsgegevens.

Het autobedrijf kreeg de opdracht te bewijzen dat er wél adequaat was beveiligd. Zij kwam daarom met een ‘AVG nalevingsrapport’, wat ik kort door de bocht en tendentieus samenvat als “we zijn maar klein dus we doen ons best en we leunen op onze ISO 27001 gecertificeerde ict-leverancier, maar het gaat om weinig risicovolle verwerkingen”.

Het Hof ziet dat anders, zoals juristen dat zo fijntjes formuleren:

De gedachte achter de beveiligingsverplichtingen die de AVG oplegt, is dat bij de beoordeling daarvan aandacht wordt besteed aan de risico’s die kunnen leiden tot lichamelijke, materiële of immateriële schade voor betrokkenen. Een mogelijk risico is identiteitsfraude.
Ook als het “alleen maar” een verkoopadministratie betreft, kunnen dergelijke risico’s zich prima voordoen. Niet alleen het zeldzame geval van hier, maar ook zaken als nepaankopen op basis van de gevonden klantgegevens of fraude zoals je voordoen als de autoverzekeraar met alle autogegevens bij de hand.

Ik word dan vrolijk om te lezen dat een vaak voorkomende ergernis van mij zich ook hier manifesteert én wordt afgestraft:

In de hierboven weergegeven e-mail van [de ict-leverancier] en het rapport wordt weliswaar geschreven dát [de ict-leverancier] controlemechanismen heeft ingebouwd en ongeoorloofde toegang tot het e-mailaccount van [het autobedrijf] detecteert, maar hoe zij dat doet en welke maatregelen zij dan treft om ongeoorloofde toegang te voorkomen, is niet toegelicht en dat is precies wat het hof mist.
Als ik een euro had voor iedere privacyverklaring of securitypolicy die wel zegt dát men adequate beveiliging hanteert maar niet hóe, dan hoefde ik niet meer te werken. Een passend kader is niet een mooie serie riedels (al dan niet uit ChatGPT) en is ook niet een bulletlijst met van her den der overgetypte maatregelen:
Ook stelt [het autobedrijf] dat zij het beleid voert om ‘niet (langer) ter zake doende e-mails’ direct te verwijderen, maar een toelichting waarom dat een passende maatregel is om de persoonsgegevens op haar e-mailaccount te beveiligen, ontbreekt.
Eén specifiek punt licht het Hof er terecht uit als een zeer relevant issue:
[De ict-leverancier] en de onderzoeker geven geen toelichting op de vraag waarom het passend is dat [de ict-leverancier] bekend was met het wachtwoord van het e-mailaccount van [het autobedrijf] (). Ook is niet toegelicht welke medewerkers van [de ict-leverancier] toegang hadden tot dat wachtwoord en hoe [de ict-leverancier] heeft geregeld dat haar medewerkers daar vertrouwelijk mee om gingen. Het is bovendien niet duidelijk hoe de genoemde maatregelen zich verhouden tot de ISO 27001-certificering van [de ict-leverancier].
Het helpt ook niet mee dat het rapport niet uitwerkt hoe ondanks de “adequate maatregelen” de inlog van buitenaf op de mailacount van het autobedrijf mogelijk was geworden. Of hoe het kon dat dit wel werd gelogd maar niemand wat deed met de logs.

De kern: jij als afnemer van ict-diensten moet borgen én onderbouwen dat de beveiliging adequaat is. Doe je dat niet en het gaat mis, dan krijg jij de rekening. Ik hoop dat je het kunt verhalen op je ict-leverancier, maar dat hangt vrijwel 100% af van gemaakte afspraken over beperking van aansprakelijkheid en vrijwaring van schadeclaims.

En daar zijn we weer bij de #ictzorgplicht: als professionele dienstverlener moet je dus niet slaafs varen op beveiliging die jouw leveranciers (zeg Microsoft) hanteren. Of je klanten enkel melden dat het goed zit omdat je ISO 27001 bent. Documenteer concreet wat je doet tegen bekende risico’s en waarom dat adequaat is.

Wel moet nog bepaald worden wat de schade is en of daar een deel af moet vanwege “eigen schuld”. Maar toch: de AVG heeft meer tanden dan je denkt.

Arnoud

Zit ik aan een opensourcelicentie vast als een AI-codegenerator hier gebruik van maakt?

Photo by Mohannad Alahmad on Unsplash

Een lezer vroeg me:

Overal zie je opeens AI code generators verschijnen, die op basis van door gebruikers gegeven input of een omschrijving code genereren. Deze generators zijn getraind met allerlei code die op internet is te vinden, waarop weer allerlei verschillende licenties van toepassing zijn. Maar geldt op de uitvoer dan niet gewoon de opensourcelicentie van die bronwerken, zodat je resultaat (bij GPL) dan toch ook open source moet worden?
Het simpele geval is wanneer deze codegenerator simpelweg een lap tekst oplevert die uit een specifieke bron afkomstig is. Dergelijk letterlijk reproduceren (“regurgitation” in het jargon) gebeurt bij gewone genAI niet zo vaak, maar bij softwaregeneratoren wel omdat de context daar specifieker is en de vrije ruimte dus navenant minder.

De enige vraag is dan of dat overgenomen stuk code auteursrechtelijk beschermd is. In gevallen die ik zie, gaan bijvoorbeeld ook de comments mee en worden namen van variabelen niet gewijzigd. Dat is eigenlijk al genoeg. Bij niet-triviale codestructuren is ook wel sprake van auteursrechtelijk relevante inbreng. Bij een technisch bepaald stukje code (zoals een aanroep van een API met standaardstappen er voor en na) wordt dit twijfelachtig.

Dat de code door een AI-generator is aangedragen, is dan niet relevant. Het zit in je werk, en onder het auteursrecht ben je er dan aansprakelijk voor jegens de rechthebbende. (Bij de grote betaalde generatoren krijg je contractueel een vrijwaring of indemnification, dat is een garantie dat de leverancier je schadeloos stelt bij zo’n claim. Maar het betekent niet dat je vrij blijft van claims.)

Het is een hardnekkig misverstand dat je door het verwerken van opensourcecode in je werk je automatisch vast zit aan de licentie. Een licentie is een contractueel aanbod, en dat kun je aanvaarden maar dat hoeft niet. Echter, wijs je het af dan erken je dat je inbreuk gepleegd hebt. En dat kan leiden tot schadeclaims, plus een bevel je werk van de markt te halen (op straffe van een dwangsom). Dus het is vaak handig om het licentieaanbod te accepteren. Maar als jij liever je producten terugroept en de code vervangt, is dat juridisch aanvaardbaar.

Het lastige geval is wanneer de generator weliswaar geen lappen tekst oplevert, maar wel getraind is op al die open source code. Het is juridisch nog een open vraag of je auteursrecht schendt door een AI-model te trainen op beschermde bronwerken. Dat is namelijk wat anders dan dat de uitvoer beschermde tekst bevat.

De meningen zijn sterk verdeeld. Het ene kamp zegt “nietes, want AI-training is alleen patronen zoeken, data mining” en het andere kamp zegt “welles, want je AI was niets waard zonder het beschermde werk en dus behoort dit inbreuk te zijn”. Er lopen nu zo’n dertig rechtszaken wereldwijd waarin dit met alle mogelijke argumenten bevochten wordt. Op dit punt zou ik me gesterkt voelen door de vrijwaring van de leverancier.

Arnoud

Voor je op vakantie gaat, bestel eerst nog even een van deze boeken!

De afgelopen tijd ben ik erg druk geweest met een nieuw boek én updates van twee bestaande boeken. Ze verschijnen allemaal in het derde kwartaal, maar wie voorintekent heeft ze als eerste in huis natuurlijk:

In mijn nieuwe boek Wetwijs in het digitale decennium behandel ik thematisch de wetgeving die deze en komende jaren op ons afkomt. Van Digitaldienstenverordening tot Recht van Reparatie, digitale soevereiniteit en herziening van cybersecurity.

Het boek bevat ook een nieuwe systematiek om met casussen in het digitale decennium om te kunnen gaan, en concrete stappenplannen om hiermee te werken.

Eindelijk ook in het Nederlands – én volledig geactualiseerd: AI en Algoritmen, het lesboek van onze opleiding tot CAICO maar ook zeer nuttig voor anderen in de AI compliance of governance praktijk.

De AI Act en achterliggende ethische kaders worden met vele voorbeelde en stappenplannen uitgewerkt. Je leert casussen analyseren en oplossen. Liever in het Engels kan natuurlijk ook!

Mijn boek De AI Act: Artikelsgewijs commentaar plaatst ieder artikel van de AI-verordening of AI Act in perspectief. Inclusief kruisverwijzingen, overwegingen, achtergrond en literatuur om een volledig begrip te krijgen.

Leuke voor de juristen: je krijgt er ook kleeftabjes bij, om snel je favoriete hoofdstuk, sectie of wetsartikel te vinden. En ook hier: wie liever Engels heeft, dat kan.

Deze blog gaat maandag 11 augustus weer als gebruikelijk verder. Wie nieuwstips heeft: je weet me te vinden!

Arnoud

Relatiebeding overtreden, strikt contactverbod, wel matiging boete

Photo by Souvik Banerjee on Unsplash

Een medewerker van een oud-klant op Linkedin feliciteren met een behaald resultaat en een nieuwe baan, mag dat? Niet als je een uitonderhandeld relatiebeding hebt waarin “ieder contact” verboden is. Het kostte een een ex-werknemer 2.000 euro. Maar uitzonderlijk is het wel.

De ex-werknemer had via LinkedIn een bericht gestuurd aan een medewerker van de gemeente Haarlem en een medewerker van een aannemersbedrijf, beiden waren klant. En niet zomaar klant: genoemd in een bijlage als specifiek een verboden partij.

Bij Salaris van Morgen leggen ze uit:

De kantonrechter stelt voorop dat het in deze zaak niet gaat om een relatiebeding dat partijen zonder voorafgaande onderhandelingen zijn aangegaan bij aanvang van een arbeidsovereenkomst. Het gaat hier om een relatiebeding dat een eerder overeengekomen concurrentiebeding vervangt en dat partijen na uitvoerige onderhandelingen zijn overeengekomen in verband met het einde van de arbeidsovereenkomst. Partijen zijn bij deze onderhandelingen bijgestaan door hun rechtshulpverlener.
Bovendien was in een bijlage nadrukkelijk uitgewerkt welke partijen onder het verbod vielen, zo blijkt uit het vonnis. Deze werknemer had zich er dus meer bewust van moeten zijn bij wie hij contact initieerde.

Het maakt niet uit dat het ging om een felicitatie in plaats van een sollicitatie. Dit is een vaker terugkerend thema: als een relatiebeding het heeft over “geen contact”, geldt dat dan ook voor gewoon menselijk contact zonder commerciële of arbeidsrechtelijke bijbedoelingen? Ja dus, in ieder geval als je nadrukkelijk in onderhandelingen dit laat staan.

Ik zou eigenlijk ook niet weten hoe je “behalve gewoon even kletsen met oud-kennissen” juridisch kunt uitsluiten. Want het kán natuurlijk ook een vorm van hengelen zijn: gefeliciteerd man, ken je mij nog, in mijn profiel staat dat ik werkzoekend ben, geniet van je dag!

Arnoud

In de strijd tegen deepfakes krijgen Denen copyright op gezicht en stem, en wij dan?

Photo by JOE Planas on Unsplash

Denemarken wil de nauwelijks van echt te onderscheiden deepfakes strafbaar stellen, meldde de NOS. Of nou ja: beeld en geluid op een of andere manier onder het auteursrecht brengen, zodat je een rechtszaak met schadeclaim kunt beginnen. Ook in Nederland speelt men met die gedachte. Hoe zou dat er concreet uit zien?

In ICT&Recht betoog ik dat ook het internetrecht zich niet herhaalt maar wel rijmt. Toen de fotografie populair werd, kregen we het portretrecht als bescherming voor mensen die ongevraagd op de foto gingen. Dat werd in de Auteurswet opgenomen, want die wet ging toch ook over foto’s.

Die plek is achteraf gezien onhandig gekozen, want portretrecht heeft niets te maken met auteursrecht. Anno 2025 zouden we dit in de AVG hebben opgeschreven. Ik zie op allerlei plekken dan nu ook verwarring: krijg je auteursrecht op je gezicht of stem, en wat betekent dat voor beeld- en geluidsanalyse?

Het gaat dus nadrukkelijk om bescherming tegen misbruik van beeld en geluid, en dat is iets heel anders dan zeggenschap over beeld en geluid. En sterker nog: misbruik in de vorm van nep beeld en geluid.

In 2024 deed professor Dirk Visser een concreet voorstel voor een antideepfakerecht dat beschermt tegen gebruik van zowel gezicht als stem in door AI gegenereerde deepfakes. Deze gebruikt de definitie daarvan uit de AI Act, zij het met de toevoeging dat het recht ook bij overledenen geldt. Die definitie is breed genoeg om zowel beeld als geluid te omvatten.

Kort en goed stelt het voorstel dat ieder maken of publiceren van een deepfake toestemming vergt van de betrokkene. Zonder toestemming kan dit zelfs een strafbaar feit zijn (net zoals het portretrecht schenden, hoewel dat een dode letter lijkt). Op die manier is dus vrij rechttoe rechtaan op te treden tegen bijvoorbeeld sites die mensen deepfakes laten uploaden: evident onrechtmatig materiaal, weg ermee.

Het toestemmingsrecht staat hier in de Wet op de naburige rechten, niet de Auteurswet. De gedachte daarachter is dat artiesten zich al kunnen verzetten tegen gebruik van hun uitvoeringen (zoals zingen of dansen), en dat gebruik van jouw stemgeluid of gezicht daarmee op één lijn staat. Met deze constructie past deze vorm dus heel mooi in het Europese recht.

Een lastig punt is altijd de uitzonderingen, zoals een deepfake als satire of parodie. Het wetsvoorstel werkt dat niet uit, maar het lijkt me logisch om bij artikel 10 punt j aan te sluiten dat al een uitzondering voor deze zaken creëert.

Nadeel daarvan is dan weer dat al die deepfakesites gaan zeggen “haha alles is satire om te lachen” en dan weigeren notice&action te doen. Pragmatisch is het dan misschien beter om géén uitzondering op te nemen. Wie dan bij de (straf)rechter meent dat de uitingsvrijheid moet winnen, kan ter plekke een beroep doen op de beperkende werking van artikel 10 EVRM.

(Wie nu denkt, Engelfriet was altijd zo anti-auteursrecht en pro-informatievrijheid: klopt, maar bij deepfakes denk ik daar anders over.)

Mag het van de AVG? Die vind ik lastiger. Een toestemmingsrecht voor deepfakes is hoe je het ook wendt of keert een beperking in gebruik van persoonsgegevens, en artikel 6 AVG is nu eenmaal een uitputtende opsomming. Een nationale wet mag niet zeggen “bij dit gebruik van deze persoonsgegevens is een beroep op gerechtvaardigd belang verboden”. En dat lijkt dit voorstel wel te doen. Daar staat tegenover dat deepfakes haast per definitie onrechtmatige verwerking zijn (tenzij dus met toestemming), zodat je volgens mij niet toekomt aan deze vraag.

Het Deense voorstel is nog niet uitgewerkt, maar het zou me verrassen als het er héél anders uit gaat zien. In Frankrijk loopt al sinds eind 2024 een wetsvoorstel tegen deepfakes, dat echter beperkt is tot seksueel getinte werken.

Arnoud

Open source valt vanaf nu buiten de Cyber Resilience Act! Of nou ja, een beetje.

Photo by Polina Tankilevitch on Pexels

In de opensourcewereld maakt de term CRA velen zenuwachtig: de EU’s Cyber Resilience Act komt eraan. Deze wet stelt strenge beveiligingseisen voor slimme producten, op straffe van forse boetes. Omdat die vrijwel altijd vol zitten met open source, geeft dat natuurlijk meteen de vraag of je als vrijwilliger met dat ene OSS pakket die boetes voor de kiezen kan krijgen.

Veel zogeheten ‘slimme’ producten – zo niet allemaal – drijven op open source. Vanaf het begin waren er dan ook grote zorgen hoe de CRA zou uitpakken voor de gemeenschap van OSS-ontwikkelaars. Dat is opgepikt in de definitieve tekst: organisaties die als primair doel hebben opensourcesoftware te onderhouden en verspreiden (“stewards”) krijgen een veel lichter regime.

Grofweg zijn de eisen voor stewards van open source:

  1. Een cyberbeveiligingsbeleid hebben dat met name toeziet op het melden en oppakken van kwetsbaarheden (art. 24 lid 1).
  2. Handelen op verzoeken van de markttoezichthouders wanneer die een kwetsbaarheid of risico zien in een opensourcepakket dat door marktpartijen wordt gebruikt (art. 24 lid 2).
  3. Meewerken aan het melden van actief uitgebuite kwetsbaarheden (art. 14 lid 1) als je betrokken bent bij de productontwikkeling door marktpartijen.
En in artikel 64 (met de boetes) staat dat “inbreuken op deze verordening door opensourcesoftwarestewards” niet beboet mogen worden. Je moet dus wel meewerken (bv. verplicht een securityfix pushen omdat de markttoezichthouder dat eist, en daar kan een dwangsom op gesteld worden, maar beboet voor fouten kan niet.

Het corrigendum betreft artikel 64, lid 10 met de uitzondering voor open source. Dit verwijst naar leden 3 tot en met 9, de administratieve boetes voor zaken als niet-meewerken, geen technische documentatie bij je product of het valselijk voeren van het CE-keurmerk. Maar de pijn zit hem in de 15-miljoenboete voor niet naleven van de “essentiële cyberbeveiligingsvereisten” en díe staat in lid 2 van het artikel.

Een vorige week uitgekomen corrigendum bevestigt nu dat de uitzondering ook geldt voor lid 2. Het is dus niet mogelijk om als opensourcesteward een boete te krijgen als je pakket onder de maat is. Wel kun je worden bevolen dit te corrigeren conform Annex I (waar de essentiële eisen staan) en als je dat niet doet, krijg je stevige dwangsommen om de oren.

Arnoud

Hoe onveilig is België als je een securitylek (CVD) wilt melden?

Dit bericht gaat over de reden waarom ik waarschijnlijk nooit meer een organisatie in België zal waarschuwen voor een kwetsbaarheid. Zo opent een recente blog van securityonderzoeker Floor Terra. Kort en goed: hij wilde een Belgische overheidsinstantie op een securitylek wijzen en kreeg te horen dat dat via het CCB moest en hij voor eeuwig erover moest zwijgen op straffe van celstraf.

In 2023 berichtte ik dat men in België dankzij een nieuwe wet Belgische bedrijven mocht “hacken zonder toestemming”:

Sinds vorig jaar november geldt in België een kaderwet voor de beveiliging van netwerk- en informatiesystemen, waarbij het Centrum voor Cybersecurity België (CCB) de coördinerende instantie is. Eén van hun taken (art. 62 van die wet) is het nemen van maatregelen om te reageren op incidenten, problemen op te sporen et cetera. Die bevoegdheid is ingezet om een beleidsmaatregel te nemen (zouden wij zeggen) over de bekendmaking van kwetsbaarheden aan het CCB.
Het melden van zulke kwetsbaarheden staat binnen de securitywereld bekend als een coordinated vulnerability disclosure of CVD. Dat lijkt heel formeel maar kan zo simpel zijn als een mailtje met een tip “je kunt inloggen met het wachtwoord hunter2” naar de helpdesk. Het gaat om het woord ‘coordinated’, dat aangeeft dat je samenwerkt bij de timing van de ‘disclosure’, de publicatie die je in beginsel gerechtigd bent te doen. Bijvoorbeeld: jij hebt 30 dagen nodig om het te fixen, ik publiceer op dag 31.

In die beleidsmaatregel staat bij punt 5 echter dat je als melder “[g]een informatie openbaar maken zonder toestemming van het CCB.” Dat is niet echt een coordinated disclosure. Ik zei toen al:

Natuurlijk kun je als CCB zeggen, niets aan de hand want zodra de situatie veilig is dan geven wij uiteraard toestemming. Maar een afhankelijkheid van een welwillende instantie is niet hetzelfde als een wettelijk recht om iets te mogen doen. Dus dat is wel een vervelende beperking.
Precies dit gebeurde dus bij deze melding. De onderzoeker zag een kwetsbaarheid, meldde deze zoals het CVB-beleid voorschreef en kreeg te horen te moeten zwijgen tot nader order. Op navraag kreeg hij toestemming om in zeer algemene termen te mogen publiceren over het concept, zonder man en paard te noemen. Dat werd gevolgd door deze reactie:
REDACTED heeft in deze meer gedaan dan nodig. We hadden ook de wet, die deze levenslange geheimhouding oplegt, op de letter kunnen volgen en u geen toegeving kunnen doen. Wij houden ons ook aan deze ene toegeving en indien nodig trekken we ze in.
De weggelaten persoon stelt zich dus op het standpunt dat het CCB beleid ‘wet’ is, en dat het enkel negeren van de beleidsregel leidt tot strafbaarheid.

Even een stapje terug. CVD-beleid is er gekomen vanwege het spanningsveld tussen ontdekken van problemen en computervredebreuk. Soms zie je iets geks en ga je even peuteren wat er dan gebeurt. In een kantoorgebouw noem je dat “kijken of die kluis echt op slot zit” en in een ict-omgeving noem je dat “opzettelijk en wederrechtelijk binnendringen in een geautomatiseerd werk of in een deel daarvan” oftewel computercriminaliteit.

Het is op zich alleen maar wenselijk dat mensen je melden dat je digitale kluis open staat. En dat men erover publiceert, is niet alleen een grondrecht (uitingsvrijheid) maar ook nuttig voor andere organisaties met dat type kluis. CVD-beleid zoekt daarin een balans, met name door tijd in te bouwen waarin het lek gerepareerd kan worden.

Ik vind het búitengewoon ergerlijk dat deze beste praktijk van “ik wacht wel even tot jij het gefixt hebt want het lijkt me vervelend voor je klanten/gebruikers als dit misbruikt wordt” in de juridisch-organisatorische context is geëvolueerd naar “een melder moet zijn mond houden en wij bepalen wel of en hoe we het fixen”. Sterker nog, het beginsel CVD is een reactie op precies deze opstelling dat je niets mag zeggen tot het bedrijf zegt van wel.

Maar goed, stel je negeert die beleidsregel, wat dan? Dan kom je terug bij: je hebt iets in een ict-systeem gedaan dat niet de bedoeling was. Dat is inderdaad vaak computervredebreuk te noemen, al is dat natuurlijk geen gegeven. Maar je neemt door niet het beleid te volgen wel het risico dat het OM besluit je te vervolgen, en dan moet je maar hopen dat het bij de strafrechter afgewezen wordt omdat bijvoorbeeld je opzet ontbrak of omdat het algemeen belang jouw handelen rechtvaardigt.

Arnoud

Het is verboden om producten met verborgen kill-switches te verkopen, maar waar staat dat in de wet?

Bron: Wikimedia

Het is verboden om op de Europese markt producten met verborgen kill-switches aan te bieden waardoor apparaten op afstand zijn uit te schakelen. Dat las ik bij Security.nl. Men vaart op antwoorden op Kamervragen over vermeende geheime communicatieapparatuur in Chinese zonne-omvormers, die killswitchfunctionaliteit zouden realiseren. Iedereen in mijn bubbel heeft zonnepanelen en vroeg dus: welke wet?

De bron voor de ophef lijkt een Reuters-artikel van mei 2025:

However, rogue communication devices not listed in product documents have been found in some Chinese solar power inverters by U.S experts who strip down equipment hooked up to grids to check for security issues, the two [sources] said. … The rogue components provide additional, undocumented communication channels that could allow firewalls to be circumvented remotely, with potentially catastrophic consequences, the two people said.
Ik kwam de zorgen ook tegen in vakblad Energate:
If the inverters are not controlled via the smart meter gateways, but via the manufacturer’s backend systems, a completely different risk situation arises, according to Borchardt. This is because it is then possible for the inverter manufacturers to switch off a large number of systems in one fell swoop, as the case of the Chinese company Deye shows. This inverter manufacturer shut down systems in the USA, Great Britain and Pakistan in rows last autumn following licensing disputes.
Het gaat nadrukkelijk niet expliciet om ingebouwde technieken die de inverters uitschakelen of bricken (of doen ontploffen, ik zeg het maar even). De kern van de zorg is dat er communicatieapparatuur in de omvormers zitten waarmee op afstand ieder soort instructie gegeven kan worden. Inclusief dus “doe of je een baksteen bent”.

Is dat illegaal? De Kamervraagantwoorden lopen kort langs de Cyber Resilience Act en de Radio Equipment Directive, die inderdaad beiden strenge security-eisen stellen. Maar die zeggen niets over een door de fabrikant zelf ingebouwde achterdeur.

Toch zegt de minister dan:

Op de Europese markt is het verboden om (heimelijk) functionaliteit in te bouwen (zowel software en hardware) die niet in de technische documentatie is beschreven. Het is verboden om producten aan te bieden die ‘verstopte’ functionaliteiten bevatten om apparaten op afstand aan of uit te zetten. Deze eisen gelden ook voor producten die afkomstig zijn van een fabrikant die buiten de EU is gevestigd, zodra deze producten op de Europese markt worden aangeboden.
Frustrerend dat ze er niet even bij zetten om welke wet het gaat. Voor de hand ligt dat men ‘gewoon’ op de informatieplichten voor verkopers van fysieke producten doelt. Een zonnepaneelinverter met de mogelijkheid tot uitschakelen op afstand is niet wat je mag verwachten als koper, zeker omdat dit niet in de documentatie staat.

Omdat men nadrukkelijk spreekt van ‘verboden’ vermoed ik echter dat het iets specifieker gaat over het CE-keurmerk en de bijbehorende Europese standaarden. Bij markttoelating in Europa moeten zonnepanelen en omvormers gekeurd zijn, en deel daarvan is dat de technische documentatie (dat is een vakterm in die context) van A tot Z vermeldt wat het apparaat kan. Dat is dan hier niet het geval, zodat de omvormer niet aan de wet voldoet en dus de markt niet op mag.

Ik ben vast heel cynisch als ik denk, men wil stoer en sterk klinken met “dat is in héél Europa verboden” en dan doet het minder sterk aan als je zegt “omdat dat in strijd is met artikel 4 lid 3 van de markttoezichtverordening”.

Arnoud

KPN blokkeert iPhone bij wanbetaling via MDM, mag dat?

Foto uit benoemde discussie

Interessante discussie op het KPN-Communityforum:

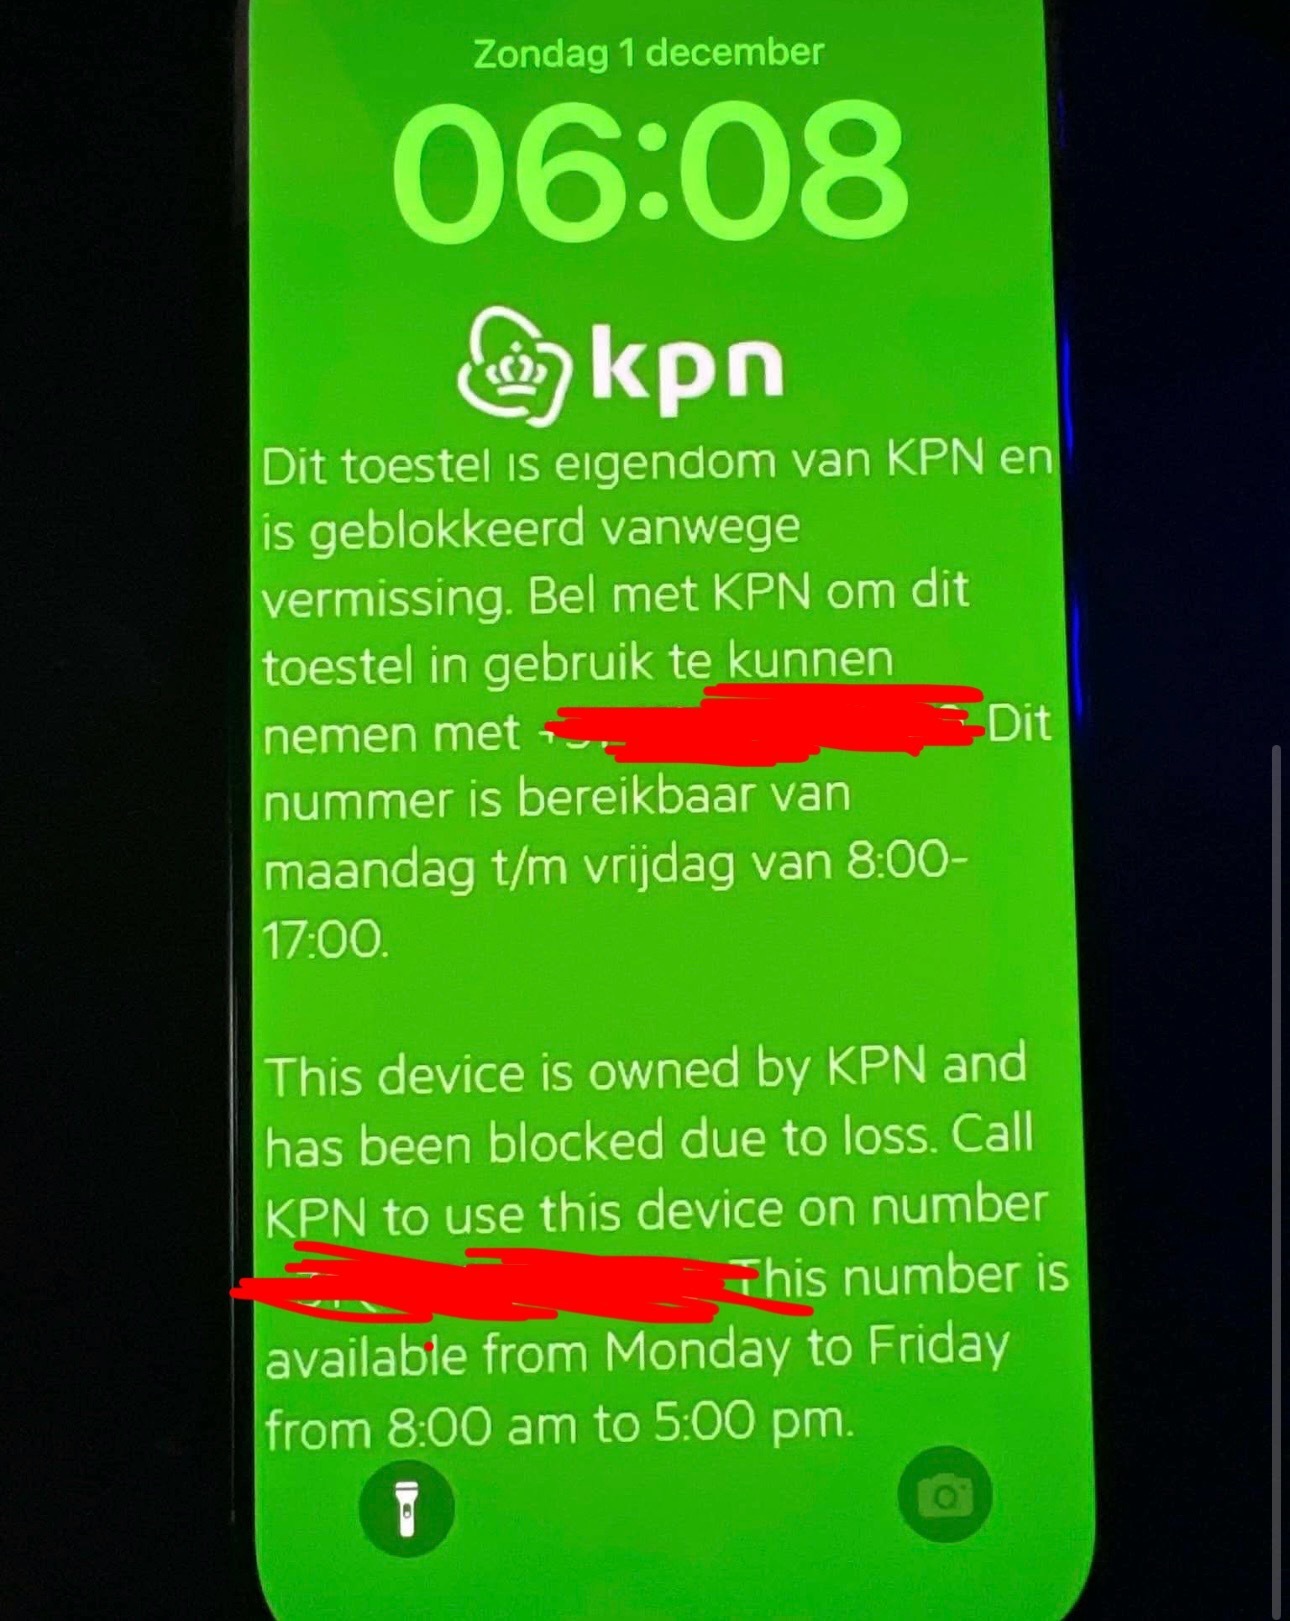
Al vier jaar handel ik in iPhones. Ik koop deze o.a. in via Marktplaats en verkoop ze vervolgens via mijn website. Sinds dit jaar zie ik echter een nieuwe ontwikkeling: steeds vaker worden iPhones geblokkeerd via Mobile Device Management (MDM), bijvoorbeeld wanneer het bijbehorende krediet niet is betaald of wanneer de toestellen tijdens transport zijn gestolen. [Mag dat?]
KPN verduidelijkt in een eerste reactie dat dit inderdaad kan wanneer iemand een toestel aanschaft in combinatie met een toestelkrediet, en dan niet volledig het krediet aflost. En een populaire truc is zo’n abonnement met toestelkrediet afsluiten en snel de telefoon verpatsen (want nieuw/zo goed als nieuw), daarna hopen dat de deurwaarder je niet vindt.

De maatregel is dus vanuit KPN te begrijpen, maar wel frustrerend voor de koper. Want die denkt een nieuwe iPhone te kopen tegen een marktconforme prijs, maar merkt dan een maand of wat later dat deze geblokkeerd is. Natuurlijk, ga maar terug naar de verkoper, maar die was dus al verstopt voor de deurwaarder van KPN.

Kun je als koper iets tegen KPN doen? De eerste vraag is dan of je als koper eigenaar van de telefoon bent geworden. Veel mensen zeggen dan nee, want de verkoper was nog geen eigenaar – het abonnement was nog niet afbetaald. Maar zo simpel is dat niet: niet ieder goederenkrediet is huurkoop. Bij die laatste geldt dat je pas na de laatste termijn eigenaar wordt. Maar wie iets koopt met de afspraak “betalen in 24 termijnen” is wel degelijk eigenaar zodra die het ding krijgt. Koop is koop, ongeacht wanneer je betaalt.

In 2014 bepaalde de Hoge Raad nog dat een abonnement met gratis telefoon “in beginsel” een koop op afbetaling is. Dit vooral voor de duidelijkheid in de praktijk. Telecomproviders mogen bewijzen dat zij wat anders hadden bedacht, maar hebben dan meer nodig dan kleine lettertjes. Een duidelijk als “lease” aangemerkt abonnement zou bijvoorbeeld genoeg zijn.

Dus stel iemand kocht op afbetaling en verkoopt door. Die moet dan nog steeds afbetalen natuurlijk, maar was wel eigenaar bij de verkoop en mócht dus doorverkopen. De koper is dan eigenaar geworden, en KPN heeft geen grondslag om bij diegene de telefoon te blokkeren.

Het is mogelijk dat de provider een eigendomsvoorbehoud opneemt: pas na volledige afbetaling wordt je eigenaar. Maar dat is niet altijd genoeg. Wie te goeder trouw van een onbevoegde koopt, wordt beschermd (art. 3:86 jo 3:11 BW). Daarvoor is wel expliciet nodig dat je niet wist en niet behoorde te weten dat de verkoper onbevoegd was.

Als handelaar die iPhones opkoopt, is dus het minste dat je kunt doen vrágen of het toestel afbetaald is. Ik zit natuurlijk lekker cynisch in mijn juridische ivoren toren, maar zou dan de vraag hebben waarom iemand überhaupt een nog-nieuw-in-doos iPhone gaat doorverkopen aan een handelaar. Waarom kocht je die dan?

Let op dat het dus niet echt uitmaakt wat in de voorwaarden van KPN staat (zij noemen het een consumentenkrediet trouwens, en ik zie geen eigendomsvoorbehoud). Het gaat erom waar de koper op mocht vertrouwen.

Arnoud