Medische data van honderden patiënten ontdekt op harddrives van rommelmarkt

Photo by Nikola ?uza on Unsplash

Op een rommelmarkt bij vliegveld Weelde zijn vijftien tweedehands harde schijven verkocht met daarop onbeveiligde medische gegevens van honderden patiënten. Dat meldde Tweakers vorige week. De data komt van het failliete Nortade uit Breda, mogelijk via een boedelverkoop. Het roept de vraag op: is de curator dan aansprakelijk voor het datalek?

Bij Omroep Brabant melden ze dat ene Robert Polet uit Breda ze ontdekte en een routinecontrole deed. Deze liet talrijke gevoelige bestanden zien, zoals burgerservicenummers, medicatiegegevens en patiëntendossiers. Hoe kon dat?

Uit een mailwisseling van Robert met een getroffen zorgorganisatie uit de provincie Utrecht, stelt de ICT-afdeling dat de gegevens afkomstig zijn van het bedrijf Nortade ICT Solutions uit Breda. Zij implementeerden software voor de zorgsector, maar het bedrijf lijkt inmiddels niet meer te bestaan. De website is niet meer online en in het handelsregister van de Kamer van Koophandel is er niets meer over het bedrijf te vinden.
Een mogelijkheid is dat die naam een niet-ingeschreven handelsnaam is van een ander bedrijf (dat mag), en dat het andere bedrijf failliet is. Dat zou verklaren waarom de schijven niet zijn vernietigd: daar is dan geen geld voor, en mogelijk wist de verkopende partij niet eens dát er persoonsgegevens op de schijf stonden toen ze alles aan een oudemetalenhandelaar verkochten.

Nee, onder de AVG is dat geen excuus. Onbeschermde data die buiten de organisatie komt, dat noemen we een datalek. En na een faillissement is de curator daarvan de verwerkingsverantwoordelijke, en dus aanspreekbaar voor de gevolgen.

We hebben het eerder gehad over klantenbestanden verkopen om de boedel wat geld te bezorgen. Dit is een ander verhaal, dit voelt eerder als het zo snel mogelijk van de fysieke rommel af willen omdat de huur van de kantoorruimte opgezegd is. En wie gaat er dan op oude computers kijken?

Het zou natuurlijk ook kunnen dat het bedrijf ‘gewoon’ gestopt is, en daardoor zelf de spullen ergens dumpte. Het feit dat klanten van niets weten, wijst daar voor mij eerder op. Een curator informeert gewoonlijk de lopende klanten. Als die er niet zijn, snap ik dat niemand wordt geïnformeerd én dat het datalek zomaar kan gebeuren.

Arnoud
 

Wat moet ik met mijn app doen onder de Toegankelijkheidswet?

Photo by Sigmund on Unsplash

Een lezer vroeg me:

Ik ben app-ontwikkelaar. Nu lees ik her en der dat per 28 juni alle apps ’toegankelijk’ moeten zijn voor iedereen, dus ook voor blinden. Betekent dit dat ik al mijn apps van voorleesfuncties moet voorzien? Dat zou een enorme investering zijn.
Per 28 juni 2025 wordt de Toegankelijkheidswet van kracht, formeel de Implementatiewet toegankelijkheidsvoorschriften producten en diensten. Dit is de Nederlandse uitwerking van de European Accessibility Act, een van de kernwetten van het Europese Digital Decade programma. Het doel in het kort is het harmoniseren van toegankelijkheidsvoorschriften.

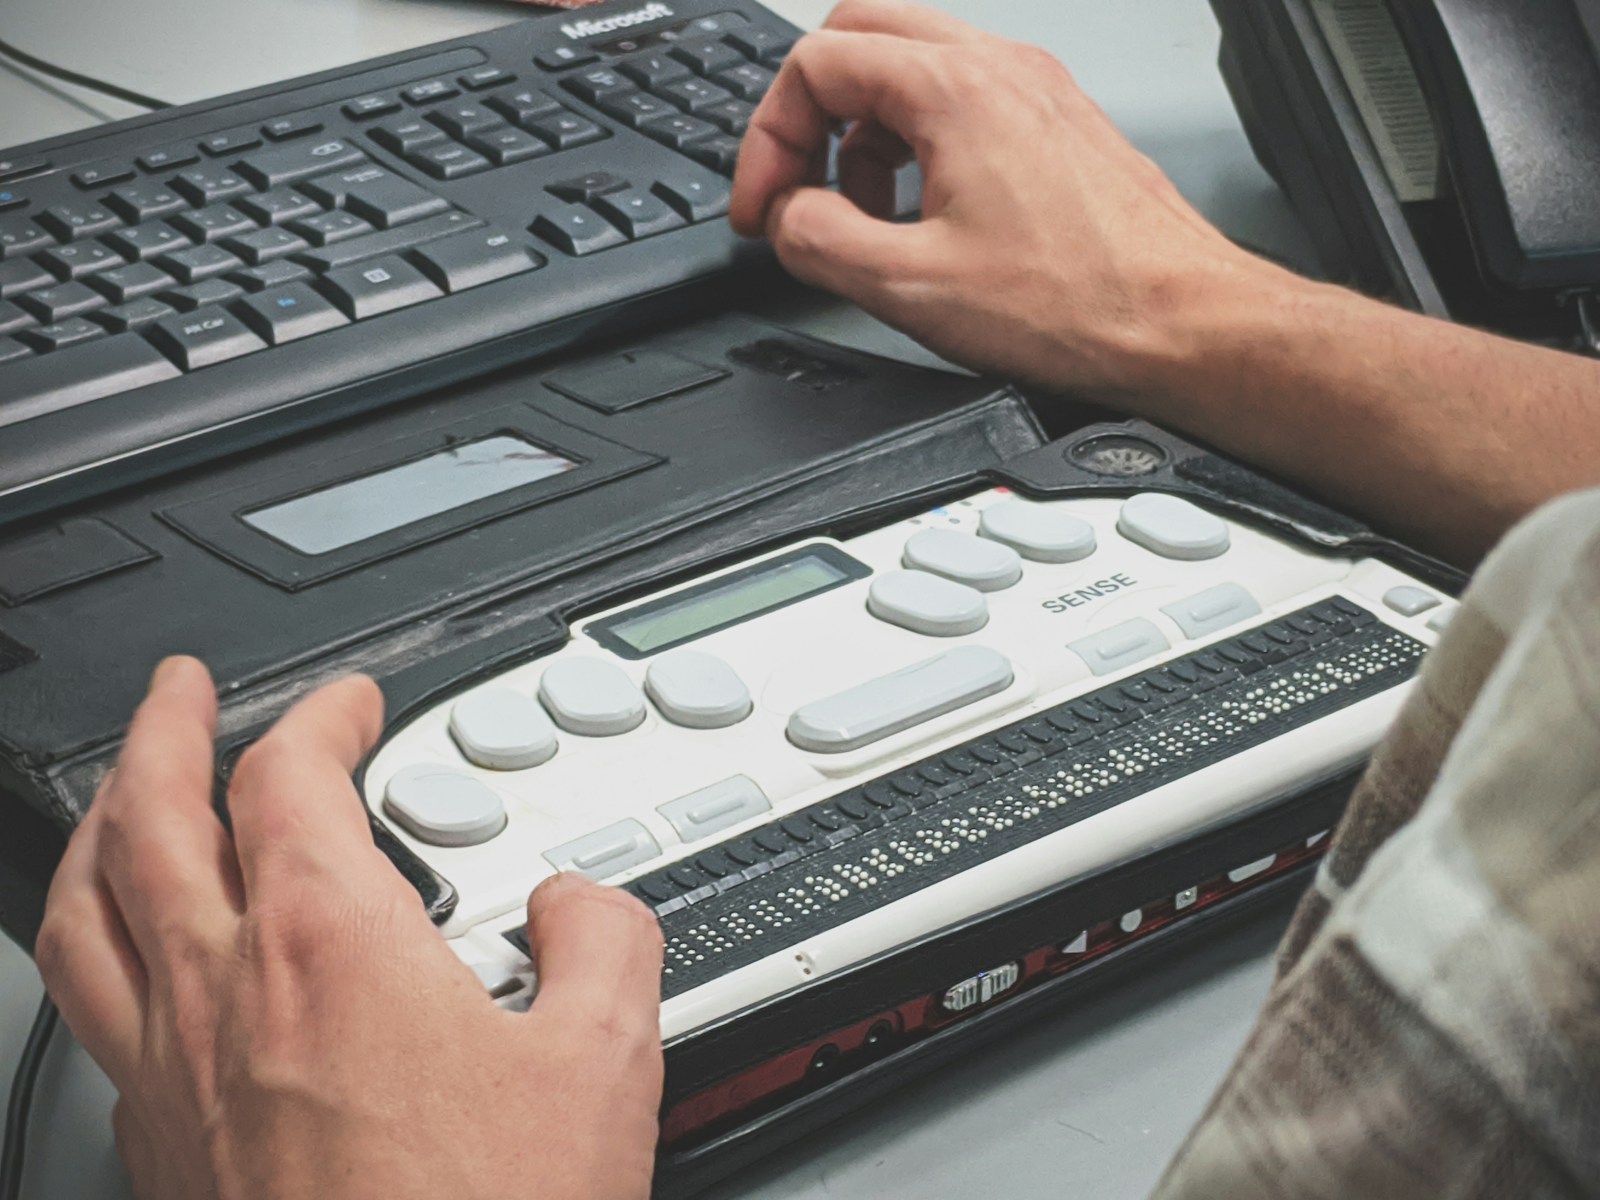
De EAA kent een bijlage met kernvoorschriften voor toegankelijkheid, zoals dat interactie met de gebruiker via meer dan één zintuiglijk kanaal mogelijk is. Dat ligt achter de vraag van de lezer: naast tekst moet voorlezen van die tekst ook mogelijk zijn.

Dit wil echter niet zeggen dat iedereen nu eigen voorleesfuncties moet gaan inbouwen. Zowel Android als Apple iOS hebben ingebouwde schermleesfuncties voor slechtzienden. Zolang je app daar compatibel mee is, voldoe je automatisch aan deze eis. Het is dus meer een kwestie van nagaan wat uniek is voor jouw app dat lastig toegankelijk is voor mensen met een beperking.

Verder moet je goed kijken of je app wel onder het bereik van de Toegankelijkheidswet valt. Veel apps zullen via de Telecommunicatiewet vallen, omdat ze gebruik maken van elektronische communicatiediensten (art. 7a.2) en dan moet je app aan de bijlage voldoen. Voor elektronische handel kom je uit bij art. 6:230fb BW.

De eisen gelden echter niet bij exploitanten van apps die micro-ondernemingen zijn (minder dan tien werknemers en een jaaromzet van maximaal 2 miljoen), en ook niet als de toegankelijkheidseis maakt dat

  1. je kunt spreken van een fundamentele wijziging van de wezenlijke aard of
  2. deze een onevenredige last voor de betrokken dienstverlener oplevert (die niet met een subsidiepotje op te lossen is)
Bij games bijvoorbeeld zie ik wel hoe punt 1 opgaat. Een schietspel is naar zijn aard visueel, en dat toegankelijk maken voor blinden maakt het simpelweg een ander spel. Dit moet je inhoudelijk vooraf motiveren, want de toezichthouder kan hierom vragen.

Een onevenredige last is een business case analyse: wat zijn de kosten (zowel eenmalig als tijdens productie) en wat zouden de baten zijn als je het wél deed. Alleen als de balans duidelijk negatief is, en je dat dus expliciet hebt uitgezocht vooraf, kun je je hierop beroepen.

De vraagsteller is app-ontwerper. Uiteindelijk krijgt dus niet zij, maar haar opdrachtgever te maken met de toegankelijkheidseisen. Het is wel zaak om in het offertetraject hierbij stil te staan: welke eisen gelden er, hoe vertalen we dat in het ontwerp en wie maakt de eventuele afweging dat sprake is van een van die uitzonderingen?

Ik zeg dit omdat menig klant volstaat met vage zinnen als “leverancier zal zich houden aan toepasselijke wet- en regelgeving” en daar achteraf van maakt dat de leverancier een gratis garantie gaf dat de app EAA compliant is.

Arnoud PS: Meer lezen over de Digital Decade en bijbehorende wet- en regelgeving? Blijf op de hoogte met mijn aankomende boek Wetwijs in het digitale decennium. 

Hoe haal ik mijn recht tegen spammers als ik kan bewijzen waar de mail vandaan komt?

Photo by geralt on Pixabay

Een lezer vroeg me:

Ik mail met een eigen domeinnaam, en gebruik bij elke website, dienst en account een uniek e-mailadres dat ik relateer aan de bedrijfsnaam. Ik krijg dus regelmatig spam e-mails waarbij ik aan het e-mailadres kan zien aan welk bedrijf ik dit e-mailadres heb gegeven. Wat zijn mijn mogelijkheden om bedrijven aan te spreken op het verkopen van mijn gegevens?
Deze handige truc gebruik ik zelf ook, het maakt het bijvoorbeeld ook makkelijk om een mailadres op te heffen als een organisatie je blijft mailen ondanks afmeldverzoeken. En het geeft inderdaad sterk bewijs: als ik een mail krijg op een adres dat ik alleen aan organisatie X gegeven heb (met de naam van X er in dus) dan heeft X wat uit te leggen.

Je maakt het je bewijstechnisch dus makkelijker met deze techniek. Het vervolg is echter hetzelfde als wanneer je een rondvraag had gedaan en X zich vrijwillig had gemeld. Je kunt een klacht indienen bij de ACM over de ongevraagde commerciële mail, en als genoeg mensen dat doen dan kan X een boete krijgen.

Je kunt ook zelf een zaak beginnen, maar voor één e-mail is dat de geld en de moeite niet waard. Met name is er het probleem dat je je schade niet kunt onderbouwen, want jouw tijd als consument is per definitie nul euro waard. (Als ondernemer heb je iets meer kans, maar hoe duur is je tijd voor het weggooien van een e-mail nou helemaal.)

Een route voor de volhouder zagen we recent bij nieuws dat een Nederlandse LinkedIn-gebruiker 50.000 euro krijgt van Microsoft na herhaaldelijk plaatsen van trackingcookies.

Het betrof hier namelijk dwangsommen: de man had eerder een verbod bij de rechter gehaald tegen het plaatsen van zulke cookies, en dat verbod werd nu aantoonbaar overtreden. In tegenstelling tot schade hoeft een boete niet te worden onderbouwd, daar gaat het alleen om het afschrikwekkend effect.

Het kan, dus maar je moet er wel twéé rechtszaken voor voeren, je dossiers op orde houden én bereid zijn een flinke zak met geld (en tijd) er in te steken. Of dat de moeite waard is?

Arnoud

Persbureau Reuters wint rechtszaak tegen AI-bedrijf om auteursrechtschendingen

Photo by heberhenrique20 on Pixabay

Persbureau Reuters heeft een rechtszaak gewonnen tegen Ross Intelligence om auteursrechtschendingen. Dat meldde Tweakers vorige week. Het betrof de inhoud van Reuters’ juridische onderzoeksdatabase Westlaw, die Ross nodig had om zelf een AI-powered legal research platform te kunnen zijn.

De zaak werd met een summary judgment–uitspraak afgedaan. Dat wil zeggen: complex feitenonderzoek en diepgravende juridische argumenten waren niet nodig, de claim van Reuters was duidelijk en het verhaal van Ross gewoon niet steekhoudend. (Dit is niet hetzelfde als een kort geding bij ons, waar je ook snel klaar bent maar waar wél beide kanten inhoudelijk op alles mogen ingaan.)

Wat was er dan zo simpel aan deze zaak? De kern was dat Ross eigenlijk niet verder kon zonder de content uit Westlaw, dat is dé database met uitspraken, annotaties en dergelijke waar iedere jurist op vaart. Reuters/Westlaw wilde die content niet geven uiteraard, want die waren bezig met een eigen systeem.

[T]o train its AI, Ross made a deal with [juridische informatiedienst] LegalEase to get training data in the form of “Bulk Memos.” Bulk Memos are lawyers’ compilations of legal questions with good and bad answers. LegalEase gave those lawyers a guide explaining how to create those questions using Westlaw headnotes, while clarifying that the lawyers should not just copy and paste headnotes directly into the questions.
Ik weet niet of je daar dan nog een “Grin grin, wink wink, say no more?” bij moet zetten, maar Ross kreeg vervolgens 25.000 van die bulkmemo’s en daar werd de AI op getraind.

De discussie kwam vervolgens neer op de vraag of er auteursrecht op zo’n headnote zit. Dat is een korte annotatie die de kern van de zaak weergeeft, zoals de samenvattingen op Rechtspraak.nl boven uitspraken. Vroeger (toen bits nog van hout waren) werden die door mensen geschreven, maar steeds vaker zijn een paar goed gekozen quotes uit de brontekst, al dan niet met puntjepuntje halverwege.

De rechter oordeelt dat dat prima auteursrechtelijk beschermd kan zijn. Je keuze wélk citaat je overneemt uit de bron is ook een creatieve, zeker als je er twee aan elkaar plakt. Ook het toekennen van het rechtsgebied (Key Number System) is een creatieve keuze, zelfs als een computerprogramma dit op basis van trefwoordherkenning doet.

Overname dus, en daarmee in beginsel inbreuk. Het verweer van Ross was dan dat hier sprake was van fair use, een eerlijk gebruik van de content dat geen afbreuk doet aan de normale exploitatie van Westlaw (kort gezegd).

Transformatie van het werk is daarbij een factor. Bij genAI is bijvoorbeeld sterke transformatie: bronwerken worden platgeslagen tot statistische ketens, en daarmee worden nieuwe teksten geregen. Maar Ross is geen genAI, eerder een slimme zoekmachine. Bij Ross worden de headnotes gebruikt om patronen te herkennen waarmee nieuwe zaken aan trefwoorden en dergelijke worden gekoppeld. Dat is geen transformatie in juridische zin.

Het grootste punt hier is dat Ross met haar kopieeractie de markt voor Westlaw aantast. Dat was ook de hele reden dat Westlaw geen licentie wilde geven: Ross is een (innovatieve) concurrent.

Gevolgen voor Ross zijn er niet: dat sloot al in 2021 vanwege deze zaak haar deuren, want ze kon de rechtszaak niet financieren. Voor andere AI-aanbieders kan dit een vervelend precedent worden, zij het dat de rechter nadrukkelijk benoemt dat dit géén genAI-systeem is. Dat kan behoorlijk uitmaken, gezien de diepere transformatie van tekst en daar in vervatte informatie die daarbij speelt.

Arnoud

Kan ik vertrouwen wat de chatbot van de kaakchirurg zegt?

Photo by Photo By: Kaboompics.com on Pexels

Via Reddit:

Ik was laatst aan het zoeken naar een kaakchirurg en ik vond een goede en toen ik aan de chatbot [op de site van de kaakchirug] vroeg hoe duur een intake was voor verstandskiezen verwijderen was zei hij “Goedemiddag bij (naam plek) is de eerste intake voor het verwijderen van verstandskiezen altijd kosteloos”. Vandaag maakte ik een afspraak voor de intake en de medewerkster aan de telefoon zei dat dat niet klopte toen ik het na vroeg.
Een organisatie is gehouden aan toezeggingen die klanten van ze krijgen, mits die dat onder de gegeven omstandigheden redelijkerwijze zo mochten opvatten. Dit raakt aan prijsfouten (het OTTO-arrest) maar ook aan wat de helpdesk je zegt in een chat.

Een AI-chatbot op de site is wat dat betreft niet anders dan zeg de veelgestelde vragen op de site of de informatiefolder in de wachtkamer. Je bent verantwoordelijk voor wat daar uit komt, en als de chatpartner het redelijkerwijs mocht zien als een duidelijke toezegging dan is dat bindend.

Het begint langzamerhand bekend te worden dat AI-chatbots geen feiten opdreunen in een praktische interface, maar statistisch gedreven woordenketens produceren. Doet dat er nog iets toe? Nee. Want het gaat niet om het technisch werken, maar om de indruk die je wekt. En de indruk is: deze chatbot helpt je graag, stel vragen en je krijgt een antwoord. Of dat antwoord dan klopt met je beleid, is jouw interne probleem.

Natuurlijk denkt iedereen dan aan die Canadese chatbot die ook foute informatie ophoestte. Relevant daar was dat de veelgestelde vragen het tegenovergestelde (en dus juiste) antwoord gaven. Had de consument dus moeten dubbelchecken? Nee:

Het tribunaal gaat daar niet in mee. Hoe zou een consument moeten weten dat de ene informatiebron betrouwbaarder is dan de andere? Air Canada zet ze beiden op haar site, dus moet ze de gevolgen daarvan dragen. Je kunt niet verwachten dat mensen alles dubbelchecken. Ook een beroep op de algemene voorwaarden bij het ticket wordt afgewezen, hoewel met het argument dat Air Canada die voorwaarden niet had overlegd in de procedure.
Je ziet hier vaak dat bedrijven dan naar disclaimers wijzen: niets op deze site moet worden opgevat als bindend of correct, typefouten voorbehouden, alles is onder voorbehoud van dat wij geen zin hebben.

Dat heeft in deze context nul en generlei waarde. Ik hoef als consument niet jouw toezegging in de FAQ na te lezen, en ik hoef niet in algemene voorwaarden te kijken of jouw toezegging onderhevig is aan enig voorbehoud. Die taak ligt bij jouw vertegenwoordiger als bedrijf, jij moet je chatbot dus opvoeden, pardon grounden, en als dat niet goed gaat zijn de gevolgen voor jou.

Detail is natuurlijk dat consulten bij de kaakchirurg eigenlijk altijd door de verzekering vergoed worden. Natuurlijk heb je daar een eigen risico bij, dus wellicht is dat wat de assistente bedoelde? Voor een taalmodel is zo’n Nederlandse constructie statistisch onwaarschijnlijk.

Arnoud


Mag je van de AVG nog backups maken op eenmalig beschrijfbare media?

Door Stefan Kühn - Eigen werk, CC BY-SA 3.0, Koppeling

Een lezer vroeg me:

Ik maak in onze organisatie heel traditioneel backups op een Write Once Read Only (WORM) medium. Zo weet ik zeker dat die data niet aangetast kan worden bij cyberaanvallen. Echter, nu zegt onze FG dat dit eigenlijk niet toegestaan is. Van de AVG moet het mogelijk zijn om ook persoonsgegevens uit backups verwijderd te krijgen. Klopt dit? En moet ik dan overstappen naar een ander opslagmedium, met de extra risico’s van dien?
De algemene regel uit de AVG is inderdaad dat áls persoonsgegevens verwijderd moeten worden, dit overal moet gebeuren. Maar je moet dat per verwerking beoordelen. Een account van een webshop-klant opheffen is één ding, diens gegevens uit de financiële administratie weghalen iets anders en de factuur verwijderen natuurlijk nog weer een stap verder.

Bij backups is dus de vraag: moet deze data op deze manier (dus met de persoonsgegevens) bewaard worden, of kan deze al weg? Hiervoor moet je dus kijken naar de reden om de brongegevens te wissen. Gaat het om een kopie van dat klantaccount of een kopie van de factuur? De reden om de brongegevens te moeten wissen, geldt net zo goed voor de backup.

Het is zeker mogelijk dat een backup niet aan te passen is. De AVG eist niet het onmogelijke, dus je hoeft niet naar een meervoudig beschrijfbaar medium over te stappen. Maar je moet wel onthouden dát er een geldig verwijderverzoek ligt voor bepaalde gegevens, zodat je dit bij terugzetten van de backup kunt doorvoeren. Anders is dat klantaccount straks gewoon weer terug of staat dat mailadres weer op de nieuwsbrief geabonneerd.

Dit leidt tot een paradox: je creëert dan meer persoonsgegevens (de “wissen na restore” lijst) in reactie op een verzoek om gegevens weg te gooien. Maar in deze situatie kun je niet anders. De data is pas te wissen na terugzetten van de backup naar een meervoudig beschrijfbaar medium, dus moet je nu onthouden dat je dan die wisactie uitvoert. Dat moet dus zo, en als het moet van de AVG dan mag het van de AVG.

Arnoud

Denk je dat de camera van de buren je huis filmt? ‘Bel niet boos aan’

Photo by Max Shturma on Unsplash

Misschien voel je je bekeken door de beveiligingscamera bij het huis van de buren. Zo opende een recent Nu.nl achtergrondartikel. Ik was blij dat ik mee mocht doen, want ik krijg dit érg vaak in de mailbox en heel vaak leidt het tot onnodige escalatie.

Allereerst: een beveiligingscamera mag alleen je eigen grond filmen, en slechts als onvermijdelijk ook andere grond (10cm stoep dat grenst aan je voordeur). Jij moet uitleggen waarom de camera niet iets gedraaid kon en die 10cm vermijden. Zie mijn recente blog over het privacykapje.

Ten tweede: heb je echt een camera nodig? Ter afschrikking, werd vroeger wel gezegd. Tegenwoordig lijken weinig criminelen zich te laten afschrikken door camerabeelden. Film gerust mijn hoodie, zeg maar. Idem voor gebruik als bewijs: als je niet kunt zien wie het was, houdt het al snel op. Voor kleinschalige overlast kan het wél nuttig zijn, aha het is díe buurman die z’n hond uitlaat in mijn voortuin elke week.

Maar het belangrijkste is: hoe ga je om met een buur met camera? Uit het artikel:

Zo’n gesprek met de buren is niet altijd eenvoudig, weet Marianne Grooten. Zij is coördinator buurtbemiddeling in Zwolle. “Voorkom dat je uit ergernis op hoge poten naar je buren gaat. Het is niet handig om aan te bellen als je boos bent, want dan overval je iemand. Zeg rustig dat je graag iets wil bespreken en vraag wanneer het uitkomt. Creëer een setting waarin je een goed gesprek kunt voeren.”
Je zou denken dat meedenken en een oplossing aandragen – “privacykapje!” – handig zou zijn. Maar doe dat niet meteen:
Een valkuil kan zijn om het meteen over oplossingen te hebben. Dan krijg je meteen een sfeer waarin iemand zich wil verdedigen. Ga ervan uit dat je buren je niet expres willen dwarszitten.
Natuurlijk kun je ook escaleren door een klacht bij de Autoriteit Persoonsgegevens of aangifte. Maar dat leidt zelden tot het gewenste resultaat – handhaving – en als er iets gebeurt vanuit zo’n organisatie heb je hoe dan ook de relatie met je buren fors verpest.

Iedereen raadt om die reden dan ook als eerste buurtbemiddeling aan:

Bij buurtbemiddeling worden de problemen tussen buurtbewoners aangepakt door middel van inschakeling van vrijwilligers in de buurt, die vooraf getraind zijn in conflictbemiddeling. In veel gevallen van burenoverlast gaat het daarbij om problemen, die veroorzaakt worden door als hinderlijk ervaren gedrag van buurtgenoten.
Wat niet wil zeggen dat je nooit mag protesteren of je rechten doen gelden, maar betrek de bredere context. Je woont tenslotte ook ná die boete en ná dat vonnis nog steeds naast elkaar.

Arnoud

Waar moet ik op letten als ik in 2025 een zzp’er wil inhuren?

Photo by Toni Malfilatre on Pexels

Een lezer vroeg me:

Voor een groot ict-project zijn we voornemens een ZZP-er in te huren. De Belastingdienst roept heel hard dat ze met ingang van 1 januari 2025 weer volledig gaan handhaven op het gebied van schijnzelfstandigheid. We vragen ons daarom af of het inhuren van een ZZp-er nog wel verstandig is. Waar moeten we op letten om problemen achteraf te voorkomen?
Even voor de duidelijkheid: hoewel de Rijksoverheid inderdaad overal spreekt van “volledige handhaving”, betekent dit niet dat iedere inhuur van een zzp’er individueel gecontroleerd gaat worden. Men bedoelt dat het moratorium op controle dat tot 2025 gold, ten einde is gekomen. Het personeelsgebrek dat maakt dat niet iedereen gecontroleerd kán worden, is niet ineens opgelost.

Het onderliggende probleem is dat bedrijven mensen zeggen in te huren als zzp’er, terwijl ze eigenlijk arbeidscontracten aan het sluiten zijn waarbij allerlei verplichtingen voor werkgevers worden genegeerd. En daar zit dus ook de oplossing: aantonen dat je écht een zelfstandig professional nodig had, in plaats van een werknemer wiens sociale premies je niet wilde afdragen.

Hoe toon je nu aan dat je écht een zzp-er in je bedrijf hebt rondlopen? De Hoge Raad heeft bepaald dat het gaat om de werkelijke situatie, en niet wat je op papier zet. Anders was het een kwestie van “ZZP-inhuurcontract” boven de arbeidscontracten zetten, en dat is natuurlijk niet de bedoeling.

Ik ben dan ook een beetje huiverig met contractentips te geven, want dat wekt de indruk dat je er tóch kunt komen met wat aanpassingen. Wat ik de meeste klanten adviseer is het contract door te lezen op dingen die een vrij ondernemer wél zou willen doen, en een werknemer niet. Denk aan

  • een ander het werk te laten doen
  • werktijden vaststellen
  • aanwijzingen geven hoe er gewerkt moet worden
  • hetzelfde doen als mensen die wél in dienst zijn
  • taken doen die structureel onderdeel zijn van de organisatie
Die laatste vind ik zelf scherp: meestal huur je iemand in voor andersoortige expertise. Een externe boekhouder, een securityspecialist of een klusjesman is bij een goederenvervoersbedrijf logisch om in te huren. Maar een vrachtwagenchauffeur doet precies het werk van de organisatie zelf. Hoezo is dan de ene chauffeur zzp’er en de andere in dienst? Ik zeg niet dat het niet kan, maar hier moet meer op tafel komen.

Ook andere zaken wegen mee, zoals of de zzp’er zich profileert als ondernemer. En dat betekent niet alleen “heeft een kvk en btw nummer” maar bijvoorbeeld ook “adverteert” of “is actief op Linkedin” of wat in jouw branche maar gebruikelijk is om klanten te werven. De Belastingdienst publiceert een vrij uitgebreid Afwegingskader waarin dit nader toegelicht wordt.

Arnoud

Mag een mail aan mij persoonlijk worden doorgestuurd naar collega’s?

Photo by ???? cdd20 on Unsplash

Een lezer vroeg me:

Laatst ontving ik op het werk een persoonlijk aan mij gerichte e-mail, zonder anderen in de cc. Een collega meldde me dat de mail echter naar in ieder geval vier anderen is gestuurd. Deze vier personen hebben maar gedeeltelijk iets te maken met de inhoud van de e-mail. Ik was onaangenaam verrast toen ik dit ontdekte en ben erg benieuwd of dit zomaar mag.
De vraag vermeldt niet of het de afzender van die mail was of een ander die de vier personen de mail heeft geforward. Ik ga er maar even van uit dat er niet iemand in de inbox heeft meegelezen en de mail daaruit heeft gevist om door te sturen.

Mijn vermoeden is dat de afzender na het versturen dacht dat die andere vier het ook moesten weten, dus toen zijn eigen mail doorstuurde. (Hij had ook bcc kunnen gebruiken, maar dat komt vaker in de spambox of valt minder op.) Mogelijk stuurde deze het naar een andere persoon, die vervolgens de vier er bij haalde.

Hoe het ook zij, de AVG biedt hier natuurlijk geen direct antwoord op. Verder dan algemene criteria zoals zorgvuldigheid en dataminimalisatie kom je hier niet mee. Het komt dan dus neer op de vraag of het nódig was die vier te informeren, en of vanuit de positie van de persoon die de mail naar hen vier stuurde die afweging zo gemaakt kon worden. Hier antwoord op geven kan alleen als we concreet weten om welke mail het gaat en waarom die vier het moesten weten.

Stel de mail gaat over een goedgekeurde vakantie-aanvraag, en de vier zijn managers en collega’s die het werk moeten overnemen. Dan lijkt dit me volkomen normaal.

Stel het gaat over een klacht van de afzender richting de vraagsteller, en deze betrekt er alvast maar even HR, de directeur en de vertrouwenspersoon erbij. Daar zou ik iets meer moeite mee hebben, maar vanuit de afzender begrijpelijk als de klacht hem of haar hoog zit.

Stel de mail is een stukje feedback van de leidinggevende, die het deelde met een mede-manager die het naar vier collega’s doorstuurde. Dat zou ik te ver vinden gaan, daar lijkt me geen reden voor te bedenken. Maar wie dat wel kan: ja, dan zou het weer wel mogen.

Vragen als deze krijg ik vaker. Ik krijg sterk het gevoel dat mensen graag vooral een extra stok willen (de AVG) om te kunnen zeggen dat hier illegaal, onrechtmatig is gehandeld ongeacht wat er nu écht aan de hand is. Maar de AVG is geen apart kanaal waarmee je een andere uitkomst kunt forceren dan via de ‘gewone’ route. Als je manager iets legitiems deed, wordt dat niet ineens onrechtmatig als je het in AVG-termen nog een keer navertelt.

Arnoud

Als ik de deur opendoe voor de postbode, ben ik dan aansprakelijk voor kwijtgeraakte pakketten in de hal?

Photo by George Becker on Pexels

Een lezer vroeg me:

Ik woon in een appartementencomplex op het laagste nummer en heb de bovenste bel bij de voordeur. Regelmatig bellen er bezorgers aan, die bij een andere bewoner moeten zijn maar geen gehoor krijgen. Ze laten dan soms het pakket achter in de hal. Ben ik dan aansprakelijk omdat ik ze binnengelaten heb?
Je bent natuurlijk nooit verplicht om pakketjes voor je buren aan te nemen, ik zeg het maar even. Maar áls je dat doet, dan krijg je een zorgplicht. Denk ik. Want ik blogde hier in 2021 over en was toen ook niet helemaal zeker:
De bewaarnemer moet bij de bewaring de zorg van een goed bewaarder in acht nemen, staat dan in artikel 7:602. Schendt hij die zorgplicht, dan moet hij de schade vergoeden. Alleen: dit zou impliceren dat je als buurman een contract sluit met de webwinkel. Dat voelt wat gekunsteld, nog los van het feit dat je het artikel niet terug gaat geven aan de webwinkel maar aan de buur. Het past dus niet helemaal bij wat de wet zegt, maar het lijkt er best veel op – de postbode vraagt je namens de afzender om dit pakket aan te nemen zodat de ontvanger het kan ophalen.
In dit geval ligt het nog iets anders. Je neemt niet eens het pakket aan, je doet de deur open zodat de pakketbezorger zhaar weg kan vervolgen. Dat had je ook kunnen doen toen je die aan zag lopen met een grote doos terwijl je net de hond ging uitlaten.

Interessant wordt het als de pakketbezorger vervolgens zegt “ha bedankt, deze is voor nummer 12, ik zet ‘m in de hal en wil jij hem straks meenemen?” en dat jij dan overdonderd “eh ja goed” mompelt. Ik denk dat je het pakket dan inderdaad aangenomen hebt.

Arnoud