Laten we het opheffen van domeinnamen gewoon eens verbieden

Photo by JanBaby on Pixabay

Cybercriminelen kunnen heel eenvoudig klantgegevens van bewindvoerders buitmaken, aldus RTL Nieuws maandag. Daardoor kunnen persoonsgegevens van mensen met financiële problemen, een groep die extra kwetsbaar is voor fraude en uitbuiting, in verkeerde handen vallen. Het gevaar schuilt in slecht beveiligde oude e-mailadressen.

De aanleiding voor het onderzoek was het Odido-datalek, waarbij ethisch Hacker Wesley Neelen zag dat “veel mensen het e-mailadres van hun bewindvoerder gebruiken”. Niet raar als je onder bewind staat. En inderdaad een groep die extra kwetsbaar is voor criminelen die ze “snel extra geld verdienen” voorhouden.

Het echte probleem is echter diepen, zoals Neelen toelicht:

Deze mailadressen waren alleen niet meer in gebruik, en met een druk op de knop kon hij de website en bijbehorende mailbox registreren en overnemen: “Technisch gezien is het heel makkelijk. Ik stond ervan te kijken dat er nog zo veel e-mails binnenkwamen terwijl de inbox al een tijd niet meer in gebruik is.”
Dit probleem is an sich niet nieuw; elke paar jaar zie ik wel een nieuwsbericht of onderzoek dat gevoelige mails kunnen worden onderschept als je een oud domein van [organisatie X|bedrijven in branche Y|overheid Z] registreert en een catchall mailadres inricht. De impact is natuurlijk wel groot als dit écht een malafide partij is.

De onderliggende reden waar we het écht over moeten hebben, is de gedachte dat je oude domeinnamen opheft. Waarom? Ik citeer weer even RTL:

Veel bewindvoerders zijn de afgelopen jaren gefuseerd of overgenomen door andere organisaties. De bewindvoerder moet zijn eigen website en e-mailbox, zoals @bewindvoerder .nl, beveiligd afsluiten om misbruik te voorkomen. Dat kost ongeveer tien euro per jaar. Veel bewindvoerders betalen die kosten niet en laten de domeinnaam van hun website verlopen.
Dat “beveiligd afsluiten” wil zoveel zeggen als de domeinnaam actief houden maar zorgen dat alle mails teruggestuurd worden met een autoreply of een technische foutmelding. Dit is op zich een eenmalige moeite, en dat tientje per jaar is vooral de administratieve overhead van de betrokken partijen.

Misschien wordt het tijd voor een nieuwe AVG-meme: domeinnamen opheffen mag niet van de AVG, want het veroorzaakt datalekken wanneer (niet als) ze door een ander worden geregistreerd. En de kostenbatenanalyse valt zó duidelijk in het voordeel van “geregistreerd houden” uit, dat ik geen tegenargument meer weet.

Arnoud
Nederlandse provider onze.nl neemt met AI gesprekken op, eh, wat?

Photo by israel palacio on Unsplash

De Nederlandse provider onze.nl biedt mobiele abonnementen aan en integreert een AI-assistent die gesprekken opneemt om samenvattingen en transcripties te maken. Aldus Tweakers.net vorige week. Kan dat zomaar, een AI in je telefoon?

Onze.nl is een virtuele provider (over het netwerk van Odido) en de USP is dus dat je telefoongesprekken automatisch opgenomen en getranscribeerd worden. Daar heb je dan geen apps voor nodig, en de AI-assistent kan allerlei handige functies gaan doen. Er zal een doelgroep voor zijn.

Alleen je eigen stem wordt opgenomen, zo verklaart men op de site. Dat kan technisch vrij eenvoudig: jouw kant van het gesprek gaat naar de servers van Onze.nl en vanaf daar naar je wederpartij, dus dat kan daar afgetakt en geanalyseerd zonder dat er wederpartij-geluid tussen zit.

Dat komt goed uit, want als je die wederpartij gaat aftakken dan wordt het juridisch spannend. Niet strafrechtelijk, want Onze.nl handelt in opdracht van de deelnemer, art. 139a lid 1 Strafrecht zondert uit wie “in opdracht van zulk een deelnemer opneemt”.

De spanning zit hem natuurlijk in de AVG. In het algemeen is die niet relevant bij iemand die voor zichzelf gesprekken opneemt. Dat is voor huishoudelijk gebruik (art. 2 lid 2 AVG) en dan geldt de AVG niet. Bij zakelijk opnemen kan de privé-uitzondering ook gelden, maar vrijwel altijd gaat de data verder het bedrijf in en dan overschrijd je een grens.

De uitdaging zit hem in de rol die Onze.nl hierbij aanneemt. De privacyverklaring is daarbij duidelijk: men opereert als verwerker, dus uitsluitend ten behoeve van de klant die het gesprek op laat nemen. Maar zoals dat gaat bij AI, gaat het altijd toch een kléin stapje verder.

Het gaat hierbij om door u aangeleverde referentie- of contextinformatie (zoals beroepsspecifieke terminologie, klantgegevens of voorkeuren voor de opmaak van gespreksrapporten) die wij gebruiken om de relevantie en nauwkeurigheid van de AI-gegenereerde output uitsluitend voor uw eigen gebruik te verbeteren.
En dan weer iets verderop lees ik dat er “Externe dienstverleners (IT dienstverleners, AI-dienstverleners, en hostingpartijen)” zijn die dan weer “namens [onze.nl]” taken uitvoeren:
Voorbeelden hiervan zijn hosting, het versturen van emails en het verwerken en transcriberen van uw telefoongesprekken in het kader van de Slim Bellen-functionaliteit.
De transcriptie wordt dus uitbesteed, nergens zie ik welke AI dit onder water is maar dat zou dus zomaar een standaard commerciële AI zoals ChatGPT of Claude kunnen zijn. En dat kan binnen de AVG, als je de API aanroept vanuit een enterprise contract, want daar zit een (sub)verwerkersovereenkomst bij en de data wordt niet gebruikt voor bijtrainen.

(Of je de data binnen de EU kunt houden is een lastiger discussie, maar op papier staat het Data Protection Framework nog overeind dus export naar een verwerker in de VS mág.)

De grote uitdaging is echter, als je de spraak van de wederpartij ook zo wil gaan verwerken, welke grondslag onder de AVG heb je dan nodig? Toestemming gaat niet, want hoe krijg je die vooraf? Dus dan kom je zoals altijd uit bij gerechtvaardigd belang. Ik denk dat dat een heel eind goed gaat hier, juist omdat de transcriptie door een verwerker wordt gedaan én alleen bij de bellende partij terecht komt.

Uiteraard moet je een bezwaarmogelijkheid aanbieden (artikel 21 AVG) als mensen zwaarwegende persoonlijke omstandigheden hebben waardoor ze niet opgenomen willen worden. Bij een telefoongesprek zoals hier, vind ik het moeilijk daar voorbeelden van te bedenken.

Arnoud

Mag een uitgaansgelegenheid camerabrillen verbieden in de huisregels?

Photo by energepic.com on Pexels

Een lezer vroeg me:

Een club waar ik vaak kom heeft sinds kort een verbod op camerabrillen. Vind ik prima, maar los van het feit dat ik betwijfel of hun uitsmijters of garderobepersoneel een camerabril van een gewone bril kunnen onderscheiden, mogen ze dat zomaar verbieden?
Het korte antwoord is simpel: ja, want een club mag (binnen het redelijke & artikel 1 Grondwet) huisregels stellen zoals ze goeddunkt. Alleen in net pak, geen sportschoenen, geen camerabril, alleen met paars haar op Paarshaardag, kan allemaal.

Het idee is dat het zichzelf oplost: als te weinig mensen in net pak willen komen, dan krijg je geen publiek en ga je failliet. Dus waarom zou de wet zo’n regel verbieden. De discussie over huisregels gaat vrijwel altijd over verkapte discriminatie: met neutraal klinkende huisregels zoals “geen sportkleding, schoudertasjes en Vuitton-petjes” ben je in feite aan het selecteren op een beschermd (etnisch) kenmerk bijvoorbeeld, en dat mag niet.

Een goede reden hebben voor een huisregel is handig voor het draagvlak. Bij camerabrillen kan ik die wel bedenken, want velen ervaren het als ongewenst dat ze stiekem gefilmd worden. En voor regelziftende juristen zoals ik is er ook nog artikel 441b Strafrecht, dat heimelijk gebruik van camera’s in voor het publiek toegankelijke ruimtes (zoals cafés, bioscopen en clubs) strafbaar stelt. Ook als je ze in de hand houdt.

Een bezoeker met camerabril zou daar tegenover kunnen stellen dat elke club vol zit met Tiktokkende of Instagrammende bezoekers die alles livestreamen zonder te vragen. En dat is waar, maar valt niet onder het wettelijk verbod. Ook zijn die mensen makkelijk te spotten, al is het maar omdat ze zelf graag front and center in beeld willen zijn.

Camerabrillen zijn een stuk lastiger te spotten, zeker als mensen het rode lampje afplakken en gemaakt achteloos rondlopen. Dan gefilmd worden voelt ineens anders, en dat kan de sfeer in zo’n club beïnvloeden. En dat is voor mij al snel gelijk aan het “heimelijk” uit het strafrecht. Daarom kan -en mag- een club dan ingrijpen.

Arnoud

Mag ik als werkgever mensen verplichten tot vingerafdrukken in plaats van wachtwoorden?

Photo by Meg Jenson on Unsplash

Een lezer vroeg me:

Vanwege zorgen over wachtwoord-delen heb ik mijn werknemers nieuwe laptops gegeven, waarbij ze met hun vingerafdruk de laptop kunnen unlocken en alleen toegang krijgen tot die delen van ons systeem die voor hen relevant zijn. Ik krijg nu klachten dat ik hiermee de AVG schend omdat ik met deze nieuwe aanpak ongeoorloofd biometrische gegevens van hen op zou slaan. Hebben ze daar een punt?
Een vingerafdruk is een biometrisch persoonsgegeven volgens de definitie uit de AVG. Artikel 4 lid 14 AVG omschrijft het immers als “fysieke, fysiologische of gedragsgerelateerde kenmerken van een natuurlijke persoon”. Of je die kenmerken nou opslaat als een plaatje of als een feature vector, dat maakt niet uit. Het blijven kenmerken van (een vinger van) een persoon.

De AVG zegt dat je geen biometrische persoonsgegevens mag gebruiken behalve in uitzonderlijke gevallen. De relevante uitzondering is in Nederland opgenomen in de Uitvoeringswet AVG, artikel 29:

… het verbod om biometrische gegevens met het oog op de unieke identificatie van een persoon te verwerken [is] niet van toepassing, indien de verwerking noodzakelijk is voor authenticatie of beveiligingsdoeleinden.
Hier is precies sprake van dat geval. Met de vingerafdruk wordt de gebruiker geauthenticeerd. De vingerafdruk gaat nergens naar toe, maar blijft in de laptop. Dat is dus een keurige implementatie die aan de beveiligingseisen van de AVG voldoet.

Het probleem is dan of het ‘noodzakelijk’ is in de zin van artikel 29. Hierover staat een passage in de memorie van toelichting bij de invoering van dit wetsartikel, die regelmatig discussie oproept:

Dit zal het geval zijn als de toegang beperkt dient te zijn tot bepaalde personen die daartoe geautoriseerd zijn, zoals bij een kerncentrale. Het verwerken van biometrische gegevens dient ook proportioneel te zijn. Als het om de toegang tot een garage van een reparatiebedrijf gaat, zal de noodzaak van de beveiliging niet zodanig zijn dat werknemers alleen met biometrie toegang kunnen krijgen en daartoe deze gegevens worden vastgelegd om de toegangscontrole uit te oefenen. Aan de andere kant kan biometrie soms juist een belangrijke vorm van beveiliging zijn voor bijvoorbeeld informatiesystemen, die zelf veel persoonsgegevens bevatten, waarbij onrechtmatige toegang, ook van werknemers, moet worden voorkomen.
Uit dat “zoals bij een kerncentrale” wordt vaak afgeleid dat de lat dus heel hoog ligt, want wie is er nou vergelijkbaar met een kerncentrale. De Autoriteit Persoonsgegevens zegt  dat het “moet gaan om een zwaarwegend algemeen belang”, een uitzonderlijke situatie. De gemiddelde mkb-organisatie komt daar niet aan.

In 2019 vond winkelbedrijf Manfield dat vingerafdruksensoren nodig waren voor authenticatie bij de kassasystemen, omdat je daarmee toegang kreeg tot klantgegevens en personeelsgegevens. Dit sluit mooi aan bij die laatste zin: informatiesystemen met veel persoonsgegevens vergen extra beveiliging, ook als het geen kerncentrales zijn.

De rechter oordeelde anders, maar vooral omdat Manfield niet had onderbouwd dat alternatieven zoals pasjes niet goed genoeg zouden zijn. Had men een afweging met voors en tegens van de diverse technologieën overlegd en was daaruit de vingerafdruksensor als meest geëigend gekomen, dan had dit wel eens anders uit kunnen vallen.

Dit probleem zien we vaker bij de AVG: er is weinig jurisprudentie, en de oorspronkelijke kaders (2016-2018) zijn sterk verouderd. De technologie is snel gegroeid maar de “waarom” vraag blijft daar fors bij achter. Dus dan is de vingerafdruksensor nu het meest voor de hand liggend (haha), maar waarom het echt béter is dan de alternatieven, blijft onduidelijk.

Arnoud

Mag de ABN Amro bank klantgegevens analyseren om te kijken hoe vaak mensen over de grens tanken?

Photo by Europeana on Unsplash

Een lezer vroeg me:

In het artikel Tanktoerisme in België neemt toe, maar Nederlanders niet massaal de grens over lees ik dat ABN Amro het transactieverkeer van klanten in de grensstreek (en verder schijnbaar) analyseert om te kijken hoe vaak mensen over de grens tanken en hoe vaak in Nederland. Hoe kan de bank onder de AVG en haar geheimhoudingsplicht rechtvaardigen dat zij deze analyses doet?
Wie in de privacyverklaring van de ABN Amro bank duikt, zal met enig lezen een uitzondering vinden voor macro-economisch onderzoek zoals wat hier speelt:
Het Economisch Bureau van ABN AMRO doet onafhankelijk statistisch onderzoek op basis van geaggregeerde data naar o.a. macro-economische trends zoals groei van de Nederlandse industrie, consumptief gedrag of economische impact op klimaatverandering. Het Economisch Bureau van ABN AMRO werkt soms samen met universiteiten voor het doen van wetenschappelijk onderzoek.
Dit staat onder het kopje “Gerechtvaardigd belang van de bank of van anderen”, wat erop wijst dat de bank dit onder artikel 6 lid 1 sub f AVG rechtvaardigt. Bij inroepen van die grondslag is geen aparte toestemming nodig, dus het is logisch dat die ook niet is gevraagd.

Bij hergebruik voor wetenschappelijke of statistische doeleinden moet je (artikel 89 AVG) wel de nodige waarborgen geven, zoals gegevensminimalisatie. In de praktijk komt dat neer op “maak ze zo snel mogelijk écht anoniem, het liefst door te aggregeren naar groepjes van 10 of meer mensen”. Het onderliggende rapport van dat Economisch Bureau geeft expliciet dat aan: “bekijken wij met behulp van geanonimiseerde en geaggregeerde transactiedata de brandstof-uitgaven van huishoudens in de grensregio.”

Mijn reconstructie is dus: eerst werd een grens getrokken van wat “grensregio” is. Alle transacties van rekeninghouders wonend in die regio worden gefilterd op de categorie ‘brandstof’. Daarbij is gegroepeerd op wegafstand van de grens, zo te lezen per 5 kilometer. Daarbij kun je eigenlijk direct de identificerende gegevens zoals naam of IBAN weggooien, en dan kan daarna van profileren of iets dergelijks geen sprake meer zijn. Die reconstructie lijkt mij volledig in lijn met de AVG.

Arnoud

Brussel stuurt aan op snelle invoering van leeftijdsapp in Europese landen

Photo by Nick Fewings on Unsplash

De Europese Commissie adviseert lidstaten voor het einde van dit jaar gebruik te maken van de EU-leeftijdsverificatieapp. Dat las ik bij Nu.nl. Deze moet veilig en specifiek mogelijk maken dat je je leeftijd (of een status zoals “21+”) deelt met online diensten, zodat we af zijn van al die kopietjes paspoort.

Het idee voor de app komt uit de regels rond de European Digital Identity Wallet, deel van de Europese Digitale Identiteitsverordening (Verordening 2024/1183), in de praktijk vaak ‘eIDAS 2.0’ genoemd. Deze brengt drie fundamentele vernieuwingen:

  1. Elke lidstaat moet een digitale identiteitswallet uitgeven
  2. Private dienstverleners worden verplicht deze wallets te accepteren
  3. Gebruikers krijgen meer controle over hun identiteitsgegevens
De wallet vormt een digitale kluis waarin mensen identiteitsbewijzen, diploma’s, bankgegevens en andere credentials kunnen opslaan. Anders dan DigiD wordt deze wallet ook bruikbaar voor private diensten zoals online winkels. En een mooie innovatie: de wallet ondersteunt ‘selective disclosure’ – je kunt bewijzen dat je boven de 18 bent zonder je geboortedatum prijs te geven.

De EDI-verordening stelt expliciete grenzen aan verplicht gebruik van de wallet. Artikel 5bis lid 15 bepaalt dat toegang tot essentiële diensten niet afhankelijk mag worden gemaakt van identificatie via de wallet.

Het komt precies met het nieuws dat Meta de DSA schendt (althans, naar voorlopige inschatting) omdat zij geen enkele leeftijdscontrole doet bij minderjarigen. De hint is duidelijk: Meta moet aan de app.

Arnoud

Mag een werkgever mijn toetsaanslagen opnemen om er een AI agent mee te trainen?

Photo by André Julien on Unsplash

Een lezer vroeg me:

Mijn werkgever is druk bezig met het implementeren van AI en het trainen van AI modellen. Hij kijkt daarbij sterk naar wat anderen doen, en heeft daarbij dit artikel gelezen over toetsaanslagen van personeel gebruiken om AI scherper te laten werken. Kunnen wij als werknemers daar bezwaar tegen maken? En hoe komen we er überhaupt achter of hij dit doet?
Uit het bronartikel blijkt dat het gaat om een manier om AI agents beter te laten werken: “het doel van de tool [is] om de AI-modellen van Meta te trainen om de computer te gebruiken op de manier waarop mensen dat doen, zoals het kiezen uit dropdown menus en het gebruik van keyboard shortcuts.” Als je breed registreert hoe mensen werken, kun je een AI dat beter aanleren, is de gedachte.

Het bijhouden van toetsaanslagen voelt als nogal een inbreuk op je privacy: je werkgever krijgt buitengewoon gedetailleerde informatie over wat je precies doet, op de seconde nauwkeurig. Het tegenargument hier is natuurlijk “daar kijkt geen mens naar, we trainen alleen een AI model op een hele berg data”.

Het vervelende is: dat is juridisch nauwelijks te weerleggen, in ieder geval niet op voorhand. Er moet grof gezegd iets misgaan voordat je actie kunt ondernemen. Als je organisatie een OR heeft, is er nog een preventief haakje: “een regeling omtrent het verwerken van alsmede de bescherming van de persoonsgegevens van de in de onderneming werkzame personen” valt onder het instemmingsrecht van de OR. Ook als het doel niet direct raakt aan privacy of aan beoordelen of volgen van mensen.

Bij verwerkingen van persoonsgegevens op grond van gerechtvaardigd belang (wat hier de grondslag moet zijn) kun je altijd bezwaar maken (artikel 21 lid 1 AVG). Het enige is dat je dan “met zijn specifieke situatie verband houdende redenen” oftewel persoonlijke en enigszins zwaarwegende redenen moet aandragen. Het abstracte “dit raakt mijn privésfeer” of “ik ben bang voor misbruik” is niet genoeg.

Arnoud

X moet Danny Mekic inzicht geven in de verwerking van zijn persoonsgegevens, oordeelt Gerechtshof Amsterdam

Photo by Google DeepMind on Pexels

Het Gerechtshof Amsterdam geeft de Nederlander Danny Mekic gelijk in zijn zaak tegen Twitter/X. Dat meldde NRC vorige week. Het is de vijfde juridische overwinning van Mekic op rij over dezelfde kwestie, maar inzage in de verwerking van zijn gegevens heeft hij nog altijd niet.

De zaak speelt al geruime tijd. Over de eerste instantie blogde ik destijds:

Technoloog en Ph.D-kandidaat Danny Meki? ontdekte in oktober dat hij op X was onderworpen aan een shadowban: weliswaar kun je zelf alles nog gebruiken, maar niemand krijgt je berichten meer te zien. Dat bleek (volgens de helpdesk van Twitter, waar verbazingwekkend genoeg nog mensen werkten destijds) te herleiden tot een artikel van de NOS dat Mekic daar gedeeld had:

“De chats van honderden miljoenen mensen worden straks gescand om een relatief klein aantal misdadigers op te sporen, hoe erg ook. ”[ [account 2] ] Veel kritiek op Europese plannen tegen kinderporno: “Niet proportioneel”

De algoritmes van Twitter vonden dit problematisch, maar Mekic kreeg geen uitleg waarom. En dat vindt de wet dan weer  problematisch, want de Digital Services Act (DSA) eist simpelweg dat je motiveert waarom -en met bewijs- je een bepaalde moderatiehandeling hebt gedaan.

De rechter gaf Mekic gelijk, maar X maakte vervolgens 90% van de documentatie die ze gaf onleesbaar “vanwege bedrijfsgeheimen”. Daarom ging Mekic in hoger beroep, wat tussentijds nog leidde tot een geschil over een spreekverbod voor Mekic, omdat men bang was dat hij de ruwe documenten zou lekken. (Niet toegewezen, uiteraard.)

Nu is er dan het inhoudelijke arrest van het Hof Amsterdam. Men loopt categoriegewijs door de ruwe informatie en licht toe waarom deze al dan niet vertrouwelijk zou moeten zijn.

Plaatsing van het NSFW label op content van [geïntimeerde] (de post van 11 oktober 2023) is de aanleiding geweest voor onderhavig geschil. … X heeft niet inzichtelijk gemaakt waarom bedrijfsgeheimen worden geopenbaard als [geïntimeerde] inzage krijgt in welke NSFW labels op zijn content zijn geplaatst.
Het argument daarbij was natuurlijk dat iedereen dan trucs gaat verzinnen om de criteria voor zo’n label te omzeilen. In het algemeen is dat een risico. Als alle criteria algemeen bekend zijn, dan is detectie een stuk minder krachtig. Maar het Hof wil graag weten waarom specifiek bij deze inzage door deze persoon voor deze posts dat risico zich conreet voordoet. En die uitleg kan X niet geven.

Iets vergelijkbaars gebeurt bij posts van Mekic die als “ongeschikt voor advertenties” zijn gemarkeerd:

Het aanmerken van een post van [geïntimeerde] als gevoelig of ongeschikt voor advertenties treft hem in die zin dat het besluit om een dergelijk label toe te kennen tot gevolg heeft dat er naast die post geen advertenties komen te staan of alleen advertenties worden getoond van adverteerders die geen instructie hebben gegeven om een bepaalde gevoeligheid, ongeschiktheid of trefwoord te mijden. Dat kan tot gevolg hebben dat de reputatie van [geïntimeerde] wordt aangetast.
Ook hier geldt dat je als bedrijf natuurlijk een commercieel belang hebt om de werking van je advertentiesysteem te beschermen. Omdat het mogelijk om “enkele tientallen” posts gaat, is er dan een “zeker risico” dat patronen in het advertentiesysteem kunnen worden herkend. Maar omdat de reden voor de markering ontbreekt, is dat nog vrij speculatief en daarmee onvoldoende.

Frustrerend voor mij is dat we uiteindelijk weinig tot geen inzicht krijgen in waarom die specifieke tweet tot dat label leidde. Meer dan de zin “Dat de post van 11 oktober 2023 is gemarkeerd omdat daarin het woord ‘kinderporno’ voorkwam, is al bekend” krijgen we niet. Maar was het dan werkelijk zó simpel, een keyword scanner maakt dat je bericht NSFW is?

Arnoud

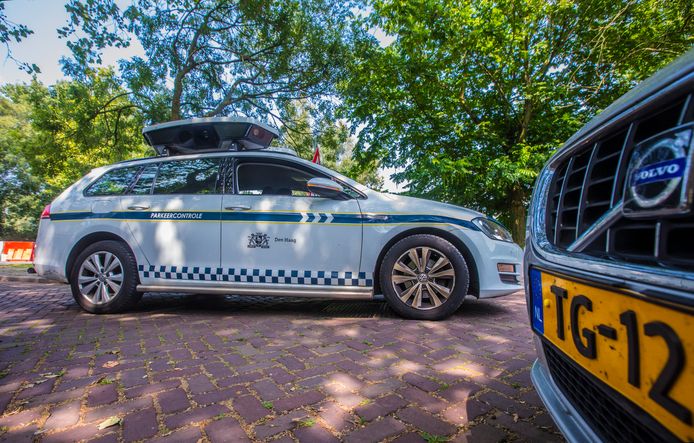
AP: inzet scanauto’s levert jaarlijks 500.000 onterechte parkeerboetes op

Foto: scancar Computer Vision Dataset

De inzet van scanauto’s om foutparkeerders op te sporen, levert jaarlijks 500.000 onterechte parkeerboetes op, las ik bij Tweakers. Een themastudie van de Autoriteit Persoonsgegevens laat zien dat zeker 10% van de vaak automatisch gegeven naheffingen parkeerbelasting niet juridisch correct wordt opgelegd.

De kern van het probleem is vrij simpel:

Een scanauto maakt alleen een momentopname en ziet de omstandigheden niet. Daardoor kan een scanauto bijvoorbeeld niet vaststellen dat iemand aan het laden en lossen is. In zo’n situatie kan een uitzondering gelden en mag iemand geen boete krijgen. Ook de gehandicaptenkaart, die niet standaard op kenteken is geregistreerd en achter de voorruit wordt geplaatst, ‘ziet’ de scanauto niet. Is er niet betaald, dan zijn de systemen onverbiddelijk en volgt automatisch een boete.
En natuurlijk, je kunt altijd in bezwaar. Maar dat kost tijd en moeite die niet iedereen kan opbrengen. Bovendien krijg je de naheffing pas weken nadien, zodat bewijs verzamelen een lastige klus kan worden. Het helpt ook niet mee dat veel communicatie digitaal gaat naar een kanaal waar niet iedereen kijkt.

Los daarvan: het hóórt niet, een systeem dat 10% van de tijd onterecht burgers geld laat betalen.

Menselijk toezicht lijkt er wel te zijn bij de onderzochte gemeentes. Dat kan op drie manieren:

  1. Op afstand, waarbij een mens de foto bekijkt en besluit of een naheffing op zijn plaats is.
  2. Hybride, waarbij de mens uit 1 bij twijfel een handhaver langsstuurt.
  3. Fysiek, waarbij de handhaver ter plaatse de enige route is om tot een naheffing te komen.
De AP wijst op het probleem van automation bias, het te makkelijk vertrouwen op wat de computer zegt. Die auto staat daar, het NPR zegt dat er geen belasting is betaald, de klep staat niet open – die is niet aan het laden en lossen. Dat bijvoorbeeld het kenteken fout gescand kan zijn, komt dan niet bij de mens op.

Soms is het nog ingewikkelder. In 2024 verscheen het bericht dat een man uit Rotterdam al twee jaar lang ten onrechte parkeerboetes krijgt van de gemeente Breda. Dat komt door een schroefje op een kentekenplaat van een auto in de Brabantse stad, waardoor dat kenteken gelezen wordt als dat van de Rotterdammer. Dit blijkt technisch niet op te lossen.

Arnoud


Moet het delen van beelden van slachtoffers strafbaar worden?

Photo by Igor Omilaev on Unsplash

Ik wil graag een nieuwe regel introduceren. Steeds vaker maken jongeren bij ongelukken en geweld foto’s of filmpjes die ze daarna delen via sociale media. Dat meldde NRC onlangs. Gevaarlijk en schadelijk, het zou verboden moeten worden. Nee: dan moet er meer geld naar handhavers.

Recent verzuchtte ik dit elders al, maar ik vind het zó zó vermoeiend die reflex “er is iets vervelends, laten we het verbieden”. Online is alles al strafbaar, niets mag van de AVG en anders had dit allang onder artikel 34 Digital Services Act aangepakt moeten zijn. En anders is het gewoon maatschappelijk onaanvaardbaar.

Maar serieus. Het probleem is eigenlijk nooit dat het niet mag. Hooguit dat de bestaande regels wat algemener zijn dan wat hier misgaat, zodat niet meteen 100% duidelijk is welke regel je nodig hebt en er dan altijd iemand jamaar-hangt-er-van-af kan roepen.

Het probleem is eigenlijk heel simpel: er is te weinig geld voor toezicht. Politie en OM of toezichthouders – ze moeten er tegen optreden, handhaven en duidelijk aangeven hoe de regels geïnterpreteerd worden. En dat kan niet. Ook niet als er een nieuwe strafbaarheidstelling komt voor delen van foto’s van “een afbeelding van iemand die dringend hulp behoeft” (wetsvoorstel).

Natuurlijk, dan komen er vanzelf ook gaten aan het licht. Was het toch een keer niet strafbaar. Maar dán is er het moment om gericht een nieuwe wet hierop aan te nemen.

Arnoud