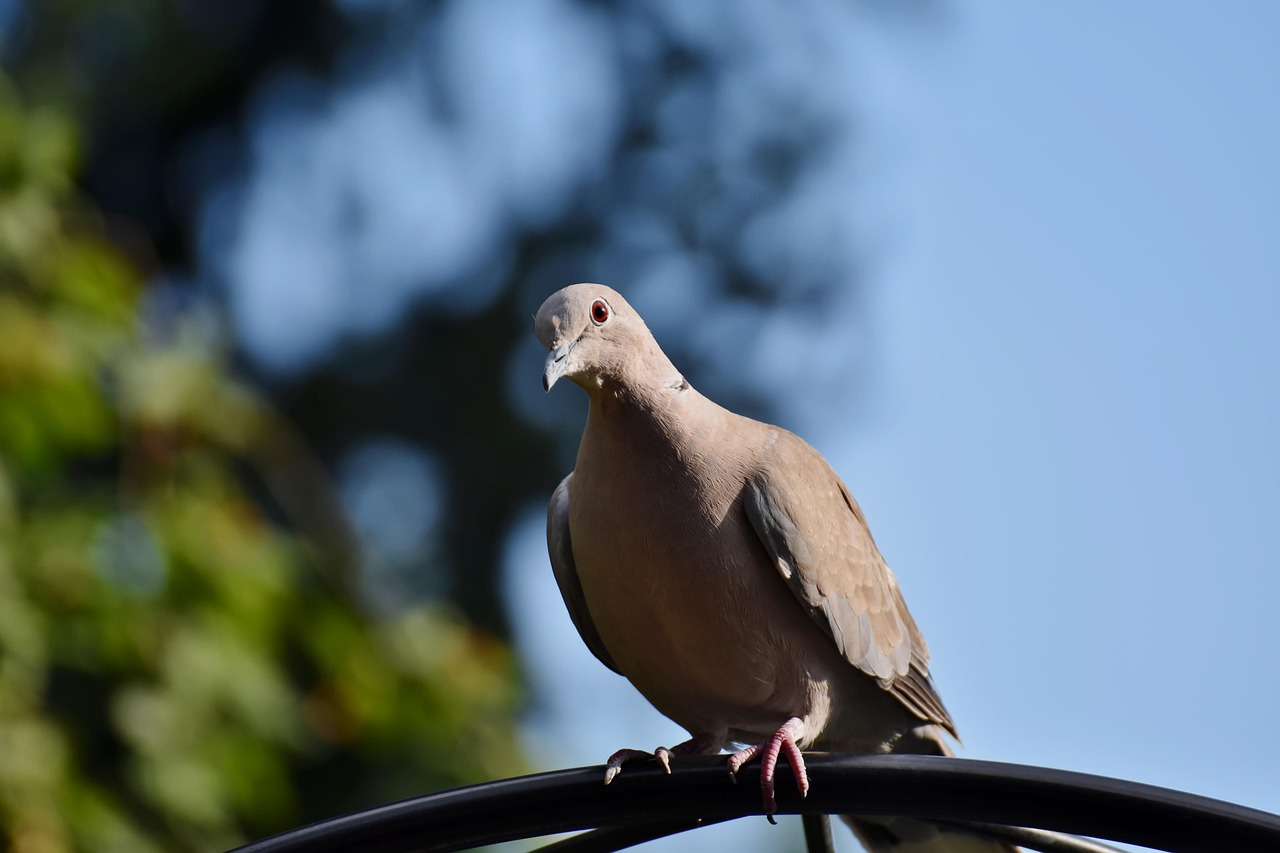
Mijn postduif heeft de drone van de buren uit de lucht gehaald, wat nu?

Beeld: Ralph from Pixabay

Een lezer vroeg me:

De drone van de buurman hangt soms minutenlang stil boven ons terras en maakt een irritant zoemend geluid. Laatst schrok mijn postduif tijdens het uitvliegen van de drone en is ertegenaan gevlogen, waardoor het apparaat neerstortte en beschadigd raakte. Nu stelt de buurman mij aansprakelijk voor de schade aan zijn drone. Ben ik inderdaad verantwoordelijk voor wat mijn duif heeft gedaan, of had hij daar helemaal niet mogen vliegen?
Allereerst: het is juridisch onduidelijk of een drone boven terrein van de buren mag zijn. Art. 5:21 lid 3 BW bepaalt dat je geen bezwaar mag maken tegen vliegtuigen boven je grond, maar onduidelijk is of een drone ‘vliegt’ in de zin van dat artikel. De aparte droneregels voor kleine drones verbieden ook niet het vliegen op andermans terrein.

In 2017 werd een man veroordeeld tot schadevergoeding voor het met de luchtbuks neerhalen van een irritante drone op zijn terrein. Die schade werd wel gematigd omdat de buurman óók onrechtmatig bezig was, maar daarbij woog zwaar dat de drone een camera had en daardoor de privacy schond. Een stuk speelgoed zonder camera is daarmee wezenlijk anders.

Maar dan de hoofdvraag. Je duif vliegt tegen een drone en die gaat stuk. Hiervoor moeten we artikel 6:179 BW van stal (pardon, til) halen, en onder juristen is dat berucht vanwege de dubbele ontkenning:

De bezitter van een dier is aansprakelijk voor de door het dier aangerichte schade, tenzij aansprakelijkheid (…) zou hebben ontbroken indien hij de gedraging van het dier waardoor de schade werd toegebracht, in zijn macht zou hebben gehad.
In gewone taal: als hoofdregel ben je aansprakelijk voor alle schade die je dier aanricht (“risico-aansprakelijk”). Het maakt daarbij niet uit of je had kunnen ingrijpen. Zoals bij de postduif: die vliegt uit zichzelf, de vluchtlijn is zuiver toeval maar er is wel schade door ontstaan. Dus betalen.

Die dubbele ontkenning komt neer op “De bezitter is niet  aansprakelijk als hij de gedraging van het dier in zijn macht zou hebben gehad en bewust zou hebben toegelaten”. Als je hond uit schrik een overvaller bijt, ben je niet aansprakelijk want dat zou je ook niet zijn als je dan het commando “bijt hem” had gegeven – binnen de kaders van noodweer. Hier gaat dat niet op: bewust je duif een drone laten aanvallen is geen noodweer.

En ja, ik weet dat je een duif niet kunt dresseren om aan te vallen (Skinner’s experiment daargelaten). Rond 2016 experimenteerde de Nederlandse politie met roofvogels om drones te onderscheppen, maar dat heeft tot niets geleid.

Arnoud
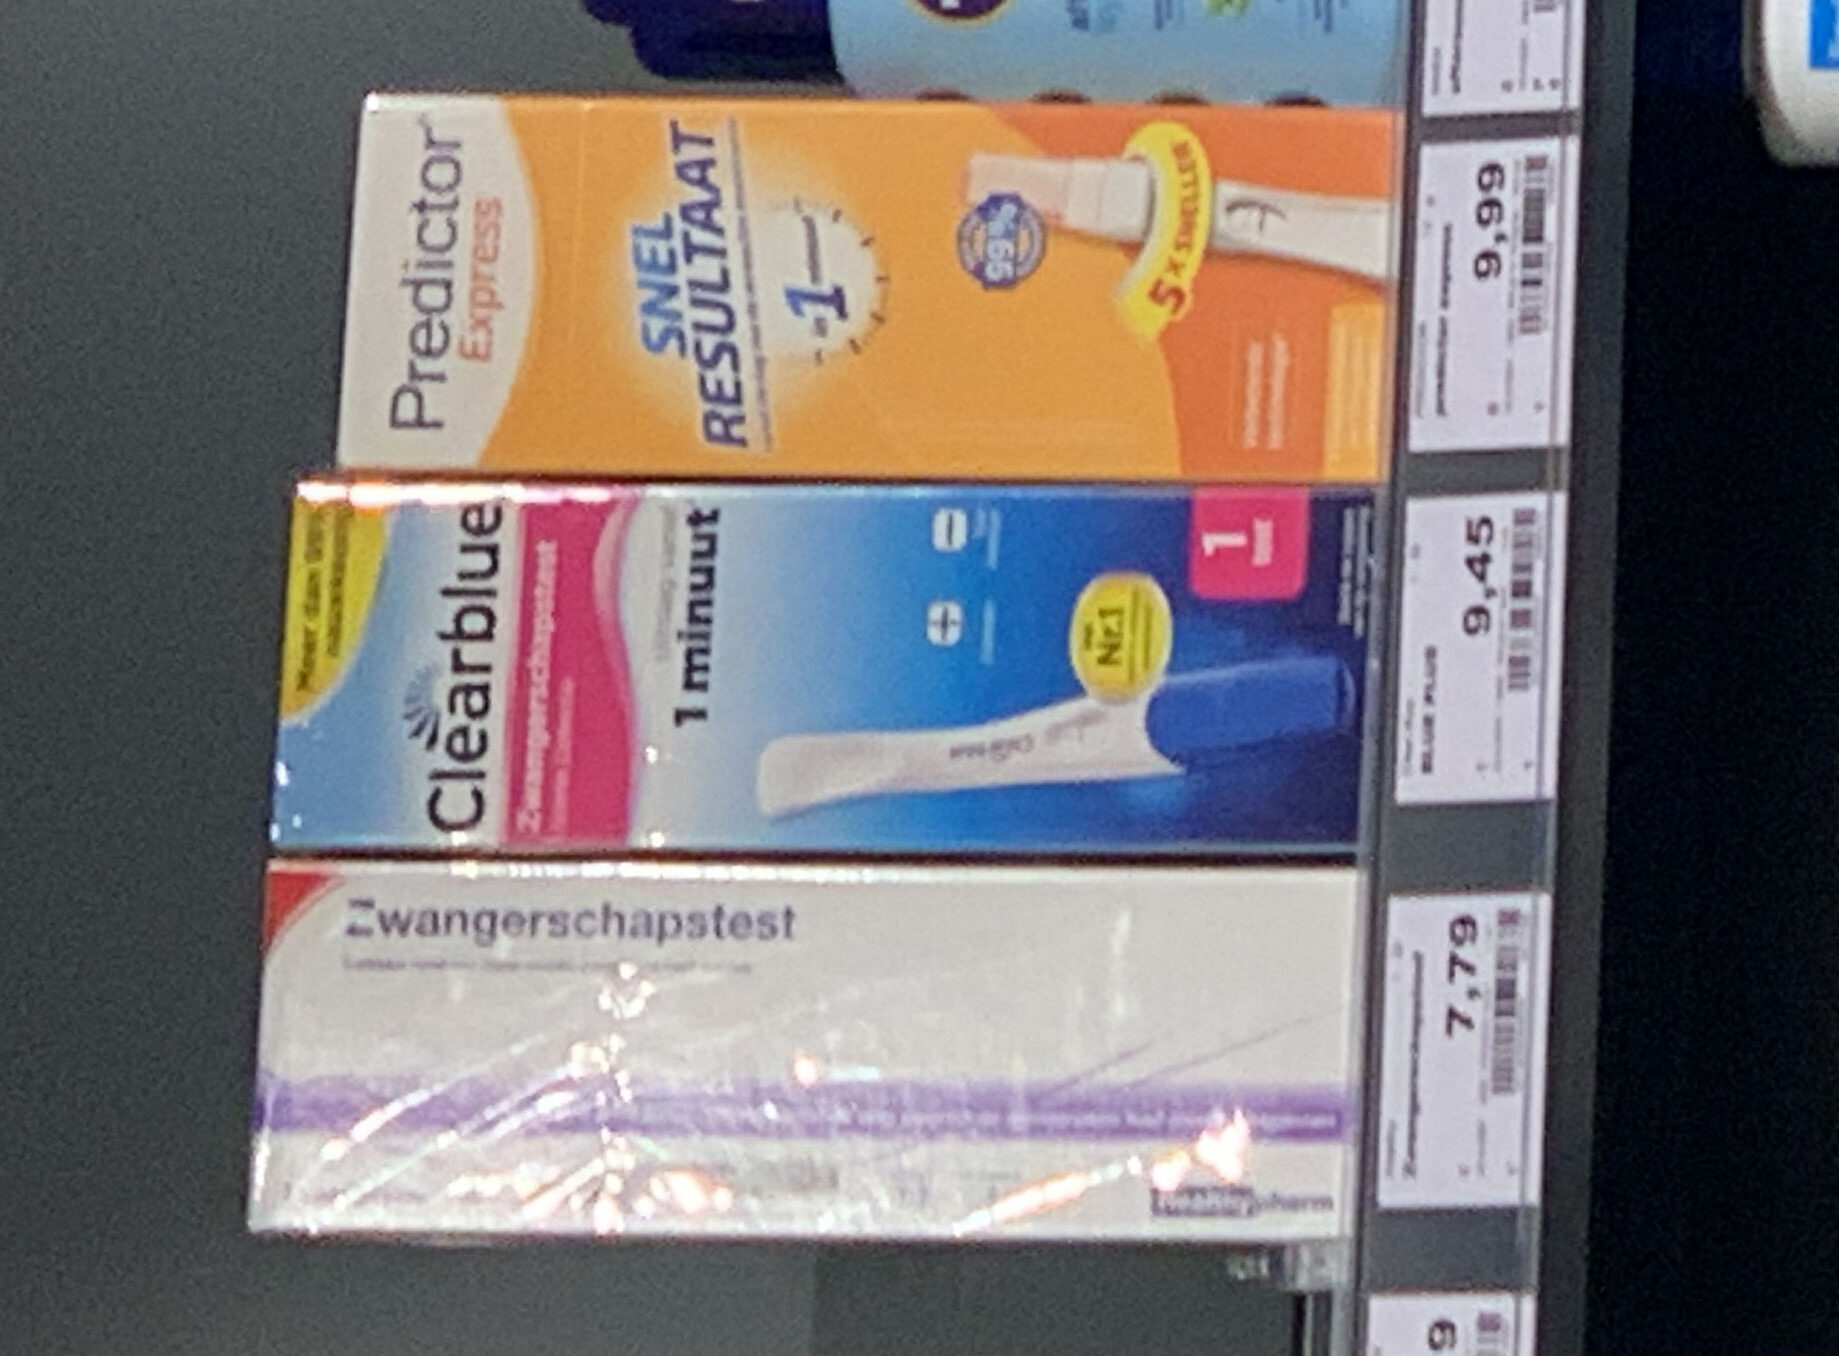
Nederlandse supermarkten lieten big tech weten dat je zwangerschapstest koopt

Foto: Milliped, Wikimedia Commons

Nederlandse supermarkten en drogisterijen bleken massaal data over interesse in of aankopen van zwangerschapstesten door te sluizen naar grote techbedrijven als Google en Meta. Dat meldde Tweakers vorige week op basis van onderzoek van de Groene Amsterdammer en Investico. Mag niet, maar heel kwaadaardig voelt het ook weer niet.

Bij Investico leggen ze uit:

De drogisten hebben zogenoemde ‘tracking cookies’ op hun website staan, waarmee Google, Meta en Tiktok gebruikers van de homepage tot in het winkelmandje kunnen volgen. ‘Die cookies bevatten codes die uniek zijn voor jouw computer of browser’, zegt Güne? Acar, computerwetenschapper aan de Radboud Universiteit. ‘Als je ergens bent ingelogd bij bijvoorbeeld Google, Youtube, Facebook of Instagram, kunnen ze de zwangerschapstest meteen linken aan de rest van de informatie die ze over je hebben. Zo volgen ze je over het hele internet.’
Heel bijzonder is dit niet: heel ecommerce-internet hangt aan elkaar van de tracking cookies, pixels en serverside technieken om maar zo veel mogelijk over datapunten, pardon consumenten te weten te komen.

Dus tsja, als jij na je pak melk of beautyproduct ook een zwangerschapstest in je mandje doet, dan gaat dat via hetzelfde kanaal naar dezelfde Big Tech partijen. Het is geen  gericht besnuffelen op zwangerschap of andere gezondheidszaken, maar gewoon wat gebeurt als je als winkel tracking aanzet.

Tegelijkertijd: nee, mag niet. Want zwangerschap is (hoewel geen ziekte) een gezondheidsgegeven, en dus een bijzonder persoonsgegeven onder de AVG. Dat mag niet worden verwerkt behalve in bijzondere gevallen die hier niet opgaan. Ook niet als het in je cookiebanner staat, als je het had kunnen weten of als je “ja (uitdrukkelijk)” klikt op de banner.

Alleen: is “bezoeker thx1137 koopt een zwangerschapstest” wel een persoonsgegeven? Drogist DA meent van niet, aldus het Tweakers-artikel:

“Het bestellen van een zwangerschapstest in een webshop leidt niet tot bijzondere persoonsgegevens. Een dergelijke bestelling kan namelijk bedoeld zijn voor iemand anders of voor een onzekere toekomstige situatie. Dit betekent dus dat dergelijke informatie niet met zekerheid iets zegt over de gezondheidstoestand van de klant. De koop van een zwangerschapstest vormt een persoonsgegeven, maar geen bijzonder persoonsgegeven zoals bedoeld in de AVG”, meent DA.
“Onzekere toekomstige situatie”, da’s er eentje voor naast “geen actieve herinnering”. Maar de kern van het argument is: is iets een bijzonder persoonsgegeven als het kan wijzen op gezondheid, of pas als we zeker weten dat het daarover gaat?

Dit argument kwam in 2024 aan de orde in het Lindenapotheke-arrest van het Hof van Justitie (C-21/23). Dat ging over de vraag of concurrenten elkaar van AVG-schendingen mochten betichten, maar onderliggend was de kwestie of de verkochte producten (apothekerswaren) raakten aan bijzondere persoonsgegevens.

Ook hier kwam het argument langs dat je dat niet 100% zeker weet, omdat je geen doktersrecept hebt. Maar het Hof van Justitie wijst dat scherp af (punt 78):

Gegevens over de aankoop van geneesmiddelen die het mogelijk maken om conclusies te trekken over de gezondheidstoestand van een geïdentificeerde of identificeerbare persoon, moeten dus worden aangemerkt als gegevens over de gezondheid in de zin van artikel 4, punt 15, AVG.
Genoeg hiervoor is dus dat het kan. Natuurlijk kan die conclusie dan onjuist zijn (niet Marietje is zwanger maar haar zus, voor wie zij de test kocht). Maar dat maakt expliciet niet uit:
Dit principiële verbod staat los van de vraag of de informatie die bij de betrokken verwerking aan het licht komt al dan niet juist is en of de exploitant het doel nastreeft om [de bijzondere persoonsgegevens] te verkrijgen (…).
De achterliggende gedachte is dat het om zeer zwaarwegende redenen verboden is om die gegevens te verwerken als ze gezondheidsgegevens zijn, en dat we willen uitsluiten dat die gegevens verwerkt worden met slappe-hap argumenten als “het kan anders liggen” of “onzekere toekomstige omstandigheden”.

Dus nee, dit mag niet. Ook niet als het bijvangst is van ‘gewone’ Analytics of tracking die werkelijk geen interesse heeft in medische informatie. (Verplichte link naar dat Big Data-verhaal uit 2012.)

Hoe het anders moet? Een zwarte lijst met gezondheidsproducten die uitgesloten moeten worden van de tracking. Ik weet niet of dat technisch kan. Wat ook wel weer wat zegt over Adtech: niemand weet echt hoe het werkt.

Arnoud


Politie lekt data en houdt ontvanger aan omdat die het niet wilde verwijderen

Foto: MartijnK, Wikipedia

De Nederlandse politie heeft per abuis gevoelig materiaal uit een onderzoek gelekt aan een persoon. Dat meldde Tweakers afgelopen weekend. Toen die persoon die gegevens niet wilde verwijderen, heeft de politie de man aangehouden en zijn woning doorzocht. Raar verhaal.

De politie legt zelf uit in een persbericht:

In verband met een ander lopend onderzoek bij de recherche nam de verdachte op donderdag 12 februari contact op met de politie, omdat hij beelden in bezit had die mogelijk relevant zijn voor dat onderzoek. De agent die contact had met de man, besloot een link te sturen waarmee de man de beelden kon uploaden. Door een vergissing werd niet een uploadlink, maar een downloadlink gedeeld, waardoor de man de mogelijkheid had om vertrouwelijke politiedocumenten te downloaden.
Nadat de man een en ander ook daadwerkelijk had gedownload, kreeg hij een sommatie te stoppen en de data te verwijderen. Zijn reactie: “daar wil ik wel wat voor terug”. Ik weet niet wat hij had verwacht maar hij kreeg een arrestatieteam.

De politie gooit het daarbij op computervredebreuk, wat bij mij vele, vele wenkbrauwen van hun stoel liet vallen:

Als je een downloadlink toegestuurd krijgt, terwijl je weet dat je een uploadlink zou moeten krijgen, er duidelijk gezegd wordt vervolgens niet te downloaden en ervoor kiest de bestanden toch te downloaden, dan maak je je mogelijk schuldig aan computervredebreuk. De ontvanger kan namelijk redelijkerwijs aannemen dat de downloadlink en de bestanden die daarmee gedeeld worden, niet voor hem bedoeld zijn.
Nu is de definitie van computervredebreuk erg breed, maar dit voelt toch wel als erg ver oprekken. Heel misschien als het downloaden pas gebeurde nádat de agent belde met “oeps dat was de verkeerde link”. Maar als ik een link verwacht, een link krijg en daarop klik, dan zie ik niet hoe ik ergens binnendrong.

Een serieuzer vraag voor mij is waar die meneer stond zodra hem duidelijk was dat hij iets had gedownload dat vertrouwelijke politiegegevens betrof. Staatsgeheimen zijn dat niet, en schending van het ambtsgeheim (art. 272 Sr) is het ook niet want meneer is zelf geen agent. De Wet politiegegevens bevat geen bepalingen voor onbevoegde niet-agenten.

Diefstal van gegevens kennen we in twee smaken:

  1. Aftappen (art. 139c Strafrecht). Dit hangt hier op de wederrechtelijkheid, die ontbreekt als je de indruk wordt gegeven dat je er bij mag.
  2. Gegevensdiefstal sec (art. 139g Strafrecht), dat vereist dat de gegevens niet-openbaar zijn én dat deze door misdrijf verkregen zijn. Dat laatste speelt hier niet.
We komen terug bij de vraag wat deze meneer mocht vermoeden toen hij die link kreeg. Bij Tweakers lees ik een intrigerende comment van iemand met mogelijk insider knowledge:
[Dit systeem is een applicatie van Seeburger en] is een gedrocht van een programma. Om te downloaden en te uploaden moet je eerst een map maken en je geeft dan Download en upload permissies. [Die knoppen staan naast elkaar] … In een zaak kan je dus meerdere Upload permissies maken zodat alle beelden in een map komen. Maak je per ongeluk een Download permissie dan kan de persoon met de link alles downloaden uit die map.
Er is dan dus geen downloadknop an sich. Je krijgt een map te zien, en je kunt daar dingen naar uploaden en/of uit downloaden. Achteraf is het natuurlijk makkelijk oordelen “je mag niet klikken”. Maar een map is in onze mentale computermodellen een container, geen brievenbus. Wanneer iemand een link opent en een mappenstructuur ziet, activeert dit onmiddellijk de verkenningsdrang.

In UI/UX-termen heet dit de affordance: de uiterlijke kenmerken van een object die uitnodigen tot een specifiek gebruik. Een knop ‘nodigt uit’ om op te drukken; een invoerveld ‘nodigt uit’ om te typen. Een gedeelde map met naast elkaar gelegen knoppen voor ‘Upload’ en ‘Download’ heeft een ambivalente affordance. Een robuust ontwerp had een strikte scheiding van functies moeten hanteren. Een upload-only scherm, zoals bij de bekende datadeeldiensten, is veel logischer.

Natuurlijk is het bepaald ergerlijk dat die persoon (nota bene ook al verdachte in een andere zaak) die ontvangen gegevens onder zich houdt, nadat duidelijk is dat ze ten onrechte zijn verkregen. Maar dat betekent niet dat er dús een strafbaar feit is begaan.

Arnoud

Advocaten krijgen waarschuwing en moeten op cursus na verkeerd gebruik AI

Photo by Andrew Neel

Drie advocaten hebben tot nu toe een waarschuwing gekregen omdat zij verkeerd gebruik hebben gemaakt van kunstmatige intelligentie zoals ChatGPT. Dat meldde de NOS zondag. “”Wat AI produceert, leest vaak heel logisch. Ook als het eigenlijk onzin is” zo citeert men de Orde van Advocaten, iets waar ik me volmondig bij aansluit.

Het probleem is bekend: steeds meer juristen grijpen naar grote taalmodellen zoals ChatGPT, Claude of Perplexity en gaan er van uit dat hun uitvoer klopt. Alleen zitten er met hetzelfde gemak fictieve ECLI’s tussen, of wel-bestaande zaken die alleen over iets anders gaan. Wel jammer, want het klonk zeer overtuigend én bevestigde het gelijk van de cliënt.

Achteraf is het natuurlijk makkelijk kritiek leveren: dat had je moeten checken. Maar, zoals ik in mijn recente publicatie in juridisch vakblad NJB laat zien, dat is niet zo eenvoudig als het klinkt.

Generatieve AI-tools produceren vloeiende, coherente en zelfverzekerde teksten die de taal en vorm van juridisch gezag imiteren en uitnodigen tot direct hergebruik. Deze schijn van deskundigheid wordt versterkt door de ‘automatiseringsbias’: de menselijke neiging om een computer sneller te geloven dan een mens, zeker wanneer de uitleg vlot geformuleerd is. Daar komt een geraffineerde vorm van vleierij bij: AI-modellen optimaliseren hun antwoorden vaak op de gebruiker, die de uitvoer vervolgens ziet als een objectieve bevestiging van zijn eigen gelijk.
Oftewel, het klinkt zeer overtuigend binnen de context waarin je opereert, en appeleert aan alle signalen die je normaal gebruikt om een deskundig jurist te herkennen. Het is dan buitengewoon makkelijk om mee te gaan in diens betoog.

Hiermee om leren gaan vereist meer dan vanaf de zijlijn “haha je moet je bronnen ook checken” gaan roepen. Zeker omdat iedereen om je heen roept dat juridische AI het gaat worden, dat ChatGPT beter is dan menig collega en cliënten vragen waarom het vier uur kostte terwijl Gemini ook een mooie tekst maakt in 3 minuten. AI geletterheid is een ding, zeg maar.

(Terzijde: ik vind het echt onverantwoord om uitvoer van de publieke AI-tools te gebruiken in discussies over juridische AI. Kijk hoe goed deze ChatGPT-dagvaarding is, wat knap dat Gemini nu een foutloze pleitnota kan opstellen of een sommatiebrief kan beantwoorden. Je had mazzel dat de tekst geen al te obvious fouten bevatte, meer niet.)

Toch is het goed dat de Orde zo zichtbaar optreedt. Het dwingt kantoren tot processen implementeren om verantwoord AI-teksten tot juridische producten te maken. En dat is uiteindelijk wat we nodig hebben.

Tot sancties bij de rechter heeft het in Nederland nog niet geleid. Dat kan ook eigenlijk niet; boetes wegens contempt of court zijn bij ons niet mogelijk. In een paar zaken is artikel 21 Wetboek van Burgerlijke Rechtsvordering erbij gehaald:

Partijen zijn verplicht de voor de beslissing van belang zijnde feiten volledig en naar waarheid aan te voeren. Wordt deze verplichting niet nageleefd, dan kan de rechter daaruit de gevolgtrekking maken die hij geraden acht.
Indienen van een hallucinant stuk AI-tekst kun je zien als schending van deze verplichting. Alleen, wat moet de rechter doen in zo’n geval? Je kunt er voor kiezen dat document opzij te leggen, maar zoals de rechtbank Rotterdam daarover opmerkt:
De kantonrechter is voorshands van oordeel dat met de onjuiste verwijzingen weliswaar artikel 21 Rv is geschonden, maar dat het passeren van alle verweren uit de conclusie van antwoord een te zware sanctie voor [gedaagde 1] zou zijn.
Uiteindelijk raak je met zo’n actie vooral de cliënt. Het optreden van de Orde is dan ook eigenlijk de enige juiste route. Of je volgt onze cursus voor advocaten.

Oh ja, en voor wie zich afvraagt wat je dan wél met ChatGPT en collega’s kunt doen als jurist: ChatGPT is geen bron maar een methodologie, en daarmee basta.

Arnoud


Een bekentenis in ChatGPT kan gewoon door Justitie worden gevorderd

Attorney Client Privilege by Nick Youngson CC BY-SA 3.0 Alpha Stock Images

Ophef in Amerika: via AI-diensten gevoerde chats over een juridisch conflict of strafbaar feit vallen buiten het beroepsgeheim van je advocaat, en mogen dus gewoon in beslag genomen worden bij een rechtszaak. Had je in plaats daarvan een mail naar je advocaat gestuurd met dezelfde tekst, was deze wél beschermd.

Het Amerikaanse kantoor De Bevoise blogt:

Defendant Bradley Heppner was arrested on charges of securities and wire fraud on November 4, 2025. During the search of his mansion, federal agents seized electronic devices containing approximately thirty-one documents generated using Anthropic’s AI tool Claude. After he received a grand jury subpoena and had engaged legal counsel, Heppner used Claude to prepare reports outlining his defense strategy and potential legal arguments.
De advocaat van Heppner stelde dat de in- en uitvoer bij de AI-dienst Claude (van Anthropic) onder het attorney-client privilege viel, omdat de cliënt er juridische vragen in formuleert ter voorbereiding op het consult aan de advocaat.

De Amerikaanse rechter ziet dat anders. De chats waren niet op verzoek van de advocaat gevoerd, maar gaven een eigen inschatting van Claude over de kansen van de zaak. Daarbij kwam dat Anthropic in haar privacybeleid duidelijk was dat communicatie niet vertrouwelijk is en indien wettelijk verplicht aan derden (zoals Justitie) kan worden verstrekt. Daarmee zijn deze berichten ‘gewoon’ in beslag te nemen.

Hoewel Nederlands recht natuurlijk volledig anders in elkaar steekt, denk ik dat je ook hier weinig kans hebt met de stelling dat een chat met een AI-dienst valt onder het beroepsgeheim van je advocaat. Al is het maar omdat je dan niet met je advocaat correspondeert over een juridische kwestie.

Er zijn een paar rechtszaken waarin ChatGPT-logs als bewijs werden gebruikt (zoals deze), maar geen daarvan betroffen echt een bekentenis.

Arnoud

Heeft het afsluiten van een cyberverzekering nut voor mijn organisatie?

Een lezer vroeg me:

Ik kreeg recentelijk mail van mijn verzekering over een nieuwe cyberverzekering die ik af zou kunnen sluiten, waardoor schade door cybercrime vergoed zou worden. Nu vind ik het op zich fijn om alle risico’s af te dekken, maar ik twijfel aan het nut van een dergelijke verzekering: als ik het slachtoffer word van cybercrime, word de schade die ik lijd dan niet sowieso verhaald op de dader?
Iedere verzekering is anders, dus lees vooral het polisblad en de uitsluitingen. Maar algemeen wordt met ‘cyberverzekering‘ een verzekering bedoelt die kosten en schade dekt als je als bedrijf of organisatie slachtoffer wordt van een cyberincident zoals datadiefstal, ransomware of hijacking van je webshop.

Schade in deze context verwijst dan naar zaken als aansprakelijkheid bij je klanten, kosten van herstel of terugzetten van backups en (wederom, zie de voorwaarden) soms zelfs gemiste omzet of gederfde winst omdat je onderneming er een tijd uit lag. Vaak zit er ook praktische assistentie of preventieondersteuning bij. De kosten lopen sterk uiteen, mede afhankelijk van de omvang van je organisatie. Ik lees her en der bedragen tussen de 500 en de 1800 euro per jaar aan premie.

Vrijwel iedereen heeft een bedrijfsaansprakelijkheidsverzekering, maar die dekt alleen fysieke schade zoals letsel bij een bezoeker of kapotte spullen. Schade door beroepsfouten van je medewerkers dek je met een beroepsaansprakelijkheidsverzekering. Maar of die laatste ook fouten in de categorie cyber dekt, is maar zeer de vraag.

Een verzekering is vooral bedoeld voor het gemak. Je verzekeraar keert bij een gedekt geval sneller uit dan dat jij de schade kunt verhalen op de dader. Zeker omdat die bij cybercrime eigenlijk maar zelden te achterhalen is, nog los van de vraag of daar geld genoeg zit om je schade te dekken.

Een verzekering als deze moet passen binnen je algemene risicobeheersingsstrategie. Een eenmanszaak hoeft niet bang te zijn dat werknemers data stelen, bijvoorbeeld. Een organisatie die haar kritieke software en servers bij een partner onderbrengt, kan in plaats van een verzekering contractueel afspreken dat die partner die schade dekt. Wie goed is met backups, kan besluiten het risico van ransomware voor lief te nemen. Voor risico’s die je niet met maatregelen kunt borgen, of niet op jouw niveau, is een verzekering dan het sluitstuk.

Arnoud

RvS: bioscoop mag niet zomaar contant geld weigeren ‘vanwege veiligheid’

Photo by Jonathan Cooper on Unsplash

De Autoriteit Persoonsgegevens moet opnieuw kijken naar een zaak van een Nederlandse privacyactivist. Dat las ik bij Tweakers. Die privacyactivist is Michiel Jonker, die in 2019 naar de bioscoop wilde maar niet contant mocht betalen. De Raad van State zegt nu dat dit onvoldoende onderzocht is.

Jonker stelde dat de pinverplichting in strijd was met de AVG, omdat je dan immers persoonsgegevens verwerkt terwijl er ook een anoniem alternatief is (contant betalen). Hij vroeg de AP dan ook om handhavend op te treden, maar die wees dat op basis van bureauonderzoek af (“contant accepteren is geen wettelijke plicht”).

Daarop stapte Jonker naar de rechter, die in 2022 uitspraak deed. Die vond echter dat de AP haar afwijzing adequaat had gemotiveerd. Pinbetalen past bij het doel van de veiligheid van de organisatie verhogen, en de hoeveelheid gegevens is daarbij zeer beperkt. Bovendien kun je met een bioscoopbon wél anoniem een kaartje kopen.

De Raad van State oordeelt hier kritisch over. Dat veiligheidsargument is natuurlijk snel op tafel gegooid, maar wordt zelden concreet gemaakt. Natuurlijk, als iedereen pint dan kan een overvaller geen kassa meer meenemen. Maar is dat werkelijk een concrete zorg, bioscoopovervallen?

Uit de uitspraak van de RvS:

Op 11 juni 2019 heeft [bioscoop] Focus gereageerd op het bezwaarschrift van [appellant], en toegelicht dat zij het als haar zorgplicht ziet om de veiligheid van haar medewerkers zo goed mogelijk te beschermen, vooral nu in het filmtheater veel met vrijwilligers wordt gewerkt. Daarnaast wil Focus hen niet onnodig belasten met de verantwoordelijkheid voor contant geld. Volgens Focus is het een feit van algemene bekendheid dat de afwezigheid van cash-geld in een bedrijf de aantrekkelijkheid daarvan voor potentiële overvallers vermindert.
De Raad reageert hierop dat een doel als veiligheid wel concreet gemaakt moet worden voor de organisatie die zich erop beroept.
Op basis van de beschikbare informatie kan echter niet worden vastgesteld dat in dit concrete geval de veiligheid van de medewerkers van Focus in het geding is. Dat heeft [appellant] gemotiveerd betwist en de AP heeft daar niets tegenover gesteld. … De enkele omstandigheid dat contant geld vatbaar is voor diefstal is op zichzelf onvoldoende om (sociale) veiligheid een gerechtvaardigd doel te achten voor verplichte pinbetalingen.
Dit argument kan dus alleen opgaan als je het verbindt aan concrete omstandigheden. Misdaadcijfers in de buurt kunnen dan meewegen, onderzoek naar verminderde overvallen in andere steden bijvoorbeeld ook. Omdat er nu helemaal niets lijkt te zijn, wordt de beslissing van de AP om dit te tolereren, vernietigd.

De toezichthouder moet dus opnieuw de situatie analyseren en een uitspraak doen. En dat moet ex nunc, op basis van de situatie anno 2026. Omdat vandaag “alleen pinnen” zó ingeburgerd is, ben ik dus wel benieuwd wat de argumenten gaan zijn.

Arnoud


Kan de AP wat doen tegen een bioscoop die geen contant geld wil?

Honderden Nederlandse kinderen slachtoffer van website voor afpersers

Photo by Mark D'aiuto on Pexels

De persoonsgegevens van honderden Nederlandse kinderen zijn online te vinden op een gespecialiseerde website. Dat meldde RTL Nieuws onlangs. Ze gaan voorzien van (vaak onware) beschuldigingen, met als oogmerk die kinderen te dwingen tot betaling om de gegevens weg te krijgen. Strafbare doxing?

Veel mensen op internet kennen de term “doxing” als “de documenten (docs, dox) van iemand publiceren, iemands identiteit of adres bekend maken”. Omdat dit vaak gepaard ging met intimidatie, pesten of stalking is het strafbaar gesteld maar daarbij is wel als eis dat er iets van zo’n bijkomstigheid te vrezen is.

Het wetsartikel (art. 285d Sr) luidt:

Degene die zich persoonsgegevens van een ander of een derde verschaft, deze gegevens verspreidt of anderszins ter beschikking stelt met het oogmerk om die ander vrees aan te jagen dan wel aan te laten jagen, ernstige overlast aan te doen dan wel aan te laten doen of hem in de uitoefening van zijn ambt of beroep ernstig te hinderen dan wel ernstig te laten hinderen, wordt gestraft met gevangenisstraf van ten hoogste twee jaren of geldboete van de vijfde categorie.
Hier worden inderdaad persoonsgegevens gepubliceerd, zoals telefoonnummers en namen. Foto’s kan niet gezien dit een tekst-only website is. (Laten we de naam niet noemen.) Anderen kunnen daar opmerkingen aan toevoegen, en die zijn uiteraard beledigend, smadelijk of aanstootgevend. Ook worden de gepubliceerde contactgegevens gebruikt door anderen om overlast te geven, lastig te vallen en te bedreigen.

Doel van de publicatie is de slachtoffers aan te zetten om hen te betalen, waarna de vermelding wordt verwijderd. Afpersing noemen ze dat. Maar juristen zitten daar iets scherper in (art. 317 Strafrecht):

Hij die, met het oogmerk om zich of een ander wederrechtelijk te bevoordelen, door geweld of bedreiging met geweld iemand dwingt hetzij tot de afgifte van enig goed dat geheel of ten dele aan deze of aan een derde toebehoort, hetzij tot het aangaan van een schuld of het teniet doen van een inschuld, hetzij tot het ter beschikking stellen van gegevens, wordt, als schuldig aan afpersing, gestraft met gevangenisstraf van ten hoogste negen jaren of geldboete van de vijfde categorie.
Iemand dwingen tot geld betalen is afpersing. Maar die dwang moet dan wel bestaan in geweld of bedreiging met geweld. “Betalen of ik publiceer over jou” heet afdreiging (art. 318 Sr):
Hij die, met het oogmerk om zich of een ander wederrechtelijk te bevoordelen, door bedreiging met smaad, smaadschrift of openbaring van een geheim iemand dwingt hetzij tot de afgifte van enig goed dat geheel of ten dele aan deze of aan een derde toebehoort, hetzij tot het aangaan van een schuld of het teniet doen van een inschuld, hetzij tot het ter beschikking stellen van gegevens, wordt als schuldig aan afdreiging, gestraft met gevangenisstraf van ten hoogste vier jaren of geldboete van de vijfde categorie.
Dit gaat eigenlijk over het geval dat je zegt “geef me geld of spullen of ik zet die foto’s online”. Dit kennen we als sextortion als het gaat om seksueel getinte foto’s (voorbeeld uit 2023).

De complicatie hier is dat de gegevens al openbaar zijn. Althans technisch, iedereen kan het vinden als ze daar gaan zoeken. Maar voor mij is het nog steeds geheim, althans geheim genoeg om hier van afdreiging te spreken. Mensen moeten het maar weten te vinden, en het risico dat nieuwe mensen het vinden, dát is waar de afdreiger zijn inkomsten mee verdient.

Arnoud

Odido waarschuwt voor datalek, is daar dan echt niets aan te doen?

ananitit / Pixabay

Odido waarschuwt zijn klanten voor een cyberaanval, meldde onder meer Tweakers. Er zijn (mogelijk) gegevens van miljoenen klanten uit een klantcontactsysteem verkregen, waaronder mobiele nummers, klantnummers, e-mailadressen, IBAN-rekeningnummers, geboortedata en ID-kaartnummers. Het gaf vele gefrustreerde reacties: waarom kan ik hier niets tegen doen?

Vooralsnog is onduidelijk wat er precies is gebeurd, zodat we niet kunnen zeggen of Odido te kort geschoten is of juist ondanks alles slachtoffer werd van een geavanceerde aanval. Dat maakt natuurlijk uit; datalekken leiden pas tot aansprakelijkheid als ze het gevolg zijn van inadquate beveiliging.

Een deel van de reacties wijst erop dat er dus gegevens in een klantcontactsysteem zitten die daar niet horen. Waarom is het nummer van mijn paspoort relevant voor klantcontact, wat dat ook moge betekenen? Wat doet een klantreisambassadeur met mijn IBAN? Dit gaat over dataminimalisatie, niet perse over slechte beveiliging, maar is net zo een AVG-issue natuurlijk.

Een schadevergoeding claimen? Dat is vrijwel ondoenlijk als consument. Niet eens zozeer omdat zo’n procedure duur is, maar vooral omdat je je schade niet kunt hardmaken. Je tijd is nul euro waard, er is jou (nog) niets fysiek of digitaal overkomen waar je bonnetjes van een hersteller van kunt overleggen. Psychische schade is kwantificeerbaar (de uren van een psycholoog), maar vereist medische indicatie én wordt al gedekt door de verzekering. Dus dan blijft er eigenlijk niets over.

Je contract opzeggen? Kan, als het datalek te herleiden is tot een tekortkoming bij Odido. Want artikel 14 van hun algemene voorwaarden (consumenten) zegt “Odido gaat zorgvuldig om met je persoonsgegevens en houdt zich aan de wet.” Schiet men te kort daarin, dan is dat een materiële schending van de overeenkomst en dat biedt het recht van opzegging. Uiteraard is dit geen eenvoudig te gebruiken argument.

Natuurlijk, als men tekort schoot in AVG compliance dan kan de AP een boete opleggen. Maar die wordt niet verdeeld over de slachtoffers. En daardoor ontstaat het beeld dat er bar weinig reden is om het beter te doen om dit soort lekken te laten voorkomen.

Arnoud


Internetproviders benadelen trouwe abonnees, nieuwe klanten krijgen juist korting

Photo by Compare Fibre on Unsplash

Hoe trouwer een klant van een internetprovider, hoe meer die betaalt. Tendentieus maar waar, aldus RTL Nieuws. De Autoriteit Consument en Markt (ACM) gaat ingrijpen om zogeheten slapende klanten van providers te helpen. Meer informatie voor consumenten zodat ze getriggerd worden om over te stappen of een gunstiger tarief te vragen.

Algemeen is het een bekend fenomeen: je hebt al sinds jaar en dag een abonnement, en betaalt gewoon steeds dezelfde prijs. Nieuwe klanten krijgen korting, en overstappers naar andere contractsvormen levert ook leuk voordeel op. Vanuit het perspectief van consumentenbescherming is dat raar: waarom krijgt de vaste klant geen korting?

Zo’n expliciete kortingsregeling staat niet in de wet. Artikel 7:2ab Telecommunicatiewet bevat wel een tweetrapsraket waarmee je een heel eind komt:

  1. Ieder telecomcontract (dus ook internet) is na de eerste stilzwijgende verlenging per maand kosteloos opzegbaar, ongeacht wat er afgesproken is.
  2. De provider moet de consument ten minste een keer per jaar informatie geven over de voordeligste tarieven.
De ACM zoomt nu in op die tweede plicht: door slapende klanten actief te informeren over voordeliger contracten bij een overstap, wordt die klant getriggerd om over te stappen. En dat kan gewoon, want je bent (als slapende klant zijnde) stilzwijgend verlengd zodat opzeggen per maand gewoon kan.

De ACM zegt:

Eerder onderzoek toonde aan dat bij 79% van de vaste internetabonnementen de initiële contractperiode al is verstreken. Voor dit nieuwe onderzoek keek de ACM ook naar demografische kenmerken van de mensen met passieve contracten. Daaruit blijkt dat het vaak gaat om oudere consumenten (65+) die klant zijn bij relatief dure telecomaanbieders en een lagere snelheidsabonnement hebben.
Bij deze doelgroep zal een gerichte brief zeker kunnen helpen, al blijf je dan natuurlijk bij dezelfde provider. De ACM kan niet afdwingen dat je je klanten informeert over een aanbieding bij de concurrent. Maar misschien is “hela, het kan bij mijn provider goedkoper” al genoeg als trigger om ook eens bij andere providers te kijken.

De ACM gaat een en ander in richtsnoeren gieten zodat providers op dezelfde manier kunnen communiceren. En dat is belangrijk, want onduidelijkheid over prijs/prestatie verhouding en betalingsstructuur maakt dit nu vaak lastig.

Spannend vind ik de standaardprijzen:

Als mogelijke, verdergaande optie kan worden verkend of prijsdiscriminatie kan worden beperkt door wettelijk te regelen dat consumenten met een passief contract niet meer betalen dan de standaard lijstprijs. Een dergelijke benadering zou kunnen leiden tot een vereenvoudiging van de tariefstructuur, waarbij dan alleen nog gewerkt wordt met een welkomstaanbod en een standaard lijstprijs.
Dit zou wel een aanpassing van de Telecommunicatiewet zelf vereisen.

Arnoud