Van de AVG mag je onrechtmatig verkregen bewijs gewoon gebruiken

Photo by Zoshua Colah on Unsplash

Ook van de AVG mag je onrechtmatig verkregen bewijs gebruiken in een juridische procedure. Dat oordeelde de hoogste Europese rechter in het NTH-arrest (C-484/24) vorige week. Het verbaast me niets, maar ik ben er toch blij mee.

In Nederland is de hoofdregel dat onrechtmatig verkregen bewijs in principe wél gewoon gebruikt mag worden. Althans in civiele rechtszaken; in het strafrecht moeten politie en Justitie volgens het wetboek van strafvordering werken, op straffe van uitsluiting van het bewijs.

De Hoge Raad oordeelde al in 1987 dat voor uitsluiting van bewijs sprake moet zijn van een “rechtens ontoelaatbare inbreuk op de privacy, zulks op basis van bijkomende omstandigheden die deze conclusie rechtvaardigen”. Oftewel: een inbreuk op zich is niet genoeg, het moet wel een hele erge zijn.

Met enige regelmaat zijn er rechtszaken (opvallend vaak arbeidsrecht, maar dat ligt vast aan mij) waarin een partij iets evident onrechtmatigs doet maar het bewijs wél mag gebruiken. Met dan de aanvullende consequentie van een schadevergoeding naar de ander. Zoals in in een zaak over inbreken op de e-mail van de werknemer. De werkgever moest € 7500 schadevergoeding betalen, maar het verkregen bewijs werd desondanks gebruikt en het ontslag kwam er door.

In deze zaak had een Duitse werkgever het vermoeden dat een werknemer goederen van de werkgever verkocht op eBay. De werkgever wist dat te bewijzen door in het eBay-account van de werknemer te kijken:

[De werkgever gebruikte] dat platform door de browsegeschiedenis te raadplegen van de computer die [werkgever] toebehoort en die door [werknemer] werd gebruikt, en dat hij het wachtwoord heeft achterhaald door een „familiedossier” te raadplegen dat op haar server was aangemaakt. [Werknemer] verklaart echter dat zij dat wachtwoord niet had opgeslagen in de digitale opslag van [werkgever]. [Werknemer] stelt daarentegen dat de mobiele telefoon die zij gebruikte en op naam van het bedrijf was geregistreerd door de directeur van [werkgever] als verloren werd opgegeven teneinde een nieuwe simkaart (subscriber identity module-kaart, abonnee-identiteitsmodulekaart) bij de betrokken telefoonmaatschappij te kunnen aanvragen.
Het recovery-nummer van het account was dus verbonden aan de zakelijke telefoon, zodat de werkgever een reset kon doen nadat deze een nieuwe simkaart had verkregen.

Mogelijk onrechtmatig, aldus de Duitse rechter. Met de vervolgvraag: dit is een verwerking van persoonsgegevens, dus staat de AVG dan in de weg aan het alsnog gebruiken van dat bewijs? Dit mede omdat de werknemer op grond van artikel 17 AVG onmiddellijke vernietiging van die gegevens had geëist, want immers onrechtmatig verkregen.

Persoonsgegevens hoeven echter niet gewist als zij “nodig” zijn voor de instelling, uitoefening of onderbouwing van een rechtsvordering, aldus lid 3 van dat artikel. Maar de algemene aanname is natuurlijk dat je alleen voor rechtmatige doelen persoonsgegevens verwerkt, en irrelevante of illegale persoonsgegevens direct wist (minimale gegevensbescherming).

Tijd voor vragen aan het Hof van Justitie. Dat zegt nu: als het enkel gaat om “het eenvoudigweg aantonen van de door [een partij] aangevoerde feiten”, dan is het geen probleem dat de rechter bewijzen gebruikt die persoonsgegevens bevatten en die in strijd met de wet zijn verkregen door die partij. Wel moet de rechter nagaan of die gegevens beperkt zijn tot het absoluut noodzakelijke en minimale. En als dat nodig is, ook maatregelen nemen om de privacy van betrokkenen te beschermen.

Voor mij niet verrassend. De AVG is nooit absoluut, maar juist pragmatisch. Het algemene principe dat we in Nederland (en grofweg ook in België, de Antigoon-jurisprudentie) hebben, is ook pragmatisch: het gaat om de waarheid, en de negatieve impact van die onrechtmatige handeling kun je separaat oplossen.

Arnoud
Met AI sleutelen aan andermans beeld. Mag dat?

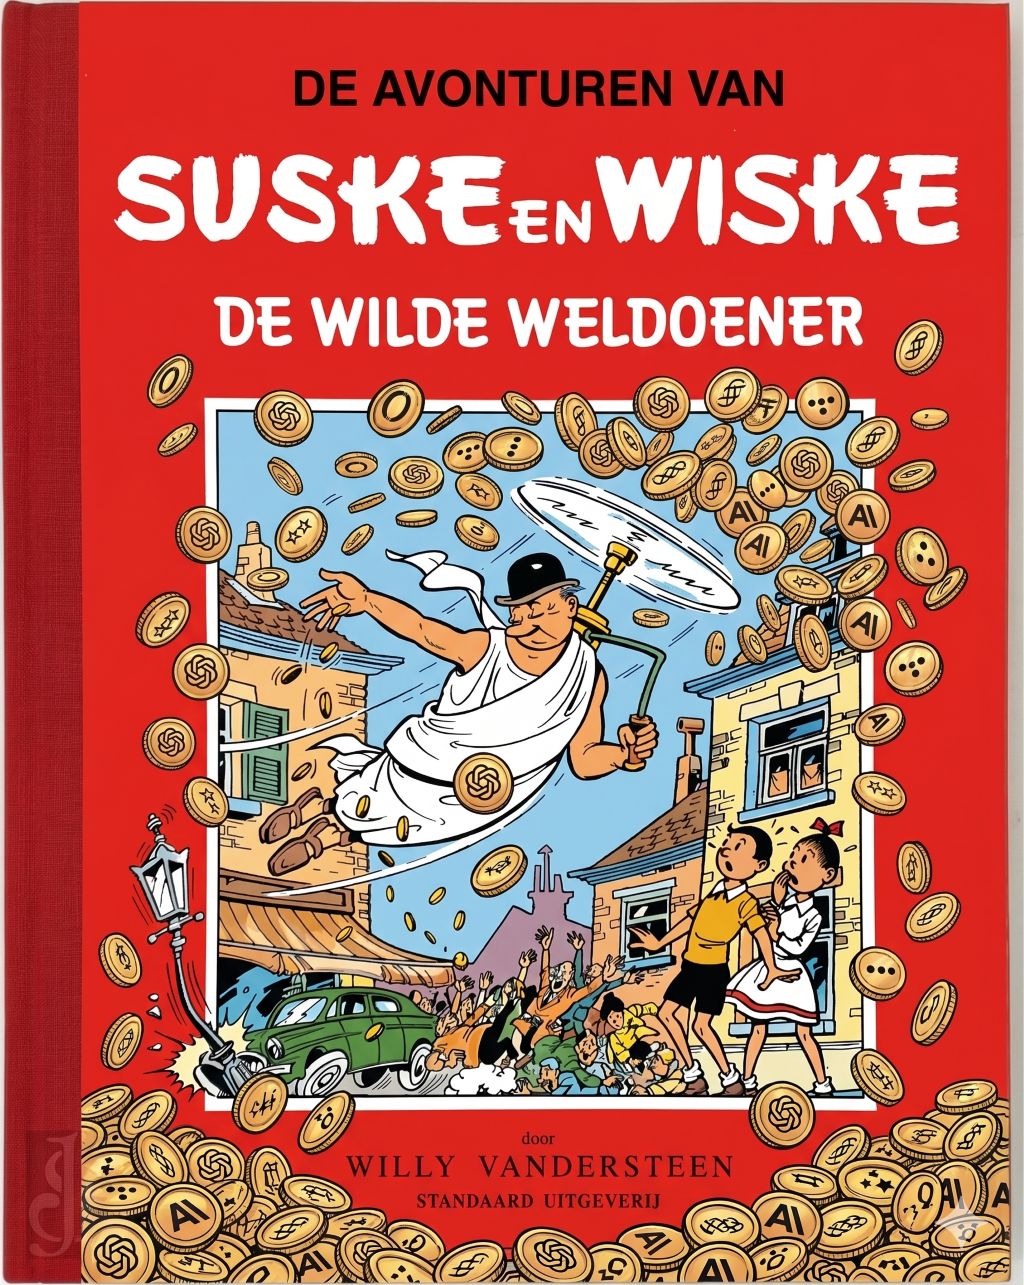
Naar Willy Vandersteen / Met AI bewerkt

Mensen op social media blijken AI ook te kunnen gebruiken om mijn cartoons aan te passen, aldus cartoonist Tjeerd Royaards in Villamedia (dank, tipgevers). Daarbij wordt zijn punt volledig omgedraaid én zijn naam blijft erbij staan, waardoor mensen makkelijk op het verkeerde been gezet kunnen worden. Mag dat?

Royaards vertelt:

Op 8 juni publiceerde ik een cartoon in Trouw over hoe extreemrechtse protesten een klimaat van angst en xenofobie creëren. Een stoet van demonstranten loopt door de straat. De voorste demonstrant draagt een grote prinsenvlag. Het uiteinde van deze vlag waait de hoek van de straat om en vervormt tot een kluwen giftige slangen, die een moeder en kind van kleur bedreigen. … In de eerste bewerking is de prinsenvlag veranderd in een regenboogvlag, en zijn de mensen van kleur wit gemaakt (…). In de tweede bewerkte versie vervormt de prinsenvlag tot een leeuw, waardoor een cartoon ontstaat die nationalisme verheerlijkt.
De vraag is natuurlijk of dat mag. Het algemene antwoord is dat het er daarbij niet toe doet of er AI is gebruikt. Bewerken van andermans beeld gebeurt al ongeveer zo lang als er beeld is. Daar hebben we normen over (die Royaards ook noemt), met name het recht van parodie en het recht tegen verminking van je werk.

De afbeelding bij deze blog is het juridische standaardvoorbeeld: in het Deckmyn-arrest bepaalde het Hof van Justitie dat deze afbeelding van De Wilde Weldoener bewerken voor een politieke boodschap in principe mag. Daarbij is het niet verplicht om het werk er significant anders uit te laten zien en niet verplicht om duidelijk te maken dat het van een ander komt:

Het begrip „parodie” in de zin van deze bepaling dient niet te voldoen aan zodanige voorwaarden dat de parodie een ander eigen oorspronkelijk karakter vertoont dan louter duidelijke verschillen met het geparodieerde oorspronkelijke werk, redelijkerwijze aan een andere persoon dan de auteur van het oorspronkelijke werk zelf kan worden toegeschreven, betrekking heeft op het oorspronkelijke werk zelf of de bron van het geparodieerde werk vermeldt.
Al die beperkingen maken het moeilijker om een goeie grap te maken, of een eigen politiek of ander maatschappelijk punt te maken. Juist de herkenbaarheid en verwarring (zoals een bombardement op het Smurfendorp) draagt daar aan bij.

Wel moet in het algemeen “een rechtvaardig evenwicht” worden gevonden tussen de belangen van de oorspronkelijke auteur en van degene die er een eigen uiting van maakt. Dat is een contextafhankelijke vraag zonder algemeen antwoord, maar het Hof van Justitie liet wél doorwegen dat “het belang van het verbod van discriminatie op grond van ras, huidskleur en etnische afstamming” hier zwaar weegt. Op grond daarvan kun je als cartoonist dus verbieden dat jouw werk wordt omgezet tot een parodie die dat verbod overtreedt.

Het grote probleem, en dat is wél AI-uniek, is de schaal en snelheid:

In het verleden was een geparodieerde cartoon duidelijk als zodanig herkenbaar, omdat het moeilijk was veranderingen in dezelfde stijl te houden en omdat deze veranderingen veelal werden gemaakt door mensen die beperkte kennis van beeldbewerking hadden. Maar als je cartoons met AI bewerkt, kan je met een druk op de knop elementen toevoegen die (bijna) naadloos bij mijn tekenstijl passen.
Ik vraag me af of je dit als een contextuele factor mee moet nemen. Het traditionele antwoord is “nee”, omdat je elke afbeelding op zijn merites moet beantwoorden. En dat die dan snel met Gemini of heel langzaam en precies in Paint is gemaakt, is geen aspect van de afbeelding zelf.

Tegelijkertijd zie ik hoe het véél moeilijker en tijdrovender wordt om tegen al die parodieën op te treden. Het argument “geen parodie want snel uit AI” zou daarbij de rechthebbende helpen. Maar dat is oneigenlijk.

Arnoud

Heb je het recht een door bedrijf opgenomen telefoongesprek te ontvangen ?

Photo by Craig Pattenaude on Unsplash

Via Reddit:

Zo ongeveer elke klantenservice heeft een bandje waarin ze aangeven het gesprek op te nemen voor ‘training en kwaliteitsdoeleinden’ en in sommige gevallen wordt zelfs benoemd dat ze het gebruiken om afspraken terug te luisteren. Heb je als consument aan de andere kant van de lijn ook het recht de opname van dit gesprek zelf te ontvangen of ‘in te zien’ achteraf?
De achtergrond van de vraag is willen kunnen aantonen dat er een telefonische toezegging is gedaan. Dat zou een rekening van €800 ongeldig verklaren en een conflict helpen oplossen.

Ik zie al drie FG’s aan de zijlijn “inzagerecht” scanderen, want dat is precies ingevoerd voor dit soort redenen. Je hebt het recht op inzage om te verifiëren of je persoonsgegevens juist zijn vastgelegd, nog actueel zijn en dat soort zaken. Alleen als je weet wat er vastligt, kun je fouten daarin corrigeren.

In Nederland is dit al in 2007 bevestigd in de Dexia-uitspraak van de Hoge Raad. Weliswaar ging die over de Wbp, maar dat inzagerecht is materieel gelijk aan dat uit de AVG nu. De kosten om dat te faciliteren, werden als niet-relevant terzijde geveegd. Een transcriptie afdwingen kan dan weer niet; als er alleen een geluidsbestand is, dan is dat dus wat je krijgt.

De wederpartij in deze casus zegt nu dat de opname er niet is. Dat zou kunnen, en dan houdt het op. Meer dan frustrerend kan ik dat niet noemen.

In de comments las ik nog een ander argument: de privacy van de medewerker komt in het gedrang als je ook diens deel van het gesprek overhandigt. In AVG-termen, artikel 15 lid 4, de opname overhandigen doet “afbreuk aan de rechten en vrijheden van anderen.”

Specifiek bij een klantenservicemedewerker die een zakelijk gesprek voert met een klant, vind ik dat een té gezocht argument. Dit is geen absoluut recht, maar een afweging: hoe ernstig is die privacy van de werknemer in het geding, en hoe weegt dat af tegen het recht op inzage. Overweging 63 AVG zegt immers “Die overwegingen mogen echter niet ertoe leiden dat de betrokkene alle informatie wordt onthouden.”

Wegbliepen van de naam van de medewerker, en voor mijn part eventuele persoonlijke ontboezemingen, maar daar houdt het dan ook echt op.

Arnoud

Britse kinderen onder de 16 jaar mogen vanaf 2027 niet meer op sociale media

Peggy_Marco / Pixabay

Het Verenigd Koninkrijk komt met een verbod op sociale media voor kinderen onder de zestien jaar. Dat meldde Nu.nl vorige week. Voor de duidelijkheid: dit is een wetsvoorstel, dat de minister-president “hopelijk voor Kerstmis” aangenomen wil krijgen, waarna het dan voorjaar 2027 in werking moet treden.

Het persbericht verduidelijkt:

The government plans to use the same model for a social media ban as Australia. This would capture user-to-user platforms, whose purpose is to enable social interaction and?which allow users to post material, alongside algorithms. The ban will therefore include platforms like Snapchat, TikTok, YouTube, Instagram, Facebook and X. We do not intend for messaging services like WhatsApp and Signal to be included in the social media ban.
Hij verwijst naar de Australische Online Safety Amendment (Social Media Minimum Age) Act 2024 die op 10 december 2024 van kracht werd. Die definiëren “social media” als volgt:
  1. the sole purpose, or a significant purpose, of the service is to enable online social interaction between 2 or more end?users;
  2. the service allows end?users to link to, or interact with, some or all of the other end?users; en
  3. the service allows end?users to post material on the service.
Het gaat om drie cumulatieve criteria: dus én je hoofddoel is sociale shizzle, én je kunt connecten met anderen, én je kunt zelf dingen plaatsen. Een nadere regel voegt toe dat het platform ook een recommender en/of een loginfeature moet hebben. (Daarnaast kan er een lijst worden gemaakt waar partijen keihard “social media” verklaard kunnen worden.)

Volgens de toezichthouder omvat dit alle bekende spelers, hoewel ze er gelijk bij zeggen dat opname in hun overzicht niet impliceert dat die partijen het er mee eens zijn.

De Britten geven aan deze definitie te willen volgen, want die lijkt prima te werken. De hamvraag is natuurlijk: hoe handhaaf je dat, oftewel welke maatregelen leg je op om leeftijdsverificatie te doen. In Australië mogen partijen dat zelf bepalen, en kopietje paspoort is populair naast diensten zoals bankrekening-gebaseerde verificatie. Wat dan weer niet mag, is eisen dat de Australische DigiD wordt gebruikt.

De resultaten in Australië vallen tegen: 78 procent van de jongeren onder de zestien jaar heeft nog steeds toegang tot sociale media, en 41 procent weet de nieuwe regels te omzeilen. Belangrijk probleem lijkt te zijn dat de handhaving grotendeels bij de ouders ligt, en u kent mijn mening over die gemakzuchtige ontkenning van een maatschappelijk probleem. Ik citeer even uit dat gelinkte artikel:

Het Nederlands Jeugdinstituut vindt dat een verbod wel een optie is, maar niet zonder aanvullende maatregelen. “We moeten niet alleen ouders en scholen betrekken, maar er moet vooral iets in de platforms veranderen”, zegt expert Vivian den Blanken. “Zolang de verslavende werking blijft en er extreme content wordt geplaatst, is een verbod onvoldoende.”
Een totaalverbod, aangenomen dat het handhaafbaar is, heeft vooral als effect dat een jongere in het geheel niets meer doet met die social media. Word je dan 16, dan krijg je het geheel en ongefilterd om je heen. En dát werkt niet.

Nee, dat is niet hetzelfde zoals bij alcohol, waarbij je ook tot 18 geen druppel mag en dan ineens los met bier. Als je nou op elke straathoek onbeperkt gratis bier kreeg en onze levens draaiden om “welk bier hijst Wim vanavond”, dan misschien. Social media is alomtegenwoordig en verweven met zo veel aspecten van de maatschappij, en dat maakt het zo lastig aan te pakken.

Arnoud


Je pincode moeten geven aan Justitie is géén schending van je zwijgrecht

Photo by rc.xyz NFT gallery on Unsplash

Had ik even gemist: vorige maand bepaalde het Europees Hof voor de Rechten van de Mens dat het gehoor moeten geven aan een decryptiebevel géén schending oplevert van je zwijgrecht – het recht niet tegen jezelf te hoeven getuigen. Een pincode is geen bekentenis, zeg maar.

In deze zaak (Minteh v. Frankrijk) werd een man door de politie gecontroleerd in zijn auto. Daarbij werd veel contant geld met drugssporen, cannabis en een mobieltje gevonden. Bij een daarop volgende huiszoeking werden meer telefoons en een tablet gevonden.

In Frankrijk mag Justitie dan volgens de wet je pincode of decryptiesleutel vorderen van die apparaten, maar meneer weigerde medewerking. Daarop werd hij vervolgd voor het strafbare feit die gegevens niet te geven, en dat kwam bij het Hof met de vraag of dat geen schending van het nemo tenetur beginsel oplevert: het recht om niet aan zijn eigen veroordeling mee te werken.

Al langer weten we dat een biometrisch kenmerk gedwongen gebruikt mag worden. Dat is geen schending van dat beginsel, omdat je vingerafdruk, iris en dergelijke gewoon dingen zijn. Die bestaan los van jouw wil, net als het slot van je voordeur. Daar mag Justitie dus mee aan de slag.

Een bekentenis afdwingen mag niet, want bekentenissen geef je omdat je dat wilt. Je mag wel uit het weigeren te verklaren dingen afleiden, zoals dat iemand het met opzet deed en dat geheim wil houden.

Van pincodes en wachtwoorden wordt vaak gezegd dat ze op één lijn staan met bekentenissen. Het mensenrechtenhof denkt daar nu anders over in deze context:

[D]e bepalingen van artikel 434-15-2 van het Wetboek van Strafrecht [zijn] niet bedoeld om een ??bekentenis van de verdachte te verkrijgen en geen vermoeden van schuld inhouden. Ze zijn uitsluitend bedoeld om de gegevens te ontcijferen en zo het plegen van strafbare feiten te voorkomen en de daders te identificeren. Het Hof voegt hieraan toe, zoals hieronder zal worden aangetoond (paragraaf 58), dat de gegevens op een telefoon onafhankelijk van de wil van de gebruiker bestaan.
Het argument is dus: de gegevens op je telefoon zijn er gewoon, en die mag je dus niet vergelijken met een bekentenis die er alleen is als jij dat wil. Omdat het zwijgrecht gaat over getuigen tegen jezelf, is dat recht dus niet van toepassing als je iets moet zeggen dat geen getuigenis is.

De achterliggende gedachte hierbij is dat mensen dwingen tot verklaringen zoals bekentenissen leidt tot valse verklaringen. “Het slaan stopt als je bekent” is een recept voor vele bekentenissen, maar niet voor kwaliteit. Maar dat risico bestaat niet bij pincodes: die werkt, of niet, en dat weet je drie seconden later. En dan vraag je het opnieuw.

Het helpt dat de Franse wet diverse waarborgen kent, namelijk:

de tussenkomst van een rechterlijke autoriteit, het informeren van de verdachte dat zijn weigering waarschijnlijk tot een strafvervolging zal leiden, het aantonen van het gebruik van het apparaat in het kader van het plegen van het misdrijf en de kennis bij de verdachte van zijn decryptiemiddelen.
Met name dat “dit apparaat is gebruikt bij het misdrijf waar we voor vervolgen” is hier belangrijk: dat voorkomt fishing expeditions waarbij allerlei apparaten open moeten in de hoop dat er iets strafbaars wordt gevonden. Het begint dus bij een redelijk vermoeden van schuld én bewijs dat de telefoon meer bewijs daarvan gaat geven.

Arnoud


Hof van Justitie: Algoritmische invloed op contentpresentatie maakt dat je er aansprakelijk voor wordt

Photo by ?????? ????? on Unsplash

Wie met een algoritme bepaalt onder welke voorwaarden, op welke wijze en in welke volgorde van prioriteit andermans content wordt verspreid, kan zich niet achter de bescherming van hosters verschuilen. Dat bepaalde het Hof van Justitie afgelopen dinsdag (zaak C-188/24). Een aardverschuiving in het aansprakelijkheidsrecht?

Het Hof kwam tot deze uitspraak in twee gevoegde zaken uit Frankrijk. De een ging over een pornosite die te weinig deed om minderjarigen te weren, de ander over een radarcontrole-waarschuwingsdienst. Dat lijkt weinig met elkaar gemeen te hebben, behalve dat beiden platforms waren waar gebruikers content plaatsten, en beiden stelden dat de Franse overheid ze dwong tot een algemene controleplicht. Dat is in strijd met artikel 15 van de E-commercerichtlijn (en nu artikel 8 DSA).

Uit de vraag maakt het Hof op dat de Franse rechter mede wil weten of deze partijen onder de beperking van aansprakelijkheid voor hosters valt (artikel 14 richtlijn). Daarvoor geldt namelijk dat je geen controle of invloed over de content moet uitoefenen. Het klassieke voorbeeld is voorafgaande moderatie – dan kies je wat er op je site mag komen. Idem voor de foto van de dag die je op de homepage zet.

Zo handmatig gebeurt het al lang niet meer. De meeste platforms werken met een omgekeerd-chronologische feed en/of thematische categorieën. Dat is volgens de standaardjurisprudentie geen probleem (Google/Vuitton), zolang je maar geen dingen doet waarmee je inhoudelijke kennis of controle over de content krijgt (Youtube/Cyando).

In die zaken ging dat goed (voor het platform), omdat die alleen keken naar metadata van de content. Bij deze platforms was er meer inhoudelijke bemoeienis, hoewel puur algoritmisch. Maar door dat algoritme kon de aanbieder zelf bepalen

onder welke voorwaarden, op welke wijze en in welke prioriteitsvolgorde deze informatie wel of niet wordt verspreid, [zodat] de exploitant zeggenschap over die informatie uitoefent (…).
Met name woog daarin zwaar dat de exploitant in haar eigen belang handelde. Dit in tegenstelling tot enkel het belang van de uploader, denk aan een virusscan.

Voor mij is dat “prioriteitsvolgorde” de kern: je bepaalt dan niet alleen waar de content moet staan, maar ook of de content überhaupt in beeld komt. Bij een omgekeerd-chronologische feed kom je alles tegen als je lang genoeg scrollt, maar dat is zeker niet zo bij een “Relevant voor jou”-feed.

Dan is die feed dus een “foto van de dag” (de seconde?) selectie van de redactie. Dat je dat uitbesteedt aan een algoritme, is daarbij irrelevant.

Het Hof formuleert alleen de regels, het is aan de nationale (hier dus Franse) rechter om te bepalen of die platforms er aan voldoen. Maar dit is wel een sterke voorzet dát dit het geval gaat zijn.

Betekent dit nu dat íeder platform met een recommender zijn beperking van aansprakelijkheid kwijtraakt? Een strakke lezing zegt van wel: je gebruikt een algoritme, en dat zegt hoe en in welke prioriteit content wordt getoond. En intuïtief is dat ook passend: je bént geen neutraal doorgeefluik als je zelf rangschikt wat het beste/mooiste/interessantste is.

Dat wil tegelijkertijd niet zeggen dat je automatisch mag betalen als er iets onrechtmatigs op je site staat. Een platform met duidelijke regels en actieve moderatie handelt niet onrechtmatig door af en toe per abuis iets door te laten dat tegen de wet is.

Arnoud


Waarom mag fingerprinten eigenlijk zonder toestemming, terwijl cookies altijd mét toestemming moeten?

Photo by Meg Jenson on Unsplash

Een lezer vroeg me:

Websites en apps moeten toestemming vragen voordat ze gegevens mogen verwerken waarmee gebruikers zijn te volgen. Denk bijvoorbeeld aan cookiebanners of toestemmingsvinkjes in apps. Tegelijkertijd verstuurt je browser standaard allerlei technische informatie (zoals user agent, fonts en tijdzone) naar websites waarmee een fingerprint van het device is te maken en de gebruiker online is te volgen. Ook je besturingssysteem maakt allerlei informatie voor apps beschikbaar die dit voor tracking kunnen gebruiken. Dit gebeurt eigenlijk altijd zonder aparte toestemming. Waarom kent de wet dat onderscheid?
De toestemmingsvraag voor cookies en dergelijke gaat terug op de Telecommunicatiewet: het uitlezen of plaatsen van informatie op randapparatuur in een netwerk mag alleen met toestemming van de gebruiker. Op die toestemming is dan weer de AVG van toepassing. Tracking cookies zijn stukjes informatie (een code, soms een profiel) en die worden geplaatst op je randapparaat, dus is toestemming nodig.

Deze regel komt uit de ePrivacy-richtlijn, die in heel Europa geldt. De wet is hard en rechtlijnig, de enige uitzondering geldt voor de technisch noodzakelijke cookies, zoals het bekende cookie dat je winkelmandje beheert, of een sessiecookie voor een ingelogde gebruiker. In Nederland is daar nog een uitzondering bij gekomen, voor het doel informatie te verkrijgen over de kwaliteit of effectiviteit. Vereist daarbij is dat dit geen of geringe gevolgen heeft voor de persoonlijke levenssfeer van de betrokken abonnee of gebruiker. Dit wordt wel de Google Analytics of first-party-analytics uitzondering genoemd.

Technieken zoals browser fingerprinting op basis van die browserinformatie vallen buiten deze regel, om de simpele reden dat deze informatie niet wordt uitgelezen van het randapparatuur. De browser, een applicatie onder beheer van de eindgebruiker, stuurt die proactief en ongevraagd mee. Daarom is toestemming vragen niet perse nodig.

Natuurlijk levert zo’n fingerprint een persoonsgegeven op, want het hele punt ervan is een persoon te identificeren (in de zin van: een uniek label geven) en daar analyses op te doen. Maar dat valt onder de AVG, en die kent naast toestemming nog andere grondslagen, zoals het bekende (beruchte?) eigen gerechtvaardigd belang. Zolang je daar een beroep op kunt doen, mag je dus met fingerprints tracken zonder toestemming te hoeven vragen.

Arnoud

Duitse rechter: Google is verantwoordelijk voor onjuiste claims van AI Overviews

Photo by Wolfgang Vrede on Unsplash

Google is verantwoordelijk voor de inhoud van AI Overviews, aldus Tweakers vorige week. Het Landgericht München bepaalde dat het advertentiebedrijf zich niet kan verschuilen achter disclaimers, omdat AI Overviews eigen content zijn en niet andermans zoekresultaten.

Bij The Decoder leggen ze uit:

De AI-analyses van Google hadden twee uitgeverijen ten onrechte in verband gebracht met oplichting, abonnementsvalstrikken en dubieuze zakelijke praktijken bij bepaalde zoekopdrachten. Volgens de rechtbank vermengde de AI informatie over andere, daadwerkelijk dubieuze bedrijven met die van de eisers en legde verbanden die in geen van de gelinkte bronnen voorkwamen. De uitgevers stuurden Google een sommatiebrief, maar Google reageerde niet adequaat.
Googles verweer bij de rechter was niet verrassend: wij zijn niet aansprakelijk want alles is third-party content, wij knopen het aan elkaar en streven naar een prettige gebruikservaring. En daar is genoeg jurisprudentie over, inclusief smadelijke teksten in de snippets die op de resultatenpagina worden getoond.

Een AI Overview is alleen niet hetzelfde als een snippet. Daarvan kun je nog zeggen “dat komt zo uit de bron en dat kun je niet controleren”. Die overviews maak je zelf. Weliswaar op basis van die snippets, maar daarmee maak je het tot een eigen uiting. Uit het vonnis:

Dit begint met de inleidende bevestiging van de zoekopdracht (“Ja, Verlagshaus24 (GeraMont Verlag) staat bekend om dubieuze handelspraktijken…” of “Ja, er zijn aanwijzingen voor frauduleuze praktijken en dubieuze praktijken in verband met de uitgeverij – Verlagshaus24…”), wat qua taalgebruik al verder gaat dan de loutere presentatie van de links. Het vervolgt met de onafhankelijke thematische structurering van het antwoord, die niet wordt weergegeven of opgenomen in de daaropvolgende resultaten van websites van derden. Deze structuur bestaat uit een inleidende samenvatting, gevolgd door een overzicht van de “Kenmerken van de vermeende fraude” / “Typische fraudegevallen”, en een daaropvolgende aanbeveling voor actie onder “Wat u kunt doen” / “Wat u zou moeten doen”.

Dit alles toont een onafhankelijke, op inhoud gebaseerde verwerking van de zoekresultaten door de door de gedaagde aangeboden en in de zoekopdracht gebruikte AI aan. Op deze manier creëert de gedaagde onafhankelijke verklaringen die verder gaan dan de individuele zoekresultaten die later via links worden weergegeven. Aangezien de gedaagde zelf de kunstmatige intelligentie heeft geïntroduceerd en deze aan gebruikers aanbiedt, moet zij ook verantwoordelijk worden gehouden voor de resultaten, omdat alleen zij invloed heeft op het aanbod van de AI en de algoritmen waarmee de AI werkt.

Het helpt dan al helemaal niet als de AI zelf nog beschuldigingen erbij verzint:
Bovenal bevat het “overzicht met AI” echter verklaringen die helemaal niet in de zoekresultaten voorkomen. Geen van de verstrekte links legt een verband tussen de eisers en een “[niet gespecificeerde entiteit]” of beweert dat er sprake is van frequente naamswijzigingen tussen “[niet gespecificeerde entiteit]”. Dit zijn verklaringen van de beklaagde zelf en gaan dus verder dan de loutere presentatie van de zoekresultaten.
Maar ook zonder dat laatste kun je Google dus wel degelijk aanspreken op het gegeven dat er onwaarheden in die samenvattingen staan, aangenomen dat jij daar schade door lijdt.

Google mág zich verweren door bijvoorbeeld te laten zien dat “iedereen” dat zegt, of dat ze redelijkerwijs mochten vertrouwen op de juistheid. Maar dat vergt een inhoudelijke analyse, die verder moet gaan dan enkel “dit stond op pagina X”.

Arnoud


VS blokkeert Anthropic Claude Fable 5 en Mythos 5 vanwege zorgen jailbreak

Anthropic heeft Claude Mythos 5 en spin-off Fable 5 wereldwijd offline gehaald vanwege een blokkade door de Amerikaanse overheid. Dat meldde Tweakers zaterdag. Zo voelen we eens een keer met z’n allen wat dat nou is, afhankelijk zijn van de nukken van een buitenlandse regering.

In een verklaring legt het AI-bedrijf uit:

The letter did not provide specific details of its national security concern. Our understanding is that the government believes it has become aware of a method of bypassing, or “jailbreaking” Fable 5. We reviewed a demonstration of this specific technique being used to identify a small number of previously known, minor vulnerabilities. These vulnerabilities all appear relatively simple, and we have found that other publicly-available models are able to discover them as well without requiring a bypass.
Het eerder zwaar gehypete model Mythos zou zó krachtig zijn dat het iedereen de moeder kon hacken, en daarom werd het in afgezwakte versie op de markt gebracht als het model Fable. (Een fabel is dus een mythe met vangrails.) Slechts een zeer beperkt groepje organisaties mocht echt met Mythos werken.

De CEO van Amazon – investeerder in Anthropic – liet vrijdagavond echter de minister van financiën Scott Bessent zo hard schrikken dat er meteen een exportrestrictie op Mythos en Fable werd gezet. Of iets formeler: Amazon, als defensie-toeleverancier, handelde onder haar wettelijke plicht om mogelijke risico’s voor de nationale veiligheid te melden bij de autoriteiten.

Waarom precies is niet duidelijk, net zo min als waar die restrictie juridisch op gebaseerd is. Vermoedelijk gaat het om de U.S. Export Administration Regulations (EAR, 15 CFR § 772.1), omdat het van de Commerce Secretary Howard Lutnick afkomstig is en die daarover gaat. Deze wet biedt daarbij ook de mogelijkheid om te verbieden dat buitenlanders in de VS toegang krijgen tot de technologie. En ja, dat raakt dus ook de werknemers van Anthropic zelf.

Omdat uitsluiten van toegang op nationaliteit niet 100% effectief is, heeft Anthropic er voor gekozen om de modellen geheel offline te halen. Dat geeft toevalligerwijs ook de meeste reuring, want reken maar dat iedereen dit model wil hebben als het straks weer online komt.

Voor mij is het mooie aan dit incident vooral dat het nu brééd invoelbaar is, die afhankelijkheid van US Big Tech. Het bleef altijd zo abstract. Meneer Breton mag de VS niet in. Diverse ambtenaren hun mailadres ligt bij het Amerikaanse Congres. Iemand zijn Onedrive werd geblokkeerd zonder reden. De ICC aanklager kan niet meer in Office. Het is allemaal net te ver weg. Dus ik hoop dat het een accelerator is in de discussie.

Arnoud

Laten we het opheffen van domeinnamen gewoon eens verbieden

Photo by JanBaby on Pixabay

Cybercriminelen kunnen heel eenvoudig klantgegevens van bewindvoerders buitmaken, aldus RTL Nieuws maandag. Daardoor kunnen persoonsgegevens van mensen met financiële problemen, een groep die extra kwetsbaar is voor fraude en uitbuiting, in verkeerde handen vallen. Het gevaar schuilt in slecht beveiligde oude e-mailadressen.

De aanleiding voor het onderzoek was het Odido-datalek, waarbij ethisch Hacker Wesley Neelen zag dat “veel mensen het e-mailadres van hun bewindvoerder gebruiken”. Niet raar als je onder bewind staat. En inderdaad een groep die extra kwetsbaar is voor criminelen die ze “snel extra geld verdienen” voorhouden.

Het echte probleem is echter diepen, zoals Neelen toelicht:

Deze mailadressen waren alleen niet meer in gebruik, en met een druk op de knop kon hij de website en bijbehorende mailbox registreren en overnemen: “Technisch gezien is het heel makkelijk. Ik stond ervan te kijken dat er nog zo veel e-mails binnenkwamen terwijl de inbox al een tijd niet meer in gebruik is.”
Dit probleem is an sich niet nieuw; elke paar jaar zie ik wel een nieuwsbericht of onderzoek dat gevoelige mails kunnen worden onderschept als je een oud domein van [organisatie X|bedrijven in branche Y|overheid Z] registreert en een catchall mailadres inricht. De impact is natuurlijk wel groot als dit écht een malafide partij is.

De onderliggende reden waar we het écht over moeten hebben, is de gedachte dat je oude domeinnamen opheft. Waarom? Ik citeer weer even RTL:

Veel bewindvoerders zijn de afgelopen jaren gefuseerd of overgenomen door andere organisaties. De bewindvoerder moet zijn eigen website en e-mailbox, zoals @bewindvoerder .nl, beveiligd afsluiten om misbruik te voorkomen. Dat kost ongeveer tien euro per jaar. Veel bewindvoerders betalen die kosten niet en laten de domeinnaam van hun website verlopen.
Dat “beveiligd afsluiten” wil zoveel zeggen als de domeinnaam actief houden maar zorgen dat alle mails teruggestuurd worden met een autoreply of een technische foutmelding. Dit is op zich een eenmalige moeite, en dat tientje per jaar is vooral de administratieve overhead van de betrokken partijen.

Misschien wordt het tijd voor een nieuwe AVG-meme: domeinnamen opheffen mag niet van de AVG, want het veroorzaakt datalekken wanneer (niet als) ze door een ander worden geregistreerd. En de kostenbatenanalyse valt zó duidelijk in het voordeel van “geregistreerd houden” uit, dat ik geen tegenargument meer weet.

Arnoud