Is het strafbaar om je kwetsbare router uit 2016 te blijven gebruiken?

Een lezer vroeg me:

Naar aanleiding van de recente besmetting van oudere D-Link routers vroeg ik me af: is het blijven gebruiken van een besmet apparaat, waarmee bijvoorbeeld ddos-aanvallen worden uitgevoerd waar de eigenaar geen last van heeft, strafbaar? Ben je verplicht om bij een vastgestelde besmetting actie te ondernemen?
Die oudere D-Link routers blijken kwetsbaar voor de Mirai-botnetsoftware, en omdat hiervoor geen updates meer beschikbaar komen (al sinds 2016) is het een kwestie van tijd totdat ze besmet raken. Er is dus weinig aan te doen behalve je router vervangen, en dat is een lastige want voor de consument-gebruiker lijkt het ding nog prima te werken.

Er is althans op papier een mogelijkheid om het strafbaar te noemen dat je met zo’n apparaat door blijft werken. Art. 350b Strafrecht bepaalt namelijk in lid 2:

Hij aan wiens schuld te wijten is dat gegevens wederrechtelijk ter beschikking gesteld of verspreid worden die zijn bestemd om schade aan te richten in een geautomatiseerd werk, wordt gestraft met gevangenisstraf of hechtenis van ten hoogste een maand of geldboete van de tweede categorie.
Malware zoals Mirai verspreidt zichzelf en heeft als doel schade aan te richten (door ddos-aanvallen, waar die router dan aan meedoet), dus dat valt onder het begrip ‘gegevens’ uit dit wetsartikel. De vraag is dan dus: heb je juridisch gezien “schuld” aan dat verspreiden als je een niet meer te updaten router aan laat staan, wetende dat Mirai actief zoekt naar (onder meer) dit type apparaat?

De term “schuld” is een trapje lager dan “opzet” (met daartussen de “voorwaardelijke opzet”). Kort door de bocht is de vraag of je dit risico redelijkerwijs had kunnen voorzien en het desondanks voor lief hebt genomen. Weet een gemiddeld gebruiker dat zijn D-Link router niet meer wordt bijgewerkt sinds 2016?

Daar komt bij: wat kon je redelijkerwijs doen om het gevaar af te wenden? De enige optie lijkt te zijn, de router vervangen. Voor 50 euro heb je al een prima router voor thuis, maar ik geef toe dat lang niet iedereen zo even 50 euro over heeft voor een nieuw apparaatje (dat is een modaal weekbudget boodschappen) als de oude het nog doet, nog los van de tijd (en ict-kennis) om zo je netwerk opnieuw in te richten.

En dat moet je dan tegenover de impact stellen: het is niet zo dat jóuw router wereldwijd enorme schade aanricht, je bent een klein deeltje van een enorm netwerk. Cynisch gezegd maakt het dan weinig uit dat enkel en specifiek jij je router vervangt, die aanval komt er toch wel want de totale massa aan geïnfecteerde systemen is enorm. Maatschappelijk is het gewenst dat iedereen die apparaten vervangt, maar daar is dus geen juridische prikkel voor.

Arnoud
Man die persoonsgegevens stal uit GGD-coronasysteem veroordeeld door rechtbank

De rechtbank in Utrecht heeft een 23-jarige Rotterdammer veroordeeld voor de diefstal van persoonsgegevens uit het coronasysteem van de GGD in 2020. Dat meldde Tweakers vorige week. Het is een vervolg op een ontdekking uit januari vorig jaar, toen grootschalig bleek te worden gehandeld in GGD-gegevens uit deze systemen. Er werden toen ook twee mensen aangehouden, waarvan er nu dus een veroordeeld wordt voor computervredebreuk met datadiefstal. Dat is in zoverre opmerkelijk omdat deze meneer wel degelijk in het betreffende systeem mocht zijn.

De kern van hoe dit kon gebeuren haal ik uit dit stukje proces-verbaal:

Op 7 januari 2021 was ik met medeverdachte en toenmalig GGD-collega [medeverdachte] in [plaats] . Hij was aan het werk. Ik zat samen met [medeverdachte] op de bank en hij zat achter de laptop. Hij kwam erachter dat de persoonsgegevens van iedereen met een coronatest-afspraak konden worden geraadpleegd. Wij waren onder de indruk. [medeverdachte] heeft de persoonsgegevens van BN’ers opgezocht, vastgelegd en deze aan mij doorgestuurd.
Een zeer gebrekkige beveiliging dus. De gegevens werden in appgroepen gedeeld, hoewel ik niets lees over het verhandelen daarvan. Maar dat maakt voor de strafbaarheid op zich niet uit. We hebben het delict computervredebreuk – binnendringen waar je niet mag zijn – en een verzwarende omstandigheid is het downloaden of overnemen van gegevens.

Maar wat het dus is met dat ‘binnendringen’, je moet dan wel ergens gaan waar je niet mocht komen. En deze verdachte mócht inloggen in het systeem en die gegevens opzoeken. Dat kon door een gebrekkige (veel te grofmazige) autorisatie, maar hij heeft op zich geen rare dingen gedaan. Het sluit aan bij een zaak uit 2019, waar ook het vér buiten het gewone werk gaan tot strafbaar binnendringen leidde:

De rechtbank is daarom van oordeel dat verdachte bij de niet werk gerelateerde bevragingen de grenzen van zijn autorisatie ver te buiten is gegaan. Die autorisatie was verdachte immers juist uitsluitend ter beschikking gesteld met betrekking tot de uitoefening van zijn werk binnen de politie. … Door zijn inloggegevens te gebruiken voor doeleinden die ver buiten de grenzen van zijn autorisatie vallen, heeft verdachte onbevoegd gebruik gemaakt van de servers van de politie. Naar het oordeel van de rechtbank is verdachte daarmee opzettelijk en wederrechtelijk binnengedrongen in een geautomatiseerd werk (…)
In deze zaak motiveert de rechtbank het beperkt:
door het inloggen met een onrechtmatig gebruikt account en/of wachtwoord, althans met een ander doel dan waarvoor hem dat account en/of wachtwoord ter beschikking stond en waarvoor hem die toegang was toegestaan
Dit voelt voor mij wat kort door de bocht. Niet ieder “ander doel” is direct computervredebreuk.

Wat betreft de recente discussie over “geautomatiseerd werk”, dat gaat hier goed, de tenlastelegging vermeldt “computersyste(e)m(en) en/of server(s) van de GGD (het zogenaamde CoronIT-systeem)”. Dus door in te loggen op je account en persoonsgegevens op te zoeken die je absoluut niet hoorde op te zoeken, dring je ongeautoriseerd binnen in de hardware van de GGD.

Arnoud

Tesla eist dat beelden van aangereden kinderpoppen worden verwijderd

Tesla eist dat een belangenorganisatie video’s verwijdert waarin auto’s van de fabrikant over etalagepoppen van kinderen rijden. Dat meldde Nu.nl op gezag van The Washington Post donderdag. In die video’s van The Dawn Project zag de nieuwste software van Tesla’s Full Self-Driving-functie meerdere keren een pop ter grootte van een kind over het hoofd. Dat gaf nogal wat ophef, en al snel doken berichten op dat de FSD niet aan zou staan en dat de groep vooringenomen tegen het bedrijf zou zijn.
De test is afkomstig van organisatie The Dawn Project, dat volgens haar site zich zorgen maakt om onveilige software in apparaten zoals auto’s. Directeur Dan O’Dowd vermeldt echter in zijn Twitterbio expliciet Tesla’s FSD te willen verbannen, dus dat komt dan toch wat gekleurd over.

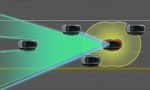
Dan de test. De kern van de video is dat men een pad afbakende met pilonnen en daar midden op de weg een dummy ter grootte van een kind neerzette. De Tesla leek niet of nauwelijks te remmen en rijdt met volle snelheid over de dummy heen. De kritiek was niet mals: we zien bijvoorbeeld dat de mens op de bestuurdersstoel het stuur loslaat, iets dat volgens de algemene voorwaarden niet is toegestaan en leidt tot waarschuwingen. Ook zouden de pilonnen de optie tot uitwijken hebben beperkt.

De kritiek gaf aanleiding tot nieuwe video’s, onder meer deze, waar men op een echte straat zonder pilonnen rijdt, de handen op het stuur blijven en de auto op zich er omheen kon. Desondanks wederom dikke boem. Het scherm laat zien wat het systeem detecteert maar er is geen mannequin of kind te zien. Ook dit gaf weer de nodige kritiek op de wijze van uitvoering.

De video’s en rumoer er omheen gaven Elon “free speech absolutist” Musk aanleiding om een rechtszaak aan te kondigen wegens laster. En ja, juridisch is er een verhaal te maken dat het onrechtmatig is (oneerlijke reclame, zo je wil) een video te publiceren met een onjuiste voorstelling van zaken die extreem gevaar suggereert. Er zijn bedrijven failliet gegaan om zulke dingen.

De vraag is dan wel: wie moet wat bewijzen. Bij een smaad- of lasterclaim moet in de VS de belasterde bewijzen dat de uiting in de feiten onjuist is (opinie is nooit laster of smaad, in hun systeem). Dat komt dus al snel neer op “hoe werkt FSD dan wel”, en dat zal al snel betekenen dat Dawn Project in discovery inzage kan eisen in de documentatie van dat systeem. Zo werkt het in de VS namelijk, alle relevante bewijsstukken moet je aan de wederpartij geven als deel van de procedure. En dat betekent dus dat de wereld mee mag lezen hoe FSD werkt, wat nog interessant kan zijn.

Arnoud

Hof vindt website geen geautomatiseerd werk en spreekt verdachte vrij

Een man uit Tiel die voor het inbreken op de website van een Haagse huisartsenpost werd veroordeeld tot een gevangenisstraf van twee maanden, waarvan één maand voorwaardelijk, is in hoger beroep vrijgesproken, las ik bij Security.nl. Dit omdat een website volgens het gerechtshof Den Haag niet als geautomatiseerd werk kan worden aangemerkt. Is dat een pietluttig zoeken naar spijkers op laag water of zit hier meer achter?

Eerst een organisatie hacken, en vervolgens voor veel geld aanbieden om het ‘lek’ te dichten. Dat was volgens het OM het business model van de 29-jarige man uit Tiel. Hem werd computervredebreuk ten laste gelegd, het OM kon zijn beroep op “white hat hacken” niet serieus nemen. Het was een mooie casus om eens te bepalen wat er wel en niet kan als je tegen lekken aanloopt en het je werk is die te dichten.

Die kans is gemist, want na een veroordeling in eerste instantie ging de man in hoger beroep. En daar werd hij vrijgesproken vanwege de semantische discussie dat een website geen “geautomatiseerd werk” is zoals de wet dat bedoelt, namelijk “een inrichting die bestemd is om langs elektronische weg gegevens op te slaan, te verwerken en over te dragen”. In 2013 hadden we nog een discussie over die term ‘inrichting’, dat mag best een samenstel van fysieke dingen zijn maar er moeten wel fysieke ding(en) gehackt zijn, uiteindelijk. (Ook de tegenwoordige definitie, die nog niet gold ten tijde van dit feit, vereist een of meer stukken hardware.)

In 2020 deed ditzelfde Hof ook zoiets, toen het ging om het hacken van een Facebook-account: “Een account op Facebook bestaat feitelijk slechts uit een samenstel van gegevens en heeft daarmee geen fysieke vorm. ” Het OM was daar destijds op voorbereid, door subsidiair “de server achter het account” op te nemen als voorwerp van hack, maar dat mocht dan ook weer niet:

Dat geldt eveneens ten aanzien van het tweede en derde gedachtestreepje, aangezien de webserver en/of het netwerk en/of de computer(s)(systemen) achter het Facebook-account waarop de verdachte trachtte in te loggen niet toebehoren aan [slachtoffer 2]. Het tweede en het derde gedachtestreepje uit de tenlastelegging kunnen naar het oordeel van het hof daarom evenmin wettig en overtuigend bewezen worden verklaard.
Nou weet ik dat men in het strafrecht van de precieze is, en het is inderdaad fout om te zeggen dat er bij Jansen is ingebroken als men bij een pand in eigendom Pietersen naar binnen ging. Maar ik snap in deze situatie niet welk belang het Hof probeert te beschermen. Had in die Facebook-zaak Meta als mede-slachtoffer moeten zijn opgevoerd? Dat voelt raar: als Jansen de huurder was van dat pand van Pietersen, dan is “inbreken bij Jansen” toch gewoon juist?

Een jaar later kwam de Hoge Raad met een arrest over ddos-aanvallen, die ook alleen op geautomatiseerde werken kunnen worden uitgevoerd. Daar was in de tenlastelegging alleen opgenomen dat “gegevens toegezonden naar de website “[internetsite 2]” waren, wat kennelijk genoeg was:

Het hof heeft vastgesteld dat de verdachte via de website ‘[internetsite 1]’ zestien Distributed Denial of Service-aanvallen (hierna: DDoS-aanvallen) heeft laten uitvoeren op de website ‘[internetsite 2]’, en dat de toegang tot de website ‘[internetsite 2]’ door deze aanvallen daadwerkelijk (tijdelijk) belemmerd is geweest. Op grond hiervan heeft het hof bewezenverklaard dat de verdachte de toegang tot en/of het gebruik van een geautomatiseerd werk heeft belemmerd. In het licht van de onder 2.5 en 2.6 weergegeven wetsgeschiedenis en gelet op wat hiervoor onder 2.7 is vooropgesteld, geeft dit oordeel niet blijk van een onjuiste rechtsopvatting.
De HR lijkt dus “website” zo te lezen dat “onderliggende serverhardware en netwerkinfrastructuur” er gewoon bij hoort, en heeft er geen moeite mee dat de website-eigenaar een andere entiteit is dan de eigenaar of exploitant van die hardware. Het belang van de strafbaarheid zit hem erin dat die website offline was, of hier dat de verdachte is gegaan waar hij niet mocht zijn. Niet of er een complete lijst bijgevoegd is van de eigenaren van alle componenten.

Dus nee, ik zie niet hoe het Hof in enige redelijkheid tot deze conclusie kan komen.

Arnoud

Man krijgt drie jaar cel voor grootschalige datahandel

Een 35-jarige man uit Heerenveen is dinsdag veroordeeld tot drie jaar cel, las ik bij Nu.nl. Hij verkocht op internet lijsten met niet openbaar beschikbare persoonsgegevens, die door criminelen misbruikt konden worden voor verschillende vormen van fraude. Bij de strafmaat zit ook hennepbezit en witwassen van 70k, maar toch: dat zie je niet vaak, persoonsgegevenshandel.

Het vonnis bevat voor mij weer een leuke hoeveelheid verbalisantenproza, ditmaal gespekt met cybercrimejargon:

Ik, verbalisant, opende de map ‘ [naam 2] ’ en opende het bestand messages.html met een internetbrowser. Ik zag een export van Telegramgesprekken tussen de accounts [naam 2] en [naam 7]. … Tijdens een gesprek op 6 september 2020 om 16:44 uur zag ik dat [naam 7] aan [naam 2] vroeg of deze nog ’20k nl’ had, [naam 2] reageerde hierop met ‘sws’.
Verbalisant was ambtshalve bekend met het feit dat “20k nl” betekent “Heb jij wellicht een tekstbestand met telefoonnummers van 20.000 Nederlanders”. Dat werd verstrekt in ruil voor betaling met een barkie bol (een meier als Bol.com cadeaubon). Later bleek verdachte ook te handelen in ‘leads’, hier kennelijk bankgegevens van orra (ING) klanten, die na gooien van btc ook daadwerkelijk werden verstrekt.

Na de arrestatie werd de laptop van verdachte doorzocht en werd een verzameling gegevens aangetroffen van malware-data:

Deze verzameling bevat gegevens uit de periode van januari 2021 tot en met maart 2021, is samengesteld op 10 april 2021 en omvat gegevens van ruim 6700 geïnfecteerde computersystemen. De verzamelde gegevens betreffen veelal gebruikersnamen en wachtwoorden voor verschillende internet websites en platformen als ook “autofill” waardes en cookies uit de webbrowser en in enkele gevallen ook bestanden afkomstig van het bureaublad van de geïnfecteerde computers. Per geïnfecteerd computersysteem kan het aantal buitgemaakte wachtwoorden oplopen tot enkele tientallen. Dat geeft deze verzameling een potentieel toegang tot meer dan 100.000 online accounts.
Dit is strafbaar onder artikel 234 Strafrecht:
Hij die stoffen, voorwerpen of gegevens vervaardigt, ontvangt, zich verschaft, verkoopt, overdraagt, verwerft, vervoert, invoert, uitvoert, verspreidt, anderszins ter beschikking stelt of voorhanden heeft waarvan hij weet dat zij bestemd zijn tot het plegen van [oplichting, afpersing of verduistering] voor zover deze feiten betrekking hebben op de verkrijging van een niet-contant betaalinstrument, wordt gestraft met gevangenisstraf van ten hoogste vier jaar of geldboete van de vierde categorie.
Tevens werd diverse keren het misdrijf witwassen gepleegd, door het omzetten van de aldus verkregen cadeaubonnen naar Euro’s en leguanen (ik dacht eerst nft’s maar het ging om levende reptielen). En daarnaast dus 334 gram hennep, alles bij elkaar goed voor vier jaar cel.

Arnoud

Mag ik als securitytester phishingmails versturen met andermans logo?

mohamedhassan / Pixabay

Een lezer vroeg me:

Ik ben security consultant en deel van mijn werk is het organiseren van phishing tests bij organisaties. Daarvoor moet ik natuurlijk logo’s en huisstijlen van bekende dienstverleners (zoals Microsoft of Apple, maar ook Nederlandse bedrijven zoals salarisadministrateurs) gebruiken om de testmails en nepsites echt te laten lijken. Nu maakt een klant zich zorgen dat dit merkinbreuk op zou kunnen leveren. Heeft die een punt?
Gebruik van andermans merk om naar producten of diensten te verwijzen die niet van de merkhouder zijn, is in principe merkinbreuk als je het formeel bekijkt. En dat is hier het hele punt, je wilt nu juist verwarring creëren bij mensen over de afzender/eigenaar van die site zodat ze in je phish-truc trappen. Het merkenrecht kent geen expliciete uitzondering zoals fair use in het (Amerikaanse) auteursrecht.

Daar staat tegenover dat merken bedoeld zijn om producten of diensten mee te onderscheiden. Dat doe je niet met zo’n test. Je bent niet je eigen producten aan het verkopen als zijnde Microsoft Authentic of de laatste AFAS vakantiedagen-app of zo. En als je niets verkoopt, of je eigen bedrijf mooier laat lijken door die merken, dan pleeg je per definitie geen merkinbreuk.

Voor mij geeft de doorslag dat je het merk wel móet gebruiken voor een goede test, je kunt geen tests doen als het er niet een beetje realistisch uitziet. Dat is maatschappelijk aanvaard en ook echt nodig om mensen op te voeden / alert te houden. Dat zie ik als een zwaarwegend en wat de merkenwet een “eerlijk” gebruik noemt, en dan kom je in deze categorie (art. 2.23 lid 1 sub c BVIE):

[Gebruik van] het merk met het oog op de identificatie van of de verwijzing naar waren of diensten als die van de houder van dat merk, in het bijzonder indien het gebruik van dat merk noodzakelijk is om de bestemming van een waar of dienst aan te duiden, met name als accessoire of onderdeel; één en ander voor zover het gebruik door de derde plaatsvindt volgens de eerlijke gebruiken in nijverheid en handel.
Dit artikel is normaal bedoeld voor mensen die bijvoorbeeld accessoires verkopen (“past in alle Miele-stofzuigers”) of anderszins naar de merkhouder willen vermijden (“wij gebruiken Google Analytics”). Dat doe je hier eigenlijk niet, want je verwijst naar een phishingsite. Maar je kunt ook zeggen dat je juist wél naar die merkhouders verwijst, met dus in het achterhoofd dat dat nodig is om mensen phishings te leren herkennen.

Ik zou dus zeggen; dit kan, maar vermijd zo veel mogelijk in openbare materialen deze logo’s, of maak ze dan klein en alleen voor de herkenning “oh ja phishing mails van Microsoft”. Ga zeker niet adverteren met “Wij testen op phishing met onder meer nep-loginsites van Google of AFAS, zie screenshots”.

Voor deze klant is dit waarschijnlijk wat weinig zorg. Je kunt dan alleen nog aanbieden dat je de klant zult vrijwaren van claims mochten deze merkhouders zich werkelijk melden bij de klant met een rekening voor merkinbreuk. Die situatie lijkt mij namelijk nogal onwaarschijnlijk – sowieso is de kans klein dat zo’n claim er komt, en als die er komt dan komt die toch al bij jou want jij bent degene die de phishingsite beheert.

Arnoud


Rechter beveelt politie in te loggen op WhatsApp-account overleden slachtoffer

Pexels / Pixabay

De rechter-commissaris in Den Haag heeft de politie bevolen om in te loggen op het WhatsApp- en Google-account van een overleden slachtoffer en zo de WhatsApp-communicatie en Google Takeout veilig te stellen voor zover die gegevens relevant zijn voor het onderzoek. Dat las ik bij Security.nl. Opmerkelijk, want de wet voorziet niet in een specifieke bevoegdheid hiervoor maar gezien de jurisprudentie zou het moeten kunnen.

Het slachtoffer is vermoedelijk door een misdrijf om het leven gekomen, en de politie had het vermoeden dat de WhatsApp- en Google Takeout communicatie relevant bewijs kon geven. Deze uit de telefoon van het slachtoffer halen lukte niet, omdat de telefoons onvindbaar waren. Een vordering bij WhatsApp-moederbedrijf Meta heeft geen zin vanwege de e2e encryptie, en Google zou volgens de officier makkelijk twee jaar over een rechtshulpverzoek doen en het dan waarschijnlijk afwijzen.

Blijft over de optie van de backup terugzetten. Daarvoor is technisch nodig dat je de sim van de verdwenen telefoon dupliceert (de provider kan dit), deze in een nieuwe telefoon plaatst en dan het WhatsApp-account herstelt. Alle backupdata wordt dan teruggezet, en daarna kun je deze lezen vanaf je nieuwe telefoon. Alleen, nergens in de wet is geregeld dat opsporingsambtenaren dit mogen doen. Je zou het zelfs een vorm van hacken kunnen noemen, binnendringen in andermans account bij WhatsApp immers.

De rechter-commissaris ziet in deze specifieke vorm van binnendringen weinig crimineels:

Het betreft stappen die een gebruiker zelf ook kan of zelfs moet zetten op het moment dat deze geen toegang meer heeft tot een account. Het terugzetten van een back-up (zoals bij WhatsApp) kan als een gebruikelijke handeling worden beschouwd, een back-up is immers bedoeld voor de situatie waarin er onverhoopt geen toegang meer tot de gegevens bestaat. Ook het moeten invoeren van bepaalde codes of het invullen van beveiligingsvragen om toegang te verkrijgen tot een account (zoals bij Google) is niet ongebruikelijk. … Het aanvragen van een duplicaat simkaart en het afvangen van een verificatiecode gebeurt niet alleen met toestemming van de nabestaande, maar valt naar het oordeel van de rechter-commissaris ook binnen de rechtmatige uitoefening van de politietaak gelet op artikel 3 van de Politiewet en de artikelen 141 en 142 Sv.
Het helpt natuurlijk zeer dat die nabestaande van het slachtoffer ook wilde wat er was gebeurd, en dus toestemming wilde geven. Of dat juridisch genoeg is om het binnendringen rechtmatig te maken, kun je over twisten: een nabestaande kan ook niet per definitie toestemming geven om een garagebox van de overledene open te breken. Maar de rechter-commissaris gebruikt het hier als een van de argumenten die maken waarom het binnendringen door de politie rechtmatig is.

Natuurlijk krijg je na deze actie toegang tot alle logs van alle chats, maar de vordering was beperkt tot bepaalde gesprekken in de elf dagen tot het overlijden. De overige data mag dus niet worden gebruikt.

Arnoud

OM: vorig jaar bijna 15.000 gevallen van cybercrime geregistreerd

Vorig jaar heeft de politie bijna 15.000 gevallen van cybercrime geregistreerd, een stijging van 33 procent ten opzichte van 2020. Dat meldde Security.nl vorige week. Dit aantal staat in schril contrast met het aantal veroordelingen: drie-en-dertig. Wel meer dan 25 in 2020, maar toch. De jaarcijfers van het OM over 2021 zijn wel heel inzichtelijk.
“Cybercrime is moeilijk op te sporen en vraagt om veel kennis en specialisten die zich voortdurend blijven ontwikkelen om hackers bij te blijven.” Dat is zeker waar, en verklaart voor een groot deel het gebrek aan veroordelingen. Dat, en het feit dat veel daders zich in het buitenland bevinden of dat opsporing eindigt bij een IP-adres in een ver buitenland.

Veel vormen van online criminaliteit betreffen eigenlijk gewoon fraude en oplichting, en dan toevallig via internet. Dit is vaak een discussie bij de term cybercrime: wanneer is iets nou écht cyber, echt internet? Oplichting via Marktplaats vind ik daar niet bij horen. Ransomware wel, ook volgens het OM:

Maar ook vormen van echte cybercrime, zoals hacken, DDoS- of ransomwareaanvallen namen volgens de politieregistratie in 2021 verder toe. Nadat het aantal bij de politie bekende gevallen van cybercrime in 2020 met maar liefst 132 procent was toegenomen, steeg het aantal in 2021 verder met 33 procent tot 14.900 gevallen.
Het OM stipt daarbij trouwens nog een verklaring aan voor het lage aantal verdachten: op internet kan een verdachte veel meer misdrijven tegelijk begaan, dus daar komen dan ook veel meer meldingen van.

Arnoud

Wat kan ik doen als slachtoffer van een datalek?

Een lezer vroeg me:

De verhuurder van mijn woning heeft mij laatst gewaarschuwd voor een datalek. Er had een cyberaanval plaatsgevonden op het bedrijf waar mijn verhuurder huurdergegevens registreert. Uit forensisch onderzoek is gebleken dat bij de cyberaanval data zoals persoonsgegevens zijn gekopieerd of onttrokken. Het gaat mogelijk om naam, e-mailadres, telefoonnummer, adresgegevens en bankrekeningnummer. Ik vraag mij af wat ik als slachtoffer hier tegen kan doen?
Het juridisch juiste maar praktisch heel frustrerende antwoord is dat je zorgvuldig bijhoudt welke schade je lijdt door dit datalek, en vervolgens de verhuurder daar aansprakelijk voor stelt.

Ik formuleer het met opzet zo omdat het voor mij een nogal schrijnend punt is dat er zo veel plekken zijn waar persoonsgegevens grootschalig worden opgeslagen (vaak zonder echte noodzaak) en vervolgens vanwege slechte beveiliging komen bloot te liggen. Waarna het slachtoffer weinig anders kan doen dan afwachten tot daar misbruik van wordt gemaakt.

Natuurlijk staat de wet je ook toe om preventieve maatregelen te nemen, als die redelijk zijn om de schade te voorkomen. Maar dat is een beetje lastig hier. Een nieuwe bankrekening nemen is nogal wat, en tegen welk concreet gevaar is dat een preventieve maatregel? Een nieuw e-mailadres voorkomt spam of gerichte phishing van criminelen die alleen het oude kennen. Maar welke financiële schade kun je daar aan koppelen?

Tegelijk moet ik daar tegenover zetten dat er heel vaak niet daadwerkelijk zich meetbare schade voordoet. Ook daarom is het lastig om kwantitatieve uitspraken te doen over wat de schade moet kosten, of welke concrete maatregelen je kunt nemen.

Een cyberverzekering nemen is bijvoorbeeld een veel geopperde mogelijkheid, hoewel je dat natuurlijk moet doen vóór de datadiefstal. Een monitoringdienst die dagelijks het dark web afsurft of je daar verhandeld wordt, het kan maar voelt een tikje overdreven. Vandaar dat ik steeds uitkom bij “afwachten maar” en ongericht “goed opletten”.

Arnoud

Dit is dus niét hoe je reageert als mensen je als gratis leverancier zien met je open source

Gisteren blogde ik over een OSS developer die de vraag van een gebruiker kreeg “graag binnen 24 uur hoe uw bedrijf is ingericht op het afdekken van risico’s rondom de enorme log4j bug”. Dat is een typische grootzakelijke manier van doen, die verder met de realiteit niets te maken heeft. Kan gebeuren, je stuurt een “haha no sla okthxbye” mailtje of en klaar. In de comments werd ik getipt over ene meneer Marak die anders reageerde: hij saboteerde zijn eigen code, waar vele vele mensen en projecten door gedupeerd werden.

Marak is ontwikkelaar van een uitbreiding op het bekende node.js framework voor Javascript. Zijn module colors zorgt voor mooie stijling van de beheersomgeving. Verder weinig opmerkelijk, alleen bleek dat recent een toevoeging te hebben gekregen die zorgt voor een oneindige lus, waardoor je hele systeem niet meer werkte als je deze module automatisch liet updaten. Wat iedereen en z’n moeder doet, dus dat gaf de nodige ergernis.

Een foutje? Nee, zeker weten niet. Allereerst niet omdat het een losse nieuwe regel was, met ook nog eens “for i = 666; i < infinity” er in, en dat getal heeft natuurlijk een negatieve betekenis. En ten tweede omdat Marak eerder al boos was dat bedrijven zijn code gebruiken zonder hem financieel te steunen. Wat zijn goed recht is, daar niet van, maar dan volautomatisch je code saboteren, dat kun je niet maken.

Of was het dom van al die mensen, hadden ze maar de code moeten controleren en niet automatisch updaten? Dat vind ik te makkelijk. Natuurlijk hoor je niet zomaar willekeurige code van internet te halen en in productie te nemen, maar dit is een project dat al enige tijd bestaat, goed aangeschreven staat en daarom vertrouwd wordt. Dan wek je bepaalde verwachtingen – en dat gaat boven je opensourcelicentie waarin “als het breekt, mag je de stukjes houden” staat als beperking van aansprakelijkheid.

(Voor de juristen: dit lijkt mij zo’n geval  van opzet of grove nalatigheid waarbij je beperking van aansprakelijkheid niet geldt.)

Regelmatig zie ik dan de opvatting “het is mijn code, ik doe wat ik wil en ik heb geen contract met die mensen dus ik ben niets verplicht”. Dat is dus te kort door de bocht. Door op een bepaalde manier te handelen, schep je verwachtingen. Als jij die verwachtingen regelmatig waar maakt, ontstaat een patroon waar mensen op mogen vertrouwen. Dat kun je niet eenzijdig doorbreken, zeker niet op zo’n lompe en schadebrengende manier. Dat noemen we in Nederland gewoon onrechtmatig, dat kun je niet maken.

Arnoud