Duitsland wil flitswaarschuwingsapps geheel verbieden, kan dat?

Photo by Sean D on Unsplash

De Duitse deelstaten pleiten voor een algeheel verbod van flitsmeldingenapps, zo meldde Der Spiegel onlangs. Momenteel is alleen gebruik in de auto verboden, maar dat is lastig te constateren door Der Politizei. Frankrijk heeft al zo’n verbod, maar Nederland laat dergelijke apps vrij. Hoe zit dat juridisch?

Duitsland heeft het zichzelf wat ingewikkeld gemaakt door niet het bezit van de apps te verbieden, maar enkel het gebruiken of “gebruiksklaar voorhanden hebben”. Zeg maar, de agent ziet dat Waze of Flitsmeister open staat op je telefoon bij de staandehouding. Dat is natuurlijk triviaal te vermijden.

In Frankrijk is het verbod strenger: de optie tot tonen van snelheidscamera’s of flitsers moet geheel uit staan, en de grote aanbieders zoals Google schakelen die informatie dan ook uit zodra je Franse data- of wifi-netwerken gebruikt. Dus ook als je snel wisselt naar een andere app, kan la police je beboeten.

Juridisch is de handhaafbaarheid van zo’n verbod nog onduidelijk. In de kern is het een inperking op de informatievrijheid: het mogen vertellen waar snelheidscontrole’s of flitspalen staan is immers gewoon een verspreiding van feiten aan het publiek.

De informatievrijheid inperken mag, mits voor een legitieme reden en “nationale veiligheid” en “voorkomen van strafbare feiten” zijn daar voorbeelden van. Ik zie wel hoe flitswaarschuwingen de effectiviteit van controles hinderen, want als je weet waar ze staan weet je ook waar ze niet staan en daar kun je dan gas op de plank geven.

Die inperking vereist wel een wettelijke regeling (zoals een strafrechtelijk verbod). Bovendien moet die wet noodzakelijk zijn voor het beoogde doel. Oftewel, kan het niet met minder of langs een andere route? Hier is volgens mij het laatste woord nog niet over gezegd.

Arnoud


Is ov-chipkaarten verkopen voor 37,50 een oneerlijke handelspraktijk?

Bron: Wikimedia Commons, Moeerd

Het is een veel voorkomende ergernis: ergens een product bestellen zoals de OV-chipkaart, en dan blijkt dat je veel meer betaalde dan bij de uitgever daarvan zelf (Trans Link Systems). Dat vonden ze bij TLS ook, want ze stapten naar de rechter om een verbod wegens oneerlijke handelspraktijken te eisen tegen het bedrijf Kings Online.

Het vonnis legt uit:

Kings Online biedt via twee websites (www punt reisproductaanvragen punt nl, en www.persoonlijkreisproduct.nl., verder: de websites) een bemiddelingsdienst aan, waarmee zij voor consumenten een OV-chipkaart bestelt. De consument moet daarvoor € 37,50 betalen. Als consumenten de OV-chipkaart via de website van de officiële uitgever Translink bestellen, bedragen de kosten daarvoor € 7,50.
Zowel Translink als reizigersorganisatie Rover vonden dat het bedrijf zich hiermee schuldig maakt aan oneerlijke handelspraktijken, omdat de websites en marketing van Kings Online misleidend zijn. Je zou makkelijk de indruk kunnen krijgen dat je gewoon bij TLS zelf een kaart bestelt, en dat die gewoon 37,50 kost.

De site is offline, maar via Archive.ph is een snapshot te bekijken. Het gaf mij meteen de indruk van wat ik “Welkom bij merknaam“-sites noem: héél neutraal over de exploitant, de merken en logo’s van het verkochte pontificaal in beeld en zo op de vlakte mogelijk over waar je bent en wat je gaat doen.

Zo ook hier: “Vraag nu je persoonlijke OV-chipkaart aan”, stockbeeld van mensen die in- en uitchecken en een helpdesk die voor je klaar zit. Je moet echt even zoeken voordat je “Reisproduct Aanvragen is een tussenpersoon en handelt niet voor of namens OV-chipkaart.nl” tegenkomt.

De rechtbank begint echter nog een stapje eerder, namelijk bij de Google-zoekresultaten. Daar zie je deze site als gesponsord resultaat bovenaan, met als belofte “direct regelen” en “binnen 5 minuten aangevraagd”. Nergens staat dan “wij bemiddelen bij TLS voor jou”.
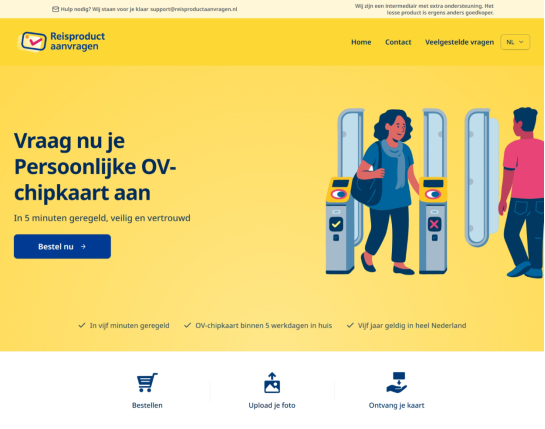
Kom je op de site (klik op plaatje voor groot, uit vonnis), dan blijft het nog steeds nogal in het midden wat er gebeurt. Je wordt vooral het bestelproces in geleid. Die korte tekst dat men bemiddelaar is (wat hier een juridische vakterm is, en dus onduidelijk) verdwijnt dan heel snel uit beeld.

Deze consument komt dus naar alle waarschijnlijkheid in het bestelproces en rondt deze af zonder op de hoogte te zijn van het feit dat hij daarmee een bemiddelingsdienst heeft afgesloten, en niet zelf een OV-chipkaart heeft besteld. Dat dit veel consumenten ook daadwerkelijk is overkomen, blijkt ook uit de verschillende klachten die Rover heeft ontvangen of die te lezen zijn op websites als Trustpilot.
De kleurstelling van de site doet ook sterk denken aan die van NS en Translink. En vooral is onduidelijk welk voordeel je nou hebt bij het hier bestellen. Je betaalt 30 euro meer, er wordt algemeen geschermd met voordelen maar concreet wordt dat niet.

De aanbieder noemt in dit verband:

  1. een controle van de gegevens die gebruikers in moeten voeren voor de aanvraag van hun OV-chipkaart;
  2. de gebruiksvriendelijkheid (de technische uitvoering van de website;
  3. de informatievoorziening en de talen waarin de website wordt aangeboden); en
  4. de klantenservice.
Punt 1 is grofweg wat TLS zelf ook doet. Punt 2 is matig: je moet drie stappen doorlopen in plaats van zes, maar om nou te zeggen dat dat wezenlijk efficiënter is, meh. En inderdaad, deze site is in het Pools en Arabisch te gebruiken terwijl TLS alleen Nederlands en Engels kent. Er is een ‘eigen’ klantenservice, maar ook dat blijft wat vaag.

Alles bij elkaar ziet de rechter een duidelijke overtreding:

Uit het voorgaande volgt dat Kings Online zich schuldig heeft gemaakt aan oneerlijke handelspraktijken. De verschillende redenen daarvoor zijn los besproken, maar moeten in samenhang worden bezien. Doorslaggevend is het totaalbeeld dat (het gebruik van) de websites van Kings Online oproept bij de gemiddelde consument. Het gaat als het ware om de hele ‘reis’ van de consument, vanaf het moment dat de consument overweegt een OV-chipkaart aan te schaffen, totdat de dienst van Kings Online is afgenomen.
Dit op straffe van een dwangsom van 25.000 euro per dag met een maximum van € 500.000. De bestuurder van de bv wordt echter niet verboden om andere sites met ov-chipkaartbemiddeling op te zetten, wat ik frustrerend vind maar begrijpelijk: het is niet verboden zo’n site te hebben in het geval je géén oneerlijke handelspraktijken hanteert.

Arnoud


Geldt de 14-dagenperiode ook bij app-premiumabonnementen?

Photo by Markus Winkler on Unsplash

Via Reddit:

Op 18 januari hebben ik een proefperiode van een premium versie van een app gestart. De proefperiode zou duren tot 24 januari. Ik heb in mijn agenda genoteerd dat ik het op moest zeggen op de 23ste, maar ben dit vergeten (dom dom). Inmiddels is het abonnement (1jaar abonnement) ingegaan en is de betaling via de appstore afgeschreven. [Kan ik me beroepen op de wettelijke 14 dagen ontbindingsperiode?]
Veel premiumversies van apps werken inderdaad met een abonnementsmodel, waarbij je per maand of per jaar een bedrag betaalt voor de functionaliteit. Die komen vrijwel altijd met een korte proefperiode, zoals ook hier.

De hoofdregel dat je alle online gesloten overeenkomsten kunt annuleren (ontbinden) binnen 14 dagen, kent een aantal uitzonderingen. Apps heten onder de wet “digitale inhoud die niet op een materiële drager is geleverd”, en volgens art. 6:230p onder g BW is het retourrecht dan uitgesloten wanneer

  1. de nakoming is begonnen met uitdrukkelijke voorafgaande toestemming van de consument;
  2. de consument heeft verklaard dat hij daarmee afstand doet van zijn recht van ontbinding; en
  3. de handelaar een bevestiging heeft verstrekt [dat de overeenkomst is gesloten en afstand is gedaan, 230t lid 2]
Bij vrijwel alle app-aankopen wordt met deze constructie gewerkt. Je krijgt dan een popup of verplicht aan te vinken vakje dat je afstand doet van je recht van ontbinding, en direct daarna kun je de app meteen gebruiken. Aangenomen dat je dat ook in je bevestigingsmail te lezen krijgt, is je recht dan inderdaad vervallen.

Het gaat hier om een periodieke betaling in de vorm van een abonnement, niet een eenmalige prijs voor de digitale koop van die app. Voor mij is even de vraag of de aard van de overeenkomst daarmee verschuift naar dienstverlening. Ik neig naar van niet, omdat uiteindelijk wat je krijgt die app is. Niet “de dienst van het werkend houden van de app”, want de leverancier doet niets – de app staat aan en blijft aan.

Maar ook als je dit wel een dienst noemt, is de uitkomst hetzelfde. Volgens punt d van datzelfde artikel 6:230p BW kun je ook bij dienstverlening afstand doen van je recht van ontbinding mits je dat vooraf verklaart en de levering van de dienst meteen begint.

Arnoud

Ook als je ict-leverancier ISO27001 is, ben jij aansprakelijk voor de beveiliging

Photo by Alex Suprun on Unsplash

Als je mailsysteem wordt gehackt, kan dat onder de AVG verwijtbaar zijn. Dat bepaalde het Gerechtshof Arnhem-Leeuwarden onlangs. Je bent als bedrijf zélf aansprakelijk voor je beveiliging, ook als je daar een bureau voor inschakelt.

Stel je koopt een nieuwe auto, krijgt betalingsinstructies van de garage gemaild en betaalt. Vervolgens blijken die instructies van een ‘hacker’ te komen. Wiens schuld is dat? Dat was de kwestie waar het Hof in 2024 zich voor gesteld zag. Zoals ik destijds blogde:

Die derde was kennelijk goed voorbereid: forensisch onderzoek op de logs liet zien dat er een paar wachtwoorden waren geprobeerd, en toen met succes kon worden ingelogd. Daarna is meegelezen in de mailbox, gespot dat iemand nog moest betalen en gauw een Duits IBAN gestuurd waar het geld naartoe kon. Slim en snel geschakeld, riekt wel ergens naar een inside job.
Het Hof had het vermoeden dat het autobedrijf haar beveiliging niet op orde had. Met name zat zij met de vraag waarom het bedrijf niet zelf de wachtwoorden had ingesteld, maar dat aan de ict-leverancier had overgelaten. Daarom kreeg het bedrijf de opdracht aan te tonen dat zij wél adequaat had gehandeld, en dus onder de AVG niets te verwijten zou zijn.

Medio 2025 verscheen een vervolgarrest waarin het Hof concludeerde dat het bedrijf haar zaakjes niet op orde had. Het bedrijf had met name gewezen op haar beperkte omvang en het feit dat zij zwaar leunde op een ISO 27001 gecertificeerde leverancier. Dat is allemaal mooi en aardig, maar het maakt niet dat je niet meer aansprakelijk bent als er dan toch wat misgaat. (Misschien kun je de schade verhalen op de leverancier, maar dat is iets tussen jullie twee.)

Het grootste probleem was echter dat de uitleg bleef steken in algemeenheden (“[Leverancier] zorgt ervoor dat alles 24/7 gemonitord wordt op o.a. het functioneren en security gerelateerde issues.”), zodat niet duidelijk wordt wat hier specifiek dan misgegaan was. Het Hof las dan ook over een door de leverancier ingesteld wachtwoord en concludeert vervolgens dat de beveiliging niet in orde was.

Bleef over de vraag of het autobedrijf dan werkelijk de volle 100% van de schade moest vergoeden. Heb je als koper niet ook een stukje onderzoeksplicht, phishing en oplichting is immers aan de orde van de dag.

Het eindarrest laat zien dat er door het bedrijf met de koper was gemaild over de eindafrekening. Het laatste bericht had als strekking “als je de auto morgen wilt ophalen, wil je dan vandaag betalen”. Vlak daarna sprong de hacker in de mailketen met betaalinstructies. Inderdaad, héél knap als dat zuiver toeval is geweest.

Geen argwaan nodig dat er instructies volgen nadat is gezegd “wil je vandaag betalen”. Alleen, de koper had misschien wél moeten zien dat er nu een ander IBAN werd verschaft (uit Duitsland) dan waarop de aanbetaling (Nederland) was gedaan. En bij het internetbankieren had zijn bank dan (waarschijnlijk) gezegd dat zij niet konden zien of die rekening echt van [autobedrijf] was. De koper had dus even moeten navragen of het klopt, dat nu het geld naar Duitsland had gemoeten.

Tegelijk oordeelt het Hof ook dat óók een kleine onderneming moet doen wat ze kan op cyberbeveiligingsgebied. Hier betekent dat: beheer je eigen wachtwoorden. Uitbesteden van je security is loffelijk, maar betekent niet dat je op álles achterover moet leunen. Alles bij elkaar moet het bedrijf daarom de helft (13.000) van de schade vergoeden.

Arnoud


Kun je auteursrecht op een ChatGPT-prompt hebben?

Photo by Berke Citak on Unsplash

Of er auteursrecht rust op AI-uitvoer, daar kun je gerust over twisten. Minstens zo interessant vind ik de discussie of je auteursrecht kunt claimen op je prompt, de invoer waarmee zo’n AI-systeem uitvoer voor je samenstelt. Een Chinese rechtszaak geeft hier een paar leuke ideeën voor.

Auteursrecht ontstaat automatisch (“van rechtswege”) zodra je een werk maakt. Tekst, ook kort, kan zeker een werk zijn. De enige twee vragen zijn inhoudelijk: is sprake van creatieve arbeid van de schrijver daarvan, en zien we die terug in het werk?

Een recent vonnis uit China ging over precies deze kwestie. De eiser maakte afbeeldingen met de dienst Midjourney, die bij elke afbeelding de gebruikte prompt publiceerde. De gedaagde had die prompts overgenomen en gebruikte ze om eigen, concurrerende afbeeldingen mee te maken. De gelijkenis viel op, en dat leidde tot deze rechtszaak.

De eiser maakte de vergelijking met een filmscript. Dat is weliswaar een instructie (doe dit, zeg dat, ga zo bewegen) maar duidelijk ook een artistieke keuze van de regisseur en scriptschrijver.

Ik zie echter wel een verschil met een AI-prompt: die heeft ook een functionele rol. Ik zou een prompt eerder met een computerprogramma vergelijken. Ook daar maak je creatieve keuzes bij het schrijven, maar je hebt wel te maken met bepaalde eisen of functionele beperkingen. Dat ding héét nu eenmaal interrupt 21h en die wenst alleen met mov aangesproken te worden.

De Chinese rechter onderkent dit ook:

[T]he six sets of prompts in question are essentially instructions or descriptions entered by the user into the AI system to guide the AI in generating specific images. Formally, although they contain various elements, these elements are simply listed without grammatical or logical connections, failing to form a language expression with an inherent structure; the keyword groups are in a disordered combination, lacking both structural progression and a narrative sequence.
Het ontbreken van die eigen ordering of narratief maakt dat deze prompts niet als beschermd werk gezien kunnen worden. Dit was te zeer functioneel, gewoon een lijst met gewenste trefwoorden en keuzes. Daar zal best veel creatief denk- en experimenteerwerk achter hebben gezeten maar dat zie je niet terug aan de woorden. En daarom rust er geen auteursrecht op.

Ook ziet de rechter een gevaar met auteursrecht toekennen op zulke korte instructiesets. Hierdoor zouden in essentiel bepaalde instructies gemonopoliseerd kunnen worden, wat te zeer botst met de algemene vrijheid van meningsuiting.

Een lange, meer als verhaal of schets vormgegeven prompt zou dus in principe nog voor auteursrecht in aanmerking kunnen komen. De lastige vraag die nu blijft liggen, is of je dan de afbeelding als afgeleid werk (verveelvoudiging in gewijzigde vorm) van de prompt zou kunnen aanmerken. Ik denk zelf van niet, om de simpele reden dat je de prompt niet kunt terugzien in het werk.

Arnoud

Mijn collega laat Siri de hele dag meeluisteren, mag dat?

Photo by omid armin on Unsplash

Een lezer vroeg me:

Op mijn nieuwe werkplek zit ik met meerdere personen op een kamer. Eén daarvan is een iPhone gebruiker die ook Siri gebruikt. Ze praat er zelf tegen (zoals muziek op haar oortjes bestellen) maar dat ding zit dus de hele dag mee te luisteren. Ook naar mij. Mag dat zomaar?
Juridisch gezien mag er weinig zomaar. Hier maakt het wel uit of die collega Siri met deze functionaliteit inzet voor het werk, of alleen voor privédoeleinden.

Afgaande op de beschrijving lijkt het een privételefoon die de collega gebruikt tijdens het werk. De persoonsgegevens die dan verwerkt worden, vallen wat mij betreft dan duidelijk onder de AVG-exceptie van “zuiver persoonlijke of huishoudelijke activiteit”. De collega heeft gegevens van de vraagsteller niet nodig, en Siri zal diens uitspraken negeren.

Het kan een vervelend gevoel geven. Daar moet de werkgever (soms) iets mee vanuit goed werkgeverschap. Wrevel op de werkvloer is op zichzelf ongewenst. Een instructie geven dat je maar gewoon typt of klikt op je telefoon, lijkt me niet meer dan redelijk.

Als de collega de telefoon ook gebruikt voor werkzaken, dan wordt de AVG ineens wél van toepassing. Denk aan opnemen en transcriberen van werkoverleg. (Er is een grijs gebied als je voor jezelf zulke opnames maakt.) In die situatie zal de werkgever dus inhoudelijk iets moeten vinden van dergelijke opnames.

Arnoud

Hoe krijg ik mijn schade vergoed voor dat Franse datalek van mijn persoonsgegevens?

Photo by geralt on Pixabay

Een lezer vroeg me:

Een online muziekdienst waar ik gebruik van maakte heeft wegens een groot datalek van de Franse toezichthouder een boete gekregen. Bij dit datalek werden ook mijn persoonlijke gegevens gestolen. Alleen, het geld van die boete gaat nu naar de Franse overheid. Als gedupeerde Nederlandse gebruiker zie ik hier helemaal niets van terug. Waarom is dit zo en kun je er als getroffen gebruiker iets aan doen?
Inderdaad kunnen onder de AVG boetes worden opgelegd voor gebrekkige beveiliging van persoonsgegevens, zeker als die daardoor in onbevoegde handen zijn gekomen.

De bevoegde toezichthouder die zo’n maatregel neemt, hangt (in principe) af van het land waarin het incident plaatsvond, wat vaak samenhangt met waar de verwerkingsverantwoordelijke gevestigd is. In dit geval was dat dus Frankrijk, vandaar dat daar de boete is opgelegd. (Wie de juridische details wil: artikelen 55 en 56 AVG.)

Doel van een boete is organisaties bestraffen, en anderen afschrikken zodat die hun zaakjes beter gaan regelen. Uit de boete worden slachtoffers dus niet schadeloos gesteld, en ze kunnen ook geen aanspraak maken op een kostenvergoeding of iets dergelijks. De boete gaat ‘gewoon’ de staatskas in.

Getroffenen mogen wél een schadeclaim indienen bij de organisatie in kwestie, al dan niet via een collectieve procedure met alle andere gedupeerden samen. Dat de organisatie is beboet door de toezichthouder, is dan een heel sterk argument dat die schade moet worden vergoed. Maar formeel staat deze procedure los van het boetetraject. (In het Nederland strafrecht kun je je als slachtoffer voegen, wat betekent dat je via de strafrechter je schade vergoed krijgt van de dader. In het bestuursrecht, waar de AVG onder valt, bestaat zo’n route niet.)

Arnoud

‘Cameratoezicht op auto’s in het centrum van Goes deugt juridisch niet’

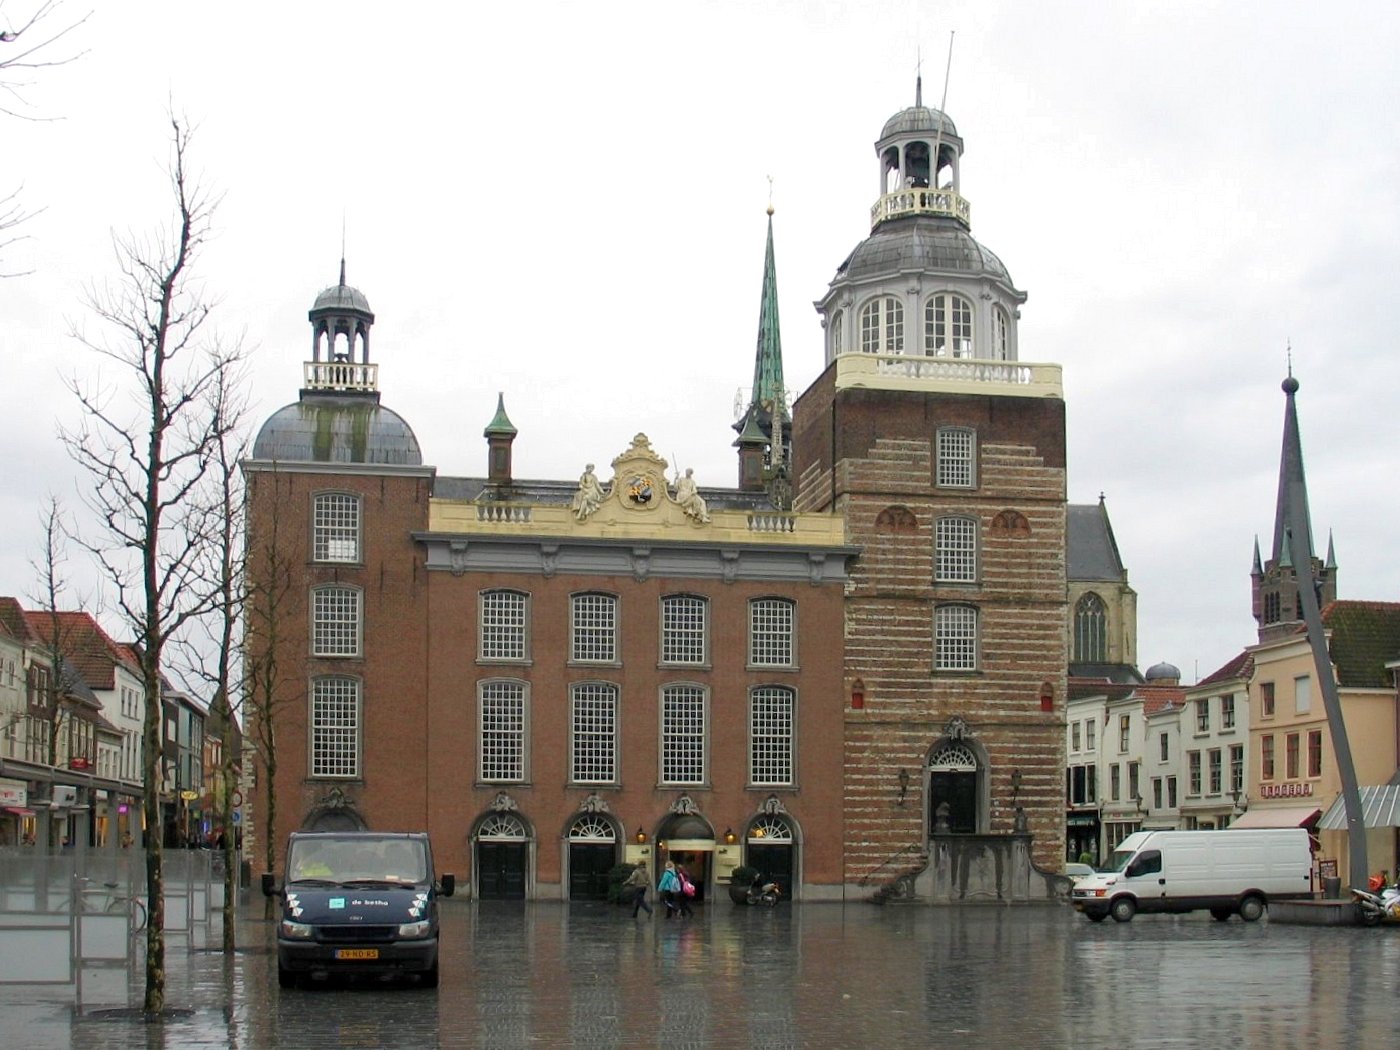
Foto: Gemeentehuis Goes, Paul Hermans, Wikimedia Commons

Het cameratoezicht op auto’s in de binnenstad van Goes is juridisch gebaseerd op de verkeerde wet. Dat meldde Omroep Zeeland onlang. Goes is sinds een tijdje autoluw en dat wordt hiermee gehandhaafd. Maar die camera’s hangen daar onder de Wet politiegegevens, niet de AVG. Hoe problematisch is dat?

De Zeeuwse gemeente wil graag “de binnenstad van Goes meer ruimte geven voor voetgangers, meer groen, schonere lucht, minder lawaai en meer gezelligheid”. Zoals ik het lees, zijn daarom auto’s in het centrum verboden behalve ontheffinghouders en partijen die willen laden en lossen in bepaalde tijdvakken.

Dit wordt gehandhaafd met cameratoezicht: die lezen je kenteken en checken dat tegen de lijst van ontheffinghouders. Maar, lees ik dan:

Als grondslag voor deze maatregel gebruikt de gemeente Goes de Wet politiegegevens (Wpg). En dat is fout, zegt oud-deskundige privacywetgeving van de Politie Zeeland, Martin Slingenberg. “Met de Wet politiegegevens worden gegevens geregistreerd, zoals bedoeld in de Politiewet uit 2012. De politie, de Koninklijke Marechaussee en de Rijksrecherche gaan over die gegevens. De gemeente en de boa’s niet.”
De Wpg is iets minder bekend dan de AVG maar heeft grofweg dezelfde insteek: een zorgvuldige omgang met persoonsgevens van burgers, alleen nu binnen de context van het politiewerk.

Gebruik van persoonsgegevens in de Wpg is uitputtend geregeld: alleen dat wat er staat, dat mag. Nu mogen ook boa’s van de gemeente bij politiegegevens (dit is geregeld in Goes), maar het punt is dat ze dan wel met een strafrechtelijke kwestie bezig moeten zijn. En handhaving van het autoluw karakter valt juridisch onder de Wet Mulder, en is daarmee een bestuursrechtelijke kwestie. Aldus Slingenberg.

Deze kwestie was even nieuw voor mij; het leek mij vanzelfsprekend dat dit onder de Wpg gebeurt juist omdat de boa’s bezig zijn met opsporing van strafbare feiten. Dat de afhandeling van dat feit bestuursrechtelijk gaat, is dan volgens mij de vervolgstap. Maar ik zie dat als je het heel letterlijk leest, je de open vraag hebt hoe die gegevens dan “uit” de Wpg naar het AVG-domein (dat voor het bestuursrecht geldt) krijgt.

Andere gemeenten lijken dit al langer zonder problemen te doen. Omroep Zeeland noemt Middelburg en Vlissingen, een snelle zoektocht geeft ook Leiden, Almelo en Waalwijk. In mijn ervaring is men eerder te voorzichtig dan te snel bij gemeentes als het gaat om persoonsgegevens, dus ik zou érg verbaasd zijn als iedereen het zo fundamenteel fout heeft.

Arnoud


Ophef in Valkenswaard over beveiligingscamera’s met ingebouwde microfoons

Photo by Medi2Go on Pixabay

In Valkenswaard is ophef ontstaan over beveiligingscamera’s in het Marktpaviljoen die beschikken over ingebouwde microfoons, las ik bij Security.nl. Nergens voor nodig, aldus de AP: “Als er iets wordt gestolen, volstaat beeldmateriaal”. En de microfoons staan trouwens uit. Dus, eh, wat?

Bij Omroep Brabant weten ze meer. Het gaat om het zogeheten Marktpaviljoen, een “cadeautje van de provincie na de omleiding van de N69 dwars door het centrum”.

De glazen kiosk moest zorgen voor meer ontmoeting en verbinding in het dorp. Het wordt beheerd door de stichting Markt Paviljoen Valkenswaard. Die is ook verantwoordelijk voor de inrichting en heeft de camera’s met ingebouwde microfoons laten plaatsen.
Men citeert diverse Valkenswaarders die al geruime tijd daar komen en nu nogal negatief verrast worden door deze ontdekking.
Volgens de voorzitter [van de beheerstichting] hangen de camera’s er omdat de verzekering dat eist. “En omdat het een publiek gebouw is. We kunnen ons niet veroorloven om de hele dag toezicht te houden.”
Waarom er precies voor camera’s met geluid is gekozen, wordt uit het artikel niet duidelijk. Men heeft wel alvast de AP gevraagd:
De Autoriteit Persoonsgegevens laat in een reactie weten het moeilijk te vinden deze situatie op afstand te beoordelen. Toch zet de woordvoerder vraagtekens bij de uitleg van de voorzitter van het Marktpaviljoen: “Het opnemen van geluid lijkt niet noodzakelijk voor het beveiligen tegen diefstal. Als er iets wordt gestolen, volstaat beeldmateriaal.”
Daar valt wat voor te zeggen, maar cameratoezicht is natuurlijk niet alléén voor diefstal nuttig. Bij overlast kan meeluisteren zeker handig zijn, misschien zelfs met een terugpraatfunctie. Dat is ook wat de gemeente zegt:
Stichting Marktpaviljoen geeft aan dat opnames uitsluitend worden bekeken na alarm om te zien en te horen wat er aan de hand is.
Ondertussen staat de opnamefunctie uit. Maar het riep bij mij wel de vraag op: hoe zou je dat moeten aankondigen? Er zijn vele, vele varianten van het bordje “cameratoezicht” met elk hun subtiele eigen betekenis en uniek taalgebruik.

Maar bordjes die zeggen “wij luisteren mee bij overlast”, die ken ik niet. Jullie wel? (Je kunt <IMG> in de comment doen.)

Arnoud

Boete voor Fortnite-eigenaar vanwege het aanzetten van kinderen tot aankopen

(uit vonnis)

Gameontwikkelaar Epic Games International moet van de rechter de boete van 1,1 miljoen euro betalen die opgelegd is door Autoriteit Consument & Markt (ACM). Dat las ik bij Nu.nl. Ik zou epic fail moeten zeggen want het bedrijf krijgt werkelijk nergens gelijk.

In 2024 beboette de toezichthouder de exploitant van het populaire Fortnite. Dit omdat kinderen rechtstreeks werden aangemoedigd om geadverteerde producten te kopen of om hun ouders of andere volwassenen daartoe over te halen. Zie bijvoorbeeld het plaatje hiernaast met de knop “I want the battle pass”. Ook termen als “Check it out”, “Get it now”, “Get [naam item]’’ of “Grab it’’ zijn vrij duidelijk gericht op kopen-kopen-kopen.

Maar er was meer, zoals te lezen was in het originele Sanctiebesluit met de boete:

Bij het aanbod in de Item Shop wordt onder andere gebruik gemaakt van timers (in combinatie met roulerend aanbod). Timers duiden op een beperking in tijd om te beslissen over een aanbod. Het roulerend aanbod na afloop van de timer wijst op (kunstmatige) schaarste. Kinderen zullen logischerwijs denken dat items in de Item Shop na afloop van de timer niet meer beschikbaar zijn en dat kan gevolgen hebben voor hun aankoopbeslissing.
Zo’n manier van druk uitoefenen is ook een vorm van agressief of oneerlijk handelen als bedrijf jegens consumenten, dus dan al helemaal jegens kinderen.

Epic’s argument in beroep bij de rechter: dat is geen aanzetten tot koop want je moet nog een heel bestelproces door. Nope, zegt de rechter:

Die stappen doen er immers niet aan af dat er op het eerdere scherm al uitingen staan die rechtstreeks aanzetten tot aankoop. De verbodsbepaling beoogt te voorkomen dat kinderen rechtstreeks aangespoord worden om te kopen. De bepaling ziet niet op kinderen voldoende gelegenheid bieden hun opties te overwegen voordat zij tot aankoop besluiten. Ook is in dit verband – zoals de ACM terecht stelt – niet relevant of de aankoop daadwerkelijk is gedaan.
Epic had verder nog betoogd dat de term “kind” te ongenuanceerd werd toegepast: iedereen onder de 18. Er zijn vele gradaties “kind” en zij wilde daarom een principiële uitspraak over dat begrip:
Epic betoogt … dat de ACM bij het begrip kind onterecht uitgaat van een homogene groep “tot 18 jaar”. Zij voert – onder verwijzing naar literatuur, soft law en een uitspraak van een Duitse rechter (procedure bij het Landgericht Berlin (LG Berlin) – aan dat de ACM bij de beoordeling van reclame-uitingen onderscheid zou moeten maken tussen kinderen tot en met 15 jaar en jongeren (adolescenten) van 16 jaar en ouder.
Dat onderscheid vanaf 16 kennen we bijvoorbeeld uit de AVG, dus helemaal uit de lucht gegrepen is dit niet. Maar de rechter ziet nergens hoe Epic in haar implementatie dat onderscheid maakt. Het is bijvoorbeeld niet zo dat die aanprijzingen alleen getoond worden bij zestienplussers, bijvoorbeeld. Dus ze maken net zo goed reclame bij de jongere groep.

Uiteindelijk blijft dan gewoon een serie dark patterns over (zoals de rechter het terecht omschrijft) waarmee kinderen worden aangespoord om dingen te kopen in het spel. Dat heeft de ACM adequaat onderbouwd en ook de hoogte van de boete is prima gemotiveerd.

Arnoud