Waar moet ik op letten als ik in 2025 een zzp’er wil inhuren?

Photo by Toni Malfilatre on Pexels

Een lezer vroeg me:

Voor een groot ict-project zijn we voornemens een ZZP-er in te huren. De Belastingdienst roept heel hard dat ze met ingang van 1 januari 2025 weer volledig gaan handhaven op het gebied van schijnzelfstandigheid. We vragen ons daarom af of het inhuren van een ZZp-er nog wel verstandig is. Waar moeten we op letten om problemen achteraf te voorkomen?
Even voor de duidelijkheid: hoewel de Rijksoverheid inderdaad overal spreekt van “volledige handhaving”, betekent dit niet dat iedere inhuur van een zzp’er individueel gecontroleerd gaat worden. Men bedoelt dat het moratorium op controle dat tot 2025 gold, ten einde is gekomen. Het personeelsgebrek dat maakt dat niet iedereen gecontroleerd kán worden, is niet ineens opgelost.

Het onderliggende probleem is dat bedrijven mensen zeggen in te huren als zzp’er, terwijl ze eigenlijk arbeidscontracten aan het sluiten zijn waarbij allerlei verplichtingen voor werkgevers worden genegeerd. En daar zit dus ook de oplossing: aantonen dat je écht een zelfstandig professional nodig had, in plaats van een werknemer wiens sociale premies je niet wilde afdragen.

Hoe toon je nu aan dat je écht een zzp-er in je bedrijf hebt rondlopen? De Hoge Raad heeft bepaald dat het gaat om de werkelijke situatie, en niet wat je op papier zet. Anders was het een kwestie van “ZZP-inhuurcontract” boven de arbeidscontracten zetten, en dat is natuurlijk niet de bedoeling.

Ik ben dan ook een beetje huiverig met contractentips te geven, want dat wekt de indruk dat je er tóch kunt komen met wat aanpassingen. Wat ik de meeste klanten adviseer is het contract door te lezen op dingen die een vrij ondernemer wél zou willen doen, en een werknemer niet. Denk aan

  • een ander het werk te laten doen
  • werktijden vaststellen
  • aanwijzingen geven hoe er gewerkt moet worden
  • hetzelfde doen als mensen die wél in dienst zijn
  • taken doen die structureel onderdeel zijn van de organisatie
Die laatste vind ik zelf scherp: meestal huur je iemand in voor andersoortige expertise. Een externe boekhouder, een securityspecialist of een klusjesman is bij een goederenvervoersbedrijf logisch om in te huren. Maar een vrachtwagenchauffeur doet precies het werk van de organisatie zelf. Hoezo is dan de ene chauffeur zzp’er en de andere in dienst? Ik zeg niet dat het niet kan, maar hier moet meer op tafel komen.

Ook andere zaken wegen mee, zoals of de zzp’er zich profileert als ondernemer. En dat betekent niet alleen “heeft een kvk en btw nummer” maar bijvoorbeeld ook “adverteert” of “is actief op Linkedin” of wat in jouw branche maar gebruikelijk is om klanten te werven. De Belastingdienst publiceert een vrij uitgebreid Afwegingskader waarin dit nader toegelicht wordt.

Arnoud
Waarom gebruikt eigenlijk niemand de EUPL voor open source SaaS producten?

Bron: Wikipedia

Een lezer vroeg me:

Tegenwoordig is er veel te doen rondom open source versus SaaS-businessmodellen. Diverse bekende projecten zijn overgestapt op de AGPL, die in tegenstelling tot de GPL ook geldt voor gebruik als hosted SaaS dienst. Nu ontdekte ik onlangs dat de EU al jaren een mooie licentie heeft die precies dit doet: de EU Public License. Waarom gebruikt niemand die?
De European Union Public License of EUPL bestaat al sinds 2008, met een aanpassing in 2017. De tekst is in alle Europese talen beschikbaar, en kan door iedereen worden gebruikt.

Een probleem met ‘kleine’ licenties zoals deze is dat als je ze wilt combineren met anders gelicentieerde code, je soms tot elkaar tegensprekende voorwaarden komt. Dat noemen we incompatibiliteit. De EUPL lost dat op door te bepalen dat dan de voorwaarden van de andere licentie voorgaan (mits die genoemd is in de bijlage, zoals de GPL).

Dit wordt wel gelezen als “je mag de EUPL software onder GPL herlicentiëren” maar dat is dus niet waar: je mag GPL-incompatibele bepalingen negeren als je EUPL-software met GPL-software combineert.

Dit raakt met name de SaaS-clausule uit de EUPL. Je mag een EUPL-werk namelijk alleen “aan het publiek mededelen” als je de broncode erbij levert. En onder die term valt ook het als SaaS-dienst aanbieden van het werk. Alleen is die eis incompatibel met de GPL; die koppelt de eis van broncode meeleveren uitsluitend aan het distribueren van de software, dus als download of op een geheugendrager.

Je zou dan zeggen, mooi, ik breid EUPL software uit met GPL software, zie dat de SaaS-eis GPL-incompatibel is dus ik mag die negeren. Maar dat is niet zo. De GPL verbiedt niet het aanbieden van broncode bij een hosted SaaS-gebruik, dus als de EUPL dat eist voor haar broncode dan is dat niet incompatibel. Uit de EUPL FAQ:

The EUPL states that in case the compatibility clause is used legitimately, “Should the Licensee’s obligations under the Compatible Licence conflict with their obligations under this (EUPL) Licence, the obligations of the Compatible Licence shall prevail.” Yes, but other obligations, in particular resulting from the definition of Distribution (Article 1 of the EUPL related to the coverage of Communication to the public or SaaS, like the AGPL) and the obligation to provide access to the source code will persist in addition to those of the Compatible Licence, because none of the compatible licenses are in conflict with the EUPL on these specific points: for example, the GPL does not mandate to provide access to the source code in case the software is performed remotely, but it does not prohibit it.
Ik geef toe: als je zoiets moet uitleggen, is het minder uitnodigend (zeker voor niet-juristen) om mee te werken.

De voornaamste reden waarom de licentie zo weinig populair is, is natuurlijk precies omdat deze zo weinig populair is. De GPL kent iedereen, en de scope daarvan is duidelijk genoeg. Wil je je SaaS-dienst beschermen, dan neem je de AGPL. En anders kijk je wat iedereen om je heen doet, en doe jij dat ook.

Arnoud

Mag een mail aan mij persoonlijk worden doorgestuurd naar collega’s?

Photo by ???? cdd20 on Unsplash

Een lezer vroeg me:

Laatst ontving ik op het werk een persoonlijk aan mij gerichte e-mail, zonder anderen in de cc. Een collega meldde me dat de mail echter naar in ieder geval vier anderen is gestuurd. Deze vier personen hebben maar gedeeltelijk iets te maken met de inhoud van de e-mail. Ik was onaangenaam verrast toen ik dit ontdekte en ben erg benieuwd of dit zomaar mag.
De vraag vermeldt niet of het de afzender van die mail was of een ander die de vier personen de mail heeft geforward. Ik ga er maar even van uit dat er niet iemand in de inbox heeft meegelezen en de mail daaruit heeft gevist om door te sturen.

Mijn vermoeden is dat de afzender na het versturen dacht dat die andere vier het ook moesten weten, dus toen zijn eigen mail doorstuurde. (Hij had ook bcc kunnen gebruiken, maar dat komt vaker in de spambox of valt minder op.) Mogelijk stuurde deze het naar een andere persoon, die vervolgens de vier er bij haalde.

Hoe het ook zij, de AVG biedt hier natuurlijk geen direct antwoord op. Verder dan algemene criteria zoals zorgvuldigheid en dataminimalisatie kom je hier niet mee. Het komt dan dus neer op de vraag of het nódig was die vier te informeren, en of vanuit de positie van de persoon die de mail naar hen vier stuurde die afweging zo gemaakt kon worden. Hier antwoord op geven kan alleen als we concreet weten om welke mail het gaat en waarom die vier het moesten weten.

Stel de mail gaat over een goedgekeurde vakantie-aanvraag, en de vier zijn managers en collega’s die het werk moeten overnemen. Dan lijkt dit me volkomen normaal.

Stel het gaat over een klacht van de afzender richting de vraagsteller, en deze betrekt er alvast maar even HR, de directeur en de vertrouwenspersoon erbij. Daar zou ik iets meer moeite mee hebben, maar vanuit de afzender begrijpelijk als de klacht hem of haar hoog zit.

Stel de mail is een stukje feedback van de leidinggevende, die het deelde met een mede-manager die het naar vier collega’s doorstuurde. Dat zou ik te ver vinden gaan, daar lijkt me geen reden voor te bedenken. Maar wie dat wel kan: ja, dan zou het weer wel mogen.

Vragen als deze krijg ik vaker. Ik krijg sterk het gevoel dat mensen graag vooral een extra stok willen (de AVG) om te kunnen zeggen dat hier illegaal, onrechtmatig is gehandeld ongeacht wat er nu écht aan de hand is. Maar de AVG is geen apart kanaal waarmee je een andere uitkomst kunt forceren dan via de ‘gewone’ route. Als je manager iets legitiems deed, wordt dat niet ineens onrechtmatig als je het in AVG-termen nog een keer navertelt.

Arnoud

Rechter beveelt eigenaar deurbelcamera om privacykapje te plaatsen

Photo by Max Shturma on Unsplash

De voorzieningenrechter van de rechtbank Zeeland-West-Brabant heeft de eigenaar van een deurbelcamera in een kort geding bevolen om een privacykapje te plaatsen. Dat meldde Security.nl onlangs. Een mooie nuance in de discussies over beveiligingscamera’s bij buren.

Uit het vonnis blijkt dat het inderdaad gaat om een burenruzie: beiden hebben camera’s geplaatst die (gedeeltelijk) terrein van de buren filmen. Opmerkelijk genoeg hebben beide buren securitybedrijven de camera’s laten inspecteren, en die zagen allebei dat er “privacy zones” waren aangemaakt en/of gedeeltes van beeld uitgepixeld waren.

Deze opstelling maakt dat de onderzochte camera’s geen inbreuk op de privacy van de buren maakt. Ook de zorg dat de camera’s stiekem geluid opnemen, was weerlegd:

De voorzieningenrechter begrijpt uit de stellingen van [buren A] ter zitting dat bij hem de vrees bestaat dat [buren B] (de instellingen van) de camera’s kan veranderen waardoor er weer zicht is op het perceel, en de woning van [buren A] , dan wel dat de camera audio opneemt en [buren A] – zonder dat hij dit weet – alsnog in zijn privacy wordt aangetast. Hoewel de voorzieningenrechter begrijpt dat deze vrees kan bestaan, is niet gebleken dat hiervoor grond bestaat. [buren A] heeft niet aannemelijk gemaakt dat dit ook zal gebeuren. [buren B] heeft ter zitting verklaard dat hij de instellingen van zijn camera’s niet zelf kan wijzigen en dat hij dit uit handen heeft gegeven aan MB Security Systems, daarbij heeft [buren B] aangegeven geen belang te hebben bij het veranderen van de stand en instellingen van de camera’s of het aantasten van de privacy van [buren A] .
Ik heb nog nooit zo’n nette camera-discussie gezien, en de oplossing om je camera te laten beheren door een extern bedrijf (als particulier) is voor mij ook nieuw.

Het privacykapje (een fysiek ding naast of om je camera) kwam in beeld bij de deurbelcamera:

Uit het door [buren B] overgelegde beeld van de deurbelcamera (productie 2 van [buren B] ) blijkt dat het perceel van [buren B] zichtbaar is via de deurbel en ook een aanzienlijk deel van de openbare weg voor de woningen van partijen. Hoewel [buren A] een foto heeft overgelegd (productie 9 van [buren A] ) waaruit volgt dat op 13 september 2024 het zicht op het perceel van [buren B] is afgeschermd door een privacy mask, is het zicht op de openbare weg niet afgeschermd. Dit zicht beslaat een groot deel van het beeld en is dusdanig dat de weg, het pleintje voor de woningen van partijen en ook de woning aan de overzijde van het pleintje zichtbaar zijn. Dat betekent dat als [buren B] over de openbare weg gaat, hij in het zicht van de deurbelcamera is.
Zul je net zien dat precies die camera niet onderzocht was, zodat niet duidelijk is wanneer deze precies aan gaat en voor hoe lang deze dan opneemt. Omdat het gaat om een kort geding, besluit de rechter dat [buren A] een privacykapje moeten plaatsen.

Zelf geef ik bij beginnende discussies over camera’s altijd het advies om met fysiek afschermen te beginnen. Privacyzones, uitpixelen en wat dies meer zij is leuk maar kan altijd ongedaan gemaakt worden zonder dat de buren dat merken. En niet iedereen kan of wil de camera’s uitbesteden bij een extern bedrijf.

Arnoud


Italië verbiedt DeepSeek, meer privacytoezichthouders willen opheldering

Photo by Solen Feyissa on Unsplash

De Italiaanse privacytoezichthouder GPDP heeft vandaag chatbot DeepSeek verboden om naar eigen zeggen de privacy van gebruikers te beschermen. Dat meldde Security.nl onlangs. De Ierse, Belgische en Franse privacytoezichthouders hebben DeepSeek daarnaast om opheldering gevraagd over de manier waarop gegevens van gebruikers worden verwerkt.

Op 10 januari lanceerde het Chinese bedrijf Hangzhou DeepSeek AI haar taalmodel DeepSeek-R1. De eerste reacties waren verbijstering: het model is een stuk kleiner en goedkoper om te produceren, maar levert met GPT-4o vergelijkbare resultaten. De aandelenkoers van AI-trainingschipsmaker Nvidia crashte direct bijna 10 procent, al trok dat snel bij.

Vlak daarna gingen mensen de voorwaarden lezen, en bleek dat het bedrijf alle invoer mag gebruiken om het AI model te trainen en dat geheimhouding niet aan de orde is. Ook had het model een ingebouwde pro-PRC bias, naast de verplichte filters die je als internetdienstverlener in de PRC moet hebben.

Die bias daargelaten: heel bijzonder is dit niet, want alle grote Amerikaanse aanbieders doen dat ook. (Mijn kantoor doet onderzoek naar de juridische kwaliteit én compliance van die modellen, abonneer je op onze nieuwsbrief en je hoort de resultaten als eerste.) Maar voor veel Amerikanen is het nieuw dat een buitenlands bedrijf er met je data vandoor gaat, dus dat geeft de nodige ophef.

In Europa was er al langer ophef vanuit AVG-perspectief. Italië nam het voortouw door ChatGPT te verbieden, wat al vrij snel werd teruggedraaid na enkele optische maatregelen van het bedrijf. Het verbod op Deepseek is gebaseerd op dezelfde zorgen.

En ja, je kunt Deepseek ook lokaal hosten in Europa want het is een open weights model met een licentie die dat toestaat. Dan ben je vrij van de censuurfilter in de uitvoer en is data-doorgifte naar de PRC niet meer aan de orde. Securityzorgen en bias blijven een aandachtspunt.

Arnoud


Als ik de deur opendoe voor de postbode, ben ik dan aansprakelijk voor kwijtgeraakte pakketten in de hal?

Photo by George Becker on Pexels

Een lezer vroeg me:

Ik woon in een appartementencomplex op het laagste nummer en heb de bovenste bel bij de voordeur. Regelmatig bellen er bezorgers aan, die bij een andere bewoner moeten zijn maar geen gehoor krijgen. Ze laten dan soms het pakket achter in de hal. Ben ik dan aansprakelijk omdat ik ze binnengelaten heb?
Je bent natuurlijk nooit verplicht om pakketjes voor je buren aan te nemen, ik zeg het maar even. Maar áls je dat doet, dan krijg je een zorgplicht. Denk ik. Want ik blogde hier in 2021 over en was toen ook niet helemaal zeker:
De bewaarnemer moet bij de bewaring de zorg van een goed bewaarder in acht nemen, staat dan in artikel 7:602. Schendt hij die zorgplicht, dan moet hij de schade vergoeden. Alleen: dit zou impliceren dat je als buurman een contract sluit met de webwinkel. Dat voelt wat gekunsteld, nog los van het feit dat je het artikel niet terug gaat geven aan de webwinkel maar aan de buur. Het past dus niet helemaal bij wat de wet zegt, maar het lijkt er best veel op – de postbode vraagt je namens de afzender om dit pakket aan te nemen zodat de ontvanger het kan ophalen.
In dit geval ligt het nog iets anders. Je neemt niet eens het pakket aan, je doet de deur open zodat de pakketbezorger zhaar weg kan vervolgen. Dat had je ook kunnen doen toen je die aan zag lopen met een grote doos terwijl je net de hond ging uitlaten.

Interessant wordt het als de pakketbezorger vervolgens zegt “ha bedankt, deze is voor nummer 12, ik zet ‘m in de hal en wil jij hem straks meenemen?” en dat jij dan overdonderd “eh ja goed” mompelt. Ik denk dat je het pakket dan inderdaad aangenomen hebt.

Arnoud

Mag je in een winkel producten scannen of ze op internet goedkoper zijn?

Photo by iMin Technology on Pexels

Via Reddit:

Zojuist ben ik in een winkel van een grote drank keten gewezen op het feit dat ik daar geen foto’s mocht maken van de wijnen. Ik scan de wijn in een bepaalde app in om te achterhalen wat de druifsoort. Er hangt om hoek wel een algemene sticker met wat regels (zoals verboden te eten etc) waaronder ook staat dat het verboden is om beeld/film materiaal te maken.
Voor wijn zijn er diverse apps waarmee je meer informatie kunt krijgen op basis van een scan van het etiket. Een bekende app is Vivino, maar er zijn er meer. (Dit gaat niet op streepjescode maar op beeldherkenning van het feitelijke etiket.)

Al heel wat jaartjes zijn er apps die wél streepjescodes herkennen, en dan op internet nazoeken waar dat product het goedkoopst te krijgen is:

De app van Prijsvergelijk werkt op basis van streepjescodes. De barcode wordt gescand met de camera van de telefoon en binnen enkele seconden worden de voordeligste aanbieders van het product getoond. De vergelijking en oriëntatie vindt mobiel plaats waarna de gebruiker een e-mail ontvangt met alle prijzen. Zo is het eenvoudig om vanaf de desktop verder te winkelen en is het ook mogelijk om bij webwinkels te kopen die nog geen mobiele site hebben.
Winkels vinden dit bepaald niet leuk, en ik heb dan ook genoeg signalen gekregen van mensen die de winkel uit gezet zijn vanwege dergelijk prijsvergelijken. Dit zal bij slijterijen niet anders zijn dan bij supermarkten.

Een winkel mag huisregels stellen, en wie daar wil winkelen moet zich daar aan houden. (De sanctie is dan er uit gezet worden natuurlijk, geen boetes of dat soort zaken.) Vanuit dat perspectief is “verboden foto’s van de producten te maken” net zo rechtsgeldig als “maak gebruik van een mandje/wagentje”.

Ik heb nog nooit een dergelijk expliciete regel gezien. Een verbod op foto’s maken in de winkel wel, maar het doel daarvan is meestal om de privacy van werknemers en andere shoppers te beschermen. Producten hebben geen privacy, dus voelt het wat gezocht om het scannen van een wijnetiket aan te pakken met een beroep op het fotografieverbod. In juridische termen: dat is een onredelijke uitleg van dat verbod, en dus niet rechtsgeldig.

Of een winkel je er uit mag zetten zonder overlast en zonder expliciete regel die je overtreedt, is een leuke vraag voor een minorscriptie bij een rechtenopleiding. Maar praktisch gezien doen ze dat, en daar heb je het mee te doen.

Arnoud

Is het misleiding om je boek stiekem door AI te laten schrijven?

Photo by Suzy Hazelwood on Pexels

Diverse lezers tipten me dat auteur K.C. Krowne in diens boek een ChatGPT prompt had laten staan (afbeelding). “Zeker, hier is een herziene tekst waarin je hoofdpersoon meer relateerbaar wordt terwijl de tegenspeler net wat meer sexy neergezet wordt.” Onhandig, beschamend, zeker. Maar zo vroeg een lezer: is daar juridisch wat aan te doen? Ik verwacht een boek van een mens, en dan is het AI prut.

Al een jaar geleden gingen vele alarmbellen af dat met name de Amazon Kindle marketplace overspoeld wordt met goedkope snel  uit AI getrokken boeken (ik weiger “geschreven” te gebruiken). Amazon heeft nu de regel dat je maar drie boeken per dag mag publiceren, en zelfs dat heeft beperkt effect.

Echt leuke verhalen lijken het me niet, zeker op roman-lengte:

Most AI systems struggle with maintaining structure and continuity in extended texts. Also, most LLMs tend to produce average prose without expert input, a phenomenon known as “regression towards the mean.” This trait, he said, often leads to a dilution of the writer’s unique style and voice, resulting in writing that readers might find unremarkable, dull, or lacking inspiration.
Het achterliggende businessmodel is simpel. Die ebooks gaan voor 99 cent per stuk, in de hoop dat mensen denken “toch even proberen” en dan voor die ene euro niet gaan klagen als het tegenvalt. En omdat je inkoopsprijs nul is (goed, 20 euro per maand abonnement), is elke euro dan leuke winst.

Mag het? De AI Act staat je toe om te verzwijgen dat je AI hebt gebruikt als je de uitvoer een menselijke redactieslag hebt gegeven (art. 50 lid 4 AIA). Sowieso hoef je bij fictie tekst geen AI-melding te plaatsen van die wet.

Ik snap de insteek van de lezer wel, dat dit wel eens een misleidende handelspraktijk of oneerlijke reclame kan zijn. In reclame misleiden over

de identiteit, hoedanigheden, bekwaamheid of bevoegdheid en degene door wie, onder wiens leiding of toezicht of met wiens medewerking de goederen zijn of worden vervaardigd of aangeboden of de diensten worden verricht.
is onrechtmatig, net als meer algemeen het weglaten van essentiële informatie die de consument nodig heeft bij een koop (art. 6:194 BW). Hetzelfde geldt voor misleidende handelspraktijken, waar ook zaken staan als “procédé en datum van fabricage of verrichting” (art. 6:193c BW).

Het enige is natuurlijk – er is nog nooit een zaak geweest dat het misleidend is dat een boek door een machine is afgescheiden in plaats van door een mens geschreven. Dat was in het zakelijk verkeer nooit echt mogelijk.

Of nou ja, je hebt natuurlijk al heel lang de praktijk van het ghostwriten, een ander inhuren om jouw werk te schrijven. Of dat nou echt veel voorkomt bij fictiewerk is mij nooit duidelijk geworden. In de VS lijkt het wel legaal te zijn, omdat daar in 2003 is uitgemaakt dat een onjuiste auteursvermelding geen merkenrechtelijke “valse oorsprongvermelding” is.

Zeker bij het uitgeven van onbekende auteurs kun je je afvragen wat de relevantie voor de consument is dat sprake was van een ghostwriter. Of je nu van onbekende auteur Jan dan wel Yanick een boek koopt, je zult eerder afgaan op de flaptekst of de reputatie van de uitgever dan op de biografie. En als de kans op feitelijke misleiding afwezig is, dan kan geen sprake zijn van juridische misleiding.

Bij AI prut ligt dat denk ik toch anders. Daar gaat het niet zozeer om welke naam er op staat, maar dat dit de belofte geeft dat er een mens aan gewerkt heeft. Dat staat voor enige kwaliteit en consistentie, en die belofte wordt dan geschonden door een pak papier waar ChatGPT uitvoer op staat.

Daar staat dan natuurlijk weer tegenover dat iedereen weet dat op de Kindle Marketplace mensen zelf mogen publiceren zonder screening, dus daar ga je sowieso al héél veel troep tegenkomen. Maakt het dan nog veel uit dat er AI troep tussen zit?

Arnoud

Mag een provider netwerkdata analyseren als daar IP-adressen (en dus persoonsgegevens) in zitten?

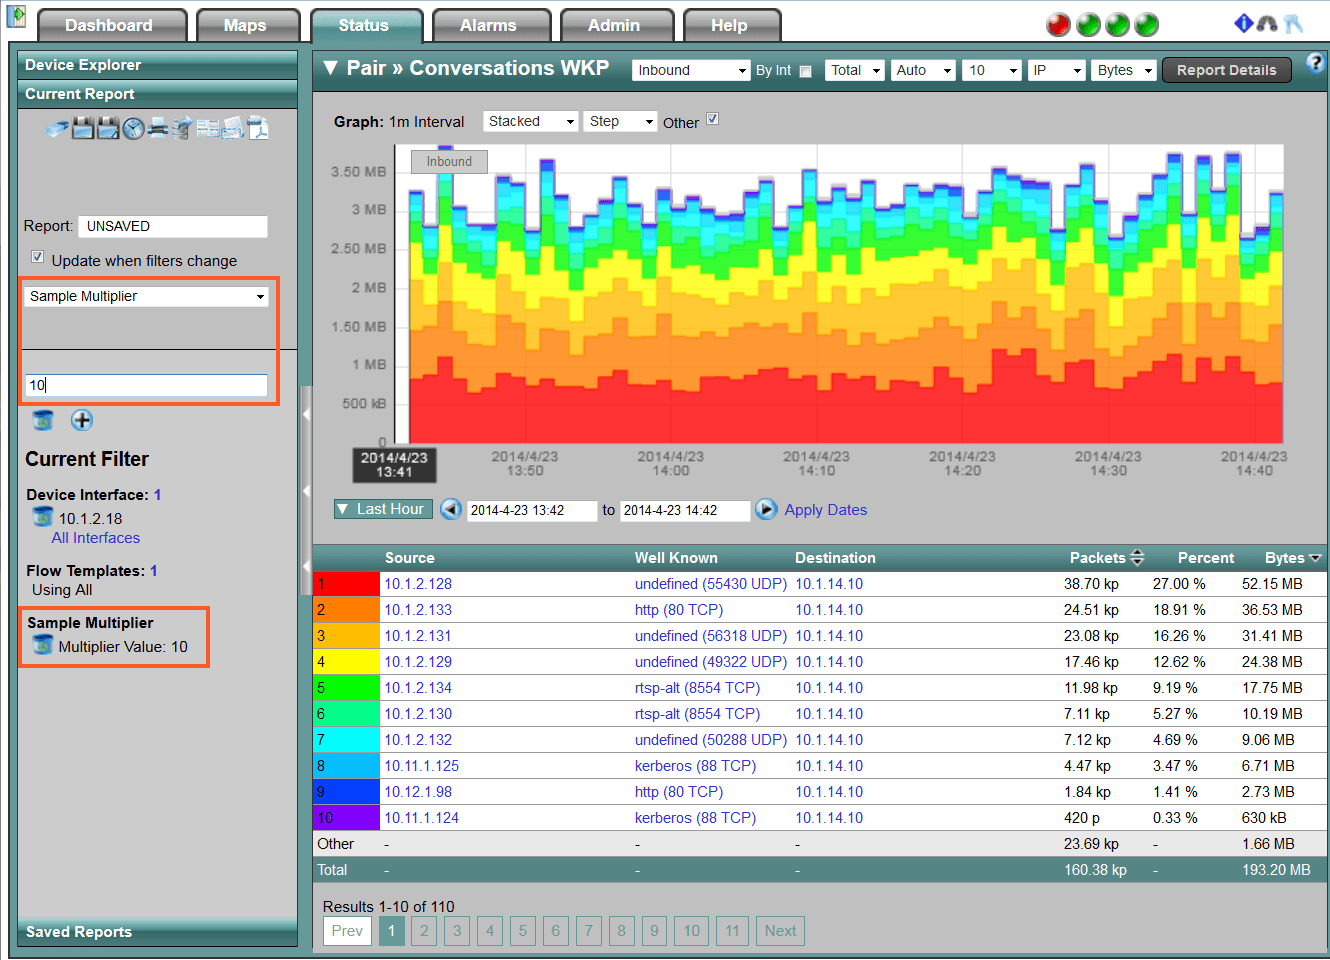
Illustratie van sampled netflow monitoring. Bron: Plixer

Een lezer vroeg me:

Veel IT transit providers houden zogeheten sampled netflow data bij van alle data door hun netwerk. Ze kunnen daarmee DDOS aanvallen en andere problemen in het netwerk detecteren. Hierin staat echter metadata zoals source/destination IP addressen. Sampled betekent dat niet alle verbindingen worden opgeslagen maar alleen een fractie hiervan. Dit lijkt een standaardpraktijk te zijn binnen de netwerk-wereld, maar ik vroeg me toch af hoe dat zit onder de AVG? IP-adressen zijn toch persoonsgegevens?
De vraag of IP-adressen persoonsgegevens zijn, is een buitengewoon complexe omdat ze uitgaat van een kwalificatie die de techniek overstijgt. Het korte antwoord is: een IP-adres is een persoonsgegeven als je het, gebruikmakend van context, kunt koppelen aan een levend mens. Het lange antwoord gaat in op het hoe dan.

In veel gevallen gaat die discussie over zaken waarin een partij wil weten wie er ‘achter’ een IP-adres zit, zoals bij schadeclaims wegens auteursrechtinbreuk of opsporing van criminaliteit door Justitie. Die IP-adressen zijn dan meestal in beheer bij internetproviders, die uit eigen logs kunnen zien tussen welke tijdstippen deze bij welke klant in gebruik was, en vervolgens de NAW gegevens van die klant kunnen afgeven.

Sinds het Breyer-arrest uit 2014 (C-582/14) is voor juristen vaststaand dat IP-adressen persoonsgegevens zijn, zelfs als alleen een derde partij (die ISP dus) ze aan nadere identificerende gegevens kan verbinden. De vraag voor jou is of het redelijkerwijs haalbaar is dat jij die derde over kunt halen om dat te doen.

Natuurlijk ligt dat anders bij IP-adressen die niet aan abonnees te verbinden zijn, zoals dat van zakelijke routers of machines. Alleen: hoe wéét je wie of wat er achter een IP-adres zit? Veilig is daarom er van uit te gaan dat het IP-adres door een persoon wordt gebruikt. Oftewel, inderdaad: ‘ieder IP-adres is te allen tijde een persoonsgegeven’ is het enige veilige standpunt vanuit compliance perspectief.

Betekent dit dat de AVG het gebruik van persoonsgegevens verbiedt? Zeer zeker niet.

De in de vraag geschetste techniek is inderdaad een verwerking van persoonsgegevens, maar past duidelijk in de AVG via de route van het eigen gerechtvaardigd belang. “De verwerking van persoonsgegevens voor zover die strikt noodzakelijk en evenredig is met het oog op netwerk- en informatiebeveiliging” is expliciet in de AVG genoemd (overweging 49) als een voorbeeld van zo’n belang. Dat mag dus, mits je kunt onderbouwen dat je gegevensgebruik “strikt noodzakelijk en evenredig” is. Oftewel: je kunt deze analyse niet met minder data doen zonder je niveau fors omlaag te laten gaan.

In dit specifieke geval lijkt me de uitkomst positief. Je moet voor een beetje adequate security echt meer weten dan enkel op hoofdlijnen wat er langs komt op je netwerk. Het gaat daarbij feitelijk alleen om actueel verkeer, informatie over flows die stil komen te liggen worden uit het systeem verwijderd. En het doel is niet het volgen van de personen die via dat IP adres opereren, maar het analyseren van netwerkverkeer en het identificeren van netwerkbedreigingen.

Arnoud

Hee, er zit ineens een generatieve AI in mijn online dienst en dat wil ik niet!

Photo by Alexandra_Koch on Pixabay

Een lezer vroeg me:

Al geruime tijd maken wij zakelijk gebruik van Google Workspace. Sinds een paar dagen zit daar ineens hun AI Gemini bij, en dat is niet uit te zetten. En het abonnement wordt nog duurder ook! Kunnen ze dat zomaar doen?
Google is niet de enige, maar het viel velen wel op omdat Gemini voorheen als aparte betaalde dienst werd aangeboden. Maar iedere dienstverlener wil inhaken op de AI hype en stopt dus ergens een chatbot, schrijftool of andere al dan niet nuttige tekstgenerator in de dienst.

Regels rondom ict-dienstverlening zijn er nauwelijks, omdat vrijwel alle regels rondom dienstverlening in het algemeen decennia oud zijn. In Nederland komt het grofweg neer op je best doen (zorgplicht), recht op betaling hebben en alleen opzeggen bij serieuze redenen tenzij anders afgesproken. Voor de rest: spreek het samen af.

Nou zal er zelden in de voorwaarden staan dat men specifiek een AI mag toevoegen, maar algemene uitspraken over “de dienst kan van tijd tot tijd wijzigen” of “nieuwe features krijgen” vind je natuurlijk overal. En dan is de discussie snel klaar: ja, dat mag. (Heb je expliciet afgesproken dat je dienstverlening stabiel blijft in periode X, dan natuurlijk niet.)

Toegegeven, deze features zijn soms irritant en niet iedereen zit er op te wachten. Maar is het ook juridisch problematisch? Ik kan eerlijk gezegd vooralsnog geen reden bedenken, behalve als je werkt in een gereguleerde sector waar ieder informatiekanaal verdacht is. Als je bijvoorbeeld als medicus werkt en nu patiëntgegevens door Gemini laat herschrijven, dan is dat wel een dingetje. Of een architect die een briefing laat samenvatten; zijn daar wel geheimhoudingsafspraken over?

“Gebruik het dan niet” ligt dan als advies voor de hand, maar je kunt moeilijk van mensen verwachten dat ze actief die knopjes blijven vermijden. Laat het immers aan Big Tech over om die dingen verleidelijk te laten zijn. Dus daar zal de organisatie echt iets moeten gaan doen om de feature te blokkeren.

De prijsverhoging biedt misschien een haakje om op te mogen zeggen, en vaak staat in de voorwaarden van grote Amerikaanse SaaS apps al een maandelijkse opzegmogelijkheid. Dus weggaan zal vaak mogelijk zijn. Alleen: zomaar even van Google wegmigreren is niet iets dat je in een weekje doet, en naar welke dienst zonder AI ga je dan toe?

Arnoud