URL-manipulatie is geen merkinbreuk

ebeat-hyperlink-merk.gifStel, iemand ontdekt een beveiligingslek in je website. Wat doe je dan? a) Je repareert het lek en bedankt die iemand of b) Je gooit die persoon van je website en je start een rechtszaak wegens merkinbreuk. U dacht a? Dan moet u misschien eens als consultant langs bij e-learning provider eBeat, want die kozen voor b. En haalden gelukkig bakzeil bij de voorzieningenrechter.

Het bedrijf Handyman had voor interne opleidingen een digitale leeromgeving bij the Beat Factory afgenomen. Een slimme werknemer van Handyman merkte dat je door de URL’s in dat systeem aan te passen, je je cursusresultaten kon aanpassen. Hij mailde dat naar eBeat De reactie van Beat Factory? De toegang van de werknemer afsluiten en haar advocaat op Handyman afsturen wegens inbreuk op het merkenrecht.

De eis wordt vooral afgewezen omdat er geen sprake is van een spoedeisend belang, wat toch een vereiste is voor een kort geding. Ook heeft Beat Factory op geen enkele wijze schade geleden door deze actie. Sterker nog, de rechter laat doorschemeren dat Beat Factory zich aardig aanstelt:

[de actie was] juist gericht op het behartigen van het belang van The BEAT Factory, die dit zeer wel zó kon begrijpen en er zó ook profijt van had kunnen hebben.

Maar hoezo dan merkenrecht? Nou, de merk- en handelsnaam ‘ebeat’ stond namelijk in de aangepaste URL. Zoals Boek9.nl het droogjes omschrijft:

The BEAT Factory ziet dit als een inbreuk op haar intellectuele eigendomsrechten. De voorzieningenrechter niet.
Het gebruik van een tekst in een URL is geen inbreuk op een beeldmerk (ja, een beeldmerk!), noch een verboden gebruik van een handelsnaam.

Omdat Beat Factory haar vordering op het merkenrecht had gebaseerd, krijgt ze nu als verliezende partij de volledige proceskosten om haar oren: zesduizend euro voor de advocaat plus 4095 euro voor de ingeschakelde informaticus. Die trouwens met 195 euro uurtarief een aardige concurrent voor de advocaat lijkt te worden.

Mis ik iets of was dit een hele domme actie van Beat Factory?

Arnoud
MD5-beveiligingsmechanisme achter vertrouwde websites gekraakt

Nou, mooi is dat. Ben ik net uit bed na een erg leuke oudejaarsavond, blijken een stel beveiligingsonderzoekers e-commerce gekraakt te hebben. Of nou ja, de beveiligingstechniek achter een hoop e-commerce sites. Dit omdat het MD5-algoritme, een klein maar cruciaal deel van de gebruikte beveiligingstechniek al drie -pardon, vier, het is 2009- jaar bijzonder zwak blijkt te zijn. Dankzij deze zwakte kan een aanvaller een nepsite voorzien van volstrekt authentiek uitziende certificaten, zodat niemand meer kan detecteren dat het een nepsite is.
Beveiligde websites, veel gebruikt bij e-commerce sites, maken gebruik van certificaten waarmee een browser kan vaststellen of hij met de echte site communiceert. Die certificaten worden uitgegeven door onafhankelijke instanties zoals CACert of Thawte, en zijn voorzien van hun digitale handtekening zodat er niet mee te knoeien valt.

De fout zit in het MD5-algoritme, dat gebruikt wordt bij het genereren van die digitale handtekening. MD5 genereert een hash, een korte code die uniek is voor het te signeren certificaat, en vervolgens wordt de handtekening geplaatst over die hash. Dit is veel sneller dan het hele certificaat zelf signeren. Het blijkt namelijk veel eenvoudiger dan gedacht om een tweede certificaat te genereren met inhoud naar keuze dat dezelfde hash heeft als het certificaat van zo’n instantie. En daarmee zal iedere browser dat nepcertificaat accepteren als authentiek.

Al in 2005 was bekend dat het MD5-algoritme deze zwakheid had, maar tot nu toe werd dit door veel mensen als een puur theoretische mogelijkheid afgedaan. Met deze publicatie wordt duidelijk dat dit een reële dreiging is. Gelukkig hebben zowel Microsoft als Mozilla maatregelen aangekondigd.

Klikken jullie trouwens ook al die irritante waarschuwingen over certificaten weg zonder ze te lezen? Ik zou het liever niet doen, maar soms heb je weinig keus als je een bepaalde website wilt gebruiken.

Arnoud

De journalistieke hack van Revu

Staatssecretaris Jack de Vries (Defensie) gaat aangifte doen bij Justitie tegen de redactie van het tijdschrift Revu, meldde nu.nl donderdag. Het tijdschrift had via een “virtueel beveiliger” toegang tot het privé mailaccount van de staatssecretaris weten te krijgen, en vervolgens een forward kunnen installeren zodat nieuwe mails naar een aparte mailbox werden doorgestuurd. Tenminste, als ik Webwereld goed begrijp. Security.nl voegt toe dat men via een botnet het wachtwoord heeft gebruteforced.
Het doet denken aan die zaak van half oktober, waar een ex-vennoot zakelijke mails liet doorsturen naar een eigen Google Mail account. Dat mocht niet, en het lijkt me duidelijk dat hier net zo goed sprake is van computervredebreuk. Jezelf toegang verschaffen tot andermans beveiligde mailbox is strafbaar, en het doorsturen lijkt mij de strafverzwarende omstandigheid van het kopiëren van gegevens.

Revu beroept zich op het landsbelang:

We wilden laten zien hoe makkelijk het is om binnen te dringen in mailadressen en dat vrijwel iedereen te hacken is. Zelfs iemand van de overheid. Hopelijk schroeven ze naar aanleiding van het artikel de beveiliging op. Wij hadden geen kwaad in de zin, maar er zijn genoeg anderen die dat wel hebben.

Een klassiek antwoord, maar wel fout. Ook journalisten mogen de wet niet breken, zelfs niet om aan te tonen dat sprake is van een misstand. In 1995 werd een journalist tot voor de Hoge Raad schuldig verklaard aan valsheid in geschrifte omdat hij onder valse naam rijbewijzen had aangevraagd (en gekregen). Het verweer dat hij wilde aantonen dat de uitgifte van rijbewijzen niet klopte, werd niet geaccepteerd. Wel kreeg hij een lagere straf opgelegd dan normaal, maar of dat nu kwam omdat hij de rijbewijzen niet had gebruikt of omdat de rechters toch gevoelig waren voor de persvrijheid, is mij niet duidelijk.

Die journalist had nog enig verhaal: de minister had namelijk eerder nog gezegd dat die uitgifte in orde was, en hij had maar 1 manier om aan te tonen dat de boel toch echt fout zat. De situatie hier vind ik heel wat minder sterk. Er was geen enkele reden of aanwijzing om die mailbox te hacken. De Vries had niets gezegd dat kon suggereren dat hij onoorbare dingen zou doen met zijn privé mailbox of dat hij sterk tegen het gebruik van privé mailboxen zou zijn of iets dergelijks. Ik kan dus geen enkele goede reden bedenken om deze hack uit te voeren. Behalve dan om leuk te scoren met je tijdschrift, maar dat is geen journalistieke reden.

Wat vinden jullie? Persvrijheid of gewoon crimineel gedrag? En zou het anders liggen als in die privé mailbox allerlei staatsgeheime documenten zaten?

Arnoud

Gearresteerd voor meeliften op wifi, maar hoe weten ze dat?

wifi-satelliet-draadloos-auto.pngTwee mannen zijn afgelopen maandag aangehouden voor illegaal draadloos internetten, meldde de politie afgelopen maandag. De twee zaten in een auto en waren met hun laptop aan het chatten met hun thuisfront. Ze hadden daarvoor ingelogd op een draadloos netwerk van een bewoner aan de Veldbloemweg. Die bewoner ondervond problemen en belde de politie, kennelijk omdat hij die twee mensen voor zijn deur in verband bracht met zijn computerproblemen.
De politie kwam langs en arresteerde de twee. Enigszins cryptisch stelt het persbericht daarbij dat de politie “stelde vast dat er inderdaad sprake van misbruik was”. Maar dat is nu precies waar ik meer over wil lezen: hoe weten ze dat? Hoe breng je twee mannen in een auto in verband met een traag werkende internetverbinding bij iemand in de straat?

Het persbericht heeft het overigens over twee ‘mannen met Servische nationaliteit’, maar de relevantie van dat feit ontgaat me. Of was dat de manier om het misbruik vast te stellen? Twee Serviërs met een laptop, dat moeten wel criminelen zijn? Ik mag toch hopen van niet. Maar hoe weet men het dan wel?

Via Security.nl.

Arnoud

DDoS-ers overheidssites veroordeeld tot schadevergoeding

Tienduizend euro schadevergoeding voor het DDoS-sen van overheidswebsites. Dat is wat de rechtbank Breda woensdag oplegde aan de “DDoS-kabouters” die in oktober 2004 onder andere overheid.nl, regering.nl en nederland.nl platlegden (en ook diverse Telegraaf-sites). Een hoog bedrag, maar een stuk lager dan de overheid via haar automatiseringsafdeling ICTU had geëist, namelijk een slordige 471.553,54 euro.
De verantwoordelijken voor deze denial-of-service aanvallen kregen eerder al voorwaardelijke straffen (zie o.a. LJN AT0222 LJN AT0224 en het hoger beroep, LJN AV1454). Nu meldde ICTU zich met een schadeclaim voor het opruimen van de rommel.

Allereerst speelde de vraag of ICTU wel mócht claimen, nu niet zij als stichting maar diverse overheidsinstanties schade hadden geleden. De rechtbank vindt van wel. ICTU werd als beheerder gehinderd in haar taak door de DDoS-aanvallen, en moest maatregelen nemen die ze normaal niet had hoeven nemen. Ook stonden de domeinnamen op naam van ICTU, en dat geeft nog een reden voor ICTU om op te treden tegen deze verstoring van het gebruik van de domeinnaam.

Een andere leuke vraag is wie van de DDoS-kabouters nu verantwoordelijk was voor welk deel van de schade. Daar kom je eigenlijk niet uit, maar dat hoeft ook niet. De wet kent de groepsclaim (6:166 BW), waarbij je als slachtoffer ieder lid van een groep kunt aanspreken op de hele schade. De daders regelen dan maar onderling wie wat betaalt. En dat gaat hier op voor de groep DDoS’ser. Zij hebben samen de aanvallen besproken en gecoördineerd, en aanvaardden dus elk het risico dat er schade zou ontstaan door deze aanvallen. Daarom zijn ze samen aansprakelijk.

Dan komen we bij de hoofdmoot: de hoogte van de schade. ICTU moest noodmaatregelen nemen (zoals extra bandbreedte inkopen en een extra router inzetten om te kunnen filteren), en heeft ook de nodige structurele maatregelen genomen om te zorgen dat dit niet nog een keer kon gebeuren. Mag die hele rekening naar de DDoS’sers? Nee, dat niet:

Slechts de kosten, gemaakt ten behoeve van de oplossing van de crisissituatie, ontstaan als gevolg van de aanvallen, kunnen aan gedaagden worden toegerekend. Kosten als gevolg van structurele (beveiligings)maatregelen dienen voor rekening van ICTU te blijven.

ICTU krijgt dus alleen de kosten van de noodmaatregelen en de consultancykosten om die goed in te voeren vergoed. Een terecht vonnis wat mij betreft. Dit was puur vandalisme en dan mag je betalen voor het opruimen van de rotzooi.

Via ISPam.nl.

Arnoud

Na ontslag wachtwoord blijven gebruiken strafbaar

De rechtbank in Den Haag heeft twee voormalige voorlichters van het ministerie van Sociale Zaken en Werkgelegenheid veroordeeld tot voorwaardelijke taakstraffen van 150 en 100 uur, meldde Nu.nl zaterdag. De twee bleven hun oude wachtwoord van de Geassocieerde Pers Diensten gebruiken om zo vroeg kennis te krijgen van nog ongepubliceerde nieuwsberichten.
Het bewijs was in deze zaak niet zo moeilijk rond te krijgen. De twee liepen tegen de lamp toen ze een verslaggever vroegen om in een artikel een wijziging aan te brengen: het artikel beweerde dat minister Donner gereformeerd was, maar hij is protestant. Dat verbaasde de journalist nogal, want het artikel was nog helemaal niet gepubliceerd op dat moment. Het systeem van GPD blijkt bij te houden wie welk artikel opvraagt, en zo waren de verantwoordelijken snel op te sporen. Er bleek meer dan 800 maal illegaal ingelogd te zijn vanaf een IP-adres van het ministerie van Sociale Zaken (195.109.215.181, zoek maar na).

De zaak doet sterk denken aan de computerinbraak door persbureau Novum, waarbij ook andermans wachtwoord werd gebruikt om in te loggen. Een verschil hier, dat de verdachten zwaar werd aangerekend, was dat zij als ambtenaren op het ministerie werkzaam waren en dus een voorbeeldfunctie hadden.

De verdachten gebruikten in eerste instantie nog hun eigen wachtwoorden, die na hun ontslag nog gewoon bleken te werken. Eigen schuld dus, en geen misdrijf, zo betoogde de advocate. Maar nee, “het behoort vanzelf te spreken, dat men na vertrek bij een werkgever geen kennis meer neemt van of gebruik maakt van vertrouwelijke informatie, ook al kan feitelijk nog toegang tot die gegevens worden verkregen; daar is geen verbod van die werkgever voor nodig.” Daarmee was dat computervredebreuk.

Opmerkelijk was nog dat de journalist die zijn wachtwoord aan zijn ex-collega’s gaf, ook veroordeeld werd: een voorwaardelijke taakstraf van 60 uur voor medeplichtigheid aan de computervredebreuk. Pas dus goed op je wachtwoord!

Arnoud

In een virtuele wereld kun je ook stelen

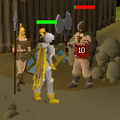
runescape-diefstal.jpgEen amulet in een virtuele wereld blijkt een zaak die je kunt stelen, zo vonniste de rechtbank Leeuwarden eergisteren. Twee jongens wisten september vorig jaar van hun slachtoffer enkele virtuele goederen in de online roleplaying game Runescape af te pakken. (Dit is dus niét de Habbo-zaak waarover ik in november vorig jaar berichtte) Het slachtoffer werd met geweld gedwongen om naar het huis van één van de daders te gaan, waar men inlogde op Runescape en het slachtoffer verplicht werd om in te loggen zodat men de controle over zijn account over kon nemen en al zijn virtuele goederen naar hun eigen avatars kon overzetten. Ook dit ging gepaard met het nodige fysieke geweld.
Het is duidelijk dat hier sprake was van bedreiging met en gebruik van geweld, maar het opmerkelijke aan deze zaak was dat men diefstal van de goederen ten laste had gelegd. Het is namelijk geen uitgemaakte zaak dat je dergelijke virtuele zaken kúnt stelen.

Waarom was dit dan wel diefstal? De rechtbank formuleert een aantal eisen. Zo moet de bezitter waarde hechten aan het item, maar dat hoeft geen financiële waarde te zijn. Dat was in deze zaak duidelijk het geval. Ook moet je de feitelijke macht erover kwijt kunnen raken, en dat kan bij dit soort virtuele zaken natuurlijk prima.

De belangrijkste eis is echter dat sprake moet zijn van “voor menselijke beheersing vatbare objecten”. En dat is een lastige als het gaat om dingen die geen pijn doen als ze op je voet vallen. Computergegevens zijn bijvoorbeeld geen zaken die je kunt stelen, en bandbreedte ook niet. Elektriciteit dan weer wel, wat voor de fysici onder u misschien moeilijk te verteren is, maar dat mag u in de comments kwijt. In ieder geval, de rechtbank is daar vrij makkelijk in:

De virtuele amulet en het virtueel masker als bedoeld in de onderhavige zaak zijn geen stoffelijke goederen, alhoewel ze wel waarneembaar zijn. Gelet op de bedoelde jurisprudentie is dat geen beletsel om ze als goed als bedoeld in artikel 310 van het Wetboek van Strafrecht aan te merken.

Daarmee is de strafbaarheid gegeven. Vanwege de jonge leeftijd van de verdachten (14 jaar ten tijde van de diefstal) krijgen ze een werkstraf van 160 uur.

Dit is een baanbrekend vonnis, dat bij mijn weten één van de eerste keren vormt dat in Europa een virtueel item als steelbaar aanmerkt. Wat mij betreft een goede ontwikkeling. Wat offline moet online gelden heet het altijd, en het wegnemen van virtuele goederen is in principe net zo kwalijk als het wegnemen van “echte” goederen.

Natuurlijk betekent dat niet dat elke kopieeractie nu diefstal is. Het uploaden van muziek valt dus niet onder 310 Strafrecht (lees je mee, Tim?), want daarmee raakt de uploader noch de rechthebbende de feitelijke macht kwijt over de muziek. Dit vonnis gaat over situaties waarin één specifiek persoon de macht heeft over een object, en die kan overdragen. Het zal dus vooral voor virtuele werelden zoals Runescape, maar ook Habbo Hotel of World of Warcraft van belang zijn.

Update (12 november 2009): bevestigd in hoger beroep.

Ik twijfel of het ook opgaat voor domeinnamen. Ook die zijn maar door één persoon tegelijk te gebruiken, en je kunt op dezelfde manier als deze jongens deden zorgen voor de overdracht van een domeinnaam. Wat denken jullie? En waar zou dit vonnis nog meer toepassing vinden?

Arnoud

Heel internet stukmaken, mag dat? (2)

Internet stukmaken kan op heel veel manieren. En nu hebben we er weer eentje: met een paar slim gekozen TCP/IP pakketten is het mogelijk om vrijwel elke op internet aangesloten computer plat te leggen, meldt Webwereld.

Bijzonder aan deze aanval is dat hij kennelijk al jaren bekend was bij ontdekkers Outpost24. Men komt echter nu pas naar buiten, omdat er nog steeds geen oplossing voor is en de aandacht misschien mensen stimuleert om deze te gaan zoeken. Op 17 oktober zullen de ontdekkers de aanval demonstreren, maar geen diepe technische details geven.

En dat was waar een lezer me over mailde: zouden ze die wel mogen geven eigenlijk? Met die details kan iedereen aan de slag om een exploit te maken en systemen platleggen. Niemand die dat kan stoppen, want er is dus geen oplossing bekend. Dat lijkt nogal onverantwoordelijk. Maar is het strafbaar?

Als ik de artikelen goed begrijp, dan gaat het hier om een vorm van denial of service, een aanval waarbij de toegang tot een geautomatiseerd werk wordt belemmerd door bepaalde gegevens op te sturen. Dat is strafbaar onder artikel 138b Wetboek van Strafrecht. De meeste mensen denken bij een DoS-aanval vooral aan grote hoeveelheden onzingegevens zoals bij mailbommen of pingfloods. Maar ook een enkel slim gekozen pakketje valt onder deze strafbepaling (winnuke’t u nog wel eens iemand?).

Ook strafbaar is het om technische hulpmiddelen aan te bieden die “hoofdzakelijk geschikt gemaakt of ontworpen” zijn om een DoS-aanval mee uit te voeren (art. 139d lid 2 sub a Strafrecht). Bij diefstal van diensten bepaalde de Hoge Raad in 2005 dat een tijdschrift met een stappenplan een verboden hulpmiddel was (om gratis Canal+ te mogen kijken). Maar dat ging alleen goed omdat artikel 326c van het Wetboek van Strafrecht spreekt van het aanbieden van een “voorwerp en/of gegevens”. En een tijdschrift bevat gegevens, zo oordeelde de Hoge Raad.

Artikel 139d lid 2 spreekt van een “technisch hulpmiddel”, wat mij toch een stuk beperkter lijkt dan “een voorwerp of gegevens”. Valt een proof of concept exploit, een stuk code dat laat zien dat een aanval echt mogelijk is, daar nu onder? Het is een hulpmiddel, maar is het geschikt gemaakt of ontworpen om ook werkelijk aanvallen mee uit te voeren? En dan dus niet demonstratie-aanvallen in het lab, maar echte aanvallen in het wild.

Ik vind het een erg lastige vraag. Het gaat me wat ver om code ter ondersteuning van beveiligingsonderzoek strafbaar te stellen. Aan de andere kant, als die code uitlekt hebben alle script kiddies ook weer maandenlang plezier met het platleggen van internet en dat is ook bepaald onwenselijk.

Wat vinden jullie? Mag die code worden gepubliceerd, of moeten ze daarmee wachten tot iedereen gepatcht is? En maakt het daarbij uit dat dit een fout met een heel brede impact is, in tegenstelling tot een eenvoudige buffer overflow in versie X van één bepaald stuk software?

Arnoud

Stijlloze tegenactie of computercriminaliteit?

bluf-openbaren-geencommentaar.pngDe ludiek bedoelde actie van Geencommentaar kon Geenstijl toch iets meer boeien dan het shockblog in eerste instantie deed voorkomen. GC had een petitie online gezet, waar GS een bindend stemadvies voor had uitgebracht. GC kreeg zoveel onzininschrijvingen dat zij besloot een database te bouwen met meer dan 2000 IP-adressen van stijlloze reaguurders die de petitie hadden vervuild. Vervolgens publiceerde GC een tooltje waar je op basis van IP-adres kon controleren of je met een “roze randdebiel” cq. “huftert” te maken had.
GS kwam daarop met een “oldskool weblog incrowdcookie van eigen deeg”. Een slim stukje Javascript in de pagina’s van GS zocht automatisch het IP-adres op van elke bezoeker van GS in die database. Nu krijgt GS iets meer bezoekers dan GC, zodat de database dit niet aankon en volledig plat ging.

Is deze stijlloze actie nu computercriminaliteit? Het lijkt sterk op een distributed denial of service-aanval, of voor de juristen onder ons een gedistribueerde verstikkingsaanval. Bij zo’n aanval worden honderden of duizenden computers tegelijk ingezet om gezamenlijk het slachtoffer te overbelasten. Meestal doordat al die computers elk zo veel mogelijk onzingegevens opsturen, maar een groot aantal op zich legitieme verzoeken kan ook tot zo’n overbelasting leiden.

Art. 138b Strafrecht stelt strafbaar het opzettelijk en wederrechtelijk de toegang tot of het gebruik van een geautomatiseerd werk te belemmeren door daaraan gegevens aan te bieden of toe te zenden. Eens kijken hoe ver we komen.

De actie was duidelijk opzet, want die Javascript-code komt niet zomaar in een webpagina terecht. Wederrechtelijk? Ik zou zeggen van wel. Op zich mocht iedere GS-bezoeker zijn eigen IP-adres opzoeken in de database van GC. Maar dit was geen vrijwillig opvragen uit interesse van de bezoeker, maar een min of meer gedwongen opvraging door een programmeertruc van de site. Ik twijfel, omdat er ook nog zoiets bestaat als het Slashdot-effect (in Nederland het Nu.nl effect?): te veel bezoeken vanaf een populaire site kunnen een site ook plattrekken. Dat is niet wederrechtelijk van die populaire site. Maar ik denk dat dat toch waarschijnlijk niet opgaat hier.

De grote vraag is dus of Geenstijl zorgde voor het “aanbieden of toezenden” van de gegevens. Het zijn feitelijk de computers van de bezoekers die het doen. Maar die bezoekers zijn niet bij de actie betrokken. Het is het stukje Javascript van Geenstijl dat het toezenden van de opvraging in werking zet. Dat zou je kunnen zien als een handeling van Geenstijl. Andermans computer op afstand besturen is juridisch hetzelfde als achter het toetsenbord kruipen en de commando’s daar intypen. Ik zeg daar wel gelijk bij dat dit nog nergens in de literatuur of rechtspraak getest is. GC, probeer het eens uit! 🙂

Overigens was die actie van GC ook niet bepaald netjes. Het verzamelen van IP-adressen en aanbieden van een zoekmogelijkheid om te zien of iemand een “roze randdebiel” is (of zelfs maar, neutraal gezegd, een Geenstijl-lezer) is een verwerking van persoonsgegevens. Daarvoor moeten de bezoekers wel toestemming hebben gegeven. Ik heb geen privacystatement gezien bij die petitie, laat staan een uitdrukkelijk verzoek om toestemming.

Weet iemand trouwens waarom GC er nu uitligt?

Arnoud

Is het BREIN of een botje?

Ziet u het verschil tussen BREIN en een computervirus? Ars Technica meldde dinsdag dat er een nieuwe techniek in omloop is om computers te infecteren met virussen, Trojans en wormen. De techniek is gebaseerd op de aloude truc om een interessant uitziend mailtje met bijlage te sturen. Wie de bijlage opent, wordt besmet. Kennelijk is mevrouw Kournikova niet hot genoeg meer, en trappen mensen ook niet meer in mailtjes die leuke screensavers beloven of een filmpje waarop Bin Laden aanhouden, doodgeschoten of wat dan ook wordt.

Nee, de nieuwste truc is om de mailtjes zogenaamd afkomstig te laten zijn van het controversiële bedrijf Media Defender. Wie Slashdot of Tweakers leest, weet dat dit bedrijf de RIAA en MPAA helpt bij opsporing en bestrijding van filesharing. En die twee clubs dagen zelfs omaatjes van tachtig die niet eens een PC hebben voor 80.000 dollar voor de rechter. Dus als je daar een mailtje van krijgt, dan ga je dat wel even lezen.

In de mails wordt de lezer beschuldigd illegaal muziek of films verspreid te hebben via Bittorrent. Na eng klinkende verwijzingen naar 17 USC 502 en andere cryptische wetsartikelen meldt de mail dat het bewijs in de bijlage zit. Tsja, en wie gaat er dan niet meteen klikken op de bijlage?

Op dit moment is dit nog een incident. Ik vraag me wel af wat er gaat gebeuren als namen van bv. BREIN of Buma/Stemra op grote schaal gebruikt worden door verspreiders van virussen en Trojans. Wie nu een mail krijgt van deze instanties, weet dat hij serieus om moet gaan met de beschuldigingen daarin. Maar wat moet je nu doen als er een kans van 30% is dat de mail een virus is? Of 50%? Bij welk percentage mag je als ontvanger redelijkerwijs twijfelen aan de authenticiteit van zo’n mail?

Of wat te denken van een overactief spamfilter dat zulke mails automatisch weggooit. Ben ik aansprakelijk voor mails die dankzij mijn virus- of spamfilter niet aankomen?

Arnoud