Is een Franse uitspraak tegen SHA-256 een bindend precedent bij ons voor informatiebeveiliging?

Bron: Enrique Santos, Wikimedia Commons

Een lezer vroeg me:

Recent heeft de Franse AVG-toezichthouder (CNIL) een boete van 3,5 miljoen euro opgelegd. Deel daarvan was een inadequate beveiliging door gebruik van SHA-256. Heeft dit precedentwerking, oftewel mogen we nu stellen dat deze hashingtechniek daadwerkelijk niet meer passend is voor beveiligen van persoonsgegevens?
Op 30 december 2025 heeft de CNIL een boete van 3,5 miljoen euro opgelegd aan een niet nader genoemd Frans bedrijf voor het doorgeven van de gegevens van leden van hun loyaliteitsprogramma aan een sociaal netwerk voor gerichte reclamedoeleinden, zonder geldige toestemming. Inderdaad was inadequate beveiliging een deel van de grondslag.

Het bedrijf gebruikte SHA256 voor het hashen van wachtwoorden (met salt, dat wel). Dat vond de CNIL bezwaarlijk, omdat de collega’s van het ANSSI (Nationaal Agentschap voor Informatiesysteembeveiliging) hadden gezegd dat

Aanbevolen cryptografische hashfuncties, zoals de SHA2-familie, zijn zeer snel in uitvoering, wat in de context van wachtwoordopslag een voordeel is voor aanvallers, omdat ze hierdoor veel wachtwoorden kunnen testen (d.w.z. hashes kunnen berekenen).
Men wijst op algoritmes zoals Argon2, die mede ontworpen zijn om resistent tegen dergelijke brute force aanvallen te zijn, zelfs met moderde apparatuur. Het bedrijf had in de tussentijd ook al gewisseld naar Argon2.

De uitspraak over de ongeschiktheid van SHA-256 wordt hier vrij algemeen gedaan, en men wijst op eerdere aanbevelingen sinds 2020. Bij het berekenen van de boete wordt dan ook herhaaldelijk geërgerd gewezen op eerdere publicaties:

Bovendien moet met betrekking tot de schending van artikel 32 van de AVG worden opgemerkt dat de Commissie regelmatig communiceert over het belang van authenticatiemaatregelen voor de beveiliging, dat haar aanbevelingen met betrekking tot het wachtwoordbeleid al bekend waren ten tijde van de audits, en dat zij sinds december 2022 organisaties via haar website een tool ter beschikking heeft gesteld waarmee zij eenvoudig de sterkte van een wachtwoord kunnen controleren. De Commissie herinnert er ook aan dat zij regelmatig financiële sancties heeft opgelegd voor schendingen van artikel 32 van de AVG wegens onvoldoende maatregelen om de beveiliging van de verwerkte gegevens te waarborgen, met name in haar besluiten nr. SAN-2019-007 van 18 juli 2019, nr. SAN-2022-018 van 8 september 2022, nr. SAN-2023-023 van 29 december 2023 en nr. SAN-2024-002 van 31 januari 2024.
Dit klinkt voor mij alsof de CNIL hier een hard punt van gaat blijven maken. En terecht, gezien het securityprobleem dat hier onder zit.

Een beslissing van de CNIL is bindend in Frankrijk (tenzij de rechter ze terugfluit, maar dat zie ik hier niet gebeuren). Voor andere toezichthouders geldt dat niet, maar onder het zogeheten coherentiemechanisme van artikel 63 AVG moeten toezichthouders wel met elkaar samenwerken en hun inzichten op elkaar afstemmen. Het zou raar zijn als in Duitsland SHA256 gewoon aanbevolen wordt terwijl je in Frankrijk daar een dikke boete voor krijgt, bijvoorbeeld.

In de praktijk zie je daarom ook regelmatig dat toezichthouders wijzen op publicaties van collega’s, waarbij de CNIL voorop loopt als het gaat om inzichten rondom cybersecurity. Ook in Nederland zou ik dus maar vast gaan nadenken waarom voor jou SHA256 wél een veilige opslag van wachtwoord-hashes zou zijn. (Of migreren naar Argon2 of vergelijkbaar, dat is minder werk.)

Arnoud
Mag mijn hoster me een andere backup geven dan ik had gevraagd?

Photo by Massimo Botturi on Unsplash

Een lezer vroeg me:

Als kleine ondernemer is mijn zakelijke data erg belangrijk. Ik heb een contract met mijn hoster dat ze elke dag een backup maken en die een jaar bewaren. Nu wilde ik de backup van bijna een jaar geleden vanwege wat oudere bestanden, maar ik krijg een backup die bijna een maand minder oud is. Is dat wel in de haak?
Dat lijkt mij niet te kloppen, hoewel het natuurlijk afhangt van wat er precies is toegezegd. Een gebruikelijke formulering van zo’n backupclausule is deze:
Opdrachtnemer zal dagelijks van de middels de Dienst opgeslagen gegevens een reservekopie maken. Opdrachtnemer zal deze reservekopieën bewaren voor een termijn van een jaar en op verzoek beschikbaar stellen.
Hier kunnen nog zaken staan over kosten en het mogen opvragen van één bestand versus alles ineens, maar dat is minder van belang. De kern is dus: dagelijks en een jaar lang bewaren.

Je zou zeggen dat dan een kopie van bestand X van 3 mei 2025 op te vragen moet zijn. Of dat dan de versie van 02:00 of van 19:31 is, is wellicht nog een vrije keuze. Maar waarom zou je bestand X versie 4 juni krijgen als je om 3 mei vroeg?

De enige reële verklaring die ik kan bedenken is dat de hoster niet elke nacht een volledige backup maakt, maar alleen wat er is gewijzigd sinds de dag er voor. Dat scheelt immers nogal in de opslag, met name omdat je het een jaar lang bewaart.

Een schema van periodiek (bijvoorbeeld tweewekelijks) een volledige backup en dagelijks een beperkte is vrij gebruikelijk. Het zou kunnen dat daarbij niet alle datumstempels correct teruggezet worden, al blijf ik daar vraagtekens bij houden.

Zuiver juridisch zeg ik dus: met dit beding heb je recht op de versie van 3 mei, en is leveren van die van 4 juni niet conform de afspraak.

Arnoud

Als je opzettelijk een AVG-inbreuk uitlokt, heb je geen recht op vergoeding van de schade

Photo by Maxim Ilyahov on Unsplash

Merkwaardige zaken geven merkwaardige uitspraken, is een oud juridisch motto. Zo ook hier in Brillen Rottler: wie een AVG-inbreuk uitlokt door opzettelijk persoonsgegevens aan te bieden en dan de ander aan te spreken op noncompliance, kan wegens misbruik van recht worden tegengehouden.

De achtergrond van de zaak klinkt als iets dat ik vaker heb gezien. De eisende partij had zich ingeschreven voor de nieuwsbrief van opticien Brillen Rottler, en vervolgens een inzageverzoek gedaan met de kennelijke hoop de opticien op een inbreuk te kunnen betrappen.

Brillen Rottler herkende de man (kennelijk wordt er breed geroepen dat dit een professioneel AVG-inbreukspeurder is) en weigerde zijn verzoek met een beroep op misbruik van recht. Waarop de man 1000 euro schadevergoeding eiste bij de rechter wegens geen gehoor geven aan zijn inzageverzoek.

Dat eindigde dus bij de hoogste Europese rechter, die nu bepaalt dat dat wel degelijk een vorm van misbruik is.

Allereerst: waar staat dat in de wet? Artikel 12 lid 5 AVG geeft als enige grond dat “kennelijk ongegronde of buitensporige” verzoeken mogen worden afgewezen. Dit was één verzoek, dus moeilijk dat ‘buitensporig’ te noemen zou je denken. Maar het Hof ziet dit als een kwalitatief en niet een kwantitatief criterium: ook één verzoek kan buitensporig zijn, mits aan twee eisen is voldaan:

[T]en eerste een reeks objectieve omstandigheden waaruit blijkt dat, ondanks de formele naleving van de voorwaarden van de Uniewetgeving, het doel van die wetgeving niet is bereikt; en ten tweede een subjectief element, bestaande uit de intentie van de betrokkene om een ??voordeel te behalen uit de Uniewetgeving door kunstmatig de voorwaarden te scheppen om dat voordeel te verkrijgen.
Allereerst moet je verzoek dus niet een ‘echt’ AVG-doel dienen. Dat gaat bij inzage met name om het kunnen controleren en zo nodig laten corrigeren van je gegevens. Dat was hier niet echt aan de orde: je weet wat je invulde bij de nieuwsbriefinschrijving.

Het tweede element is subjectiever: “kunstmatig de voorwaarden scheppen” om mensen op een inbreuk te betrappen. Daarbij mag je meenemen dat meneer dit vaker doet, zodat de indruk duidelijker is dat hij het niet om dat ‘echte’ doel doet.

De zaak is terugverwezen voor de benodigde feitelijke inschatting, maar de hint is wel duidelijk dat deze meneer niet 1000 euro rijker de zaal zal verlaten.

Arnoud

Chatapps mogen vanaf april in EU niet meer scannen op beelden van kindermisbruik

Alexandra_Koch / Pixabay

Chatdiensten zoals WhatsApp mogen vanaf 3 april berichten niet langer scannen op beelden van kindermisbruik, las ik bij Tweakers. De ophef ging toch over of ze dat móesten? Inderdaad, maar dit is een ander aspect van de discussie.

Al sinds 2022 is er ophef over een EU-wetsvoorstel dat communicatiedienstverleners zoals chatdiensten wil verplichten om berichten (en daar bij behorende afbeeldingen) te screenen op misbruik. Dit impliceert namelijk onder meer het moeten doorbreken van end-to-end encryptie en het lezen van alle berichten, wat laten we zeggen een tikje ver gaat.

Het communicatiegeheim bij dit soort diensten is verankerd in de stokoude ePrivacy-richtlijn, artikel 5 lid 1:

De lidstaten garanderen via nationale wetgeving het vertrouwelijke karakter van de communicatie en de daarmee verband houdende verkeersgegevens via openbare communicatienetwerken en via openbare elektronische-communicatiediensten. Zij verbieden met name het afluisteren, aftappen, opslaan of anderszins onderscheppen of controleren van de communicatie en de daarmee verband houdende verkeersgegevens door anderen dan de gebruikers, indien de betrokken gebruikers daarin niet hebben toegestemd, tenzij dat bij wet is toegestaan overeenkomstig artikel 15, lid 1.
Om het mogelijk te maken dat aanbieders dergelijke scans kunnen doen, bestond er sinds 2021 een tijdelijke verordening die een wettelijke basis hiervoor creëerde om zo de “tenzij dat bij wet is voorzien”-uitzondering te triggeren.

De uitzondering stond meelezen en controleren toe voor zover dat “strikt noodzakelijk is” voor

het gebruik van specifieke technologie met als enig doel onlinemateriaal betreffende seksueel misbruik van kinderen op te sporen, te verwijderen en te melden aan rechtshandhavingsinstanties en organisaties die in het algemeen belang optreden tegen seksueel misbruik van kinderen, en het benaderen van kinderen op te sporen en te melden aan rechtshandhavingsinstanties of organisaties die in het algemeen belang optreden tegen seksueel misbruik van kinderen;
Dit was ingestoken als een tijdelijke regeling, die af zou lopen op 3 april 2024 maar werd verlengd tot en met komende 3 april.

Een nieuwe verlenging stond in de steigers, maar is dus vastgelopen in politieke discussie. Het voorstel uit maart van het Europees Parlement lijkt daar splijtzwam in te zijn geweest. Tweakers legt uit:

Zo wil het [Europees] Parlement niet dat het scannen geldt voor berichten die eind-tot-eind versleuteld zijn. Het Parlement wil ook niet dat ieders berichten gescand kunnen worden, maar alleen die van mensen waarvan een rechter vermoedt dat ze verbonden zijn aan het maken of verspreiden van kindermisbruikmateriaal.
De kern hierachter is dat men massasurveillance wilde verbieden. Maar technisch is het lastig om onderscheid te maken tussen gewone mensen en mensen met enige verdenking dat ze misbruikmateriaal uitwisselen. Natuurlijk, als er een justitiële verdenking geldt dan kun je daarop acteren maar dan ben je niet meer aan het scannen – dan werk je mee aan een gericht onderzoek. Scannen is bedoeld om een breder net uit te werpen.

Wijzigingen van dit niveau vereisen instemming van de Raad van Ministers, maar die wilde er niet aan. Nieuwe gesprekken zullen niet op tijd iets opleveren, dus per 3 april vervalt dan de mogelijkheid om op vrijwillige basis te scannen.

Of iedereen daar daadwerkelijk mee stopt, is een open vraag. Het belang is vrij duidelijk, en de infrastructuur draait al jaren prima. Tussen de regels door lees ik dat we een paar maanden later een nieuwe tijdelijke verlenging mogen verwachten, wat tijdelijk stoppen dan helemaal onzinnig maakt.

Arnoud

Bits of Freedom krijgt ook in hoger beroep gelijk over keuzevrijheid op Instagram

Photo by Zhivko Minkov on Unsplash

Nederlanders behouden de keuzevrijheid om zelf te bepalen hoe hun tijdlijnen op Instagram en Facebook eruitzien, zo meldde Nu.nl vorige week. In hoger beroep bepaalde het Gerechtshof Amsterdam dat Meta gewoon moet zorgen voor een keuze tussen een algoritmische en een ‘gewone’ tijdlijn. En dat dus dankzij Bits of Freedom.

Vorig jaar oordeelde de rechter dat Meta de gebruikerskeuze moet respecteren:

In dit geval ging het om wat het vonnis “aanbevelingssystemen” noemt, zeg maar je feed met berichten. Vroegâh was dat simpel omgekeerd-chronologisch: de nieuwste eerst. Nu gebruikt men termen als “for you”, “Most relevant” of “hot” en moet je maar hopen dat je alles ziet dat je wil zien.
Het probleem was toen niet zozeer dat er geen nieuwste-eerst feed was, maar dat die lastig aan te zetten was en ook nog eens vanzelf terugfloepte naar een algoritmische doomscrolling feed. Dat mocht dus niet van de Digital Services Act uit 2022 en och jeetje kermde Meta toen, dat kunnen wij écht niet in een paar weken inbouwen.

Dat leidde tot een executiegeschil een maand later, dat weinig opleverde voor het databedrijf. Daarop was men in hoger beroep gegaan, waar begin deze maand uitspraak werd gedaan. En ook hier blijft alles bij de originele uitspraak.

Vooruit, Meta kreeg gelijk dat haar “v-knopje” voor het keuzemenu wel degelijk voldoet. Volgens BoF was dat niet duidelijk genoeg, maar het Hof vindt dat het “v” symbool een gebruikelijk symbool voor een keuzemenu is.

Wel weer heel mooi: het Hof ziet dat dwangsommen voor Big Tech problematisch zijn, wat men eufemistisch “de financiële toestand van Meta Ierland” noemt. Meestal impliceert die term dat iemand te weinig geld heeft. Maar hier is de zorg dat de dwangsommen te snel het plafond raken en dat Facebook dan niets meer zal doen. Daarom verhoogt men dat plafond gelijk maar even naar tien (was vijf) miljoen Euro.

Arnoud


“Ruim 60 procent gemeentewebsites deelt illegaal data met Google”

Photo by Caleb on Unsplash

Ruim 60 procent van de websites van Nederlandse gemeenten deelt data met Google, zoals IP-adressen van bezoekers, voordat gebruikers toestemming hebben gegeven. Dat meldde Tweakers onlangs. Het gaat onder meer om YouTube-embeds en Google Fonts.

Het bericht is gebaseerd op onderzoek van Nixon Digital. Zo wordt gemeld:

In meer dan de helft van de gevallen ging het om YouTube-embeds met trackingcookies. Die sturen data door, zelfs als bezoekers de video niet afspelen. Dat is te voorkomen door de embed vanaf een ‘nocookie’-domein te serveren. Ook Google Fonts en Google Analytics kwamen veel voor. Fonts kunnen sitebeheerders zelf hosten.
En dit is precies de kern van het probleem. Nee, dit mag niet – er gaan dan persoonsgegevens naar de VS zonder duidelijke AVG-grondslag. Terwijl er een technisch prima alternatief is, zoals hier genoemd. Dit “illegaal” noemen is een groot woord, maar juridisch-technisch niet onjuist. Maar het is ook de bestaande praktijk.

Voor mij is dit een evident symptoom van hetzelfde probleem als waarom we niet naar soevereine, Europese dienstverlening gaan. Die is er niet, althans niet met het gemak en de bekendheid (en dus lage kosten) waarmee Big Tech nu beschikbaar is. Een oplossing op basis van Google rol je zo uit.

De alternatieven vereisen werk en dus tijd en geld, met een lastig verhaal waarom. En dan houdt het snel op. Zeker in kleinere organisaties zoals gemeentes, waar de technische kennis toch al schaars is en de prioriteiten (terecht hoor) niet liggen bij datasoevereiniteit en AVG-compliance van je Wmo-aanvraagformulier.

Ik vrees dat hier geen eenvoudige oplossing voor is. Van iedere individuele organisatie is niet te verwachten dat ze ‘gewoon’ over gaan, want die tijd en kosten zijn lastig te rechtvaardigen.

We moeten het collectief doen. En dat kan maar op één manier, namelijk door wetgeving die dit verplicht mét een mechanisme voor dwang. En dan bedoel ik niet “de AVG”, want die is er al en die helpt niet. Een inkoopverbod voor overheden bij niet-Europese leveranciers zou wel helpen. Maar eenvoudig zal het niet zijn.

Arnoud


Waarom kun je ebooks niet gewoon kopen en meenemen?

Photo by Pickawood on Unsplash

Een lezer vroeg me:

Vroeger kocht je nog gewoon boeken. Die waren dan van jou. Nu koop ik ebooks, maar kennelijk worden die niet je eigendom? De aanbieder kan ze ineens weghalen of terugtrekken, en ze naar een ander platform overzetten is al helemaal niet mogelijk. Wat zit hier juridisch achter, waarom is dat niet gewoon gelijk getrokken?
Een oud motto van de Nederlandse overheid was altijd: wat offline geldt, moet ook online gelden. Maar helaas is dat een beetje verloren gegaan in de modernde tijd.

In de kern is het probleem dat het concept ‘ebook’ heel lang gewoon niet in een juridisch vakje te duwen was. Het begrip eigendom geldt alleen voor fysieke, tastbare dingen – dingen die pijn doen als ze op je voet vallen. Voor ontastbare dingen bestaat het begrip vermogensrecht, maar dat gaat vooral over hoe je het aan een ander geeft.

Een ebook is dus niet je eigendom simpelweg omdat de wet dat niet als zodanig ziet. En dan mag de aanbieder zelf de regels invullen, en dat gebeurt natuurlijk in hun voordeel. Je mag er bij, tot het niet meer mag. Kopiëren, printen, copypaste: alleen als wij dat toestaan. En oh ja, regels over het omzeilen van zulke restricties zijn wél wettelijk vastgelegd: het kraken van kopieerbeveiligingen is onrechtmatig (en bij software zelfs een misdrijf).

Sinds een paar jaar is dit in Europa iets beter geregeld. Tegenwoordig staan er wel regels in de wet over “digitale inhoud”, volgens de wet”gegevens die in digitale vorm worden geproduceerd en geleverd”. Ebooks zijn daarvan het klassieke voorbeeld. Hier heb je, net als bij fysieke aankopen, recht op een goed product en dus ook garantie als dat niet zo blijkt te zijn.

Het is niet helemaal hetzelfde. Zo is er geen plicht dat digitale inhoud altijd moet werken. De mogelijkheden, compatibiliteit en interoperabiliteit moeten vooraf duidelijk gemeld zijn en anders heb je recht op geld terug. Helaas is daarbij niet expliciet geregeld hoe lang je van die inhoud moet kunnen genieten, anders dan “een periode die is afgestemd op het doel waarvoor de informatie kan dienen”. Oftewel: een ebook moet werken zo lang als je mag verwachten dat ‘ie werkt.

Het gebrek aan regels op dit punt vind ik een van de grootste gebreken van de informatiemaatschappij. Maar helaas is er weinig aan te doen buiten de wetgever aansporen hier meer regels over te maken.

Arnoud

Hoe een Belg in de Cariben een koninkrijk wil stichten (betalen met bitcoin, geen lastige regels)

Photo by Martin Hayes on Unsplash

Sommige mensen kunnen rijk zijn niet verdragen zonder er een ideologie aan te hangen. Olivier Janssens wil daarom ‘een soort Dubai, of anders een tweede Monaco’ beginnen, op een van de Kleine Antillen. Dat meldde het FD onlangs, en u weet wat ik van soevereine cryptobro’s vind.

De kern van het verhaal is niet echt nieuw. Meneer Janssens (NYT achtergrondartikel) heeft een groot stuk grond van het eiland Nevis (de kleine helft van Saint Kitts en Nevis) gekocht:

Daar wil hij een vrijwel onafhankelijke economische zone stichten, met de wat kitscherige naam Destiny. Het moet, zo legt Janssens uit in een video over zijn plannen, een soort Dubai worden, of anders een tweede Monaco. Maar belangrijker dan hoe het eruit zal zien, is hoe het eraan toe zal gaan. Hij wil – binnen de grondwet van Saint Kitts en Nevis – zo weinig mogelijk lastige regels, vooral op financieel en medisch gebied.
Je eigen land(je) stichten is niet nieuw natuurlijk. Het praktische probleem – naast erkenning – was altijd al hoe je jezelf bedruipt, omdat je meestal niet genoeg onderdanen hebt wonen die belasting gaan betalen. Meneer Paddy Roy Bates van Sealand (dat geschutsplatform in de Noordzee) probeerde het met paspoortverkoop, en daarna door het gehele eiland aan de Pirate Bay-jongens te verkopen.

Nu dankzij crypto is alles nieuw en anders en wereldorde 3.0 – het is geen nieuwe munt, het is een fundamentele verschuiving van financiële en economische macht. Sorry, mijn innerlijke ChatGPT kwam even vrij.

De boel financieren met crypto biedt mensen wereldwijd de kans in te stappen zonder al te veel gedoe. Ik moest denken aan het geval van het cryptoschip Satoshi, want het probleem is altijd hoe je vervolgens eigen regels maakt. Want geen land accepteert uiteindelijk dat ze een stuk van zichzelf kwijtraken.

Jezelf tot speciale economische regio uitroepen en wat handige uitzonderingen claimen is ongeveer het beste dat je kunt doen, zoals engnek Peter Thiel doet in Honduras:

Die laatste heeft op een eiland voor de kust van Honduras ook een eigen hobbyproject, genaamd Próspera, de eerste plek ter wereld waar je overal met bitcoin kunt betalen. De veiligheid wordt gegarandeerd door een private bewakingsdienst en er is eigen wetgeving, die door drie gepensioneerde Amerikaanse rechters wordt gebruikt om conflicten te beslechten.
Maar uiteindelijk is ook dit ‘gewoon’ een setje afspraken binnen het privaatrecht en blijft Honduras gewoon de baas.

Arnoud

Mag een bedrijf mij in de voorwaarden verbieden ze negatief te recenseren?

Photo by Markus Winkler on Unsplash

Een lezer vroeg me:

Ik ben een kleine ondernemer. Recent heb ik een online cursus gekocht, waarvan de inhoud me zó tegenviel dat ik anderen er voor wilde waarschuwen. Daarop kreeg ik een mail van de cursusaanbieder dat ik de voorwaarden had geschonden en €150 boete moet betalen voor iedere dag dat die review nog online staat. Kan dat zomaar?
Een boetebeding in algemene voorwaarden kán op zich, zeker in een zakelijke overeenkomst. (Bij consumenten is meestal niet haalbaar.) De rechter kan boetes matigen, bijvoorbeeld als er geen totaal maximum bij staat of als de bedragen excessief zijn voor de overtreding.

Meestal worden boetes verbonden aan specifieke plichten, zoals geheimhouding schenden, het werk hinderen of medewerkers van de wederpartij in dienst proberen te nemen. Daar is op zich weinig mis mee, en je kunt er in principe vrij over onderhandelen.

Hier wordt de boete verbonden aan iets dat in principe los staat van de overeenkomst, namelijk klagen over de overeenkomst. Letterlijk verboden is dat niet, maar toch verwacht ik dat de rechter dit zal vernietigen als onredelijk bezwarend. Daarvoor zijn twee redenen:

  1. Er is geen redelijke grond om zo’n verbod op te nemen. Dit heeft niets te maken met de kwaliteit van het werk of daarmee samenhangende afspraken.
  2. Een klacht of recensie (binnen het legale en fatsoenlijke) betreft een uiting in het algemeen belang. Daarmee wordt een grondrecht van de klant geschonden.
Probleem is natuurlijk dat dit geen zekerheid is, en dat je dus naar de rechter zou moeten om hier een uitspraak over te krijgen. Daar kan ik alleen tegenover stellen dat ik eigenlijk nog nooit heb gezien dat er zakelijk werd geprocedeerd over zo’n recensie-boete.

Arnoud

AI krijgt geen auteursrecht op zelfgemaakt beeld in VS

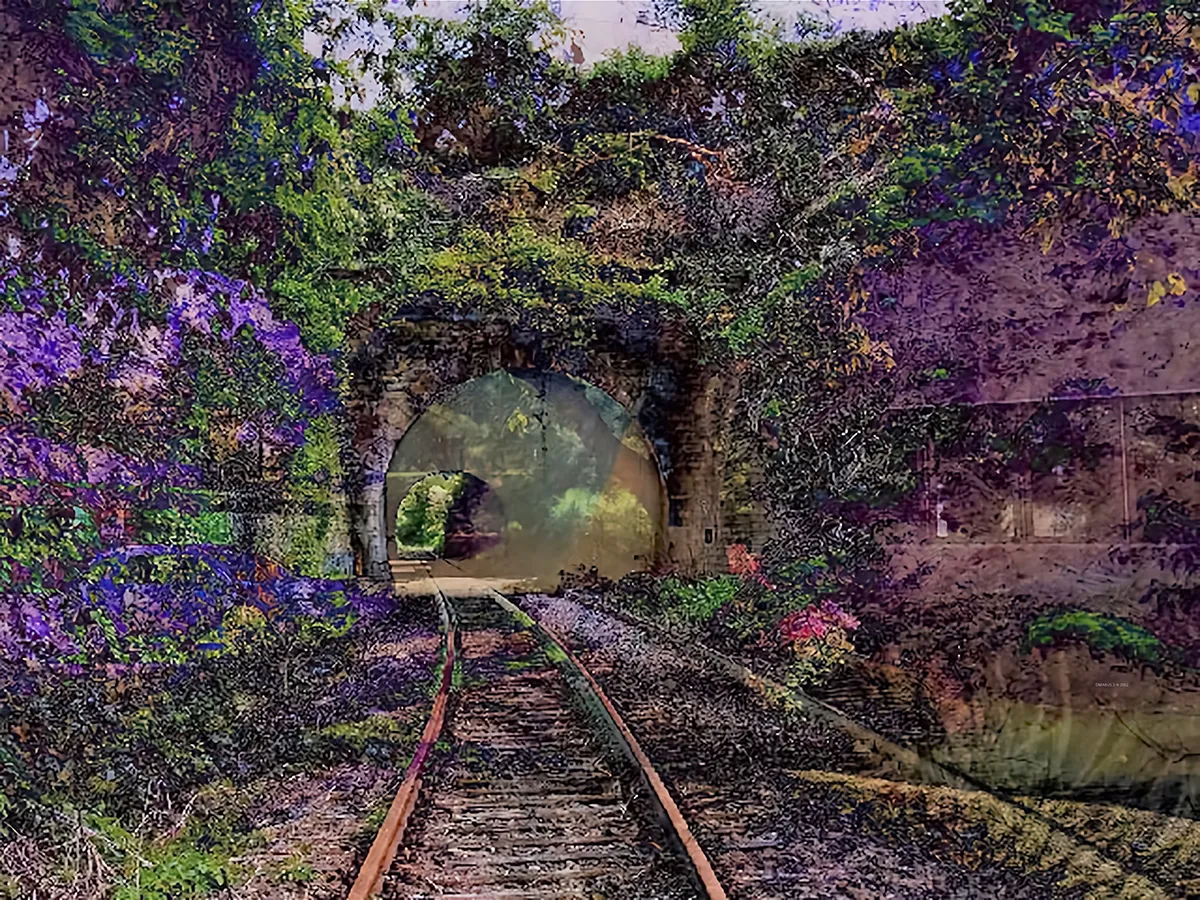
A Recent Entrance to Paradise, afbeelding vervaardigd met de DABUS tool waarover het artikel gaat.

Het Hooggerechtshof in de Verenigde Staten buigt zich niet over de vraag of kunstmatige intelligentie auteursrecht kan krijgen op visuele kunst. Dat meldde Tweakers bij Nu.nl (huh). Daarmee is een voorlopig definitief ‘nee’ gegeven op het principiële punt of je een AI-systeem als maker op kunt voeren.

De zaak is een nederlaag voor de Amerikaanse computerwetenschapper Stephen Thaler, die enige faam geniet in de IE-wereld als het lang drammende eenzame genie inzake creatieve computerprogramma’s. Alweer in 2012 liet hij een AI een kunstwerk maken, en hij spreekt antropomorfiserend over “zelfbewuste” (sentient) AI.

Thaler zet breed in: wereldwijd probeert hij octrooi te krijgen op uitvindingen gedaan door zijn creatie DABUS, en in de VS vecht hij ook voor auteursrechtelijke erkenning. De inzet daarvan is altijd het principiële punt dat zijn AI formeel als uitvinder of maker genoemd moet worden.

De auteursrechtdiscussie kan alleen in de VS, vanwege haar registratiesysteem. Formeel heb je ook in de VS automatisch auteursrecht (Berner Conventie) maar registratie is vereist om te mogen procederen en biedt de optie van statutory damages indien vooraf gedaan.

Het US Copyright Office kan aanvragen onderzoeken en afkeuren als niet aan de eisen is voldaan, wat ook hier gebeurde. Met het formele argument dat DABUS geen mens is, terwijl menselijke creatieve arbeid noodzakelijk was. Dat bleef bij de rechter overeind.

In hoger beroep ging men er eens goed voor zitten. Nergens in de Auteurswet stáát namelijk dat alleen een mens een werk kan maken. Dat was nooit echt een discussie omdat auteursrecht alleen een ding was bij menselijke makers (en een enkele makaak). Maar toch staat het er indirect wel:

[T]he court found that multiple provisions make clear that authors must be human beings. Ownership provisions assume the author can hold property; duration provisions measure terms by the author’s lifespan; joint authorship requires intent; and registration requires a signature – all capacities only humans possess.
Voor mij is die eerste het belangrijkste. Een auteursrecht is uiteindelijk een vermogensrecht, oftewel iets dat je kunt verhandelen of exploiteren. Om dat te hebben, moet je wel bestaan. En dat kan ook bij rechtspersonen zoals bedrijven of stichtingen, maar de wet kent daarbij een gesloten systeem. Je bent pas een persoon als de wet dat zegt (zei hij heel anti-soeverein).

De Supreme Court had hier een fundamentele uitspraak over kunnen doen, maar laat die kans aan zich voorbij gaan. Daarmee blijft de uitspraak van het Court of Appeals overeind.

In de tussentijd heeft het US Copyright Office AI-prompteurs een sprankje hoop gegeven; je kunt een zogeheten compilation copyright krijgen als je menselijke creativiteit toevoegt door “selection, coordination, or arrangement” binnen de uitvoer van de AI. Die moet dan weer wel uit het werk zelf af te leiden zijn. Een prompt, hoe creatief ook, is daarbij niet genoeg.

De Europese rechtspraak heeft hier nog geen vergelijkbaar antwoord op. Zijdelings kwam het aan de orde in de Painer zaak in 2013, waar de advocaat-generaal opmerkte dat alleen mensen de benodigde creativiteit kunnen leveren. Maar dat is geen deel van het arrest zelf geworden. (Heel enthousiast lezend zou je het uit rechtsoverweging 90-92 kunnen halen.)

In lijn met die laatste Amerikaanse zaken is het Levola-arrest uit 2018, dat bepaalde dat ook bij ons de creativiteit in het werk zelf herkenbaar moet zijn. Keuzes ten tijde van het prompten of anderszins besturen van de AI-software tellen dan niet mee, omdat je die niet kunt zien in de uitvoer.

Arnoud