Gaat AI het concept open source definitief verwoesten?

Photo by Claudio Schwarz on Unsplash

Het chardet-project heeft laten zien dat AI open source kapot gaat maken, aldus Bruce Perens. En hij kan het weten, want hij schreef de definitie van open source destijds. Chardet is van licentie veranderd na een AI-herimplementatie, en de vraag is dus of dat kan.

Chardet is een Python-bibliotheek die van een tekst aangeeft in welke codering (zoals UTF-8, Cyrillisch of Oost-Aziatisch) deze opgemaakt is. Handig ding, wel even opletten want de licentie is de bekende LGPL. Dus wijzigingen aan de library zelf kun je alleen onder LGPL verspreiden. (En dat verhaal over statisch en dynamisch linken.)

Sinds versie 7 is de bibliotheek ineens onder de MIT licentie beschikbaar. Dat scheelt, want de enige eis is dan dat je de auteursvermelding en licentietekst niet weghaalt uit de broncode. En dat je de auteur, in dit geval ene Dan Blanchard, niet aansprakelijk kunt stellen, maar dat terzijde.

Zoals Perens uitlegt:

Blanchard says he was in the clear to change licenses because he used AI – Anthropic’s Claude is now listed as a project contributor – to make what amounts to a clean room implementation of chardet. That’s essentially a rewrite done without copying the original code – though it’s unclear whether Claude ingested chardet’s code during training and, if that occurred, whether Claude’s output cloned that training data.
Probleem: hoewel Blanchard de code sinds 2012 onderhoudt, was hij niet de originele auteur. Dat was Mark Pilgrim, die rond die tijd van internet was gevallen maar nu ineens weer opdook met een boze ticket: No right to relicense this project.

Auteursrechtelijk klopt dat; zonder overdrachtsakte kan Blanchard code van Pilgrim niet onder een andere licentie plaatsen. Maar Blanchard stelt dus dat versie 7 een geheel nieuwe versie is, en roept daarbij dat zelfs een “clean room implementation” vormt.

Clean room reverse engineering is een oude techniek waar veel mythes omheen hangen. Kort gezegd: groep A analyseert iemands software en documenteert wat het moet doen. Groep B krijgt die documentatie en maakt software die dat doet. A’s analyse is legaal, en B kopieert de software niet dus handelt ook legaal.

Dit staat of valt met één cruciale aanname, namelijk dat B geen toegang heeft tot de software die A analyseert. Want als je wél kopieert, ga je nat. En toegang hebben en dan iets sterk vergelijkbaars maken levert op zijn minst een donkerbruin vermoeden van kopiëren op.

Clean room werkte om geheim gehouden software (zoals de IBM PC BIOS software) legaal te kunnen imiteren. Maar bij open source is het juridisch gezien absurd om van clean room te spreken. De broncode ligt letterlijk voor het oprapen. Dus hoe kun je dan met droge ogen beweren dat je een schone herimplementatie hebt gemaakt?

Oh ja, we deden het met AI. Blanchard zegt allereerst dat zijn nieuwe code vrijwel volledig anders is, wijzend op een software-plagiaattool die slechts 1,29% gelijkenis tussen de bronbestanden ziet. Dat komt dan weer omdat Blanchard aan de codegenerator van Anthropic’s Claude heeft gevraagd een nieuwe versie te maken:

For full transparency, here’s how the rewrite was conducted. I used the superpowers brainstorming skill to create a design documentspecifying the architecture and approach I wanted based on the following requirements I had for the rewrite […]
Hij gebruikte daarbij nadrukkelijk de opdracht “kijk niet naar de LGPL code”, wat voor mij net zo nuttig is als “maak geen fouten” in je prompt. Zeker omdat het volgens mij een publiek geheim is dat LLM-codegeneratoren getraind zijn op Het Hele Internet en dus ook op alles op Github. Waaronder de originele chardet.

Clean room is dit dus zeker niet te noemen. Tegelijk wordt het inbreuk-argument wel weersproken door de feitelijke ongelijkheid tussen de broncodes. Er moet wel iets aantoonbaar overgenomen zijn om van inbreuk te mogen spreken.

Uiteindelijk is dat het punt van Perens: als je dus tegen een AI kunt zeggen “herschrijf deze code” en de gelijkenis is lager dan X procent, dan is iedere OSS licentie te omzeilen door de software gewoon even door zo’n LLM-room te halen.

Arnoud
 

Kan ik aansprakelijk worden gesteld als ik gratis bouwtekeningen beschikbaar stel?

Photo by Amsterdam City Archives on Unsplash

Via Reddit:

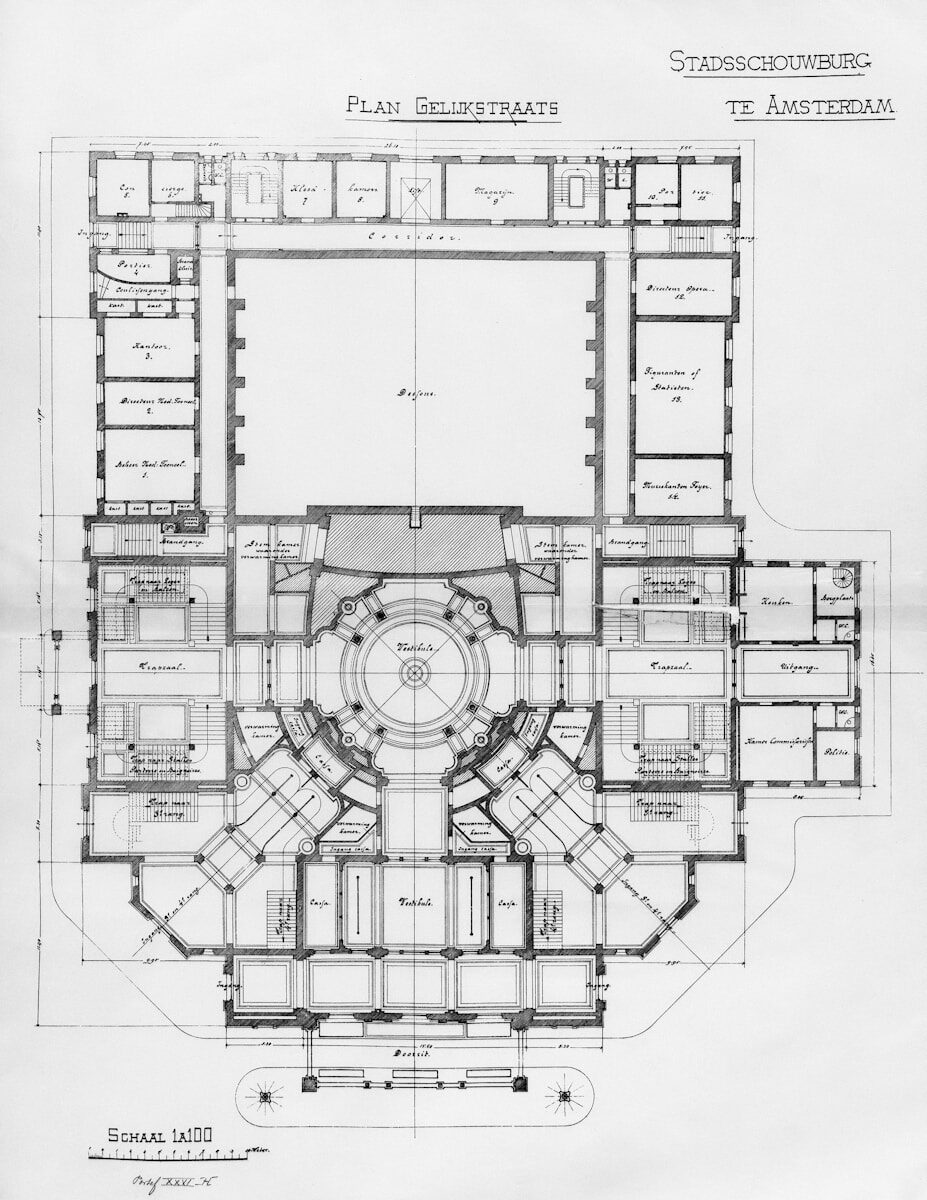
Hobbymatig vind ik het leuk om gebouwen te ontwerpen en uit technisch uit te werken. Nu had ik het idee om deze te gaan delen via een website waar mensen de ontwerpen, technische tekeningen e.d. kunnen downloaden. … De stukken zullen achter een acceptatie van een disclaimer komen waarbij ik aangeef dat ten alle tijden de stukken door een professional gecontroleerd moet worden en dat zaken zoals een constructieberekening moet worden gemaakt. [M]maar ik weet niet of dat dan voldoende is.
Als het gaat om eigen tekeningen, dus niet van elders vandaan gehaald, dan zie ik niet direct hier een probleem mee. Het is niet verboden om gebouwontwerpen vrij te delen.

Praktisch haal je je veel gedoe op de hals. Mensen zullen je tekening aanzien voor een doordacht ontwerp, doorgerekend en conform bouwkundig advies. Oftewel: we kunnen hierop bouwen, en als het instort is dat jouw fout.

Mensen denken dan gelijk aan disclaimers, zoals ook hier:

alle downloads op deze websites zijn met uiterste zorg vervaardigd echter dienen deze door professionals gecontroleerd te worden op juistheid alvorens dat deze worden gebruikt. …

Met deze tekeningen kan niet zoals ze nu zijn worden gebouwd

Dat klinkt goed, en als je dit inbouwt in een downloadproces als verplicht vinkje dan zou je een heel eind moeten komen.

De vaste lezer van deze blog weet dat ik skeptisch ben over disclaimers. De voornaamste reden is dat ze meestal worden gecombineerd met grote beloften, en mijn mantra is nu eenmaal dat de kleine lettertjes niet kunnen afnemen wat de grote letters hebben toegezegd.

Een disclaimer is dus niet een oplossing op zich. Het is het sluitstuk van een website die overal ademt dat het vrijblijvende tekeningen-ter-inspiratie zijn, waar je zelf best mee kunt beginnen maar die je moet laten controleren. En dat vereist dus meer dan “Gratis bouwtekeningen downloaden punt ennel” en wat generieke teksten.

Arnoud

Kan ik vanwege NIS2 de directie van Odido persoonlijk aansprakelijk stellen voor mijn schade uit dat datalek?

Photo by Danielle Cerullo on Unsplash

Een lezer vroeg me:

Dankzij het Odido-datalek heeft mijn stalker me weer weten te vinden. Ik moet nu mogelijk noodgedwongen verhuizen, nieuw nummer nemen en wat al niet meer. Nu las ik dat onder de NIS2 Richtlijn de directie van een telecombedrijf persoonlijk aansprakelijk is voor schade door falende beveiliging. Kan ik een claim indienen?
Inderdaad bevat de NIS2 Richtlijn (2022/2555) een artikel dat een route biedt voor persoonlijke aansprakelijkheid van de directie. Artikel 20 lid 1 bepaalt namelijk:
De lidstaten zorgen ervoor dat de bestuursorganen van essentiële en belangrijke entiteiten de door deze entiteiten genomen maatregelen voor het beheer van cyberbeveiligingsrisico’s goedkeuren om te voldoen aan artikel 21, toezien op de uitvoering ervan en aansprakelijk kunnen worden gesteld voor inbreukendoor de entiteiten op dat artikel.
Doel hiervan is natuurlijk om de zorg voor goede cyberbeveiliging in de boardroom urgent te maken. De term “in privé aansprakelijk” is iets om je druk over te maken als bestuurder van een groot bedrijf.

Telecom (openbare elektronische communicatienetwerken of -diensten) is een essentiële entiteit, en het lijkt er sterk op dat de beveiliging van persoonsgegevens niet adequaat was bij Odido. Dus daarmee is dit artikel overdreven en kunnen we procederen, toch?

Niet helemaal. NIS2 is een richtlijn, geen verordening zoals de AVG of AI Act. Dat betekent dat deze pas rechtskracht heeft als Nederland een wet heeft aangenomen die NIS2 nader uitwerkt. Dat is nog steeds niet gebeurd, hoewel dat eigenlijk wel had gemoeten. Ik citeer de digitale overheid:

De Cyberbeveiligingswet treedt in werking nadat de Tweede en Eerste Kamer akkoord hebben gegeven. Naar verwachting is dat Q2 2026, maar dat hangt af van wanneer de behandeling in de Kamers is.
Totdat die wet er is, kun je je dus niet rechtstreeks op de bepalingen eruit beroepen. Zogeheten horizontale directe werking bestaat niet bij richtlijnen, zeggen juristen dan. (De overheid aansprakelijk stellen voor de te late implementatie is een theoretische optie, die bij de illegaaldownloadendiscussie werkelijk werd ingezet.)

Soms is er indirect wat mogelijk. Dat heet richtlijnconforme uitleg: kunnen we een wél geldende wettelijke bepaling zo lezen dat wat de richtlijn bedoelt, er ook onder valt. Dat kan alleen als er ruimte voor interpretatie is, je mag niet een wetsartikel tegen de letterlijke tekst in oprekken. Ook moet het wel redelijk blijven.

In het voorstel van wet van de Cyberbeveiligingswet staat in het geheel geen artikel dat persoonlijke aansprakelijkheid voor bestuurders regelt. De Memorie van Toelichting legt uit:

Het voorgaande brengt met zich mee dat de artikelen 20, eerste lid … NIS2-richtlijn reeds zijn geïmplementeerd in het Nederlands recht. … Ten overvloede wordt nog opgemerkt dat naast het voorgaande ook civielrechtelijke aansprakelijkheid van het bestuur jegens de entiteit een rol kan spelen in het geval van niet-naleving van de Cbw, onder andere op grond van artikel 2:9 BW.
Dat laatste wetsartikel verwijst naar wat wij interne aansprakelijkheid noemen. De organisatie kan een bestuurder aansprakelijk stellen als deze te kort blijkt te zijn geschoten in zijn bestuurstaak. Artikel 20 lid 1 NIS2 is dan niet meer dan een verduidelijking dat cyberbeveiliging regelen een bestuurstaak is, zodat de interne aansprakelijkheid nu al mogelijk is. Odido zelf kan dus haar directie aansprakelijk stellen voor de schade als blijkt dat er wanbestuur gepleegd is op dit gebied.

Als slachtoffer de directeur persoonlijk aanspreken heet externe aansprakelijkheid, en dat regelt NIS2 dus niet. Althans, in de Nederlandse lezing – ik ben er nog niet van overtuigd dat deze beperkte insteek ook de bedoeling van de Europese wetgever was. De meeste landen hebben in hun NIS2-implementatiewet simpelweg artikel 20 overgeschreven, zodat in het midden blijft wat nu de bedoeling was.

Arnoud

Mag je een gesprek met de leraar op school ongevraagd opnemen? Ja, maar soms is het niet verstandig

Onlangs was er in Zwolle commotie over een vader die een gesprek met de school van zijn dochter wilde opnemen, zo bracht het ND onlangs. De school weigerde gesprekken te voeren als hij dat zou doen. En dat is een pijnpunt dat velen zullen herkennen.

De zaak kwam bij de Landelijke Klachtencommissie Onderwijs (LKC) die eind januari uitspraak deed. De samenvatting van de klacht is recht voor z’n raap:

Klager klaagt erover dat het schoolbestuur instemt met het besluit van de schooldirecteur om geen gesprek met hem aan te gaan, vanwege de uitdrukkelijke wens van klager om een geluidsopname van het gesprek te maken.
De discussie over als burger of consument gesprekken opnemen met bedrijven of instanties loopt al een hele tijd. Dat is niet strafbaar, ook niet als je het niet meldt. Maar organisaties verweren zich er vaak toch tegen, bijvoorbeeld door zoals hier te stellen dat ze dan het gesprek niet wensen te voeren.

Nou kan dat – de privacy van de betrokken medewerkers is óók een grondrecht – maar een onderbouwing daarvan kom ik maar niet tegen. De vader had wél een verhaal:

Klager hecht eraan een gesprek op te nemen, zodat hij op een later moment terug kan luisteren wat er is gezegd, ter ondersteuning van zijn herinnering. Het kunnen terugluisteren van een gesprek schept duidelijkheid voor alle betrokken partijen en kan bijdragen aan het opbouwen en behouden van vertrouwen in elkaar.
Cynisch als ik soms ben, vrees ik dat “schept duidelijkheid en bouwt en behoudt vertrouwen” in angstgedreven organisaties ongewenst is. In een gesprek kun je informeel iets zeggen dat dan opgepakt wordt als formele toezegging of harde belofte. Achteraf op schrift zetten wat je éigenlijk wilde toezeggen is dan comfortabeler.

De school had ook een argument:

Het opnemen van gesprekken tussen ouders en medewerkers van de school past niet bij de wijze waarop de school gesprekken wil voeren met ouders. Het getuigt volgens de school niet van vertrouwen en samenwerking en komt het gevoel van veiligheid niet ten goede. … Wanneer een gesprek wordt opgenomen, brengt dit een bepaalde sfeer mee. De gespreksdeelnemers zullen, bewust of onbewust, minder vrijuit spreken.
Ook waren er zorgen over het openbaar worden van de opnames, waar de vader al van had aangegeven dat zéker niet te doen.

De argumenten van de school zijn echter algemeen. De LKO bepaalt echter dat de argumenten specifiek over dát gesprek moeten gaan. Waarom is dit onderwerp te gevoelig, waarom komt hier de privacy van de medewerker in het geding of worden de belangen van de leerling in kwestie onevenredig geschonden.

De school had dus niet met enkel deze algemene woorden mogen weigeren het gesprek te voeren. Ook wordt het ze verweten geen beleid te hebben:

De Commissie merkt tot slot op dat van een professionele onderwijsinstelling mag worden verwacht dat zij, gelet op de maatschappelijke ontwikkelingen, rekening houdt met en voorbereid is op de wens van ouders om gesprekken op te nemen en dat zij daar zorgvuldig en concreet onderbouwd mee omgaat.
Veel scholen zijn daar al, en ik juich dat ook zeer toe. De wens om duidelijkheid en behouden van vertrouwen zie ik als een zeer legitieme. Maar inderdaad moet je hier beleid over maken zodat je categorieën kunt onderscheiden. Een gesprek over je eigen kind opnemen voelt ergens anders dan een gesprek over het functioneren van de leerkracht die tegenover je zit. Dán kan dat veel eerder overkomen als aanvallen (“en we nemen het op ook mannetje”), dus dat zou ik als leerkracht weigeren.

Meelezende ouders, heeft jullie school beleid over opnemen van oudergesprekken?

Arnoud

Microsoft moet stoppen met volgen van scholier via trackingcookies, ook bij ons?

Photo by Ali Dashti on Pexels

Een lezer vroeg me:

Onlangs heeft een scholier in Oostenrijk bij zijn nationale toezichthouder (DSB) geklaagd én gelijk gekregen over het gebruik van trackingcookies in Microsoft 365 Education. De toezichthouder stelde dat Microsoft niet over de vereiste wettelijke grondslag beschikt om door middel van trackingcookies de gegevens van de scholier te verwerken en moet het hiermee binnen vier weken stoppen. Als ik me hier in Nederland op beroep, moet mijn onderwijsinstelling dan ook stoppen met mij tracken? Deze software zit vaak vol met verplichte trackers en rommel.
Deze scholier, bijgestaan door het bekende noyb van Max Schrems, heeft inderdaad bij de Oostenrijkse Autoriteit Persoonsgegevens een uitspraak afgedwongen dat Microsoft deze minderjarige niet mag volgen. De grondslag daarvoor was niet zozeer de AVG, als wel de cookiewet (ePrivacy richtlijn) die veel strenger is en eigenlijk altijd toestemming eist, tenzij de cookies strikt noodzakelijk zijn voor de gevraagde dienst.

Tracking is in dat verband nooit noodzakelijk, want als je dat uitzet dan werkt je dienst nog steeds. Noodzaak wordt bekeken vanuit het perspectief van de gebruiker, niet van de dienstverlener. Dus “zonder tracking leren we niets en kunnen we als bedrijf niet verbeteren” is geen argument. En natuurlijk moet de noodzaak onderbouwd zijn, enkel roepen dat iemand dit wil vanwege een prettiger gebruikservaring is verre van voldoende.

Toestemming was niet gevraagd, kennelijk omdat men zich wilde beroepen op het eigen gerechtvaardigd belang. Het ging alleen om first party cookies en beperkte tracking binnen de eigen software. Dus dat beroep zie ik wel. Maar dat mag niet, want cookies kunnen alléén met toestemming geplaatst als ze niet technisch nodig zijn.

In Nederland is er iets bijzonders aan de hand: onze cookiewet bevat een nationale ‘kop’ die toestemmingsloze tracking toestaat “om informatie te verkrijgen over de kwaliteit of effectiviteit van een geleverde dienst van de informatiemaatschappij”, zeg maar first-party tracking.

Vereist daarbij is dat “dit geen of geringe gevolgen heeft voor de persoonlijke levenssfeer van de betrokken abonnee of gebruiker”. Dat is in feite een wettelijk vastgelegde regeling van gerechtvaardigd belang.

Deze zaak zou in Nederland dus waarschijnlijk anders uitpakken bij dezelfde soort first-party tracking cookies zonder wezenlijke privacy-impact. Toestemming is niet nodig, want het gebruik is toegestaan binnen dat scherpe kader. Uiteraard moet de onderwijsinstelling wel kunnen onderbouwen dát de privacy niet of slechts gering wordt geraakt.

(Zelf heb ik altijd enige twijfels gehad bij of Nederland dit wel mág, die scherpe regel uit de Europese ePrivacy richtlijn zo afzwakken. Daar is nooit over geprocedeerd, en dat zal ook niet snel gebeuren.)

Arnoud

Mogen al die Odido-datalekcheckers wel opereren van de AVG?

Photo by Egor Komarov on Unsplash

Een lezer vroeg me:

Door een hack bij mijn telecomprovider zijn al mijn persoonsgegevens gestolen. Nu zijn er bedrijven die via een soort van lek-check laten zien wat er gestolen is en dit op naam, adres, email, iban etc zoekbaar aanbieden. Indirect verwerken en verspreiden zij zo opnieuw de gestolen data. Hebben zij daar een grondslag voor?
Om bij het begin te beginnen: het is strafbaar (art. 139g Sr) om gegevens te verwerven of voorhanden te hebben waarvan je redelijkerwijs kunt vermoeden dat ze uit misdrijf zijn verkregen. De Odido-datadump voldoet aan die omschrijving.

Vereist bij dit strafwetartikel is dat de gegevens “niet-openbaar” zijn, en daar kunnen we ondertussen over twisten. De gegevens zijn niet alleen te vinden via een specifieke .onion link of een in Nederland onbekende site, maar ook via vrij makkelijke kanalen, al moet je nog even nadenken over de Google-zoekopdracht. De wetgever was niet duidelijk over het criterium voor “niet-openbaar”.

Verder geldt een uitzondering voor een openbaarmaking die het algemeen belang dient, en daar beroepen alle datalek-checkers zich natuurlijk op. Dat is belangrijk, want zonder algemeen belang is het een strafbaar feit om de data te ontsluiten en daarmee verbiedt ook de AVG de verwerking (artikel 5 lid 1 onder a, geen rechtmatig doel).

Wat is dat algemeen belang? Naar zijn aard is dat vrij generiek. Het heeft maatschappelijk nut, de mensen vragen erom, er is behoefte in brede zin. Gezien de zeer beperkte communicatie vanuit Odido snap ik goed dat mensen concreet willen weten wat er gelekt is, en een checker komt aan die behoefte tegemoet. Dat is wel algemeen belang.

Daar staat tegenover dat er al diverse aanbieders zijn, waaronder het bekende en vertrouwde Have I Been Pwned. Ook onze politie heeft een kopie, dus je kunt (in theorie) een inzageverzoek onder de Wet politiegegevens bij ze doen. Formeel weegt “anderen doen het ook” niet mee bij een algemeen-belang afweging, want je zegt bij nieuws ook niet dat de nieuwswaarde vervallen is als drie kranten het al gebracht hebben. Maar ik vermoed dat dit hier zeker een discussie gaat zijn mocht dit bij de (straf)rechter komen.

Aangenomen dat de checker in het algemeen belang handelt, kom je bij de vraag welke grondslag. Er zijn er twee die relevant lijken:

  1. vitale belangen van de betrokkene
  2. gerechtvaardigd belang van de aanbieder of een derde
Punt 1 klinkt relevant, maar “vitaal belang” wordt zo beperkt uitgelegd dat je er niet aan komt tenzij het echt om leven en dood gaat. (En dan nog zijn er genoeg mitsen en maren.)

Gerechtvaardigd belang dus. Dit belang is dan gelijk aan het algemeen belang dat de aanbieder van de dienst nastreeft (en dus niet het belang van de betrokkene, want die is niet een ‘derde’ volgens dit artikel). Daar moet deze dan een belangenafweging bij doen: is voldoende rekening gehouden met de privacy van de betrokkenen die allemaal in die dataset zitten, had dit met minder ingrijpende middelen gekund en is het allemaal netjes ingericht?

Een eerste checkvraag voor mij is altijd hoe men de AVG-rechten van betrokkenen respecteert. Kun je zonder gedoe verlangen dat je uit de checker wordt gehaald? Ik heb vele van deze diensten gezien en zelden zit dat er netjes in.

Tweede vraag is hoe de dienst beveiligd is. Het is natuurlijk niet de bedoeling dat bezoekers de dataset kunnen downloaden of leegtrekken met systematische zoekopdrachten.

Derde is hoe en of je de data met derden deelt, zoals je websitebouwer of de plek waar je de eigenlijke dataset hebt neergezet. Ik weet van diverse partijen die de dienst door AI laten schrijven. Dat is nogal spannend, want dan geef je dus die data zonder voorbehoud aan een Amerikaanse partij die er alles mee mag doen. Dat ligt onder de AVG op zijn zachtst gezegd nogal gevoelig. Los daarvan is de kans groot dat je code niet zo veilig is als je zou hopen.

Een juridisch detail is nog of de AP zou mogen optreden tegen zo’n site. Vanwege het beroep op het algemeen belang is hier denk ik de uitzondering voor journalistieke doeleinden van toepassing (artikel 43 lid 1 Uitvoeringswet AVG). De AP is niet bevoegd op te treden tegen gebruik van persoonsgegevens in de media.

Arnoud

Ik heb een iPhone opgeknapt en nu wil de oude eigenaar hem terug!

Via Reddit, vertaald:

Ik koop oude kapotte telefoons via eBay, repareer ze en verkoop ze door. Recent lukte het mij een volledig geruïneerde iPhone weer aan de gang te krijgen, waarna bleek dat deze nog op iemands iCloud ingelogd was. Ik kon deze daardoor niet activeren, dus ik heb hem gemaild of hij de telefoon wilde kopen dan wel unlocken. Zijn reactie: het is mijn telefoon, geef terug.  Ben ik dat juridisch verplicht?
Verder lezend blijkt de vraagsteller de telefoon gekocht te hebben van een reparatiebedrijf dat er kennelijk geen heil meer in zag. En die kreeg het weer van een recyclingbedrijf dat de telefoon in een donatiebox aantrof.

Na herstel blijkt de telefoon nog verbonden met iemands iCloud account. Dat is geen kwestie van even een factory reset, want Apple heeft dat dichtgetimmerd zoals alleen Apple dingen dichttimmeren kan:

Activation Lock turns on automatically when you set up Find My.* After it’s turned on, Apple securely stores your Apple Account on its activation servers and links it to your device. Your Apple Account password or device passcode is required before anyone can turn off Find My, erase your device, or reactivate and use your device.
Medewerking van de oorspronkelijke eigenaar is dus een vereiste om nog iets met deze telefoon te kunnen doen.

Merkwaardig hier is dat de telefoon dus niet als verloren of gestolen is gemeld. Dat zou een andersoortige melding opleveren (“Lost Mode”). Mijn vermoeden is dan ook dat de eigenaar de telefoon heeft weggegooid toen die stuk bleek, en nu blij verrast werd toen de vraagsteller deze weer tot leven bleek te hebben gewekt.

In die situatie heeft de vraagsteller geheel legaal gehandeld. De eigenaar deed afstand door de telefoon in de recycledoos te stoppen, de telefoon is legaal doorverkocht/weggegeven en via eBay legaal verkocht aan de vraagsteller.

De enige grote frustratie is dat er alleen geen rechtsplicht is voor die oude eigenaar om nu de passcode te geven of de telefoon te unlocken. Bij een verkoop wel (art. 7:15 BW), omdat de verkoper de telefoon dan “vrij van bijzondere lasten” moet geven. Dus hier kom je alleen uit door te onderhandelen met de oude eigenaar.

Arnoud


Nepwebshops sneller offline door samenwerking tussen politie en Thuiswinkel.org

Malafide webshops kunnen voortaan aanzienlijk sneller uit de lucht worden gehaald dankzij een nieuwe samenwerking tussen de politie en brancheorganisatie Thuiswinkel.org. Dat meldde ICT/Magazine onlangs. Dit is net even wat anders dan het begrip ’trusted flagger’ uit de DSA, maar het concept is hetzelfde.

Malafide webshops zijn een enorme plaag, en brancheorganisatie Thuiswinkel.org krijgt daar jaarlijks honderden klachten over. Vaak gaat het om eenvoudig te spotten kwesties, zoals een copycat van een echte webshop of misbruik van erkenningen zoals het Thuiswinkel-logo om consumenten te misleiden.

In het oude proces kon Thuiswinkel dan aangifte doen, maar dan moest de politie dat opnieuw onderzoeken en dat kost tijd en capaciteit die er niet is. (Meelezende politici: als je nou elke keer bij “ik moet een nieuwe wet maken” bedenkt “nee, de toezichthouder hiervoor moet meer budget” dan lossen we héél veel problemen sneller op.)

Thuiswinkel.org is door het Landelijk meldpunt internetoplichting van de politie aangewezen als trusted flagger. Daarmee wordt zij in de kern altijd geloofd als ze stelt dat een webshop strafbaar bezig is:

Door de samenwerking tussen Thuiswinkel.org, het LMIO en SIDN ontstaat een korter en effectiever keten, waarin sneller kan worden ingegrepen tegen online fraude. Wanneer het LMIO vaststelt dat sprake is van oplichting, volgt SIDN, de beheerder van het .nl-domein, een speciale procedure om de webwinkels gezamenlijk met het LMIO zo snel mogelijk offline te halen. Elk uur dat een malafide webshop langer online blijft, vergroot immers het aantal slachtoffers.
De term lijkt hier informeel te worden gebruikt, ik kan althans geen wettelijke regeling vinden (tussen politie en SIDN bestaat een convenant). In de Digital Services Act (DSA) staat dit concept wel gedefinieerd (artikel 22):
Aanbieders van onlineplatforms nemen de nodige technische en organisatorische maatregelen om te verzekeren dat meldingen die zijn gedaan door betrouwbare flaggers die binnen hun aangewezen expertiseterrein werken via de in artikel 16 genoemde mechanismen prioritair en onverwijld worden verwerkt en afgehandeld.
Oftewel: meldingen van deze partijen moeten met voorrang en onder aanname van juistheid worden opgepakt. Je moet dan wel specifieke expertise en bevoegdheid hebben, en daarna wordt je door de toezichthouder (de ACM) aangewezen. Eind 2025 gebeurde dat bijvoorbeeld voor stichting Brein en Meld Online Discriminatie. Dit betreft echter dus flaggers die bij grote platforms (zoals Facebook) meldingen doen, niet bij de politie of SIDN.

Arnoud


Mijn ebook heeft geen paginanummers zoals de papieren editie, heb ik recht op mijn geld terug?

Photo by Spencer on Unsplash

Via Reddit:

Afgelopen zomer heb ik een ebook gekocht voor school bij een grote webshop. Nu moet ik dit ebook gebruiken om me voor te bereiden op lessen, en de docenten geven dan paginanummers die ik moet lezen (dus niet hoofdstukken). Het probleem is dat die paginanummers niet overeen komen met het fysieke boek (zelfde boek en druk). Ook worden de pagina’s op onlogische plekken opgesplitst wat niet fijn leest. … Heb ik hier recht op geld terug, of had ik zoals de verkoper aangeeft het probleem eerder moeten melden?
Die laatste bijzin gaat over het punt dat de verkoper een annulering van de koop weigert, omdat deze meer dan 30 dagen geleden is gedaan. Dat is een eigen uitbreiding op de wettelijke retourregels voor ebooks.

Hier gaat het echter niet om een retour zonder reden, maar om een klacht dat het product niet conform de verwachtingen zou zijn. Bij een boek verwacht je pagina’s met tekst, en ik zie hoe het een verrassing kan zijn dat een ebook bij pagina 23 niet hetzelfde laat zien als de papieren editie.

De al wat oudere lezer denkt bij ebooks wellicht aan pdf-achtige structuren (zoals je krijgt bij mijn boeken), die inderdaad 1-op-1 overeenkomen met de drukversie. Dat is immers gewoon de drukversie in lage resolutie.

Voor echt prettig online lezen worden vaker formaten zoals Epub en Mobi gebruikt. Deze bieden de content als een soort stroom aan, waarbij pagina’s meer zijn “het volgende stukje content dat past op het scherm, gegeven het gekozen lettertype en -grootte”. Maar inderdaad kun je dan niet makkelijk pagina 23 tot en met 48 bestuderen, die koppeling ontbreekt.

Bij ebooks heb je recht op een product (“digitale inhoud”) dat voldoet aan de gewekte verwachtingen (art. 7:50ad BW), net zoals bij fysieke producten. Artikel 7:50ae noemt een aantal aspecten zoals beschrijving, hoeveelheid en kwaliteit, functionaliteit, compatibiliteit en interoperabiliteit. Dat gaat over het ebook an sich, niet over hoe het zich verhoudt tot papieren boeken.

Uitleg hierover is moeilijk te vinden. Bij de grote blauwe vrienden van Bol staat dit bekende zelfhulpboek bijvoorbeeld zowel als paperback, ebook als Kobo ebook te koop. Maar ook bij enig rondspitten bij de klantenservice kan ik niet vinden dat een ebook wel eens andere pagina-structuren zal hebben dan het papieren boek. Is dat dan als algemeen bekend verondersteld, of gewoon niet relevant?

Voor mij weegt hier wel zwaar dat het om een studieboek gaat. Bij een roman is “aantal pagina’s” totaal niet relevant, zeker niet in de vergelijking tussen de hardcover en de paperback. Natuurlijk zal dat afwijken.

Bij een lesboek zie ik dit eerder als problematisch, juist omdat je daar niet lineair leest maar eerder bladert, heen en weer springt of op instructie naar een pagina gaat voor een stukje informatie. Denk alleen al aan de index achterin. Ik ben dus geneigd dit hier inderdaad een conformiteitsprobleem te noemen.

Arnoud


dat voldoet


Mag ik op het Dark Web kijken of mijn buurman getroffen is door het Odido-datalek?

geralt / Pixabay

Een lezer vroeg me:

Mijn buurman (op leeftijd) is al jaren klant bij Odido en maakt zich grote zorgen dat zijn gegevens buitgemaakt zijn bij die recente hack. Ik zou hem duidelijkheid kunnen geven door even op die Onion-site te kijken waar dat eerste lek is gepubliceerd. Maar ben ik dan strafbaar?
TLDR: ja, je bent strafbaar als je die dataset gaat downloaden. Ook als je daarvoor niet zelf hoefde in te breken bij Odido, en ook als je “alleen maar” op het Dark Web (de juristenterm voor wat je niet met Google vindt) hoeft te wezxen.

Het iets langere antwoord. Naast computervredebreuk is apart strafbaar wat wel “gegevensdiefstal” heet. Dit staat in artikel 138c Strafrecht:

Met gevangenisstraf van ten hoogste een jaar of geldboete van de vierde categorie wordt gestraft degene die opzettelijk en wederrechtelijk niet-openbare gegevens die zijn opgeslagen door middel van een geautomatiseerd werk, voor zichzelf of voor een ander overneemt of doorgeeft.
Dit is primair bedoelt voor wie het uit een (rechtmatige) bron kopieert. Betrok je het uit een onrechtmatige bron, dan komen we eerder bij heling van gegevens, artikel 139g:
Met gevangenisstraf van ten hoogste een jaar of geldboete van de vierde categorie wordt gestraft degene die niet-openbare gegevens (…) verwerft of voorhanden heeft, terwijl hij ten tijde van de verwerving of het voorhanden krijgen van deze gegevens wist of redelijkerwijs had moeten vermoeden dat deze door misdrijf zijn verkregen;
In beide gevallen is nodig dat de gegevens “niet-openbaar” zijn. Maar wat is “niet-openbaar”? Ze staan immers vrijelijk toegankelijk op internet, zij het dat je even moet weten wat het Onion Router-project is en je een tijdje moet snuffelen voor je het 56 tekens tellende .onion adres te pakken hebt.

Uit de Memorie van Toelichting haal ik alleen het contrast tussen “je kreeg het van één persoon via een besloten kanaal” en “algemeen toegankelijk via internet”. In een zaak uit 2024 werd het overnemen van films (ook gegevens) van een obscure site van een ander als “openbaar toegankelijk” genoemd.

Het onderscheid tussen het “Surface web”, “Deep web” en “Dark web” wordt bij juristen regelmatig gemaakt. De achterliggende gedachte is dat iets dat gewoon direct via zoekmachines te vinden is, evident telt als openbaar. Harder moeten zoeken of spitten in data (deep web) is dan een grijs gebied, en -in ieder geval in mijn stellige overtuiging – het Dark Web is dan niet meer openbaar.

Dit past ook bij de achterliggende bedoeling van de wet: mensen kunnen tegenhouden die dingen verspreiden die door misdrijf zijn verkregen. Dat wordt pas ondoenlijk en onwenselijk als “iedereen” bij die gegevens kan. Daar zijn we nu nog niet, en in het belang van de slachtoffers moet dat zo blijven.

Artikel 139g kent een uitzondering voor “degene die te goeder trouw heeft kunnen aannemen dat het algemeen belang” die handeling eiste. Ik zie wel hoe “de buurman maakt zich grote zorgen dus ik heb voor hem gekeken” daar onder kan vallen.

Tegelijkertijd kun je die check alleen doen door het hele bestand te downloaden. Dat staat daarna op jouw laptop, en kan door onoplettendheid of wat dan ook een eigen leven gaan leiden. Op zijn minst vind ik dit dus enorm riskant.

Arnoud