Mag je je kentekenplaat onleesbaar maken voor AI-kentekenlezers van de politie?

Via Reddit vond ik een Amerikaans draadje over het manipuleren van AI-kentekenlezers. Geen folies of andere afdekking, maar

In this video, [Benn Jorden] overlays an adversarial pattern of dots on top of a license plate to confuse the AI model on an ALPR camera, rendering (at least the open source license plate reader models) the camera ineffective at reading license plates.
Het is een beetje werk, maar niet ondoenlijk. Jorden genereert 1.000 variaties op een verkeersfoto, met steeds een andere plaatje waar het kenteken hoort. Hij laat twee ALPR-modellen alle beelden uitlezen en kijken wat er uit komt:
  1. Beide modellen detecteren de kentekenplaat niet eens als kentekenplaat.
  2. Ze zien wel een plaat, maar lezen hem verkeerd.
  3. Eén of beide modellen lezen de plaat correct. Dit is de controle-groep.
Hiermee creëert hij een nieuwe dataset om een AI model mee te trainen. Dat model moet patronen genereren die in categorie 1 of desnoods 2 komen. Deze patronen worden door die twee modellen gecontroleerd, net zolang tot duidelijk is welke patronen goed in categorie 1 komen. De punten en blokjes die dat oplevert, print hij op een transparante folie en plakt hij op een kenteken.

Nu de hamvraag: is dat legaal in Nederland om mee te gaan rijden?

Ook ik leerde tijdens mijn rijlessen dat het kenteken goed leesbaar moet zijn en niet mag worden afgeschermd. Sneeuw en modder moet je er dus af poetsen. Dit staat in de regeling voertuigen.

Je zou kunnen denken dat zo’n patroon het kenteken niet onleesbaar maakt, ieder mens kan het kenteken nog gewoon lezen. Maar we hebben ook nog de regel uit de Regeling kentekens en kentekenplaten, artikel 7 lid 9:

Aan of op het motorrijtuig, de aanhangwagen of de kentekenplaat mag geen teken of middel zijn aangebracht dat de herkenning, daaronder begrepen de herkenning met behulp van technische voorzieningen, van het kenteken bemoeilijkt of kan bemoeilijken.
Het blokkenpatroon is natuurlijk bedoeld om “herkenning met behulp van technische voorzieningen” te bemoeilijken. En dat patroon is een “teken of middel” zoals hier bedoeld, ook al wisten ze dat nog niet toen deze wettelijke regeling werd gemaakt.

Arnoud PS: 0x33 jaar oud alweer, wat gaat de tijd toch snel!

VK geeft bedrijf wegens ‘niet robuuste’ leeftijdsverificatie 1,1 miljoen euro boete

"NSFW" by Lockedinthepark is licensed under CC BY-NC-SA 2.0

De Britse telecomtoezichthouder Ofcom heeft een bedrijf uit Belize een boete van omgerekend 1,1 miljoen euro opgelegd omdat het geen ‘robuuste’ online leeftijdsverificatie toepast. Dat meldde Security.nl. Hoewel het bedrijf “enige vorm van verificatie” gebruikte, was dat niet robuust genoeg. Wat de vraag opriep: hoe moet het dan wel?

In het VK geldt sinds 2023 de zogeheten Online Safety Act. Een van de (vele) controversiële aspecten uit deze wet is een zorgplicht dat minderjarigen geen “content that is harmful to children” tegenkomen:

The duty set out in subsection (3)(a) requires a provider to use age verification or age estimation (or both) to prevent children of any age from encountering primary priority content that is harmful to children which the provider identifies on the service.
Bij een ‘adult’ website zoals van de AVS Group Ltd uit Belize is het vanzelfsprekend dat de inhoud schadelijk is. Nu kennen we al langer het vinkje “Ik ben 18 jaar of ouder”, maar de Engelse wet wil wel iets meer. AVS had ook wel iets toegevoegd:
In particular, AVS Group Ltd deployed a photo upload check on its services that does not include liveness detection and as such is vulnerable to circumvention by children (for example, by uploading a photo of an adult). Ofcom considers that this method is not capable of being highly effective within the meaning of the Act.
Ik zie wel hoe “upload een foto en we kijken of de persoon meerderjarig is” niet héél effectief is voor het gestelde doel. Liveness detection oftewel een video-analyse is iets lastiger te faken (jaja, Nano Banana is geweldig) dus dat was een betere stap geweest.

Toezichthouder Ofcom zelf had nog een aantal methodieken bedacht:

  • Koppelen met een bankrekening (de “1 cent betalen” techniek), aangenomen dat de rekening alleen voor meerderjarigen beschikbaar is.
  • Foto, maar dan vergelijken met een tevens geupload identiteitsdocument
  • Afgaan op een signaal van de mobiele telecomprovider (in Engeland zetten die standaard “is minderjarig” op je simkaart, tenzij je dat na bewijs er af laat halen)
  • Creditcard check (die zijn er alleen voor meerderjarigen)
  • Een digitale identiteitsportemonnee zoals de EU met eIDAS/eID wil opzetten (maar die is er nog niet)
Geen van deze technieken is onfeilbaar, maar het is zeker beter dan wat we historisch geprobeerd hebben. Het grootste bezwaar dat ik heb, is dat eigenlijk dit gewoon een overheidsding moet zijn, en dan granulair: niet je hele paspoort laten zien, maar enkel een token sturen dat zegt “deze persoon is 18+” en niet meer of minder.

Ik weet niet waarom dat niet van de grond wil komen?

Arnoud


Rechtszaak om Apple’s App Store mag van EU-hof doorgaan in Nederland

LoboStudioHamburg / Pixabay

Een Nederlandse rechtbank mag een zaak behandelen die twee Nederlandse stichtingen hebben aangespannen tegen Apple. Dat las ik bij Nu.nl. De basis is uitspraak C-34/24 van het Hof van Justitie, waarmee Apple’s verweer dat je naar Californië moet, naar de prullenbak kan.

De zaak gaat weinig verbazingwekkend over de 30 procent commissie die Apple eist van iedere app-aanbieder:

Het techbedrijf vraagt volgens hen een “buitensporige” commissie van appontwikkelaars. Apple ontvangt 30 procent van aankopen binnen apps in de App Store. Hierdoor lijden appgebruikers volgens de stichtingen schade.
Apple verzet zich met huid en haar tegen alle claims op dit gebied, en een verweer dat de rechtbank onbevoegd is, past daar natuurlijk prima bij. De redenering is kortweg: de heffing wordt niet in Amsterdam opgelegd maar in Cupertino, Californië, dus mag de Amsterdamse rechter daar niets van vinden.

Het Hof van Justitie is daar vrij snel klaar mee:

[W]anneer de markt die wordt beïnvloed door de betrokken mededingingsverstorende gedragingen zich bevindt in de lidstaat op het grondgebied waarvan die schade zich heeft voorgedaan, de plaats waar die schade is ingetreden moet worden geacht in die lidstaat te zijn gelegen.
Als je in Nederland een aankoop doet in de Apple App Store, is die duurder dan zou hoeven (omdat de commissie dus 30% is en niet bijvoorbeeld 5). Het prijsverschil is je schade als consument. Die schade leed jij in Nederland.

Alleen: waar dan precies? Want de rechtbank Amsterdam (die de zaak voorlegde aan het Hof) kan natuurlijk niet oordelen over claims van consumenten in zeg Enschede of Maastricht. En bij een massaclaim is het juist de bedoeling dat je al die claims wél kunt samenvoegen.

Voor het Hof is de oplossing simpel. Bij een massaclaim als deze weet je niet (en hoef je niet te weten) waar iedere individuele betrokkene woonachtig is. De doelgroep is duidelijk genoeg omschreven, en daar gaat het om bij bepalen of de claimorganisatie mag optreden tegen het gedrag van Apple. Bijgevolg is alleen nog relevant of onder welke rechtbank de claimstichting zelf valt, en dat is de rechtbank Amsterdam want beide stichtingen zijn daar statutair gevestigd.

Het is het zoveelste aspect van internationale bevoegdheid. Het blijft gedoe met elke keer allerlei factoren afwegen, maar ik blijf het superieur vinden ten opzichte van enkelvoudige criteria zoals “wij zitten in Cupertino dus je mag altijd daarheen”. Dat is in een internationale wereld gewoon oneerlijk.

Arnoud

Is het strafbaar om een ‘evil twin’ wifi-netwerk aan te bieden?

Photo by Addy Spartacus on Unsplash

Een 44-jarige Australische man die via een ‘evil twin’ wifi-netwerk phishingaanvallen uitvoerde is in Australië veroordeeld tot een gevangenisstraf van zeven jaar en vier maanden. Dat meldde Security.nl onlangs. Diverse onderzoekers vroegen me of dat ook bij ons zo zou uitpakken.

Bij een evil twin-aanval maak je kort gezegd een wifi-netwerk met dezelfde naam om zo de laptops en telefoons in de buurt met dit malafide wifi-netwerk verbinding te laten maken. Het kán dan zijn dat je wachtwoorden of certificaten toegezonden krijgt, maar deze man had het simpeler ingericht:

Wanneer slachtoffers met dit malafide netwerk verbinding maakten werden ze doorgestuurd naar een webpagina die hen vroeg om in te loggen met een e-mail- of socialmedia-account. In werkelijkheid ging het om een phishingpagina die inloggegevens op de apparatuur van de verdachte opsloeg. Inloggegevens die slachtoffers invulden werden door de verdachte daarna gebruikt om op hun socialmedia- en e-mailaccounts in te loggen en zo allerlei gevoelige informatie te stelen.
Op deze manier verkrijg je natuurlijk een berg wachtwoorden, en daar kun je dan makkelijk mee inloggen en allerlei zaken uithalen. Het spreekt voor zich dat dat laatste computervredebreuk is. Maar het enkele omleiden naar jouw netwerk, is dat al strafbaar?

De strafwet kent geen letterlijk verbod op het opzetten van een wifi-netwerk met als SSID de naam van een ander, ook niet als jouw intentie kwaadwillend is. Je moet dus zoeken naar zaken als denial of service (je hindert toegang tot het andere netwerk) of het aftappen van communicatie (men beoogt het andere netwerk het connectieverzoek te sturen).

Met name die laatste lijkt me relevant. Art. 139c Wetboek van Strafrecht verbiedt

opzettelijk en wederrechtelijk met een technisch hulpmiddel gegevens [aftappen of opnemen] die niet voor hem bestemd zijn en die worden verwerkt of overgedragen door middel van telecommunicatie of door middel van een geautomatiseerd werk.
De lezing is dan dat door het nepnetwerk op te zetten, de slachtoffers jou gegevens sturen die niet voor jou bestemd zijn. Immers men wilde het échte netwerk met die naam hebben.

Indirect is hiermee het enkele opzetten van dat nepnetwerk ook strafbaar, namelijk als poging (art. 45 WvSr) tot het plegen van strafbaar aftappen. Er moet dan een “een begin van uitvoering” zijn, wat hier eenvoudig te bewijzen is omdat het netwerk zich voordoet als het echte netwerk en daar in de buurt ook opgesteld staat.

Arnoud


Mag Google met verplichte registratie andere appwinkels buiten de deur houden?

Een lezer vroeg me:

Allerlei partijen maken zich zorgen (F-Droid, EFF) over de plannen van Google voor de verplichte registratie van app-ontwikkelaars. Volgens Google zou dit gebruikers juist tegen “bad actors” moeten beschermen, maar het maakt het downloaden van apps via alternatieve app stores behoorlijk riskant. Is dit werkelijk toegestaan onder de EU Digital Markets Act?
De Digital Markets Act is in 2022 ingevoerd om eindelijk niet meer achter Big Tech aan te hoeven rennen. Het klassieke mededingingsrecht biedt natuurlijk de optie om alle vormen van machtsmisbruik aan te pakken, maar als je zo veel geld (en advocaten) hebt als FAANG en MANGO dan duurt het jaren, zo niet decennia voordat dit definitief uitgevochten is. En ondertussen is je markt allang kapot.

De DMA benoemt simpelweg een trits praktijken die niet mogen, en een pakket met eisen waar “poortwachters” van grote “kernplatformdiensten” aan moeten voldoen. De Commissie kan bij overtreding direct ingrijpen en boetes of bindende aanwijzingen opleggen. Natuurlijk kun je dan naar het Hof van Justitie, maar een stuk gestroomlijnder is het.

Eén van die eisen is dat een ecosysteem zoals Android meerdere afrekenmogelijkheden en appstores moet kunnen hebben (art. 6 lid 4). Voor Android is F-Droid de bekendste, en die heeft grote moeite met Google’s voorgenomen openstelling van deze optie bij Android.

De reden is dat Google er meteen de voorwaarde bij stelt dat iedere Android developer zich bij Google moet registreren. Dit maakt gebruik van F-Droid heel moeilijk: zij kunnen niet afdwingen dat hun gebruikers dat doen, en de enige optie is dan dat F-Droid zichzelf voordoet als de maker van alle via hun appwinkel aangeboden apps. En dat werkt natuurlijk niet.

Google draagt als reden aan dat ze zo malafide apps buiten de deur wil houden. Een formele identiteitscheck zal bad actors immers wel afschrikken (niet lachen daar achterin). Maar Google hééft al een uitgebreide set maatregelen hier tegen (Play Protect) dus dat voelt wat gezocht.

Mag het van de DMA, die eis van Google? Heel algemeen lijkt het erop van wel:

Het wordt de poortwachter niet belet maatregelen, voor zover die strikt noodzakelijk en evenredig zijn, te treffen om ervoor te zorgen dat softwareapplicaties of appstores van derden de integriteit van de door hem ter beschikking gestelde hardware of besturingssystemen, niet in gevaar brengen, op voorwaarde dat dergelijke maatregelen naar behoren gemotiveerd worden door de poortwachter.
Op het eerste gezicht kun je Google’s “zorgen om malware” en gekozen maatregel van identiteitscontrole dus niet terzijde schuiven. Ik maak me zorgen dat het effect op F-droid te subtiel is, veel mensen nemen al snel genoegen met “dit moet voor de security”. Het wetsartikel eist natuurlijk een uitgebreide motivatie, en die zou ik dus wel eens willen lezen.

Arnoud

Online platforms zijn aansprakelijk voor AVG-schendingen door gebruikers, wat nu?

Photo by Jake Heinemann on Pexels

Een online marktplaats is onder de AVG verwerkingsverantwoordelijke voor de inhoud van advertenties die haar gebruikers plaatsen. Dat bepaalde het Hof van Justitie in zaak C-492/23 (Russmedia). Dit doorkruist keihard de gevestigde regel dat zo’n platform in beginsel gewoon niet aansprakelijk is. Wat is hier gebeurd?

De zaak begon toen op advertentieplatform publi24.ro (zeg maar het Roemeense Marktplaats) een advertentie verscheen waarin een vrouw seksuele diensten aanbood, met foto en telefoonnummer. Dat was echter zonder toestemming van deze betrokkene gebeurd, waardoor zij via de AVG verwijdering van de advertentie eiste.

Verwijdering gebeurde ook keurig, maar ondertussen was de advertentie al elders opgedoken. En vandaar de vraag: kun je dat onder de AVG de uitgever (Russmedia) aanwrijven? Dat ging naar het Hof van Justitie en nu zitten wij met de gebakken peren.

Het Hof constateert allereerst dat het vrij duidelijk is dat het platform de verwerkingsverantwoordelijke is. Daarbij woog de brede licentie uit de voorwaarden zwaar: als Russmedia alles mag doen met advertentiecontent, dan laat dat zien dat ze zelf (in AVG-termen) het doel en de middelen van de verwerking van die persoonsgegevens vaststelt. (De plaatser speelt ook een rol, maar de vrijheid van Russmedia was belangrijker.)

Nu is dat tot daar aan toe, maar betekent dit dat Russmedia a priori aansprakelijk is voor onjuiste gegevens in advertenties? Onder de regels voor hostingpartijen (DSA) is dat antwoord normaal duidelijk: nee, pas na het niet tijdig opvolgen van een klacht (notice&action) kan aansprakelijkheid ontstaan.

Het Hof leest de DSA – en haar voorganger de ecommercerichtlijn uit 2000 – echter nog eens goed, en ziet dan in artikel 1 punt 5 een item waar ik me ook al vaker over verbaasd had:

b) kwesties in verband met diensten van de informatiemaatschappij die onder Richtlijn 95/46/EG en Richtlijn 97/66/EG vallen;
Overal waar naar Richtlijn 95/46 verwezen wordt, moet je nu een verwijzing naar de AVG lezen. En de DSA heeft in artikel 2.4 iets vergelijkbaars, haar regels mogen niet regels overrulen uit onder meer
het Unierecht betreffende de bescherming van persoonsgegevens, met name Verordening (EU) 2016/679 en Richtlijn 2002/58/EG;
De onvermijdelijke conclusie is dus: een platform zoals public24.ro is aansprakelijk voor onrechtmatige verwerking van persoonsgegevens. Per direct, zonder voorafgaande klacht, zoals bij iedereen die persoonsgegevens verwerkt. Want een claim wegens aansprakelijkheid (art. 82 AVG) mag dus niet worden gepareerd met de Digital Services Act.

Geldt dit nu voor álle hostingpartijen? Daar twijfel ik een beetje over. Een belangrijke overweging van het Hof was dat het marktplaatsplatform zelf best actief besliste wat er met die advertenties zou gebeuren. Een kale hoster geeft enkel door wat de gebruiker plaatst, en dat komt voor mij niet in de buurt.

De DSA kent zelf ook de categorie van handelsplatforms (afdeling 4), maar daar regelt ze niets dat relevant is voor persoonsgegevens. Ik durf het dan ook niet aan om te zeggen, deze uitspraak geldt enkel voor die specifieke categorie.

Misschien maakt het uit dat het om advertenties gaat, maar ook dat betwijfel ik. De uitspraak draait duidelijk om het eigenmachtig beslissen waar de content geplaatst wordt, niet dat het gaat om commerciële reclame of afkomstig is van bedrijven.

Het Hof verbindt de uitkomst wel aan specifieke plichten:

  • Advertenties screenen op bijzondere persoonsgegevens;
  • Controleren of de betrokkene van die gegevens de plaatser van de advertentie is;
  • Zo niet, bewijs verlangen dat de betrokkene uitdrukkelijke toestemming (of andere AVG-uitzondering op artikel 9) heeft gegeven;
  • Adequate beveiligingsmaatregelen (art. 32) nemen tegen ongeautoriseerde overname van de advertenties door derden.
Nogmaals, ik zie dus nergens staan dat dit alleen bij advertenties de uitkomst moet zijn. De zaak ging over een advertentie, vandaar dat deze plichten over advertenties gaan. Ik zie niet hoe de redenering anders loopt als het een comment onder een nieuwsbericht was geweest met dezelfde inhoud. En dát is waarom de impact zo breed lijkt te zijn.

Arnoud

Kind (12) veroorzaakt ongeluk met opgevoerde fatbike, verzekeraar NN keert niks uit: ’Het is geen fiets, maar een motorvoertuig’

Photo by Haberdoedas on Unsplash

Een vader blijft zitten met duizenden euro’s schade die zijn 12-jarige zoon veroorzaakte op een snelle fatbike, las ik in de Telegraaf. De verzekeraar weigert uit te keren, omdat het vervoermiddel door de aanpassing een motorvoertuig zou zijn geworden. Dit gaat met software, dus mag ik er wat van vinden.

De zoon was op de fatbike door eigen schuld gebotst met een scooter, wat leidde tot 6800 euro schade bij de wederpartij. De WA-verzekering van de vader weigerde echter uit te keren, omdat de fatbike een motorvoertuig was en dan heb je een WAM-verzekering (Wettelijke Aansprakelijkheid Motorvoertuigen) nodig.

De vader stapte naar geschillencommisssie Kifid. Deze bevestigt echter het standpunt van de verzekeraar. Hoofdregel is dat een fatbike een motorrijtuig is, omdat deze “mede wordt voortbewogen door een mechanische kracht” (art. 1 sub c Wegenverkeerswet). Uitgezonderd hiervan zijn “fietsen met trapondersteuning”, en dat zijn (art. 1 sub ea):

fietsen die zijn voorzien van een elektrische hulpmotor met een nominaal continu vermogen van maximaal 0,25 kW en waarvan de aandrijfkracht geleidelijk vermindert en tenslotte wordt onderbroken wanneer het voertuig een snelheid van 25 km/h bereikt, of eerder, indien de bestuurder ophoudt met trappen;
De betreffende fatbike bleek echter een snelheid van 35 km/h te kunnen halen, en was daarmee geen “fiets met trapondersteuning” en dus gewoon een motorrijtuig.

Alleen: De vader stelde dat de fatbike was aangeschaft in de veronderstelling dat het om een gewone e-bike ging, en dat zij niet wisten dat de fatbike was opgevoerd. Foutje van de fabriek? De geschillencommissie gelooft dit niet helemaal, maar vindt vooral dat dit er niet toe doet:

Wat hiervan ook zij, ook als de consument er niet mee bekend was dat de fatbike een motorrijtuig is, mag de verzekeraar zich beroepen op de uitsluiting in de voorwaarden. Bekendheid met het feit dat het geen gewone e-bike betrof is namelijk geen vereiste om de claim van de consument af te wijzen.
Dit is bewijsrechtelijk natuurlijk goed te begrijpen, maar moet wel zuur zijn als je hierdoor écht wordt overvallen. Tegelijkertijd: dat merk je bij de eerste keer rijden toch, omdat je dan al snel de 25+ aantikt.

Elders was al bepaald dat een fatbike de Wegenverkeerswet schendt door enkel geschikt gemaakt te zijn om te hard te rijden, ook als men niet daadwerkelijk boven de 25 km/h rijdt of met een knopje het opvoeren tijdelijk uitschakelt. Deze uitspraak gaat over de verzekeringskant, en bevestigt dat het ook dan niet uitmaakt of je echt te hard reed.

Frustrerend voor het slachtoffer is wel dat nu de WA-verzekering van de (vader van de) dader niet hoeft uit te keren, hij de schade alleen vergoed kan krijgen door naar de rechter te stappen. Het waarborgfonds helpt niet, want de dader is bekend. Of de schade moet door een eigen verzekering gedekt worden (beperkt casco of allrisk scooterverzekering).

Arnoud

Voor kwijtgeraakt pakket getekend door bezorger, wat nu?

Photo by Janis Ringli on Unsplash

Via Reddit:

Wij wonen in een appartementencomplex, met beneden een ingang met digitale deurbel, binnen een centrale hal met postbussen, en liften naar de verdiepingen met de 100+ appartementen. Laatst was een van mijn pakketten waarschijnlijk [door de bezorger in de centrale hal] beneden gedropt, maar heb ik het niet terug kunnen vinden in de hal. Ik heb dit aangekaart bij de verkoper en om een refund gevraagd, omdat ik tenslotte alleen een “contract” heb met de verkoper, en niet met de pakketbezorger. De verkoper heeft verdere informatie opgevraagd bij de bezorger, en de bezorger heeft screenshots uit hun systeem aangeleverd die aangeven dat het “direct aan de bewoner is overhandigd” met als bewijs een “handtekening” (een willekeurig krabbeltje, niet van mij). [Waar sta ik nu juridisch?]
Uiteindelijk moet je toch bij de verkoper zijn, en wat hun bezorgers doen is in het geheel niet jouw probleem.

Natuurlijk, de bezorger heeft een handtekening laten zien. Dat is een bewijs dat het pakket door jou in ontvangst is genomen. En zelfs sterk bewijs: de wet (art. 157 lid 2 Wetboek van Rechtsvordering) zegt dat een ondertekend document een “onderhandse akte” is en daarom “tussen partijen dwingend bewijs [oplevert] van de waarheid” van waar je voor tekent. Terugkrabbelen nadat je tekende voor “ik heb een pakket met serienummer X ontvangen”, gaat dus eigenlijk niet.

Hier is het probleem dat de bezorger en niet jij tekende (nemen we maar even aan). Daar hebben we artikel 159 lid 2 voor: “Een onderhandse akte waarvan de ondertekening door de partij, tegen welke zij dwingend bewijs zou leveren, stellig wordt ontkend, levert geen bewijs op, zolang niet bewezen is van wie de ondertekening afkomstig is. (…)”

Als jij dus “stellig ontkent” (oftewel: zonder voorbehoud en zonder reden, “Nee, dat is niet mijn handtekening, punt”), dan gaat de bal terug naar de winkel: bewijs maar dat het wél jouw handtekening is. Dat kunnen ze bijvoorbeeld doen door deze met een eerdere handtekening van jou te vergelijken, of door een kopie van je identiteitsbewijs – waar je handtekening op staat – te laten zien. Een deskundige inhuren die dat uitzoekt kan ook, maar kost al snel een paar duizend euro. Dat zie ik hier allemaal niet gebeuren.

Het juridische pad is dus: jij klaagt “pakket niet gehad”. De winkel zegt “welles, je hebt getekend voor ontvangst”. Jij zegt “Nee, dat is niet mijn handtekening, punt”. De winkel moet nu bewijs geven dat het wél jouw handtekening is, of op andere manier aantonen dat het pakket wel bij jouw appartement over de drempel is gegaan. Anders is het niet aangekomen.

Arnoud

“Canadees databevel dreigt een gat te slaan in Europese soevereiniteit”

Een Canadese rechtbank heeft de Franse cloudprovider OVHcloud bevolen om klantgegevens die in Europa zijn opgeslagen over te dragen, las ik bij The Register. Dit ondermijnt mogelijk de claims van de provider met betrekking tot de bescherming van digitale soevereiniteit.

Zoals The Register uitlegt, heeft de Canadese politie (RCMP) in april 2024 een bevel gegeven aan de Franse cloudprovider OVHcloud om abonnee- en accountgegevens te verstrekken gekoppeld aan vier IP-adressen op OVH-servers in Frankrijk, het Verenigd Koninkrijk en Australië. Dit als deel van een Canadees strafrechtelijk onderzoek.

Het bevel werd in eerste instantie gegeven aan de Canadese dochter, maar die kan technisch noch organisatorisch bij die gegevens. Heise vertelt verder:

Nevertheless, on September 25, the Ontario Court of Justice, presided over by Judge Heather Perkins-McVey, ruled that the French parent company must hand over the data to the Canadian authorities. Her reasoning is based on a broad interpretation of “virtual presence”: since OVH operates globally and offers services in Canada, the company is subject to Canadian jurisdiction, regardless of where the physical servers are located.
Dit is problematisch voor het Franse bedrijf, omdat artikel 48 AVG én Frans recht (de Blocking Statute) het afgeven van zulke gegevens verbiedt tenzij er een in Europa geldig bevel is gegeven. De Franse wet zet er zelfs celstraf en een boete tot 90.000 euro per overtreding op. Maar de Canadese rechter zal dit als contempt of court zien, met vergelijkbare strafmogelijkheden.

De zaak doet sterk denken aan waar mensen bij de US Cloud Act bang voor zijn. Ik blijf moeite houden met de vanzelfsprekendheid waarmee mensen aannemen dat bedrijven dan de Amerikaanse (of Canadese) regels gaan volgen omdat hun wet dat zegt.

Praktisch zie ik het ergens nog wel: wie banger is voor economische sancties van de Yanks dan voor boetes van de EU kan eieren voor z’n geld kiezen. Maar in het openbaar dat hardop zeggen kan ik me niet voorstellen bij een beursgenoteerd bedrijf.

De Canadese zaak kan dus een mooie testcase worden, als in het (nu lopende) hoger beroep wordt bepaald dat de Canadese rechter dat bevel inderdaad mag geven. En zuiver naar Canadees recht kijkend zie ik niet waarom niet. Dat recht hoeft immers geen rekening te houden met wat een ander land in hun wet heeft staan.

Arnoud


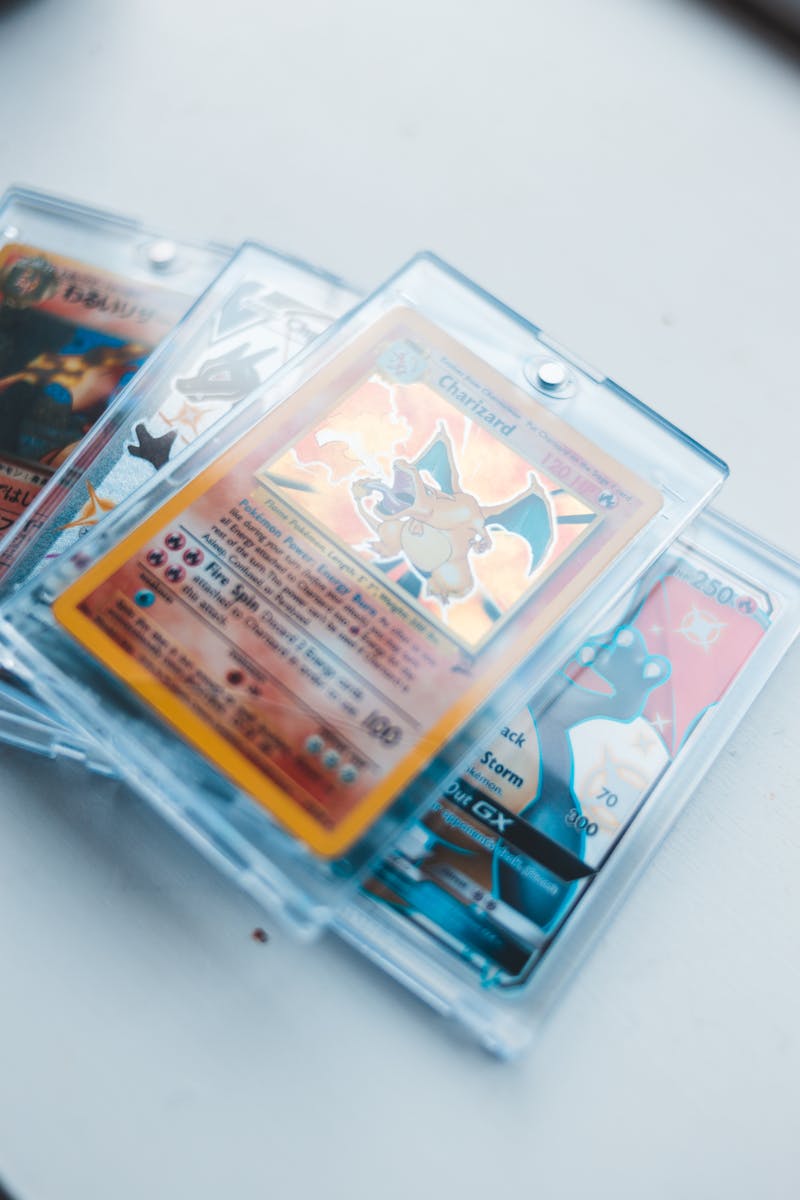
Mag een consument Pokémonsets openmaken en terugsturen als deze denkt dat ze nep zijn?

Photo by Erik Mclean on Pexels

Via Reddit:

Ik heb een kleine webshop op gebied van Pokémon en handel hier dan ook al geruime tijd in. [Een klant bestelde een zeldzame set.] Nu heb ik gisteren (18-11) een mail gehad van deze klant, waarbij er beweerd wordt dat ik danwel een nep product heb verkocht, danwel een geresealed product. Klant heeft foto’s meegestuurd van eenzelfde product, maar waarbij niet te achterhalen dat dit product daadwerkelijk uit mijn geleverde doos is gekomen.
De discussie gaat nog even door; de klant voelt zich “belazerd” en na de reactie dat alle sets bij een officiële, erkende supplier gekocht zijn mét bewijzen, stelt de klant dat hij simpelweg het recht heeft “een product te retourneren wanneer dit niet voldoet aan de verwachtingen of wanneer het afwijkt van wat redelijkerwijs mocht worden geleverd”.

Op zich is die uitspraak waar, maar met een paar nuances. Het belangrijkste is dat de winkel gelegenheid moet krijgen tot herstel of vervanging (art. 7:21 BW), tenzij je dat niet kunt eisen (lid 4). Bij kaartjes die nep zijn, ligt vervangen voor de hand. Pas nadat de winkel hiermee het niet kon oplossen, heb je recht op geld terug (art. 7:22 BW) als consument.

Bij herstel en vervanging gaat het niet om de mening van de consument, maar om een objectieve norm: wijkt het af van wat je mocht verwachten? In dit geval dus: zijn de kaartjes echt en origineel, dus niet geresealed of gebruikt? De bewijslast daarvoor ligt bij de consument, die meer moet aandragen dan alleen dat “product én de inhoud afwijken van andere producten”. Er zijn apps en dienstverleners te over die hierbij kunnen helpen.

De consument heeft verder natuurlijk het recht de aankoop binnen 14 dagen na ontvangst ongedaan te maken. Of het product voldoet aan de verwachtingen, is daarbij niet relevant. Een ontevreden klant die er snel bij is, kan dus zo zonder gezeur van zijn aankoop af.

Pokémonsets als deze worden verzegeld verzonden. Er staat in de Wet koop op afstand (art. 6:230p BW) inderdaad iets over dat verzegelen het recht van retour kan laten vervallen, maar dat is alleen zo bij

  • de levering van zaken die niet geschikt zijn om te worden teruggezonden om redenen van gezondheidsbescherming of hygiëne en waarvan de verzegeling na de levering is verbroken;
  • de levering van audio- en video-opnamen en computerprogrammatuur waarvan de verzegeling na levering is verbroken;
Beide situaties zijn niet aan de orde bij Pokémonkaarten. De reden voor verzegeling daar is authenticiteit en een stukje merkbeleving. Dat een pakje geopend is, is dus géén reden om de retour te mogen weigeren.

Tegelijk vermindert de waarde van het product fors als het pakket geopend is. Weinig kopers van Pokémonkaarten zitten te wachten op resealed pakjes, onder meer om zorgen dat er nepkaarten in gestopt zijn, of de waardevolle eruit gehaald en vervangen. (Resealen is an sich niet verboden, zolang je maar expliciet en duidelijk er bij zet dát je dat gedaan hebt.)

De remedie uit de wet is dat je dan die waardevermindering mag doorrekenen bij het terugbetalen van de aankoopprijs, maar dus niet de retour geheel weigeren. Omdat er hier eigenlijk geen mogelijkheid is voor de winkel om de kaarten weer in een nieuwe originele verpakking te krijgen, en je ze dus los moet verkopen, kun je volgens mij de restwaarde alleen bepalen als de verkoopprijs van de losse kaarten samen.

Arnoud