ACM waarschuwt: mensen geven onbewust akkoord voor aankoop dure thuisbatterij

Photo by Manuchi on Pixabay

Autoriteit Consument & Markt (ACM) heeft gewaarschuwd voor een telefonische verkoper met de naam Opslagplan, las ik bij Nu.nl. Het bedrijf laat mensen stiekem een koopovereenkomst tekenen voor de aankoop van een thuisbatterij, en schermt met juridische trucs als je daar van af probeert te komen.

De toezichthouder legt uit:

Opslagplan vraagt mensen tijdens het [telefonisch] verkoopgesprek een digitale handtekening te zetten voor een vrijblijvende offerte of voor een afspraak voor een adviesgesprek bij hen thuis. Gedupeerden geven aan dat pas na het verkoopgesprek duidelijk wordt dat zij een koopovereenkomst hebben getekend voor een thuisbatterij van €15.000 tot €20.000. Als consumenten van de koop af willen zien moeten ze volgens het bedrijf duizenden euro’s ‘annuleringsvergoeding’ betalen. … Opslagplan zegt dat mensen de koopovereenkomst niet kunnen ontbinden omdat er sprake zou zijn van een ‘aanbod op maat’.
Dat laatste zien we terug in de bevestigingsbrief die men stuurt:
“Onze producten, software en installatie worden afgestemd op uw technische- en persoonlijke (woon)omstandigheden alsmede uw wensen. Ons aanbod betreft daarom een aanbod op maat.”
Dit is natuurlijk aperte onzin. De wet (art. 6:230p sub f onder 1 BW) omschrijft het als:
de levering van volgens specificaties van de consument vervaardigde zaken, die niet geprefabriceerd zijn en die worden vervaardigd op basis van een individuele keuze of beslissing van de consument, of die duidelijk voor een specifieke persoon bestemd zijn
Het moet dus gaan om zaken die gemaakt zijn op specificaties van de consument, niet die gekozen zijn op zulke specificaties. Een eettafel wordt ook geen maatwerk omdat ik heb gezegd dat er acht mensen aan moeten kunnen zitten en ik geen middenpoot wil.

Minstens zo verdacht is natuurlijk dat digitaal tekenen. Ik moest gelijk denken aan de praktijken van Pretium uit 2014, dat middels telefonische acquisitie contracten op afstand sloot en daarbij deed alsof op ‘1’ drukken een handtekening was. Maar dat ging specifiek over contracten voor geregeld leveren van diensten als gevolg van koude acquisitiebelletjes (art. 6:230v BW lid 6). Die moeten schriftelijk, op straffe van nietigheid.

Een ongevraagd belletje of men een thuisbatterij mag plaatsen gaat over een koopovereenkomst, en die mag vormvrij worden gesloten. Dus als het bedrijf vraagt “wilt u dat” en jij zegt “ja”, dan heb je een thuisbatterij van 15.000 euro gekocht.

Uit de klachten bij de ACM blijkt dat het bedrijf voorwendt dat men slechts handtekeningen voor offertes of vrijblijvende adviesgesprekken thuis zou zetten. Daarna wordt het dan als een bindend contract gepresenteerd. Dat is natuurlijk misleidend (artikel 6:193c, eerste lid, onder c en f, BW).

Het bedrijf blijkt door de ACM niet vindbaar, vandaar dat men koos voor een publieke waarschuwing. Dat is tevens natuurlijk een duidelijke aanwijzing dat het bedrijf niet daadwerkelijk naar de rechter gaat voor de “annuleringsvergoeding”. Maar wel ook een signaal dat wie al betaald heeft, zijn geld waarschijnlijk kwijt is.

Arnoud
Twee Nederlandse jongens (17) aangehouden om ‘spionage voor Rusland’

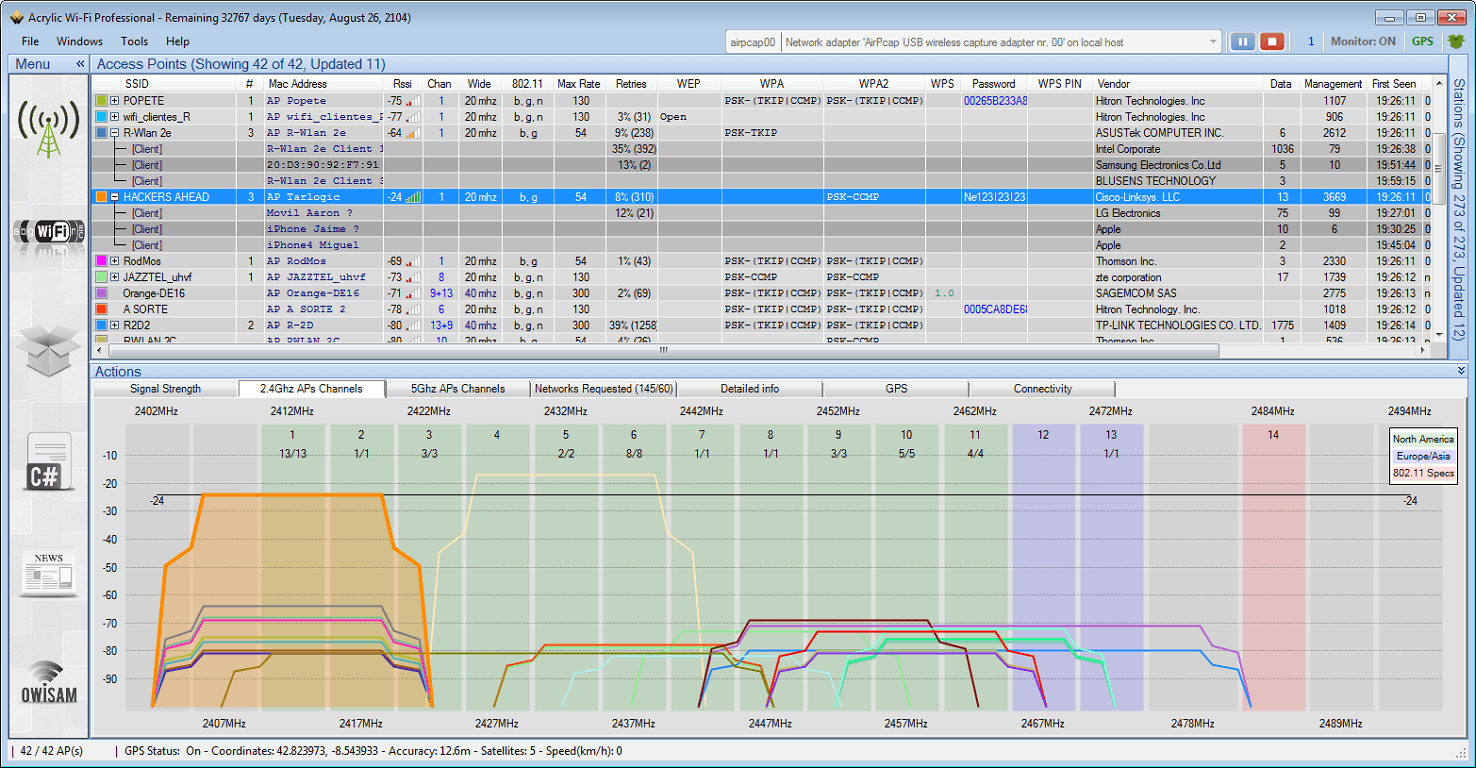
Beeld: Wi-Fi network traffic sniffer for Windows 7 ,8, 8.1, and 10, Acrylic.

Twee Nederlandse jongens van 17 jaar zijn aangehouden op verdenking van spionage voor Rusland middels een ‘wifisniffer’. Dat meldde RTL Nieuws vorige week. De aanhoudingen zijn het gevolg van een tip van de AIVD. Het gaf vele vragen over wat er dan strafbaar is aan wifisniffing.

Het plaatje bij de post (opklikken voor groot) is een willekeurige wifi sniffer tool. Technisch is het niet zo heel spannend: wifi is een vorm van radio, zodat je alle signalen kunt opvangen als je binnen bereik van een zender bent. Aan de pakketjes kun je aardig wat informatie zien, zoals je op het plaatje ziet.

Veel netwerken maken gebruik van encryptie, zoals WPA3 of voorheen WPA2. In zo’n geval kun je nog steeds wel de signalen opvangen, maar heb je alleen een versleutelde brij aan data. Daar kun je verder niets mee, tenzij misschien je de capaciteiten hebt van een staatsveiligheidsdienst zoals onze AIVD – of de Russische FSB of GRU natuurlijk.

Dat is relevant, want het nieuwsbericht noemt ‘spionage’, en dat zien we in artikel 98 Wetboek van Strafrecht:

Hij die een inlichting waarvan de geheimhouding door het belang van de staat of van zijn bondgenoten wordt geboden, een voorwerp waaraan een zodanige inlichting kan worden ontleend, of zodanige gegevens opzettelijk verstrekt aan of ter beschikking stelt van een tot kennisneming daarvan niet gerechtigd persoon of lichaam, wordt, indien hij weet of redelijkerwijs moet vermoeden dat het een zodanige inlichting, een zodanig voorwerp of zodanige gegevens betreft, gestraft met gevangenisstraf van ten hoogste acht jaren of geldboete van de vijfde categorie.
Een datadump van een netwerk kan daar onder vallen, al is natuurlijk de vraag waaruit blijkt dat daarvan “de geheimhouding door het belang van de staat of van zijn bondgenoten wordt geboden”. Dat het versleuteld is of zelfs te herleiden is tot de ambassade van Canada, politiedienst Europol en Eurojust, is volgens mij wat weinig daarvoor. Aan de andere kant is ook weer niet vereist dat de informatie formeel gerubriceerd is als staatsgeheim.

Sinds afgelopen mei is daar nog een extra artikel bijgekomen, artikel 98d:

Met gevangenisstraf van ten hoogste acht jaren of geldboete van de vijfde categorie wordt gestraft hij die, wetende dat daarvan gevaar is te duchten voor de veiligheid van de staat, van zijn bondgenoten of van een volkenrechtelijke organisatie, voor de vitale infrastructuur, voor de integriteit en exclusiviteit van hoogwaardige technologieën, of voor de veiligheid van een of meer personen, opzettelijk in heimelijke betrokkenheid met een buitenlandse mogendheid … 2°.aan die buitenlandse mogendheid onmiddellijk of middellijk inlichtingen, een voorwerp of gegevens verstrekt.
Dit artikel vereist dus enige samenwerking of aansturing door een buitenland, maar hier is dan weer niet vereist dat het gaat om geheimen zoals in artikel 98. De eis is nu of het gevaar voor de staat oplevert, of voor specifieke personen, of voor vitale infrastructuur. Dus: wat onthult die getapte data?

Een suggestie die ik her en der lees is dat de jongens wellicht met een evil twin aanval bezig waren. Daarbij doet hun kastje zich voor als een accesspoint van de organisatie zoals Europol. Werknemers van die organisatie zien dan dat accesspoint eerder (want sterker signaal) en hun laptop of telefoon probeert daar dan verbinding mee te maken. Afhankelijk van de configuratie kán het dan zijn dat het kastje wachtwoorden of certificaten toegezonden krijgt. Ook leuk voor de Russen natuurlijk.

Gezien de aard van het delict ben ik benieuwd of dit werkelijk tot vervolging zal leiden. Bovendien zal het waarschijnlijk dan het jeugdstrafrecht worden, waarbij het vonnis in principe vertrouwelijk is.

Arnoud

Hoe gaan streamingdiensten om met muziek die door AI gemaakt is?

Photo by Anna Shvets on Pexels

Het punt met het bestaan van AI-muziek is dat je kunt gaan twijfelen aan muziek. Die mooie zin vond ik in een analyse van Tweakers over hoe streamingdiensten omgaan met AI-muziek. Ik leerde onder meer dat ik vorig jaar Zo Zomer gemist heb, en dat onduidelijk is wat we precies met “AI muziek” bedoelen.

Om maar met dat laatste te beginnen: de meeste aandacht gaat naar AI-muziek die zich voordoet als van echte artiesten, en AI-muziek die het systeem manipuleert. Zoals bij “liedjes” van 32 seconden, net lang genoeg om te tellen als een play en geld te krijgen. Maar niemand zit te wachten op dergelijke muziek.

Geheel nieuwe, als zodanig gepositioneerde AI muziek is vrij nieuw – al had ik in ons The Future is Legal-congres in 2019 al muzikaal behang uit AI-generatoren. Maar toegegeven, daarmee schoof ik wel menselijke artiesten geld uit de mond want ik hád iemand in kunnen huren.

Zoals Tweakers het enigszins aangezet formuleert:

Met de stappen van Deezer en Spotify is er in elk geval bescherming voor menselijke artiesten en menselijke muziek. Als AI-muziek een ‘doorgaande artistieke provocatie wil zijn, ontworpen om de grenzen te verkennen van auteurschap, identiteit en de toekomst van muziek in het tijdperk van kunstmatige intelligentie’, moeten ze dat vooral doen zonder schade toe te brengen aan muziek die mensen hebben gemaakt.
Die quote komt uit de biografie van AI-band The Velvet Sundown, die in een paar maanden miljoenen streams via Spotify verwierf. Niemand wist wie er achter zat en wat er uit een menselijke keel of mensbediend instrument kwam.

Vanuit juridisch perspectief lijkt hier weinig mis mee, zolang je niet misleidt over werkelijke artiesten die mee zouden werken. De AI Act vereist wel een digitale markering (zoals Content Credentials bij afbeeldingen) en daar zouden platforms als Spotify op kunnen sturen.

Arnoud


Mijn bestelling is te groot om te retourneren, wat nu?

Photo by michaelfuchs60 on Pixabay

Een lezer vroeg me:

Online heb ik een dakgootborstel met telescoopsteel gekocht, totaal uitgeklapt dik 4 meter lang en ingeklapt 2 meter 30. Na ontvangst wist ik meteen dat dit niets voor mij was, maar het probleem is dat er geen verzendbedrijf is dat dit pakket aan wil nemen. De winkel zegt dat retourneren op mijn kosten moet gebeuren en kan verder niet helpen. Wat moet ik nu doen?
Het terugsturen van een online bestelling onder het retourrecht is inderdaad jouw verantwoordelijkheid als consument. De kosten zijn daarbij voor jouw rekening, mits dat duidelijk vooraf is gemeld.

Pakketbezorgers kunnen eisen stellen aan omvang of gewicht (ik moet denken aan onze discussie over meten van een postpakket), en bij zo’n ongewone omvang heb je inderdaad een uitdaging bij het vinden van een bezorgbedrijf. Dus heel cru gezegd: dat is jouw probleem.

Wel lijkt het me alleszins redelijk (en dat is wettelijk een ding, art. 6:248 BW) dat de winkel bij zo’n afwijkende maat met je meedenkt. Het ding moest ook jouw kant op, waarom kan diezelfde vervoerder het niet ophalen?

Als het product retour moet omdat het niet conform de verwachtingen is, dan moet de verkoper dat regelen. Daaronder valt dan ook aanwijzen welk bedrijf de retour gaat verzorgen, maar ik vind het dan weer wel redelijk dat jij naar een pakketpunt gaat.

Arnoud

‘Europese Commissie wil cookiewetgeving voor bedrijven aanpassen’

De Europese Commissie wil de bestaande cookiewetgeving voor bedrijven aanpassen en lastige eisen schrappen. Dat meldde Security.nl begin deze week. Verheug je niet te veel; het is een van de vele, vele proefballonnen die de Commissie oplaat in het kader van de Digital Omnibus Act waarmee men “de regels wil versoepelen”.

De cookiewet is een bijzonder stuk wetgeving. Ze is er gekomen om online tracking aan banden te leggen, maar heeft het uiteindelijk juist alleen maar erger gemaakt. Want tracken mocht nog wel met toestemming, dus ging iedereen popups maken om toestemming te vragen. Sluweriken ontdekten trucs om meer akkoordkliks te krijgen, en daarna kwamen legitiembelanguitzonderingen en werd iedereen totaal cookiemoe.

En dat terwijl die wet eigenlijk geschreven was voor het opslaan en uitlezen van gegevens zoals ongevraagde installaties van software. Hier, een van mijn eerste blogs (2008, toen big data nog op dvd stond)

Een datacentrum in Groningen is juridisch hetzelfde als een cookie op een PC in Eindhoven, vindt de Artikel 29-werkgroep.
Een cookie is natuurlijk ook “informatie”, maar ik blijf erbij dat deze regel nooit bedoeld was om online volgen te reguleren. Al in 2011 zag ik discussie over nut en noodzaak van opt-in, wat in 2014 leidde tot deze tirade waar ik nog steeds achter sta:
Ik zeg het wel vaker: wil je dat mensen geen gekke dingen doen met privacy of persoonsgegevens, dan maak je een wet die zegt: blijf met je rotpoten van andermans persoonsgegevens af. Vind je dat dat óók weer wat te ver gaat, dan ga je in de wet opnemen wat er wel en vooral wat er niet mag en hou je toezicht op de naleving. Wat je alleen vooral NIET moet gaan doen is zeggen: weet je wat, we gaan de burger opvoeden dat ze moeten lezen wat er gebeurt. En al helemaal niet met een popup of tekst die ze moeten accorderen waarna “het in orde is”.
En die waarheid staat nog steeds als een zwerende koe, of hoe ging dat spreekwoord. Het blijft een verkeerde keuze geweest, dat cookiegebruik afhankelijk werd gemaakt van toestemming en dat de sector verder vrijelijk haar gang kon gaan.

Bij Politico meer informatie. Kennelijk is het idee om uitzonderingen voor “simpele” cookies te maken, zoals we in Nederland hebben met first-party analytics. Of om de cookieregels ‘gewoon’ uit de AVG te laten volgen, waardoor je met gerechtvaardigd belang mag tracken als je een mooi verhaal kunt maken hoe dat de privacy niet raakt.

Zoals Itxaso Domínguez de Olazábal? echter zegt:

… the law already makes an exception for cookies that are necessary to deliver a service people explicitly expect, such as remembering items in a shopping cart. “Expanding that category to include [other kinds of] ‘essential’ tracking is misleading, because it risks smuggling in analytics or personalization for adtech,” she added.
Voor mij zou de wijziging vooral een signaalfunctie hebben. Aan de praktijk gaat het geen sikkepit veranderen.

Arnoud


Mag mijn werkgever mij met AI erbij zetten op de kerstborrelfoto?

Photo by JESHOOTS.COM on Unsplash

Een lezer vroeg me:

Bij mijn werkgever is goed gebruik dat bij de kerstborrel een groepsfoto wordt gemaakt van het hele kantoor. Natuurlijk missen er altijd mensen, maar dit jaar had HR bedacht om die mensen er middels AI bij te zetten “want dan is het team compleet”. Hiervoor zouden ze dan de foto’s van intranet gebruiken. Mag dat zomaar? Ik kan me niet herinneren hier toestemming voor te hebben gegeven.
Foto’s van werknemers worden voor allerlei doelen gemaakt. Hier voor identificatie naar collega’s toe op intranet (het smoelenboek), vaak ook voor je zakelijk Office-account, soms zelfs op de bedrijfsbus.

De vraag hier is of je die foto’s mag hergebruiken voor een ander doel, namelijk het (met AI, maar had ook Photoshop kunnen zijn) verrijken van de kerstborrelfoto zodat het lijkt of een afwezige collega er toch bij was. In de AVG heet dat de “verenigbaarheid” met het oorspronkelijke doel, en de discussie komt dan neer op of jij dit mocht verwachten toen je de data verstrekte.

Ik vind het erg moeilijk voorstelbaar dat mensen bij identificatie-foto’s moeten verwachten dat HR daar leuke dingen mee gaat doen. Dit los van de vraag of de grondslag toestemming was, legitiem belang of noodzaak overeenkomst, want in al die gevallen moet je specifiek zijn over wat je gaat doen.

Word je specifiek gevraagd om mee te werken aan sfeerbeeld, dan ligt het denk ik iets meer in de rede dat die beelden ook bewerkt kunnen worden. En dat kan ook omvatten dat jij uit je originele setting wordt gehaald en elders in terecht komt. Maar dat is in mijn ervaring vrij uitzonderlijk en vereist een heel voorzichtige benadering, want werknemers kunnen in principe geen toestemming geven onder de AVG omdat de vrijwilligheid ontbreekt.

Ik zie incidenteel ook discussie dat bedrijven foto’s van werknemers (of van events zoals de borrel) zouden gebruiken om AI-modellen mee te trainen. Het doel daarvan is wederom promotie: je kunt zo meer sfeerbeeld over het bedrijf maken zonder steeds modellen en locaties te hoeven zoeken.

Hier zit de meer fundamentele discussie achter of het gebruiken van een portretfoto voor AI-training telt als “verwerking” en wat dat betekent voor het AI-model zelf. De EPDB heeft daar richtsnoeren over uitgebracht, die grofweg neerkomen op “daar moet je zelf héél goed over nadenken”. Men noemt voorbeelden als een chatbot trainen op klantconversaties, wat me zwakjes overtuigt richting dat ook dit in orde zou zijn – aangenomen dat de AI-foto’s die er uit komen geen reproducties van bestaande werknemers zijn.

Onder de AI Act zal zo’n foto trouwens kwalificeren als een deepfake, een synthetische foto die het doet voorkomen alsof die werkelijk bestaande werknemer echt op de borrel was. De foto moet dan expliciet gemarkeerd zijn als zodanig, maar deze plicht gaat pas vanaf 2 augustus 2026 gelden.

Van lang, lang geleden herinner ik me een bedrijf dat van ontbrekende werknemers een grote kartonnen fotoreproductie liet maken die dan naast de aanwezigen kwamen staan. Ik twijfel nu of dat had gemogen van de AVG.

Arnoud


Achmea rekent hogere premie voor vrouwen: ‘wettelijk toegestaan’, maar toch discriminatie

Photo by Hidayat Abisena on Unsplash

Achmea discrimineert door verzekeringspremies voor vrouwen hoger te maken dan voor mannen, oordeelt het College voor de Rechten van de Mens. Dat meldde RTL Nieuws vorige week. De  eigenaar van een koffiebar ontdekte dat een verzuimverzekering duurder is als haar personeelsleden allemaal vrouwen zijn. Dat mag, en is objectief gerechtvaardigd, maar is toch verboden discriminatie.

De koffiebareigenaar deed een berekening voor haar verzuimverzekering:

Op dat moment had ze alleen maar vrouwen in dienst. “Ik weet niet meer om hoeveel personeelsleden het ging. Volgens mij om een verzekering voor vier, vijf of zes personeelsleden.” Uit de berekening bleek dat ze 920,63 euro per maand zou moeten betalen. Daarna vulde ze, puur hypothetisch, ook nog in hoeveel geld ze kwijt zou zijn als ze alleen maar mannen in dienst zou hebben. Het bedrag was dan 691,88 euro per maand. Een verschil van bijna 230 euro.
Dat doet vreemd aan. Maar zoals uit de uitspraak van het college blijkt:
Dit doet [de verzekeraar] omdat uit cijfers van het CBS blijkt dat het gemiddelde ziekteverzuim van vrouwen hoger is dan dat van mannen. Doordat het geslacht van de werknemers als risicobepalende factor wordt gebruikt, wordt bij een team met vrouwelijke werknemers een hogere premie betaald.
Dat klinkt als een objectieve rechtvaardiging voor een verhoogd risico bij de verzekeraar. En het zou mogen volgens Achmea: de Richtlijn gelijke behandeling verbiedt dat alleen bij verzekeringen die mensen particulier afsluiten.

Het College leest die Richtlijn nog eens goed, en ziet dan  dat gelijke behandeling ook geldt bij verzekeringen op een “particuliere, vrijwillige en los van de arbeidsbetrekking staande grondslag.” En dat is het geval bij een verzuimverzekering. Als werkgever hoef je die niet af te sluiten. De plicht tot loondoorbetaling bij ziekte staat in de wet maar mag je ook uit eigen zak voldoen. Dus staat deze verzekering los van de arbeidsbetrekking van de werknemer.

En dan komen we bij artikel 5 van de richtlijn, die letterlijk bepaalt dat

De lidstaten zorgen ervoor dat, in alle nieuwe contracten die na 21 december 2007 worden gesloten, het gebruik van sekse als een factor bij de berekening van premies en uitkeringen in het kader van verzekeringsdiensten en aanverwante financiële diensten niet resulteert in verschillen in de premies en uitkeringen van individuele personen.
In Nederland was alle onderscheid bij goederen en diensten al verboden (artikel 7(1) Awgb), dus de richtlijn is hier alleen verduidelijking: gebruik van sekse als risicofactor is een vorm van verboden onderscheid.

Dat de statistiek laat zien dat die risicofactor reëel is, is dus niet relevant. Het wettelijk systeem is dat je alléén op grond van de uitzonderingen uit het Besluit gelijke behandeling onderscheid mag maken. En daarin staat alleen de sekse genoemd bij levensverzekeringen, niet bij verzuimverzekeringen.

Voor Achmea en collega-verzekeraars is dit dus een problematische uitspraak, omdat ze ingaat tegen een langlopende interpretatie van de wet gelijke behandeling en bovendien verzekeraars op kosten zal jagen. Want de premie moet omlaag terwijl de risico’s even duur blijven.

In de context van AI en ML laat deze uitspraak zien dat de vraag of een factor bruikbaar is, niet alleen statistisch te beantwoorden is. Een factor kan goed voorspellend zijn, en zelfs objectief op feiten gebaseerd zijn, maar toch verboden zijn om een beslissing of voorspelling op te baseren.

Arnoud

LinkedIn gaat data van Europeanen alsnog gebruiken voor AI-training

Photo by Greg Bulla on Unsplash

LinkedIn gaat gegevens van Europese gebruikers toch inzetten om AI-modellen te trainen. Dat meldde Tweakers onlangs. Eerst zou dit alleen in de VS gebeuren, maar vele Europeanen viel onlangs de bijgewerkte privacyverklaring op. Het betreft openbare berichten en er wordt met een opt-out gewerkt. Gaan we weer: mág dat?

Zoals Tweakers toelicht:

LinkedIn heeft zijn algemene voorwaarden aangepast om de training van llm’s mogelijk te maken. Vooralsnog is het privacybeleid niet bijgewerkt, maar dat gebeurt op 3 november van dit jaar. Vanaf dat moment gaat LinkedIn gebruikerscontent gebruiken voor het trainen van generatieve-AI-modellen. Dat gebeurt voor gebruikers in de Europese Economische Ruimte en in Zwitserland. Gebruikers kunnen zich afmelden voor het trainen met een opt-outformulier.
Het gebruik van een opt-out is gemeengoed, en is natuurlijk gebaseerd op het AVG-duizenddingendoekje van het gerechtvaardigd belang. Alles lijkt de laatste tijd te mogen als je het “gerechtvaardigd belang” noemt. Het ligt iets genuanceerder, want de wet stelt vier eisen aan gerechtvaardigd belang:
  1. Het belang is op zichzelf legitiem,
  2. Het gebruik van de gegevens is proportioneel en redelijk voor dat belang,
  3. Er is goed rekening gehouden met de privacy, zoals door privacyvriendelijke maatregelen inbouwen,
  4. Er is een opt-out ingebouwd, die bij marketing/reclame altijd ingeroepen mag worden en bij andere dingen als je persoonlijke redenen hebt.
Die eerste eis is makkelijk, want het is niet verboden AI-modellen te maken. Dat dit voor zuiver commerciële doeleinden gebeurt, is expliciet geen argument sinds het KNLTB-arrest van vorig jaar. De beperking tot openbare berichten helpt bij eis 2, en er is een opt-out dus ook 4 gaat goed.

Blijft over de privacy-afweging. Linkedin probeert genuanceerd te filteren op wat privacygevoelig kan zijn:

Naast de uitzondering van privéberichten sluit LinkedIn de training ook af als het vermoedt dat een gebruiker minderjarig is omdat die nog op school zit. Ook salarisgegevens en ‘sollicitatiegegevens’ worden niet meegenomen in de training. LinkedIn gebruikt verder profielgegevens, data die gebruikers laten schrijven door de huidige generatieve-AI-functies, gegevens uit groepsactiviteiten en het feedbackformulier om de modellen te trainen.
Met deze afweging en het gegeven dat het een zakelijk sociaal netwerk is waarbij dit soort berichten plaatsen (mede) het doel is, heb ik er wel vrede mee dat deze afweging zo rond komt. Dit voelt voor mij anders dan zeg Facebook, waar mensen ook meer persoonlijke zaken posten (hier grap over “here’s what my divorce taught me on b2b sales”).

Auteursrechtelijk is het nog simpeler. Een licentie zoals voor gebruik om een AI model mee te trainen kun je simpelweg opeisen in algemene voorwaarden. Een mededeling dat je dat gaat doen, is juridisch meer dan genoeg. De enige manier om hier wat tegen te doen, is actief je oude berichten weghalen.

Arnoud


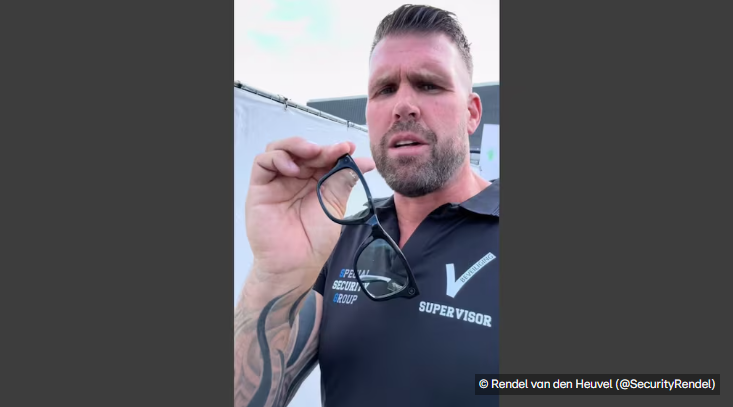
Mag een uitgaansgelegenheid het dragen van camerabrillen verbieden?

Beeld: RTL Nieuws

Een lezer vroeg me:

Vorige week las ik dat muziekpodium TivoliVredenburg in Utrecht een bezoeker met een camerabril de toegang heeft geweigerd. Inmiddels is er ook een verbod op het dragen van camerabrillen door Tivoli ingevoerd. Maar geheim cameratoezicht was toch al verboden in Nederland, waarom is dit dan nodig?
Eerste hadden we de man die in Rotterdam betrapt werd met een camerabril bij een festival, en nu dus een Utrechter in uitgaansgelegenheid TivoliVredenburg. Logisch dat organisaties hier over nadenken en met huisregels komen.

De strafwet verbiedt inderdaad stiekem filmen, in twee smaken:

  1. Aan de openbare weg is filmen van mensen verboden met een vast aangebrachte camera. Een camera in je hand houden, of zelfs eentje die vast zit aan je auto, is dus niet automatisch strafbaar, art. 441b Strafrecht.
  2. In besloten ruimtes, waaronder festivals en uitgaansgelegenheden, is alle filmen van mensen strafbaar tenzij duidelijk gemeld, art. 139f.
Punt hierbij is wel dat je pas strafbaar bent als je de beelden máákt. Een camera in je tas hebben zitten op een festival is natuurlijk nog lang niet hetzelfde als het filmen van mensen. Het simpele antwoord is dan ook dat die huisregel er is zodat men preventief kan optreden, nog voordat de camera aan gaat.

Een iets lastiger bijkomende vraag is wat de organisatie mag doen als iemand toch die beelden maakt. Eruit zetten, tuurlijk. Aanhouden op heterdaad en de politie bellen, ook mogelijk (139f is een misdrijf).

Maar de beelden wissen, zoals in Rotterdam gebeurde? Daar weet ik even geen optie voor in de wet. Sterker nog: ik zou dringend adviseren die beelden te laten staan, zodat de politie zelf ook kan zien dat het misdrijf begaan is. Anders is “ik heb niets gefilmd” een wel héél makkelijk excuus achteraf.

Arnoud

Is in Duitsland het blokkeren van advertenties nu auteursrechtinbreuk of niet?

Photo by Valery Sysoev on Unsplash

Een lezer vroeg me:

Bij onze Oosterburen speelt al jaren een rechtszaak of adblockers advertenties mogen blokkeren. Recent was er een uitspraak van de hoogste Duitse rechter over de vraag of je auteursrechtinbreuk pleegt. Kun je vertellen waar we nu staan?
De situatie in Duitsland is ook voor Nederland van belang. Auteursrecht is Europees gelijkgetrokken (geharmoniseerd), dus wat de hoogste Duitse rechter bepaalt weegt wel degelijk mee bij wat men in Nederland zal oordelen.

Deze uitspraak is deel van een procedure van uitgeverij Axel Springer tegen het bedrijf Eyeo, de makers van AdBlocker Plus (ABP). Springer trekt alles uit de kast om te verhinderen dat mensen met ABP haar advertenties blokkeren. Eerst met de stelling dat ABP de vrije markt bedierf, en nu dus dat men auteursrecht zou schenden.

De centrale stelling bij dat laatste is dat een adblocker in feite de HTML/CSS van een webpagina wijzigt nadat deze in het Document Object Model (DOM) is geladen, en dat die wijziging niet geautoriseerd is. Plat gezegd heeft een adblocker immers filters om te zien of een element in de DOM een advertentie zou bevatten, en zo ja dan zet die de zichtbaarheid daarvan op ‘verborgen’. Dat is het “wijzigen” waar Axel Springer op doelt. De CSS-eigenschap “zichtbaarheid” is in die visie dus deel van het werk “de webpagina”.

Probleem is dan: wat is een “webpagina” in auteursrechtelijke zin? Natuurlijk zijn de teksten, foto’s en dergelijke beschermd, maar die worden niet gewijzigd door zo’n element onzichtbaar te maken. Axel Springer stelde daarom dat de webpagina als geheel een computerprogramma is, een set instructies die de browser uitvoert. Daarom zie je in het arrest ook verwijzingen terug naar bytecodes en virtuele machines, de advocaten stellen het voor alsof een browser die een HTML pagina leest, hetzelfde doet als een Java virtual machine die bytecode-instructies verwerkt.

Het Bundesgerichtshof verwijst de zaak terug vanwege het feit dat de vorige uitspraak te snel ging. Die bekeek alleen het HTML-bestand en concludeerde daaruit dat er geen sprake was van een beschermd werk, maar had dus niet gekeken naar de mogelijkheid dat de DOM-structuur met toevoegingen als geheel ook beschermd zou kunnen zijn.

In de tussentijd was er echter een Europees arrest verschenen (Action Replay, zaak C-159/23) waarin werd bepaald dat het veranderen van variabelewaarden in het werkgeheugen tijdens executie van software niet telt als een auteursrechtelijke “bewerking” daarvan. Die zaak ging over software die bij Playstation Pro spellen extra features losmaakte of restricties daarop omzeilde. Maar juridisch zit er weinig verschil tussen het onbeperkt kunnen gebruiken van de turbo van een raceauto en het verstoppen van een bepaald DOM-object. De rechter krijgt dan ook de instructie (haha) om dit goed mee te nemen in de nieuwe uitspraak.

Arnoud