Mag ik een naaktfoto van mijn man delen met de partner van zijn scharrel?

"NSFW" by Lockedinthepark is licensed under CC BY-NC-SA 2.0

Een lezer vroeg me:

Afgelopen weekend ben ik er achter gekomen dat mijn man een affaire had, doordat ik foto’s op zijn laptop ben tegengekomen (we kennen elkaars wachtwoorden sinds dag 1) van hem en een andere vrouw tijdens de daad. Mijn man heeft een en ander erkend. Nu overweeg ik de echtgenoot van deze vrouw op de hoogte stellen en hem de foto’s te geven als bewijs. Ben ik dan strafbaar omdat het privéfoto’s zijn?
Het aan anderen geven van naaktfoto’s doet al snel denken aan de term ‘wraakporno’. Dit is een misdrijf, strafbaar in artikel 254ba Wetboek van Strafrecht. Er zijn twee varianten. In de ‘gewone’ variant maak je stiekem “een visuele weergave van seksuele aard” van iemand, of maak je zo’n stiekeme afbeelding openbaar terwijl je weet dat dat wel eens “nadelig” voor die persoon kan zijn.

Er is nog een andere variant, namelijk dat je “van een persoon een visuele weergave van seksuele aard openbaar maakt, terwijl diegene weet dat die openbaarmaking nadelig voor die persoon kan zijn”. Hierbij maakt het dus niet uit of de foto stiekem gemaakt is, maar gaat het erom dat je iemand nadeel bezorgt door het publiceren.

Voor “openbaar maken” is meer nodig dan het aan één persoon laten zien. Grofweg is de eis dat je het deelt met een groep zonder hard deelnamecriterium. Een Reddit-groep met toevallig één deelnemer is dus “openbaar”, een WhatsAppgroep bedoeld voor je directe familieleden is dat niet.

Het delen met enkel de bedrogen echtgenoot is dus geen “openbaar maken”. Ik twijfel daarbij wat de gevolgen zijn als de echtgenoot overgaat tot publicatie, dus wraakporno pleegt. Ben jij dan mede schuldig aan het delict, bijvoorbeeld door het leveren van de middelen? Ik denk alleen als je dit had moeten weten bij het geven daarvan.

Zuiver theoretisch is het inbreuk op het auteursrecht omdat de foto niet door jou gemaakt is. Maar de schade is op nul te stellen want de fotograaf loopt hiermee geen inkomsten mis.

Wederom theoretisch is het een AVG-schending want die foto is een persoonsgegeven en je hebt geen toestemming, en jouw belang bij delen weegt zeer discutabel op tegen het privacybelang van de betrokkenen. Maar ook hier weer geldt: de schade is nul.

Arnoud

Samsung introduceert reclames in koelkasten van ruim 2500 euro

Foto: Samsung

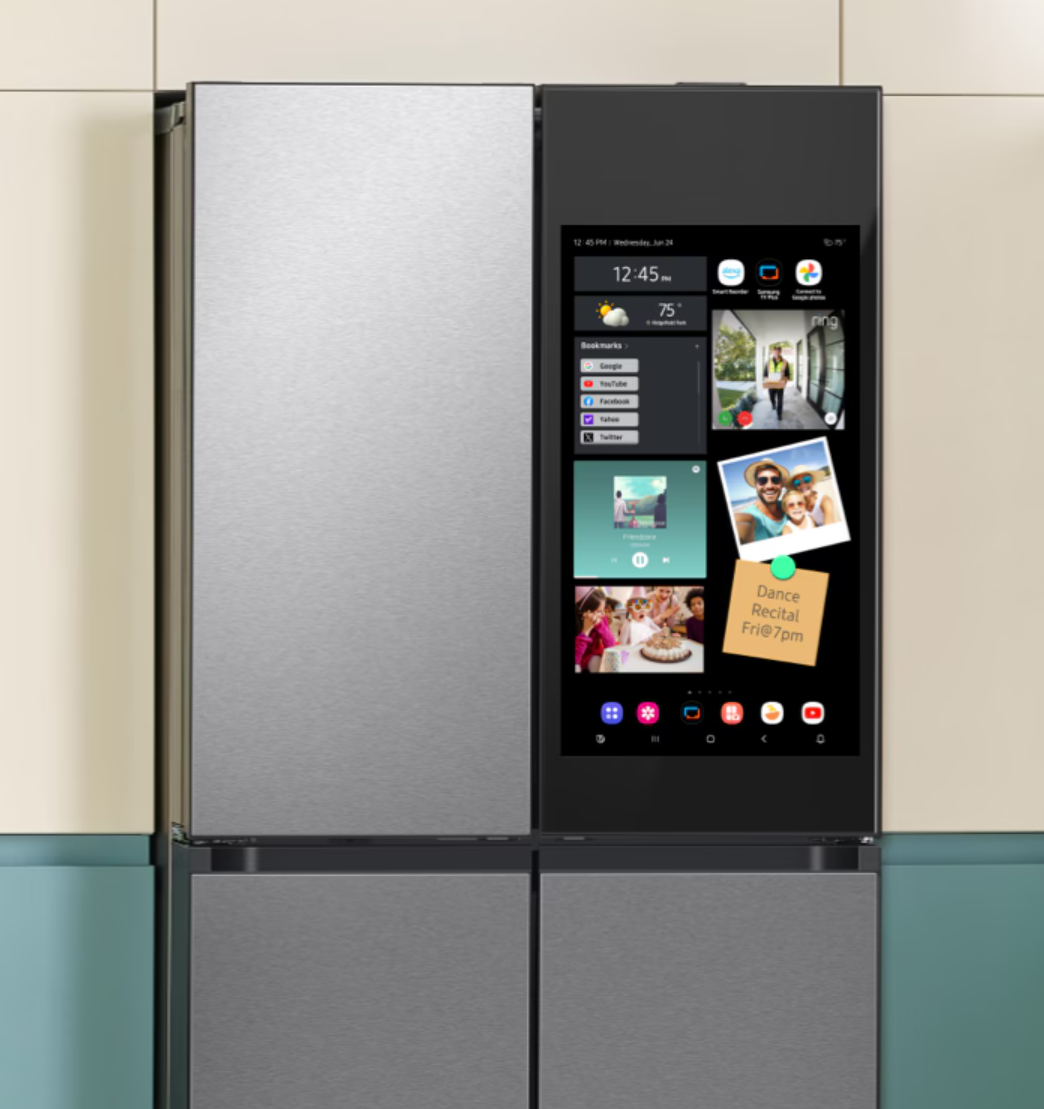
Stel je voor: je hebt een koelkast gekocht van 2500 euro en na verloop van tijd besluit de fabrikant deze te voorzien van reclame. Dat meldde Bright.nl onlangs. Het gaat gebeuren in de VS, maar kennelijk hebben ook Nederlanders deze family hub koelkasten want de vraag kwam natuurlijk langs: mag dat, ineens advertenties op de koelkast plakken?

Het bedrijf ziet het als “committed to innovation and enhancing every day value for our home appliance customers” en legt uit:

Advertising will appear on certain Family Hub refrigerator Cover Screens. The Cover Screen appears when a Family Hub screen is idle. Ad design format may change depending on Family Hub personalization options for the Cover Screen, and advertising will not appear when Cover Screen displays Art Mode or picture albums.
Het deed me denken aan mijn rant van even geleden over datzelfde Samsung dat advertenties in de menubalk van je superdure televisie stopt. Zoals ik toen zei:
De eerste voor de hand liggende optie is dat je het gooit op nonconformiteit: die televisie werkt niet zoals verwacht, want voor deze prijs en kwaliteitsbelofte hoef ik geen advertenties In. De. Menu. Balk. te verwachten. In ieder geval is me dat niet verteld, dit staat zeker weten niet in de productinformatie bij Coolblue en andere elektronicaleveranciers. En als ze zoiets opmerkelijks er niet bij vertellen, dan hoef ik dat niet te verwachten.

Wat zegt u, staat dat in de privacyverklaring die ik bij de installatieprocedure gedachteloos heb weggeklikt? Of de 64 pagina’s tellende gebruiksovereenkomst digitale media randapparatuur (of hoe het monstrum maar heet). Ach. Wat leuk voor ze. Maar totaal niet relevant: aan informatieplichten voldoe je niet door een jurist een lijvig document op te laten stellen, ook niet als mensen voor akkoord moeten klikken. Grofweg: staat het niet op de site of op de doos, dan telt het niet.

Er komt dan nog eens bij dat dit een over-the-air update is, dus iets dat je sowieso niet had kunnen weten al had je elke letter doorgespit bij het plaatsen van het ding. Overigens te koop bij Coolblue voor slechts 2.500 euro.

In Europa vereist zo’n update expliciete toestemming (ja, van de cookiewet) en die moet je dus kunnen weigeren. Wellicht dat dit is waarom de feature niet in Europa gepusht gaat worden. Maar het lastige is dat de wet niet voorziet in wat er moet gebeuren als je ‘nee’ zegt. Elke dag opnieuw vragen om toestemming is bijvoorbeeld legaal, net als overige updates laten wachten tot je ‘ja’ zegt.

Wanneer de Cyber Resilience Act van kracht wordt, zou dat voor security updates in ieder geval niet meer mogen. Maar of het systeem daar rekening mee houdt?

Arnoud


Ik ben vergeten de parkeerapp uit te zetten maar kan bewijzen dat ik weg was, wat nu?

Beeld: Wikimedia Commons

Een lezer vroeg me:

Ik heb met een parkeerapp geparkeerd in Den Bosch. Na een uur ben ik weggegaan, maar ik ben vergeten de parkeeractie stop te zetten. Dit ontdekte ik pas de volgende nacht om 23.59, met dus een enorm bedrag aan parkeergeld. Ik kan echter bewijzen dat ik vanaf een uur later elders geparkeerd stond. Kan ik daarmee het te veel betaalde parkeergeld terugvorderen?
Er is natuurlijk al veel, heel veel geprocedeerd over parkeergeld – hoewel we het als juristen natuurlijk parkeerbelasting noemen. Tegelijkertijd gaat eigenlijk al die jurisprudentie over niet (of te weinig) betaalde belasting.

Hier is de vraag andersom: er is te véél betaald door een fout van de aangifteplichtige. Die fout was het vergeten uit te zetten van de app, wat voor mij net wat anders is dan vooraf een kaartje voor 4 uur nemen en na een uur al weggaan. Dan weet je hoe dan ook dat je meer betaalt dan je strikt nodig hebt.

De app vergeten aan te zetten komt wel af en toe voor, maar met de logische uitspraak dat dat jouw risico als belastingplichtige is. Logisch, maar voor juristen blijft dan de vraag: waar stáát dat dan, dat het jouw plicht is start- en eindtijd te kiezen. En hier tevens: dat je er niet op terug mag komen. Sorry, mijn fout, waar ik 23:59 zei bedoelde ik 12:45.

Algemeen geldt dat een belastingaanslag ambtshalve verminderd mag worden (artikel 65 Algemene wet rijksbelasting, die vaak analoog wordt toegepast bij gemeentelijke parkeerheffingen). Alleen is dat geen recht van de betrokkene, maar een bevoegdheid van de belastingambtenaar.

Veel gemeentes willen nog wel eens coulant zijn wanneer iemand aangeeft een fout te hebben gemaakt. Amsterdam is bijvoorbeeld heel expliciet: twee keer betalen voor hetzelfde kenteken is reden voor geld terug, betaald terwijl er geen betaald parkeren was of twee personen die beiden betaalden. Maar “U bent vergeten uw parkeerapp uit te zetten” is nadrukkelijk géén reden voor coulance. (Hetzelfde zie ik toevallig in Leiden.)

Er lijkt dus geen manier te zijn om met welk bewijs dan ook te eisen dat een parkeerbelastingaangifte wordt gecorrigeerd. Wie wel een route weet, ik hoor het graag!

Arnoud


Rechter in rechtszaak Bits of Freedom: Meta moet keuze gebruiker respecteren

Photo by Lisa from Pexels on Pexels

Gebruikers van Instagram en Facebook moeten meer controle krijgen over de inrichting van hun tijdlijn. Dat meldde Nu.nl onlangs. Het gaat specifiek over het moeten onthouden van de keuze van de volgorde waarin berichten worden getoond, iets dat Meta momenteel niet doet.

De zaak was aangespannen door digitaleburgerrechtenorganisatie Bits of Freedom. Zij kan onder de wet rechtszaken voeren namens haar achterban in brede zin, en daarbij vorderen dat organisaties aanpassingen doorvoeren of ergens mee stoppen (maar geen schadeclaims).

In dit geval ging het om wat het vonnis “aanbevelingssystemen” noemt, zeg maar je feed met berichten. Vroegâh was dat simpel omgekeerd-chronologisch: de nieuwste eerst. Nu gebruikt men termen als “for you”, “Most relevant” of “hot” en moet je maar hopen dat je alles ziet dat je wil zien.

Al in 2022 was dit een ding, vandaar dat de Digital Services Act (DSA) hier eisen aan stelt. De hoofdregel is artikel 27 lid 3 die voor alle platforms geldt (dus ook de niet-VLOPs):

Wanneer krachtens lid 1 verschillende opties beschikbaar zijn voor aanbevelingssystemen die de relatieve volgorde bepalen van de informatie die aan afnemers van de dienst wordt getoond, stellen aanbieders van onlineplatforms tevens een functionaliteit ter beschikking die de afnemer van de dienst de mogelijkheid biedt zijn voorkeursoptie te allen tijde te selecteren en te wijzigen.
Oftewel je moet de door jou gewenste optie voor de volgorde kunnen maken en behouden. Het ging dan met name om deze vervolgzin:
Deze functionaliteit is rechtstreeks en gemakkelijk toegankelijk op het specifieke gedeelte van de online-interface van het onlineplatform waar aan de informatie prioriteit wordt gegeven.
Ben je wél een VLOP (een zeer groot platform, zoals Facebook en Instagram dus) dan voegt artikel 38 toe dat er ten minste één optie moet zijn die niet gebaseerd is op jouw voorkeuren (profilering). En meer algemeen mogen platforms gebruikers niet misleiden of zodanig beïnvloeden dat ze niet meer vrijelijk kunnen kiezen wat ze doen met de dienst (artikel 25, de dark patterns in online interfaces).

Hoe werkt dat wijzigen van de volgorde in Instagram nou?

Ten aanzien van Instagram wordt als volgt geoordeeld. Op de startpagina van Instagram (iOS-app en website) en in de opmerkingensectie van Instagram (iOS, Android en website) kan de gebruiker rechtstreeks klikken of drukken op “Voor jou” en daarmee het aanbevelingssysteem wijzigen naar een chronologische feed (“Volgend”). Daarmee staat gebruikers een rechtstreeks en gemakkelijk toegankelijke functionaliteit ter beschikking, conform artikel 27 lid 3 DSA.

Maar dat gaat mis bij de Android-app:

Dit geldt niet voor de startpagina van Instagram op de Android-app. Daar kan de keuze voor een chronologische feed op de startpagina enkel worden gemaakt door op het Instagram-logo te klikken of drukken. Het wordt de gebruiker op geen enkele manier duidelijk gemaakt dat deze functionaliteit achter het logo verscholen zit, zodat deze niet rechtstreeks en gemakkelijk toegankelijk is.

Ook bij de Reels-sectie doet zich dit probleem voor: daar zit de functionaliteit verborgen achter de tekst “Reels”.

Zodra de gebruiker ‘swipet’ naar een volgende reel verschijnt de functionaliteit weliswaar alsnog, maar geoordeeld wordt dat dit niet voldoende rechtstreeks en gemakkelijk toegankelijk is. Van gebruikers wordt op deze manier immers gevergd dat zij voor het selecteren van een niet-geprofileerd aanbevelingssysteem ogenschijnlijk willekeurige handelingen uitvoeren die niets met het instellen van een aanbevelingssysteem te maken hebben (het klikken op de tekst “Reels” of het swipen naar een volgende reel).

Bij de Facebook-app gaat het ook mis:

Om het aanbevelingssysteem van de startpagina in de apps en/of website te wijzigen naar een chronologische weergave, moet een gebruiker eerst navigeren naar “Menu” en vervolgens naar de submenu’s “Instellingen” en “Voorkeuren”. De functionaliteit is aldus niet toegankelijk op het specifieke gedeelte van de online-interface van Facebook waar aan de informatie prioriteit wordt gegeven (de startpagina). Uit de naam van deze (sub)menu’s blijkt bovendien niet dat gebruikers via deze route kunnen kiezen voor een niet-geprofileerd aanbevelingssysteem op de startpagina. De functionaliteit is dus ook niet rechtstreeks en gemakkelijk toegankelijk.

Dit moet dus anders. Minstens zo irritant is dat de apps deze keuze niet persistent onthouden maar slechts zolang de gebruiker op dat specifieke onderdeel blijft. De rechtbank ziet niet letterlijk in artikel 27 of 38 een plicht om die keuze te onthouden, maar concludeert dat het niet onthouden van zo’n instelling geldt als een verboden dark pattern onder artikel 25:

Aannemelijk is dat deze praktijk tot keuzemoeheid van gebruikers leidt en daarmee een wezenlijke verstoring vormt van de autonomie van de gebruikers van Facebook en Instagram. Deze functionaliteit van de platforms betreft dan ook een door de DSA verboden donker patroon.

Wie nu denkt “tjeetje maar dat had Meta toch nooit kunnen bedenken, zulke vage termen”: in overweging 67 staat letterlijk dat “een afnemer van de dienst herhaaldelijk vragen een keuze te maken indien hij die reeds heeft gemaakt” per definitie een dark pattern is.

Een aanverwante tjeetje is het zielig doen van de Director of Product Management, namelijk dat zij onmogelijk binnen twee weken uitvoering kan geven aan deze bevelen, omdat dit ingrijpende wijzigingen voor haar platforms behelzen, waarvan implementatie ten minste zes tot twaalf maanden zal duren.

De rechter vindt dat gelukkig onzin: het gaat alléén over het onthouden van de sorteerinstelling van de feed, niet om een volledige overhaul van de gehele UI. Dat moet lukken binnen twee weken, op straffe van een dwangsom van een ton per dag gemaximeerd op 5 miljoen euro.

Uiteraard gaat Meta in hoger beroep, maar de uitspraak is uitvoerbaar bij voorraad en moet dus ook dan gewoon worden opgevolgd. Ik ben benieuwd, zei hij cynisch.

Arnoud
Is het strafbaar om te bellen naar een nummer dat je in een datalek hebt gevonden?

Photo by Peggy_Marco on Pixabay

Een lezer vroeg me:

Steeds vaker merk ik dat telefoontjes binnenkomen op telefoonnummers die alleen gevonden kunnen zijn door het gebruik van informatie uit datalekken. Bijvoorbeeld een verkoper die je op je niet publieke privénummer belt of mailt op je privé mailadres, omdat je werkt bij een bepaald bedrijf. Is het gebruik van gelekte informatie op zichzelf eigenlijk strafbaar?
Sinds de Wet Computercriminaliteit III in 2019 is apart strafbaar gesteld het verwerven, voorhanden hebben, aan een ander bekend maakt of geeft, of uit winstbejag hebben of gebruiken van niet-openbare gegevens. Het criterium daarbij is of je “weet of redelijkerwijs moet vermoeden dat het door misdrijf verkregen gegevens betreft.”

Voor de zekerheid is nog als uitzondering toegevoegd dat je niet strafbaar bent wanneer je te goeder trouw mocht aannemen dat het in het algemeen belang was om dit te doen. Dit is met name bedoeld om klokkenluiders en journalisten te beschermen. Een simpel voorbeeld is een stukje uit een datalek publiceren als de organisatie ontkent dat het datalek zich überhaupt had voorgedaan, want dat is technisch het bekend maken van door misdrijf verkregen gegevens. Maar dat is hier dan nodig voor het nieuwsbelang.

Mensen gaan bellen voor verkoopgesprekken op uit datalekken verkregen telefoonnummers dient natuurlijk niet het algemeen belang. Ik zou dat wel het “uit winstbejag gebruiken” noemen, zodat aan dat element van het artikel is voldaan.

De lastiger vraag is of de organisatie wist of moest vermoeden dat de telefoonnummers uit misdrijf verkregen waren. De meeste salesorganisaties schuimen niet zelf internet af op zoek naar willekeurige telefoonnummers, maar kopen die als bestand ergens in. En als de verkoper van die gegevens in het contract verklaart alles legaal verkregen te hebben, dan denk ik dat bewijs van “wist of moest vermoeden” bij de koper heel lastig te leveren wordt.

Natuurlijk kunnen we dan naar die verkoper gaan kijken, want ergens was er iemand die de data uit het lek schraapte en ging bundelen. Dat is niet onmogelijk, maar vooral veel werk. Met de AVG in de hand kun je van de bellende organisatie eisen dat men meldt waar de data vandaan komt (art. 14 lid 2 onder f AVG), al is mijn ervaring dat het gedoe is om meer te krijgen dan “van diverse hoog aangeschreven leveranciers en uit openbare bronnen”.

Arnoud

ACM waarschuwt: mensen geven onbewust akkoord voor aankoop dure thuisbatterij

Photo by Manuchi on Pixabay

Autoriteit Consument & Markt (ACM) heeft gewaarschuwd voor een telefonische verkoper met de naam Opslagplan, las ik bij Nu.nl. Het bedrijf laat mensen stiekem een koopovereenkomst tekenen voor de aankoop van een thuisbatterij, en schermt met juridische trucs als je daar van af probeert te komen.

De toezichthouder legt uit:

Opslagplan vraagt mensen tijdens het [telefonisch] verkoopgesprek een digitale handtekening te zetten voor een vrijblijvende offerte of voor een afspraak voor een adviesgesprek bij hen thuis. Gedupeerden geven aan dat pas na het verkoopgesprek duidelijk wordt dat zij een koopovereenkomst hebben getekend voor een thuisbatterij van €15.000 tot €20.000. Als consumenten van de koop af willen zien moeten ze volgens het bedrijf duizenden euro’s ‘annuleringsvergoeding’ betalen. … Opslagplan zegt dat mensen de koopovereenkomst niet kunnen ontbinden omdat er sprake zou zijn van een ‘aanbod op maat’.
Dat laatste zien we terug in de bevestigingsbrief die men stuurt:
“Onze producten, software en installatie worden afgestemd op uw technische- en persoonlijke (woon)omstandigheden alsmede uw wensen. Ons aanbod betreft daarom een aanbod op maat.”
Dit is natuurlijk aperte onzin. De wet (art. 6:230p sub f onder 1 BW) omschrijft het als:
de levering van volgens specificaties van de consument vervaardigde zaken, die niet geprefabriceerd zijn en die worden vervaardigd op basis van een individuele keuze of beslissing van de consument, of die duidelijk voor een specifieke persoon bestemd zijn
Het moet dus gaan om zaken die gemaakt zijn op specificaties van de consument, niet die gekozen zijn op zulke specificaties. Een eettafel wordt ook geen maatwerk omdat ik heb gezegd dat er acht mensen aan moeten kunnen zitten en ik geen middenpoot wil.

Minstens zo verdacht is natuurlijk dat digitaal tekenen. Ik moest gelijk denken aan de praktijken van Pretium uit 2014, dat middels telefonische acquisitie contracten op afstand sloot en daarbij deed alsof op ‘1’ drukken een handtekening was. Maar dat ging specifiek over contracten voor geregeld leveren van diensten als gevolg van koude acquisitiebelletjes (art. 6:230v BW lid 6). Die moeten schriftelijk, op straffe van nietigheid.

Een ongevraagd belletje of men een thuisbatterij mag plaatsen gaat over een koopovereenkomst, en die mag vormvrij worden gesloten. Dus als het bedrijf vraagt “wilt u dat” en jij zegt “ja”, dan heb je een thuisbatterij van 15.000 euro gekocht.

Uit de klachten bij de ACM blijkt dat het bedrijf voorwendt dat men slechts handtekeningen voor offertes of vrijblijvende adviesgesprekken thuis zou zetten. Daarna wordt het dan als een bindend contract gepresenteerd. Dat is natuurlijk misleidend (artikel 6:193c, eerste lid, onder c en f, BW).

Het bedrijf blijkt door de ACM niet vindbaar, vandaar dat men koos voor een publieke waarschuwing. Dat is tevens natuurlijk een duidelijke aanwijzing dat het bedrijf niet daadwerkelijk naar de rechter gaat voor de “annuleringsvergoeding”. Maar wel ook een signaal dat wie al betaald heeft, zijn geld waarschijnlijk kwijt is.

Arnoud

Twee Nederlandse jongens (17) aangehouden om ‘spionage voor Rusland’

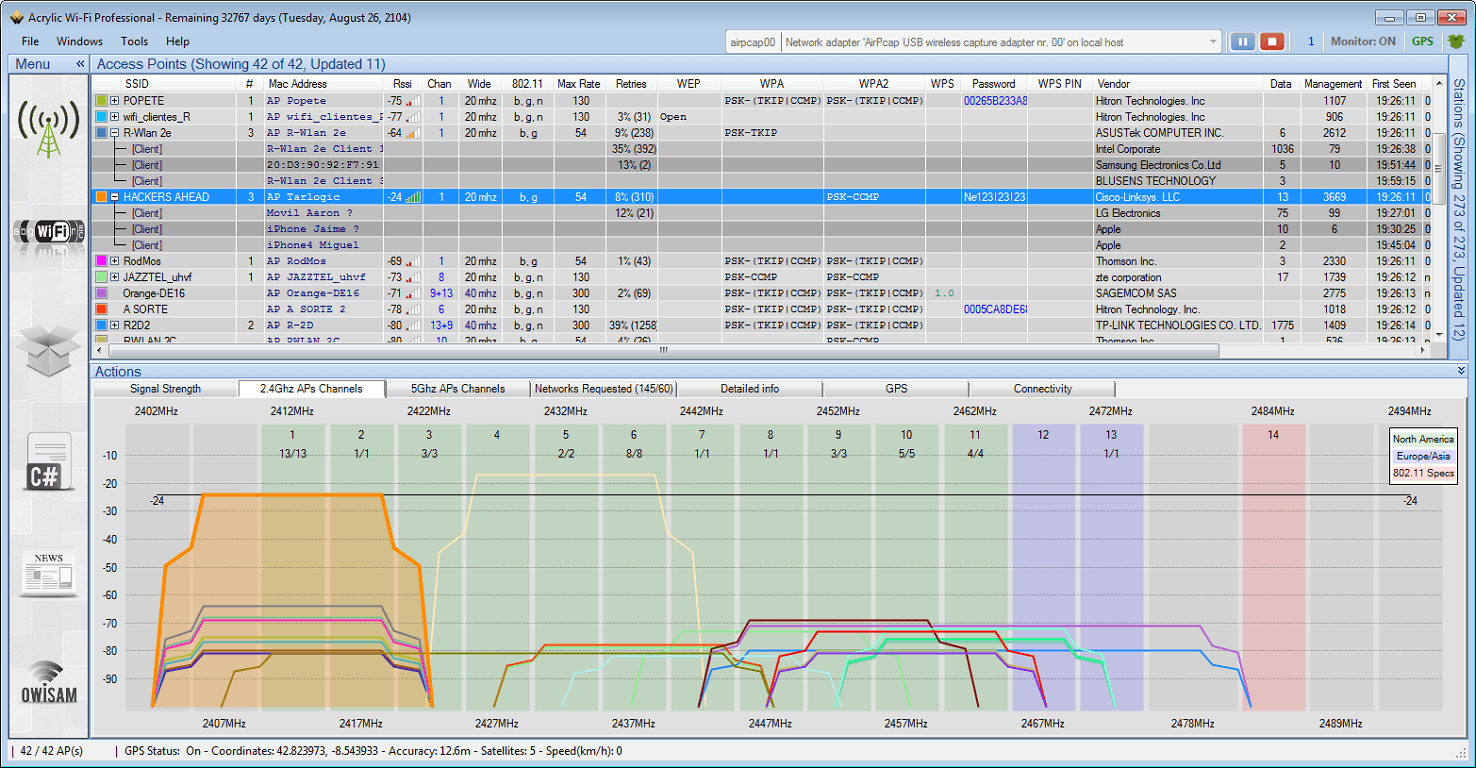
Beeld: Wi-Fi network traffic sniffer for Windows 7 ,8, 8.1, and 10, Acrylic.

Twee Nederlandse jongens van 17 jaar zijn aangehouden op verdenking van spionage voor Rusland middels een ‘wifisniffer’. Dat meldde RTL Nieuws vorige week. De aanhoudingen zijn het gevolg van een tip van de AIVD. Het gaf vele vragen over wat er dan strafbaar is aan wifisniffing.

Het plaatje bij de post (opklikken voor groot) is een willekeurige wifi sniffer tool. Technisch is het niet zo heel spannend: wifi is een vorm van radio, zodat je alle signalen kunt opvangen als je binnen bereik van een zender bent. Aan de pakketjes kun je aardig wat informatie zien, zoals je op het plaatje ziet.

Veel netwerken maken gebruik van encryptie, zoals WPA3 of voorheen WPA2. In zo’n geval kun je nog steeds wel de signalen opvangen, maar heb je alleen een versleutelde brij aan data. Daar kun je verder niets mee, tenzij misschien je de capaciteiten hebt van een staatsveiligheidsdienst zoals onze AIVD – of de Russische FSB of GRU natuurlijk.

Dat is relevant, want het nieuwsbericht noemt ‘spionage’, en dat zien we in artikel 98 Wetboek van Strafrecht:

Hij die een inlichting waarvan de geheimhouding door het belang van de staat of van zijn bondgenoten wordt geboden, een voorwerp waaraan een zodanige inlichting kan worden ontleend, of zodanige gegevens opzettelijk verstrekt aan of ter beschikking stelt van een tot kennisneming daarvan niet gerechtigd persoon of lichaam, wordt, indien hij weet of redelijkerwijs moet vermoeden dat het een zodanige inlichting, een zodanig voorwerp of zodanige gegevens betreft, gestraft met gevangenisstraf van ten hoogste acht jaren of geldboete van de vijfde categorie.
Een datadump van een netwerk kan daar onder vallen, al is natuurlijk de vraag waaruit blijkt dat daarvan “de geheimhouding door het belang van de staat of van zijn bondgenoten wordt geboden”. Dat het versleuteld is of zelfs te herleiden is tot de ambassade van Canada, politiedienst Europol en Eurojust, is volgens mij wat weinig daarvoor. Aan de andere kant is ook weer niet vereist dat de informatie formeel gerubriceerd is als staatsgeheim.

Sinds afgelopen mei is daar nog een extra artikel bijgekomen, artikel 98d:

Met gevangenisstraf van ten hoogste acht jaren of geldboete van de vijfde categorie wordt gestraft hij die, wetende dat daarvan gevaar is te duchten voor de veiligheid van de staat, van zijn bondgenoten of van een volkenrechtelijke organisatie, voor de vitale infrastructuur, voor de integriteit en exclusiviteit van hoogwaardige technologieën, of voor de veiligheid van een of meer personen, opzettelijk in heimelijke betrokkenheid met een buitenlandse mogendheid … 2°.aan die buitenlandse mogendheid onmiddellijk of middellijk inlichtingen, een voorwerp of gegevens verstrekt.
Dit artikel vereist dus enige samenwerking of aansturing door een buitenland, maar hier is dan weer niet vereist dat het gaat om geheimen zoals in artikel 98. De eis is nu of het gevaar voor de staat oplevert, of voor specifieke personen, of voor vitale infrastructuur. Dus: wat onthult die getapte data?

Een suggestie die ik her en der lees is dat de jongens wellicht met een evil twin aanval bezig waren. Daarbij doet hun kastje zich voor als een accesspoint van de organisatie zoals Europol. Werknemers van die organisatie zien dan dat accesspoint eerder (want sterker signaal) en hun laptop of telefoon probeert daar dan verbinding mee te maken. Afhankelijk van de configuratie kán het dan zijn dat het kastje wachtwoorden of certificaten toegezonden krijgt. Ook leuk voor de Russen natuurlijk.

Gezien de aard van het delict ben ik benieuwd of dit werkelijk tot vervolging zal leiden. Bovendien zal het waarschijnlijk dan het jeugdstrafrecht worden, waarbij het vonnis in principe vertrouwelijk is.

Arnoud

Hoe gaan streamingdiensten om met muziek die door AI gemaakt is?

Photo by Anna Shvets on Pexels

Het punt met het bestaan van AI-muziek is dat je kunt gaan twijfelen aan muziek. Die mooie zin vond ik in een analyse van Tweakers over hoe streamingdiensten omgaan met AI-muziek. Ik leerde onder meer dat ik vorig jaar Zo Zomer gemist heb, en dat onduidelijk is wat we precies met “AI muziek” bedoelen.

Om maar met dat laatste te beginnen: de meeste aandacht gaat naar AI-muziek die zich voordoet als van echte artiesten, en AI-muziek die het systeem manipuleert. Zoals bij “liedjes” van 32 seconden, net lang genoeg om te tellen als een play en geld te krijgen. Maar niemand zit te wachten op dergelijke muziek.

Geheel nieuwe, als zodanig gepositioneerde AI muziek is vrij nieuw – al had ik in ons The Future is Legal-congres in 2019 al muzikaal behang uit AI-generatoren. Maar toegegeven, daarmee schoof ik wel menselijke artiesten geld uit de mond want ik hád iemand in kunnen huren.

Zoals Tweakers het enigszins aangezet formuleert:

Met de stappen van Deezer en Spotify is er in elk geval bescherming voor menselijke artiesten en menselijke muziek. Als AI-muziek een ‘doorgaande artistieke provocatie wil zijn, ontworpen om de grenzen te verkennen van auteurschap, identiteit en de toekomst van muziek in het tijdperk van kunstmatige intelligentie’, moeten ze dat vooral doen zonder schade toe te brengen aan muziek die mensen hebben gemaakt.
Die quote komt uit de biografie van AI-band The Velvet Sundown, die in een paar maanden miljoenen streams via Spotify verwierf. Niemand wist wie er achter zat en wat er uit een menselijke keel of mensbediend instrument kwam.

Vanuit juridisch perspectief lijkt hier weinig mis mee, zolang je niet misleidt over werkelijke artiesten die mee zouden werken. De AI Act vereist wel een digitale markering (zoals Content Credentials bij afbeeldingen) en daar zouden platforms als Spotify op kunnen sturen.

Arnoud


Mijn bestelling is te groot om te retourneren, wat nu?

Photo by michaelfuchs60 on Pixabay

Een lezer vroeg me:

Online heb ik een dakgootborstel met telescoopsteel gekocht, totaal uitgeklapt dik 4 meter lang en ingeklapt 2 meter 30. Na ontvangst wist ik meteen dat dit niets voor mij was, maar het probleem is dat er geen verzendbedrijf is dat dit pakket aan wil nemen. De winkel zegt dat retourneren op mijn kosten moet gebeuren en kan verder niet helpen. Wat moet ik nu doen?
Het terugsturen van een online bestelling onder het retourrecht is inderdaad jouw verantwoordelijkheid als consument. De kosten zijn daarbij voor jouw rekening, mits dat duidelijk vooraf is gemeld.

Pakketbezorgers kunnen eisen stellen aan omvang of gewicht (ik moet denken aan onze discussie over meten van een postpakket), en bij zo’n ongewone omvang heb je inderdaad een uitdaging bij het vinden van een bezorgbedrijf. Dus heel cru gezegd: dat is jouw probleem.

Wel lijkt het me alleszins redelijk (en dat is wettelijk een ding, art. 6:248 BW) dat de winkel bij zo’n afwijkende maat met je meedenkt. Het ding moest ook jouw kant op, waarom kan diezelfde vervoerder het niet ophalen?

Als het product retour moet omdat het niet conform de verwachtingen is, dan moet de verkoper dat regelen. Daaronder valt dan ook aanwijzen welk bedrijf de retour gaat verzorgen, maar ik vind het dan weer wel redelijk dat jij naar een pakketpunt gaat.

Arnoud

‘Europese Commissie wil cookiewetgeving voor bedrijven aanpassen’

De Europese Commissie wil de bestaande cookiewetgeving voor bedrijven aanpassen en lastige eisen schrappen. Dat meldde Security.nl begin deze week. Verheug je niet te veel; het is een van de vele, vele proefballonnen die de Commissie oplaat in het kader van de Digital Omnibus Act waarmee men “de regels wil versoepelen”.

De cookiewet is een bijzonder stuk wetgeving. Ze is er gekomen om online tracking aan banden te leggen, maar heeft het uiteindelijk juist alleen maar erger gemaakt. Want tracken mocht nog wel met toestemming, dus ging iedereen popups maken om toestemming te vragen. Sluweriken ontdekten trucs om meer akkoordkliks te krijgen, en daarna kwamen legitiembelanguitzonderingen en werd iedereen totaal cookiemoe.

En dat terwijl die wet eigenlijk geschreven was voor het opslaan en uitlezen van gegevens zoals ongevraagde installaties van software. Hier, een van mijn eerste blogs (2008, toen big data nog op dvd stond)

Een datacentrum in Groningen is juridisch hetzelfde als een cookie op een PC in Eindhoven, vindt de Artikel 29-werkgroep.
Een cookie is natuurlijk ook “informatie”, maar ik blijf erbij dat deze regel nooit bedoeld was om online volgen te reguleren. Al in 2011 zag ik discussie over nut en noodzaak van opt-in, wat in 2014 leidde tot deze tirade waar ik nog steeds achter sta:
Ik zeg het wel vaker: wil je dat mensen geen gekke dingen doen met privacy of persoonsgegevens, dan maak je een wet die zegt: blijf met je rotpoten van andermans persoonsgegevens af. Vind je dat dat óók weer wat te ver gaat, dan ga je in de wet opnemen wat er wel en vooral wat er niet mag en hou je toezicht op de naleving. Wat je alleen vooral NIET moet gaan doen is zeggen: weet je wat, we gaan de burger opvoeden dat ze moeten lezen wat er gebeurt. En al helemaal niet met een popup of tekst die ze moeten accorderen waarna “het in orde is”.
En die waarheid staat nog steeds als een zwerende koe, of hoe ging dat spreekwoord. Het blijft een verkeerde keuze geweest, dat cookiegebruik afhankelijk werd gemaakt van toestemming en dat de sector verder vrijelijk haar gang kon gaan.

Bij Politico meer informatie. Kennelijk is het idee om uitzonderingen voor “simpele” cookies te maken, zoals we in Nederland hebben met first-party analytics. Of om de cookieregels ‘gewoon’ uit de AVG te laten volgen, waardoor je met gerechtvaardigd belang mag tracken als je een mooi verhaal kunt maken hoe dat de privacy niet raakt.

Zoals Itxaso Domínguez de Olazábal? echter zegt:

… the law already makes an exception for cookies that are necessary to deliver a service people explicitly expect, such as remembering items in a shopping cart. “Expanding that category to include [other kinds of] ‘essential’ tracking is misleading, because it risks smuggling in analytics or personalization for adtech,” she added.
Voor mij zou de wijziging vooral een signaalfunctie hebben. Aan de praktijk gaat het geen sikkepit veranderen.

Arnoud