Mag je als waterbedrijf mensen mailen dat er een bacterie in het drinkwater zit?

Photo by Tosab Photography on Unsplash

Er is een bacterie gevonden in het drinkwater in de regio Utrecht. Dat meldde RTV Utrecht vorige week. De darmbacterie enterokokken kan gevaarlijk voor de gezondheid zijn. Veel mensen klaagden echter het niet direct van het waterbedrijf gehoord te hebben. Dat mocht niet van de AVG, zei hij spottend.

Volgens RTV Utrecht is het gevaar relatief:

Die bacterie komt van nature ook voor in de darmen van mensen en is niet gevaarlijk voor gezonde mensen. Voor mensen met een kwetsbare gezondheid kan de bacterie wel vervelende gevolgen hebben, zoals een infectie.
Desondanks is het advies breed gegeven om water drie minuten te koken voor consumptie (en werd het bronwater in alle supermarkten diezelfde ochtend leeggekocht). Maar niet iedereen kreeg de waarschuwing van waterbedrijf Vitens. Deels is het probleem dat niet iedere bewoner ook de klant is, zoals bij de verhuurder van een studentenwoning. Maar het blijkt ook juridisch moeilijk te zijn:
Daarnaast hebben sommige klanten toen ze zich ooit aanmeldden bij Vitens of daarna aangegeven dat ze geen mail van het bedrijf willen ontvangen. “Dan mogen we ze wettelijk ook geen mail sturen. Ook niet bij een calamiteit zoals deze.” [aldus een woordvoerder]
Dit doet natuurlijk vreemd aan, waarom zou bij een calamiteit de nood niet de wet breken?

Daarvoor moeten we naar artikel 6 lid 1 punt d AVG, een verwerking die noodzakelijk is om de vitale belangen van de betrokkene of van een andere natuurlijke persoon te beschermen. De AP legt uit:

Een vitaal belang is aan de orde als het over een belang gaat dat essentieel is voor iemands leven of gezondheid. En u die persoon niet om toestemming kunt vragen om persoonsgegevens te verwerken. Bijvoorbeeld wanneer er acuut gevaar dreigt, maar iemand bewusteloos is of mentaal niet in staat om toestemming te geven.
Ik ken deze grond vooral uit de boekjes, want er wordt zeer zelden een beroep op gedaan. Overweging 46 noemt als voorbeelden natuurrampen en door de mens veroorzaakte rampen, en deze infectie is zeker niet op dat niveau. Daarbij komt dat de verwerking ‘essentieel’ moet zijn, dus niet “handig” of “beter uitkomend” dan andere vormen.

Belangrijker is voor mij dat een beroep op deze grondslag (overweging 46) alleen mogelijk is als je geen andere grondslag kunt inroepen. Hier had vooraf een vraag gesteld kunnen worden “Wilt u bij ernstige risico’s zoals bacteriën een noodbericht krijgen”, en om die reden vervalt deze mogelijkheid.

Blijft (zoals altijd) het gerechtvaardigd belang over. Dat mag altijd, ook zonder toestemming. Niet bij reclame (dat vereist opt-in), maar dit servicebericht is zeker weten geen reclame. Alleen zit je hier dan met het probleem dat bij verkrijging is aangegeven dat men ook geen serviceberichten wil. En dan houdt dat dus op.

Arnoud
Privacy First kritisch op Camera in Beeld: surveillance zonder wettelijke basis vrijdag 31 oktober 2025, 10:16 door

Photo by Scott Webb on Pexels

Stichting Privacy First is kritisch op de politiedatabase Camera in Beeld, omdat het tot surveillance zonder wettelijke basis leidt. Dat meldde Security.nl vorige week. De registratiedatabank komt vaker langs, en elke keer weer is de vraag: waarom kan dat zomaar, gegeven dat heel veel camera’s in strijd met de wet hangen?

De politie legt zelf uit wat het doel van Camera in Beeld is:

Camera in Beeld is een systeem van de politie waar burgers en bedrijven vrijwillig hun beveiligingscamera(‘s) kunnen aanmelden. Dankzij deze informatie weten wij per straat welke beveiligingscamera’s beschikbaar zijn. Als er een misdrijf is gepleegd waarbij camerabeelden kunnen helpen om de daders op te sporen, kunnen wij die beelden gericht opvragen bij de camera-eigenaren.
Het is dus puur een registratiesysteem. Je meldt je aan (via DigiD) en geeft de locatie van je buitencamera(‘s) door. Jaarlijks krijg je een reminder of de informatie nog klopt, en dat is het. Er gaat niemand langsrijden of het klopt, en er is ook geen check of de camera er legaal hangt. Bij een onderzoek kan de politie je benaderen (dankzij je DigiD aanmelding) en vragen om beelden. Heb je die niet, even goede vrienden.

Dat “geen check of de camera er legaal hangt” is dan wel een dingetje. Een vraag daarover ontbreekt, wel staat er een algemene vraag over de regels waarbij men verwijst naar een factsheet met tips. Die factsheet heeft ook weer wat juridische observaties:

  • Als u uw camera op uw eigen terrein richt, ontkomt u er soms niet aan dat ook de openbare weg wordt gefilmd. Dit moet zo beperkt mogelijk zijn. Voor een deurbelcamera gelden dezelfde regels als voor een gewone beveiligingscamera.
  • Maak duidelijk dat u een camera heeft hangen, bijvoorbeeld met een bordje of sticker.
  • Burgers mogen beelden maximaal 28 dagen bewaren.
  • Opgeslagen beelden mogen niet bereikbaar zijn voor anderen.
Dit is op zich een prima samenvatting (al is die 28 dagen arbitrair), maar nergens lees ik of de camera gericht mag worden op de openbare weg. En dat is het pijnpunt: dat mag in beginsel niet, want je krijgt de belangenafweging uit de AVG niet rond.

Mijn flauwe antwoord hierbij is altijd dat de politie niet over de AVG gaat, en dus geen rekening daarmee hoeft te houden in haar communicatie. De AVG is bestuursrecht met een eigen toezichthouder. Ander loket meneertje.

Beveiligingscamera’s lopen wél tegen het wetboek van strafrecht aan. Artikel 441b Strafrecht verbiedt het maken van afbeeldingen van personen (foto’s, video) met een aangebrachte camera waarvan “de aanwezigheid niet op duidelijke wijze kenbaar is gemaakt”. Dat is dus waarom er bij bedrijven en openbare gebouwen cameratoezicht-bordjes hangen.

Particulieren doen dat zelden, en waar zou je dat ook ophangen? In de voortuin is rijkelijk laat, want het bordje moet zichtbaar zijn voordat je in beeld bent. Op de lantaarnpaal op de hoek mag niet, die is niet van jou. En vaak speelt ook mee dat mensen het liever niet te hard bekend maken, want daar komt ruzie met de buren van.

Formeel dus allemaal in overtreding, geldboete derde categorie (geen misdrijf trouwens). Ik kan geen beleidsregels vinden over wanneer de politie hierbij ingrijpt of niet. Dat lijkt me ook lastig: het voordeel van deze camera’s bij ernstige zaken is evident. Het nadeel is meestal slechts abstract, dus waarom zou je dan vervolgen? Maar expliciet zeggen dat je niet vervolgt, maakt ingrijpen onmogelijk als er zo’n burenruzie van komt.

Arnoud


Mag de rechter een onrealistisch korte implementatieperiode afdwingen in een vonnis?

Photo by Towfiqu barbhuiya on Unsplash

Facebook en Instagram moeten voor het einde van het jaar hun tijdlijnen aanpassen van een Nederlandse rechter. Dat meldde Tweakers vorige week. Dit was een spoedappel omdat Meta écht niet niet in de geëiste periode de softwarewijziging kon doorvoeren die zij in een eerder vonnis opgelegd kreeg: het moeten onthouden van de keuze voor een chronologische feed.

In mijn tijd was dat een bitflag in je profile, maar tegenwoordig gaat het ook hier “om aanpassingen die de kern van deze systemen raken, die moeten voldoen aan de toepasselijke privacy en veiligheidsregels, testprocedures moeten doorlopen en zijn onderworpen aan goedkeuringsprocedures van derden (Apple en Google)”.

Voor wie de vorige blog niet gelezen had: de chronologische feed is er al gewoon. Het probleem is dat je keuze om die op te vragen niet permanent is, maar binnen de kortste keren teruggezet wordt naar de algoritmische feed. Als Meta dus zegt dat men “met man en macht aan de slag gegaan” is met deze “complexe ingrepen in de bestaande systemen” dan bedoelen ze “een plekje maken om te onthouden welke feed je wilde”.

Bits of Freedom had als eiser nog gesteld dat dit in ieder geval als snelle patch zo door te voeren moet zijn, en definitieve implementatie kan dan later. Maar dat ziet het Hof anders: het moet goed gebeuren want “aannemelijk is dat de potentiële risico’s die kleven aan deze sneller te realiseren tijdelijke oplossing veel groter zijn”.

Punt is natuurlijk dat deze regel sinds 2023 geldt. Dus hoezo is het nú een ding dat dit maanden moet duren, even los van hoe reëel die schatting is?

In situaties als deze is het formalistisch bekeken heel makkelijk. De wet is er sinds 2023, de rechter legt uit wat de wet betekent maar die uitleg geldt dan ook sinds 2023 want de wet is de wet. Dus bij deze de constatering dat je het al 2 jaar verkeerd doet.

Dat kan behoorlijk hard uitvallen, maar het is een gevolg van het systeem waarin rechters de wet duiden maar niet maken. Een verrassende uitspraak is dus jouw probleem als marktpartij, en je moet van goeden huize komen om daarvoor een coulante behandeling te krijgen. (Ik moet nu denken aan de Box 3-uitspraak van de Hoge Raad.)

Wel zal bij de periode om het te realiseren meewegen hoe voorzienbaar deze interpretatie van de wet was, naast hoe moeilijk het aanpassen. En ik kan er hier werkelijk niet bij dat het zó raar en onlogisch is. Je “voorkeursoptie te allen tijde [kunnen] selecteren en te wijzigen” is toch alleen zinnig als dat wijzigen onthouden wordt? Ja, je mag wijzigen maar ik zet het bij de eerstvolgende klik weer terug. Kom nou.

Arnoud


‘Regering NL greep in bij Nexperia, omdat Chinese topman bedrijf leeg trok’

Photo by Ludovic Delot on Pexels

De Nederlandse regering greep in bij chipfabrikant Nexperia, omdat de Chinese topman bezig was de Europese tak van het bedrijf leeg te trekken. Dat meldde Tweakers vorige week op gezag van onderzoek van NRC. Daarvoor werd een nooit eerder gebruikte wet ingezet, wat mij als jurist natuurlijk de oren deed spitsen.

NRC licht toe:

Nexperia, dat een hoofdkantoor in Nijmegen heeft, maakt goedkope chips die in allerlei elektronica zit. De wafers, ronde schijven waarop deze chips gemaakt worden, worden geproduceerd in Manchester en Hamburg. Het merendeel van die chips wordt verwerkt door een ‘back-end’ fabriek in het Chinese Dongguan.

[Eigenaar Zhang “Wing” Xuezheng] wilde de productie van wafers volledig naar China halen, en onderbrengen bij een andere onderneming van hem, WingSkySemi. Daarvoor eigende hij zich de recepten toe voor de productie van chips uit de Nexperia-fabriek in het Britse Manchester, die ‘mosfets’ – simpele schakelaars – maakt.

Dit zou op zeer korte termijn gebeuren, en onder meer als gevolg hebben dat 40% van het Europese personeel zou worden ontslagen. Het onderzoekscentrum in München zou worden gesloten. Omdat het ministerie vreesde dat “cruciale technologische kennis en capaciteiten” verloren zou gaan, greep men in met een bevel onder de Wet beschikbaarheid goederen.

De Wbg komt uit 1952 en heeft een Koude Oorlog-motivatie. Iedere miniser mag bevelen uitvaardigen als dat “noodzakelijk is ter verzekering van het beschikbaar blijven van goederen ter voorbereiding op noodsituaties”. Achterliggend doel was onder meer hamsteren bij consumenten te voorkomen, maar ook om productie en continuïteit van de industrie te waarborgen.

De goederen hier waren de machines en andere activa van het bedrijf in Europa. Als die verloren zouden gaan voor Europa, dan zou “de Europe auto-industrie, consumentenelektronica en defensie” in gevaar komen. Het bevel verhindert de mogelijkheid tot verplaatsing of eigendomsoverdracht van die machines.

Wing zelf is ondertussen ook afgezet als bestuurder, maar dat is niet op grond van dit bevel gebeurd. De Ondernemingskamer bepaalde op 13 oktober dat Wing belangenconflicten had met zijn andere bedrijf en daar niet zorgvuldig mee omging. Ook werd de governance van Nexperia niet goed ingericht nadat het ministerie haar zorgen had uitgesproken. Juridisch heet dat samen dan “dat gegronde redenen bestaan voor twijfel aan een juist beleid en een juiste gang van zaken” en dan mag een CEO geschorst worden.

In mijn boek Wetwijs in het digitale decennium bespreek ik wetgeving als de Critical Raw Materials Act (CRMA, Verordening 2024/1252) en de Wet veiligheidstoets investeringen, fusies en overnames, die bedoeld zijn om bij geopolitieke spanningen of zorgen over soevereiniteit in te grijpen. Deze konden tegen Nexperia echter niet gebruikt worden, omdat het bedrijf al voor invoering daarvan in buitenlandse handen was.

Arnoud

Mag een veiligmailenplatform eigenlijk wel zien wat er in de onderwerpregel staat?

Photo by Brett Jordan on Unsplash

Een lezer vroeg me:

Verschillende organisaties in mijn omgeving, waaronder mijn zorgverlener, maken gebruik van een platform voor het versturen van “beveiligde e-mail”. Zodra de zorgverlener een bericht via dit platform verstuurt ontvang ik een e-mail van het platform met daarin een link. Deze link wijst naar een beveiligde webpagina om het bericht te lezen. Nu bevat de e-mail die het platform verstuurt ook het onderwerp van het bericht, en dat is dan medische informatie (herinnering afspraak voor uw wortelkanaalbehandeling). Ik vraag me af of dat wel mag, immers het platform kan zo die medische informatie inzien.
Dergelijke platforms worden zeker in de zorg veel gebruikt, omdat het daarmee eenvoudiger mogelijk is om aan de AVG te voldoen in de communicatie met patiënten of cliënten. De dienstverleners hebben certificeringen, worden contractueel aan van alles gebonden en zijn aan te spreken op fouten. Een e-mail is misschien sneller verstuurd, maar kan al die eisen niet halen.

Lang niet alle platforms gebruiken volledige end-to-end encryptie waarbij alleen afzender en ontvanger het bericht kunnen lezen. Dit betekent dat de dienstverlener in het midden in theorie in staat is om die berichten te lezen. En als daar dan medische of andere gevoelige informatie in staat, dan zie ik hoe dat op zijn minst onprettig kan voelen.

Tegelijkertijd: de AVG eist niet dat alle persoonsgegevens volledig afgeschermd worden voor allen anders dan de ontvanger. Je moet gepaste en adequate maatregelen nemen, maar in een situatie als deze kun je prima volstaan met een contractuele afspraak dat er niet naar berichten (of onderwerpregels) wordt gekeken. De dienstverlener zit al zodanig ingekaderd dat het echt niet nodig is om te eisen dat onderwerpregels neutraal worden ingesteld (“Nieuw bericht van uw zorgverlener”).

Arnoud

Kredietbeoordelaar Experian vertrekt uit Nederland na miljoenenboete Autoriteit Persoonsgegevens

Photo by PabitraKaity on Pixabay

De Autoriteit Persoonsgegevens heeft Experian een boete van 2,7 miljoen euro opgelegd wegens ongeoorloofde datahandel. Dat meldde Nu.nl onlangs. Experian gaat niet in beroep en stopt zijn werkzaamheden in Nederland. Dat voelt als een heftige reactie, maar de onderliggende motivatie van de boete maakt het begrijpelijk.

Zoals Nu.nl de bedrijfsvoering van Experian uitlegt:

Experian maakte op verzoek van klanten, zoals telecombedrijven en webwinkels, kredietwaardigheidsrapporten over mensen. Zo wisten de bedrijven vooraf of klanten in staat waren om aan betalingen te voldoen. Ook kwam door de rapporten aan het licht of er een risico op wanbetaling was.
Dat vergt natuurlijk een berg persoonsgegevens, dus het is niet raar dat de AVG hier geldt en de Autoriteit Persoonsgegevens hier naar kijkt. Uit het persbericht van de AP haal ik dat het vooral misging bij de informatieplichten: mensen kregen een krediet of lening niet, en pas achteraf ontdekte men dat dit op basis van een Experian-kredietscore was. Ook verzamelde men veel meer gegevens dan nodig.

Je zou zeggen: doet zo’n winkel dat dan niet, “Uw kredietscore is volgens Experian te laag dus graag vooraf betalen”? Maar de AP merkt Experian zelf als verwerkingsverantwoordelijke aan. En dat is terecht: de winkels hebben nul invloed op wat Experian doet. Het hele punt is juist dat dat de winkels alleen een score willen horen.

Maar dan moet Experian zelf dus wel naar mensen toe zeggen “op basis van dit gegeven is je kredietscore gedaald” of “je huidige score is dit, op basis van X, Y en Z”. Dat gebeurde niet, althans niet altijd.

Dit raakt aan de fundamentele vraag of Experian haar grondslag – uiteraard gerechtvaardigd belang – wel rond krijgt. Als je overal gegevens vandaan haalt, die niet altijd over krediet of betaalgeschiedenis gaan, en dat niet uitlegt, dan is de score nogal een verrassing voor mensen. En dat is een probleem:

Dat geldt te meer voor de gegevens die Experian verkrijgt uit niet-openbare bronnen , zoals de negatieve betaalregistraties bij haar klanten. Met name ten aanzien van deze negatieve betaalregistraties bij haar klanten kan in dit geval niet (zonder meer) worden gesteld dat een betrokkene op het tijdstip en in het kader van de verzameling van de persoonsgegevens redelijkerwijs mag verwachten dat verwerking ten behoeve van kredietwaardigheidsbeoordelingen kan plaatsvinden.
Het verbaast me wel dat Experian kiest voor een volledig vertrek. Data van Nederlanders wordt ook gewist, en zo te lezen wordt het dus onmogelijk om nog kredietscores voor Nederlanders op te vragen. In andere Europese landen blijft men wel actief, wat dan weer raar aandoet omdat de AVG in principe overal hetzelfde zou gelden.

Arnoud PS: Abusievelijk vermeldde ik “Nexperia” in de koptekst. Dit is aangepast.

Kan een platform de voorwaarden met terugwerkende kracht herzien om AI te kunnen trainen met alle gebruikersdata?

ananitit / Pixabay

Een lezer vroeg me:

Veel is al gezegd over de recente aankondiging van Linkedin om standaard gebruikersposts en -data te gebruiken om AI te trainen. Wat mij opviel is dat het ook gaat om gegevens die vele jaren teruggaan, tot zelfs 2003! Kun je werkelijk je gebruiksvoorwaarden of privacy policy zo met terugwerkende kracht herzien?
Inderdaad gaat Linkedin binnenkort gebruikersdata gebruiken om AI systemen mee te trainen. Men gebruikt daarbij een opt-out systeem, wat erop wijst dat men zich AVG-technisch beroept op het gerechtvaardigd belang. Daarbij is immers een opt-out verplicht (artikel 21), waarbij formeel je dan redenen moet opgeven maar in de praktijk “ik wil het niet” geaccepteerd wordt.

Naast een uitzondering van privéberichten heeft LinkedIn gezegd niet te trainen op gegevens van minderjarigen. Ook salarisgegevens en sollicitatiegegevens worden niet meegenomen in de training.

Blijft de vraag: hoe kunnen en mogen ze dan teruggaan tot 2003? De reden daarvoor is even flauw als simpel: men stelt het recht te hebben om te trainen op alle data die er nu is. De datum waarop die data werd geschapen, is daarbij irrelevant.

Ook als je het vanuit auteursrechtelijk perspectief bekijkt, is het kort en goed niet van belang wanneer de data werd geplaatst. Je kunt vanaf vandaag bepalen dat alle aanwezige werken mogen worden gebruikt. Dat is dan geen wijziging met terugwerkende kracht. Dat zou het pas zijn als je ook zegt “oh ja we hebben de afgelopen vijf jaar getraind op je data, bij deze verklaren we dat alsnog legaal”. De enige manier om hier wat tegen te doen, is actief je oude berichten weghalen.

Arnoud

Bunq blijkt toch te dreigen met juridische stappen na Reddit-post ex-werknemer

Photo by Gwyn Hay on Unsplash

Bunq blijkt toch juridische stappen te hebben besproken met moderators van Reddit. Dat meldde Tweakers vorige week na eerder te berichten dat de bank dit juist niet zo doen. Het bedrijf wil dat Reddit een kritische post van een vermeende ex-werknemer verwijdert. Man man man.

De mediaheisa die ondertussen is ontstaan, komt door een artikel in NRC dat opent met

De Amsterdamse neobank bunq dreigt met juridische stappen tegen het socialemediaplatform Reddit, omdat het weigert een kritisch bericht van een ex-medewerker te verwijderen over de werksfeer bij bunq, het gedrag van oprichter Ali Niknam en de gebrekkige klantenservice. Volgens Reddit-moderatoren is het de eerste keer dat een Nederlands bedrijf het Amerikaanse platform op deze manier onder druk zet.
De Reddit-post (‘klaagzang over bunq van een oud-werknemer’) van een jaartje geleden leest voor mij als typisch ergernis van je afschrijven. Maar om nou meteen te zeggen, hier moet een advocaat losgelaten, nee.

Dat zei bunq ook: er was wel overleg met de moderatoren van de subreddit in kwestie geweest, maar “De bank benadrukt dat de communicatie echter geen juridisch dreigement bevatte.” Maar nu blijkt dat “de bank het wel degelijk over een ‘juridische route’ heeft gehad.”

De discussie voelt voor mij semantisch: wat bedoel je met “dreigen”. Het heeft een beetje een ondertoon van strafbaar feit, iemand afdreigen of bedreigen. Maar Van Dale houdt het bij meer neutrale termen als “iets onaangenaams in het vooruitzicht stellen” of “te wachten staan”.

Er is op zich natuurlijk weinig mis met zeggen “als u niet doet wat ik vraag, dan ga ik naar de rechter”. Dat recht heb je altijd, ook als je vraag kansloos is (zoals in blafbrieven). Om dit “dreigen” te noemen, gaat mij wat ver.

Een reden om die term wél te gebruiken, is dat de vraag afkomstig is van een machtige (vaak kapitaalkrachtige) partij die best bereid lijkt kansloze procedures te voeren in de wetenschap dat de wederpartij door enkel de tijd, geld en energie die dat kost, zal capituleren. Dan kun je op papier best gelijk hebben, maar ga je failliet in het halen daarvan. Ik zie wel hoe je dat “dreigen” noemt.

Sinds 2024 hebben we in Europa anti-SLAPP wetgeving. SLAPP staat voor “strategische rechtszaken tegen publieke participatie”, oftewel mensen bang maken met zulke kansloze maar dure/energieslopende procedures. De Europese wet definieert dat als

gerechtelijke procedures die niet worden ingeleid om daadwerkelijk een recht te doen gelden of uit te oefenen, maar die als voornaamste doel het voorkomen, beperken of bestraffen van publieke participatie hebben, waarbij vaak misbruik wordt gemaakt van ongelijke machtsverhoudingen tussen de partijen en ongegronde vorderingen worden ingesteld.
De sanctiemechanismen uit deze wet zijn niet denderend sterk: een proceskostenveroordeling of publicatie van het vonnis, tsja. En het is beperkt tot entiteiten die bezig zijn met publieke activiteiten zoals journalisten, dus het is nog maar de vraag of deze regels werken bij deze ex-werknemer.

Arnoud


Chatbots geven vertekend stemadvies, mag dat van de AI Act (en de AVG)?

Bron: Onderzoek Autoriteit Persoonsgegevens

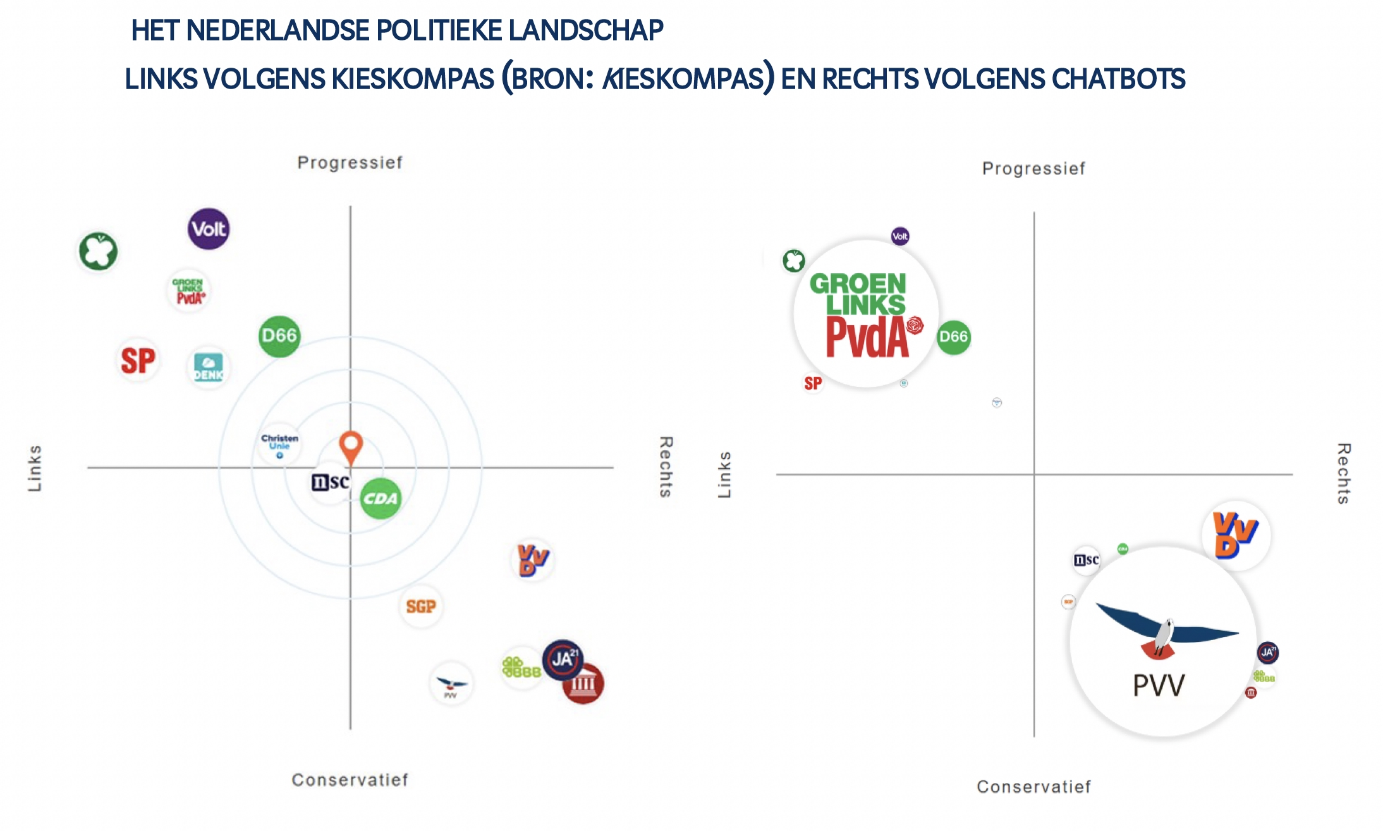
Een onderzoek van de Autoriteit Persoonsgegevens laat zien dat chatbots niet neutraal functioneren in vergelijking met traditionele stemhulpen, zoals Kieskompas en StemWijzer. Dat meldde de toezichthouder vorige week. Goed om te weten, maar het riep bij velen de vraag op: is daar juridisch wat aan te doen, bijvoorbeeld vanuit de AVG of AI Act?

Uit het persbericht:

De AP vergeleek 4 bekende chatbots met de online stemhulpen Kieskompas en StemWijzer. Uit het onderzoek blijkt dat de chatbots opvallend vaak op dezelfde 2 partijen uitkomen, ongeacht de vraag of opdracht van de gebruiker. In ruim 56% van de gevallen staat de PVV of GroenLinks-PvdA bovenaan. Bij één chatbot is dat zelfs in meer dan 80% van de gevallen zo. Andere partijen, zoals D66, SP, VVD of PvdD, komen veel minder vaak als eerste keuze naar voren. Sommige partijen, zoals BBB, CDA, SGP of DENK, zelfs bijna nooit.
Het plaatje hiernaast (klik voor groot) illustreert het effect scherp. Deze chatbots zijn geen databanken met kennis, of zelfs maar analysemachines die verkiezingsprogramma’s lezen en daar een match mee maken. Cynische ik ziet in deze resultaten een simpele vertaling van de links/rechts dichotomie op basis van gescheld op Reddit en elders.

Bij totstandkoming van de AI Act is gesproken over het risico van verkiezingsbeïnvloeding. Daarom staat als hoogrisico aangemerkt

AI-systemen die bedoeld zijn om te worden gebruikt voor het beïnvloeden van de uitslag van een verkiezing of referendum of van het stemgedrag van natuurlijke personen bij de uitoefening van hun stemrecht bij verkiezingen of referenda.
De discussie bij de grote chatbots is echter altijd of deze wel ‘bedoeld’ zijn voor specifieke dingen. Als je alles er mee kan, zijn ze dan voor alles bedoeld of nergens voor? Bovendien, is hier wel spraken van “beïnvloeden” als je een op basis van een vraag een taalpatroon oplepelt met als strekking dat GroenlinksPVDA goed bij je past?

De AVG dan maar, het duizenddingendoekje van het ict-recht? De AP zelf waagt zich er niet eens aan. Ik denk dat je nog net kunt zeggen dat hier sprake is van profileren: mensen stoppen er informatie over zichzelf in, en de chatbot correleert dat met een politiek standpunt. Maar omdat dat vervolgens niet tot een besluit leidt, is daar AVG-technisch weinig mis mee.

Het theoretisch standpunt (en de reden dat ik de AVG ‘duizenddingendoekje’ noem) is dat verwerking van persoonsgegevens juist moeten zijn (art. 5 lid 1 punt d AVG) en deze conclusie dat vrij zeker niet is, of hooguit dan per ongeluk. Daarmee is de verwerking dan onrechtmatig. Maar zo absoluut wil ik ‘juist’ niet lezen.

Sinds maart vorig jaar is er de Verordening politieke reclame. De definitie van dat begrip is nogal breed:

“politieke reclame”: de productie, plaatsing, promotie, publicatie, aanlevering of verspreiding, op welke wijze dan ook, van een boodschap … die van invloed kan zijn op en bedoeld is om het resultaat van een verkiezing of referendum, stemgedrag of een wetgevings- of regelgevingsproces op Unie-, nationaal, regionaal of lokaal niveau te beïnvloeden.
Ik zie zeker hoe deze vertekende chatbot-uitkomsten de potentie hebben om verkiezingen te beïnvloeden, gezien hoe massaal wij Sjet alles vragen en denken dat het antwoord waar is.

Tegelijk twijfel ik of het ‘reclame’ te noemen is, want hoewel het niet nodig is dat de reclame vanuit een politieke actor komt, is wél vereist dat deze “gewoonlijk tegen vergoeding of via interne activiteiten of in het kader van een politieke reclamecampagne wordt overgebracht”. Stemwijzers en stemadviezen zijn gewoonlijk juist niet als reclame bedoeld. Maar het is natuurlijk te makkelijk om met het label “stemwijzer” aan de reclamewetgeving te ontkomen.

De verordening is van toepassing sinds 10 oktober 2025, zodat als we dit politieke reclame vinden, OpenAI en consorten transparant moeten zijn over het wat en hoe. Maar komen we terug bij de discussie: is het oplepelen van een tekst op verzoek wel te zien als een intentie, een bedoeling?

Arnoud

Consumenten failliete webshop zien duizenden euro’s verdampen, ondanks keurmerk

Photo by Growtika on Unsplash

Consumenten die denken een veilige aankoop te doen bij webwinkel Uw Game Specialist, blijven met lege handen achter. Dat las ik bij Radar onlangs. De webshop is namelijk failliet verklaard. Men pakt gelijk door: die had toch een keurmerk, hoe kon dit gebeuren, zijn keurmerken nog wel wat waard? Eh, oké.

Het bericht citeert diverse consumenten die producten bestelden en nu achter het net vissen. Want bij een faillissement is vooruit betaald geld van een consumentenkoop eigenlijk altijd verdwenen. Heel soms kun je via je creditcard nog iets ongedaan maken, maar dat is het wel een beetje.

De consumenten gebruikten reputabele diensten zoals Tweakers Pricewatch om de webshop te vinden (“Daar had de aanbieder drie sterren en werd enkel een lange levertijd gemeld”). Ook checkten ze zoals het hoort de keurmerken: “Zijn vertrouwen werd verder versterkt door het aanwezige keurmerk van WebwinkelKeur.”

Dat keurmerk biedt echter – net zo min als de andere – enige garantie dat het de webshop financieel voor de wind gaat. Er wordt periodiek gecheckt dat men de relevante wetgeving implementeert, en mogelijk nog aanvullende eisen. De toezegging dat je bij faillissement je geld terugkrijgt is meer iets voor een garantiefonds. Thuiswinkel Waarborg is daar bijvoorbeeld helder in:

Thuiswinkel Waarborg is geen garantiefonds. Wanneer een bij ons aangesloten webwinkel of verkoper failliet gaat, of in surseance van betaling verkeert, kan Thuiswinkel.org er niet voor zorgen dat je je (aan)betaling terugkrijgt.
Bij Radar vroegen ze na bij Webwinkelkeur waarom deze niets deed met de klachten:
“Normaal gesproken proberen wij bij de eerste klachten te bemiddelen, maar in dit geval konden wij geen contact meer krijgen met de webwinkel. Omdat herstel onmogelijk bleek, hebben wij besloten het keurmerk onmiddellijk in te trekken”, vertelt WebwinkelKeur.
Ook Tweakers reageert uitgebreid en geeft aan dat ze wel degelijk vermeldingen intrekken als er signalen komen dat er iets niet goed gaat.
In de periode kort voorafgaand aan het faillissement zagen wij een toename van negatieve reviews op ons platform. Vanaf 28 augustus 2025 (ruim voor het faillissement) zijn producten van Uw Game Specialis niet meer zichtbaar in de Pricewatch. Wij hebben de shop op deze dag uitgezet.
Probleem is natuurlijk dat een faillissement vrijwel altijd uit de lucht komt vallen voor de kopers. Weinig winkels geven immers vooraf aan dat het financieel slecht met ze gaat en dat ze vrezen binnenkort om te vallen. Een keurmerk of prijsvergelijker is daarmee eigenlijk altijd te laat om in te grijpen.

Arnoud