Hoe verweer je je tegen de uitspraken van de ChatGPT detector?

Een lezer vroeg me:

Ik las over de ontwikkeling van een “ChatGPT detector” bij wetenschappelijke papers. Weliswaar alleen voor scheikunde, maar ik vroeg me toch al af: als mijn paper op de universiteit door zo’n detector als plagiaat wordt aangemerkt, wat kan ik daar dan tegen doen? Dit is een behoorlijk black box verhaal.
De aangehaalde publicatie betreft een tool ontwikkeld door twee scheikundigen. Op basis van een relatief kleine dataset met abstracts kan de tool zeer accuraat een abstract als handgeschreven versus “komt uit ChatGPT” aanmerken. Het idee erachter is dat je zo’n detector domeinspecifiek moet bouwen, omdat je dan domeinspecifieke terminologie, taalgebruik, stijl en dergelijke mee kunt nemen in de afweging.

Voor plagiaatcontrole zou je dus per faculteit een aparte dataset moeten maken, dat lijkt me een te overzien probleem. Dus laten we even aannemen dat zo’n ding bestaat en ingezet wordt in de al bestaande procedure van plagiaatcontrole op papers en scripties. Wat dan?

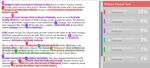
Plagiaatscanners werken op dit moment vrij rechttoe-rechtaan: ze matchen stukken tekst met externe bronnen en produceren een rapport met highlights. Het plaatje rechtsboven (van scanner Ephorus) laat daarvan een voorbeeld zien. Een examinator gebruikt dat als input om zelf de vergelijking te controleren en daar conclusies uit te trekken. Dat gaat dan bijvoorbeeld zo:

Tijdens de controle van het werk is door de plagiaatscanner een overlap geconstateerd tussen het werk van [appellant] en een medestudent. De overlap omvatte bijna 100 procent van het werk. … De examencommissie heeft ook geconcludeerd dat [appellant] zich schuldig heeft gemaakt aan plagiaat vanwege het letterlijk overnemen van informatie van websites. Omdat [appellant] geen gebruik heeft gemaakt van aanhalingstekens of een bepaalde vormgeving, zijn de citaten niet als zodanig herkenbaar. Verder heeft [appellant] bijna letterlijk informatie overgenomen zonder bronvermelding.
De “ChatGPT detector” werkt iets anders. Uit de Nature-publicatie:
Using machine learning, the detector examines 20 features of writing style, including variation in sentence lengths, and the frequency of certain words and punctuation marks, to determine whether an academic scientist or ChatGPT wrote a piece of text. The findings show that “you could use a small set of features to get a high level of accuracy”, Desaire says.
Hier komt dus de uitspraak uit “op basis van statistische analyse lijkt het er zeer sterk op dat deze tekst uit de tool ChatGPT komt”. Dat is wel even een ander niveau dan constateren dat stukken tekst uit het paper gelijk zijn aan stukken tekst uit een specifieke, na te lezen bron.

Juridisch gezien ligt de bewijslast bij de docent dan wel examencommissie dat sprake is van fraude (waar plagiaat of het inschakelen van hulplijnen onder valt). In dit Tilburgse voorbeeld uit 2021 werd door het College van Beroep een plagiaatbeschuldiging afgewezen omdat het aangedragen bewijs niet meer was dan “vraag 2d is opmerkelijk gedetailleerd beantwoord, in tegenstelling tot de rest”. Maar in de meeste gevallen is de plagiaat wel letterlijk en duidelijk.

Ik kon één geval vinden (uit Leiden) waarin de fraude zou zijn dat de student een derde had ingeschakeld om mee te schrijven. Dat lijkt nog het meest op het inzetten van ChatGPT: als docent zie je andere stijlvormen, een hoger niveau van redeneren, een heel andere wending dan in de eerder besproken onderzoeksopzet en concepten, zulke dingen.

Het kán natuurlijk dat je tussentijds ineens diepere inzichten verwerft (en discussie met anderen is legitiem om die te verwerven), maar als je dat niet kunt toelichten of laten zien als daarom gevraagd wordt dan kan men alsnog uitkomen bij fraude:

Het College overweegt dat niet het feit dat appellante een andere, ingewikkelde methode in haar scriptie heeft gebruikt kan worden aangemerkt als fraude, maar dat de verstrekte  toelichtingen van appellante over de door haar gemaakte keuzes in haar scriptie van dien aard zijn dat verweerder terecht en op goede gronden heeft geconstateerd dat het op juiste wijze vormen van een oordeel over de kennis, het inzicht en de vaardigheden van appellante geheel of gedeeltelijk onmogelijk is geworden en dus als fraude moet worden aangemerkt.
Ik vond één uitspraak uit Groningen over fraude (mede) vanwege de inzet van AI. De bewijslast werd volgens mij goed gedragen:
Appellante heeft in haar essay tenminste tien bronnen gebruikt die in het geheel niet bestaan. Daarnaast zijn er ook andere fouten gemaakt in de bronvermelding. Zo noemt appellante artikelen die niet in de door haar genoemde vakbladen zijn gepubliceerd en zijn er ook nog andersoortige fouten gemaakt.
Met dergelijke aanwijzingen onderbouw je je vermoeden van fraude prima, zeker als de studente daar weinig meer tegenover kan stellen dan dat het expliciete verbod op gebruik van AI pas van na haar afrondingsdatum was. Gebruik van tools om je werk te doen maakt dat het minder jouw werk is.

Van de zomer verscheen dit artikel waarin men een lichte toename signaleerde van fraudegevallen door GPT. Schokkend vond ik wel de daar gedane suggestie over detectie door ChatGPT zelf:

Bij vermoeden van plagiaat kan je aan het computerprogramma vragen of hij het geschreven heeft. ChatGPT geeft daar dan ‘eerlijk’ antwoord op. Die methode is niet altijd betrouwbaar, zegt Ferrantelli, dus uiteindelijk geeft het oordeel van de docent de doorslag.
Een methode die “niet altijd betrouwbaar is” lijkt me per definitie een methode die je niet moet gebruiken. Zeker als de makers van ChatGPT zelf hun eigen tool hiervoor offline halen omdat hij niet goed werkt.

(Meelezende afstudeerders-in-spe, wie hier een onderzoek van wil maken kan zich melden!)

Arnoud
Partijen overtreden cookiewet met plaatsen volgcookies

Meerdere politieke partijen overtreden de privacywet door zonder toestemming volgcookies te plaatsen, blijkt uit onderzoek van de NOS. Dankzij zulke cookies kan een partij bezoekers van zijn website later opnieuw bereiken met gepersonaliseerde advertenties, bijvoorbeeld op YouTube of een nieuwssite. Drie van de vier aangesproken partijen beloven dit direct te herstellen.

Meer te lezen over het onderzoek op de blog van Ron Roozendaal:
In de meting op 23 oktober 2023, bijna twee weken nadat de AP de politieke partijen gewaarschuwd had, werden de publieke websites bezocht van alle partijen die meedoen aan de verkiezingen op 22 november 2023. Daarbij werd vastgelegd welke cookies worden geplaatst. Van al deze cookies selecteerde ik die cookies van tracking partijen waarvan in ieder geval zeker is dat ze leiden tot tracking. Waar dat niet zeker is, tel ik ze niet mee. Daarom telde ik de cookies mee van prfct.co, adnxs.com, facebook.com, google.com (inclusief youtube.com), twitter.com (X), doubleclick.net en myfonts.net.
De resultaten zijn schokkend: zeventien partijen die meedoen aan de verkiezingen plaatsen één of meer tracking cookies van deze partijen.

Meelezende FG’s schrikken nu misschien extra hard, omdat het hier gaat om politiek georiënteerde websites waarmee de tracking dus gegevens over politieke voorkeur zou kunnen opleveren. Maar ik haal uit niets dat daar nadrukkelijk naar wordt gespeurd, hoewel je ook niet kunt uitsluiten dat Google een bezoeker van de site van de BBB classificeert als politiek die kant op neigend.

De Autoriteit Persoonsgegevens had zich al eerder kritisch uitgesproken over deze praktijk, met name omdat zij vreest voor politiek getinte microtargeting (precies, dat). Iets wat diezelfde NOS eerder deze maand ontdekte:

Politieke partijen doen ook deze verkiezingscampagne uitgebreid aan microtargeting op sociale media. Dat is het gericht advertenties sturen naar potentiele kiezers op basis van persoonlijke informatie, zoals hun zoekgeschiedenis.
Het gaat hier dan alleen niet om sluwe AI-algoritmes die verborgen patronen en voorkeuren herkennen in allerlei websitegedrag. Het ‘microtargeten’ gebeurt vrij rechttoe rechtaan:
Stel je zoekt op Facebook naar een recept of informatie van je bank, dan kan die informatie gebruikt worden om je gericht een campagnefilmpje of advertentie te laten zien. Ben je geïnteresseerd in het blad Happinez, de VPRO of veganisme dan wil GL-PvdA je graag benaderen.
Heel anders dan een full-page advertentie in de Happinez plaatsen of een billboard huren tegenover de ABN Amro lijkt me dat niet, maar omdat het hier gaat om persoonsgegevens is dit ineens een AVG-dingetje.

De Autoriteit Persoonsgegevens reageert geschrokken: “Zonder iemands toestemming volg-cookies gebruiken, is absoluut niet toegestaan. We willen opheldering van deze politieke partijen”, zegt een woordvoerder. Dat zou wel eens tijd worden, want dit speelt al vele jaren en er verandert niets.

Arnoud


In het moderatieteam van X heeft maar één persoon Nederlands als hoofdtaal, is dat erg

Het sociale medium X heeft één persoon in het moderatieteam van wie Nederlands de eerste taal is. Dat meldde Nu.nl onlangs op basis van de DSA-transparantierapporten die X née Twitter periodiek moet publiceren. Het moderatieteam telt 2.294 mensen, waarvan er eentje dus Nederlands spreekt.
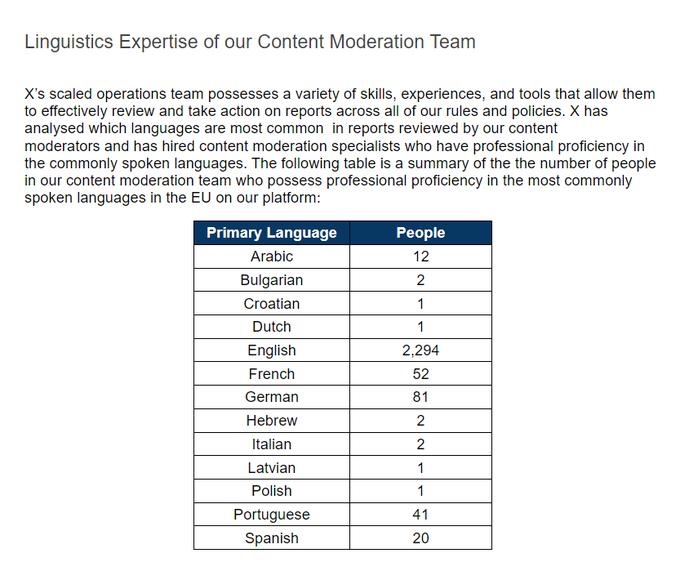
De Digital Services Act eist van zeer grote platforms zoals X dat ze regelmatig updates geven over allerlei aspecten van de dienst. Deze transparantierapporten moeten elke zes maanden uitkomen, en een van de verplichte elementen is het aantal “human resources” per officiële EU-taal en hun kwalificaties. Dat doet X dus zo:

Allereerst valt mij dan op dat ze van “rapporteren per taal” gaan naar “dit zijn de volgens ons meest gesproken talen in de EU”, maar goed als de rest 0 is dan snap ik het wel. Verder komt er dan een uitgebreide tekst over hoe goed het team dan wel niet is (ik ben te cynisch want ik ruik ChatGPT). Maar de vraag blijft: is dit erg?

Formeel heeft X aan de DSA voldaan: artikel 42 eist niet meer dan dat je vertelt hoe veel mensen per taal je hebt en wat hun kwalificaties zijn. “We hebben niemand en die halve paardenkop die er zit, kan niets” is een juist antwoord als dat de situatie is. Echter, artikel 16 eist dat je adequaat omgaat met klachten over content, en een onkundige halve paardenkop kan dat natuurlijk niet. Je cijfers zeggen dus wel iets over de kwaliteit van je moderatieteam.

Het aantal mensen (en hun talen + deskundigheid) past natuurlijk ook goed in een analyse van de systemische risico’s (artikel 34) waar je als VLOP naar moet kijken. Als je te weinig mensen hebt om het Nederlandse taalgebied goed te modereren, dan kunnen er dingen misgaan in Nederland. Dat is echter iets voor het risk assessment dat pas over een half jaar hoeft te verschijnen.

Arnoud


Streamingdiensten moeten 5 procent van omzet in Nederlandse content steken

Grote streamingdiensten moeten vanaf 1 januari 5 procent van hun jaaromzet investeren in Nederlandse films en series. Dat meldde Nu.nl onlangs. De nieuwe wet geldt voor streamingdiensten die in Nederland jaarlijks meer dan 10 miljoen euro omzetten, zoals Netflix, Disney+ en Amazon Prime. Ik kreeg er vragen over: mag een land dat zo dicteren?
Het is zeker geen unieke nieuwe Nederlandse regel, dat je als contentproducent voorgeschreven krijgt dat een deel van je producties Nederlandstalig moeten zijn. Juridisch is een vergelijkbare constructie terug te vinden in de Audiovisuele Media Richtlijn die een percentage van maar liefst 30% voorschrijft:

De lidstaten zorgen ervoor dat onder hun bevoegdheid vallende aanbieders van audiovisuele mediadiensten op aanvraag een aandeel van ten minste 30 % aan Europese producties opnemen in hun catalogi en dat die producties aandacht krijgen.

Het kost enige moeite maar vrijwel alle grote platforms nemen dit zeer serieus, mede vanwege concurrentie-overwegingen:
The study argues that the increase in European titles available on streamers is due to “regulatory pressure in boosting the acquisition and production of European film and TV,” as well as the fact that global players are now competing directly with local and regional players for commissioned content. It can also be noted that streamers and broadcasters have started collaborating on ambitious series in key markets.
Maar hoe kun je een partij zo concreet verplichten om producties op een bepaalde plek te produceren? Dat lijkt te botsen met de ondernemers- en uitingsvrijheden: als onderneming bepaal ik zelf wel wat ik produceer, in welke taal en op welke plek ter wereld.

Alleen, die vrijheden zijn niet onbeperkt. De uitingsvrijheid mag bijvoorbeeld worden ingeperkt als dat noodzakelijk is om andermans rechten te beschermen (zoals bij smaadwetgeving of de AVG). Hier gaat het om een wat abstracter begrip, namelijk de pluriformiteit van het media-aanbod: het is maatschappelijk zeer wenselijk dat er mediaproducties uit Europa komen en niet alléén maar uit Hollywood, zeg maar. En gezien de machtsposities van deze productiemaatschappijen is het dan redelijk om ze zo’n verplichting op te leggen.

Arnoud


Honderden security-experts slaan alarm over EU-plan waarmee alle internetverkeer valt te onderscheppen

Honderden wereldwijde cybersecurity-experts, onderzoekers en wetenschappers hebben een open brief ondertekend waarin alarm wordt geslagen over de Europese eIDAS-verordening. Dat meldde AG Connect onlangs. Deze creëert een achterdeur waarmee internetverkeer grootschalig afgetapt kan worden.

De eIDAS-Verordening bestaat sinds 2018 en regelt onder meer de rechtsgeldigheid van elektronische handtekeningen, zegels en certificaten. Een voorbeeld van dat laatste zijn de SSL- of TLS-certificaten die door webbrowers worden gecontroleerd om na te gaan of websites echt zijn.

Om de echtheid na te gaan, moet je een vertrouwde entiteit hebben die zegt welke certificaatuitgevende instanties te vertrouwen zijn. Dit ging laatst mis bij DeGiro: die hadden niet de goede certificaten en wisten niet wie die vertrouwde entiteit was – de root certificate issuer, in jargon.

Dit is een bug én feature in het systeem: iedereen moet uitzoeken wie hij vertrouwt, er is geen bindende mededeling vanuit de overheid dat Diginotar partij X altijd geloofd moet worden. En de ophef is dus ontstaan over de voorgenomen wijziging aan de eIDAS-Verordening die dat wél gaat introduceren:

Under the eIDAS regulation, each member state of the EU (as well as recognised third party countries) is able to designate Qualified Trust Service Providers (Qualified TSPs) for the distribution of Qualified Website Authentication Certificates (QWACs). Outside the EU, these TSPs and QWACs are more typically known as Certificate Authorities (CAs) and TLS Certificates, respectively. Article 45 requires browsers to recognise these certificates.
Hiermee wordt het huidige proces van controle en vertrouwen opgeheven en vervangen door een controle door de overheid. Daar hebben velen moeite mee: een kwaadwillende overheid zou een certificaat onder valse naam kunnen uitgeven, waarna browsers de verkeerde site als authentiek aanmerken en men zo gegevens kan onderscheppen.

In de open brief wordt het iets concreter uitgelegd:

Concretely, the regulation enables each EU member state (and recognised third party countries) to designate cryptographic keys for which trust is mandatory; this trust can only be withdrawn with the government’s permission (Article 45a(4)). This means any EU member state or third party country, acting alone, is capable of intercepting the web traffic of any EU citizen and there is no effective recourse. We ask that you urgently reconsider this text and make clear that Article 45 will not interfere with trust decisions around the cryptographic keys and certificates used to secure web traffic.
Voor de duidelijkheid: het gaat dus niet om aftappen bij de internetprovider of vanuit de browser afluisteren, maar om het kunnen omleiden van argeloze internetgebruikers naar malafide sites om te zien wat ze daar doen. Omdat het certificaat als authentiek wordt gezien, zijn die sites niet meer van echt te onderscheiden – sterker nog, juridisch zijn ze de echte site.

Een echte oplossing hiervoor is er nog niet. DNS CAA is op papier een tegenkracht: een website kan in haar domeinnaamgegevens noteren welke autoriteiten voor haar certificaten mag uitgeven. Een browser zou dan kunnen zeggen “dit certificaat voor blog.iusmentis.com is weliswaar vertrouwd vanwege het root certificate van de Democratische Republiek Bordurië, maar iusmentis.com zelf geeft aan dat alleen het Nederlandse SIDN dit mag zeggen”. Het is alleen niet echt in gebruik.

Morgen is de stemming over dit voorstel, en de hoop is dat men op het laatste moment toch de onzinnigheid hiervan inziet.

Arnoud

CISO van gehackt SolarWinds aangeklaagd vanwege cybersecurityfalen

Courtany / Pixabay

De Amerikaanse bedrijfstoezichthouder SEC komt met een aanklacht tegen de diepgaand gehackte leverancier van beheersoftware én tegen de CISO van het bedrijf. Dat meldde AG Connect onlangs. Zorgen over aansprakelijkheid voor topmanagers laaien nu weer op. Hoe zou dat in Nederland uitpakken?

Eind augustus 2021 blogde ik ook over zo’n claim tegen de CISO persoonlijk, maar dat ging toen over een civielrechtelijke claim van aandeelhouders die securities fraud zagen in de wanboel die deze man ervan had gemaakt. Nu is het dus de beurstoezichthouder, maar de insteek is hetzelfde: door enerzijds te zeggen dat de security top is, en anderzijds diezelfde security volledig te verprutsen, misleid je aandeelhouders.

Kun je zoiets de CISO persoonlijk verwijten? Dat hangt allereerst af van waar deze staat. Ondanks de C-titel is een CISO namelijk niet perse een chief, een directeur of vergelijkbaar. Zoals het NCSC het uitlegt:

De CISO heeft, als kenner van cybersecurity, een adviserende, coördinerende en controlerende rol. De CISO heeft geen zelfstandige verantwoordelijkheid voor de cybersecurity van de organisatie. De CISO is namelijk geen eigenaar van IT- of OT-systemen. Die rol wordt altijd belegd bij het lijnmanagement van de organisatie.
Een adviseur of controlerende functie in een organisatie is natuurlijk geen bestuurder en kan dan niet persoonlijk aansprakelijk gehouden worden door derden. De juridische norm van “opzet of bewuste roekeloosheid” (art. 7:661 BW) ligt zó hoog dat je dit in de praktijk vrijwel nooit haalt.

Wie wél bestuurder is (een CISO in de board, dus) zou wel als bestuurder persoonlijk aansprakelijk gesteld kunnen worden. Het criterium is dan kort gezegd dat

in het algemeen, alleen dan kan worden aangenomen dat de bestuurder jegens de schuldeiser van de vennootschap onrechtmatig heeft gehandeld wanneer hem persoonlijk, mede gelet op zijn verplichting tot een behoorlijke taakuitoefening als bedoeld in artikel 2:9 BW, een voldoende ernstig verwijt kan worden gemaakt.
Het gaat dan vaak om zaken als willens en wetens verplichtingen aangaan die het bedrijf niet kan hebben, opzettelijk aansturen op contractbreuk enzovoorts. Maar hier gaat het primair om je werk niet goed doen, zitten te slapen in plaats van de security op orde te maken. Dat ligt een stuk moeilijker:
… aansprakelijkheid van een bestuurder op grond van onbehoorlijk bestuur is een interne aansprakelijkheid jegens de vennootschap en niet tevens een aansprakelijkheid jegens de individuele aandeelhouder. Dit laat echter onverlet dat een aandeelhouder een falende bestuurder zou kunnen aanspreken op grond van onrechtmatige daad.
De eis bij dat laatste is echter dat de bestuurder van plan was die aandeelhouders te benadelen. En dat is nogal lastig te bewijzen als je gewoon in het algemeen zegt “onze security is top” terwijl die bestond uit een wachtwoord “solarwinds123”, nul personeel op security en een Documentatie.pdf van nul bytes.

Voor de falende security zelf zie ik ook geen claims richting de bestuurder-CISO persoonlijk. Dat is ‘gewoon’ tekortschieten in je werk, en geen opzet om klanten of anderen schade toe te brengen.

In Europa kan er straks onder de NIS2-richtlijn meer. Het governance-artikel (20) bepaalt namelijk in lid 1:

De lidstaten zorgen ervoor dat de bestuursorganen van essentiële en belangrijke entiteiten de door deze entiteiten genomen maatregelen voor het beheer van cyberbeveiligingsrisico’s goedkeuren om te voldoen aan artikel 21, toezien op de uitvoering ervan en aansprakelijk kunnen worden gesteld voor inbreuken door de entiteiten op dat artikel.
De bestuursorganen (zoals de directie) moeten dus zorgen voor adequate cyberbeveiliging. En dan staat in artikel 29:
De lidstaten zorgen ervoor dat elke natuurlijke persoon die verantwoordelijk is voor of optreedt als wettelijke vertegenwoordiger van een essentiële entiteit op basis van de bevoegdheid om deze te vertegenwoordigen, de bevoegdheid om namens deze entiteit beslissingen te nemen of de bevoegdheid om controle uit te oefenen op deze entiteit, de bevoegdheid heeft om ervoor te zorgen dat deze entiteit deze richtlijn nakomt. De lidstaten zorgen ervoor dat dergelijke natuurlijke personen aansprakelijk kunnen worden gesteld voor het niet nakomen van hun verplichtingen om te zorgen voor de naleving van deze richtlijn.
Een eindverantwoordelijke voor informatiebeveiliging zou dus in theorie aan te spreken kunnen worden onder de NIS2 regels. Maar dat gaat niet direct over “de security was bagger” maar over “je bedrijf was zo ingericht dat de security wel bagger moest zijn”, over het niet kunnen nakomen van de richtlijn vanwege te beperkte bevoegdheden.

Arnoud

Daar gaan we weer: nu gaan we met soevereine AI op de oceaan dobberen

De BlueSea Frontier Compute Cluster komt eraan. 10,000 NVIDIA H100 GPU’s op een groot vlot, en dat is juridisch gezien een nieuw land. Nee, dat gaat vast beter werken dan het cryptoschip Satoshi dat in 2021 helemaal niets werd. Laten we hopen dat het een grap is.
De directe aanleiding voor deze aankondiging is die executive order van gisteren, plus de ‘dreiging’ van de AI Act:

Government overreach not only stalls the pace of innovation, but also interferes with the cosmic endowment of humanity. These AI are not mere tools. They’re the embodiment of human ambition, the realization of our potential as a civilization.
(Ja, ik denk ook dat dit John Perry Barlow is die door ChatGPT is geparafraseerd.)

Afijn, het idee is natuurlijk weer dat je op de grote blauwe oceaan vrij bent van alle statelijke bemoeienis, zodat je daar je eigen land kunt beginnen. En op Wikipedia kun je nalezen wanneer je een land bent:

Their statehood is recognized through the United Nations Convention on the Law of the Sea and the Montevideo Convention. Each BSFCC fulfills the criteria for statehood: – permanent population – defined territory – a government – capacity to enter into relations with other states.
En ja, dat staat in de staatsrechtboekjes als een veelgebruikte definitie van een land. Maar daarbij wordt altijd één belangrijk detail vergeten: je bent pas een land als andere landen je als zodanig zien. Er is geen internationale rechtbank die hier uitspraken over doet of zoiets. Dus je kunt wel honderd keer roepen dat je een “defined territory” hebt, maar als andere landen vinden dat dat territorium van hen is, dan heb je pech.

Zelf ben ik meer gecharmeerd van de definitie die neerkomt op belastingen kunnen innen en je grondgebied kunnen verdedigen. Dan besta je echt, en ben je ook wat structureler in business dan wanneer je met een schip net buiten het normale bereik van de kustwacht bent.

Natuurlijk, er is een kans dat men je gewoon laat zitten, net als meneer Bates die in 1967 Sealand claimde en daarmee wegkwam omdat niemand dat verlopen geschutsplatform in de Noordzee wilde hebben.

Het grote probleem blijft het contact met het vasteland. En dat heb je nodig: je platform roest onder je weg waar je bij staat, dus je moet voor onderhoud terug. Je hebt brandstof nodig voor je schip, zonnepanelen gaat echt niet genoeg zijn. Je mensen hebben voedsel en water nodig, en dat is er niet midden op zee.

Ook zul je mensen nodig hebben die werk komen doen, en die willen graag betaald. Bij scheepspersoneel gelden allerlei regels, en een werkgever die niet op voorhand zich daaraan committeert die krijgt geen werknemers. Een zo’n regel is dat je je onderwerpt aan een bepaald land (zodat je daar gesued kan worden voor achterstallig loon, bijvoorbeeld). En als men daar dan bij je geld kan, dan kan dat ook voor andere dingen.

Plus, wat veel mensen vergeten: hoe krijg je daar internet? Nog even los van het feit dat er geen high-speed internet te krijgen is zo ver van land, je zult een contract met een private partij moeten sluiten. En die zit met zijn downlink in een land waar wél regels gelden, en zal dus al snel zich gedwongen zien je af te sluiten als jij je niet aan die regels houdt.

Arnoud

Facebook en Instagram zonder reclame? In november kan het (tegen betaling)

Vanaf november heb je op Facebook en Instagram de keuze uit een gratis versie met gepersonaliseerde reclame, of een betaalde versie zonder reclame. Dat meldde Nu.nl onlangs. Daarmee hoopt Facebook-moederbedrijf Meta te voldoen aan de strenge Europese privacywet – ze bedoelen die recente uitspraak van het Hof die in feite het businessmodel van Meta afschoot. Dus hoezo zou dit nu wél moeten gaan werken?

Die uitspraak ging goeddeels over het mededingingsrechtelijk aspect van misbruik van persoonsgegevens, maar het Hof deed nog iets opmerkelijks: het sprak zich hard en duidelijk uit tegen de grond toestemming bij dominante platforms zoals Meta:

Thus, those users must be free to refuse individually, in the context of the contractual process, to give their consent to particular data processing operations not necessary for the performance of the contract, without being obliged to refrain entirely from using the service offered by the online social network operator, which means that those users are to be offered, if necessary for an appropriate fee, an equivalent alternative not accompanied by such data processing operations.

De achterliggende motivatie is dat omdat Facebook zo’n dominante positie in de markt heeft, gebruikers niet zomaar ergens anders heen kunnen gaan. Er is dan niet echt een keuze, en zonder keuzevrijheid is toestemming niet rechtsgeldig.

De hint van “if necessary for an appropriate fee” werd duidelijk gehoord in Menlo Park en daarom krijgen we nu dus betaalde opties:

Voor Facebook en Instagram zonder reclame kun je vanaf november een abonnement afsluiten. Die kost via de website 9,99 euro per maand en via de app 12,99 per maand. Via de app is duurder omdat Google en Apple een commissie inhouden op betalingen via de Play Store en de App Store.
(Hogere prijzen vragen buiten de App Store om mocht dacht ik niet van Apple, maar dat terzijde.)

Meta zegt de data van betalende gebruikers niet te gebruiken voor advertenties.

Arnoud

Gaat de VS Europa links inhalen met haar AI regulering?

Met een presidentieel decreet wil de Amerikaanse president Joe Biden toekomstige AI-modellen van vangrails voorzien. Dat las ik bij De Tijd dinsdag. Het nieuws komt een week nadat de Europese wetgever er nog niet uit is met de AI Act, dus het is nogal een verrassing: krijgt de VS nu ineens méér regulering dan Europa?

De Wall Street Journal noemt de Executive Order van Biden (want dat is het) een “emergency federal power”. Want Biden kan als president geen wetten invoeren. Met een executive order of decreet kan hij de federale overheidsorganen aansturen, wat indirect behoorlijk wat impact op de maatschappij kan hebben.

Eerder had het Witte Huis al een “Blueprint for an AI Bill of Rights” uitgegeven, een streven met vijf beginselen voor wat wij trustworthy AI zouden noemen. Biden maakt in zijn XO daar nu acht uitgangspunten van. Ik citeer de belangrijkste passage van iedere, namelijk het punt waar hij ingaat op wat zijn overheidsorganen gaan doen:

  1. My Administration will help develop effective labeling and content provenance mechanisms, so that Americans are able to determine when content is generated using AI and when it is not.
  2. The Federal Government will promote a fair, open, and competitive ecosystem and marketplace for AI and related technologies so that small developers and entrepreneurs can continue to drive innovation.
  3. My Administration will seek to adapt job training and education to support a diverse workforce and help provide access to opportunities that AI creates.
  4. Ty Administration will build on the important steps that have already been taken […] in seeking to ensure that AI complies with all Federal laws and to promote robust technical evaluations, careful oversight, engagement with affected communities, and rigorous regulation.
  5. The Federal Government will enforce existing consumer protection laws and principles and enact appropriate safeguards against fraud, unintended bias, discrimination, infringements on privacy, and other harms from AI.
  6. The Federal Government will ensure that the collection, use, and retention of data is lawful, is secure, and mitigates privacy and confidentiality risks.
  7. My Administration will take steps to attract, retain, and develop public service-oriented AI professionals (…)   The Federal Government will work to ensure that all members of its workforce receive adequate training (…).
  8. My Administration will engage with international allies and partners in developing a framework to manage AI’s risks, unlock AI’s potential for good, and promote common approaches to shared challenges.
Allemaal zaken die de overheid zelf gaat regelen dus. Burgers en bedrijven hebben daar niet direct mee te maken, behalve als ze willen verkopen aan de overheid. Nog steeds niet spannend, een overheid kan inkoopvoorwaarden hanteren immers.

Wél spannend wordt het wanneer Biden de Defense Production Act uit 1950 inroept. Deze wet is aangenomen aan het begin van de Korea-oorlog en geeft de president de bevoegdheid om producten onder de DPA te scharen wanneer dat noodzakelijk is voor de nationale veiligheid.

Biden rekent daar nu de enorme foundation models onder die het leeuwendeel van de nieuwe AI uitmaken, zoals GPT4 en Google’s modellen. De insteek is dat deze ook voor kwaadaardige cyberactiviteit ingezet kunnen worden, waarmee de VS kwetsbaarder wordt jegens buitenlandse actoren. Wederverkoop of IaaS-levering van zulke modellen aan buitenlanders wordt hiermee gereguleerd, de minister van Handel mag ingrijpen als zo’n transactie onwenselijk is vanuit de staatsveiligheid en inzet van AI in kritieke sectoren wordt aan overheidstoezicht onderworpen en zo nog het een en ander.

Opmerkelijk is vooral de eis aan generative AI: veel media melden dat generatoren hun content moeten gaan watermerken. Dat staat er niet: er komt onderzoek naar effectieve technieken om ‘synthetische’ content te kunnen onderscheiden van echte, en daaruit wordt dan een standaard afgeleid. Maar buiten de bovengenoemde scope kan de president private partijen niet bevelen uitvoer van hun tooling te watermerken.

De XO is natuurlijk wel een enorm sterk signaal dat er regulering aan zit te komen, en omdat alle grote AI providers ook willen leveren aan de overheid is de kans groot dat men deze standaarden gaat ondersteunen in ál hun producten en diensten. In combinatie met de AI Act die we in januari verwachten, levert dat in 2024 ineens een enorme regulering op van de wildwestsector die we nu hebben.

Arnoud


Mag je versie 2 van je game een nieuwe game noemen?

Het spel Counter-Strike 2 heeft meer dan 7,5 miljoen reviews op gamestreamingdienst Steam, met 88% positief, las ik bij Rock Paper Shotgun. Best knap voor een game die toen net een paar dagen uit was. Of wacht: die recensies zijn de afgelopen jaren afgegeven voor Counter-Strike: Global Offensive, waar CS2 feitelijk een grote update van is. Klopt dat dan nog wel?

Counter-Strike is een spel uit alweer 1999, dat na diverse updates in 2012 op de markt kwam als Global Offensive – CS:GO is tegenwoordig ongeveer synoniem met FPS, en speelbaar op vrijwel alle grote platforms (Microsoft Windows, OSX, Linux, Xbox 360 en PlayStation 3). Regelmatig zijn er grote toernooien met serieuze prijzen. Dit is dus zeg maar best een bekend merk.

Counter-Strike 2 wordt algemeen gezien als een grote update, zoals bijvoorbeeld Tweakers:

De shooter blijft free-to-play en spelers kunnen al hun skins uit CS:GO meenemen naar Counter-Strike 2. … [O]pvallende wijzigingen zijn veranderingen in de matchmaking. Spelers met een hoge CS Rating in Premier kunnen niet langer in een team zitten met spelers die dat niet hebben. Ook worden de ‘associates’ van een of meerdere spelers die hebben valsgespeeld en een permanente ban hebben gekregen, gestraft met verlaagde Profile Rank en CS Rating.
Verder is er meer veranderd:
You may find the new minimum specs exclude your computer, or that it’s simply less comfortable to play because left-handed weapons have been removed. You may find that your favourite mode – the one that prompted you to spend all that money opening in-game crates – has disappeared overnight.
Ook werkt de game niet meer op MacOS. Je kunt je dan afvragen of je dit nog wel een update van CS:GO kunt noemen. Producent Valve meent van niet, ze kozen immers voor een naamsverandering waarin nadrukkelijk “versie 2” wordt gehanteerd.

Ik denk dat het in de softwarewereld wel algemeen aanvaard is dat “versie 1” en “versie 2” als andere stukken software gezien worden. Weliswaar met een onderling verband, maar niemand zal zeggen dat Windows 2.0 en Windows 3.1 eigenlijk dezelfde software zijn, bijvoorbeeld.

Het voelt dan laten we zeggen een tikje misleidend om dit spel dan tóch op de pagina van de vorige versie te presenteren, omdat je als professionele partij zoals Valve moet weten dat alle positieve recensies blijven staan en CS2 dan meteen een héle mooie start krijgt in alle rankings.

Is dit nu iets waarvan je kunt zeggen dat Valve hiermee “het vermogen van de gemiddelde consument om een geïnformeerd besluit te nemen merkbaar is beperkt of kan worden beperkt”? Dat is namelijk het criterium om van een verboden oneerlijke handelspraktijk te spreken. In het Burgerlijk Wetboek is daar een hele regeling over opgenomen, inclusief een zwarte lijst van misleidende praktijken.

Helemaal onderaan (punt aa) staat als altijd verboden praktijk:

het plaatsen of doen plaatsen van valse beoordelingen of aanbevelingen van consumenten of op misleidende wijze voorstellen van consumentenbeoordelingen of sociale media-aanbevelingen, teneinde producten te promoten.
Je zou dan zeggen dat je mensen misleidt door beoordelingen van CS:GO te presenteren als beoordelingen van CS2. Die misleiding komt dan doordat je er niet bij zet “let op, recensie van oude versie”. Die tekst zie je regelmatig bij recensies, dus een gekke gedachte is dit niet.

Daar staat tegenover dat het conceptueel nog steeds wel hetzelfde spel is. Nieuwe kaarten, nieuwe wapens, diverse cosmetische aanpassingen: dat zijn we gewend van games:

Since the initial release of Global Offensive, Valve has continued to update the game by introducing new maps and weapons, game modes, and weapon balancing changes.[32] One of the first major additions to the game post-release was the “Arms Deal” update. Released on August 13, 2013, the update added cosmetic weapon finishes, or skins, to the game. These items are obtainable by a loot box mechanism; players would receive cases that could be unlocked using virtual keys, purchased through in-game microtransactions.[33][25] Global Offensive has Steam Workshop support, allowing users to upload user-created content, such as maps, weapon skins, and custom game-modes. Some popular user-created skins are added to the game and are obtainable from unboxing them in cases.[34]
En in het verleden was dat nooit een reden om bij de reviews ineens te vermelden “betreft oudere versie”.

Ondertussen heeft de community actie genomen: er staan nu een kleine miljoen negatieve reviews op Steam, dit maakt CS2 de laagst scorende game ooit. Dit is mede te wijten aan de bugs:

The first major reason for CS2’s low scores is the gameplay itself. A lot of bugs and glitches have frustrated gamers of all skill levels. A lot of game modes and content from CS:GO have also been removed and many players feel CS2 is “unfinished” and lacking content. … Many Counter-Strike players were frustrated that the arrival of CS2 spelled the end of CS:GO. CS:GO’s game file was also automatically replaced with CS2 for those who had the game downloaded. Not only were fans angry to have their favorite game removed, but others felt that Valve was being deceitful.
Op die manier lost het zichzelf wellicht op, maar toch lijkt het mij een goed idee recensies voortaan te voorzien van een versienummer of label van het exacte spel waar ze op betrekking hebben.

Arnoud