Tweakers test wachtwoorden gebruikers, mag dat?

strong-password.pngUit onderzoek van Tweakers.net blijkt dat veel geregistreerde gebruikers in de praktijk een relatief zwak wachtwoord hebben ingesteld, rapporteerde de techsite gisteren. In minder dan een half uur bleek de helft van de versleutelde wachtwoorden eenvoudig te kraken met standaardtools. Leuk, alleen vroegen diverse mensen zich per mail af of dit eigenlijk wel mag, wachtwoorden gaan kraken van je gebruikers.

De analyse van Tweakers lijkt me in alle oprechtheid opgezet, maar dat is natuurlijk geen argument dat je dús binnen de wettelijke grenzen zit. Maar als je alleen intern test of wachtwoorden wel veilig zijn, en er voor zorgt dat niemand (ook de redactie die erover gaat schrijven niet) toegang krijgt tot de wachtwoorden zelf, dan zie ik eerlijk gezegd het probleem niet.

Het testen van wachtwoorden is een volstrekt gebruikelijke handeling, hoewel deze normaal alleen gebeurt bij het inschrijven. De bekende rood/geel/groene indicatoren zijn het bekendste voorbeeld, maar periodieke controles op wachtwoorden zijn niet ongebruikelijk. Verstandig ook, want kwaadwillenden kunnen óók zulke kraaksoftware draaien en zo proberen binnen te komen. Je kunt dus zelfs betogen dat Tweakers verplicht is sterke wachtwoorden af te dwingen omdat zij (de persoonsgegevens van) haar gebruikers moet beschermen.

Natuurlijk áls het misgaat en een derde bij het wachtwoord kan, dan is Tweakers de pineut. De voorwaarden met hun aansprakelijkheidsbeperking helpen dan niets: wie zelf wachtwoorden gaat kraken en dan deze lekt of laat misbruiken, handelt “grof nalatig” en is hoe dan ook aansprakelijk voor alle schade die mensen lijden.

Journalistiek heel interessant maar juridisch echt problematisch zou zijn om te kijken of diezelfde gebruikersnamen en wachtwoorden ook werken bij andere forums.

Meelezende sysadmins: hoe testen jullie wachtwoorden van gebruikers?

Arnoud<br/> Afbeelding: Strongpasswordgenerator.com

Is Diginotar aansprakelijk voor de schade uit frauduleuze certificaten?

diginotar-subroot-digid.pngAuw. Iraans verkeer naar Gmail kon worden afgetapt dankzij een door Diginotar goedgekeurd certificaat, zo bleek deze week. Alle grote browsers revoceerden meteen het certificaat van Diginotar, hoewel Firefox later een uitzondering maakte voor DigiD. Na enig getreuzel kwam Diginotar-eigenaar Vasco met een verklaring dat men in juli was gehackt, waarna bleek dat in ieder geval de website al jaren kwetsbaar was. En daarna dook nieuws op dat er nog veel meer valse certificaten in omloop waren, waaronder voor anonimiteitsnetwerk Tor. Heeft Diginotar nu een probleem of niet?

Laten we eens doen of de publiciteit niet al genoeg is om het einde van Diginotar als merknaam in te luiden, en de juridische gevolgen bekijken van deze faal. De wet kent namelijk de nodige bepalingen over certificatiedienstverleners, oftewel personen of bedrijven die certificaten afgeven of andere diensten in verband met elektronische handtekeningen verleent, zoals de Telecommunicatiewet ze definieert.

Toen e-commerce een beetje populair begon te worden, ontstond behoefte aan het zetten van digitale handtekeningen. Waarom is mij volstrekt onduidelijk, handtekeningen zijn namelijk zelden tot nooit nodig in het handelsverkeer. Ja, als je een huis wilt kopen, maar dat is nu net een van de weinige dingen die je niet via een internetdienst kunt doen. Maar goed, er moesten digitale, pardon elektronische handtekeningen komen en daar moest dan een hele infrastructuur bij opgezet worden om te kunnen controleren wie die had gezet. Ik ben daar ooit op afgestudeerd maar ondertussen best wel cynisch over het nut van deze hele poppenkast. Waar is de infrastructuur voor analoge handtekeningen?

Afijn, die infrastructuur oftewel PKI is waar Diginotar een rol in speelde. De opzet van deze infrastructuur is hiërarchisch: we vertrouwen een partij met een certificaat omdat de uitgever van dat certificaat zegt dat dat klopt. En we vertrouwen die uitgever omdat ook hij een certificaat heeft waarvan de uitgever zegt dat het klopt. Enzovoorts, enzoverder tot we bij de wortel van deze hiërarchische boom zijn. (Terzijde: informatici tekenen zulke bomen met de wortel aan de bovenkant. Argh.) Diginotar heeft de positie van root CA, wat zo veel wil zeggen als dat wanneer Diginotar het zegt, het klopt. Gewoon, omdat het kanergens ophoudt. (Overigens geldt dit niet voor DigiD, daar is Diginotar ‘slechts’ sub-root onder de Staat der Nederlanden.)
diginotar-certificaat-faal-auw.pngVertrouwen is dus het fundament waar de dienstverlening van een certificatiedienstverleners op stoelt. Immers, een echt certificaat is op geen enkele wijze te onderscheiden van een per abuis of met kwade trouw uitgegeven certificaat. De enige controle is de elektronische handtekening die erbij staat, maar die zegt niets over de inhoud. Het certificaat waar het allemaal mee begon, vermeldde de sites van Google (*.google.com) maar was in gebruik bij een partij die niet Google was. Dat is fataal voor de goede werking van een PKI.

“Gekwalificeerde” certificaten mag je alleen uitgeven als je geregistreerd bent bij de OPTA (wat Diginotar ook keurig is). Een gekwalificeerd certificaat is een certificaat dat uitgegeven is door een geregistreerde partij die zich netjes aan de regels houdt over betrouwbaarheid, en dat aan een persoon gekoppeld is.

Aan een dienstverlener die dergelijke certificaten uitgeeft, worden zware eisen gesteld door de wet en het daarbij behorende besluit. Zo moet je ETSI TS 101 456 naleven en houdt OPTA toezicht. En de wet (art. 6:196b BW) verklaart de dienstverlener aansprakelijk voor alle schade door onjuist uitgegeven certificaten, tenzij zij kan bewijzen dat zij niet onzorgvuldig heeft gehandeld, of als het certificaat ingetrokken was voordat de schade ontstond, of als het certificaat voor een niet in het certificaat vermeld doel werd aangemerkt.

Alleen: de SSL-certificaten waar het om gaat, zijn geen gekwalificeerde certificaten. Daarmee is die bijzonder strenge aansprakelijkheidsregel niet van toepassing. En dan wordt het lastig, want dan is Diginotar juridisch gezien gewoon een club die iets zegt met een digitale handtekening eronder, en tsja, afgaan op wat mensen zeggen is geen reden om ze aansprakelijk te stellen als ze het fout hadden. Anders heb ik nog wel een leuke claim tegen Astro-TV. Voor aansprakelijkheid is meer nodig: je moet een wettelijke norm geschonden hebben (die in direct verband staat met de schade) of je moet maatschappelijk onzorgvuldig hebben gehandeld, oftewel “dit staat niet in de wet maar vinden we toch dusdanig onfatsoenlijk dat je alsnog schade moet vergoeden”.

Bij die onzorgvuldigheidsnorm wegen altijd de exacte omstandigheden van het geval zwaar. Zo zal bijvoorbeeld meewegen wat de oorzaak van de hack is waarmee deze certificaten gegenereerd konden worden. Was men nalatig in het sleutelbeheer? Of was dit een buitengewoon geavanceerde zero-day hack (à la de RSA phish) die niemand had kunnen opmerken? Heeft Diginotar na het ontdekken van de hack alles gedaan om de gevolgen tegen te gaan, of heeft ze juist zitten treuzelen?

Als blijkt dat ze te weinig hebben gedaan, dan kunnen getroffen Gmailende Iraniërs ze aansprakelijk stellen voor hun schade – alleen zal die lastig aan te tonen zijn. Maar ook andere partijen die getroffen zijn door de onjuist uitgegeven certificaten kunnen dit proberen. Zo zou een webwinkel die zijn SSL-certificaat ongeldig ziet worden omdat Mozilla of Microsoft Diginotar niet meer erkent, omzet kunnen mislopen omdat mensen niet meer durven te bestellen door de foutmeldingen die ze dan krijgen. Gemiste omzet is natuurlijk wel lastig om te onderbouwen, maar zoals uit een zaak tussen TROS Radar en een hondenfokker bleek, kan een deskundige worden opgeroepen die de boeken onderzoekt en inschat wat de omzet of winst zou zijn geweest. In de Radar-zaak werd die op een half miljoen euro geschat.

Arnoud
Wat moet een provider doen bij een DDoS-aanval op de server van een klant?

Een lezer vroeg me:

Recent kwam mijn website (een colocated eigen server) onder vuur door een DoS-aanval van buitenaf. Ik heb toen mijn provider gevraagd maatregelen te nemen en met name de IP-adressen te filteren of blokkeren waar de aanval vandaan kwam. Zij weigeren dit echter omdat ze vinden dat ik het beheer moet doen op mijn machine. Ook zeggen ze dat het voor hen ondoenlijk is om maatregelen te nemen. Maar ik neem bij hen toch een dienst af, kan ik ze dan niet verplichten in te grijpen als de dienst niet goed werkt?

De plichten die de provider heeft, volgen primair uit het contract. De vraag is dus wat daar instaat over abuse en filteren. En als er niets staat, moet je uit de aard van het contract afleiden wiens verantwoordelijkheid dit moet zijn. Bij een eigen colocated server ben je als klant zelf verantwoordelijk voor het beheer; de plichten van de provider houden op bij de netwerkstekker. De vraag wordt dan dus, is een DDoS-aanval iets dat de stekker raakt of pas het apparaat waar die stekker in zit?

De klant kan zelf blokkeren op een eigen firewall maar dan zit zijn inkomende netwerkverkeer nog steeds vol. Droppen aan de buitenkant (netwerk van de ISP) is efficiënter, zeker, maar hoe weet de ISP dan welke adressen ze moeten droppen?

Een DDOS aanval zou ik eerder als iets van buitenaf zien, net zoals een hagelstorm. Je kunt het niet voorkomen, je kunt alleen de impact beperken. En dan wordt de vraag dus, wat moet een ISP doen om die impact te beperken. Zij hebben een zorgplicht, net zoals een huisbaas moet zorgen voor een goed dak in een huurhuis. Maar dat houdt ergens op: een hagelstorm met tennisbalformaat hagelstenen die onder een hoek van 45 graden binnenkomt en je kelderruitje eruit gooit, is overmacht. Je kunt dan geen vergoeding van je huisbaas eisen.

Verder speelt altijd de vraag tussen kosten en baten een belangrijke rol. Een dure maatregel tegen een uitzonderlijk probleem is niet billijk en hoeft niet te worden ingevoerd. Een goedkope maatregel tegen een routineprobleem moet er altijd zijn. En daartussen is het grijze gebied waar advocaten zich in thuisvoelen.

Ook speelt mee welke opvattingen er in de markt heersen: als iedereen vindt dat de klant dit moet doen, dan kun jij niet zomaar van de ISP eisen dat hij het oplost. Als de heersende mening is dat de ISP dit moet doen, dan kun je eisen dat jouw provider dat ook gaat doen.

Het is ontzettend moeilijk om iets te doen aan DDoS-aanvallen. Een tijd geleden las ik een uitgebreide review bij Tweakers over de technieken en mogelijkheden om het tegen te gaan. Maar fundamenteel is het nauwelijks op te lossen: er komt een berg verkeer binnen en dat moet je filteren.

Arnoud

Wie is aansprakelijk voor misbruik van je VoIP-centrale?

voip-telefonie.pngAls iemand inbreekt op je VoIP-centrale en je duizend euro aan belkosten oplevert, is dat dan jouw probleem of dat van je telefonieprovider? Een lastige vraag, die maar al te vaak tot grote conflicten kan leiden. In een recent vonnis uit Maastricht legt de rechter de bal -terecht- bij de klant, maar wel mede (vooral?) vanwege het feit dat het ging om een eigen server.

De klant had een contract voor het leveren van VoIP-telefonie. Hij gebruikte daarbij een “eigen” server, maar het is me niet duidelijk of dat betekent “zelf gekocht” of “in eigen beheer”. Ik vermoed het laatste.

Voor deze dienst betaalde de klant gemiddeld ” 33,50 per maand, en de factuur van april 2010 voor ” 1.028,06 was dan ook enigszins een verrassing. Deze bleek te verklaren door een inbraak op de server in maart. Daarbij hadden derden vanuit Roemenië via hun centrale 150 keer naar Zimbabwe en Somalië gebeld.

De klant betwistte dat zij deze duizend euro moest betalen. De leverancier zou haar zorgplicht hebben geschonden, omdat zij geen beveiligingsmaatregelen of software had ingebouwd ter bescherming van de klant. Ook had de leverancier nooit gewaarschuwd voor malafide organisaties die op andermans kosten kunnen telefoneren. Plus, er kon zomaar onbeperkt gebeld worden, en dat is ongebruikelijk: andere bedrijven stellen een bellimiet in of geven een waarschuwing wanneer een afwijkend belpatroon optreedt.

De rechter gaat daar niet in mee. De klant had zich kunnen beveiligen tegen inbraken in de server, maar heeft daarvoor geen stappen genomen. Nergens is uit gebleken dat de leverancier nalatig was met waarschuwen of iets dergelijks.

En wat andere bedrijven doen (bellimieten of waarschuwingen) is niet relevant: de wet verplicht niet tot het overnemen van maatregelen van je concurrent. Dat zou pas kunnen als de maatregel zó evident is dat je van grove nalatigheid zou spreken als deze niet genomen wordt. En dan denk ik eerder aan het uitschakelen van alle wachtwoordbeveiliging dan aan een bellimiet.

Een professionele partij die een eigen VoIP-server heeft, wordt dus geacht zelf de beveiliging daarvan ter hand te nemen. De leverancier kan daarbij diensten verlenen, maar dat is niet standaard en hij mag er dus gewoon geld voor vragen.

Arnoud

Is de export van sterke cryptografie nog steeds verboden?

one-team-jabber-chat1.pngEen lezer stelde me een vraag over chatclient Jabber. Hij gebruikt deze op het werk inclusief de feature van end-to-end encryptie: OTR. Voor de iPad en iPhone is ook een Jabber-client beschikbaar, OneTeam geheten. Deze had echter geen encryptie. Op zijn verzoek of dat binnenkort dan opgenomen zou worden, reageerde het bedrijf met:
Chances to get encryption in OneTeam on iOS are very low, as we would have to ask permission to US government (as requested by Apple). This is a hassle we would like to avoid.

De vraag is natuurlijk, wat heeft de Amerikaanse regering te maken met encryptie op je iPhone?

In eerste instantie niet per se heel veel, maar Apple voelt zich als Amerikaans bedrijf geroepen de Amerikaanse wet te handhaven. Daarom staat in de voorwaarden voor app-developers dat zij bij gebruik van encryptie moeten bewijzen dat het Ministerie van Handel de export van deze technologie heeft goedgekeurd. Dat proces is een heel gedoe, maar het kan wel.

Deze regels gelden ook voor andere besturingssystemen en software, alleen wordt daar niet heel hard op gelet. Maar reken maar dat Microsoft keurig toestemming heeft gevraagd alvorens Windows met encryptie aan boord uit te leveren.

Vroeger waren er heel strenge regels over encryptie: je mocht als Amerikaan geen sterke encryptie naar buiten het land exporteren, wat inhield dat een sleutel bijvoorbeeld maar 40 bits lang mocht zijn (en niet de 128 bits die het zou moeten zijn om veilig te zijn). Dat geldt niet meer, er is alleen nog een verbod op export naar Libië, Iran en die landen. Voor de rest geldt een meldingsplicht en een paar beperkingen.

Voor open source is ook dat nog een probleem, want je hebt geen idee waar je software naartoe gaat dus je kunt niet garanderen dat de software niet naar Iran zal gaan. Daarom is er een uitzondering in de export control wetgeving opgenomen (art. 740.13 e-CFR), die zegt dat software in broncodevorm die publiek op internet downloadbaar is niet onder de strenge wetgeving valt.

Dat is volstrekt onlogisch gezien doel van de wet maar wel handig voor open source: wie producten met encryptie verkoopt, moet nagaan wie de klanten zijn en goedkeuring voor export hebben, maar wie het gratis op internet zet hoeft dat allemaal niet. Je moet alleen melden dat je cryptografische open source op internet hebt gezet.

In Europa geldt geen eis van melding. Wel is het verboden encryptie opzettelijk te exporteren naar landen als Libië, Noord-Korea of Iran. Want ja, encryptietechnologie wordt nog steeds gelijkgeschakeld met wapens en munitie.

Arnoud

Mag Track en Protect op een gestolen iPhone als bewijs worden gebruikt?

track-protect.pngEen lezer vroeg me:

Ik wil proberen de gestolen iPhone van een vriend terug te halen. De iPhone is voorzien van het programma Track and Protect. Hiermee kan je je telefoon volgen op internet. Het programmaatje zal kennelijk de aanwezige gps gebruiken of de zendmasten in de omgeving om aan te geven waar de telefoon verblijft. Ook zie je onder meer het nieuwe telefoonnummer wat wordt gebruikt, het imsi nummer en de naam van de provider.

Nu vroeg ik me af, stel ik weet hiermee informatie over de dief te achterhalen. Mag ik dat dan aan de politie geven en is dat bruikbaar als bewijs?

Ja, die informatie is bruikbaar als bewijs. In Nederland bestaat het concept van ‘illegaal verkregen bewijs’ niet wanneer het gaat om wat burgers aandragen. Zolang je dus niet in opdracht van Justitie deze acties uitvoert, is het gevonden bewijs bruikbaar in een straf- of civiele procedure.

De Hoge Raad heeft herhaaldelijk uitgemaakt dat bewijs dat burgers verkrijgen langs illegale weg niet zonder meer tot uitsluiting van dat bewijs zal leiden. In 2003 werd dit nog expliciet gesteld door de Hoge Raad. Zolang het OM geen wetenschap of bemoeienis had van dit bewijsverkrijgen, dan is niet-ontvankelijkheid niet aan de orde.

Wanneer je dus bijvoorbeeld in strijd met de wet een verborgen camera hanteert, wil dat nog niet zeggen dat de politie de beelden niet mag gebruiken. Uit een andere zaak:

ook indien [verweerster] aldus een inbreuk op het privé leven van [eiseres] zou hebben gemaakt, dit nog niet betekent dat dit bewijsmateriaal in een procedure als de onderhavige niet mag worden gebruikt.

De advocaat-generaal had daarbij nog het argument dat een ander oordeel er op neer zou komen “dat de weg wordt vrijgemaakt voor daden die achterwege behoren te blijven.” Het Hof Den Bosch oordeelde in 2003 hetzelfde.

In 2005 oordeelde de HR dat het fouilleren door een beveiliger van een winkeldief (na diens aanhouding door de beveiliger) onrechtmatig was. Een beveiliger mag alleen aanhouden bij betrapping op staande voet, maar niet zelf gaan fouilleren. Nu dat toch was gebeurd, had dat wellicht kunnen leiden tot strafvermindering bij wijze van compensatie voor de privacyschending. Er was alleen geen bewijs dat er hier daadwerkelijk nadeel was geleden door de verdachte.

Update (25 maart 2012) in dit arrest vond de HR het geen bezwaar dat een private beveiliger iemand fouilleerde en daarbij softdrugs had gevonden. De arrestatie en het bewijs waren rechtmatig.

De enkele grond dat die particuliere beveiliger de BH van de verdachte heeft opgelicht en aan de binnenzijde heeft bevoeld, tot welke handelingen de gegeven toestemming zich volgens de verdachte niet zou hebben uitgestrekt, kan niet leiden tot bewijsuitsluiting van het resultaat van deze fouillering. Immers, de in het Wetboek van Strafvordering vervatte normering met betrekking tot onderzoek aan de kleding en het lichaam richt zich niet tegen de particuliere beveiliger die een burger aan de kleding onderzoekt.

Ik kan geen uitspraken vinden die specifiek over volgen en bewijs vergaren per computer gaan, maar ik houd me aanbevolen. Ik kan me alleen moeilijk voorstellen dat daar een andere lijn zou worden gevolgd. Update (13:10) 10a van der Linden verwijst in de comments naar een arrest over een particulier die het netwerk van Zeelandnet afzocht en een computer met shared disk met kinderporno aantrof, waarna hij aangifte deed. Het Hof:

Het door een particulier naar aanleiding van een verzoek van de politie vrijwillig aan deze verstrekken van een IP-adres van een computer waarmee men verbinding heeft, is op zich niet onrechtmatig. De instructie van de getuige door de politie over de wijze waarop hij het IP-adres van de computer waarmee hij in verbinding stond op zijn scherm kon krijgen, betreft een eenvoudige reeks van handelingen die bij uitvoering op zichzelf geen bijzondere inbreuk met zich brengt op de privacy van een ander.

Update (11 juli): via ITenRecht vond ik nog een arrest waarin

ook indien het er voor zou moeten worden gehouden dat het door ASR registreren van de aankomst- en vertrektijden van haar werknemers, waaronder [appellant], in strijd is met de Wbp en/of de WOR en dat ASR daarmee onrechtmatig jegens [appellant] heeft gehandeld” zulks nog niet betekent dat Nova Dia onrechtmatig jegens [appellant] heeft gehandeld door de betreffende gegevens in de onderhavige procedure aan haar vordering ten grondslag te leggen.

De vraag zal eerder zijn hoe het bewijs moet worden gewaardeerd. Hoe weten we dat de T&P informatie bruikbaar genoeg is?

Arnoud

Toevoegen van debug=1 om kwade code te triggeren: computervredebreuk?

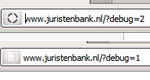
juristenbank-hack.pngdebug=1. Een onschuldig uitziend statement, zo zou je denken. Maar in mei 2009 had het een heel wat minder onschuldig effect als het werd toegevoegd aan de URL van de vacaturesite Juristenbank.nl: er werden dan telkens maximaal 10 kandidaten, dan wel werkgevers, in willekeurige volgorde volledig onomkeerbaar verwijderd. Dat bleek een logisch bommetje van een gefrustreerde werknemer te zijn. De vraag voor het Gerechtshof Arnhem: was hierbij sprake van computervredebreuk, oftewel binnendringen op de webserver?
De verdachte was ICT-medewerker bij een bedrijf dat geavanceerde webapplicaties maakte ten behoeve van arbeidsmarktcommunicatie. Daarbij had hij een tool ontwikkeld, zo te lezen een library met handige standaardfuncties. De geweldige neutrale formulering “Een verslechterde werkrelatie lag aan het einde van het dienstverband ten grondslag” uit het arrest doet al nattigheid vermoeden, en inderdaad: na het vertrek van deze meneer bleken diverse records van werkzoekende juristen verdwenen te zijn.

Dit bleek terug te traceren tot websiteaanroepen waarvan de URL was voorzien van “debug=1” (en soms “debug=2”), die code triggerde die het feitelijk weggooiwerk verrichte. Die code bleek geïmplementeerd met precies de tool van de werknemer met de ‘verslechterde werkrelatie’, plus de aanroepen waren vanaf zijn IP-adres gedaan. Reden dus om meneer op het politiebureau uit te nodigen, en daar vertelde hij dat hij inderdaad (“het kan zijn dat”) deze code had toegevoegd. Wat zijn verklaring daarvoor was, blijkt niet uit het arrest. Maar hij ontkende ten stelligste de destructieve code te hebben aangeroepen na zijn dienstverband. Iemand had zijn IP-adres gespooft om hem in de problemen te brengen.

Het Hof acht dat verweer “op geen enkele wijze aannemelijk”. Alleen de verdachte kende die code, en hij was de IT-guru bij het bedrijf. De code in kwestie was in productie genomen op zijn laatste werkdag, én de arbeidsovereenkomst was vanwege een verslechterde arbeidsrelatie beëindigd. Het is dan nauwelijks voorstelbaar dat een derde hiervan heeft kunnen profiteren, en dan ook nog binnen een dag nadat de code was ingecheckt in productie én vanaf het IP-adres uit de woning van de verdachte. (Het kan, maar dan komen we in serieus aluhoedjesland.) Ook speelde mee dat een specialist bij het Team Digitale Expertise had verklaard dat het na sporenanalyse

zeer veel minder waarschijnlijk dat een computer waaraan het IP adres [nummer IP adres]niet is toegewezen de sporen in de logbestanden heeft veroorzaakt dan dat de computer waaraan het IP adres [nummer IP adres] wél was toegewezen dit heeft veroorzaakt.

Deze vorm van misbruik van de website levert volgens het Hof computervredebreuk op. Er is binnengedrongen in de server dus. Oftewel, het aanroepen van een URL die niet geautoriseerd is, is binnendringen in de webserver? Een tikkeltje eng als conclusie. Ik ben geen fan van dingen strafbaar verklaren enkel en alleen omdat ze ongeautoriseerd zijn. Er moet meer zijn dan alleen “u mocht dit niet intypen” (en eigenlijk vind ik dat een adequate beveiliging een harde eis moet zijn, maar goed) voordat je de intyper strafrechtelijk gaat vervolgen.

Natuurlijk, er is data vernield, maar daar hebben we een apart wetsartikel voor: het opzettelijk en wederrechtelijk veranderen, wissen, onbruikbaar of ontoegankelijk maken van gegevens die door middel van een geautomatiseerd werk of door middel van telecommunicatie zijn opgeslagen, worden verwerkt of overgedragen, (art. 350a Strafrecht). Om dat feit te plegen, hoef je niet binnen te dringen in een computersysteem. Dit wordt subsidiair ook bewezen geacht, daar niet van.

Misschien was de achterliggende gedachte dat niet slechts de URL het binnendringen opleverde, maar de URL plus de kwade code in de webserver. Daarmee werd toegang verkregen tot de database, een plek waar een ex-werknemer (of willekeurige derde) absoluut niet hoorde te zijn. De debug-instructie was dan slechts de trigger om het binnendringen te starten. Net zoiets als een kopietje van de sleutel van de achterdeur van het bedrijfspand maken en dan daarmee naar binnen gaan.

Iemand tips om dit soort ongein tegen te houden? Wat doe je tegen een IT-er die op zijn laatste dag een logisch bommetje achterlaat?

Arnoud

Wie is verantwoordelijk voor je logincodes?

bizner-bizkey.pngInternetbank Bizner stopt ermee, maar op de valreep leveren ze nog een leuk vonnis over de aansprakelijkheid van een bedrijf voor misbruik van de inlogcodes rond internetbankieren.
Bizner had een bedrijf voor een kleine 40.000 euro aangeklaagd. Er waren leningen aangevraagd vanuit het bedrijf via de internetbankierapplicatie van Bizner. Voor een deel werd dit erkend, maar voor één lening van ” 10.000,- stelde het bedrijf dat dit zonder toestemming aangevraagd was door een werknemer met wie ze in een conflict lagen.

De werknemer had toegang tot de BizKey, het apparaatje waarmee je inlogt op de internetbankierapplicatie. Volgens de directeur was hij echter niet geautoriseerd de lening te sluiten zonder overleg. In de voorwaarden van Bizner stond niet expliciet wat er in zo’n situatie zou moeten gebeuren. De rechtbank valt dan ook terug op de algemene rechtsregel of het te verwijten is aan het bedrijf dat deze medewerker de BizKey kon gebruiken:

Indien dit misbruik te wijten is aan gebrek aan zorg van [gedaagde], dan wordt dat in beginsel aan hem toegerekend, tenzij [gedaagde] omstandigheden stelt en bewijst die een zodanig gebrek aan zorg uitsluiten.

In dit geval bleek de werknemer in te wonen bij de directeur. De betaalrekening van Bizner werd door hen gezamenlijk op een vaste computer beheerd, waarbij de werknemer ook de beschikking had over de BizKey en daarbij behorende codes. Waarom de directeur dit toestond, wordt niet duidelijk uit het vonnis. Je gaat je dan wel achter je oren krabben als je leest dat de directeur wist dat deze werknemer een fraudeverleden had.

De rechtbank oordeelt dan ook dat het bedrijf aan te spreken is op de lening, en dat deze dus gewoon moet worden terugbetaald.

Door [persoon1] niet te betrekken in de rechtsverhoudingen met Bizner en hem daarentegen wel in de gelegenheid te stellen te beschikken over en gebruik te laten maken van de BizKey en de codes, heeft [gedaagde] het risico genomen dat jegens Bizner misbruik van zijn identiteit kon worden gemaakt en kan hem dat worden toegerekend.

Wel had men nog betwist dat Bizner een vertragingsrente in rekening mocht brengen. Deze claim was op de algemene voorwaarden gebaseerd (en was dus hoger dan de wettelijke rente). Volgens het bedrijf waren de algemene voorwaarden niet van toepassing, maar daar gaat de rechter niet in mee.

Namens Bizner is immers op de comparitie onweersproken verklaard dat het onmogelijk is om via internet een aanvraag van haar producten te voltooien zonder het aanvaarden van de algemene voorwaarden.

Helaas werd niet nader ingegaan op de vraag of die voorwaarden wel correct werden aangeboden, iets dat verbazingwekkend vaak fout gaat bij grote bedrijven. Maar ja, wie bewaart er screenshots van het algemenevoorwaardenscherm?

Dat het de werknemer was die hier de voorwaarden aanvaardde, maakt niet uit. Het bedrijf is vanwege het wanbeheer van de Bizkey en code aansprakelijk voor de gevolgen, en is dus gebonden aan die algemene voorwaarden. Bizner mag dus het bedrijf houden aan het artikel over de vertragingsrente.

Arnoud

Is identiteitsdiefstal strafbaar?

rename-identiteit.pngRegelmatig krijg ik vragen over identiteitsdiefstal, met name van journalisten die op zoek zijn naar een sappige juridische quote. Nou geef ik die graag, maar in dit geval is dat wel moeilijk: ‘identiteitsdiefstal’ staat als zodanig niet in het wetboek van strafrecht namelijk. Andermans naam aannemen (met opzet of per ongeluk) is niet strafbaar. Pas als je daarmee dingen doet, zoals producten bestellen op diens naam of zijn reputatie beschadigen, kan het strafbaar worden.

Vaak wordt geroepen dat dit valsheid in geschrifte oplevert. Dat feit is inderdaad strafbaar: artikel 225 Strafrecht verbiedt het valselijk opmaken of vervalsen van geschriften, en dat geldt ook voor elektronische geschriften. Alleen moet dat geschrift wel bestemd zijn om tot bewijs van enig feit te dienen. En daar wringt vaak de schoen bij online valse geschriften.

In 2009 vond iemand het grappig een comment onder mijn naam te plaatsen. Die comment is geen valsheid in geschrifte, want die diende niet tot bewijs van wat dan ook. Dat was een mededeling, niet een akte of ander stuk dat als bewijs zou moeten dienen. Bij “tot bewijs dienen” moet je eerder denken aan een schriftelijk contract of een diploma.

Zo’n gebruik van je naam zou eventueel smaad of laster kunnen opleveren, omdat dit een poging is jouw eer of goede naam aan te tasten. Smaad is niet alleen “hij is een dief” maar ook een vervalst bericht met daarin “hallo ik ben een dief”.

Gebruik van iemands identiteit om bijvoorbeeld spullen te kopen of bestellingen te doen is natuurlijk wel strafbaar: dat is oplichting, artikel 326 Strafrecht, en dit artikel noemt expliciet “het aannemen van een valse naam” als grond om van oplichting te mogen spreken.

Ook andere gevolgen van identiteitsdiefstal kunnen strafbare feiten opleveren. Maar in alle gevallen geldt: er kan formeel pas iets worden gedaan nadat die gevolgen zijn ingetreden. Dat iemand je wachtwoord weet, of je BSN heeft overgeschreven, is nog geen grond om legale stappen te ondernemen. Pas als hij inlogt met je wachtwoord, of je BSN gebruikt om je belastingteruggaaf op zijn bankrekening te krijgen, kun je aangifte doen. Maar dan is de schade al opgetreden.

Een apart wetsartikel tegen identiteitsdiefstal an sich lijkt een goed idee. Alleen: hoe definieer je identiteitsdiefstal?

Arnoud

Opeisen van een mailbox na ontslag

outlook-backup-pst.pngNadat de algemeen directeur van een arbeidsbemiddeling/trainingsbedrijf ontslag had genomen, merkte het bedrijf dat diverse medewerkers naar hetzelfde nieuwe bedrijf waren overgestapt als deze ex-directeur. Een onderzoek door -niet verbazingwekkend- Hoffman bedrijfsrecherche(*) ontdekte dat uit de e-mail postbus van de ex-directeur zeer waarschijnlijk bedrijfsinformatie was verwijderd, en mogelijk ook was gelekt (geforward). Daarop stapte het bedrijf naar de rechter om afgifte en vernietiging van alle bedrijfsinformatie te vorderen. Ook werd schadevergoeding gezocht omdat de ex-directeur de Outlook-installatie onklaar zou hebben gemaakt.

Kort voordat de zaak bij de rechter kwam, had de ex-directeur een DVD overhandigd waarop een kopie van de betreffende mailbox opgeslagen was. Dat was voor het bedrijf niet genoeg: men wilde ook zeker weten dat er niet meer kopieën rondslingerden (en natuurlijk dat die niet in het nieuwe bedrijf ingezet zouden worden). Ook vond men opmerkelijk dat er geen mails uit de laatste werkmaand opgenomen waren, hoewel de ex-directeur daar tegenover stelde dat hij de kopie op 30 november had gemaakt bij wijze van backup.

Omdat het hier ging om een kort geding, vond het gerechtshof (via) in hoger beroep dat er geen ruimte was om nader bewijsonderzoek te doen. Het geschil spitste zich dus toe op de vraag of afgifte van de DVD genoeg was. Was daarmee voldoende zeker dat de originele gegevens gewist waren?

Bij pleidooi in hoger beroep heeft [het bedrijf] gesteld dat [de ex-directeur] de back-up zonder recht of titel behoudt en deze situatie vergeleken met de situatie in het pre-elektronische tijdperk wanneer [de ex-directeur] rond zijn ontslag fotokopieën had gemaakt van alle correspondentie die hij had ontvangen en verstuurd.

Het bedrijf had zich daarbij beroepen op haar eigendomsrecht, maar het Hof merkt terecht op dat daar geen sprake van kan zijn. Digitale gegevens hebben geen eigenaar want ze zijn geen ‘zaken’ (virtuele goederen in online spellen daargelaten). Het enige ding dat in eigendom kan zijn, is de fysieke DVD, en die was privé door de ex-directeur gekocht.

Daarnaast stond in de arbeidsovereenkomst dat “alle genoemde documenten eigendom blijven van werkgever en de werknemer verplicht is deze bij het einde van het dienstverband in te leveren”. Maar ook dat helpt niet: het onhandig gekozen woord ‘eigendom’ doet het Hof concluderen dat het ook hier alleen gaat om fysieke documenten, en niet om elektronische. (Bent u HR-medewerker dan mag u nu in paniek uw eigen model-arbeidsovereenkomsten gaan nalezen of dat er ook zo staat.)

Als laatste redmiddel werd dan nog het auteursrecht aangedragen. Immers, de werkgever heeft auteursrecht op alle werken die de werknemer maakt in het kader van zijn werk. Dat kan ook prima gelden voor e-mails. Maar dat redmiddel lijkt niet heel goed uitgewerkt gepresenteerd te zijn: men lijkt het te hebben gegooid op geschriftenbescherming en dat lijkt me echt de verkeerde insteek. Geschriften zijn documenten die bestemd zijn openbaar gemaakt te worden, en dat geldt voor deze mailbox natuurlijk niet.

Een e-mail kan best auteursrechtelijk beschermd zijn, als hij meer is dan een kattebelletje of een dump van feitelijke gegevens. Maar dat moet je eigenlijk van mailtje tot mailtje bekijken. Plus, er zullen ook mails inzitten die van derden afkomstig zijn, waardoor het auteursrecht bij hen rust en niet bij het bedrijf dat de DVD opeiste.

De doorslag gaf dat

[de ex-directeur] heeft aangevoerd deze e-mails te bewaren voor het geval hij mogelijk in een arbeidsrechtelijk geschil over zijn functioneren als directeur verzeild zal raken. Hij heeft voorts gesteld dat hij zich houdt aan zijn geheimhoudingsverplichting, hetwelk door [appellante] niet is weersproken en waarvan het hof dus uitgaat.

Een dergelijk handelen lijkt me legaal. Het zou al te gek zijn als je geen bewijs mag bewaren tegen je ex-werkgever wanneer je bang bent voor een geschil.

De schade aan de laptop blijkt niet (afdoende) te zijn aangetoond. Ook de kosten van Hoffman mogen niet worden verhaald: een werknemer is jegens de werkgever voor schade alleen aansprakelijk (art. 7:661 BW) bij opzet of bewuste roekeloosheid.

Les voor de toekomst: maak zelf backups van mailboxen van medewerkers, zodat je niet afhankelijk bent van eventuele DVD’s. En als je naar de rechter stapt, zorg dan dat je kunt onderbouwen dat er (kans op) schade is door misbruik van eventueel zelfgemaakte backups. Misschien kun je maar beter zorgen dat mensen niet zelf backups kunnen maken van mailboxen?

Arnoud<br/> * Niets ten nadele van Hoffman maar écht elke keer dat ik een vonnis lees waar bedrijfsrecherche ingezet werd, is het Hoffman.