Kredietbeoordelaar Experian vertrekt uit Nederland na miljoenenboete Autoriteit Persoonsgegevens

Photo by PabitraKaity on Pixabay

De Autoriteit Persoonsgegevens heeft Experian een boete van 2,7 miljoen euro opgelegd wegens ongeoorloofde datahandel. Dat meldde Nu.nl onlangs. Experian gaat niet in beroep en stopt zijn werkzaamheden in Nederland. Dat voelt als een heftige reactie, maar de onderliggende motivatie van de boete maakt het begrijpelijk.

Zoals Nu.nl de bedrijfsvoering van Experian uitlegt:

Experian maakte op verzoek van klanten, zoals telecombedrijven en webwinkels, kredietwaardigheidsrapporten over mensen. Zo wisten de bedrijven vooraf of klanten in staat waren om aan betalingen te voldoen. Ook kwam door de rapporten aan het licht of er een risico op wanbetaling was.
Dat vergt natuurlijk een berg persoonsgegevens, dus het is niet raar dat de AVG hier geldt en de Autoriteit Persoonsgegevens hier naar kijkt. Uit het persbericht van de AP haal ik dat het vooral misging bij de informatieplichten: mensen kregen een krediet of lening niet, en pas achteraf ontdekte men dat dit op basis van een Experian-kredietscore was. Ook verzamelde men veel meer gegevens dan nodig.

Je zou zeggen: doet zo’n winkel dat dan niet, “Uw kredietscore is volgens Experian te laag dus graag vooraf betalen”? Maar de AP merkt Experian zelf als verwerkingsverantwoordelijke aan. En dat is terecht: de winkels hebben nul invloed op wat Experian doet. Het hele punt is juist dat dat de winkels alleen een score willen horen.

Maar dan moet Experian zelf dus wel naar mensen toe zeggen “op basis van dit gegeven is je kredietscore gedaald” of “je huidige score is dit, op basis van X, Y en Z”. Dat gebeurde niet, althans niet altijd.

Dit raakt aan de fundamentele vraag of Experian haar grondslag – uiteraard gerechtvaardigd belang – wel rond krijgt. Als je overal gegevens vandaan haalt, die niet altijd over krediet of betaalgeschiedenis gaan, en dat niet uitlegt, dan is de score nogal een verrassing voor mensen. En dat is een probleem:

Dat geldt te meer voor de gegevens die Experian verkrijgt uit niet-openbare bronnen , zoals de negatieve betaalregistraties bij haar klanten. Met name ten aanzien van deze negatieve betaalregistraties bij haar klanten kan in dit geval niet (zonder meer) worden gesteld dat een betrokkene op het tijdstip en in het kader van de verzameling van de persoonsgegevens redelijkerwijs mag verwachten dat verwerking ten behoeve van kredietwaardigheidsbeoordelingen kan plaatsvinden.
Het verbaast me wel dat Experian kiest voor een volledig vertrek. Data van Nederlanders wordt ook gewist, en zo te lezen wordt het dus onmogelijk om nog kredietscores voor Nederlanders op te vragen. In andere Europese landen blijft men wel actief, wat dan weer raar aandoet omdat de AVG in principe overal hetzelfde zou gelden.

Arnoud PS: Abusievelijk vermeldde ik “Nexperia” in de koptekst. Dit is aangepast.
Kan een platform de voorwaarden met terugwerkende kracht herzien om AI te kunnen trainen met alle gebruikersdata?

ananitit / Pixabay

Een lezer vroeg me:

Veel is al gezegd over de recente aankondiging van Linkedin om standaard gebruikersposts en -data te gebruiken om AI te trainen. Wat mij opviel is dat het ook gaat om gegevens die vele jaren teruggaan, tot zelfs 2003! Kun je werkelijk je gebruiksvoorwaarden of privacy policy zo met terugwerkende kracht herzien?
Inderdaad gaat Linkedin binnenkort gebruikersdata gebruiken om AI systemen mee te trainen. Men gebruikt daarbij een opt-out systeem, wat erop wijst dat men zich AVG-technisch beroept op het gerechtvaardigd belang. Daarbij is immers een opt-out verplicht (artikel 21), waarbij formeel je dan redenen moet opgeven maar in de praktijk “ik wil het niet” geaccepteerd wordt.

Naast een uitzondering van privéberichten heeft LinkedIn gezegd niet te trainen op gegevens van minderjarigen. Ook salarisgegevens en sollicitatiegegevens worden niet meegenomen in de training.

Blijft de vraag: hoe kunnen en mogen ze dan teruggaan tot 2003? De reden daarvoor is even flauw als simpel: men stelt het recht te hebben om te trainen op alle data die er nu is. De datum waarop die data werd geschapen, is daarbij irrelevant.

Ook als je het vanuit auteursrechtelijk perspectief bekijkt, is het kort en goed niet van belang wanneer de data werd geplaatst. Je kunt vanaf vandaag bepalen dat alle aanwezige werken mogen worden gebruikt. Dat is dan geen wijziging met terugwerkende kracht. Dat zou het pas zijn als je ook zegt “oh ja we hebben de afgelopen vijf jaar getraind op je data, bij deze verklaren we dat alsnog legaal”. De enige manier om hier wat tegen te doen, is actief je oude berichten weghalen.

Arnoud

Bunq blijkt toch te dreigen met juridische stappen na Reddit-post ex-werknemer

Photo by Gwyn Hay on Unsplash

Bunq blijkt toch juridische stappen te hebben besproken met moderators van Reddit. Dat meldde Tweakers vorige week na eerder te berichten dat de bank dit juist niet zo doen. Het bedrijf wil dat Reddit een kritische post van een vermeende ex-werknemer verwijdert. Man man man.

De mediaheisa die ondertussen is ontstaan, komt door een artikel in NRC dat opent met

De Amsterdamse neobank bunq dreigt met juridische stappen tegen het socialemediaplatform Reddit, omdat het weigert een kritisch bericht van een ex-medewerker te verwijderen over de werksfeer bij bunq, het gedrag van oprichter Ali Niknam en de gebrekkige klantenservice. Volgens Reddit-moderatoren is het de eerste keer dat een Nederlands bedrijf het Amerikaanse platform op deze manier onder druk zet.
De Reddit-post (‘klaagzang over bunq van een oud-werknemer’) van een jaartje geleden leest voor mij als typisch ergernis van je afschrijven. Maar om nou meteen te zeggen, hier moet een advocaat losgelaten, nee.

Dat zei bunq ook: er was wel overleg met de moderatoren van de subreddit in kwestie geweest, maar “De bank benadrukt dat de communicatie echter geen juridisch dreigement bevatte.” Maar nu blijkt dat “de bank het wel degelijk over een ‘juridische route’ heeft gehad.”

De discussie voelt voor mij semantisch: wat bedoel je met “dreigen”. Het heeft een beetje een ondertoon van strafbaar feit, iemand afdreigen of bedreigen. Maar Van Dale houdt het bij meer neutrale termen als “iets onaangenaams in het vooruitzicht stellen” of “te wachten staan”.

Er is op zich natuurlijk weinig mis met zeggen “als u niet doet wat ik vraag, dan ga ik naar de rechter”. Dat recht heb je altijd, ook als je vraag kansloos is (zoals in blafbrieven). Om dit “dreigen” te noemen, gaat mij wat ver.

Een reden om die term wél te gebruiken, is dat de vraag afkomstig is van een machtige (vaak kapitaalkrachtige) partij die best bereid lijkt kansloze procedures te voeren in de wetenschap dat de wederpartij door enkel de tijd, geld en energie die dat kost, zal capituleren. Dan kun je op papier best gelijk hebben, maar ga je failliet in het halen daarvan. Ik zie wel hoe je dat “dreigen” noemt.

Sinds 2024 hebben we in Europa anti-SLAPP wetgeving. SLAPP staat voor “strategische rechtszaken tegen publieke participatie”, oftewel mensen bang maken met zulke kansloze maar dure/energieslopende procedures. De Europese wet definieert dat als

gerechtelijke procedures die niet worden ingeleid om daadwerkelijk een recht te doen gelden of uit te oefenen, maar die als voornaamste doel het voorkomen, beperken of bestraffen van publieke participatie hebben, waarbij vaak misbruik wordt gemaakt van ongelijke machtsverhoudingen tussen de partijen en ongegronde vorderingen worden ingesteld.
De sanctiemechanismen uit deze wet zijn niet denderend sterk: een proceskostenveroordeling of publicatie van het vonnis, tsja. En het is beperkt tot entiteiten die bezig zijn met publieke activiteiten zoals journalisten, dus het is nog maar de vraag of deze regels werken bij deze ex-werknemer.

Arnoud


Chatbots geven vertekend stemadvies, mag dat van de AI Act (en de AVG)?

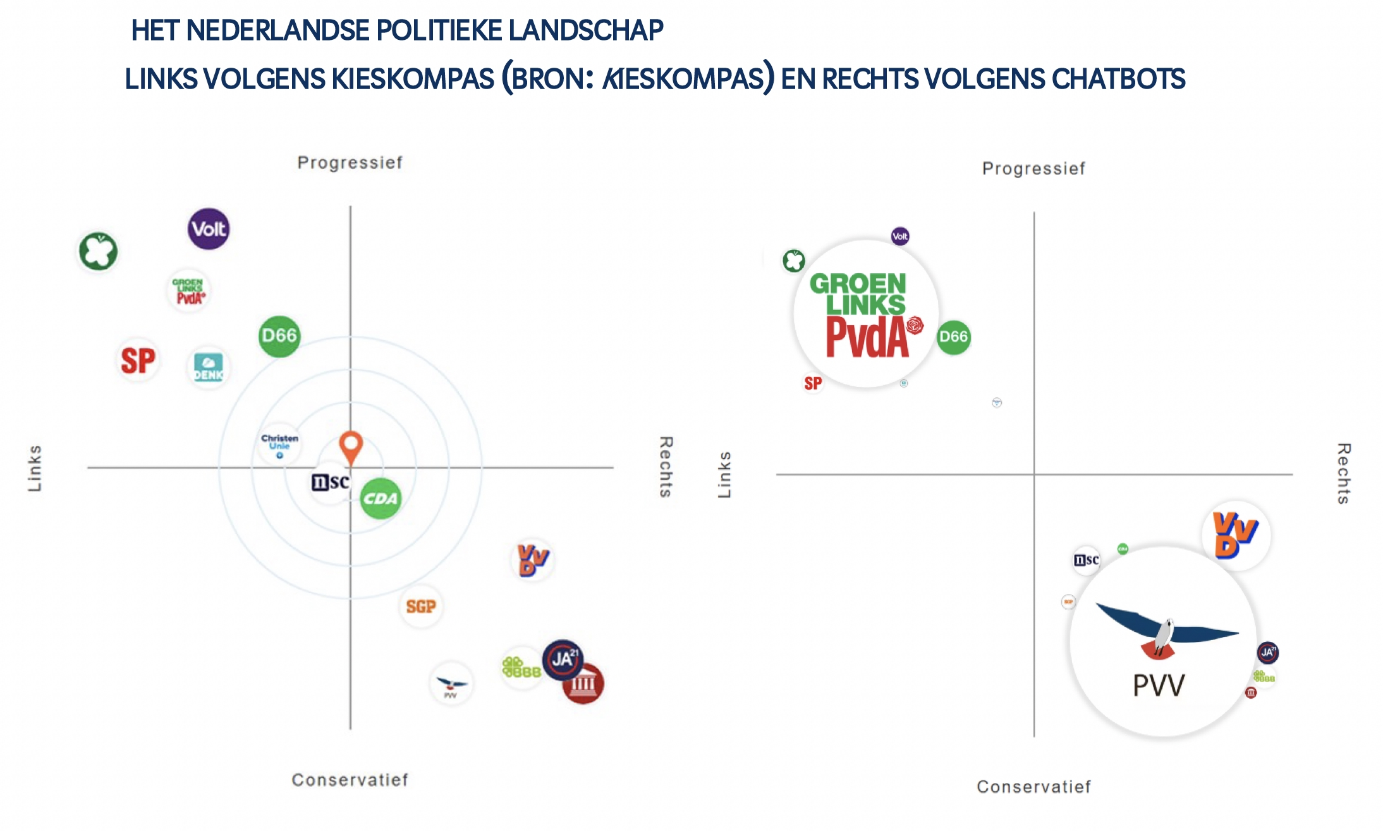
Bron: Onderzoek Autoriteit Persoonsgegevens

Een onderzoek van de Autoriteit Persoonsgegevens laat zien dat chatbots niet neutraal functioneren in vergelijking met traditionele stemhulpen, zoals Kieskompas en StemWijzer. Dat meldde de toezichthouder vorige week. Goed om te weten, maar het riep bij velen de vraag op: is daar juridisch wat aan te doen, bijvoorbeeld vanuit de AVG of AI Act?

Uit het persbericht:

De AP vergeleek 4 bekende chatbots met de online stemhulpen Kieskompas en StemWijzer. Uit het onderzoek blijkt dat de chatbots opvallend vaak op dezelfde 2 partijen uitkomen, ongeacht de vraag of opdracht van de gebruiker. In ruim 56% van de gevallen staat de PVV of GroenLinks-PvdA bovenaan. Bij één chatbot is dat zelfs in meer dan 80% van de gevallen zo. Andere partijen, zoals D66, SP, VVD of PvdD, komen veel minder vaak als eerste keuze naar voren. Sommige partijen, zoals BBB, CDA, SGP of DENK, zelfs bijna nooit.
Het plaatje hiernaast (klik voor groot) illustreert het effect scherp. Deze chatbots zijn geen databanken met kennis, of zelfs maar analysemachines die verkiezingsprogramma’s lezen en daar een match mee maken. Cynische ik ziet in deze resultaten een simpele vertaling van de links/rechts dichotomie op basis van gescheld op Reddit en elders.

Bij totstandkoming van de AI Act is gesproken over het risico van verkiezingsbeïnvloeding. Daarom staat als hoogrisico aangemerkt

AI-systemen die bedoeld zijn om te worden gebruikt voor het beïnvloeden van de uitslag van een verkiezing of referendum of van het stemgedrag van natuurlijke personen bij de uitoefening van hun stemrecht bij verkiezingen of referenda.
De discussie bij de grote chatbots is echter altijd of deze wel ‘bedoeld’ zijn voor specifieke dingen. Als je alles er mee kan, zijn ze dan voor alles bedoeld of nergens voor? Bovendien, is hier wel spraken van “beïnvloeden” als je een op basis van een vraag een taalpatroon oplepelt met als strekking dat GroenlinksPVDA goed bij je past?

De AVG dan maar, het duizenddingendoekje van het ict-recht? De AP zelf waagt zich er niet eens aan. Ik denk dat je nog net kunt zeggen dat hier sprake is van profileren: mensen stoppen er informatie over zichzelf in, en de chatbot correleert dat met een politiek standpunt. Maar omdat dat vervolgens niet tot een besluit leidt, is daar AVG-technisch weinig mis mee.

Het theoretisch standpunt (en de reden dat ik de AVG ‘duizenddingendoekje’ noem) is dat verwerking van persoonsgegevens juist moeten zijn (art. 5 lid 1 punt d AVG) en deze conclusie dat vrij zeker niet is, of hooguit dan per ongeluk. Daarmee is de verwerking dan onrechtmatig. Maar zo absoluut wil ik ‘juist’ niet lezen.

Sinds maart vorig jaar is er de Verordening politieke reclame. De definitie van dat begrip is nogal breed:

“politieke reclame”: de productie, plaatsing, promotie, publicatie, aanlevering of verspreiding, op welke wijze dan ook, van een boodschap … die van invloed kan zijn op en bedoeld is om het resultaat van een verkiezing of referendum, stemgedrag of een wetgevings- of regelgevingsproces op Unie-, nationaal, regionaal of lokaal niveau te beïnvloeden.
Ik zie zeker hoe deze vertekende chatbot-uitkomsten de potentie hebben om verkiezingen te beïnvloeden, gezien hoe massaal wij Sjet alles vragen en denken dat het antwoord waar is.

Tegelijk twijfel ik of het ‘reclame’ te noemen is, want hoewel het niet nodig is dat de reclame vanuit een politieke actor komt, is wél vereist dat deze “gewoonlijk tegen vergoeding of via interne activiteiten of in het kader van een politieke reclamecampagne wordt overgebracht”. Stemwijzers en stemadviezen zijn gewoonlijk juist niet als reclame bedoeld. Maar het is natuurlijk te makkelijk om met het label “stemwijzer” aan de reclamewetgeving te ontkomen.

De verordening is van toepassing sinds 10 oktober 2025, zodat als we dit politieke reclame vinden, OpenAI en consorten transparant moeten zijn over het wat en hoe. Maar komen we terug bij de discussie: is het oplepelen van een tekst op verzoek wel te zien als een intentie, een bedoeling?

Arnoud

Consumenten failliete webshop zien duizenden euro’s verdampen, ondanks keurmerk

Photo by Growtika on Unsplash

Consumenten die denken een veilige aankoop te doen bij webwinkel Uw Game Specialist, blijven met lege handen achter. Dat las ik bij Radar onlangs. De webshop is namelijk failliet verklaard. Men pakt gelijk door: die had toch een keurmerk, hoe kon dit gebeuren, zijn keurmerken nog wel wat waard? Eh, oké.

Het bericht citeert diverse consumenten die producten bestelden en nu achter het net vissen. Want bij een faillissement is vooruit betaald geld van een consumentenkoop eigenlijk altijd verdwenen. Heel soms kun je via je creditcard nog iets ongedaan maken, maar dat is het wel een beetje.

De consumenten gebruikten reputabele diensten zoals Tweakers Pricewatch om de webshop te vinden (“Daar had de aanbieder drie sterren en werd enkel een lange levertijd gemeld”). Ook checkten ze zoals het hoort de keurmerken: “Zijn vertrouwen werd verder versterkt door het aanwezige keurmerk van WebwinkelKeur.”

Dat keurmerk biedt echter – net zo min als de andere – enige garantie dat het de webshop financieel voor de wind gaat. Er wordt periodiek gecheckt dat men de relevante wetgeving implementeert, en mogelijk nog aanvullende eisen. De toezegging dat je bij faillissement je geld terugkrijgt is meer iets voor een garantiefonds. Thuiswinkel Waarborg is daar bijvoorbeeld helder in:

Thuiswinkel Waarborg is geen garantiefonds. Wanneer een bij ons aangesloten webwinkel of verkoper failliet gaat, of in surseance van betaling verkeert, kan Thuiswinkel.org er niet voor zorgen dat je je (aan)betaling terugkrijgt.
Bij Radar vroegen ze na bij Webwinkelkeur waarom deze niets deed met de klachten:
“Normaal gesproken proberen wij bij de eerste klachten te bemiddelen, maar in dit geval konden wij geen contact meer krijgen met de webwinkel. Omdat herstel onmogelijk bleek, hebben wij besloten het keurmerk onmiddellijk in te trekken”, vertelt WebwinkelKeur.
Ook Tweakers reageert uitgebreid en geeft aan dat ze wel degelijk vermeldingen intrekken als er signalen komen dat er iets niet goed gaat.
In de periode kort voorafgaand aan het faillissement zagen wij een toename van negatieve reviews op ons platform. Vanaf 28 augustus 2025 (ruim voor het faillissement) zijn producten van Uw Game Specialis niet meer zichtbaar in de Pricewatch. Wij hebben de shop op deze dag uitgezet.
Probleem is natuurlijk dat een faillissement vrijwel altijd uit de lucht komt vallen voor de kopers. Weinig winkels geven immers vooraf aan dat het financieel slecht met ze gaat en dat ze vrezen binnenkort om te vallen. Een keurmerk of prijsvergelijker is daarmee eigenlijk altijd te laat om in te grijpen.

Arnoud


Veel Belgische supermarkten gaan AI-muziek draaien om kosten te besparen

Photo by SHOX art on Unsplash

Winkelketens in België, waaronder Carrefour, gaan muziek draaien die door AI is gemaakt, las ik bij Nu.nl. De reden is simpel: AI-muziek zou rechtenvrij zijn, dus dat bespaart de winkels royalties aan SABAM. Ook in Nederland hoor ik geluiden hierover. Zou het werkelijk zo makkelijk zijn?

Muziek in het openbaar spelen bij bedrijven zoals supermarkten is auteursrechtelijk (en nabuurrechtelijk) simpel: dan moet je betalen. In Nederland incasseert SENA de verplichte vergoeding bij dergelijke muziek in het openbaar. Dat dit zo werkt, staat in artikel 7 Wet naburige rechten:

Een voor commerciële doeleinden uitgebracht fonogram of een reproduktie daarvan kan zonder toestemming van de producent van het fonogram en de uitvoerende kunstenaar of hun rechtverkrijgenden worden uitgezonden, openbaar maken door middel van doorgeven via de kabel of langs andere weg, dan wel op een andere wijze openbaar gemaakt, mits daarvoor een billijke vergoeding wordt betaald.
Er valt dus met de uitgevers (platenmaatschappijen, artiesten) niet te onderhandelen; betalen zul je. Wel moet het gaan om een rechthebbende uit een Rome-land (Verdrag van Rome) of een WPPT-land (WIPO Performances and Phonograms Treaty). Dat zijn vrijwel alle landen ter wereld, maar wellicht kun je met goed zoeken een band uit Palau vinden.

Het argument met AI-muziek is grofweg dat hier geen rechthebbende is zodat deze ook niet uit zo’n land kan komen. En dan mist de Wet naburige rechten toepassing.

In februari meldde Sena dat zij dit anders ziet, al zag ik zo snel geen juridische argumentatie afgezien van “het is gewoon een fonogram”. En dat gaat dus niet op als de muziek niet uit een aangesloten land komt.

Mogelijk dat het betoog gaat zijn dat de AI-muziek feitelijk een remix is van bestaand mensenwerk, en daarmee auteursrechtelijk dus te herleiden tot die bronwerken. Vanuit dat perspectief zou nog steeds gewoon betaald moeten worden. Wordt ongetwijfeld vervolgd.

Arnoud


Mag ik een softwaredienst reviewen als de voorwaarden dat verbieden?

"Warcraft EULA under Ubuntu/WINE" by gruntzooki is licensed under CC BY-SA 2.0

Een lezer vroeg me:

Veel organisaties werken met een van de drie grote aanbieders van vulnerability management platforms: Qualys, Rapid7 en Tenable. Die platforms identificeren van kwetsbaarheden in de infrastructuur van hun afnemers en geven risico-scores voor de ontdekte kwetsbaarheden. Als onafhankelijk onderzoeker wil ik deze tools evalueren en mijn bevindingen publiceren. Maar ik begrijp dat dit niet mag van de voorwaarden van deze tools? Kan dat werkelijk verboden worden, recensies van een product?
Tools zoals de genoemde drie gebruikt om te prioriteren wat de organisatie moet patchen. Dit is belangrijk omdat de platforms bij een grotere organisaties al snel tien- tot honderdduizenden kwetsbaarheden van allerlei pluimage  en impact kan ontdekken.

Een evaluatie van dergelijke tools is nuttig voor potentiële gebruikers, zeker als dat door een onafhankelijke partij gebeurt. Dat hoeft natuurlijk niet een stichting of persmedium te zijn, ook een consultant kan prima reviews of evaluaties maken en met de wereld delen.

Bij sommige van deze tools staat in de gebruiksvoorwaarden dat recensies verboden zijn. Zo staat in de Master Agreement van Tenable Nessus dat ” (vi) use the Products in order to create competitive analysis or a competitive product or service;” verboden is (artikel 4 onder c). Wat deze consultant wil, is een concurrentieanalyse en dat zou dus niet mogen.

Allereerst twijfel ik of dat werkelijk de beoogde lezing is. Gezien de context kan men goed doelen op analyseren voor concurrentiedoeleinden, dus het uit elkaar halen om te zien hoe jouw platform beter zou moeten. Het is voor mij als jurist raar dat je recensies en concurrerende producten in één artikellid verbiedt.

Ten tweede zou zo’n strenge lezing al heel snel afstuiten op de vrijheid van meningsuiting. Er wordt geen reden gegeven voor het verbod, en de software is eenvoudig verkrijgbaar via internet als standaardpakket. Dat er dan zware bedrijfsgeheimen op straat komen of dat criminelen zeer gevoelige inzichten krijgen, lijkt dan zeer onwaarschijnlijk.

Zo’n reden is belangrijk, want het verbod is juridisch gezien een inbreuk op de vrijheid van meningsuiting. En dat vereist een zwaarwegende argumentatie die maakt dat een verbod de enige optie is. Dat zie ik hier werkelijk niet.

Ik zie met een snelle zoektocht meteen al vele reviews van deze tool, inclusief vergelijkingen met de concurrent. Dat doet mij vermoeden dat de soep in ieder geval niet zo heet gegeten wordt.

Arnoud


Hoe bewijs ik dat een online aankoop retour is gegaan?

Photo by Ketut Subiyanto on Pexels

Via Reddit:

[Wij hebben als consument een online aankoop] retour gestuurd. Op de site stond als retourproces dat we eerst een mail moesten sturen en het vervolgens retour sturen. Dit hebben wij niet gedaan. We hebben het met PostNL terug gestuurd maar niet op naam en ook niet verzekerd. Wel met track and trace en die geeft aan dat het pakketje is afgeleverd op het juiste adres. De verkoper zegt echter dat ze het niet heeft ontvangen.
Om maar met het eerste te beginnen: nee, het is niet verplicht om het retourproces van de winkelier te volgen. Het is wel handig, al is het maar omdat de afhandeling dan het snelste zal gebeuren. Maar een retour weigeren omdat het proces niet is gevolgd, dat mag niet.

De wet (art. 6:23o0 lid 3 BW) zegt hoe het moet:

De consument oefent het [retourrecht] uit door binnen de [14 dagen] het ingevulde modelformulier voor ontbinding, bedoeld in bijlage I deel B van de richtlijn, te zenden of een andere daartoe strekkende ondubbelzinnige verklaring te doen aan de handelaar.
Zo’n “ondubbelzinnige verklaring” kan dus ook een mail naar de helpdesk zijn, of zelfs een WhatsApp-bericht. Het pakket simpelweg terugsturen met een dergelijke verklaring (of het modelformulier) is dus ook juridisch genoeg.

Alleen: de bewijslast dat die verklaring is aangekomen ligt bij jou. En bij de route van het pakket terugsturen ligt ook de bewijslast van aankomst bij jou.

Deze situatie verschilt dus niet heel veel van die waarin men wél netjes het retourproces was opgestart. Kwijt is kwijt, en als het kwijt is voordat de winkel het heeft, dan krijg je je geld niet terug.

Alleen: is het wel kwijt? Volgens opgaaf van PostNL is het pakket wel degelijk afgegeven op het vestigingsadres van de winkel. In 2024 bepaalde de rechter dat dat genoeg is:

[gedaagde] heeft als bewijs van retourzending een verzendbewijs ingebracht met een track en trace nummer/code en de datum van 4 mei 2021. [gedaagde] heeft hiermee voldaan aan haar verplichting om de bestelling onverwijld terug te sturen. [De webwinkel] heeft niet, althans onvoldoende, betwist dat het bestelde is geretourneerd.
Hier lees ik dat “de verkoper zegt echter dat ze het niet heeft ontvangen”. Dat noemen juristen een blote ontkenning, en dat is niet genoeg om tegen zo’n bewijs als een track&trace in te brengen. (Denk ik wel genoeg zou bv. zijn dat het een zaterdag was en je kantoorpand dan altijd dicht is.)

In de context van verzending naar de consument is wel uitgemaakt (vonnis 1, vonnis 2) dat enkel een track&trace te weinig is. Dat zit hem er in omdat daar artikel 7:11 BW geldt, dat specifiek eist dat de winkel moet bewijzen dat het product in handen van de consument is gekomen. Dat bewijst een track&trace natuurlijk niet. Maar dat artikel geldt niet bij terugzending.

Het kan natuurlijk dat het pakket bij de buren is afgegeven, zoals de vraagsteller suggereert. Dan ligt het iets subtieler. Enerzijds is de verzending voor risico van de vraagsteller, dus zou die de buren moeten vragen het pakket naar nummer 12 te brengen. Anderzijds is bezorgen bij de buren zó ingeburgerd dat het voor mij simpelweg redelijk is (art. 6:248 BW) dat de winkel met dit verhaal even bij de buren langs moet of die het pakket hebben gehad.

Arnoud

Gerechtshof wijst verzoek van X tot spreekverbod voor Nederlander af

Photo by Michael Dziedzic on Unsplash

De Nederlandse jurist en techexpert Danny Meki? krijgt van het Amsterdamse gerechtshof geen spreekverbod in een zaak waarin hij X om inzage in zijn persoonsgegevens vraagt. Dat meldde Nu.nl onlangs. Meki? ligt in de clinch met X (née Twitter) over het waarom achter een shadowban. Maar waarom dan een spreekverbod?

In augustus vorig jaar blogde ik over de zaak:

Technoloog en Ph.D-kandidaat Danny Meki? ontdekte in oktober dat hij op X was onderworpen aan een shadowban: weliswaar kun je zelf alles nog gebruiken, maar niemand krijgt je berichten meer te zien. Dat bleek (volgens de helpdesk van Twitter, waar verbazingwekkend genoeg nog mensen werkten destijds) te herleiden tot een artikel van de NOS dat Meki? daar gedeeld had.
Het had er de schijn van dat het algoritme zijn bericht had aangemerkt als iets met kindermisbruikmateriaal te maken hebbend. De enige verwijzing daar naar was echter een woord in de kop van het NOS-artikel dat hij deelde, dus dat doet raar aan.

In techkringen zegt men dan vaak “The Algorithm moves in mysterious ways” maar in Europa heb je recht op uitleg over het wat en hoe (artikel 15 AVG en 17 DSA). En dat spreekverbod kwam aan de orde in de juridische procedure over het verkrijgen van die uitleg. Meki? had namelijk gelijk gekregen en moest inzage krijgen in hoe het moderatiesysteem had gehandeld. X gaf ook inzage, maar maakte 90% van de tekst onleesbaar “vanwege bedrijfsgeheimen”.

Nee, dat schiet niet op, vandaar het hoger beroep. De regel uit de Europese jurisprudentie (Dun & Bradstreet) is dat in zo’n geval de rechter alle informatie krijgt en zelf kiest wat de eiser wel en niet mag zien. Maar X was toch bezorgd dat de volledige stukken in de procedure bij Meki? zouden komen, en dat die ze dan zou publiceren. Vandaar het mededelingenverbod over dat stuk in de zin van artikel 28(1)(b) Rechtsvordering, iets dat de rechter inderdaad kan opleggen.

Het arrest laat zien dat het Hof daar niet veel voor voelt, juist omdat zo’n verbod ver gaat en dus de informatievrijheid raakt in een maatschappelijk relevante zaak. Er is ook een minder ingrijpend alternatief, namelijk de beperkte kennisname van het stuk wegens “gewichtige redenen” van de andere partij (artikel 22(2) Rv). Mede omdat Meki? daar zelf mee had ingestemd, wijst het Hof die beperking toe.

De volgende stap is dat het Hof nu zélf de ongeredigeerde output van het algoritme mag bestuderen, om vervolgens te bepalen wat Meki? hier van te zien mag krijgen en wat bedrijfsgeheim is. Daarna kan de discussie verder gaan over allereerst of die uitleg adequaat is, en ten tweede of de uitleg de moderatiebeslissing kan dragen.

Arnoud

Is de helpdesk eerder te verwijten dat ze in een social engineering truc trappen?

Photo by Mohamed_hassan on Pixabay

Een lezer vroeg me:

Regelmatig komt in het nieuws dat bedrijven slachtoffer zijn geworden van social engineering-aanvallen op helpdeskmedewerkers, bijvoorbeeld door zich voor te doen als collega of directeur en de medewerker zo te bespelen dat hij inloggegevens verstrekt of de aanvaller op een andere manier toegang verleent. Dat raakt aan de kern van je werk als helpdeskmedewerker (mensen willen helpen), dus ik snap dat dat gebeurt. Kan je werkgever je desondanks verantwoordelijk houden voor de gevolgen?
Kern van social engineering is misbruik maken van menselijk gedrag, met name angst en het willen helpen van anderen. In een situatie waarin iemand zich voordoet als de boze baas die nú een nieuw wachtwoord nodig heeft bijvoorbeeld, zie ik wel hoe aan beiden sterk wordt geappelleerd. En juist de afdeling die er is om mensen te helpen, zal dan sneller toeschietelijk zijn om te helpen.

Algemene regel binnen het arbeidsrecht is dat werknemers in ieder geval niet financieel aansprakelijk te stellen zijn voor de gevolgen van een fout zoals in een social engineering aanval trappen. (Ook niet als je tekent dat je dat wel bent, ik zeg het maar even.) Je kunt in het algemeen natuurlijk wél aangesproken worden op slecht functioneren, en dat kan uiteindelijk uitmonden in een ontslagprocedure of geen verlenging krijgen.

Voor zulke stappen is wel nodig dat de werkgever de werknemer adequaat getraind of opgeleid heeft om met zulke aanvallen om te gaan. Als de werkgever daarin tekort schoot, dan kan hij vervolgens niet de werknemer verwijten fout te hebben gehandeld. Een goede cybercrime awareness training is dus ook vanuit dit gezichtspunt een vereiste.

Minstens zo belangrijk is de bedrijfscultuur rondom cybersecurity. Vaak zijn er wel duidelijke procedures en werkafspraken, maar worden die in de praktijk gepasseerd omdat het snel moet of (zeg ik als directeur) omdat de directeur geen zin heeft ze op te volgen. Dat is vanuit arbeidsrechtelijk perspectief dus een probleem voor de organisatie: als het gebruikelijk is dat je op appjes met “ik ben de directeur en sta nu bij een klant, reset mijn password anders gaat de pitch niet door” inderdaad het wachtwoord reset, dan sta je als werkgever met lege handen als een aanvaller ook zo’n appje stuurt.

Arnoud