TikTok wil zorgen over spionage wegnemen door gegevens in Europa te bewaren

ananitit / Pixabay

TikTok wil ervoor zorgen dat gegevens van Europese gebruikers niet zomaar naar het moederbedrijf in China gaan. Dat meldde Nu.nl onlangs. Het is een reactie op het TikTok-verbod voor medewerkers van de Europese Commissie en het Europees Parlement, en meer algemeen de zorg bij veel bedrijven over wat de Chinese app-exploitant (en de staat) doet met de gegevens. Al in 2022 kondigde men iets dergelijks aan, wat gaat men nu doen en wat gaat het opleveren?

Vorig jaar november blogde ik al over de verrassende ontdekking dat data van de Chinese app naar China gaat. Zelden zorgde een juridische frase voor zo veel ophef als deze:

Standard contractual clauses: Certain entities in our Corporate Group located in countries without an adequacy decision are granted, under standard contractual clauses, limited remote access to information described in What Information We Collect to provide important functions. These entities are located in Brazil, China, Malaysia, Philippines, Singapore, and the United States.
De SCC zijn een standaardconstructie onder de AVG. Deze lap tekst met juridische eisen aan je niet-EU ontvanger is door de Europese Commissie voorgeschreven; je kwakt het in een contract en de wederpartij tekent, waarna de weg open is om ze data te geven. Dat is dus wat TikTok net als iedereen doet (hoi Meta, Twitter en collega’s), maar omdat “China” in de lijst staat werd het ineens spannend. Het droeg in ieder geval bij aan een discussie waarin steeds meer partijen overwegen TikTok te verbannen, of dat al gedaan hebben. Zoals dus de EC en het Europees Parlement.

In het nieuwe plan (dat Clover heet) zal TikTok haar data van Europese gebruikers alleen nog in Europa (Ierland en Noorwegen) opslaan, waarna een onafhankelijke derde partij iets vindt van opslag elders:

Under Clover, TikTok’s data controls and transfer of data outside of the continent will be monitored by a third-party European cybersecurity firm, although the company has yet to disclose the name of its security partner. TikTok said it would introduce “pseudonymisation” of personal data so an individual could not be identified without additional information.

Ik word altijd een tikje zenuwachtig van “pseudonimisering”, want zelden betekent dat wat men denkt dat het betekent. Maar het is alvast een hele stap vooruit dat men niet -zoals de rest van de wereld- liegt dat men anonimiseert. Bij anonimiseren heb je niets meer aan de data omdat hij niet meer te koppelen is aan personen, en het hele punt van al die data is nu juist dat je dingen over personen weet en daar wat mee doet. Wie “anonimiseren” zegt, bedoelt vrijwel altijd “ik haal de namen en contactgegevens weg” en dat is dus wat de AVG alleen maar “pseudonimiseren” noemt.

Het klinkt allemaal heel mooi:

Wij nemen ons voor om samen te werken met andere derde partijen aan de integratie van de nieuwste geavanceerde technologieën die een aanvulling vormen op deze reeds degelijke procedures. Dit omvat, maar is niet beperkt tot, het pseudonimiseren van persoonsgegevens, zodat een persoon niet kan worden geïdentificeerd zonder aanvullende informatie en het samenvoegen van individuele datapunten tot grote datasets om de privacy van personen te beschermen.
Als dit ook zo gerealiseerd wordt, dan zouden de zorgen objectief bekeken een heel eind weggenomen moeten worden. Bij een normaal bedrijf zou ik daarom ook optimistisch zijn over deze ontwikkeling. Echter, bij TikTok is er nog steeds een grote zorg over mogelijke spionage door de Chinese overheid. Ondanks de stappen die het bedrijf nu neemt, blijft het risico bestaan dat gevoelige informatie van Europese gebruikers toch in handen komt van de Chinese staat. En, belangrijker: dat de app gebruikt kan worden om mensen in Europa te beïnvloeden met Chinese propaganda.

Arnoud
Wie is of zijn de eigenaar van een AI-tekst, en moet ik de AI naamsvermelding geven?

mohamedhassan / Pixabay

Een lezer vroeg me:

In een eerdere blog post van jou las ik dat je de AI-schrijfassistent Lex gebruikt. Nu vroeg ik mij af: wie is eigenlijk de auteur en eigenaar van een tekst die door een AI geschreven is? Mag ik claimen dat het mijn tekst is, of moet ik de AI een naamsvermelding geven? En hoe moet ik omgaan met eventuele plagiaat door de AI?
Het is onder juristen bepaald geen uitgemaakte zaak waar de auteursrechten liggen op werk gemaakt door een AI systeem. De hoofdregel van de wet is dat de feitelijk maker de rechten heeft, maar een maker (een mens dus) kan prima tools gebruiken om het werk te maken. We zeggen ook niet dat mijn digitale camera auteursrecht heeft op mijn foto’s, ondanks dat die 99% van het werk doet om er wat moois van te maken.

Ook speelt de vraag wíe de creativiteit inbrengt, wie de maker is. Is dat de persoon die de ‘prompt’, de vraag indiende bij de AI, of is dat de persoon die ervoor zorgde dat je met een prompt een mooie creatieve reactie kreeg?

We weten het echt niet. En vanuit die conclusie ben ik dan ook zeer geneigd te zeggen, vermeld gerust jezelf als de auteur want die AI gaat er echt niet over klagen. Misschien vind je het niet netjes naar je lezers, en dat is dan een afweging om het wél erbij te noemen, maar juridisch is er geen steekhoudend argument om het wel of niet te doen.

En wat betreft aansprakelijkheid: daar hang je zelf voor. Al heel lang geldt de regel bij het auteursrecht dat wie zo’n recht schendt, daarvoor aansprakelijk is. Dat de schending komt door een partner of leverancier is heel vervelend voor jou maar geen excuus om aansprakelijkheid af te wijzen. Je moet gewoon betalen en maar hopen dat die partner jou het gaat vergoeden. In zakelijke verhoudingen maak je daar afspraken over (jij vergoedt mijn schade als ik aangesproken wordt, beste leverancier) maar specifiek bij zo’n gratis AI dienst gaat niemand je dat geven natuurlijk.

Arnoud


Wanneer ben je nou gebonden aan rare bedingen in een disclosurebeleid?

Via Twitter:

Stel: @DIVDnlvind een lek bij veel organisaties en gebruikt security.txt om contactgegevens te vinden en in bulk organisaties te informeren. Wat als één van die organisaties een disclosure beleid hanteert met een eenzijdig geformuleerde geheimhoudingsclausule?
DIVD is het Dutch Institute for Vulnerability Disclosure dat opereert als een tussenpersoon: zij worden geïnformeerd over security issues en berichten dat aan organisaties die daarmee aan de slag moeten. Denk aan leveranciers in wiens software een gat wordt ontdekt, of bedrijven wiens gegevens zijn gelekt. Security.txt is een standaardmiddel voor het informeren van organisaties: je zet dit op je website en plaatst er contactgegevens in van de security-persoon die over incidenten of kwetsbaarheden moet worden geïnformeerd. Dit bestand is machine-leesbaar, zodat je automatisch zaken als het e-mailadres eruit kunt vissen om er vanuit je eigen applicatie een notificatie heen te sturen.

Een van de informatievelden die in een security.txt-bestand staat, is het policybeleid waaronder je meldingen aanneemt. Dit is dus de vulnerability disclosure policy of responsible disclosure policy, waarin een bedrijf uitlegt hoe je tips doorgeeft, hoe ze daarmee omgaan en wat ze van jou verwachten. En dat is dus waar de Twittervraag over gaat: als men daarin zet “gij zult voor eeuwig zwijgen over het gemelde op straffe van eene boete van vijftienhonderd florijnen”, hoe bindend is dat dan en op wie?

Het haakt in op de recente discussie over ethische hackers in België, waar ook verwezen werd naar strenge geheimhouding als je binnen een wettelijk beschermingsregime wilde opereren. Maar een kernverschil is wel dat het daar gaat over een wettelijk regime, waar je het mee te doen hebt. Hier gaat het over privaatrechtelijke regels, juridisch gezien algemene voorwaarden die deel uit kunnen maken van een overeenkomst. Als je een overeenkomst sluit met een strenge geheimhouding, dan zit je daaraan vast. Als professioneel opererende partij is daar weinig discussie over.

Het lastige is natuurlijk, waardoor zit je aan die voorwaarden vast. Een handtekening zet je niet, en je communiceert ook geen akkoord op andere wijze. Je handelt conform het gepubliceerde beleid, maar dat is zeker niet genoeg. Juristen noemen dat “browse-wrap” overeenkomsten, naar analogie met de click-wrap overeenkomst waarbij je door klikken op “I agree” ergens mee akkoord gaat, en met de oudere shrink-wrap overeenkomst waarbij je akkoord gaat (althans, beweerdelijk) door het krimpfolie te verbreken. (Alles hierover in mijn nieuwe boek.)

Hoofdregel uit de wet is dat browse-wrap overeenkomsten niet legaal zijn. Dit haal ik uit een arrest van het Hof Den Haag uit 2018, dat het sluitstuk is van acht jaar procederen inclusief de hulplijn van het Hof van Justitie. Na een zéér diepgravende analyse van internationaal privaatrecht, Iers versus Engels versus Nederlands recht en of een rechtskeuze uit algemene voorwaarden meeweegt bij de vraag of die voorwaarden bindend zijn, komt men met een zeer recht-voor-z’n-raap conclusie over browse-wrap:

Waar deze juridisch onbeschermbare [prijs]gegevens [van Ryanair-vluchten] voor een ieder gratis en vrij toegankelijk zijn openbaar gemaakt op een openbare website [van Ryanair zelf], zal een redelijk persoon niet denken dat PR Aviation, louter door de website te bezoeken en/of deze gegevens te verzamelen, zich wilde binden aan de gebruiksvoorwaarden die haar verbieden om die gegevens te verzamelen en te gebruiken, noch aan de daarin opgenomen rechtskeuze. Ter vergelijking: wie op straat aan een muur, of in een étalage zichtbaar vanaf de openbare weg, een aanplakbiljet heeft opgehangen met een tekst waarvan de eerste regel luidt: “Wie verder leest, moet € 5,- betalen”, mag er niet zo maar op vertrouwen dat een voorbijganger die de tekst verder leest, zich heeft willen binden aan deze voorwaarde.
Zou je ergens in moeten loggen of een aanvraag doen, dan kan men wel voorwaarden stellen. Het ging hier dus goed (voor PR Aviation) omdat de gegevens openbaar én onbeschermd waren. Dat analoog toepassen zou dan zijn: “als iemand gewoon een tip over een kwetsbaarheid wil doorgeven, dan mag je er niet op vertrouwen dat die zich wilde binden aan jouw voorwaarden”.

Daar staat natuurlijk tegenover dat het onderzoeken en uitpluizen van vulnerabilities al snel in de sfeer van computervredebreuk terecht komt, omdat je op plekken komt waarvan je moet weten dat je er niet hoort te zijn. Daardoor heerst het beeld dat je maar beter de policy-regels kunt accepteren, want dan zal men geen aangifte doen of je civielrechtelijk aanspreken op de schade. Dus je gaat dan semi-vrijwillig akkoord omdat het alternatief “nee ik was wel binnen maar ik verwerp jullie regels” neerkomt op een bekentenis van een misdrijf.

Maar is het wel een misdrijf, zo’n ethische hack? Het Openbaar Ministerie denkt daar volgens mij anders over, die focussen op het maatschappelijk belang en je proportionaliteit/subsidiariteit maar niet op de vraag of je keurig de regels van het bedrijf gevolgd hebt. Gezien die regels lijkt het mij zeer onwaarschijnlijk dat je vervolgd wordt als je volgens de algemeen aanvaarde ethische regels werkt maar er gezien de situatie wel voor kiest om na een redelijke periode te publiceren over de vulnerability.

Een civielrechtelijke zaak dan, men dagvaardt je wegens onrechtmatige daad en claimt tonnen aan schade plus een verbod met dwangsom om ooit nog in de buurt van hun IP-range te komen? Dat kan natuurlijk altijd, alleen bij ethisch hacken is er haast per definitie geen schade, dus wat wou je dan claimen? Los daarvan lijkt het me moeilijk te spreken van onrechtmatig handelen als het geen computervredebreuk is omdat je het ethisch verantwoord deed.

Dan blijft contractbreuk over: los van de rechtmatigheid, wij hadden áfgesproken dat jij je mond zou houden toen jij de melding deed, en die afspraak schend je nu. Maar eenzijdig iets afspreken kan dus niet, en dan komen we terug bij die Ryanair-zaak over de vraag of je akkoord was gegaan met die voorwaarden omdat ze ergens te lezen waren. Ik zie ondertussen nog steeds geen reden waarom dat zo zou zijn, als een CVD-melding een gewone, legale actie is dan zie ik dat als analoog aan die tekst op de muur. De enige uitzondering die ik kan bedenken is als je iets extra’s zou willen, zoals een beloning. Dan doe je meer dan alleen een melding en kan er ook meer van je verwacht worden.

Arnoud


[insert code as law joke here] of hoe de EU Cyber Resiliency Act softwareontwikkeling gaat veranderen

USA-Reiseblogger / Pixabay

“The EU’s new Cyber Resilience Act is about to tell us how to code”, las ik op de blog van Bert Hubert (aanrader). De CRA is een concept-Verordening over cyberbeveiligingseisen voor producten met digitale elementen, zeg maar alles dat we IoT (internet of [st]hi[nt]g?s?) noemen, maar dan breder want netwerkverbinding is niet perse een eis. Dergelijke apparaten moeten eindelijk, eindelijk een goede cyberbeveiliging hebben, maar dat zal nogal wat voeten in de aarde krijgen, zo laat Hubert overtuigend zien. Hoe gaat de toekomst van cybersecurityrecht eruit zien?

De CRA (originele concepttekst) maakt deelt uit van de Europese Digitale Decade, het grote strategieplan van Europa om de wereld te transformeren. Veiligheid van digitale apparaten hoort daar natuurlijk bij, ik zou het zelfs een van de speerpunten van iedere serieuze ict-strategie durven te noemen. En met boetes tot 15 miljoen (of 2% wereldwijde omzet indien hoger) maakt deze Verordening het echt wel een belangrijk onderwerp. Toch is het ook een hele spannende, want afbakenen wat er nu écht allemaal gebeurt is nog razend ingewikkeld.

Neem bijvoorbeeld de uitzondering voor open source, wat een terecht aandachtspunt is omdat je vrijwilligers niet hetzelfde wilt behandelen als commerciële bedrijven. Alleen, hoe baken je dat op een beetje rechtlijnige manier af? Want als ik als bedrijf apparaten gratis weggeef (met alle broncode open source) en geld vraag voor een gekoppelde, verplichte SaaS-dienst dan wil je wel dat die apparaten aan de CRA voldoen. En dan heb je ook nog bedrijven die werknemers opdragen aan open source projecten te werken, omdat ze daar indirect voordeel uit halen bij het implementeren van ict-oplossingen bij klanten. De CRA zegt nu (overweging 10):

In the context of software, a commercial activity might be characterized not only by charging a price for a product, but also by charging a price for technical support services, by providing a software platform through which the manufacturer monetises other services, or by the use of personal data for reasons other than exclusively for improving the security, compatibility or interoperability of the software.
Vervolgens val je onder de CRA als je een product (dus hardware met “digitale elementen” erin) op de markt brengt vanuit een “commercial activity”. Je zou zeggen dat die vrijwilliger die alleen een stuk software op internet zet, hier buiten valt alleen al omdat hij geen producten op de markt brengt. Maar let op: de definitie van een product is “software or hardware product”, dus ook enkel software online zetten kan er al onder vallen, als je daarmee een commerciële activiteit ontplooit. Dat dat bij Microsoft geldt wanneer die gratis software online zetten is dan één ding, een vrijwilliger met een “doneer nu”-knop voelt toch heel anders. Gezien de aard van de verplichtingen is dit wel een zwaar ding, dat echt nog fors op de schop moet. Gelukkig hebben een hoop partijen zich al hierover uitgelaten, dus ik ben benieuwd wat de volgende versie van de tekst gaat zeggen.

Waarom is het dan zo zwaar? De kern is dat ieder “product met digitale elementen” voldoet aan een serie basiseisen, en als je product op een aparte lijst staat dan ben je “critical” en krijg je nog een extra set eisen op je ontwerp-bord. (Stop je er AI in dan krijg je nóg meer eisen, waarover een andere keer.) Het is jouw taak als fabrikant aan te tonen dat je voldoet aan die eisen, en om dat vooraf schriftelijk uitgewerkt te hebben (een cybersecurity risk assessment). Maar alleen een papieren gaapdocument is niet genoeg: je moet gedurende 5 jaar (of levensduur indien korter) een proces hebben om kwetsbaarheden op te lossen (art. 10 lid 6).

Maar er is meer, in die lijst met basiseisen staan namelijk deze twee heel belangrijke componenten:

  1. Products with digital elements shall be designed, developed and produced in such a way that they ensure an appropriate level of cybersecurity based on the risks;
  2. Products with digital elements shall be delivered without any known exploitable vulnerabilities;
Die tweede klinkt meteen héél erg sterk: een product mag niet worden verkocht als er bekende kwetsbaarheden in zitten. Hoe ga je dat doen met een productielijn waarbij het zeg drie maanden duurt van fabriek tot schap in de winkel? Dat kun je zien als een bug, maar ik zie het als een feature: ontdekt men een fout dan moet je dus meteen een update realiseren die direct bij verkoop beschikbaar komt. Of inderdaad je distributeurs instrueren dat apparaat niet te verkopen tot het is opgelost, zeg maar een recall net zoals bij glasscherven in de pindakaas. Ik zou dat wel een goeie vinden, dat we cybersecurity net zo ernstig vinden als glasscherven.

Om dit alles vorm te geven, wordt het aloude CE-keurmerk opgepoetst. Wie dit keurmerk voert, geeft aan dat zijn producten voldoen aan de CRA. Dat maakt aansprakelijkheid een heel stuk makkelijker, zeker in combinatie met de recent besproken AI Liability Directive die gewoon de bewijslast omkeert: wie het CE keurmerk voert en een onveilig product blijkt te hebben verkocht, moet bewijzen dat er niets aan de hand was anders moet hij alle schade vergoeden.

De grote uitdaging, zoals Hubert ook opmerkt, is wie dit alles gaat overzien. Zonder standaarden gaat het niet, maar wie zal de standaard maken over cybersecurity? Hubert:

I have personally been part of a few standardisation processes, and it is extremely worrying how these are dominated by just a few parties, most of them non-European and with strong commercial goals to get a standard passed that works for them.
Dit beeld zal herkenbaar zijn voor iedereen (ikzelf ook) die ooit met standaardisatie heeft meegekeken. Dit zou wel eens het grootste struikelblok kunnen gaan worden. Tegelijkertijd: alleen met een open norm eisen dat een product veilig genoeg is, gaat hem ook niet worden. Dan verzint iedereen eigen criteria en krijgen we jarenlange discussie over waar welke lat zou moeten liggen. Een standaard set eisen is de enige optie. Dus dit gaat nog erg pijnlijk worden, en ik ben bezorgd dat het hierdoor veel langer gaat duren dan nodig is.

Arnoud


Mag ik een natte handtekening eisen als het digitale certificaat bij een contract rammelt?

Een lezer vroeg me:

Een bedrijf stuurt mij een contractvoorstel in PDF op ter ondertekening. Zij hebben de PDF digitaal ondertekend, met een X509 certificaat dat echter leidt naar een root CA van de leverancier, en niet tot een van de door Adobe erkende root CAs. Er is dus geen officiële erkenning van dit certificaat, en ik twijfel over de waarde van de handtekening. Is dit rechtsgeldig, mag ik een “natte” handtekening eisen?
Elektronische handtekeningen zijn geregeld in de eIDAS Verordening die sinds 2014 van kracht is. Deze hanteert als hoofdregel dat:
Het rechtsgevolg van een elektronische handtekening en de toelaatbaarheid ervan als bewijsmiddel in gerechtelijke procedures mogen niet worden ontkend louter op grond van het feit dat de handtekening elektronisch is of niet aan de eisen voor gekwalificeerde elektronische handtekeningen voldoet.
“Dit is elektronisch en dus niet rechtsgeldig” of “een van de regels over gekwalificeerde handtekeningen is niet gevolgd” is dus geen argument. Je hebt meer nodig, zoals een concreet vermoeden dat de handtekening nep is of een technische fout waardoor de validatie ter discussie komt te staan.

Wat is dan een gekwalificeerde handtekening? Daar hoort een hele lap definities bij die ik even niet ga herhalen; de kern is dat dit een digitale handtekening is waarbij een validatie-certificaat hoort dat is afgegeven door een erkende instantie. (De Nederlandse lijst daarvan staat bij de RDI). Expliciet staat in de wet dat deze handtekeningen rechtsgeldig zijn en dus erkend moeten worden door de rechter.

Vanwege die “niet worden ontkend”-hoofdregel uit de wet is de betekenis hier van beperkt. Wie aannemelijk kan maken dat zijn elektronisch tekenproces goed genoeg is voor de gekozen toepassing, heeft óók gewoon een rechtsgeldige handtekening. Dat staat weer in onze Nederlandse wet, art. 3:15a BW dat voortbouwt op de eIDAS Verordening:

(…) een [elektronische handtekening] dezelfde rechtsgevolgen als een handgeschreven handtekening, indien voor deze beide elektronische handtekeningen de methode voor ondertekening die gebruikt is voldoende betrouwbaar is, gelet op het doel waarvoor de elektronische handtekening is gebruikt en op alle overige omstandigheden van het geval.
Hoe netjes en volledig het technisch is opgezet, is dus een factor van belang maar niet de enige en niet de doorslaggevende. Voor iets simpels als een bezoekersregistratie bij de receptie zouden de eisen heel wat minder zwaar kunnen zijn dan een zakelijk leasecontract voor een bedrijf met 150 medewerkers, bijvoorbeeld.

De vraagsteller heeft het over een commercieel contract. Hij gaat daarmee financiële verplichtingen aan, en mag wat verwachten van die leverancier. Het is natuurlijk goed om te weten dat zowel hij als het bedrijf gebonden zijn, en een handtekening helpt daarbij. Maar bij contracten geldt in het algemeen niet de eis dat ze ondertekend moeten worden: genoeg is dat duidelijk is dat beide partijen akkoord waren.

Je mag natuurlijk áfspreken dat je pas gebonden bent als de handtekeningen staan, maar daaruit volgt dan niet dat de handtekening aan de hoogste eisen van gekwalificeerde elektronische handtekeningen moet voldoen. Ook als je op advies van een jurist gaat voor de sterke bewijskracht van de akte (art. 156 Rechtsvordering) is het niet nodig dat de handtekening een gekwalificeerde is.

Ik zie vaak bij contracteringsprocessen dat er wel iets met digitale handtekeningen gebeurt, maar dat is volgens mij vaker “omdat we vroeger op papier handtekeningen zetten” dan dat er echt een diepere juridische wens achter zit. Dat uit zich vaak in achterliggende processen zoals deze die rammelen. Men wilde een intern systeem voor krabbels, dat leek ook handig voor de klanten maar niemand had behoefte aan een dichtgetimmerde bewijsketen met een onafhankelijke externe instantie.

Uiteindelijk is het natuurlijk aan de vraagsteller of hij het ziet zitten, maar er is dus juridisch niets mis met hoe dit bedrijf werkt, en als beiden krabbelen in Adobe dan zitten ze eraan vast. Maar als je bezwaar wilt maken en een papieren handtekening eisen, dan mag dat ook. De wederpartij mag dat weigeren, en dan gaat het hele feest niet door.

Arnoud

Nederland fel tegen Europese plannen voor een Netflix-taks

Als het aan Europese telecom- en internetproviders ligt, gaan tech- en streamingbedrijven als Google en Netflix een vergoeding betalen voor hun internetverkeer. Dat meldde Nu.nl vorige week. In een consultatieronde van Europese plannen over een dergelijke vergoeding heeft Nederland fel uitgehaald naar het idee, waarbij de term “Netflix-tax” viel. Iets zuiverder is wellicht ‘EU-internettolheffing’. Maar we hadden toch netneutraliteit?

RTL Nieuws legt uit:

Europese telecombedrijven pleiten al jaren voor zo’n taks, omdat ze door de opmars van streamingdiensten en video-apps steeds meer internetverkeer moeten verwerken. Volgens de telecomsector is ongeveer de helft van al het Europese internetverkeer toe te schrijven aan zes techreuzen: Google, Facebook, Netflix, Apple, Amazon en Microsoft.
In december blogde ik nog dat de Europese markttoezichthouders niets zagen in zo’n heffing, waarbij de streamingreuzen aan internetproviders betalen om hun content te mogen sturen naar de klanten van die providers. Fundamenteel vond ik daarbij het punt dat geen  van de providers winstwaarschuwingen gaf voor sterk stijgende kosten van netwerkverkeer, iets dat je bij beursgenoteerde ISPs wel zou verwachten als de contentproviders veel harder zouden groeien dan de ISPs aankunnen.

Het rapport van EZ bevestigt dit, en gaat nog een stapje verder: er is fors geïnvesteerd in hogecapaciteitsapparatuur en er lijkt in het geheel geen probleem met capaciteit bij providers te zijn. De winst van providers is sinds 2015 alleen maar gestegen. En, heel mooi, je betáált al om te mogen Netflixen en Spotificeren, dat is de hele reden om een internetabonnement te nemen en dat weten die providers best. Dus hoezo wil men dan nóg een keer betaald krijgen voor die dienst?

Arnoud

Brussel tikt Apple op de vingers om App Store-regels kosten abonnementen

LoboStudioHamburg / Pixabay

Apple mag appontwikkelaars niet verbieden om klanten over prijsverschillen binnen en buiten de appstore te informeren, las ik bij Nu.nl. Brussel heeft het techbedrijf daarvoor op de vingers getikt: een Formele Boze Brief oftewel statement of objections, de eerste stap in een mededingingsonderzoek dat kan uitmunten in een forse boete voor het elektronicabedrijf.

Wanneer een betaling via de App Store van Apple loopt, krijgt het bedrijf daar 30% van (soms minder). Dat is op zichzelf prima, zegt de Commissie: dat is geen onredelijk tarief voor dit betaalmiddel en er worden ook kosten voor de App Store mee gefinancierd. Maar wat Apple daarbij doet, is bedrijven verbieden in de app (of elders) te melden dat men goedkoper uit is door de betaling op een andere manier te doen, zoals via de eigen site.

Apple mag verplichten dat alle appbetalingen op bijvoorbeeld iPhones via de App Store gaan. Maar het techbedrijf mag niet verbieden dat appontwikkelaars mensen informeren dat er goedkopere betaalopties buiten de App Store om bestaan. Dit is onwenselijk:

The Commission’s preliminary view is that Apple’s rules distort competition in the market for music streaming services by raising the costs of competing music streaming app developers. This in turn leads to higher prices for consumers for their in-app music subscriptions on iOS devices. In addition, Apple becomes the intermediary for all [in-app purchase] transactions and takes over the billing relationship, as well as related communications for competitors.
Het hier specifiek over muziekstreaming omdat het onderzoek volgt uit een klacht van muziekstreamer Spotify, die natuurlijk concurreert met Apple Music en nu op het Apple-platform duurder is dan Music of minder winst zou mogen maken als ze de prijzen verlaagt om wél concurrerend te zijn. De uitspraak zal dan ook over muziekstreaming gaan, maar omdat het gaat om een algemene regel is de kans natuurlijk groot dat hetzelfde gaat gelden in andere gebieden.

Apple wordt nu in de gelegenheid gesteld te reageren. Ze hebben het druk; in januari startte de Japanse markttoezichthouder een vergelijkbaar onderzoek maar dan gericht op het niet toelaten van alternatieve betaaltechnieken vanuit de app.

Arnoud

Telefoonnummer ontbreekt bij grote webwinkels, ondanks verplichting

Twaalf van de honderd grootste webwinkels in Nederland bieden klanten niet de mogelijkheid om via de site rechtstreeks contact te krijgen met de klantenservice, terwijl dit volgens de wet wel moet. Dat berichtte de NOS vorige week. Het gaf enige verbazing bij diverse juristen en ondernemers. Dus hoe zit dit nu?

Allereerst is er de set algemene informatieplichten uit art. 3:15d BW. Deze vermelden niet letterlijk een telefoonnummer, maar formuleren het doelgericht:

gegevens die een snel contact en een rechtstreekse en effectieve communicatie met hem mogelijk maken, met inbegrip van zijn elektronische postadres;
Daar is tot aan het Europese Hof over geprocedeerd: nee, dat kán wel een telefoonnummer zijn maar het móet niet. Een e-mailadres en een chatinterface zijn ook genoeg, het gaat er om dat je live kunt overleggen.

Specifiek bij verkoop op afstand zijn er echter nog extra informatieplichten (art. 6:230m BW). Dit artikel noemt in lid 1 sub b wel expliciet “het telefoonnummer” van de ondernemer als verplichte informatie. Dit artikel komt uit een Europese richtlijn waar het subtiel anders staat in artikel 6:

het geografisch adres waar de handelaar gevestigd is en het telefoonnummer, fax en e-mailadres van de handelaar, indien beschikbaar, zodat de consument snel contact met de handelaar kan opnemen en efficiënt met hem kan communiceren alsmede, indien van toepassing, het geografische adres en de identiteit van de handelaar voor wiens rekening hij optreedt;
Tot 2022 stond er nog “indien beschikbaar”. Als je geen telefoonnummer hebt, dan hoef je er ook geen in gebruik te nemen enkel om aan de wet te gaan voldoen. Dat bevestigde het Hof van Justitie ook in een zaak uit 2019 (zaaknr. C-649/17) waarin Amazon aangesproken werd op het niet-hebben van een telefoonnummer. Dat zei toen:
Uit het voorgaande volgt dat artikel 6, lid 1, onder c), van richtlijn 2011/83 weliswaar de precieze aard van het door de handelaar in te zetten communicatiemiddel niet vaststelt, maar dat deze bepaling de handelaar wel verplicht om elke consument een communicatiemiddel ter beschikking te stellen dat de consument in staat stelt snel contact met hem op te nemen en efficiënt met hem te communiceren.

…

Verder lijkt het onevenredig om de handelaar de onvoorwaardelijke verplichting op te leggen om aan de consument in elk geval een telefoonnummer te verstrekken of zelfs een nieuwe telefoon- of faxaansluiting of een nieuw e?mailadres te activeren, zodat de consument contact met de handelaar kan opnemen, in het bijzonder in de economische context van de exploitatie van bepaalde ondernemingen, met name de kleinste, die hun exploitatiekosten mogelijkerwijs trachten te drukken door de verkoop of de levering van diensten te organiseren op afstand of buiten verkoopruimten.

Ik haal daaruit dat je het meer moet lezen zoals bij ons art. 3:15d BW: zorg voor een mogelijkheid voor direct contact, wij ouderwetse juristen (géén boomergrappen graag) denken dat een telefoonnummer dan de normale keuze is maar als je iets anders weet dan is dat prima.

De Nederlandse tekst vermeldt dat Sinds 2022 geldt dat “indien beschikbaar” niet meer. Dan moet er dus gewoon een telefoonnummer zijn, hoewel ik in de praktijk echt wel zou zien dat een rechter een realtime chat ook goedkeurt.maar als een ondernemer in Nederland zegt “ik heb een goed werkende livechat” dan moet de rechter dus richtlijnconform die term “telefoonnummer” uitleggen, wat dus zou betekenen dat die livechat goed gerekend moet worden.

Het telefoonnummer is daarmee de hoofdregel, waar je alleen aan ontkomt als je een andere optie hebt. En dat gebeurt niet zo vaak. Tegelijk zie ik wel hoe het hinderlijk is dat je als ondernemer gebeld moet kunnen worden, terwijl er ook zo veel andere manieren zijn. Zoals men bij Thuiswinkel zegt tegen de NOS:

“Uiteraard moeten webshops goed bereikbaar zijn, maar dat kan tegenwoordig ook op andere manieren zoals chat, Facebook Messenger, of WhatsApp. Verder is het natuurlijk een voorwaarde dat de webshop snelle communicatie mogelijk maakt, maar op welke manier de webshop dit doet zou wat ons betreft aan de ondernemer moeten worden gelaten.”
En dat is eigenlijk dezelfde discussie als die we hier in 2008 voerden. Consumenten willen graag bellen, zeker als er urgentie is. Maar ondernemers kunnen niet alles tegelijk en hebben dus liever geordende chat- en dergelijke kanalen.

Dus weet je wat: ik gooi ‘m in de groep (dat mag ik eens per jaar), moet een webwinkel telefonisch bereikbaar zijn voor consumentklanten, of mag ze ook een effectieve chat (dus géén AI-bot) aanbieden?

Arnoud

BNR: TikTok laat advertenties die Provinciale Statenverkiezingen ondermijnen toe

Advertenties die zich richten op ondermijning van de Nederlandse Provinciale Statenverkiezingen komen op TikTok moeiteloos door het moderatiesysteem, las ik bij Tweakers. Onderzoek van BNR liet zien dat moderatoren van het sociale mediaplatform doxxing van minister Sigrid Kaag, desinformatie en zelfs oproepen tot geweld moeiteloos lieten passeren. BNR plaatste zeven advertenties met politieke inhoud, met het verzoek deze te verspreiden op de dag van de verkiezingen, 15 maart. Zes ervan werden door TikTok voor plaatsing goedgekeurd.

BNR licht toe:

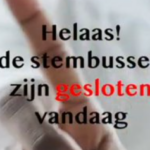
De goedgekeurde advertenties bevatten desinformatie over de verkiezingen die mogelijk tot een lagere opkomst zou kunnen leiden (‘de stembussen zijn gesloten’) maar ook oproepen tot geweld (‘Rutte, moet oprotten! Bestorm de Tweede Kamer!’) en het woonadres van minister van Financiën Sigrid Kaag (‘Naar Kaags huis met fakkels, de fik erin!’). Eén advertentie werd afgekeurd – een oproep van minister president Mark Rutte om te gaan stemmen gevolgd door beschuldigingen van stembusfraude.

Dat die laatste advertentiesoorten verboden zijn, lijkt me duidelijk. Maar die eerste, waarvan ik rechtsboven een thumbnail toon (klikken voor groot), die is juridisch wat lastiger. We komen dan bij het zuivere nepnieuws, een mooi beeld met duidelijke zakelijke tekst “Helaas! De stembussen zijn gesloten vandaag”. Geen logo’s van de Rijksoverheid, provincie of waterschappen, niets waaruit je direct zou halen dat het een officieel bericht is, maar ja wie anders dan de overheid zou zeggen dat de verkiezingen verplaatst zijn?

De actie van BNR deed me denken aan iets vergelijkbaars uit 2018, toen bleek dat Facebook Nederlandse advertenties goedkeurt die onjuiste informatie over de Provinciale Statenverkiezingen verspreidden. Toen blogde ik:

Er zijn een aantal zogeheten kiesrechtdelicten (wat is recht soms een heerlijk talig vakgebied). De meesten gaan over het stemmen zelf, meestal gefocust op het ronselen van machtigingen of het namaken van stembiljetten. Maar er is er ook eentje die kan slaan op die categorie nepnieuws, artikel 127 Strafrecht:
Hij die bij gelegenheid van een krachtens wettelijk voorschrift uitgeschreven verkiezing, enige bedrieglijke handeling pleegt waardoor een stem van onwaarde wordt of een ander dan de bij het uitbrengen van de stem bedoelde persoon wordt aangewezen, wordt gestraft met gevangenisstraf van ten hoogste zes maanden of geldboete van de derde categorie.
Kort gezegd: er voor zorgen dat de kiezer wordt misleid waardoor hij niet de door hem gewenste stem uitbrengt. Dit gaat primair over misleiding en bedrog rondom het stemhokje, mensen bijvoorbeeld vals uitleggen waar ze moeten stemmen of zeggen dat ze alle niet-gewenste vakjes moeten doorstrepen zodat de stem ongeldig wordt. Met enige fantasie kun je dit ook lezen als dat het strafbaar is om mensen met valse informatie weg te houden bij het stemhokje. Maar “met enige fantasie” is in het strafrecht geen compliment, dus ik denk dat je er hiermee niet snel komt.
In de tussentijd heb ik nog niets beters gevonden. Dan moeten we maar terugvallen op de TikTok-regel dat er geen politieke advertenties geplaatst mogen worden. Alleen: ís dit wel een politieke advertentie? Op het eerste gezicht niet, dat niemand gaat stemmen is hooguit een anarchistisch doel. Ik kan het betreffende verbod ook niet terugvinden in de policies van het sociaal medium, maar het zou me verbazen als ze ergens expliciet “election fraud” hadden vermeld.

Arnoud

David Guetta gebruikt Eminem-deepfake, mag dat zomaar?

Het gebruik van Eminems stem, die door AI is gegenereerd, tijdens een liveshow van David Guetta roept juridische en ethische vragen op. Dat las ik in de KIJK vorige week. Deze openingszin, in ieder geval zijn formulering, tijdens het lezen riep bij mij taalkundige hobbels op, maar dat terzijde. Want het is natuurlijk een gaaf onderwerp: twee wereldberoemde artiesten, waarvan de meeste lezers er maar eentje kennen, én de inzet van AI, én ze gebruiken mijn format “mag dat”, maar ik heb het dan ook weer van mijn theorie-examen.

Eerst maar even het stukje muziek en dan de uitleg:

The artist added, “I discovered those websites that are about AI; basically, you can write lyrics in the style of any artist you like. So I typed ‘write a verse in the style of Eminem about future rave. And I went to another AI website that can recreate the voice. I put the text in that and I played the record and people went nuts!”
Guetta gebruikte de twee zinnen in Eminem-stijl als voice-over bij de opening van zijn act op een festival, meer omdat het kan dan om er nu echt groot commercieel profijt van te halen. En gezien de context zal niemand denken dat rapicoon Eminem werkelijk meedeed aan een EDM nummer. Sampling oftewel hergebruik van andermans muziek is bij deze muziekstijl niet echt ongebruikelijk, maar omdat het hier niet gaat om een sample uit een écht nummer van Eminem voelt het toch anders.

In 2020 blogde ik over een rechtszaak van rapper Jay-Z tegen Youtubekanaal Voice Synthesis, die ook iets dergelijks uithaalden. Daar lijkt niets van terechtgekomen, de video’s staan er althans nog steeds. Ik citeer mezelf even:

In Nederland hebben we twee zaken gehad over stemrecht. Gert-Jan Dröge moest een imitator tolereren, onder meer omdat het volgens de rechter vooral ging om zijn geaffecteerde manier van spreken en niet perse een imitatie van hém. Maar toenmalig koningin Beatrix kon wél zich verzetten tegen gebruik van haar stem (althans een imitator). Heel sterke precedenten zijn dat niet. Het enige Amerikaanse equivalent is die Let’s get ready to rumble-man die 2.5 miljoen won van een imitator, op basis van imagoschade (ongewenste associatie met een chipsmerk).
Naar Nederlands recht zou ik niet meteen weten hoe Eminem zich zou kunnen verzetten tegen dit gebruik. De associatie die Guetta creëert, voelt voor mij te weinig om het onrechtmatig te noemen. Merkinbreuk zie ik ook niet direct, en auteursrechtelijk zou het een hele leuke casusvraag voor mijn boek zijn maar de tekst is afgesloten – je kunt nog wel voorintekenen als je snel bent.

Arnoud